

Más herramientas. Presupuestos saludables. Equipos que trabajan arduamente. Y aun así, la seguridad sigue quedándose atrás. El problema no es la falta de esfuerzo. Es que muchos programas de seguridad se diseñaron para un panorama de amenazas que ya no existe. El manual de juego de los defensores no se ha actualizado, y la brecha se nota.
Para respaldar esto con cifras concretas, Huntress encuestó a 1.050 profesionales internos de TI y seguridad en Norteamérica y el Reino Unido. Los hallazgos dieron forma a nuestro más reciente informe, How to Build a Resilient Security Team for 2030.
Queríamos conocer la verdad sin filtros sobre la ciberseguridad moderna. Preguntamos en qué áreas los equipos se sienten preparados, en cuáles no, y qué se interpone en el camino.
Lo que encontramos debería cambiar tu forma de pensar sobre cómo construir un equipo de seguridad resiliente para el futuro.
Conclusiones clave
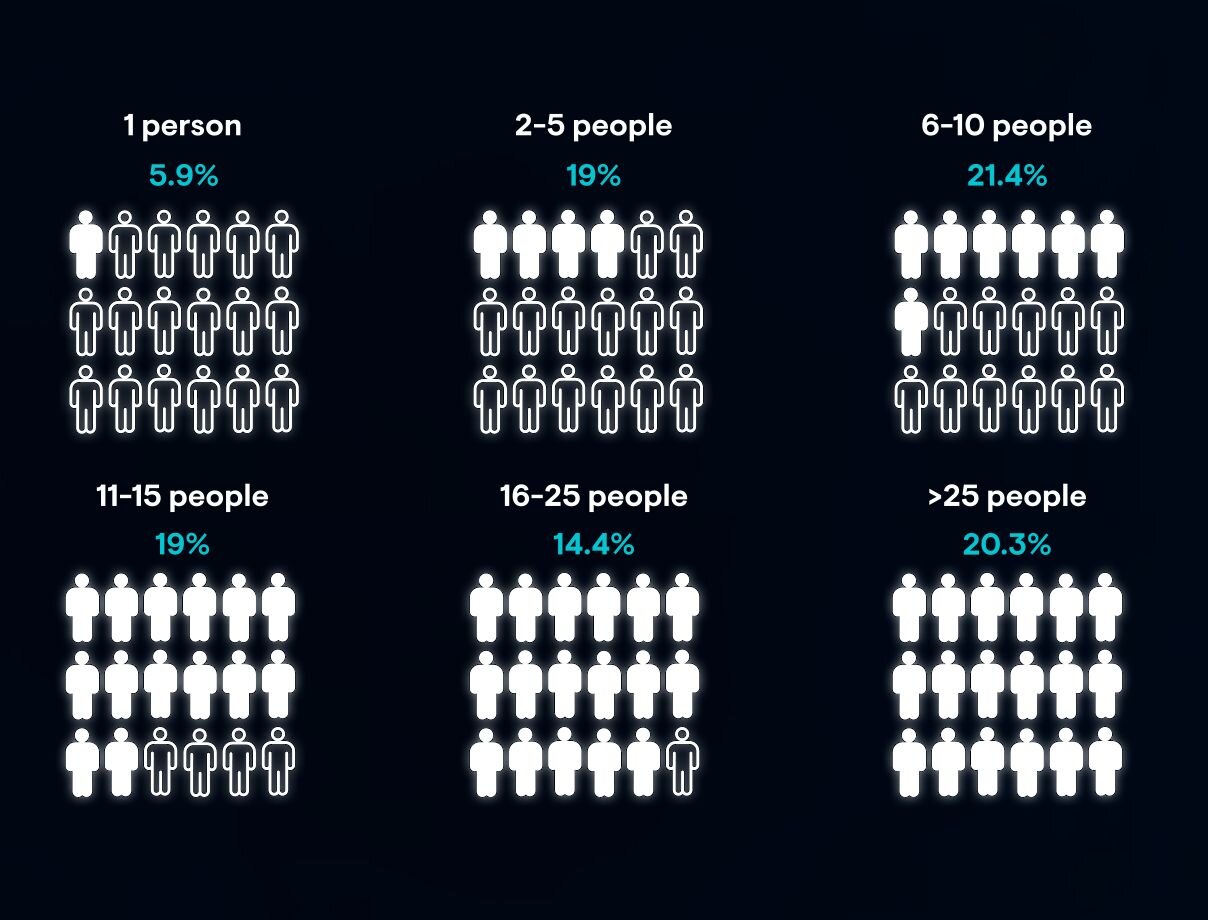
- La mayoría de los equipos de seguridad son pequeños. La mayoría de los equipos encuestados tienen entre seis y 15 personas, y casi una de cada cinco organizaciones depende de una sola persona para manejar todas las responsabilidades de ciberseguridad. Estos equipos no están fallando por falta de esfuerzo. Operan con programas diseñados para otra época, frente a amenazas que han cambiado fundamentalmente.
- El presupuesto no siempre es el problema principal. Casi tres cuartas partes de los encuestados califican su presupuesto de TI como al menos adecuado, y más de una cuarta parte destina entre el 16 % y el 20 % de ese presupuesto a la seguridad. Los recursos financieros existen. Lo que falta es claridad sobre qué es lo más importante y quién debe tomar la siguiente decisión.
- El ruido de las alertas roba el tiempo que tu equipo más necesita. La velocidad de detección y respuesta es la principal medida de éxito, pero casi dos tercios de los equipos informan que al menos el 25 % de sus alertas son solo ruido. Cada falso positivo es tiempo que un atacante aprovecha para avanzar más dentro de tu entorno. Auditar la calidad de tus alertas es clave para una mejor seguridad.
- La resiliencia se trata de decisiones bajo presión, no solo de herramientas en un estante. Los equipos que sobresalen no son necesariamente los que tienen los presupuestos más grandes o más personal. Han aclarado la responsabilidad antes de que ocurra un incidente, diseñaron sistemas que detectan el error humano en lugar de asumir que no ocurrirá, y dieron el paso deliberado de pasar de la "prevención únicamente" a operaciones resilientes.
Los equipos detrás de los datos
Antes de entrar en los hallazgos, ayuda entender de quiénes estamos hablando.
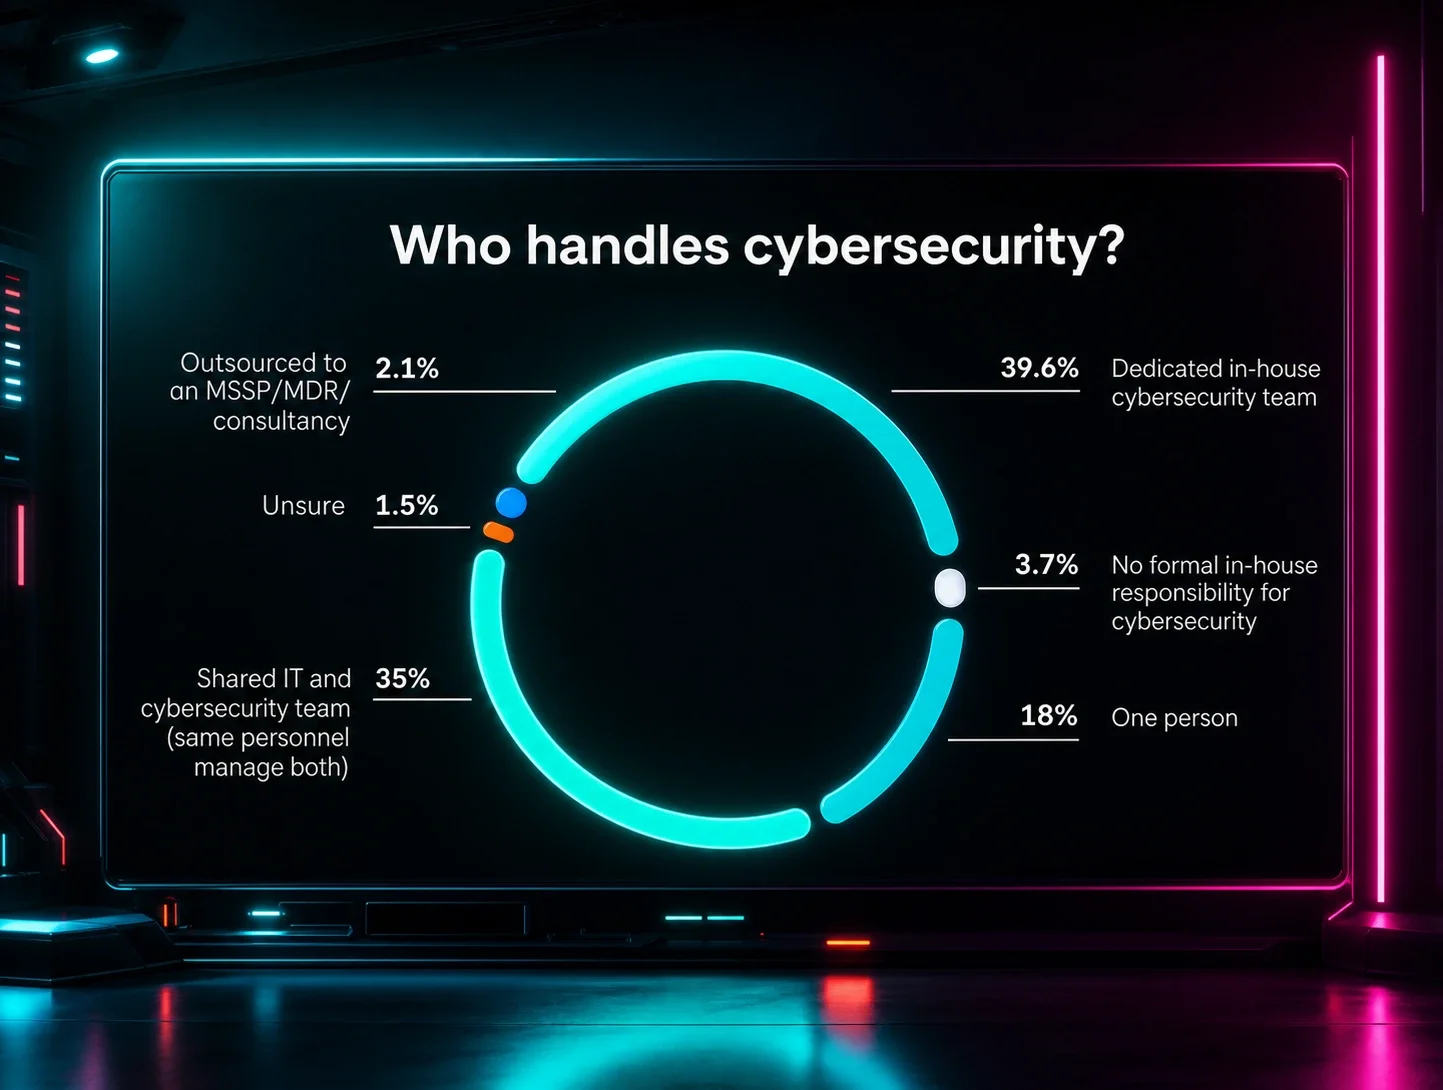
La mayoría de los equipos de esta encuesta son pequeños. Los tamaños de equipo más comunes están entre seis y 10 personas (21,4 %) y entre 11 y 15 personas (19 %). Solo el 39,6 % de los encuestados cuenta con un equipo de ciberseguridad interno dedicado. Otro 35 % dice que las responsabilidades de TI y seguridad las comparten las mismas personas, y el 18 % dice que la ciberseguridad la maneja una sola persona.
Estos no son equipos con recursos ilimitados y un Centro de operaciones de seguridad (SOC) disponible las 24 horas, los 7 días de la semana. Son personas que hacen lo mejor que pueden con lo que tienen. Y, en muchos casos, lo hacen bien.
El presupuesto tampoco es el problema principal. Casi tres cuartas partes de los encuestados (72,3 %) califican su presupuesto de TI como al menos adecuado, y más de una cuarta parte destina entre el 16 % y el 20 % de su presupuesto de TI a la ciberseguridad. Los recursos existen, entonces, ¿por qué los resultados siguen quedándose atrás?
El verdadero problema es que los programas de seguridad se diseñaron para las amenazas de ayer
A medida que el mundo empresarial se vuelve cada vez más digital, los equipos de TI y seguridad enfrentan un panorama de amenazas que cambia rápidamente. Para manejar esto, muchas organizaciones han invertido en soluciones que dependen de herramientas superpuestas a lo largo del tiempo. Lo preocupante es que muchos de estos programas de seguridad se diseñaron pensando en las amenazas de ayer. Se crearon para detectar malware y otros ataques tradicionales a endpoints, en lugar de identificar abusos de acceso o el uso no autorizado de identidades.
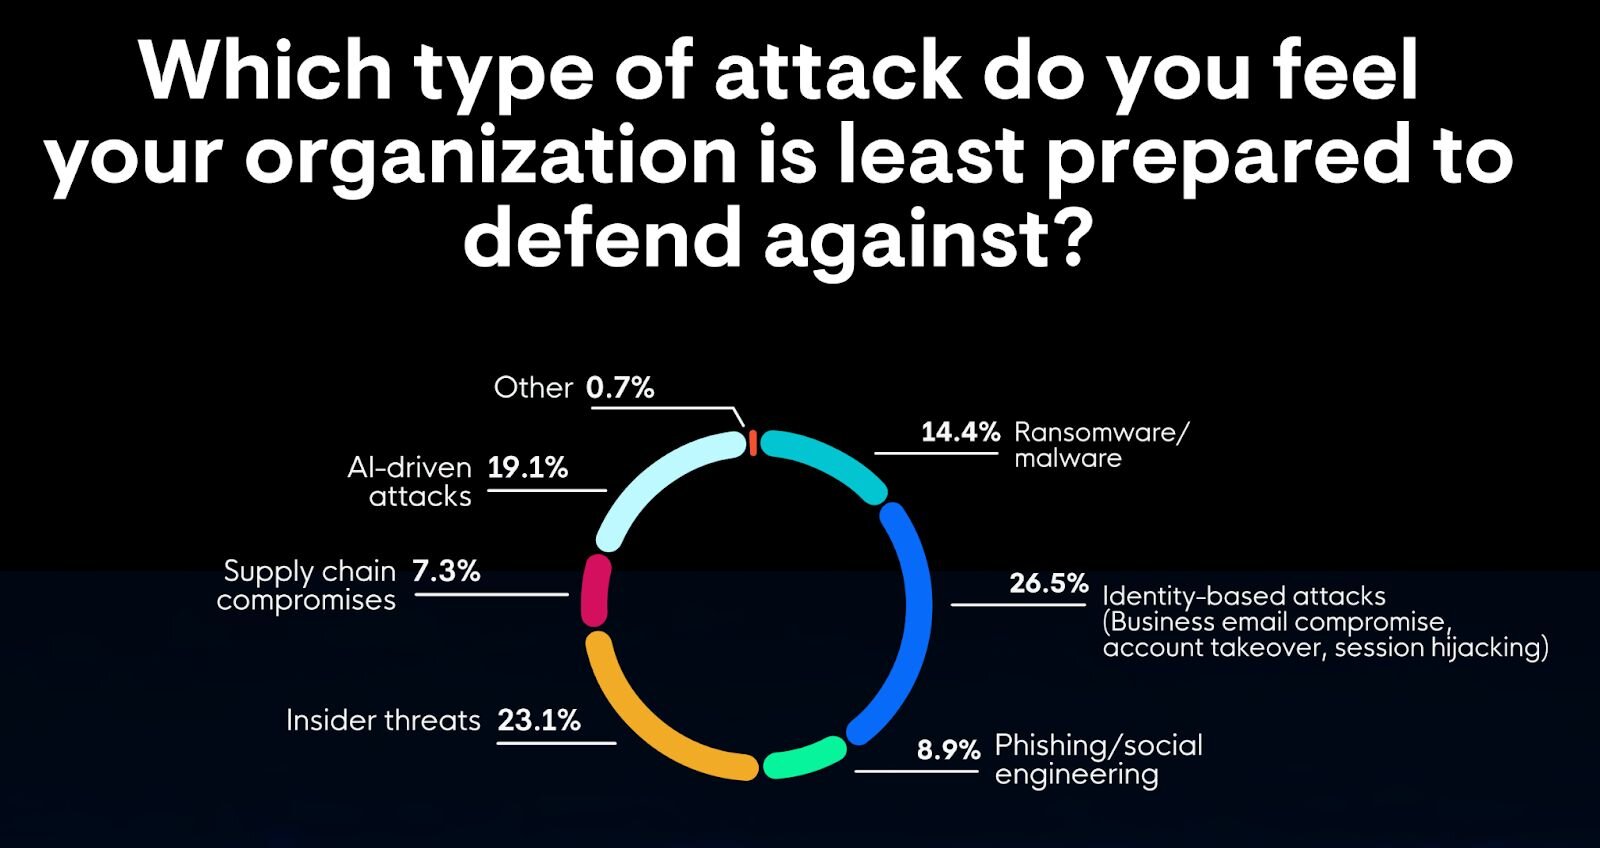
Los ataques basados en identidad, como el business email compromise (BEC), la toma de control de una cuenta y el secuestro de sesión, son contra los que los equipos se sienten menos preparados para defenderse (26,5 %), según los datos de la encuesta.
Jenko Hwong, Principal Product Researcher de Identity Threat Detection and Response (ITDR) en Huntress, dice:
“La identidad solía tratarse de contraseñas y MFA. En la nube, se trata de sesiones, tokens y aplicaciones, y ahí es donde la mayoría de los equipos están atrasados.”
Lo que hace esto más alarmante es que, aunque la velocidad de detección y respuesta es la principal medida del éxito de un programa de seguridad, casi dos tercios de los equipos (64,1 %) informan que al menos el 25 % de sus alertas son solo ruido, lo que deja a las empresas vulnerables ante las amenazas de identidad emergentes. Mientras los equipos de seguridad están saturados de falsos positivos y señales de baja prioridad, los atacantes obtienen lo que más necesitan: tiempo.
Incidente real: amenazas de identidad en acción
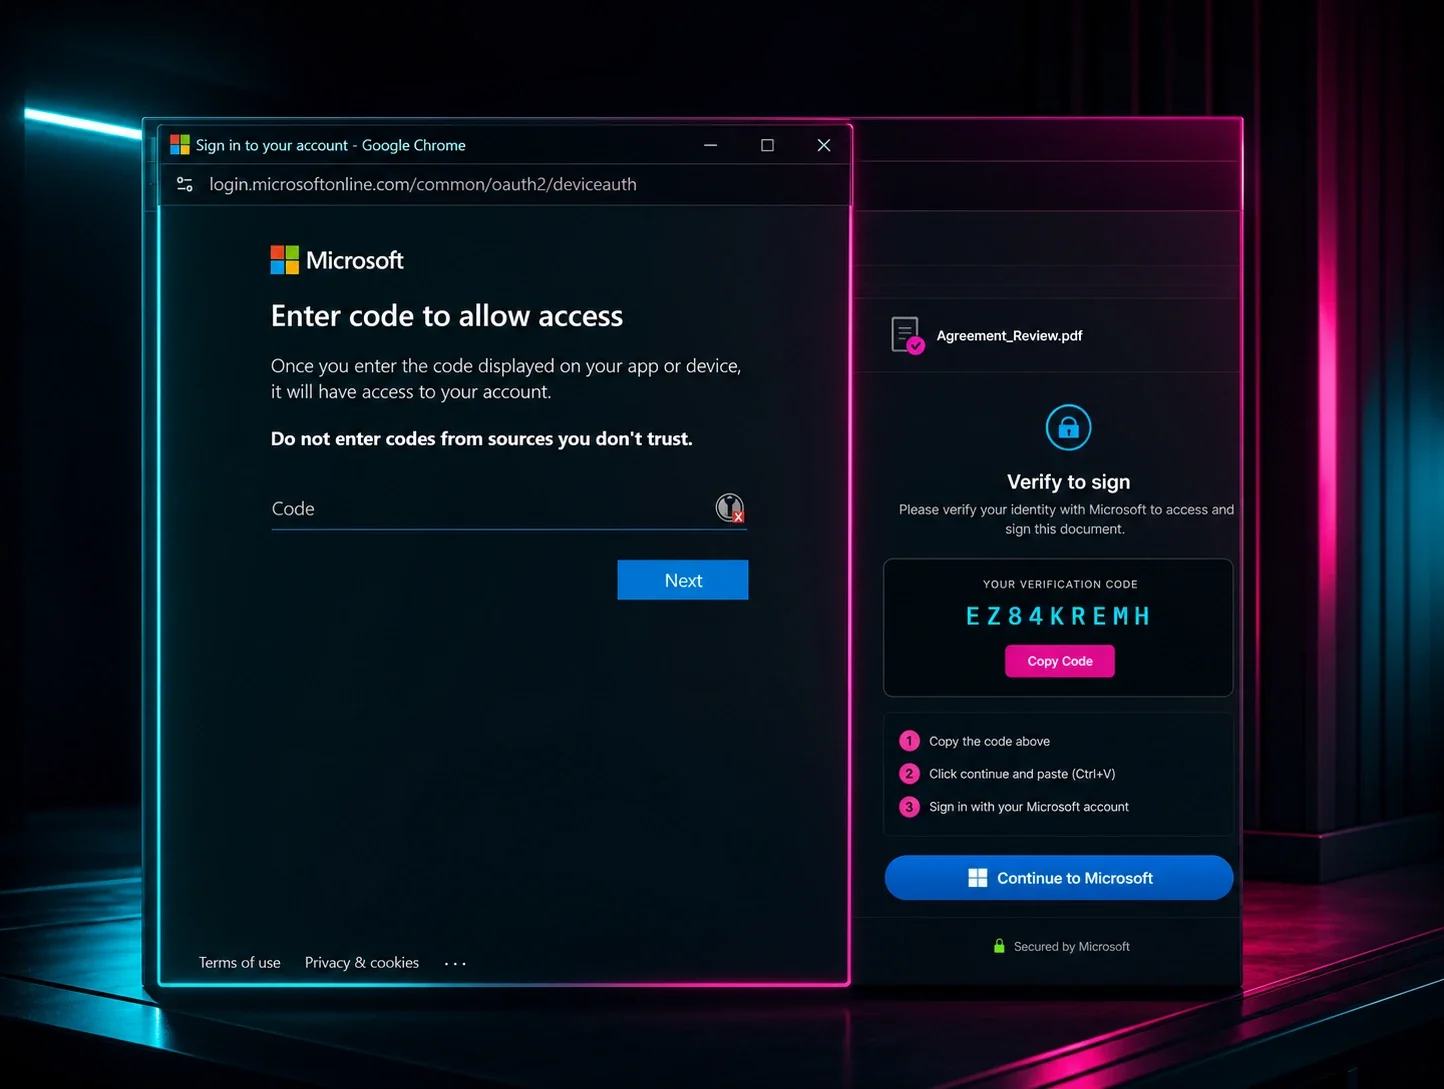
Esto es lo que esto se ve en la práctica. Recientemente detectamos un compromiso de identidad proveniente de una ubicación de centro de datos sospechosa y nunca antes vista. Nuestro SOC actuó de inmediato ante esta amenaza y deshabilitó la cuenta comprometida antes de que el daño pudiera propagarse. Pero aquí es donde el criterio humano marcó la diferencia: el equipo no se detuvo ahí.
Los analistas usaron el proveedor de hosting sospechoso asociado con el compromiso inicial para rastrear la telemetría de ITDR de Huntress, buscando otras cuentas que se hubieran autenticado desde la misma ubicación. Encontraron varias cuentas comprometidas adicionales, que fueron todas identificadas, reportadas y aseguradas.
Sin malware. Sin exploit. Solo un inicio de sesión válido desde el lugar equivocado, y un equipo de SOC liderado por humanos e impulsado por IA que supo seguir el rastro. Así es como se ve la detección y respuesta ante amenazas de identidad cuando funciona.
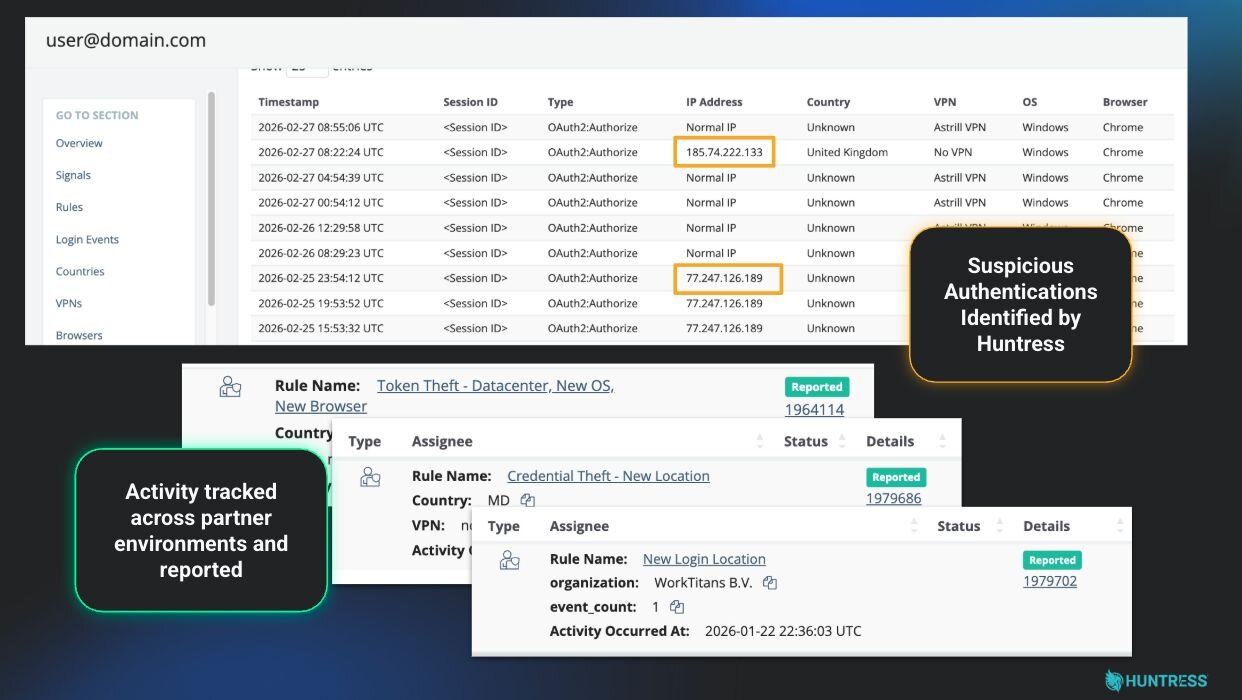
Figura 3: Un ejemplo del SOC de Huntress deteniendo una amenaza de identidad
La IA amplifica lo que los equipos reducidos pueden lograr
La IA implementada de manera intencional puede cambiar las reglas del juego para los equipos reducidos. En lugar de ser un lujo reservado para organizaciones empresariales con grandes cantidades de personal, la IA nivela el campo de juego para las más pequeñas.
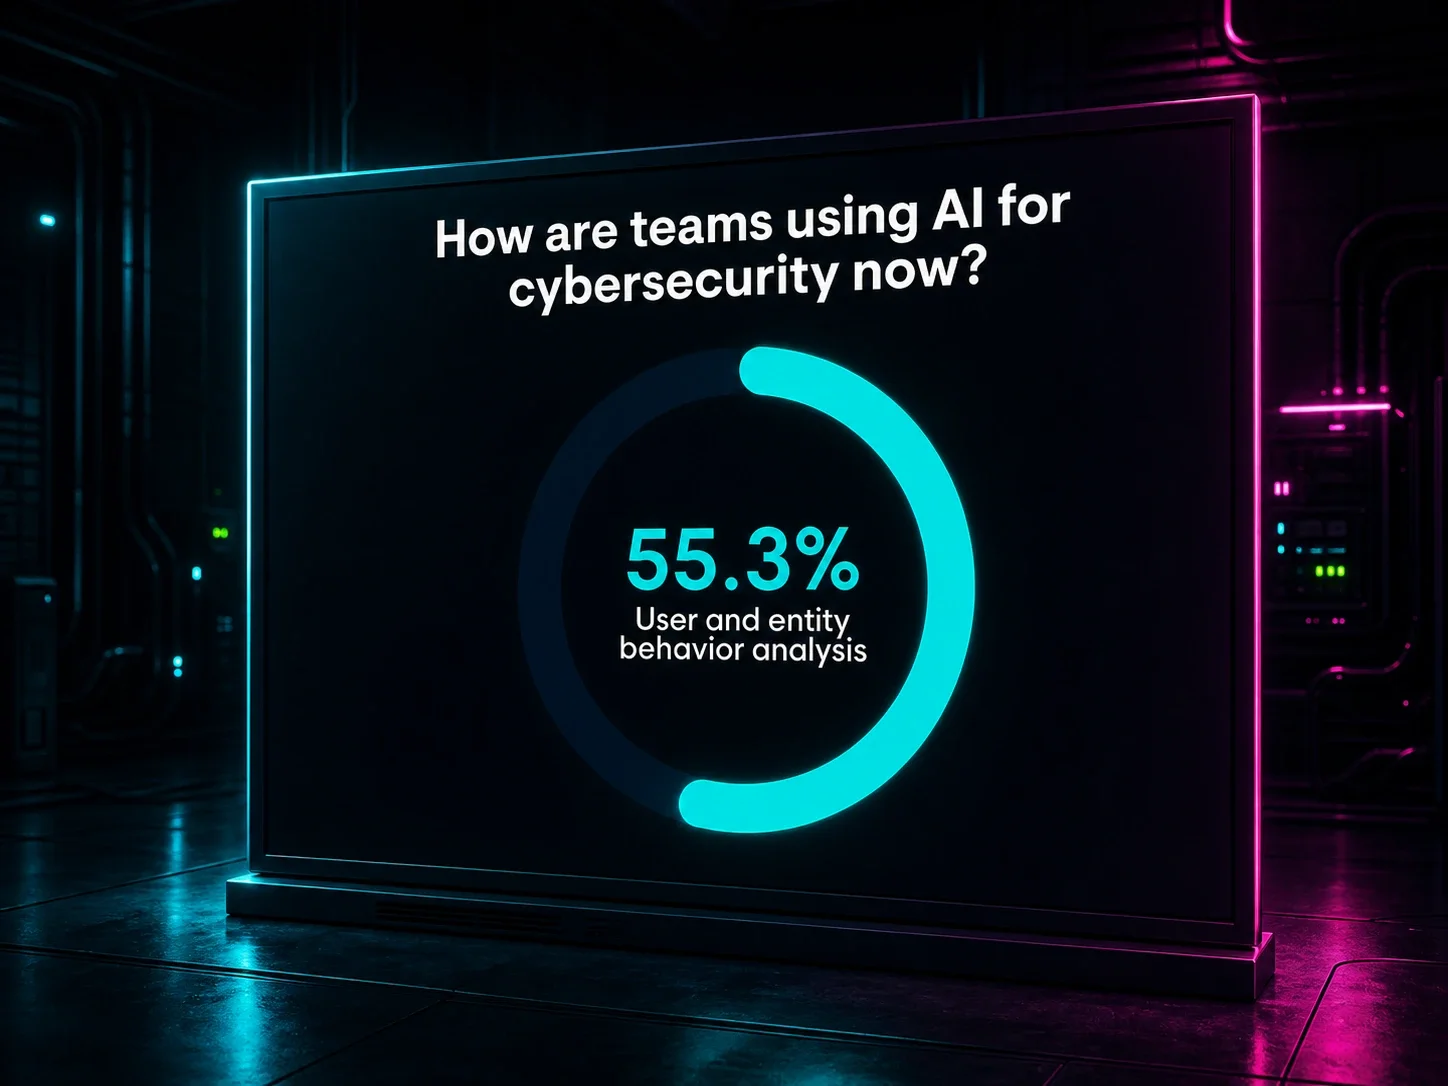
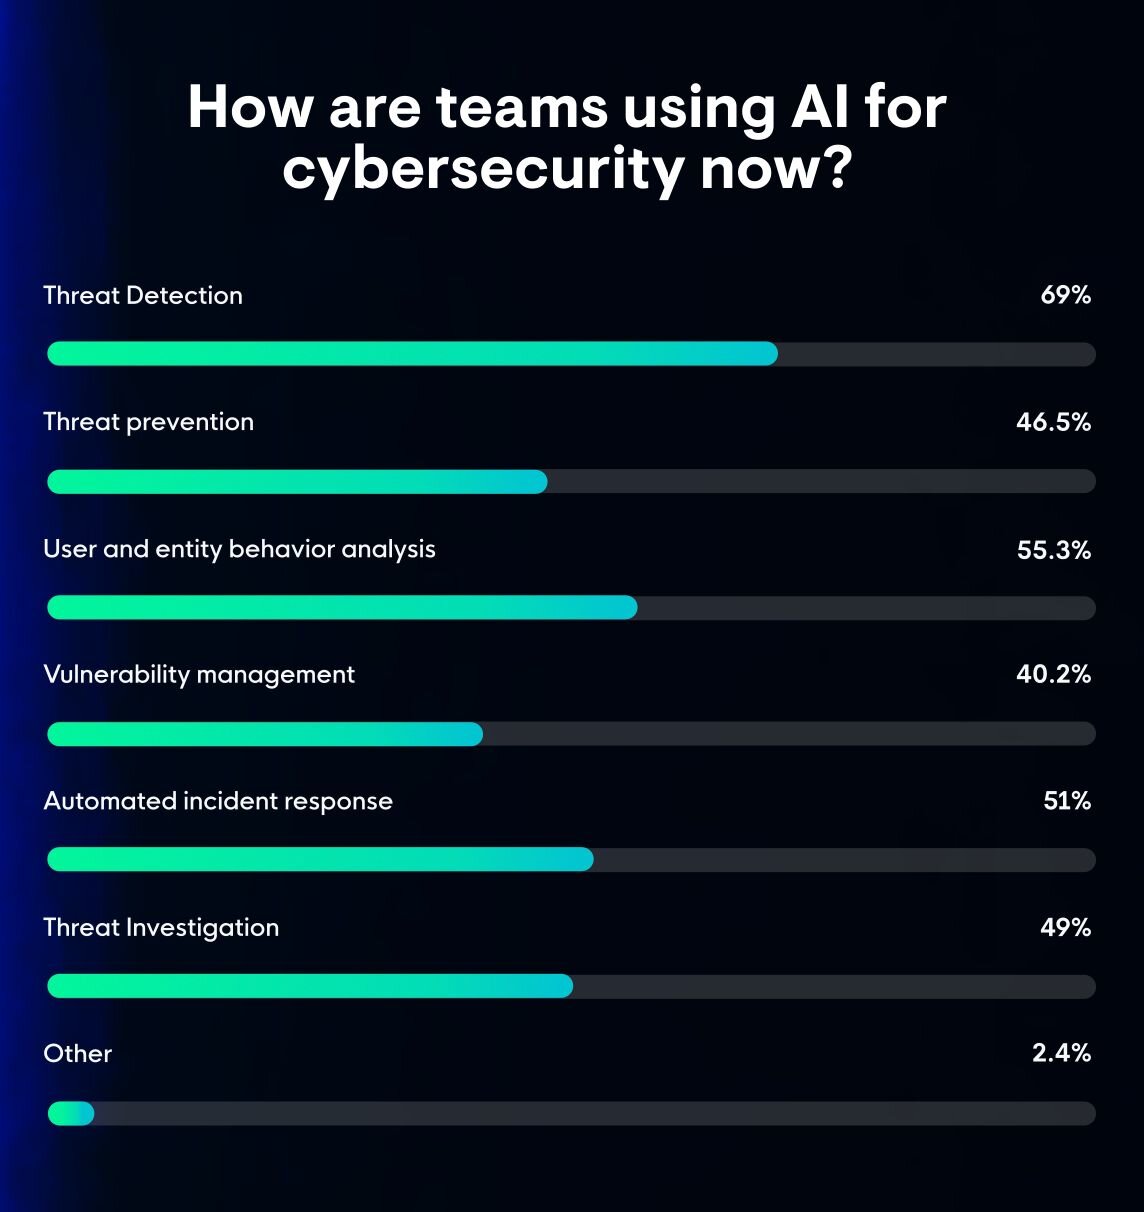
Casi la mitad de los profesionales que encuestamos (46,9 %) califica la IA como una parte fundamental de su estrategia de seguridad. Y la forma en que la mayoría de los equipos la usan dice mucho. Los principales casos de uso son:
- Detección de amenazas (69%)
- Análisis del comportamiento de usuarios y entidades (55,3%)
- Respuesta automatizada a incidentes (51%)
- Investigación de amenazas (49%)
En otras palabras, los equipos usan IA para acelerar el análisis, reducir el ruido y acortar el tiempo de respuesta. Para un equipo de seis personas que carga con el peso de seguridad de una organización de 500 personas, la IA puede encargarse del trabajo repetitivo y de alto volumen para que tus analistas no se agoten antes de que aparezcan las amenazas reales.
Anna Pham, Senior Tactical Response Analyst en Huntress, afirma:
“La IA evita que la gente se agote, pero los humanos todavía tienen que verificar lo que importa”.
Los equipos resilientes diseñan sistemas a propósito que unen la IA y a las personas para reducir la carga cognitiva, proteger el criterio humano y acelerar las decisiones que más importan. Se apoya a las personas, no se las reemplaza, con el objetivo de tomar menos decisiones, pero mejores, cuando realmente cuenta.
¿Qué puedes hacer ahora mismo para construir un equipo resiliente?
Los datos señalan un camino claro, y no empieza con comprar más tecnología. Empieza con hacer mejores preguntas.
- Audita la calidad de tus alertas. ¿Qué porcentaje de tus alertas realmente lleva a una acción significativa? Si más de una cuarta parte de tu tiempo se dedica al ruido, tu equipo está gastando tiempo y energía en señales que no importan. Ese es tiempo robado a las amenazas que sí importan.
- Trata la identidad como una superficie de ataque primaria. La autenticación multifactor (MFA) y el SSO son un punto de partida, no una línea de meta. ¿Tienes visibilidad sobre el comportamiento de las sesiones, los permisos de SaaS y el uso de tokens?
- Aclara la propiedad antes del próximo incidente. Cuando algo sale mal, ¿todos conocen su rol? Si hay alguna ambigüedad, eso es lo primero que hay que resolver.
- Diseña para humanos, no para la perfección. Cuando tus sistemas fallan, ¿es porque las personas cometieron errores o porque los sistemas asumieron que no lo harían? Incluso los empleados bien capacitados cometen errores bajo presión. Construye sistemas que detecten esos errores a tiempo, en lugar de sistemas que asuman que no ocurrirán.
La resiliencia es más que solo cantidad de personal o presupuesto. Significa que tu equipo debe poder tomar decisiones bajo presión. La buena noticia es que el cambio de "solo prevención" a "operaciones resilientes" no requiere una revisión completa. Requiere un diseño deliberado y la disposición a construir para el panorama de amenazas que realmente existe hoy.
Los equipos que salgan adelante serán los que tomaron decisiones intencionales antes de que el próximo incidente los obligara a actuar.
Si estás listo para empezar a construir un equipo de seguridad más resiliente, deja que Huntress te ayude a guiarte. Descarga How to Build a Resilient Security Team for 2030.