Una guía práctica de los centros de operaciones de seguridad (SOC)

Cuando las ciberamenazas atacan a toda hora, alguien tiene que vigilar la pantalla—feriados, alertas a las 3 a. m., y todo lo demás. El centro de operaciones de seguridad (SOC) es ese puesto de mando permanente. Nuestra guía sobre el SOC explica qué hace un SOC moderno, por qué importa estar siempre activo y cómo decidir si debes construir, comprar o contratar uno.

Explora la Guía del SOC

1

¿Qué es un SOC? Por qué toda empresa necesita uno (para ayer)

Ponte al día con las herramientas y tecnologías del SOC, y descubre cómo el centro de operaciones de seguridad (SOC) recopila registros, caza amenazas e impulsa la respuesta a incidentes, convirtiendo alertas sin procesar en acción en tiempo real.

2

¿Qué es SOC como servicio (SOCaaS)?

Descubre cómo los equipos de SOC alojados en la cloud ofrecen monitoreo 24/7 y caza de amenazas sin el dolor de cabeza de contratar personal ni costos iniciales de siete cifras.

3

¿Cómo elegir el proveedor de SOC correcto para tu negocio?

Desde los SLA hasta la integración de herramientas, obtén las preguntas clave que debes hacer para elegir un proveedor que ofrezca velocidad, claridad y una reducción de riesgo medible que funcione para tu organización.


4

Los mejores servicios de SOC para ciberseguridad en 2026

Compara los principales proveedores de SOC gestionado para 2027 y encuentra el ajuste correcto para tu negocio, presupuesto y riesgo.

5

¿Por qué un SOC gestionado 24/7 es importante en el panorama de amenazas actual?

Las organizaciones no pueden darse el lujo de esperar hasta el horario laboral para actuar. Sin embargo, crear un SOC interno que funcione las 24 horas es costoso y consume mucho tiempo. Los servicios de SOC gestionado ofrecen monitoreo continuo y análisis experto para mejorar la detección y la remediación, haciendo que la seguridad de nivel empresarial sea accesible para organizaciones de todos los tamaños.

6

Guía de precios de SOC gestionado: Cómo entender los costos

Huntress incluye un SOC gestionado con cada producto sin costo adicional, y en este artículo te explicaremos cuánto significa eso realmente. Analizaremos los modelos de precios tradicionales de el centro de operaciones de seguridad (SOC) para explicar los factores y las tarifas que te cuestan más de lo que esperabas.


7

Remediación automatizada de amenazas: Cómo detener los ataques en minutos, no en horas

La velocidad lo es todo en ciberseguridad. Descubre cómo Managed Response en la Huntress Agentic Security Platform automatiza la remediación de amenazas, y por qué actuar más rápido significa un radio de impacto más pequeño cuando los atacantes llaman a la puerta.

8

Cómo crear un plan de respuesta a incidentes que funciona con un SOC gestionado

Un plan de respuesta a incidentes viejo y olvidado no basta para salvarte en una crisis a las 2 a. m. Combínalo con el centro de operaciones de seguridad (SOC) administrado para obtener respuesta fuera de horario, transiciones claras y una recuperación más rápida cuando las cosas se complican. Descubre cómo el SOC adecuado convierte tu plan de papel en acción real.

9

Automatización de la respuesta a incidentes: por qué la revisión humana del SOC sigue siendo importante

La automatización de la respuesta a incidentes reduce el MTTR, pero el análisis humano del SOC detiene las amenazas reales. Descubre cómo el Huntress SOC logra una respuesta de ocho minutos.

10

SOC centrado en IA frente a SOC de IA totalmente autónomo: ¿cuál es la diferencia?

¿Centrado en IA, aumentado por IA o totalmente autónomo? Descubre en qué se diferencian los tres modelos de SOC, quién toma la decisión final en cada uno y las cinco preguntas que debes hacerle a cualquier proveedor antes de confiar en él.

11

¿Qué son los servicios de SOC?

Descubre las 5 funciones principales de el centro de operaciones de seguridad (SOC). Conoce cómo servicios del SOC como el monitoreo, la detección y la respuesta protegen tu negocio.


Las operaciones de seguridad pueden sonar como un lujo empresarial, pero las organizaciones pequeñas y medianas tienen la misma probabilidad de sufrir ataques constantes de ransomware, compromiso de correo empresarial o ataques living-off-the-land. 

Muchas organizaciones trabajan con equipos reducidos que combinan soporte de TI, cumplimiento y responsabilidades de seguridad al mismo tiempo. Esta guía está hecha justo para esos entornos: les da a los profesionales de TI y seguridad los planos prácticos que necesitan para implementar (o externalizar) un monitoreo 24/7, ayuda a los líderes de negocio a traducir la jerga del SOC en partidas de presupuesto y métricas de riesgo a nivel directivo, y responde a esos empleados curiosos que solo quieren entender qué pasa dentro de ese misterioso "centro de operaciones" cuando se dispara una alerta.

Esto es lo que vas a encontrar:

  • Una visión clara de los roles y las responsabilidades del SOC, es decir, los analistas involucrados en operaciones de seguridad, caza de amenazas o respuesta a incidentes, y cómo trabajan juntos.
  • Comparaciones de costo-beneficio entre construir un SOC interno y contratar un proveedor que lo maneje.
  • Criterios de selección probados en el campo: horas de cobertura, SLA de respuesta, profundidad de inteligencia de amenazas y claridad en los informes.
  • Próximos pasos concretos, ya sea que estés empezando desde cero o mejorando una pila de monitoreo básica.

Nuestro SOC global maneja miles de alertas a diario en endpoints, identidades y cargas de trabajo en la cloud. Hemos visto los errores más comunes: inundaciones de alertas, SIEM mal configurados y herramientas de "configurar y olvidar" que nunca detectan una intrusión real. Destilamos ese conocimiento de primera línea en esta guía para que puedas evitar los errores más comunes y avanzar más rápido hacia una la postura de seguridad madura.
Recursos adicionales

Más información sobre Cómo sucede la caza: preguntas y respuestas con el Huntress SOC
Cómo sucede la caza: preguntas y respuestas con el Huntress SOC
On-Demand Virtual Event
Más información sobre Dólares y sentido común: el verdadero valor del equipo del Huntress SOC
Dólares y sentido común: el verdadero valor del equipo del Huntress SOC
Blog Post
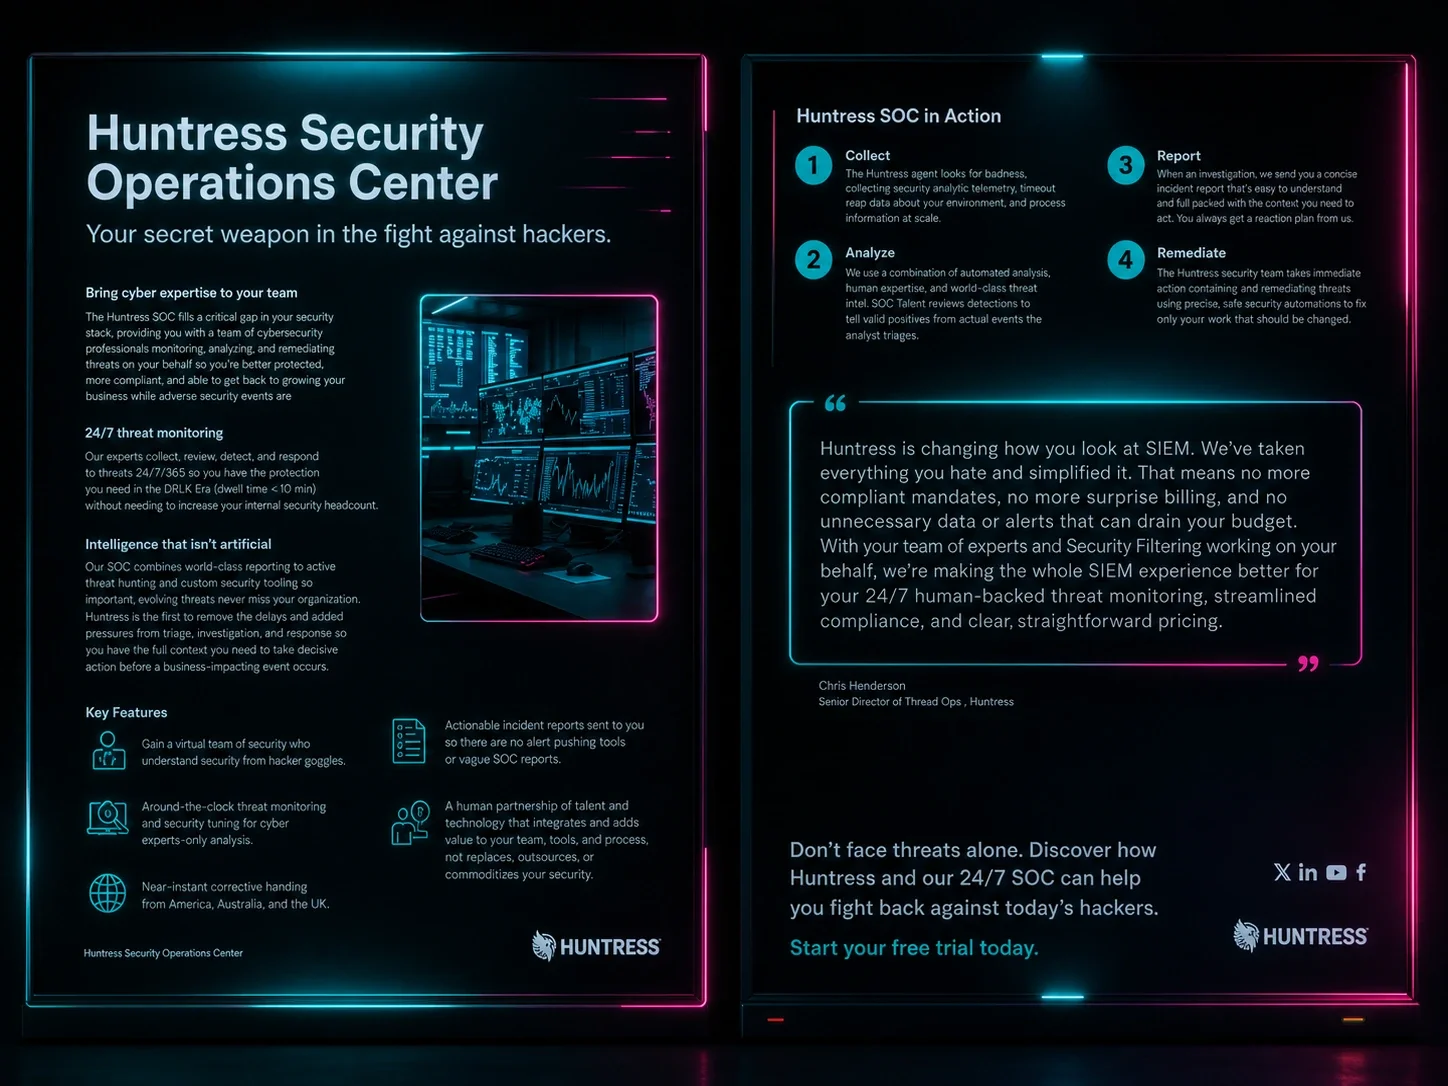
Más información sobre Ficha técnica del Huntress SOC
Ficha técnica del Huntress SOC
Datasheet

Lo que dicen nuestros clientes

Mira un SOC de clase mundial en acción.

Inicia una prueba gratuita de Huntress Managed EDR y experimenta un monitoreo las 24 horas, además de detección y respuesta dirigidas por humanos que evitan que las amenazas se escapen.

Probar Huntress gratis