

La mayoría de las herramientas de seguridad detectan solo lo que ya conocen: firmas, patrones y comportamientos conocidos.
Las amenazas que más daño causan no coinciden con nada del manual de reglas. Aparecen con credenciales robadas, herramientas integradas de Windows y movimientos silenciosos que parecen un martes cualquiera. Sin embargo, en nuestra encuesta de cibercrimen de 2025, el 57 % de los profesionales de TI dijo confiar mucho en que sus defensas pueden detectar un ataque avanzado que no depende de firmas de malware. La confianza está bien. La evidencia es mejor.
La caza de amenazas cierra esa brecha. Así es como funciona.
¿Qué es la caza de amenazas?
La caza de amenazas es la búsqueda proactiva en redes y endpoints de señales de actividad maliciosa que las defensas de seguridad tradicionales pasaron por alto. En lugar de esperar una alerta, los analistas asumen que un atacante ya podría estar adentro y van en busca de pruebas. Eso es lo que distingue a la caza de ciberamenazas: empieza con una pregunta, no con una alerta.
La detección reactiva espera a que una herramienta se active, y una herramienta solo se activa si alguien ya escribió la regla. La caza de amenazas proactiva pregunta: "Si un atacante estuviera aquí, ¿qué habría tocado?" y lo busca antes de que la amenaza avance. Piénsalo como detectar el humo antes del fuego, atrapando a tiempo los indicadores de compromiso (IOC) antes de que se conviertan en incidentes en toda regla.
Cada cacería busca encontrar actividad pasada por alto, reducir el tiempo de permanencia del atacante, perfeccionar las reglas de detección y compartir inteligencia. Entonces, ¿cómo funciona? Un cazador construye una hipótesis, busca evidencia en la telemetría y convierte lo que encuentra en una detección para que el próximo intento se atrape de forma automática.
Caza de amenazas vs. detección de amenazas vs. inteligencia de amenazas
La inteligencia de amenazas te dice qué están haciendo los atacantes allá afuera, la detección de amenazas identifica actividad conocida en tu entorno, y la caza de amenazas busca lo que ambas pasaron por alto. Se retroalimentan entre sí: la inteligencia da hipótesis a los cazadores, y las cacerías generan nuevas detecciones.
Caza de amenazas | Detección de amenazas | Inteligencia de amenazas | |
Objetivo principal | Encontrar amenazas ocultas y desconocidas que evadieron las defensas automatizadas | Identificar actividad maliciosa conocida y generar alertas | Dar contexto sobre amenazas externas y emergentes para fortalecer las defensas |
Enfoque | Proactivo, impulsado por personas | Reactivo, automatizado | Analítico, basado en investigación |
Entradas/disparadores | Hipótesis, informes de inteligencia de amenazas o corazonadas basadas en el contexto interno, además de alertas de baja prioridad | Reglas, firmas e indicadores conocidos | Datos sin procesar, OSINT, dark web, feeds de proveedores, hallazgos de caza internos |
Resultado | Nuevas reglas de detección y nueva inteligencia de amenazas | Alertas de seguridad, creación de incidentes | Informes y feeds procesables |
Momento | Periódico o continuo | En tiempo real o casi en tiempo real | Recopilación y análisis continuos |
Herramientas clave | Consultas en SIEM, EDR, herramientas de análisis de red, scripts personalizados | SIEM, EDR, IDS/IPS, antivirus | Plataformas de inteligencia de amenazas (TIP), herramientas OSINT, feeds, bases de datos |
Disparador principal | Impulsado por hipótesis | Impulsado por alertas | Impulsado por investigación |
Fuentes de datos típicas | Telemetría de EDR y SIEM | Telemetría de EDR y SIEM | OSINT y feeds de amenazas |
Quién suele hacerlo | Un especialista dedicado a la caza de amenazas | Analista del SOC | Analista de inteligencia de amenazas |
Tipos de caza de amenazas
Cada cacería se ubica en uno de dos tipos de caza de amenazas.
La caza de amenazas estructurada parte de hipótesis claras y procedimientos bien definidos, lo que la hace consistente, repetible y escalable. Los especialistas saben qué táctica, técnica o procedimiento (TTPs) buscan y, más o menos, dónde buscarlo.
La caza de amenazas no estructurada se guía por la curiosidad, sin pautas estrictas. Es ciencia de datos aplicada a la seguridad, y es importante porque los atacantes avanzados suelen usar técnicas nunca antes vistas que evaden las TTPs conocidas. Se necesita conocimiento de nivel sénior para lograrlo.
Metodologías de caza de amenazas
Estructurado y no estructurado describen cómo se ejecuta una caza. Las metodologías de caza de amenazas describen dónde empieza. Cada una usa diferentes técnicas de caza de amenazas para llegar a una hipótesis comprobable, así que la metodología adecuada depende de con qué información cuentes.
Cazas basadas en inteligencia
Un enfoque estructurado que comienza con inteligencia recopilada: nombres de archivos, hashes, IPs, campañas, IOCs, direcciones de correo electrónico, dominios. Los analistas forman hipótesis y las ponen a prueba internamente.
Cazas basadas en datos
Estas cazas no estructuradas comienzan con tus propios datos, como alertas de baja prioridad, detecciones o análisis agregados. Nada de esto es una prueba contundente, pero le da al analista un punto de partida para una hipótesis.
Cazas basadas en conocimiento
Estas dependen de lo que los analistas saben sobre los conjuntos de datos disponibles, tu red y las tácticas, técnicas y procedimientos (TTPs) del adversario. Marcos como MITRE ATT&CK les ayudan a construir hipótesis en torno a técnicas vistas en la vida real.
Cazas híbridas
Las cazas híbridas combinan dos o más metodologías. Si tus datos muestran eventos extraños en los endpoints y la inteligencia sugiere que coinciden con una campaña activa, eso da una hipótesis más precisa que cualquiera de las dos fuentes por separado.
El proceso de caza de amenazas
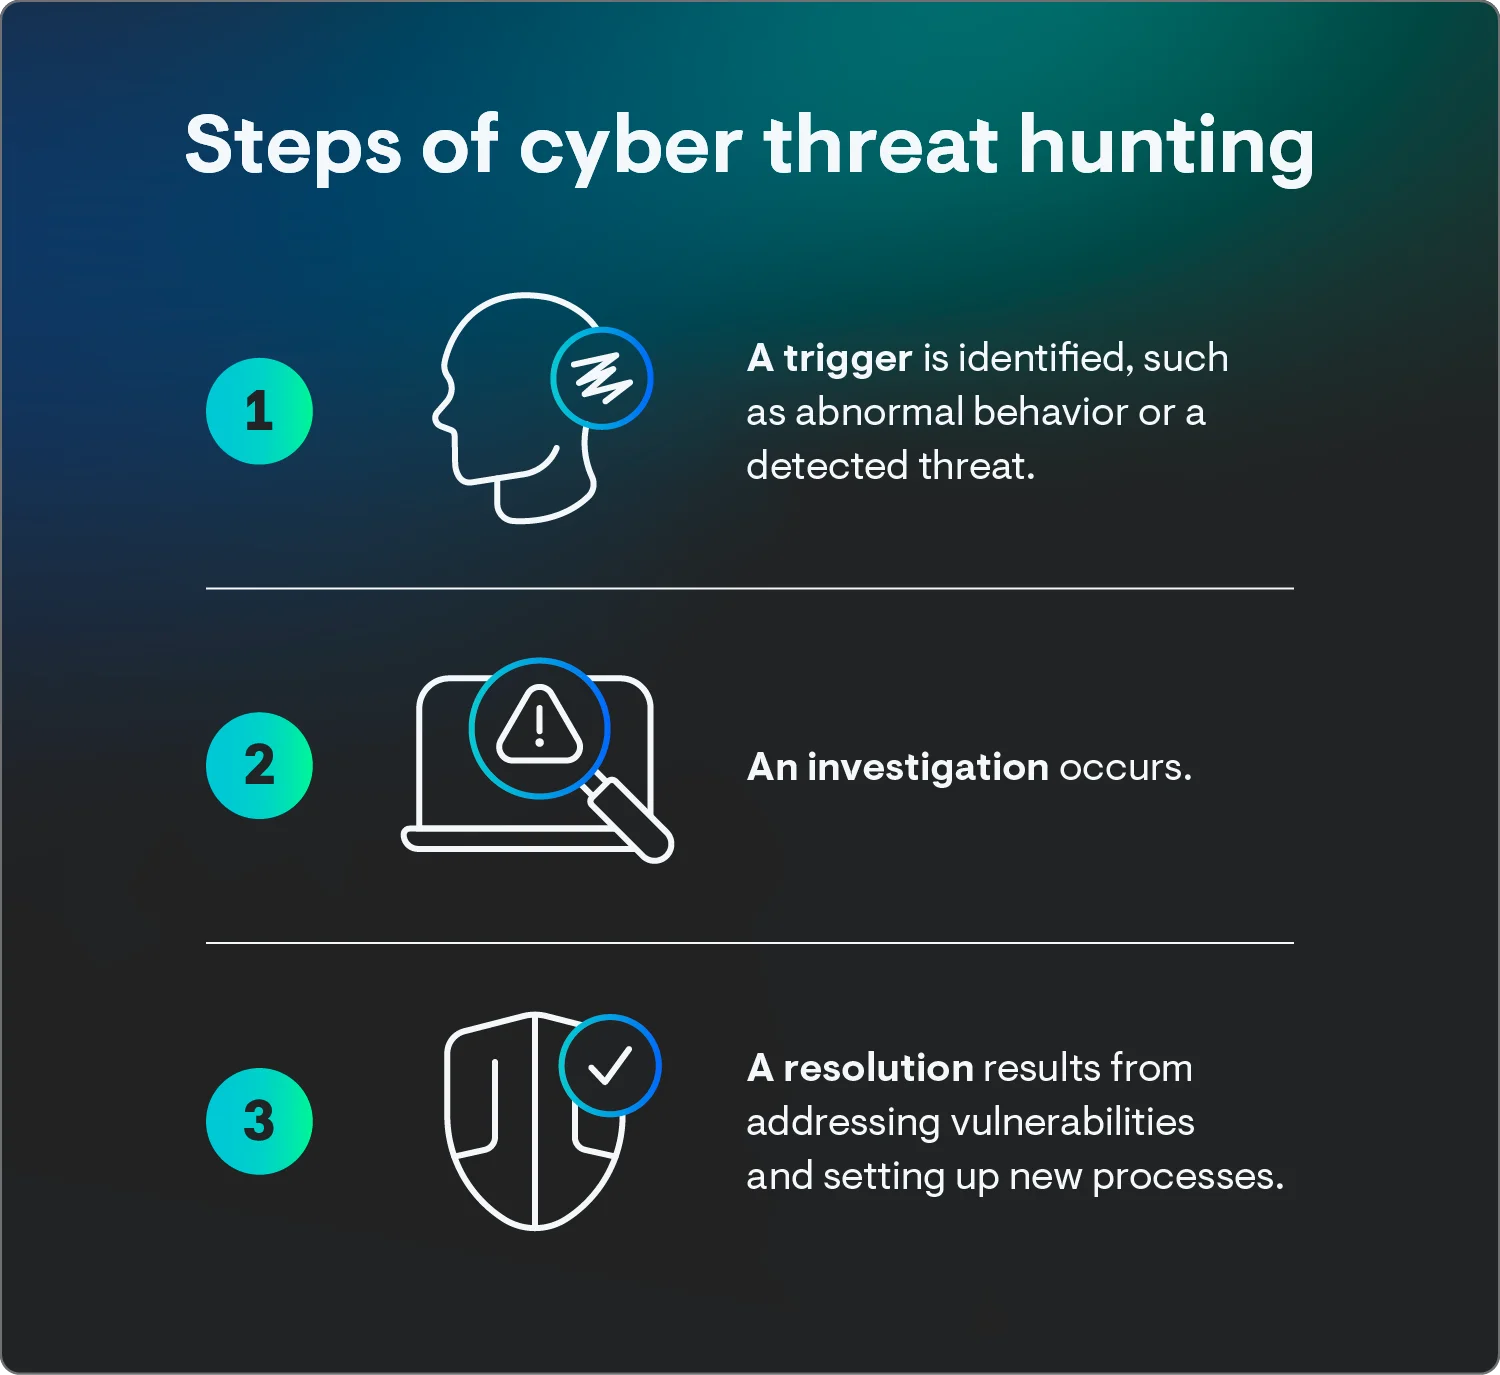
Las buenas cazas no son búsquedas al azar. El proceso de caza de ciberamenazas para una caza estructurada sigue tres fases.
Fase de planificación
Reúne inteligencia. Los analistas estudian áreas de riesgo, datos históricos y fuentes externas como inteligencia de fuentes abiertas para detectar patrones que valga la pena seguir.
Construye una hipótesis. Los analistas hacen una suposición fundamentada sobre qué actores de amenazas, tácticas y técnicas podrían estar en juego. Esa hipótesis se convierte en la guía de toda la caza.
Identifica las fuentes de datos. Con una hipótesis en mano, los analistas determinan dónde estaría la evidencia: registros del sistema, tráfico de red, telemetría de endpoints.
Fase de ejecución
Consulta los datos. Los analistas examinan los datos consultando bases de datos, analizando registros y haciendo trabajo forense.
Sigue las TTPs y los patrones de comportamiento. Los analistas siguen pistas que se alinean con la hipótesis. Aquí el comportamiento gana a los indicadores: un atacante puede cambiar un hash de archivo en segundos, pero no puede cambiar fácilmente cómo trabaja, por eso los living off the land binaries (LOLBins) aparecen en tantas cazas.
Prueba y refina. El objetivo es comprobar o refutar la hipótesis, refinando la caza y formando nuevas hipótesis a medida que llega nueva información.
Fase de reporte
Aquí es donde el ciclo de vida de la caza de amenazas da frutos, porque cada caza alimenta la siguiente.
Resume los hallazgos. Los analistas documentan lo que encontraron, incluso cuando la hipótesis no se confirmó.
Crea detecciones. Los patrones dan forma a reglas de detección que capturan la actividad automáticamente. Si la caza reveló un atacante activo, tu plan de respuesta a incidentes toma el control.
Mejora el proceso. La caza es iterativa, así que aplica lo que aprendiste a la siguiente caza.
Buenas prácticas de caza de amenazas
Estas siete buenas prácticas de caza de amenazas mantienen tus cazas precisas.
Conoce tu entorno. No puedes detectar lo anormal si no conoces lo normal, y una buena higiene cibernética hace que esa base sea más clara.
Usa inteligencia de amenazas. Alimenta tus hipótesis con inteligencia actual para que estés cazando lo que los atacantes hacen ahora.
Sigue aprendiendo. Las amenazas evolucionan, así que la capacitación continua no es opcional.
Desarrolla una mentalidad adversarial. Sé curioso y escéptico, y asume que ya hubo una brecha.
Desarrolla habilidades diversas. La caza requiere destrezas analíticas, forenses y de scripting (más detalles en las preguntas frecuentes).
Reserva tiempo dedicado. La caza de amenazas debe programarse, no ser algo que los analistas hacen solo cuando tienen tiempo libre.
Automatiza las cacerías exitosas. Esta es nuestra favorita: caza una vez, detecta para siempre. Cuando una consulta encuentra una amenaza real, convierte eso en una regla de detección automatizada en tu solución SIEM (security information event management) o EDR (detección y respuesta para endpoints) de inmediato. La próxima vez que aparezca ese comportamiento, tus herramientas lo detectan automáticamente, y tu cazador puede perseguir la siguiente incógnita.
Herramientas de caza de amenazas
No puedes cazar lo que no puedes ver. Una plataforma de caza de amenazas reúne telemetría, búsqueda y contexto en un solo lugar para que los cazadores puedan probar hipótesis rápidamente. La mayoría de las cacerías usan tres tipos de herramientas.
SIEM. Un SIEM centraliza los registros y las alertas de todo tu entorno. En una cacería, eso les da a los cazadores un solo lugar para consultar endpoints, identidad y tráfico de red, y es donde las cacerías exitosas se convierten en reglas de detección. Por eso los flujos de trabajo de caza de amenazas con SIEM son la base de la mayoría de los programas maduros.
EDR. EDR threat hunting comienza con telemetría de endpoints, como el inicio de procesos, los cambios de archivos y las conexiones de red, para que los cazadores puedan detectar una herramienta administrativa confiable que se ejecuta desde una carpeta extraña. Con Managed EDR, analistas expertos hacen la vigilancia por ti, y combinarlo con cobertura de identidad mediante EDR e ITDR unificados evita que los atacantes se escabullan entre el endpoint y la cuenta.
Plataformas de inteligencia de amenazas (TIP). Las TIP agregan datos de amenazas de múltiples fuentes. Para los cazadores, eso es un suministro constante de nuevas hipótesis sin tener que leer cien fuentes de datos, y mantiene la inteligencia vinculada a la cacería en lugar de enterrada en un PDF.
Por qué importa la caza de amenazas
Las herramientas automatizadas no pueden superar en pensamiento a un adversario humano. El aprendizaje automático es excelente en velocidad y patrones conocidos, pero una persona todavía tiene que decidir qué es sospechoso. Los atacantes modernos lo saben, y buscan activamente puntos ciegos en la detección automatizada.
Con la caza de amenazas impulsada por humanos, un ojo entrenado detecta comportamientos extraños para los que no se escribió ninguna regla, y cada cacería hace que tus herramientas automatizadas sean más precisas. La recompensa es encontrar amenazas desconocidas a tiempo: antes de que se implemente el ransomware, antes de que se propague el malware, antes de que el fin de semana de alguien se arruine.
¿Quieres verlo en la práctica? Mira el video a continuación.
Cómo Huntress apoya la caza de amenazas
La caza de amenazas más efectiva combina la experiencia de analistas humanos con las herramientas adecuadas. Sin visibilidad centralizada, los cazadores trabajan a ciegas, y eso deja huecos para los atacantes.
Ahí es donde entra Huntress Managed SIEM. Te da la base de datos para cada fase de la cacería:
- Smart Filtering technology elimina el ruido para que los analistas se enfoquen en señales reales.
- La gestión de registros centralizada coloca los datos que necesitas en un solo lugar para la planificación, ejecución y generación de informes.
- La cobertura de SOC 24/7 significa que la cacería no se detiene cuando tu equipo interno se desconecta.
Los atacantes no terminan su turno a las cinco. Tu cacería tampoco debería hacerlo. Inicia una prueba gratuita o solicita una demo y descubre qué se esconde en tus registros. Feliz cacería.
Preguntas frecuentes
¿Cuál es el objetivo principal de la caza de amenazas?
El objetivo principal de la caza de amenazas es buscar e identificar de forma proactiva actividad maliciosa oculta y desconocida que logra evadir los controles de seguridad automatizados y los sistemas de detección existentes.
¿Cuál es la diferencia entre el SOC y la caza de amenazas?
El centro de operaciones de seguridad (SOC) es el equipo central y de propósito general responsable de monitorear, detectar, analizar y responder de forma reactiva a incidentes de seguridad conocidos. La caza de amenazas es la disciplina proactiva impulsada por personas dentro del SOC, enfocada en buscar amenazas desconocidas y persistentes que han evadido las herramientas automatizadas estándar del SOC.
¿Cuáles son los cuatro tipos principales de amenazas?
Las ciberamenazas generalmente se dividen en cuatro tipos principales: malware, ingeniería social, ataques de red y ataques a aplicaciones o sitios web.