La detección efectiva de LOLBin requiere entender el comportamiento base, es decir, saber cómo se ve el uso normal de los binarios living off the land en tu entorno. El mayor desafío al detectar ataques de LOLBin es que imitan operaciones regulares del sistema. A continuación, algunos ejemplos de operaciones regulares y cómo un ataque de LOLBin podría imitarlas.
1. Cuentas de usuario y net.exe
En los endpoints Windows, existen varias formas de crear cuentas de usuario. Las cuentas de usuario se pueden crear y administrar mediante PowerShell, WMI o el Administrador de usuarios y grupos locales, como se ilustra en la Figura 1.
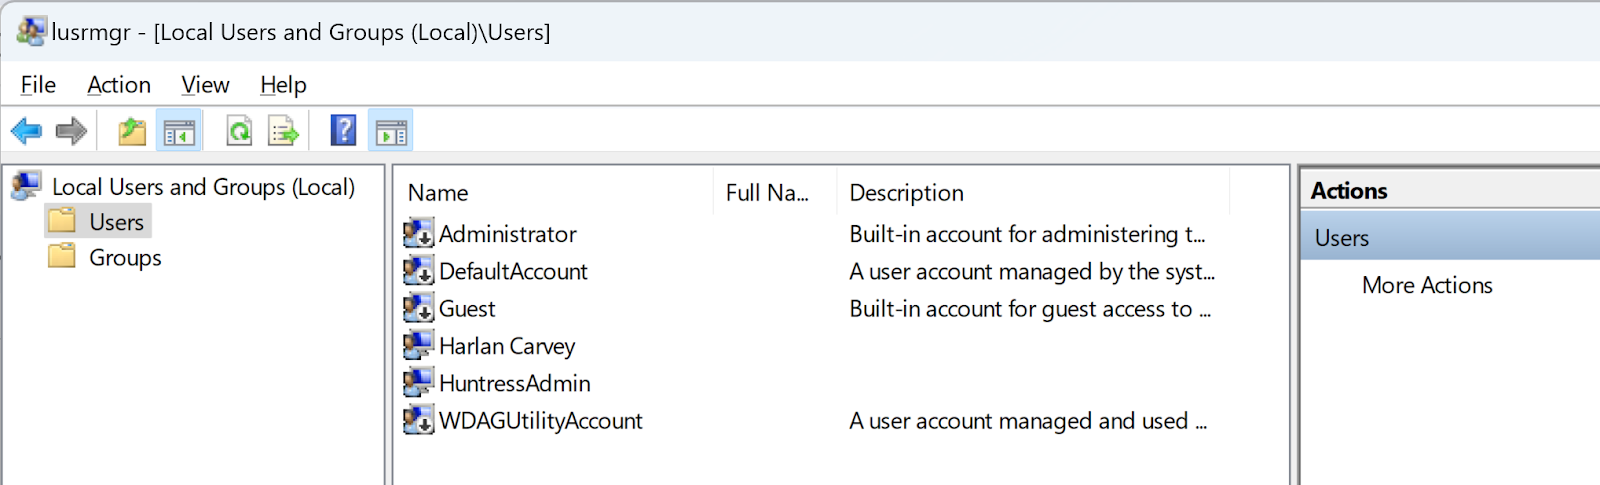 Figura 1: Administrador de usuarios locales (lusrmgr.msc)
Al hacer clic en "Usuarios" en el Administrador de usuarios y grupos locales, y seleccionar "Nuevo usuario", verás el cuadro de diálogo de nuevo usuario ilustrado en la Figura 2.
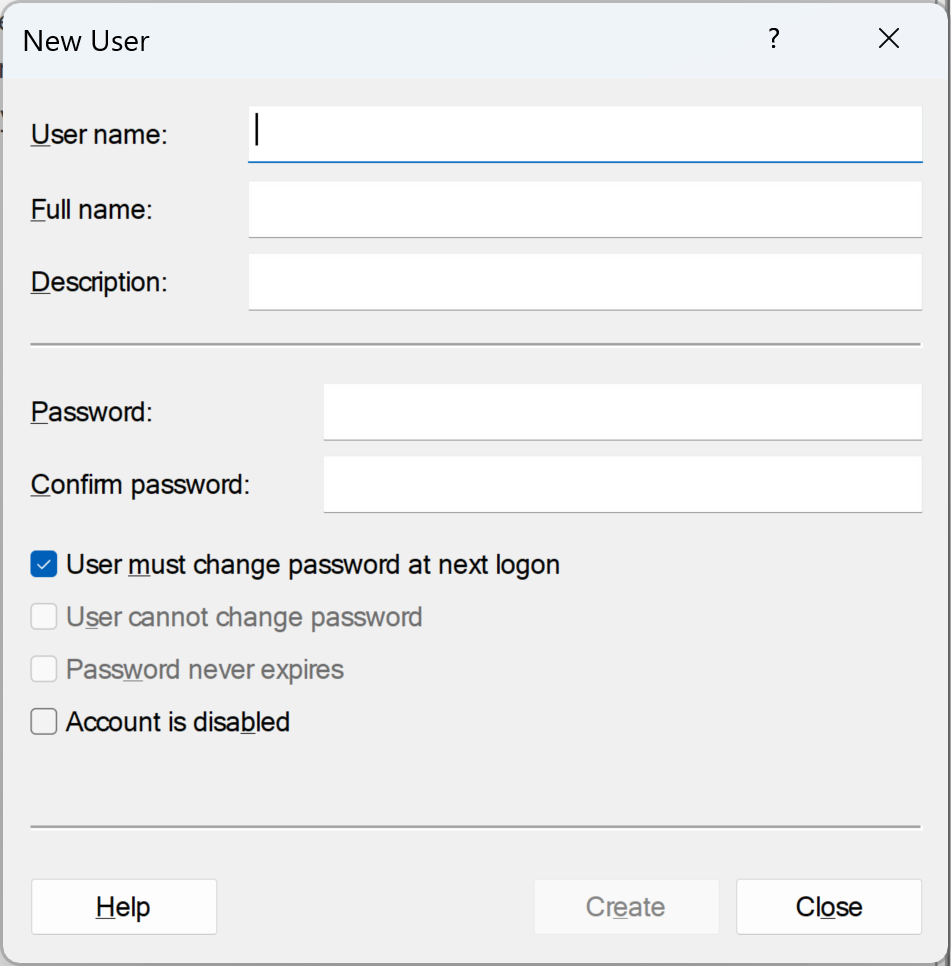 Figura 2: Cuadro de diálogo de nuevo usuario
Al completar el formulario del cuadro de diálogo de nuevo usuario y hacer clic en "Crear" se creará una nueva cuenta de usuario. Además, existen varios productos comerciales disponibles que se pueden usar dentro de una organización para crear y administrar grandes grupos de cuentas de usuario en toda una infraestructura.
Otra forma de crear cuentas de usuario implica la utilidad nativa, net.exe. Muchos administradores usan este LOLBin para crear, administrar y eliminar cuentas de usuario. Los actores de amenazas también lo hacen.
Cómo detectarlo
Cuando se trata de ciberseguridad y de detectar el uso malicioso de utilidades nativas como net.exe para crear cuentas de usuario dentro de tu organización, el primer paso es:
Entender si tus administradores usan la utilidad nativa como parte de las operaciones y flujos de trabajo normales
Si no es así, eso es un indicador claro de que se está usando un LOLBin de forma maliciosa
Si ves que net.exe se ejecuta con argumentos como user, localgroup o add, entonces probablemente puedas asumir que el uso del LOLBin es de naturaleza maliciosa
Si tu organización sí usa net.exe para crear cuentas de usuario, hazte estas preguntas:
¿Tienes administradores específicos que usan net.exe?
¿Desde qué endpoint acceden normalmente?
¿Se usa una cuenta específica para crear y administrar cuentas de usuario?
¿Esto siempre ocurre desde un sistema específico?
Si es así, cualquier actividad fuera de esas pautas debería considerarse sospechosa por naturaleza y merece una revisión más detallada.
2. cmd.exe y Explorer.exe
Otro aspecto respecto al uso de utilidades nativas es cómo se lanzan esas utilidades. Una forma común de hacerlo es que los administradores inicien sesión en un sistema, abran un símbolo del sistema y escriban el comando (ilustrado en la Figura 3), o ejecuten el comando desde un archivo por lotes.
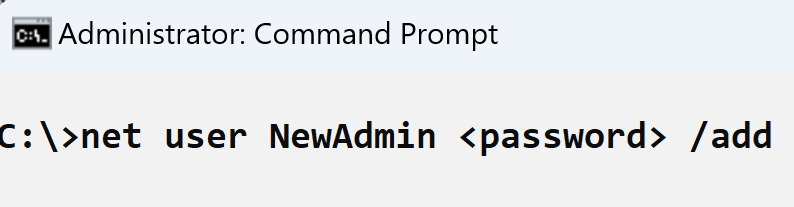 Figura 3: Creación de una nueva cuenta
En este caso, el linaje del proceso tiene a cmd.exe como proceso padre y a Explorer.exe (el shell del Explorador de Windows) como proceso abuelo.
Cómo detectarlo
Cualquier línea de comandos observada donde el proceso padre o abuelo sea uno de los siguientes debería considerarse malicioso:
wmiprvse.exe (indica que el comando se ejecutó mediante una conexión de red remota de tipo 3)
PSExec.exe (utilidad gratuita de Microsoft para la escalada de privilegios)
sqlservr.exe (MS SQL Server)
3. Convenciones de nombre de usuario y contraseña
La mayoría de las organizaciones tienen convenciones estándar de nombre de usuario y contraseña que se usan en las distintas interfaces. Esto puede incluir convenciones como usar la inicial del nombre y el apellido en los correos, o configurar contraseñas que sigan requisitos particulares, como incluir una letra mayúscula, un número y un símbolo.
Cómo detectarlo
Si lo que observas en la actividad sospechosa difiere de las convenciones organizacionales típicas, entonces la actividad probablemente sea maliciosa.
Por ejemplo, si tu organización usa una convención de nombres para las nuevas cuentas de usuario que incluye una referencia a un departamento o equipo, o que consiste en el nombre y apellido del usuario (juntos, o separados con un "."), entonces cualquier cuenta de usuario nueva creada que no siga esa convención debería considerarse maliciosa.
4. Estructura de la línea de comandos
Otro aspecto más que ayuda a identificar el uso malicioso del LOLBin net.exe es la estructura de la línea de comandos en sí. Muchas veces, cuando net.exe se usa de forma legítima, la estructura de la línea de comandos se ve así:
net user <username> <password> /add
Ten en cuenta que el modificador /add para crear un nuevo usuario (no usar el modificador cambia la contraseña de la cuenta de usuario) aparece al final de la línea de comandos. Sin embargo, no tiene por qué ser así; esto es simplemente una convención que muchos administradores tienden a seguir.
Cómo detectarlo
Los analistas de Huntress han observado la siguiente línea de comandos usada para crear cuentas de usuario en varias ocasiones contra múltiples clientes:
net /add user WDAGUtilltyAccount Ujmqaz5055 /y
Nota el sutil error de ortografía en el nombre de usuario, con la segunda "l" que debería ser una "i". Los analistas de Huntress también observaron la siguiente línea de comandos empleada en la red de un cliente:
net /add user ASP.NET Ujmqaz5055
Ten en cuenta que el uso de esta contraseña por parte de actores de amenazas también ha sido observado por otros y reportado de forma similar.
Los analistas de Huntress también han capturado varios nombres de usuario y contraseñas vistos repetidamente usados por actores de amenazas durante un período considerable. Un ejemplo de una contraseña comúnmente usada es del ejemplo anterior:
Ujmqaz5055
Otros ejemplos observados incluyen P@ssw0rd01!, Nullpass123, JapanNight!128, y Noface66Nocase!.
Ejemplos de nombres de usuario comúnmente usados por actores de amenazas incluyen: