

Los ciberataques pueden ser llamativos. Los exploits de día cero, las filtraciones masivas de datos y el ransomware con nombres que llegan a las noticias se roban los titulares. Pero aquí va un recordatorio para todos los profesionales de ciberseguridad: el tradecraft común y corriente (incluso aburrido, dirían algunos) siempre está en tendencia entre los atacantes.
La mayoría de los actores de amenazas no necesitan tradecraft sofisticado. Técnicas como la fuerza bruta, el compromiso de VPN o el robo de credenciales pueden parecer sobrevaloradas, pero les funcionan a los atacantes. No subestimes su impacto en tu entorno, porque estas tácticas les siguen dando resultado a los atacantes y suelen ser lo suficientemente sutiles para pasar inadvertidas.
“No te preocupes por el día cero ni por los eventos de cisne negro, porque hay muy poco que puedas hacer al respecto. En cambio, haz bien lo básico. El tradecraft aburrido y rutinario es lo que hace el 99% de los atacantes. Los atacantes copian y pegan de manuales de estrategias y hacen lo mismo cada vez, y eso nos da una oportunidad defensiva para neutralizarlos y detenerlos”, dice Dray Agha, Senior Manager, Security Operations Center, EOMA.
En un episodio reciente de Tradecraft Tuesday, “The Most Boring (Not Really) Tradecraft Tuesday Ever”, Dray Agha y Anton Ovrutsky, de nuestro centro de operaciones de seguridad (SOC) 24/7 (SOC), compartieron sus ideas sobre las técnicas sin adornos que los actores de amenazas usan una y otra vez. Mira los puntos destacados a continuación y descubre por qué el tradecraft aburrido (¡pero no tanto!) es uno de los mayores riesgos de seguridad para tu negocio.
Por qué a los actores de amenazas les encanta el tradecraft básico
Con mayor frecuencia, los actores de amenazas buscan eficiencia y ganancias por encima de todo. Las técnicas de hacking comunes que vemos usar a los atacantes son:
- Simples: muchas tácticas básicas aprovechan el error humano o las configuraciones incorrectas comunes
- Consistentes: estos métodos son confiables y por lo general dan resultados predecibles
- Sigilosas: muchas de estas técnicas se mezclan con el ruido, lo que las hace más difíciles de detectar
- De bajo costo: son accesibles y no requieren recursos propios de un Estado-nación
Aunque es conveniente para los atacantes, el tradecraft común representa un desafío verdaderamente generalizado para los defensores.
“No supongas nada. Si crees que algo está configurado de cierta manera en tu red, pon a prueba tus suposiciones. Todo esto es complejo. Suena bastante fácil, pero si estás a cargo de una red de producción con distintas funcionalidades, requisitos, regulaciones de cumplimiento y usuarios, esto es difícil”, dice Anton Ovrutsky, Principal Threat Hunting and Response Analyst en Huntress.
Tradecraft común, amenazas complejas
Veamos el tradecraft que vemos usar a los atacantes todo el tiempo. Estas tácticas pueden no parecer emocionantes, pero no tienen nada de inofensivas para tu negocio.
Fuerza bruta
Seamos honestos. La fuerza bruta no tiene el prestigio de un exploit de día cero reluciente y nuevo, pero es efectiva y accesible con poco esfuerzo. Y eso es lo que más importa para los actores de amenazas oportunistas que buscan victorias fáciles.
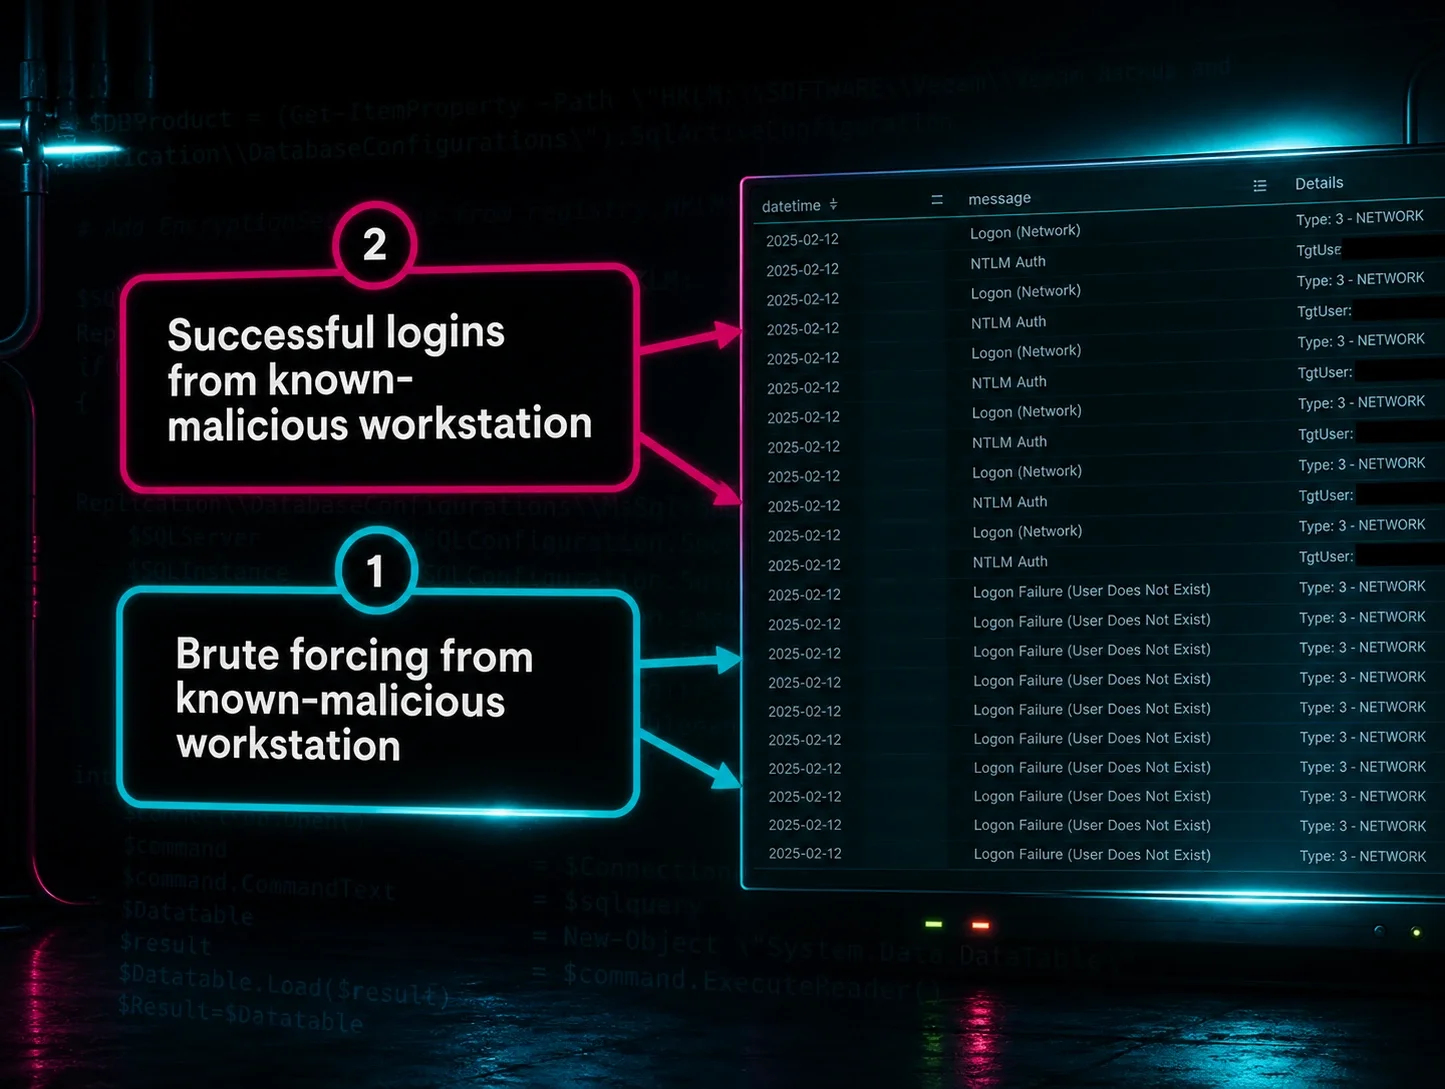
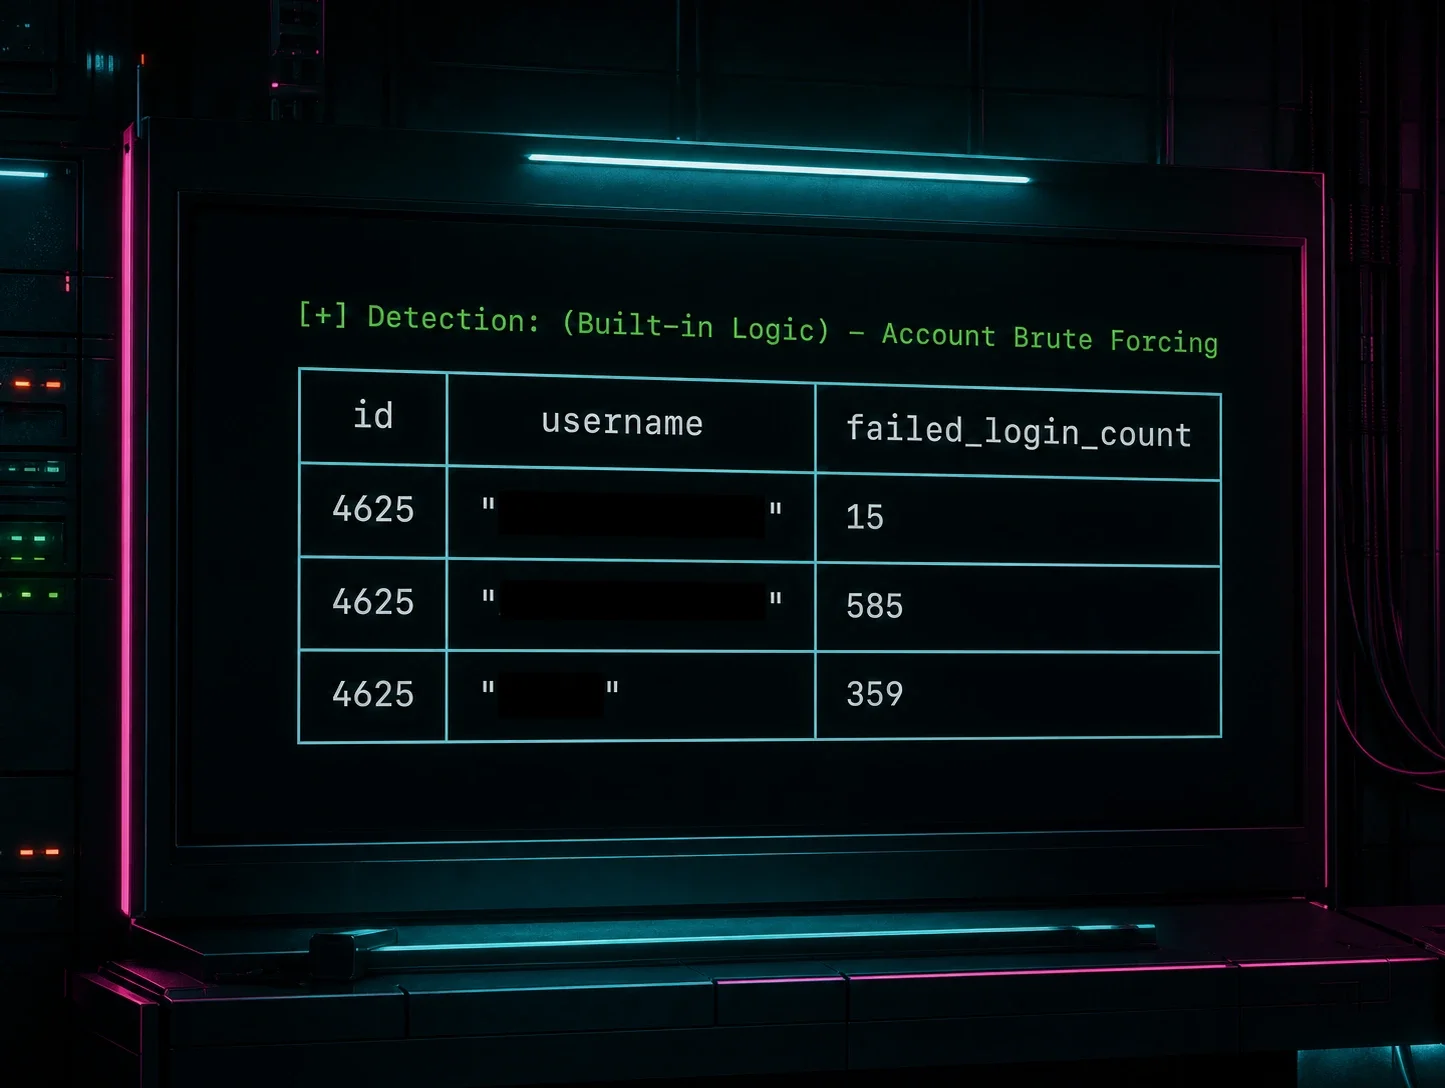
Rastreamos millones de endpoints e identidades las 24 horas, los 7 días de la semana, así que vemos mucha actividad de fuerza bruta, entre ellas:
- Ataques de fuerza bruta exitosos
- Intentos fallidos por:
- Cuentas de usuario inexistentes en la red objetivo
- Errores de contraseña
Por desgracia, desde la perspectiva de un defensor, los ataques de fuerza bruta son sorprendentemente fáciles de pasar por alto. Esto es por qué:
- La rápida persistencia de los intentos de fuerza bruta satura los registros de eventos de endpoints de Windows, haciendo que se sobrescriban cada pocos minutos. Esto puede ocultar fácilmente no solo los intentos de fuerza bruta, sino también otras maniobras de atacantes que ocurren en tu entorno.
- Los intentos de fuerza bruta se mezclan con la actividad de herramientas legítimas como escáneres de vulnerabilidades y herramientas de gestión de redes o de inventario
Saber identificar rápidamente los intentos de fuerza bruta es fundamental para evitar que los atacantes alcancen sus objetivos.
Qué puedes hacer:
- No dependas solo del bloqueo por geolocalización de IP. Los atacantes constantemente crean nuevas formas de eludirlo.
- Usa Huntress Security Information and Event Management (SIEM) para detectar rápidamente los intentos de fuerza bruta y asegurar los registros para el análisis del SOC
Compromiso de VPN
“Vemos demasiado compromiso de VPN, más de lo que quisiéramos. Y en muchos casos, no tenemos evidencia que respalde que el actor de amenazas llegó al dispositivo mediante algún tipo de día cero”, dice Ovrutsky.
¿Entonces qué impulsa el compromiso generalizado de VPN? El tradecraft simple y llano, como credenciales robadas, fuerza bruta contra el dispositivo o cuentas con MFA deshabilitada, son culpables constantes.
Más alarmante aún, hemos empezado a ver a los atacantes elevar su juego de VPN con:
- Inicios de sesión desde direcciones IP maliciosas que no encajan con los patrones normales de autenticación de usuarios
- Modificaciones al dispositivo VPN, como la política del firewall, para permitir puertos que antes no estaban permitidos
- Agregar usuarios para mantener la persistencia
Rastrear cuidadosamente el tradecraft común no siempre es emocionante, pero es esencial para entender y detectar cambios en el tradecraft con el tiempo.
Qué puedes hacer:
- Agrega capas de seguridad adicionales a los dispositivos VPN, como MFA y restricciones de inicio de sesión por hora del día, especialmente para cuentas administrativas
- Asegúrate de eliminar las cuentas sin uso del dispositivo VPN
- Aplica parches pronto y con frecuencia
Tunneling
¿Crees que el tunneling es aburrido? ¡Para nada! Los atacantes necesitan persistencia para merodear por tu entorno sin activar alarmas, y el tunneling suele ser la mejor opción.
Alerta de spoiler: la cosa se complica rápido, porque los atacantes abusan de funcionalidades legítimas como SSH y Ngrok, lo que hace que la detección sea complicada.
El tunneling también permite a los atacantes eludir controles perimetrales, como las configuraciones del firewall que configuraste y auditaste al detalle.
El uso de túneles no es una técnica glamorosa, pero resulta muy eficaz cuando los atacantes la usan con malas intenciones.
Qué puedes hacer:
- Mantente alerta ante señales de actividad maliciosa en los endpoints con Detección y respuesta para endpoints (EDR) administrada
Acceso a credenciales
El robo de credenciales es el pan de cada día para los atacantes. Iniciar sesión como un usuario de confianza hace que sea más difícil detectarlos. Si las credenciales de administrador se reutilizan en varios endpoints, los atacantes pueden moverse libremente en tu entorno, y una intrusión grave es solo cuestión de tiempo.
El robo de credenciales no requiere creatividad ni innovación. Constantemente detenemos intentos de acceso no autorizado a credenciales, incluidos los que usan herramientas de código abierto conocidas para el robo de credenciales tras una vulneración, como Mimikatz.
Pero las desviaciones de la norma, como los siguientes ejemplos, son cuando el robo de credenciales se pone interesante:
- Abuso de herramientas de almacenamiento de contraseñas como Xenarmor para recolectar una gran cantidad de credenciales a la vez
- Robo de contraseñas de wifi desde el equipo
Aunque estas técnicas no son nuevas, aparecen con más frecuencia en entornos específicos, y estamos siguiendo de cerca estas tendencias.
Qué puedes hacer:
- Elimina el acceso de administrador local en las estaciones de trabajo donde no haya una justificación comercial
- Segmenta tu red para minimizar el movimiento lateral con credenciales robadas
- Las identidades son el nuevo perímetro, así que implementa Detección y respuesta ante robo de identidad administrada (ITDR) para detectar señales tempranas de robo y abuso de credenciales
Movimiento lateral
“Los actores de amenazas hacen movimiento lateral de la misma manera, cada vez, con las mismas herramientas y técnicas. Nunca son interesantes hasta que lo son”, dice Agha.
El movimiento lateral es el punto donde los atacantes profundizan en tu entorno. Una vez que un atacante vulnera tu perímetro, y peor aún, tiene credenciales de administrador, queda poca fricción para frenar sus planes de ataque. Vemos dos tipos de movimiento lateral:
- Abuso de funciones legítimas de Windows como RDP o PsExec
- Protocolos de Windows envueltos alrededor de herramientas de hacking como Impacket o CrackMapExec
Lamentablemente, no solemos ver que los actores de amenazas fallen en sus intentos de movimiento lateral.
“Me gustaría ver muchos más intentos fallidos de movimiento lateral, como que la estación de trabajo no reconozca el inicio de sesión, que la hora del día no sea correcta para un inicio de sesión, o que la contraseña no funcione. Lamentablemente, no vemos eso”, dice Ovrutsky.
Qué puedes hacer:
- Refuerza tu entorno de Windows y elimina los canales de comunicación que no sean vitales para las operaciones
- Define una estrategia sobre cómo y para qué se usan las cuentas de administrador
- Usa Managed EDR para detectar intentos sospechosos de movimiento lateral o escalada de privilegios
No descuides una estrategia de seguridad que detecte las intrusiones a tiempo, antes de que los atacantes empiecen a moverse por tu red.
Mejora tus defensas ahora
Básico no significa inofensivo, ni para los atacantes ni mucho menos para tus estrategias de defensa. Ninguna táctica es demasiado común para dejar de priorizarla y dominarla. Te mantendrás muy por delante de los atacantes que apuestan a brechas que esperan que hayas ignorado.
Recuerda que no todos los ciberataques son noticia de primera plana, pero eso no significa que sean inofensivos. Mantente alerta, mantente curioso y conserva tus defensas firmes.
No enfrentes solo las tácticas aburridas de los atacantes. Pon a los expertos al volante de un enfoque de soluciones de seguridad administradas con una prueba gratuita de Huntress.