

Si te perdiste Tradecraft Tuesday el 9 de enero, ¡te perdiste un episodio buenísimo! El resumen de lo que cubrimos es:
- Las RMM y el command and control son lo mismo
- Los beacons de Sliver y las herramientas de acceso remoto se pueden usar para persistencia
- El director de nuestro SOC dio su perspectiva sobre cómo combatir el abuso de RMM a gran escala
- Un vistazo a la cadena de ataque más loca que hemos visto, con ScreenConnect de por medio
Si sientes FOMO, no te preocupes, te cubrimos. Mira el episodio bajo demanda aquí o sigue leyendo para un resumen.
Son lo mismo, Max
Nuestro episodio de enero de Tradecraft Tuesday trató sobre el abuso de herramientas de monitoreo y gestión remota (RMM) y de herramientas de acceso remoto (RAT), y cómo los hackers aprovechan estas plataformas para causar estragos. Max Rogers, Sr. Director de el centro de operaciones de seguridad (SOC) nuestro, se unió a mí para compartir su perspectiva sobre cómo ha visto estas herramientas ser abusadas una y otra vez, y por qué el abuso de RMM puede ser tan difícil de combatir a gran escala.
Empezamos el programa con un breve resumen de las RMM y sus características comunes. Para mi vergüenza, a mitad de la presentación me di cuenta de que había olvidado quitar las diapositivas de otra presentación, Intro to Command & Control, que iba a dar esa misma semana.
Pues resultó que no fue ningún problema, porque las diapositivas de Intro to Command & Control encajaron muy bien junto a las de Intro to RMM.
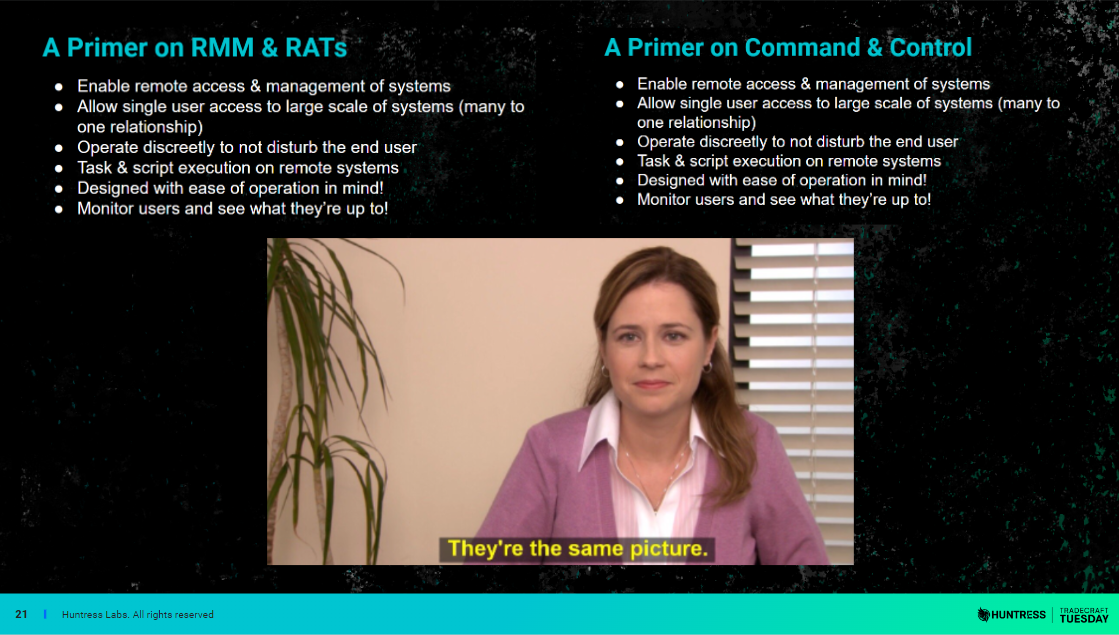
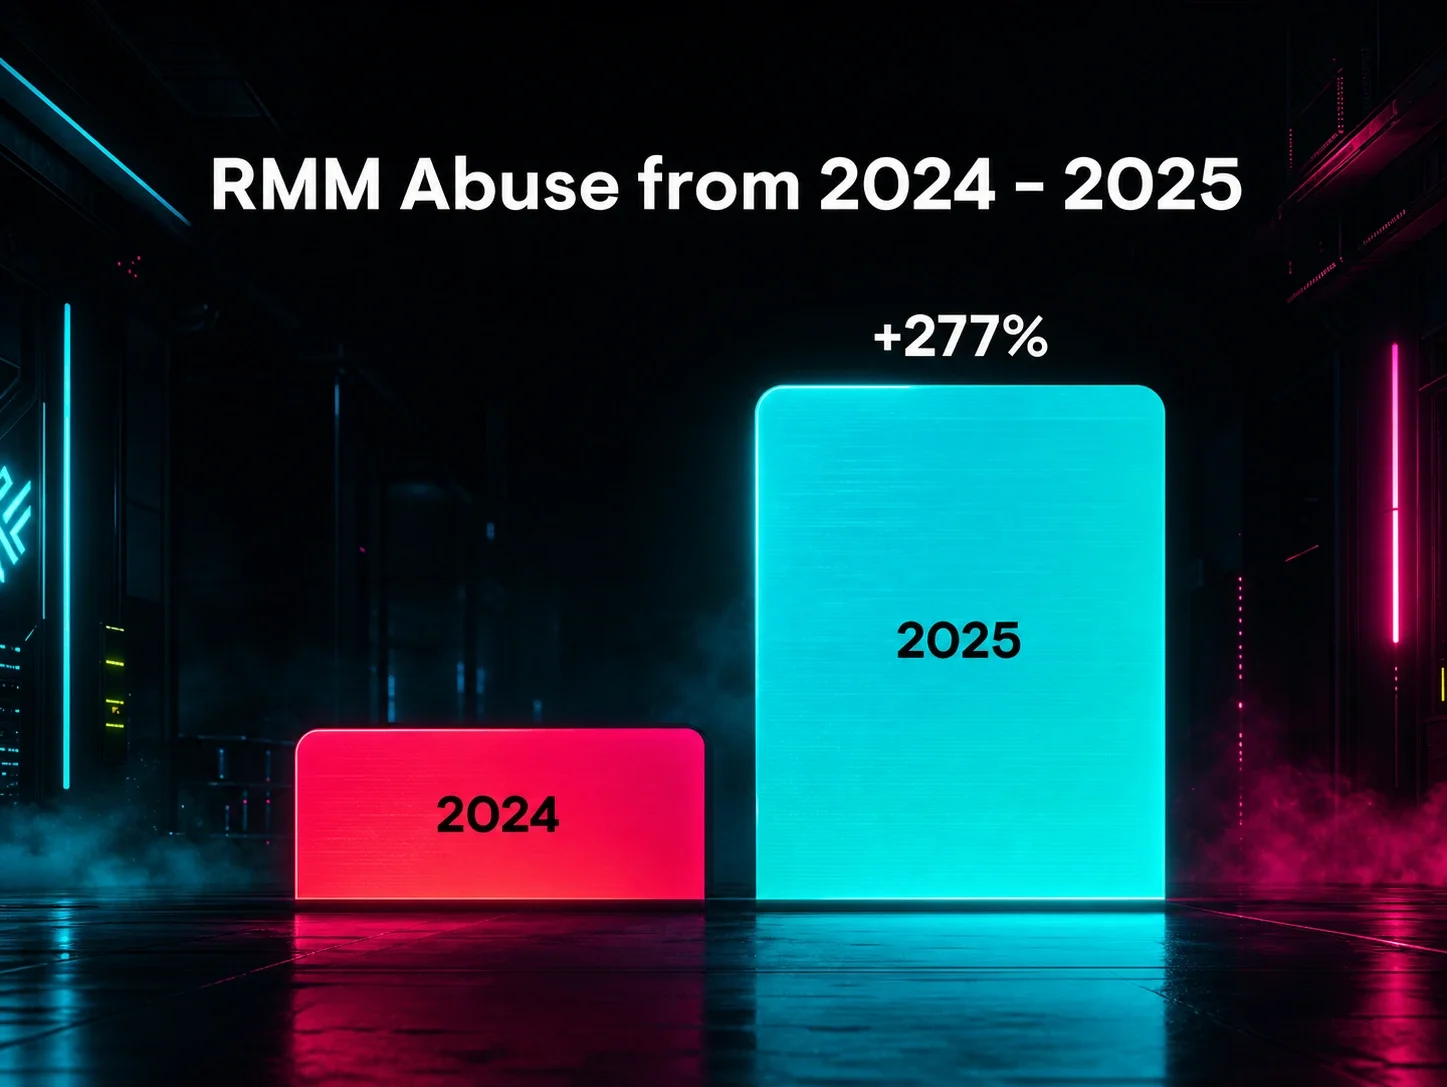
No es difícil entender por qué los atacantes hacen weaponization de las RMM a un ritmo alarmante, dado lo parecidas que son estas plataformas a los principales frameworks de command and control. Según el informe SMB Threat Report de Huntress, alrededor del 65% de los incidentes en el T3 de 2023 incluyeron la weaponization de software de RMM para persistencia o acceso remoto.
En las manos equivocadas, tus plataformas de RMM les dan a los atacantes un conjunto distribuido y preinstalado de agentes de command and control, listos para cumplir las órdenes del hacker. ¡Qué miedo!
Todo está bien: los desafíos de combatir el abuso de RAT
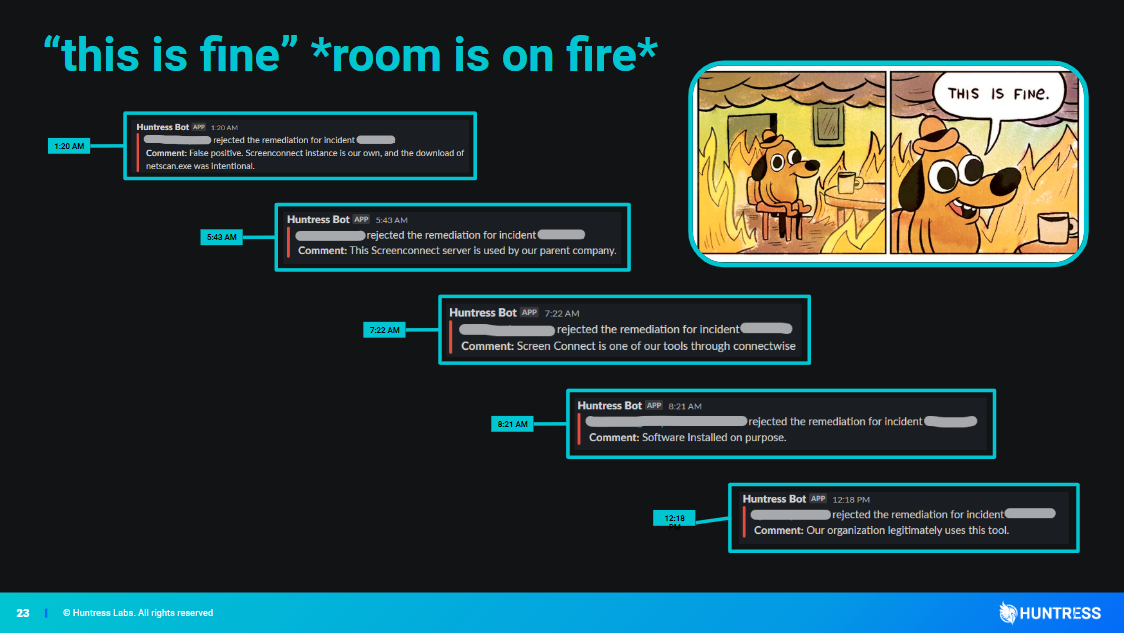
Este tipo de ataque no es nada nuevo, aunque Max comentó que le sorprende que haya tomado tanto tiempo para que la weaponization de RMM y RAT se volviera algo tan extendido. Compartió su perspectiva, forjada en la práctica, sobre por qué este tipo de ataque puede ser particularmente difícil de detectar y disuadir. También ofreció su metodología y consejos para rastrear el abuso de RMM, y qué indicadores de red y de endpoints conviene vigilar.
El truco de las tres cartas con ScreenConnect
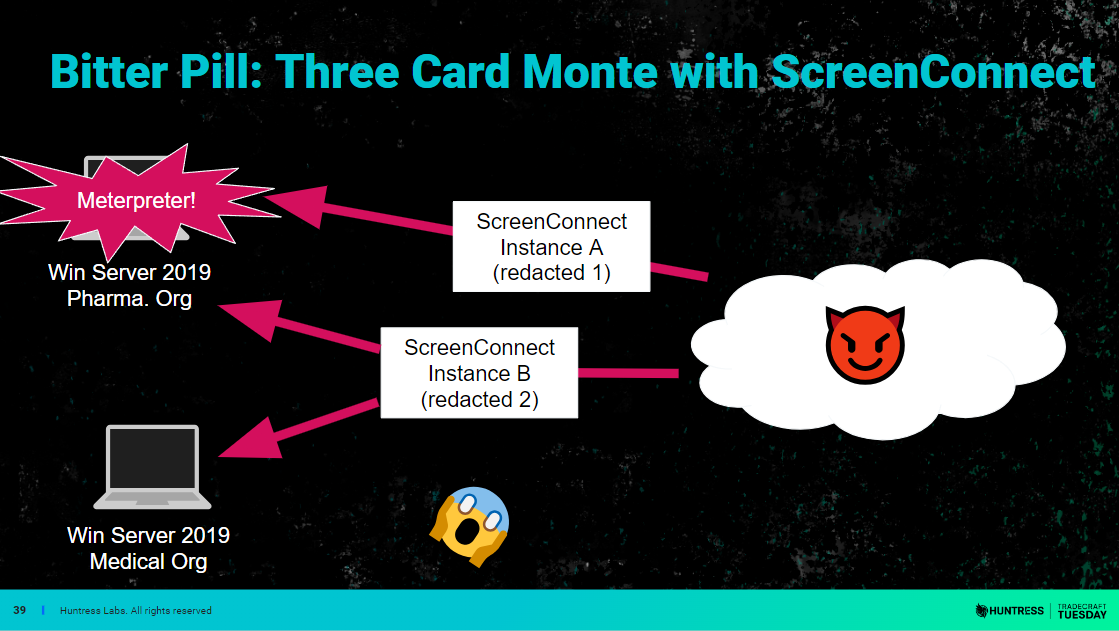
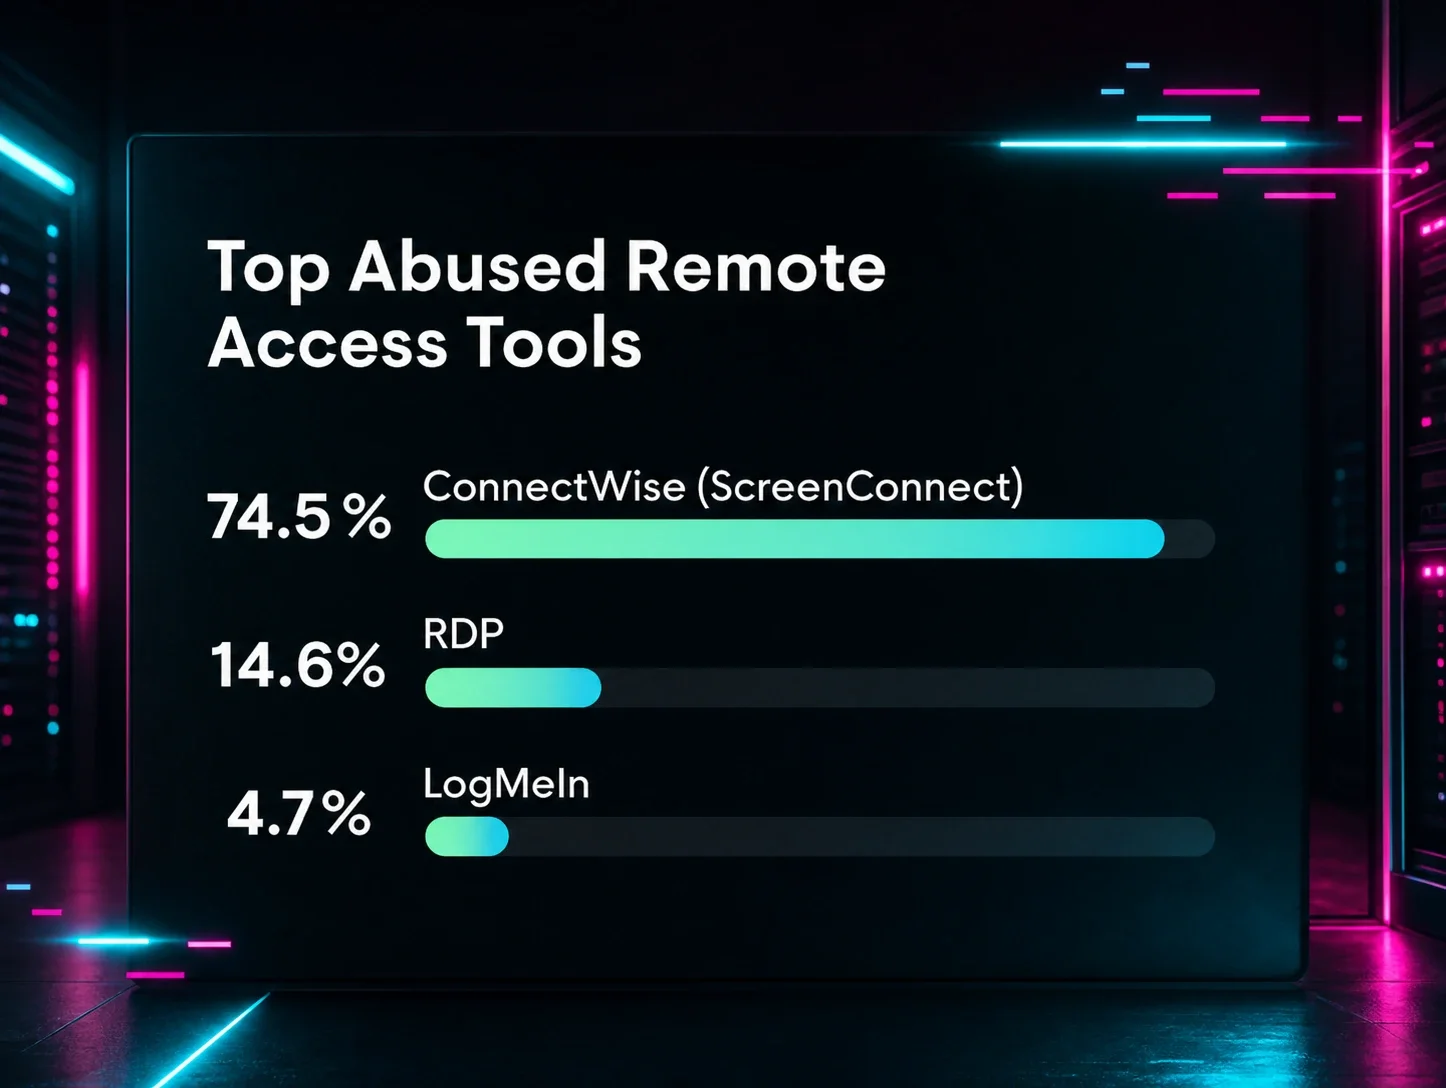
También dedicamos tiempo a hablar de los casos más extraños y alarmantes de abuso de RAT que recordamos: Bitter Pill, un ataque de múltiples etapas contra organizaciones de salud y farmacéuticas que aprovechó ScreenConnect para acceso remoto y persistencia. Resumimos nuestro blog sobre el tema, así que te recomiendo leerlo para conocer los detalles.
¿En cualquier momento, en cualquier lugar… AnyDesk? Demo de persistencia con Sliver y RAT con instalación silenciosa
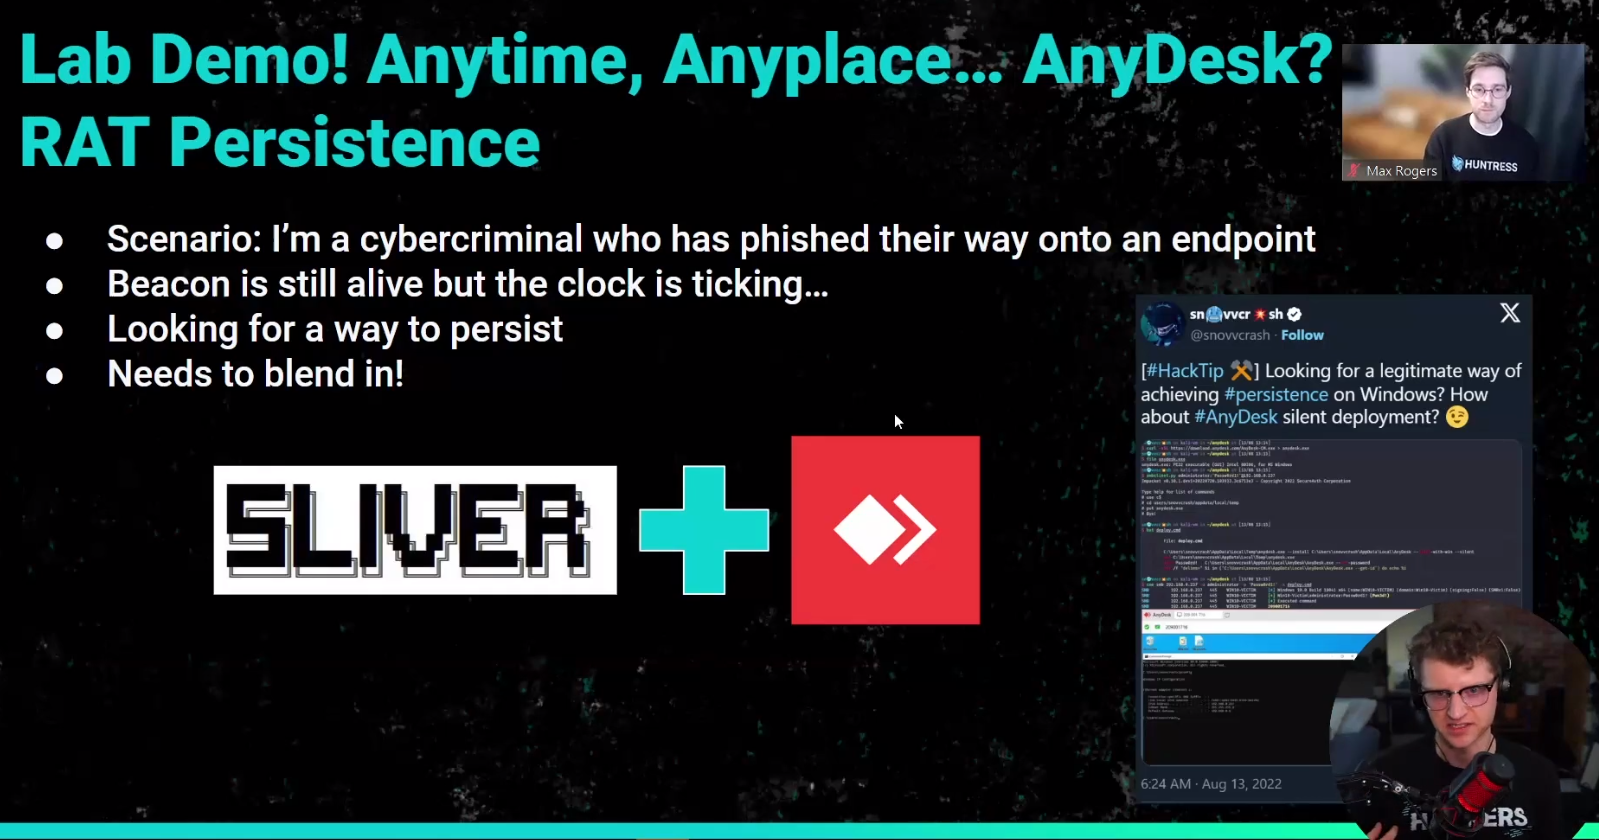
Por último, nos pusimos nuestras sudaderas con capucha de hacker para demostrar un ejemplo sencillo de persistencia usando AnyDesk.
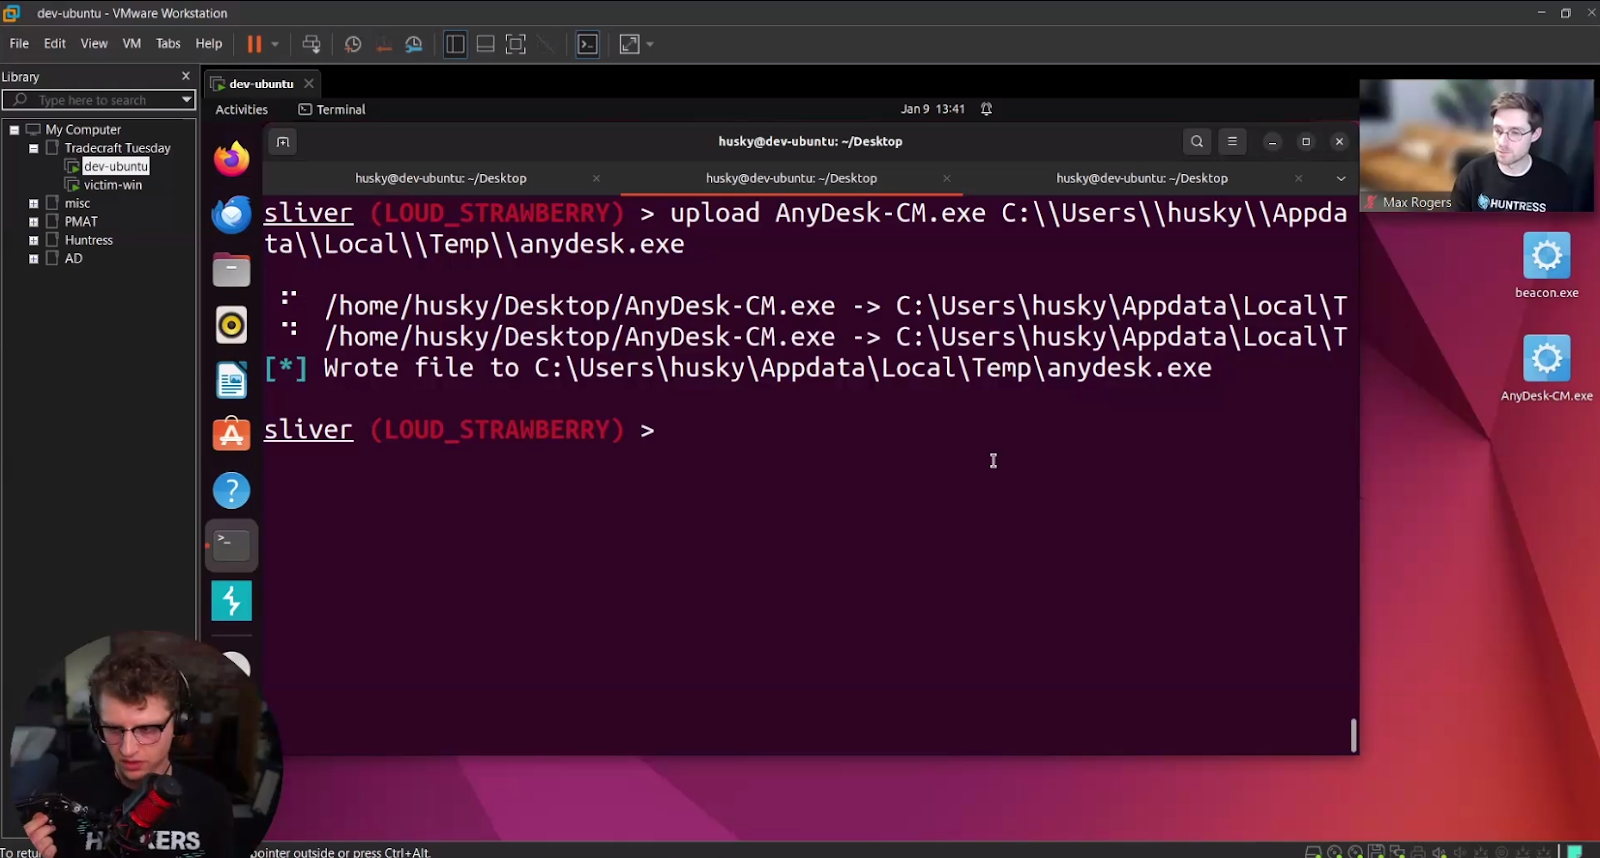
¿Necesitas una forma de mantener persistencia en tu entorno objetivo y quieres pasar desapercibido? Considera usar AnyDesk con una instalación silenciosa. Demostré cómo un atacante podría instalar AnyDesk de forma silenciosa desde un beacon de Sliver C2 para que se inicie al arrancar.
Para cerrar
Espero que todos ustedes se hayan divertido viendo el Tradecraft Tuesday de enero tanto como nosotros al presentarlo. Cualquier día que pueda desempolvar mi team server de Sliver y hacer cosas geniales de hacker es un buen día. Esperamos que el episodio haya resaltado la urgencia de proteger tus RMM para que no caigan en manos equivocadas, y cómo cazar el abuso turbio de RMM en progreso.
Recuerda, puedes ver este episodio y todos nuestros demás episodios de Tradecraft Tuesday bajo demanda. Y si todo lo que acabas de leer suena increíble y quieres estar en el próximo Tradecraft Tuesday, ¡ven y acompáñanos! Es gratis, sin discursos de venta aburridos, y el chat siempre está que arde—regístrate aquí.