

En un episodio reciente de Tradecraft Tuesday, el gerente del Centro de Operaciones de Amenazas del Reino Unido de Huntress, Dray Agha, y el analista sénior de respuesta a incidentes Harlan Carvey hablaron sobre la necesidad de aprovechar un inventario de activos preciso como primer paso para reducir la superficie de ataque de una organización.
Estas dos actividades, a menudo subestimadas, son un pilar clave en la estrategia más amplia para fortalecer las defensas de una organización. Además, sientan las bases para obtener alertas relevantes a partir del monitoreo de la gestión de información y eventos de seguridad (SIEM) o la Detección y respuesta para endpoints (EDR), lo que reduce el impacto general de un incidente y facilita mucho la respuesta y recuperación.
Inventario de activos
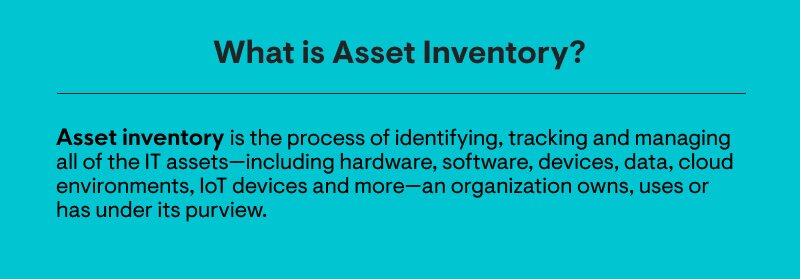
El primer y más crítico paso para reducir la superficie de ataque es un inventario de activos; después de todo, si no sabes qué tienes, ¿cómo puedes proteger, monitorear o responder a posibles amenazas en tu entorno? Entender qué sistemas y cuántos están bajo tu control, y quién los administra y tiene acceso a ellos, es el primer paso para delimitar, proteger y monitorear los sistemas y aplicaciones que posees.
El inventario de activos no se aplica solo a sistemas físicos o virtuales, sino también a las aplicaciones y servidores instalados en esos sistemas.
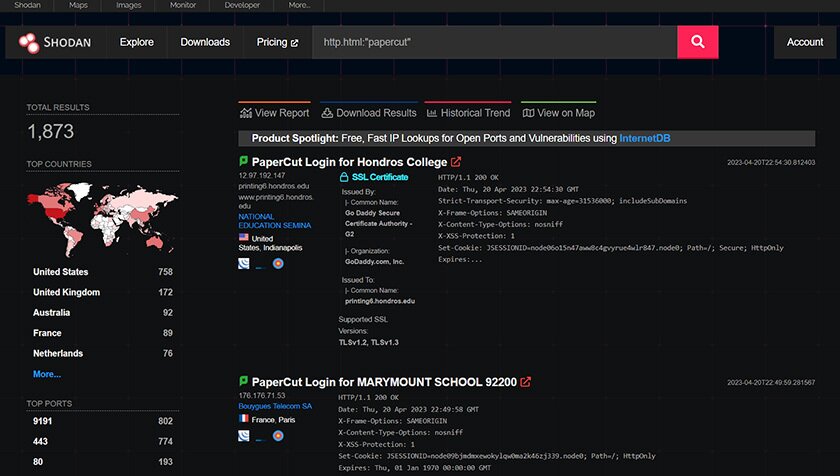
En la primera mitad de este año surgieron varios problemas relacionados con aplicaciones instaladas, como el software de gestión de impresión PaperCut, la aplicación de escritorio 3CX para red de voz sobre IP y el software de transferencia de archivos MOVEit. Un programa de inventario de activos bien mantenido debería incluir idealmente una lista completa de aplicaciones como estas, los sistemas en los que están instaladas y sus respectivas versiones y niveles de parche.
En el caso de las pequeñas empresas, no es raro que algunas pasen a usar proveedores de servicios administrados (MSP), o que se registren con un MSP después de haber estado operando por un tiempo. Puede haber métodos antiguos y heredados de acceso remoto a los endpoints, y ese acceso podría haberse visto comprometido.
Recientemente, el equipo de Huntress observó varios casos en los que instalaciones heredadas de TeamViewer se habían usado para instalar software de minería de criptomoneda. Si bien los mineros de criptomoneda en sí mismos pueden no parecer significativos, el hecho de que se logró el acceso remoto mediante una aplicación heredada comprometida y dejada accesible debería ser motivo de especial preocupación.
Reducción de la superficie de ataque
La reducción de la superficie de ataque se superpone considerablemente con el inventario de activos, ya que los sistemas, aplicaciones o servicios que figuran entre los "activos", pero que no son necesarios para las operaciones del negocio, deben eliminarse, reduciendo así la superficie de ataque.
Avanzando más en la reducción de la superficie de ataque, se aplican principios básicos de higiene de TI: si algo debe ejecutarse como parte de una función o proceso de negocio, hazlo de la manera más segura posible. Asegúrate de que el sistema ofrezca solo los servicios necesarios para cumplir esa función, de que la función se entienda bien y de que existan los controles compensatorios y el monitoreo necesarios.
Más allá de aplicar parches, los administradores pueden tomar medidas adicionales para reducir aún más la superficie de ataque de los endpoints mediante el control de configuración de endpoints y aplicaciones. En febrero de 2022, Microsoft anunció que cambiaría el comportamiento predeterminado y bloquearía las macros en archivos de MS Office descargados de internet.
Poco después del anuncio, algunos actores de amenazas comenzaron a enviar archivos de imagen de disco (con extensiones *.iso, *.img, *.vhd) como adjuntos de correo electrónico, o a incrustarlos dentro de archivos comprimidos, mientras que otros continuaron con ataques de phishing usando macros en documentos adjuntos de MS Office. Hacia fines de 2022, se observó el envío de archivos de OneNote "armados" como adjuntos de correo electrónico. En marzo de 2023, Huntress publicó una entrada de blog con código PowerShell gratuito, listo para copiar y pegar, que se puede usar para reducir la superficie de ataque frente a estas tres vías de acceso inicial, inhibiendo o incluso eliminando por completo los ataques.
¿Y qué significa esto?
¿Por qué importa todo esto, y qué diferencia marca este esfuerzo?
Crear un inventario de activos preciso y completo, tanto de sistemas como de aplicaciones, y luego tomar las medidas adecuadas de reducción de la superficie de ataque, puede ayudar mucho a aumentar tu capacidad de detectar y responder a un actor de amenazas mucho antes en su ciclo de ataque, inhibiendo o incluso eliminando los impactos del ataque. Estos pasos básicos de higiene de TI no solo permiten un monitoreo más efectivo, sino que también pueden reducir significativamente las alertas de falsos positivos, además de disminuir la fatiga por alertas que experimentan muchos equipos de seguridad y analistas del SOC.
¿Te interesa aprender más? Mira aquí nuestro episodio de Tradecraft Tuesday bajo demanda.
Si no te has registrado, ¡no te pierdas la próxima vez! Regístrate ahora.