


Las pequeñas y medianas empresas (SMB) enfrentan hoy una disyuntiva: sus aseguradoras las obligan a implementar medidas de seguridad adecuadas o arriesgan quedarse sin cobertura. Pero, ¿cómo llegamos a esto?
A lo largo de los años, los seguros de ciberseguridad han pagado miles de millones en reclamos por malware y otros ataques que han puesto de rodillas a las empresas. A medida que estos ataques se volvieron más frecuentes y más dirigidos, se volvió más costoso y más probable que las aseguradoras tuvieran que pagar reclamos, porque las empresas eran, y siempre serán, vulnerables a los ataques. Y aun así, las aseguradoras no quieren desembolsar millones de dólares cuando sus clientes tal vez solo les pagaron miles: simplemente no es rentable.
En respuesta, las aseguradoras han introducido algunas herramientas para reducir el riesgo de tener que pagar por pérdidas derivadas de incidentes de ciberseguridad. Y algunas de estas herramientas han cambiado la forma en que la industria vincula la ciberseguridad con los seguros.
¿Cómo reduce normalmente el riesgo un seguro?
Una forma en que las aseguradoras reducen el riesgo es emitiendo pólizas a gran escala. Si tienes un pequeño porcentaje de reclamos presentados entre millones de pólizas, entonces las pérdidas se reparten entre toda la unidad de negocio.
Durante mucho tiempo, parecía que el seguro simplemente pagaría por cada incidente. Cuando trabajaba en Datto, en lugar de que los usuarios finales quisieran usar una solución de respaldo, algunos decían que su proceso de recuperación era simplemente cobrar el seguro, y eso les bastaba después de un evento de ransomware. Ese es un caso bastante extremo, pero esas empresas usaron y abusaron del seguro como muleta, así que las aseguradoras tuvieron que reducir aún más su riesgo.
Aquí entra el segundo reductor de riesgo: exigir estándares de ciberseguridad. Hemos hablado con innumerables proveedores de servicios y equipos de TI, y muchos reciben instrucciones de sus aseguradoras para adoptar algún nivel de stack de seguridad.
A grandes rasgos, la idea tiene sentido. Y es una idea que en Huntress hemos repetido desde hace años. Cuantas más capas de seguridad agregues, menos probable es que sufras un incidente. Pero eso nos lleva a la siguiente gran pregunta...
¿Cómo saben las aseguradoras qué políticas de seguridad deberían tener las SMB?
La verdad es que la mayoría no lo sabe. Esto se debe a que no hay muchos datos disponibles para que las aseguradoras los analicen. Las empresas ocultan si han sufrido una filtración y por cuánto, y en ciberseguridad surgen constantemente términos y procedimientos nuevos.
Los corredores reciben directrices de sus aseguradoras, y luego las aseguradoras deben completar un formulario para verificar qué hace la empresa para protegerse. Según esas respuestas, las aseguradoras deciden si quieren asegurar a la empresa o no, y por cuánto.
Pero aquí está el problema: hay una falta de estándares y prácticas de ciberseguridad universales. En gran medida, todo se reduce a la idea de que cuantos más controles de seguridad haya y más dinero se gaste en ellos, más segura es la empresa y menor el costo de la póliza. Esto es cierto para toda la industria de la ciberseguridad.
Cómo decide el seguro a quién cubrir y por cuánto
Las aseguradoras suelen tener algo llamado documento de certificación. Es el documento que el seguro usa para verificar que se siguieron los procesos y políticas adecuados después de un incidente. Si todo era cierto y estaba implementado, la empresa recibe el pago de la póliza. Si la aseguradora revisa la certificación después del incidente y descubre que algo no cumplía plenamente con lo declarado en ella, es probable que la empresa afectada por el incidente no reciba el reembolso de todos los gastos de bolsillo en los que pudo haber incurrido durante el incidente.
En ciberseguridad, el documento de certificación suele incluir una serie de preguntas como:
- ¿Aplicas la autenticación multifactor (MFA) en todos los usuarios?
- ¿Tienes protección de endpoints aplicada en todos los endpoints?
- ¿Actualizas regularmente los sistemas operativos a las versiones más recientes y con qué frecuencia?
Como puedes ver, algunas de estas preguntas son muy generales. A veces son un poco más directas, pero muchas veces son simplemente confusas, como:
- ¿Usas un RMM? - Esta es complicada porque se sabe que los RMM han sido vectores de ataque en incidentes. Las aseguradoras quieren saber si se usan y cuáles, porque algunos RMM en el mercado están prohibidos por las aseguradoras (a veces con justificación y a veces sin ella).
- ¿Usas un EDR? - Esta en particular me molesta porque tengo muchas preguntas:
- EDR es Detección y respuesta para endpoints, pero ¿cómo lo define exactamente la aseguradora?
- ¿Se requiere un producto EDR si monitoreo los endpoints mediante RMM, mantengo actualizaciones de seguridad, tengo un antivirus instalado, monitoreo las detecciones del antivirus y me aseguro de que la MFA esté aplicada en todo? La mayoría de las empresas tienen distintos controles implementados que funcionan en el endpoint.
- Si digo que no, ¿significa que me cancelarán el seguro?
- ¿Hay EDR en el mercado que no tienen soporte?
- Si el agente del EDR no está instalado en todos los equipos, ¿seguiría estando cubierto?
Estas preguntas son bastante nebulosas y por lo general requieren más aclaración, porque es un riesgo para el profesional de TI si no se cumplen.
El objetivo final es asegurarse de que las aseguradoras hagan su debida diligencia para asegurar a las empresas que reducen su exposición a niveles tolerables. Si puedes demostrar eso con base en los controles implementados, entonces la aseguradora debería asegurarte.
¿Habrá más definiciones en el futuro?
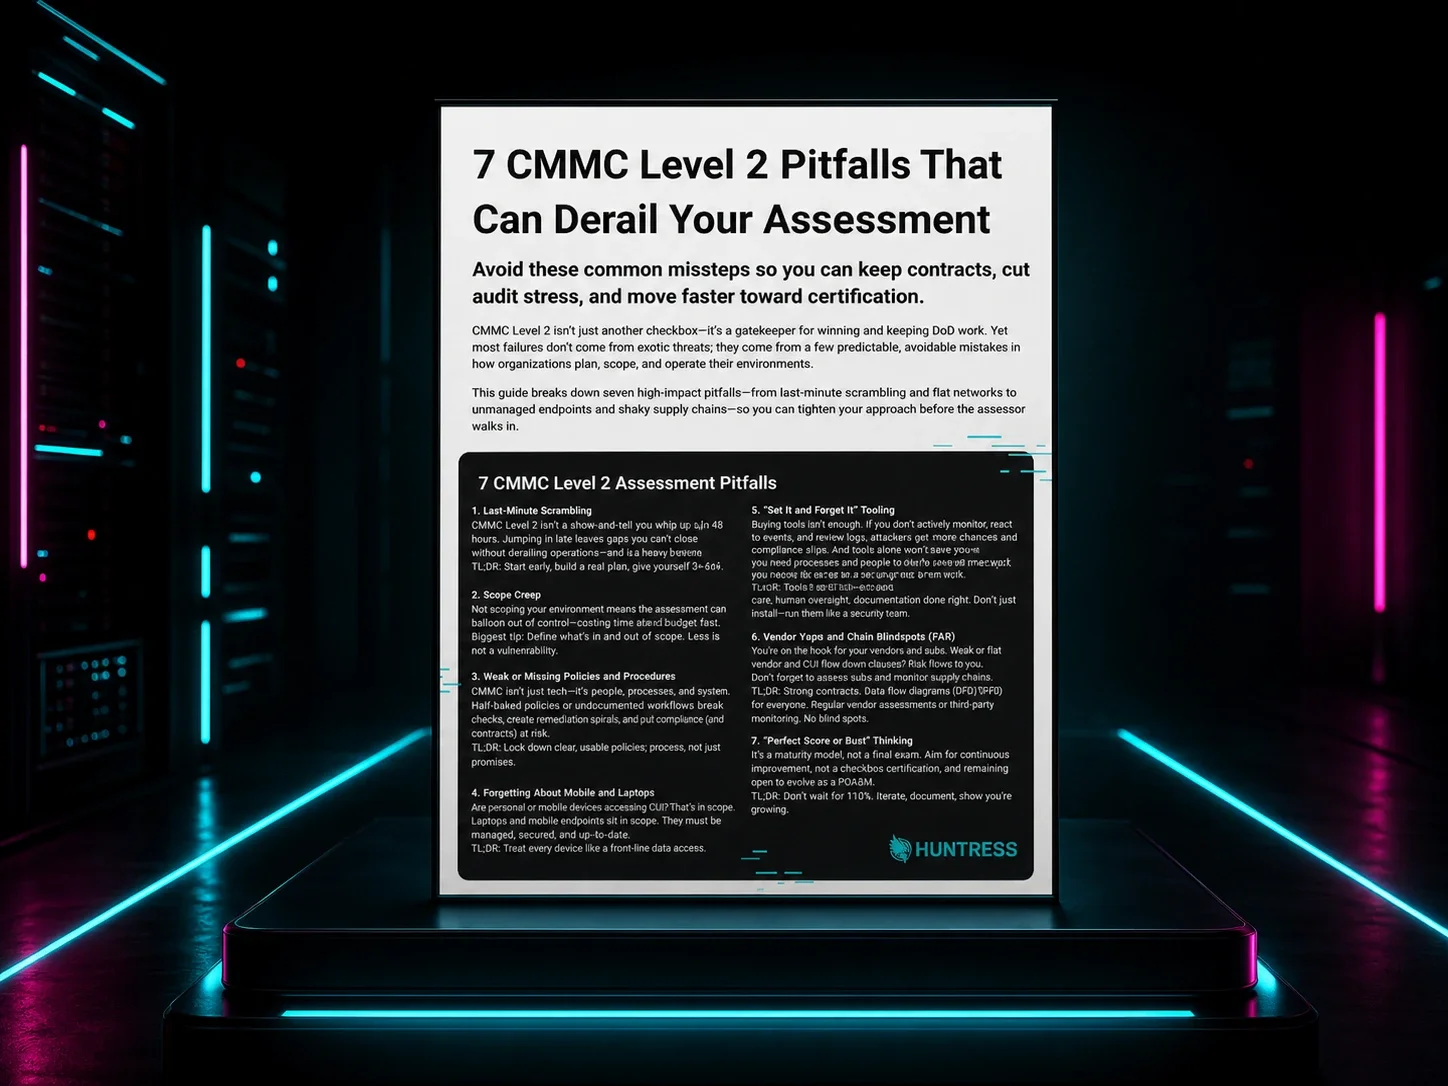
Por supuesto que sí. El gobierno de EE. UU. incluso ha publicado sus recomendaciones con los niveles de Cybersecurity Maturity Model Certification (CMMC) sobre lo que los proveedores que trabajan con el gobierno deben cumplir en cuanto a sus controles de ciberseguridad. Se cubre en cinco niveles, siendo el cinco la mayor cantidad de controles de seguridad.
Si no ha comenzado ya, es probable que más aseguradoras empiecen a usar estos niveles como referencia para las empresas que buscan asegurar.
Entonces, ¿cómo empezamos a restablecer el equilibrio en esta balanza?
Bueno, hasta que haya más claridad sobre qué especificaciones necesitan las aseguradoras, es importante no solo mirar qué casillas de seguridad hay que marcar, sino cómo y por qué deberías marcarlas.
Un buen punto de partida es revisar los controles de CIS y el Marco de ciberseguridad del NIST, ambos la base de las recomendaciones de CMMC.
A partir de ahí, puedes identificar los vacíos que hay que cubrir. Alerta de spoiler: por lo general, la tecnología preventiva no es el verdadero problema. La detección y respuesta suelen ser las capas más críticas que les faltan a las empresas. Y, a ojos de las aseguradoras, tener EDR, MDR o algún tipo de capacidad de detección y respuesta registrada en el documento de certificación te ayudará a responder "sí" cuando lleguen con su lista de preguntas.