

Hace poco, el equipo del Centro de Operaciones de Seguridad de Huntress (SOC) dedicó tiempo a hablar sobre lo que hace que nuestra solución de Detección y respuesta para endpoints (EDR) —y el equipo detrás de ella— realmente destaque. Hace poco, Max Rogers, nuestro Sr. Director de Operaciones de Amenazas, se unió a Dray Agha, nuestro Gerente de Operaciones de Amenazas (Reino Unido), para hablar de cómo su equipo hace lo que hace para que nuestra comunidad pueda dormir un poco más tranquila por la noche.
Puedes ver el webinar completo, o seguir leyendo para conocer tres conclusiones principales.
1. Las personas marcan toda la diferencia
Nuestro equipo del SOC, disponible las 24 horas, los 7 días de la semana, sigue el sol.
Cuando un analista está terminando su turno en la costa oeste de Estados Unidos, nuestros colegas australianos recién están comenzando.
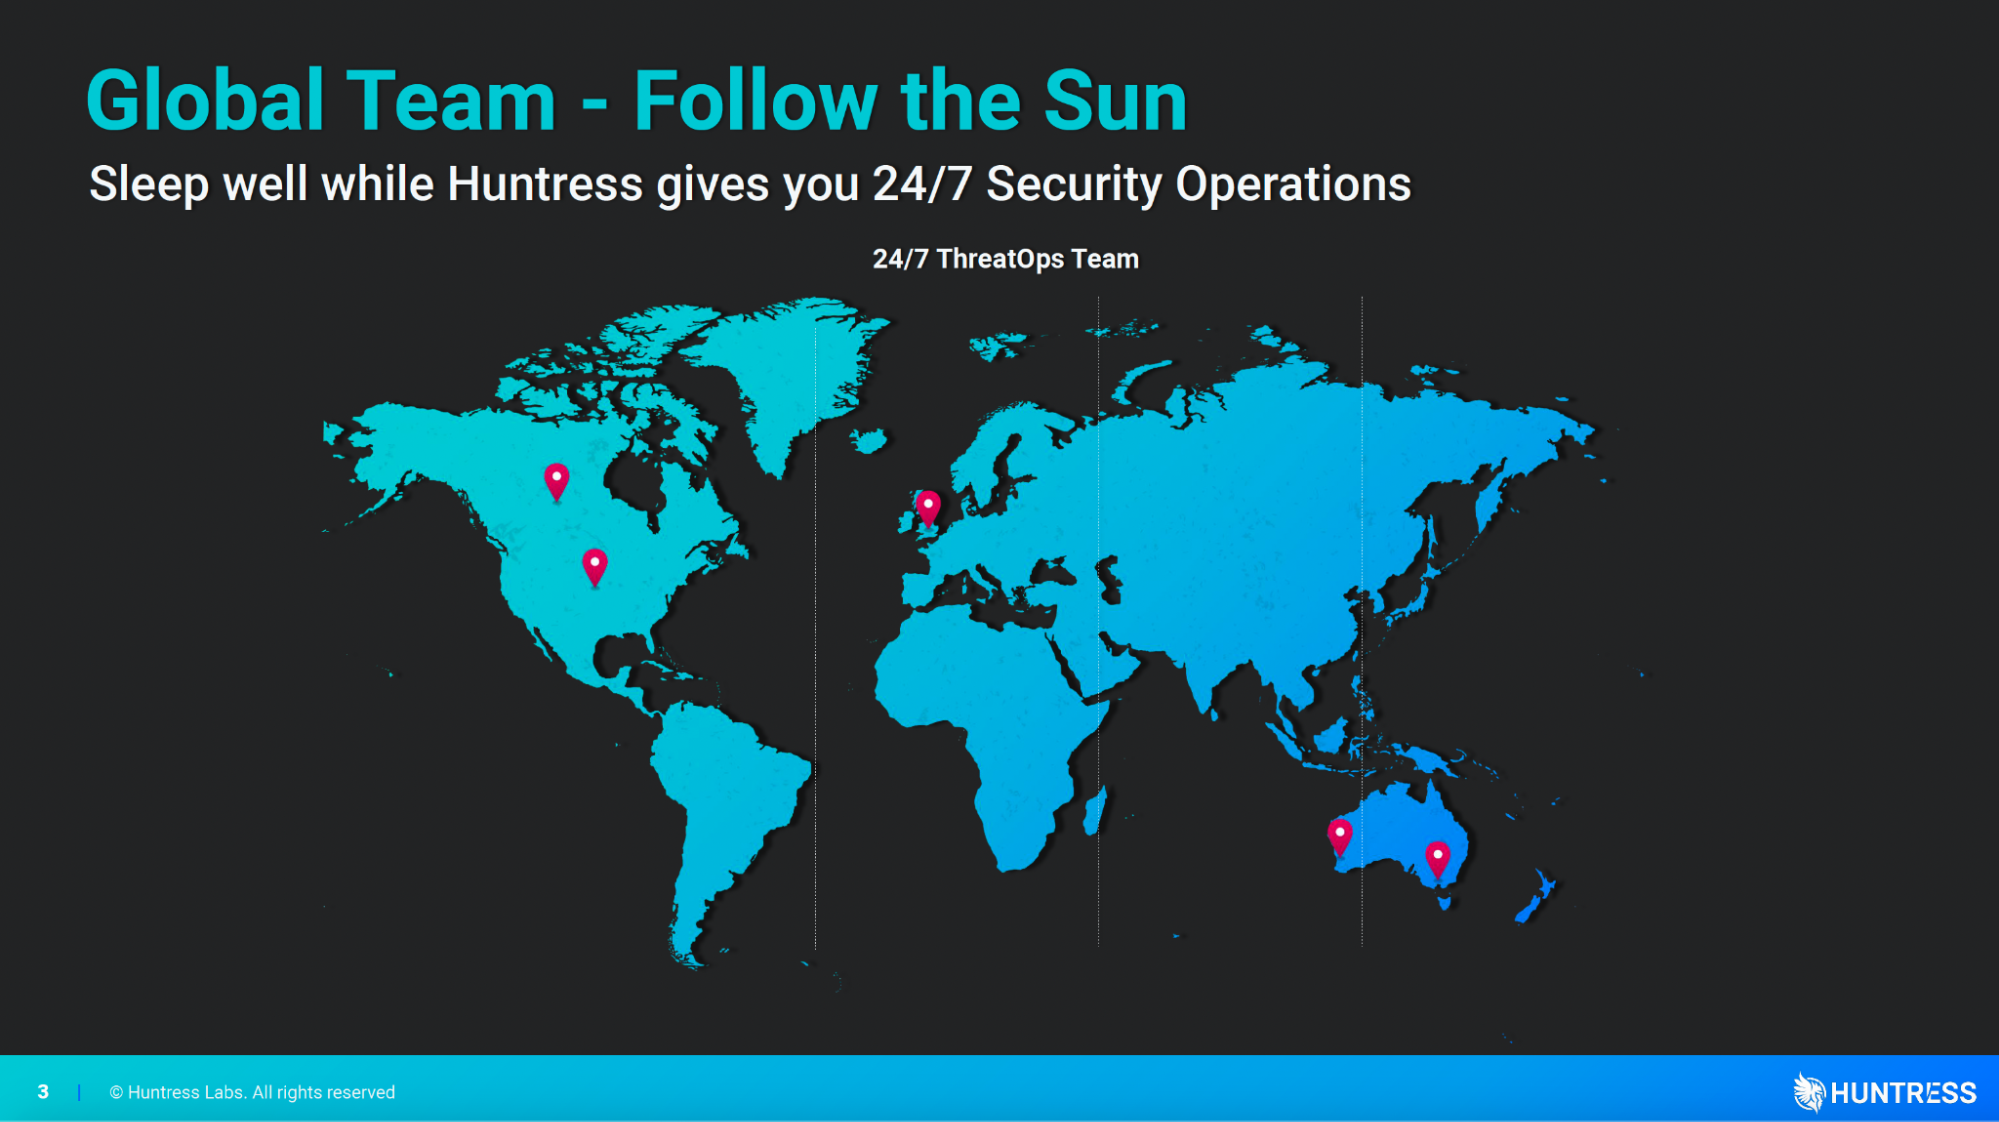
Esto garantiza que nuestra comunidad cuente con cobertura las 24 horas, los 365 días del año, en los entornos que protegemos en su nombre.
Nos enorgullece el aspecto del análisis humano en nuestra plataforma de Detección y respuesta para endpoints. Contamos con un equipo de analistas forenses de ciberseguridad expertos que revisan manualmente los datos de seguridad de los endpoints para identificar posibles incidentes de seguridad. Este análisis humano le da a nuestra comunidad una capa adicional de seguridad y garantiza que se detecten las amenazas potenciales.
Vale la pena destacar a los (verdaderamente increíbles) humanos que tenemos en nuestro equipo del SOC. Son profesionales de ciberseguridad altamente calificados, con años de experiencia en empresas como CrowdStrike, FireEye, Red Canary, la National Security Agency, Tanium y Salesforce. Tenemos a las mentes más brillantes y capaces en nuestro equipo para garantizar que nuestros socios cuenten con la experiencia que necesitan para minimizar las interrupciones causadas por los actores de amenazas.
Además, seguimos expandiéndonos a nivel mundial. De hecho, acabamos de anunciar que llevamos la caza a Australia y Nueva Zelanda. Y esto es solo el comienzo. 😉
2. La vida antes del EDR no era nada fácil
Antes de que el EDR realmente ganara popularidad, la vida en ciberseguridad se parecía a lo que se describe en el video a continuación.
Teníamos telemetría tanto de endpoints como de redes para identificar amenazas. Usábamos registros y sistemas de tickets para detectar, priorizar e investigar. Finalmente, pasábamos a responder realmente ante la amenaza: reinstalábamos imágenes en los dispositivos, agregábamos reglas y reiniciábamos cuando era necesario.
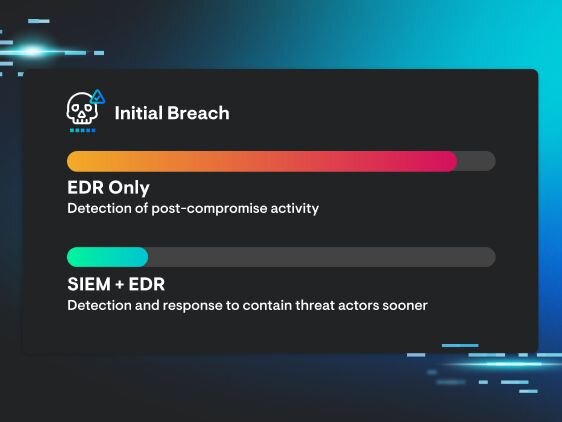
En resumen, la vida sin Detección y respuesta para endpoints solo nos daba la mitad del panorama completo una vez que una amenaza ya estaba activa en un entorno. La Detección y respuesta para endpoints nos permite retroceder un paso más en el tiempo, con la capacidad de ver qué sucedió desde el principio. Con EDR, los equipos pueden pasar de ser reactivos a proactivos.
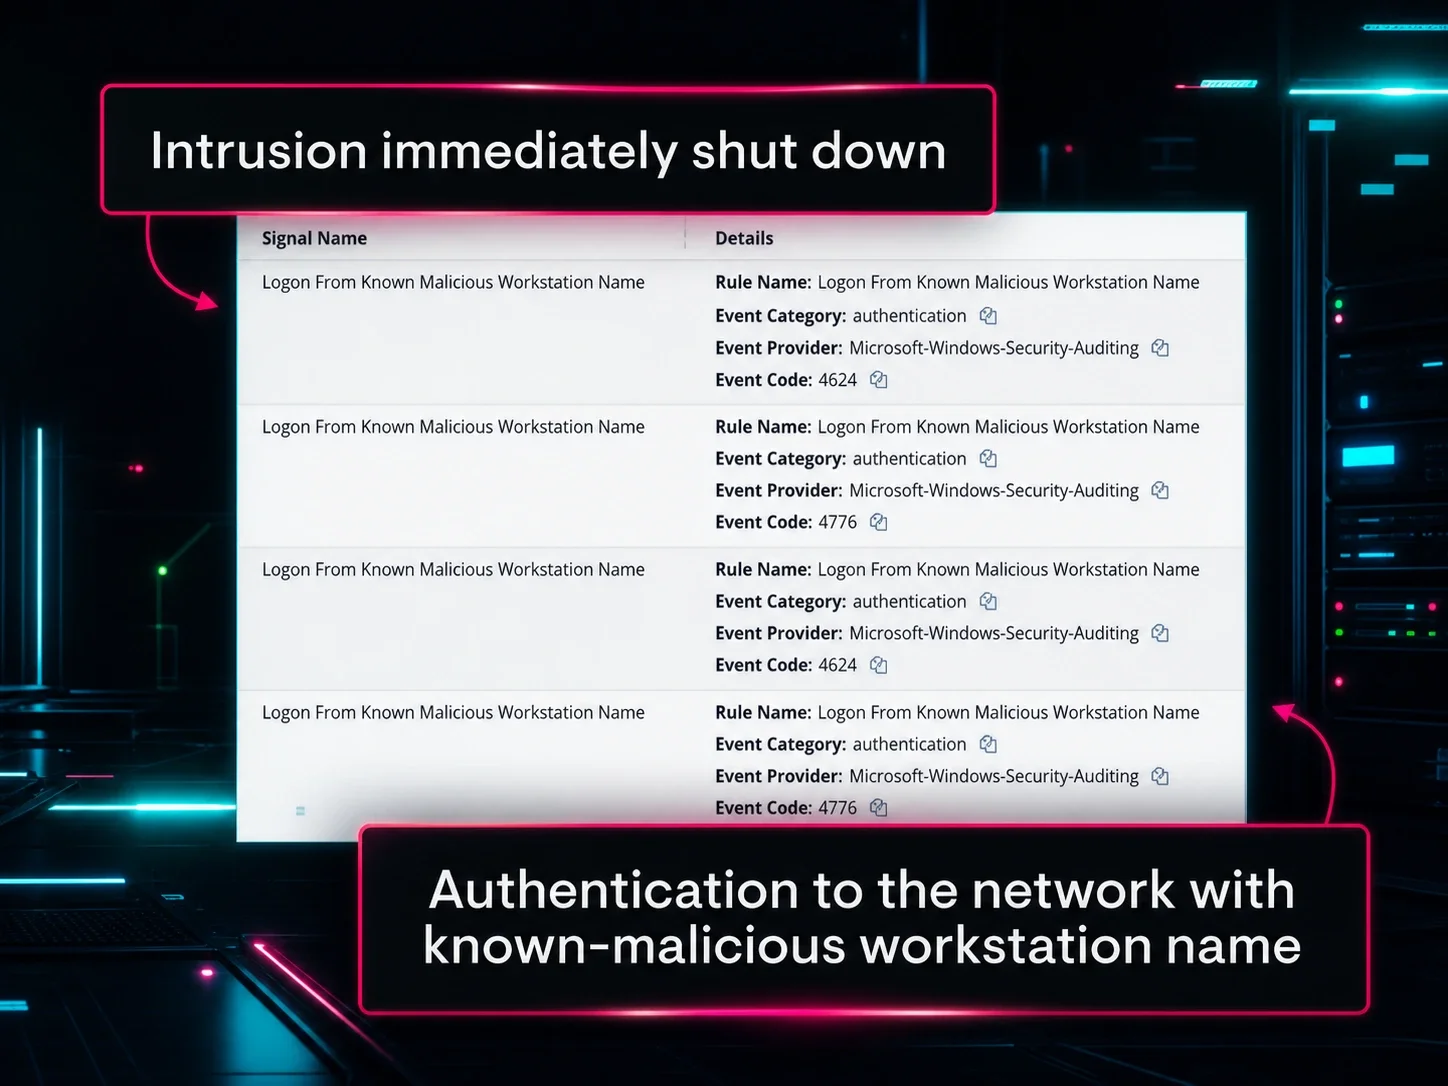
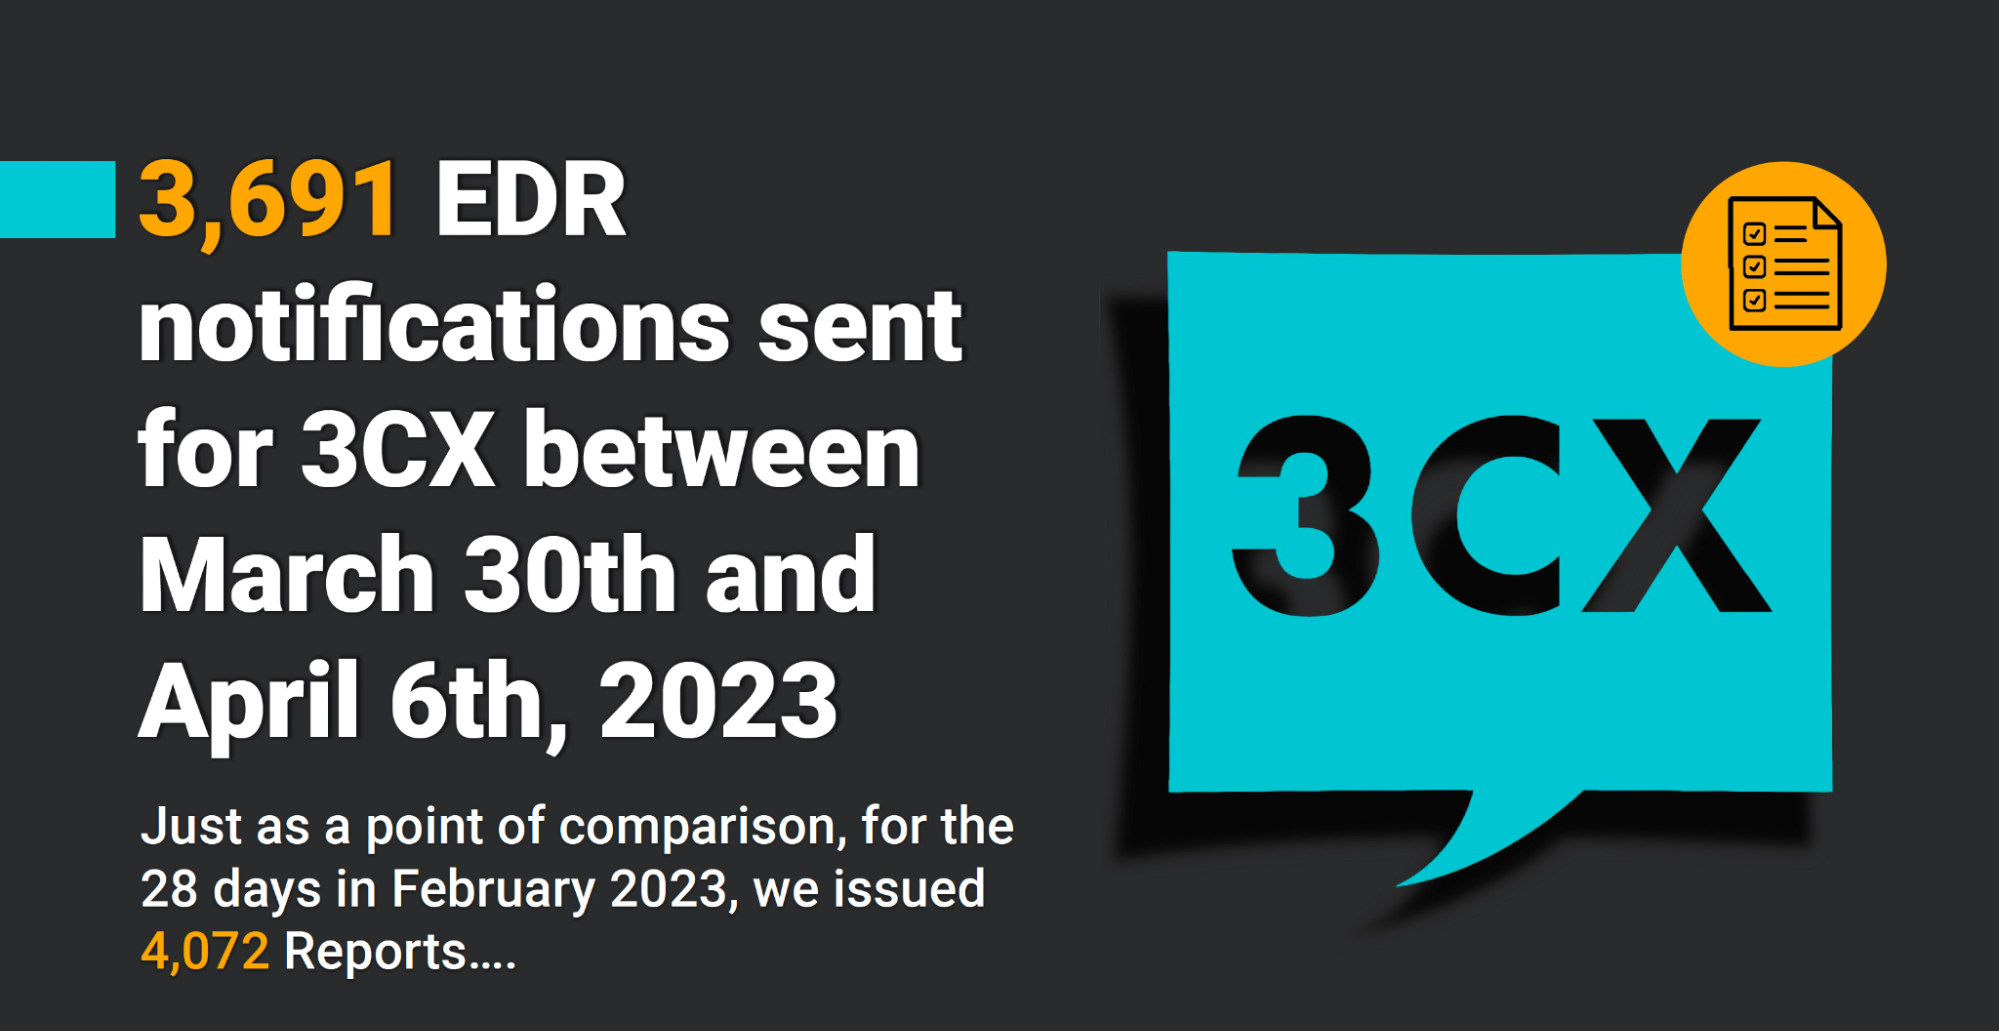
En el webinar, Dray y Max cubren algunos ejemplos de incidentes que su equipo trabajó para priorizar en nombre de nuestros socios. Por ejemplo, ¿el compromiso de 3CX? Mantuvo a nuestros analistas del SOC bastante... ocupados.
Su proceso es realmente increíble de observar. 😊
Mira a qué nos referimos en los videos a continuación.
3. Juntos somos mejores
Ya lo hemos dicho antes, y lo seguiremos diciendo una y otra vez: juntos somos mejores.
La comunidad de ciberseguridad es un grupo sólido y unido que funciona mucho mejor cuando trabaja en conjunto, en lugar de que cada empresa actúe por su cuenta.
En Huntress, aplicamos ese mismo enfoque no solo con las personas, sino también con nuestra oferta de productos. Por eso, facilitamos la integración de nuestra plataforma con las herramientas de seguridad que ya conoces y que te gustan, como Defender, el antivirus gratuito e integrado en todas las máquinas Windows.
La plataforma EDR de Huntress está diseñada para integrarse con otras herramientas de seguridad. Esta integración te permite ofrecer a tus socios una solución de ciberseguridad integral. La API abierta de nuestra plataforma también permite una integración sencilla con otras herramientas, lo que te da la posibilidad de personalizar la plataforma según las necesidades específicas de tus clientes.
***