

Regístrate para recibir novedades de Huntress
Obtén acceso exclusivo a las técnicas de Huntress, eventos increíbles y mucho más.
Todas las publicaciones del blog de Huntress
Todas las publicaciones del blog de Huntress
Todo sobre ciberseguridad, de forma amena y accesible, para que te mantengas un paso adelante de los hackers y potencies tus conocimientos de ciberseguridad.
El CEO Kyle Hanslovan explica cómo Huntress está evolucionando su estrategia liderada por la investigación, adoptando la IA con supervisión humana y expandiendo su red de socios para proteger a las empresas contra ciberataques automatizados y rápidos.
Alcanzar $250 millones ARR es un hito, pero no era la meta. El CEO Kyle Hanslovan reflexiona sobre la misión de Huntress de proteger al 99% y por qué mantenerse fiel a ella sigue siendo su máxima prioridad"."
Huntress responde a las alegaciones públicas recientes sobre amenazas internas, separando los hechos de la especulación y compartiendo cómo abordamos la ética, la transparencia y la confianza.
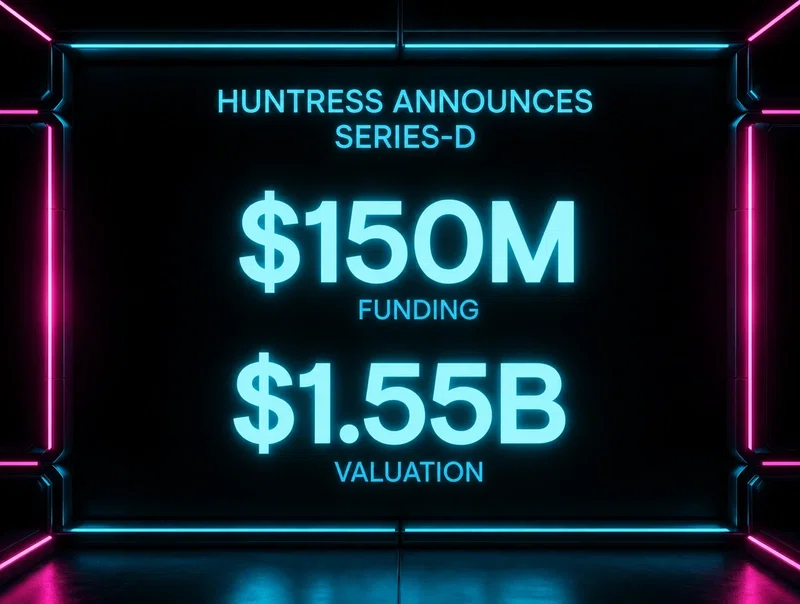
Huntress celebra otro hito de financiamiento y mira hacia el futuro. El CEO Kyle Hanslovan reflexiona sobre el camino recorrido desde un equipo de tres personas hasta una misión de seguridad global, y lo que viene después.
Durante el último año, Huntress avanzó hacia una ola de tradecraft enfocado en identidad. Esta es la actualización del producto MDR para Microsoft 365: qué cambió, qué se agregó y qué viene.
Huntress ahora protege a más de dos millones de endpoints, un hito que comenzó con una misión clara en 2015. Esto es hacia dónde se dirige la empresa y lo que significa para las pymes que protege.
Cinco años después de que Huntress comenzara, Kyle mira atrás al Día de Acción de Gracias de 2015 — un punk con habilidades de hacking, una comunidad de MSP sin conocimientos de seguridad, y lo que surgió de ese improbable punto de partida.
Los hackers operan ahora al mismo nivel de madurez que los principales proveedores de software. Así es como la comercialización del cibercrimen ha cambiado el phishing, el ataque a Office 365 y el panorama de amenazas.

Huntress validó una vulnerabilidad en SolarWinds N-central que permitía silenciosamente a los atacantes enumerar dispositivos. Aquí está el desglose técnico y lo que SolarWinds corrigió para solucionarlo.
Una infección de Emotet/TrickBot afectó a más de 50 endpoints a la vez. Huntress mostró paso a paso una respuesta en vivo usando la beta de Remediación Asistida, y fue exactamente el escenario para el que se creó esta función.
La industria de la ciberseguridad se apoya en el miedo, la incertidumbre y la duda, pero los incidentes reales argumentan con más fuerza que el miedo. Huntress les muestra a los MSP cómo usar datos reales de amenazas como un contexto de ventas honesto y efectivo.
Operation ShadowHammer usó la propia herramienta de actualización de ASUS en contra de sus usuarios. Huntress responde las preguntas clave sobre este ataque global a la cadena de suministro y lo que los departamentos de TI necesitaban hacer de inmediato.
El antivirus mejoró en la detección de comportamiento malicioso. Entonces los atacantes mejoraron en esconderse detrás de procesos confiables. Esta publicación explica cómo la indirección les permite evadir incluso la detección heurística moderna.
El primer Ask Huntress: una factura falsa en formato .XPS llegó a la bandeja de entrada de un socio y llevó a un lugar inesperado. Así fue como Huntress la rastreó hasta una página de phishing de credenciales.
Cuando Kaseya VSA fue comprometido, el equipo del SOC de Huntress profundizó en el análisis técnico. Esto es lo que había realmente dentro del payload malicioso, y para qué fue diseñado.

