

Periódicamente, surge un problema de ciberseguridad a gran escala que requiere que todo el equipo de Huntress se ponga manos a la obra (ver WannaCry, Kaseya Cryptominer, brote de GANDGRAB). El desarrollo del caso de ASUS Live Update también es uno de esos momentos. Creamos este blog para dar respuestas sencillas a un ataque complejo a la cadena de suministro que afecta a departamentos de TI de todo el mundo.
Resumen de la situación
El fabricante de hardware ASUS incluyó una aplicación en todos sus dispositivos Windows llamada Live Update. Entre junio y noviembre de 2018, hackers comprometieron la infraestructura de actualización automática de ASUS y distribuyeron actualizaciones con puertas traseras a través del software Live Update. Kaspersky Lab sugiere que más de un millón de endpoints podrían haber ejecutado una actualización con puerta trasera.
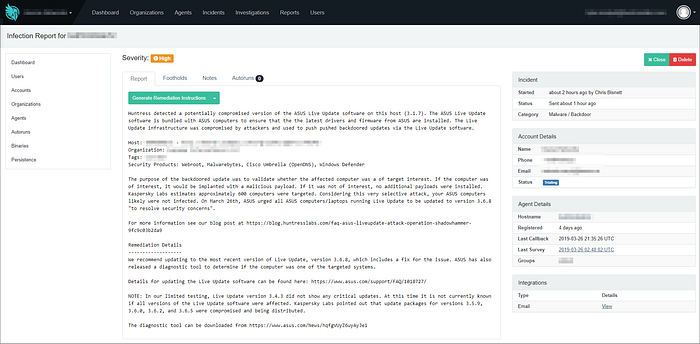
El propósito de la actualización con puerta trasera era validar si el equipo afectado era un objetivo de interés. Si el equipo era de interés, se le implantaba un payload malicioso. Si no era de interés, no se instalaban payloads adicionales. Se estima que aproximadamente 600 equipos fueron el objetivo. Dado lo selectivo de este ataque, es probable que tus equipos ASUS no hayan sido infectados. El 26 de marzo, ASUS instó a que todos los equipos y laptops ASUS que ejecutaran Live Update se actualizaran a la versión 3.6.8 "para resolver problemas de seguridad".
Para dar tranquilidad a nuestros socios, el equipo de desarrollo de Huntress creó herramientas personalizadas para detectar cualquier equipo, laptop o servidor que ejecutara Live Update en una versión anterior a la 3.6.8 (¡un enorme agradecimiento a MNS Group por ser nuestro conejillo de indias!)
El equipo del SOC ha reportado todos los endpoints que ejecutaban una versión desactualizada de Live Update y seguiremos monitoreando la situación ante cualquier actualización o nuevos agentes que se conecten.
Cómo verificar si se ejecutó una actualización con puerta trasera
Todas las actualizaciones con puerta trasera para Live Update incluían una versión modificada de Setup.exe. Dentro de esta aplicación, los atacantes agregaron un payload de shellcode ofuscado (esto era lo que buscaba las direcciones MAC objetivo).
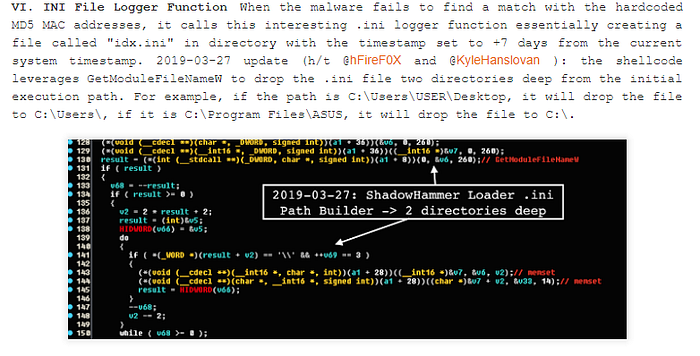
Si tu computadora no fue el objetivo, el shellcode creará un archivo llamado idx.ini similar al siguiente ejemplo:
Gracias a este hallazgo, puedes buscar en tu sistema de archivos el archivo idx.ini para determinar si se ejecutó una actualización con puerta trasera en tu equipo.
El blog de Vitali Kremez profundiza mucho más en la implementación técnica de esto y demuestra cómo el shellcode escribe el archivo idx.ini en un directorio hasta dos niveles por encima de donde se ejecutó Setup.exe.
Cómo verificar si una computadora ASUS fue el objetivo
Solo 600 equipos fueron el objetivo del malware de segunda etapa, lo que significa que tú y tus clientes probablemente no recibieron la atención de un adversario respaldado por un estado-nación 🕵️ (lamentamos decepcionarte). Sin embargo, entendemos perfectamente la diferencia entre suponer y saber que no fuiste el objetivo.
Para quienes quieran verificar si su computadora estaba en la lista de objetivos, revisa las herramientas de diagnóstico de seguridad publicadas por ASUS y Kaspersky Lab. Estas aplicaciones recopilan detalles del equipo, como la dirección MAC, y cruzan tus datos con la lista de direcciones MAC objetivo.
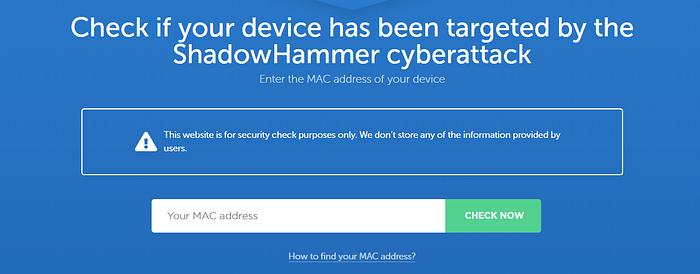
¿Dudas sobre ejecutar el software? Investigadores de seguridad hicieron ingeniería inversa de la herramienta de Kaspersky Lab y publicaron casi las 600 direcciones MAC que fueron objetivo, contra las cuales puedes verificar. También se creó un sitio web que te permite enviar manualmente la dirección MAC de tu computadora ASUS.
¿Tu computadora es un objetivo?
Si una herramienta de diagnóstico indicó que eres un objetivo, ¡estamos aquí para ayudarte! Contáctanos en support[at]huntress.io y haremos que alguien se comunique contigo rápidamente.
Dicho esto, cabe señalar que una de las direcciones MAC objetivo pertenecía a una interfaz genérica de VMware:
En este caso, la actualización con puerta trasera en realidad verificaba la presencia de dos direcciones MAC. Mientras tu otra NIC no tenga la dirección MAC 70:77:81:C0:FD:49, probablemente estés a salvo.
Cómo actualizar ASUS Live Update
Según la respuesta de medios de ASUS del 26 de marzo de 2019, se lanzó la versión 3.6.8 de Live Update. ASUS destacó específicamente esta nueva versión:
…introdujo múltiples mecanismos de verificación de seguridad para prevenir cualquier manipulación maliciosa en forma de actualizaciones de software u otros medios, e implementó un mecanismo de cifrado de extremo a extremo mejorado.
La Agencia de Ciberseguridad y Seguridad de Infraestructura de EE. UU. (CISA) también hizo un anuncio sobre la versión 3.6.8 de Live Update, indicando:
Esta versión soluciona vulnerabilidades que un atacante remoto podría aprovechar para tomar control de un sistema afectado. Estas vulnerabilidades se detectaron en ataques activos.
Para los departamentos de TI o proveedores de servicios administrados que buscan actualizar Live Update a la versión 3.6.8, sigue la lista de verificación en línea de ASUS.
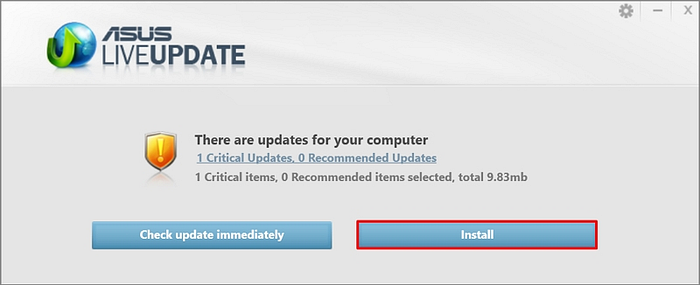
¿Qué pasa si Live Update no se actualiza?
Mientras trabajábamos con nuestros socios, observamos algunos problemas con la búsqueda de actualizaciones de Live Update:
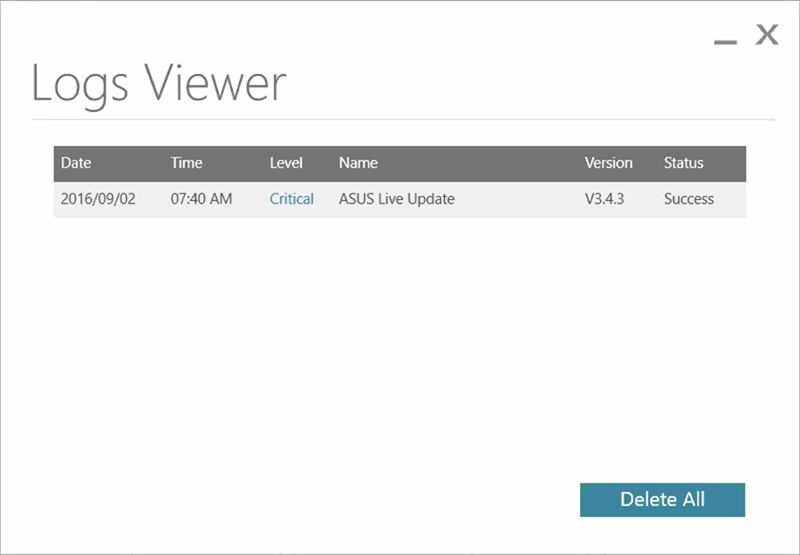
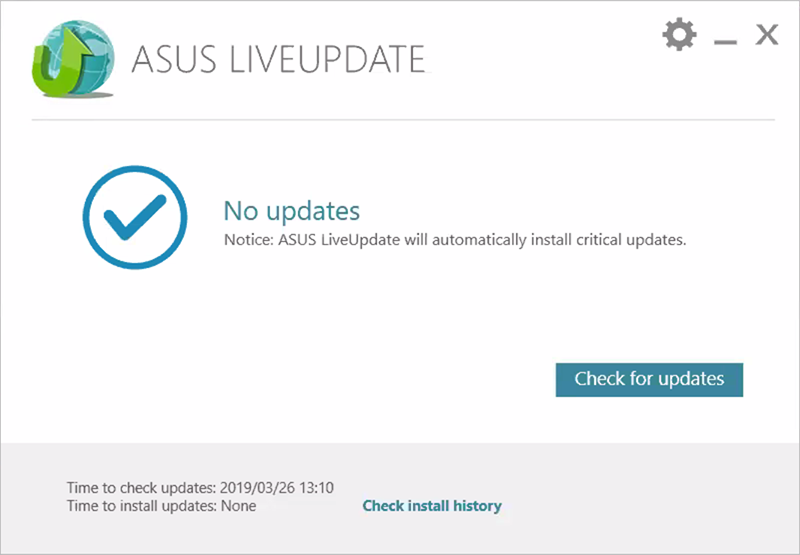
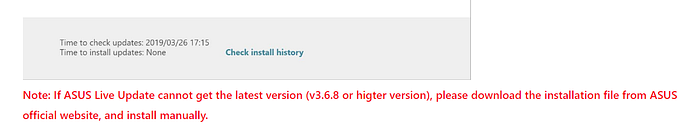
Como se demostró anteriormente, al menos algunos endpoints que ejecutan Live Update en versiones anteriores a la 3.6.8 no están recibiendo la nueva actualización. ASUS señaló que esto podía ocurrir en su documentación de soporte. Lamentablemente, no hemos encontrado un instalador manual para la versión 3.6.8.
Cómo notificar a tus clientes
Es muy probable que este problema atraiga la atención de los medios a medida que se conozcan más detalles. Los departamentos de TI y los proveedores de servicios administrados deberían aprovechar esta oportunidad para demostrar su capacidad de abordar incidentes de ciberseguridad de último momento.
Actualmente estamos creando algunos recursos para ayudarte a explicar qué se hizo para garantizar la seguridad de tu empresa y de tus clientes. ¡Mantente atento!
Huntress jugada a jugada
Esta situación todavía está en desarrollo. Revisa esta sección con frecuencia para ver actualizaciones.
El 25 de marzo de 2019, la periodista Kim Zetter publicó un artículo explosivo que detallaba el ataque a la cadena de suministro contra Live Update de ASUS. Poco después, Kaspersky Lab dio seguimiento con un puñado de indicadores de compromiso (IOC) que incluían cuatro archivos .ZIP maliciosos:
- hxxp://liveupdate01.asus[.]com/pub/ASUS/nb/Apps_for_Win8/LiveUpdate/Liveupdate_Test_VER365.zip
- hxxps://liveupdate01s.asus[.]com/pub/ASUS/nb/Apps_for_Win8/LiveUpdate/Liveupdate_Test_VER362.zip
- hxxps://liveupdate01s.asus[.]com/pub/ASUS/nb/Apps_for_Win8/LiveUpdate/Liveupdate_Test_VER360.zip
- hxxps://liveupdate01s.asus[.]com/pub/ASUS/nb/Apps_for_Win8/LiveUpdate/Liveupdate_Test_VER359.zip
Estos archivos .ZIP contenían un instalador .EXE y dos archivos .MSI. Los archivos MSI también extraían más de una docena de aplicaciones y archivos de configuración para Live Update. Esto hizo que determinar el backdoor fuera menos sencillo.
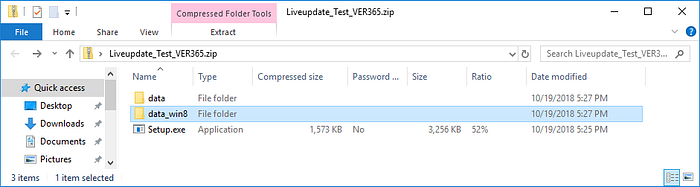
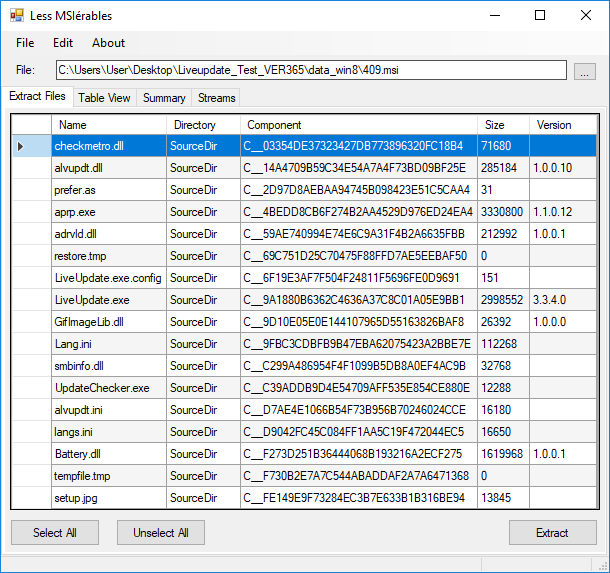
Investigadores en Twitter también señalaron que Setup.exe tenía un backdoor específico para descifrar y ejecutar el payload de los atacantes.
Usando estos detalles, el equipo del SOC de Huntress reunió muestras de malware conocidas y comenzó el proceso de análisis para entender qué partes de Live Update estaban realmente comprometidas.