

Durante el último año, nos esforzamos al máximo para prepararnos ante una ola masiva de tácticas enfocadas en identidad. Dadas las importantes inversiones de nuestros partners en el ecosistema de Microsoft 365, nos enfocamos específicamente en las tácticas, técnicas y procedimientos (TTPs) emergentes de business email compromise (BEC) y toma de control de una cuenta. Desde que lanzamos nuestro nuevo producto Managed ITDR hace unos meses, hemos incorporado cientos de miles de identidades y reportado más de 1.000 incidentes antes de que las cosas se salieran de control. Sin embargo, creemos que hay varias cosas que probablemente hicimos mal en estos primeros lanzamientos y queremos ponerlo todo sobre la mesa.
Antes de entrar en lo bueno, déjame empezar con el mismo mantra que usé para fundar esta empresa hace ocho años: En Huntress, damos una transparencia implacable, nos hacemos responsables ante todo, y siempre damos más de lo que recibimos. Hoy no es diferente, y seguiremos comunicándonos abiertamente mientras sea necesario. Dicho más directamente, asumiremos y resolveremos cualquier error o traspié con prontitud.
Dada nuestra obsesión con la transparencia sin rodeos, armamos las siguientes secciones para abordar los temas más comunes, responder preguntas e iniciar el diálogo:
- Capacidades actuales y nuestro enfoque de I+D
- Lo que probablemente pasamos por alto o hicimos mal
- En qué estamos trabajando a continuación
¿Tienes algo urgente? Escríbeme a kyle [símbolo de arroba] huntress.com.
Capacidades actuales y nuestro enfoque de I+D
Cada producto que construimos en Huntress consiste en múltiples "capacidades" (piensa en Persistent Footholds, Ransomware Canaries, etc.). Seleccionamos estas capacidades según "¿qué tendrá el mayor impacto?" y "¿cómo se combinarán estas capacidades para ofrecer una cobertura compensatoria?". Una vez seleccionadas, estas capacidades son mantenidas de forma continua por ingenieros de producto, investigadores, ingenieros de detección y analistas del SOC.
A día de hoy, hemos seleccionado y priorizado las siguientes capacidades de Managed ITDR según las tácticas de los hackers y la probabilidad de riesgo para las pymes:
Inicios de sesión no deseados
Pocas cosas son tan brutales como una toma de control de una cuenta. Por eso, invertimos una investigación significativa en comprender a fondo esta técnica y la enorme cantidad de subtécnicas ofensivas que pueden llevar a un inicio de sesión no deseado. Nuestra tecnología detrás de esta capacidad comienza analizando los registros de auditoría de Microsoft 365 y enriqueciendo estos eventos con información sobre "dónde" y "cómo". Para nuestra primera línea de detección, comparamos estos datos con ubicaciones conocidas como maliciosas y fuentes de IP sospechosas (por ejemplo, centros de datos conocidos por albergar cargas de trabajo de adversarios y proveedores poco comunes con altos porcentajes de actividad maliciosa) para identificar a los actores de amenazas que acceden a cuentas en una etapa temprana y bloquearlos usando el aislamiento de identidad de Huntress. Hemos tenido bastante éxito detectando actividad maliciosa y aislando identidades afectadas con este método, pero también hemos observado la fragilidad de la detección basada en ubicación (geocercado) y hemos creado múltiples formas de evasión usando robo de tokens de autenticación, registro de dispositivos falsos, etc.
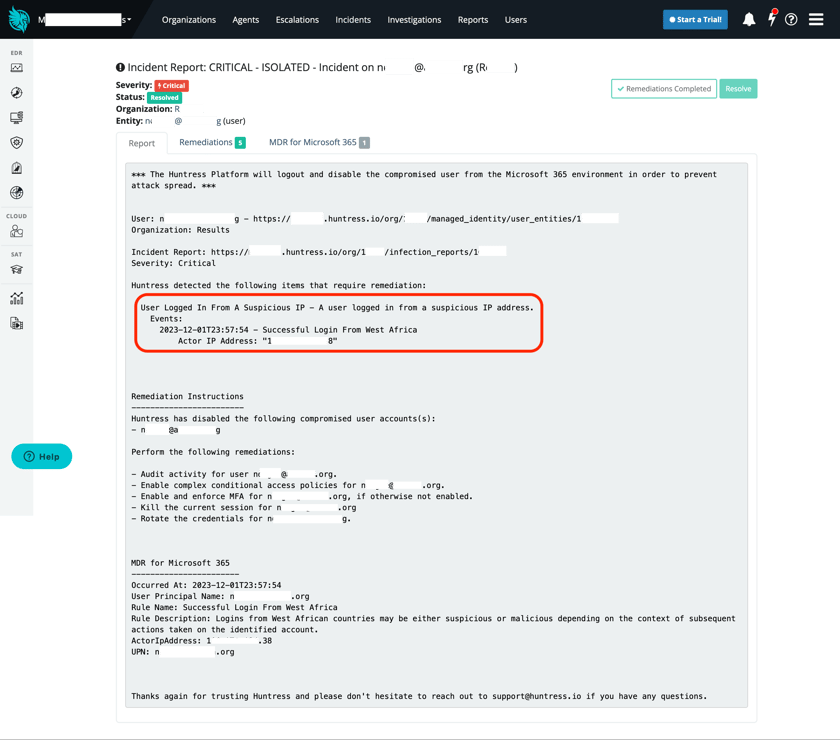
Échale un vistazo a los episodios de nuestro webinar Product Lab uno y dos para conocer nuestros comentarios sobre esto. No hace falta decir que el ciclo de mejora continua para los inicios de sesión no deseados recién está comenzando.
Flujos de trabajo ocultos
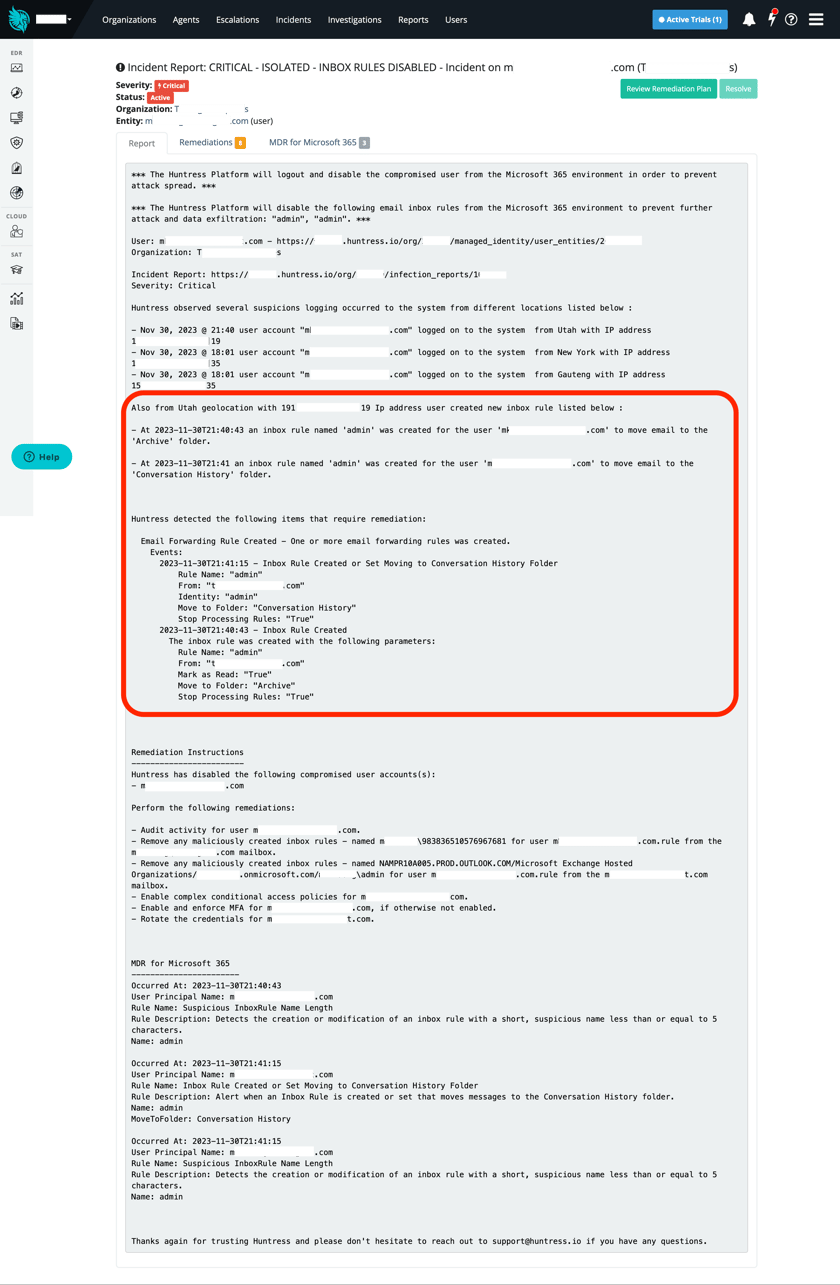
Otra táctica que explotan los actores de amenazas es manipular la entrega de correo mediante reglas de bandeja de entrada y técnicas de reenvío de correo. Después de que ocurre un inicio de sesión no deseado, estos flujos de trabajo ocultos se suelen usar para exfiltrar datos confidenciales y para ocultar correos del destinatario previsto, moviendo o eliminando el correo entrante. Nuestras capacidades de detección iniciales analizaban y almacenaban los eventos de flujos de trabajo nuevos relevantes para análisis algorítmico y humano. Poco después, ampliamos nuestra capacidad de recopilación de datos para reunir y analizar flujos de trabajo ya existentes (es decir, reglas de bandeja de entrada históricas) y descubrir indicadores de compromiso pasados. Estas técnicas siguen un patrón formulaico que Huntress usa para determinar si son ilegítimas y poner en cola las remediaciones. Seguiremos perfeccionando nuestras rutinas de detección en el futuro previsible para maximizar la eficacia de detección y minimizar los falsos positivos.
Comportamientos evasivos
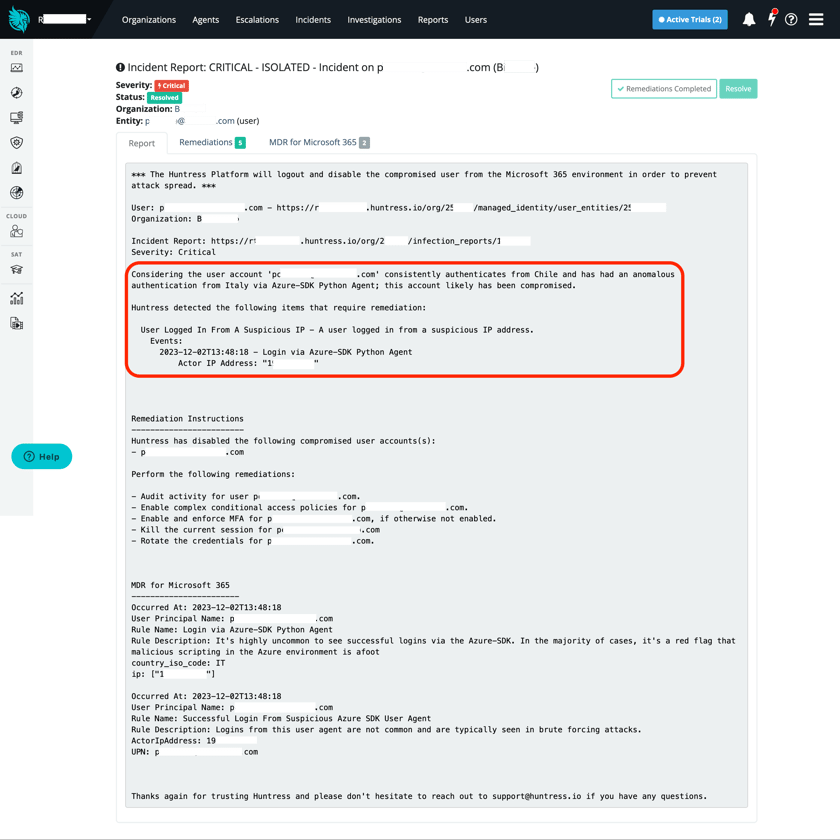
No existe un solo puente para cruzar el foso del castillo cuando se trata de Microsoft 365. Los actores de amenazas pueden ignorar el portal estándar de inicio de sesión y usar sus credenciales robadas con diferentes métodos de acceso, incluyendo la Microsoft Graph API, la línea de comandos de Azure y el Azure SDK. Cada enfoque varía mucho en observabilidad, y acciones sospechosas similares producen indicadores distintos según el método de acceso. Los marcos de seguridad ofensiva lanzados recientemente, como GraphRunner, muestran el poder de estos métodos de acceso alternativos. Hemos priorizado ampliar la observabilidad de la actividad de los actores de amenazas cuando aprovechan estos métodos de acceso alternativos para detectar sus movimientos sospechosos.
Aplicaciones fraudulentas
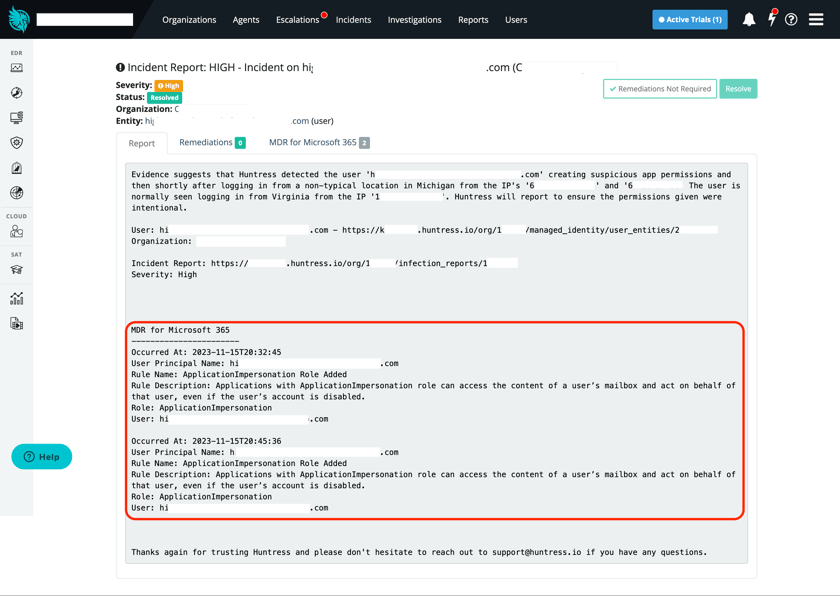
En las pymes, hemos observado a actores de amenazas instalando aplicaciones maliciosas o convirtiendo en arma aplicaciones legítimas de Microsoft 365 para exfiltrar datos y establecer persistencia dentro de un entorno de Microsoft 365. Estas aplicaciones suelen tener permisos extensos para acceder a los datos de Microsoft 365 deseados, evitando así el escrutinio de administradores y defensores. También hemos sido testigos de actores de amenazas que usan los permisos de aplicaciones instaladas para actuar en su nombre, evitando la necesidad de elevar los privilegios de una identidad comprometida. El detector de aplicaciones fraudulentas aún está en sus primeras etapas, pero recibirá inversiones rápidas en I+D para seguir combatiendo esta táctica emergente.
Aunque hay mucho más tácticas ofensivas acechando por ahí, confiamos plenamente en que seguir desarrollando estas cuatro capacidades antes de agregar más dará el valor más impactante a nuestros clientes y partners hoy.
Lo que probablemente pasamos por alto o hicimos mal
Desde nuestro lanzamiento inicial, hemos recibido muchísima retroalimentación sólida de nuestros clientes, partners y prospectos que, en gran medida, coincide con nuestras propias evaluaciones positivas, aunque a veces un poco picantes. En esta sección, profundizaremos en lo que creemos que habríamos hecho diferente o mejor.
Inicios de sesión no deseados
Cuando abordamos por primera vez el problema de la toma de control de una cuenta y BEC, priorizamos muchos problemas más difíciles primero. Uno de estos problemas fue la detección de "viajes imposibles". Según nuestras evaluaciones de red team, consideramos que el enfoque de geolocalización de otros proveedores para los viajes imposibles es bastante frágil y fácil de evadir por actores de amenazas con poca experiencia. Además, depender de datos de IP inexactos y poco confiables puede generar muchos falsos positivos. Priorizamos innovar en esta área en lugar de empezar con la funcionalidad básica de geofiltrado que muchos esperan. Esto fue un error, ya que nuestro enfoque a largo plazo todavía está madurando, lo que puede permitir que se escapen casos obvios.
Lo que ya hicimos para resolverlo: En la primera semana de diciembre, lanzamos detectores enfocados en el uso de VPN anónimas y en inicios de sesión anómalos. En el poco tiempo que llevan implementadas estas nuevas detecciones de VPN anónimas y ubicación de usuario anómala, hemos visto una gran mejora en nuestra eficacia. Aproximadamente dos tercios de la actividad maliciosa que detectamos proviene de un servicio de anonimización y casi la mitad de VPN. Para que quede claro, aunque nuestro objetivo final es el mismo, nuestro enfoque no es lo que la mayoría de las personas imagina cuando escuchan "viaje imposible". En cambio, nuestra solución utiliza datos de VPN anónimas y ubicación de usuario anómala para determinar inicios de sesión sospechosos. Tenemos aún más mejoras previstas para diciembre, y lanzaremos una funcionalidad de inclusión en la lista de aceptados por geolocalización para un control más granular (consulta la sección "En qué estamos trabajando a continuación" para saber más).
Equilibrio entre detecciones reales y falsos positivos
Históricamente, nos hemos comprometido de manera extrema a minimizar los falsos positivos en nuestro producto Managed EDR. Esto ha sido un elemento central de nuestra misión, por lo que adoptamos el mismo enfoque con MDR para Microsoft 365. En algunos casos, ajustamos demasiado esta proporción porque nos preocupaba enviar demasiados falsos positivos a nuestros partners. Como resultado, se nos escapó cierta actividad que deberíamos haber detectado. Nada nos molesta más que perder actividad de un actor de amenazas. Nada.
Lo que ya hicimos para resolverlo: Ajustar correctamente la detección de cualquier producto de seguridad es una tarea que nunca se termina del todo, pero hemos hecho mejoras significativas. Ahora generamos más falsos positivos que antes, pero nuestro SOC puede filtrar la mayoría antes de que nuestros usuarios los vean. Como resultado, estamos detectando incluso más amenazas.
Incorporación
Tuvimos algunos problemas importantes con la incorporación en el lanzamiento inicial del producto, lo que causó inconvenientes a nuestros partners y clientes.
Lo que ya hicimos para resolverlo: Optimizamos el proceso de incorporación, eliminamos pasos largos y lanzamos rápidamente soluciones para los errores más comunes asociados con el proceso. Esto incluye escalamientos para detectar problemas de integración, establecer la integración directa como predeterminada e introducir una funcionalidad de reparación de la integración. Integrar un inquilino de Microsoft 365 ahora toma menos de 90 segundos. Como resultado de estas mejoras, más del 90% de los procesos de incorporación ahora se completan sin problemas. Sabemos que todavía no es el 100%, pero cuando surgen problemas, los resolvemos en menos de 48 horas en promedio.
En qué estamos trabajando a continuación
Mencioné anteriormente que ya hemos lanzado actualizaciones para detectar el uso de VPN anonimizadas y la detección de VPN anómalas. Tenemos muchas más actualizaciones programadas para estar listas a fines de diciembre. Esto incluye más de una docena de nuevas detecciones de Microsoft 365 basadas en ubicaciones y datos de inteligencia de amenazas, que deberían cumplir con nuestra promesa de detectar actividad sospechosa con un enfoque más innovador y eficaz. También estamos trabajando en detecciones adicionales e inclusión en la lista de aceptados por geolocalización que se parecerán más a lo que la mayoría de las personas imagina cuando se refieren a viajes imposibles.
Otras actualizaciones en las que estamos trabajando incluyen:
- “Huellas de comportamiento del usuario” para ofrecer mejoras adicionales a nuestras detecciones de anomalías recientes.
- Detección mejorada de la creación y modificación de reglas de bandeja de entrada, para dificultar que los adversarios evadan la detección.
- Cadencia semanal de informes para usuarios con credenciales comprometidas, detectadas como nombre de usuario/contraseña exitosos, ubicación nueva o sospechosa, con o sin VPN, pero con fallo de MFA. Las detecciones de mayor riesgo se seguirán accionando y reportando de inmediato.
- Comunicación proactiva a los partners cuando Huntress recibe eventos de Microsoft 365 de cualquier inquilino recién incorporado entre los inquilinos, lo que da prueba de vida del producto.
• • •
Esperamos que esto te dé una idea valiosa de nuestro producto Managed ITDR, de dónde venimos y hacia dónde vamos. Pero no nos vamos a detener aquí. Estamos comprometidos a entregar actualizaciones periódicas sobre nuestro progreso en nuestro blog y a través de notas de versión para nuestros partners.
Si quieres profundizar en el mundo de las amenazas de toma de control de una cuenta, Matt Kiely y Dray Agha hablarán sobre ataque y defensa en Microsoft 365 en el Tradecraft Tuesday de temática navideña de la próxima semana (12 de diciembre). ¡Promete ser muy entretenido!
Como siempre, puedes comunicarte con el equipo de Huntress o conmigo directamente, y con gusto responderemos cualquier pregunta que tengas.