

En mi último blog, escribí sobre cómo Huntress superó los $250M ARR. Esa publicación trataba sobre las personas que nos trajeron hasta aquí: los compañeros de equipo, socios, clientes, inversionistas y familias que cargaron con esto mucho antes de que pareciera obvio desde afuera.
Esta trata sobre hacia dónde debe ir nuestra misión a continuación, y las amenazas que enfrentaremos si no aprovechamos mejor las alianzas, la tecnología emergente, el impulso y nuestra mentalidad de laboratorio de investigación. Dicho sin rodeos, el 99% de las empresas que más merecen mejor seguridad están en riesgo real si no evolucionamos rápido.
Una fuerza para el bien
Un cuarto de mil millones en ARR puede sonar como una historia de ingresos que da gusto contar. Para mí, suena a responsabilidad y a la obligación de mantener nuestra posición como una empresa de consecuencia, una que ya es lo bastante grande para ser una verdadera fuerza para el bien (o fracasar como las interminables startups antes que nosotros).
Desde mi perspectiva, me emociona saber que ya no miramos esto a través del lente de un solo producto. Podemos ver a través de identidades, endpoints, aplicaciones en la cloud, herramientas de acceso remoto y las formas astutas en que los atacantes realmente se mueven. Este es un componente clave necesario para desafiar de verdad a los micro equipos innovadores de cibercriminales que apenas empiezan a mostrar cómo las intrusiones rápidas y automatizadas se mueven entre estos dominios. Sin embargo, las plataformas multiproducto simplemente no bastan, y Huntress tendrá que moverse de otra manera. Tendremos que actuar de la forma más autónoma posible sin sacrificar la eficacia.
Cuando pienso en entregar resultados crecientes de manera consistente en el futuro, no basta con que las plataformas de seguridad modernas coordinen entre productos. La coordinación impulsada por agentes y por API es el mínimo indispensable para competir contra adversarios sin reglas. Tendremos que aprovechar mejor nuestra telemetría global y 11 años de datos sin explotar para darle a la defensa una ventaja real.
Por ejemplo, cuando vemos 300 empresas comprometidas simultáneamente por una campaña global que está estallando, el futuro hacia el que construimos es uno en el que podemos inmunizar de inmediato a millones de otras organizaciones en todo el mundo antes de que el ataque las alcance. Eso es inmunidad de rebaño real. Aunque Huntress ya hace esto hoy, nuestros enfoques deberán ampliarse y evolucionar para mantenerse por delante de la innovación de los adversarios.
Para ser realmente una fuerza global para el bien, Huntress tuvo que enfrentar la realidad de que los cibercriminales llegaban a las víctimas con más rapidez y eficiencia de lo que nosotros solos podíamos educar y proteger. Como resultado, estamos apostando fuertemente por la comunidad y ampliando nuestra base de socios para que sea el acelerante que nos ayude a llegar más rápido al 99%.
Esto debe ir más allá de una estrategia de crecimiento de ingresos. Mientras más profundas se vuelvan nuestras relaciones con Microsoft, los MSP, la industria privada, los proveedores de RMM, los distribuidores, las fuerzas del orden a nivel mundial y agencias federales como la División Cibernética del FBI, mayor será nuestro impacto colectivo.
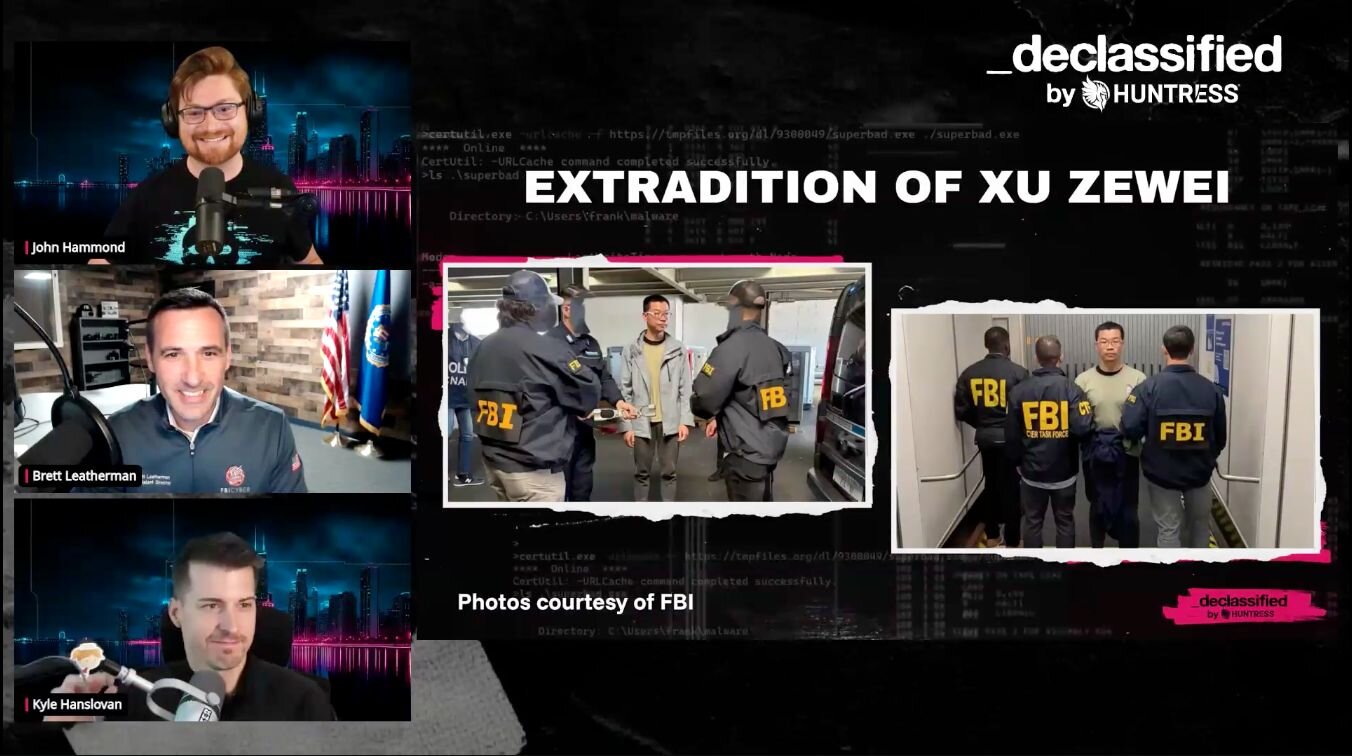
Conversando con el Assistant Director Brett Leatherman de la División Cibernética del FBI en el episodio del 28 de julio de _declassified, el programa atrevido pero educativo que producimos para exponer los rincones más oscuros del cibercrimen.
El cibercrimen está organizado. Y solo va a mejorar, lo que permite que los atacantes se muevan entre plataformas, empresas y fronteras con facilidad. Espero que su velocidad aumente drásticamente. Pero ya estamos creciendo lo suficiente para abrir puertas que antes no podíamos abrir, lo suficientemente grandes para reunir a las personas correctas en la misma sala, y lo suficientemente grandes para compartir señales con el 99% de maneras que cambiarán radicalmente los resultados.
Esa es la oportunidad. Si bien existe un peligro real en dispersarnos demasiado, un peligro mayor nos espera, y Huntress no puede dormirse en los laureles ni obsesionarse con métricas perfectas mientras retrocede en su misión. No voy a permitir que eso pase.
La IA es un arma de doble filo
No existe una conversación honesta sobre el futuro de Huntress sin hablar de IA.
El atacante fue quien la adoptó primero y con más agresividad. Colectivamente, están construyendo y escalando más rápido que hace apenas seis meses, y ese ritmo solo va a intensificarse. Así que sí, Huntress usará IA. Sin embargo, nuestro enfoque importa y debe ser diferenciado.
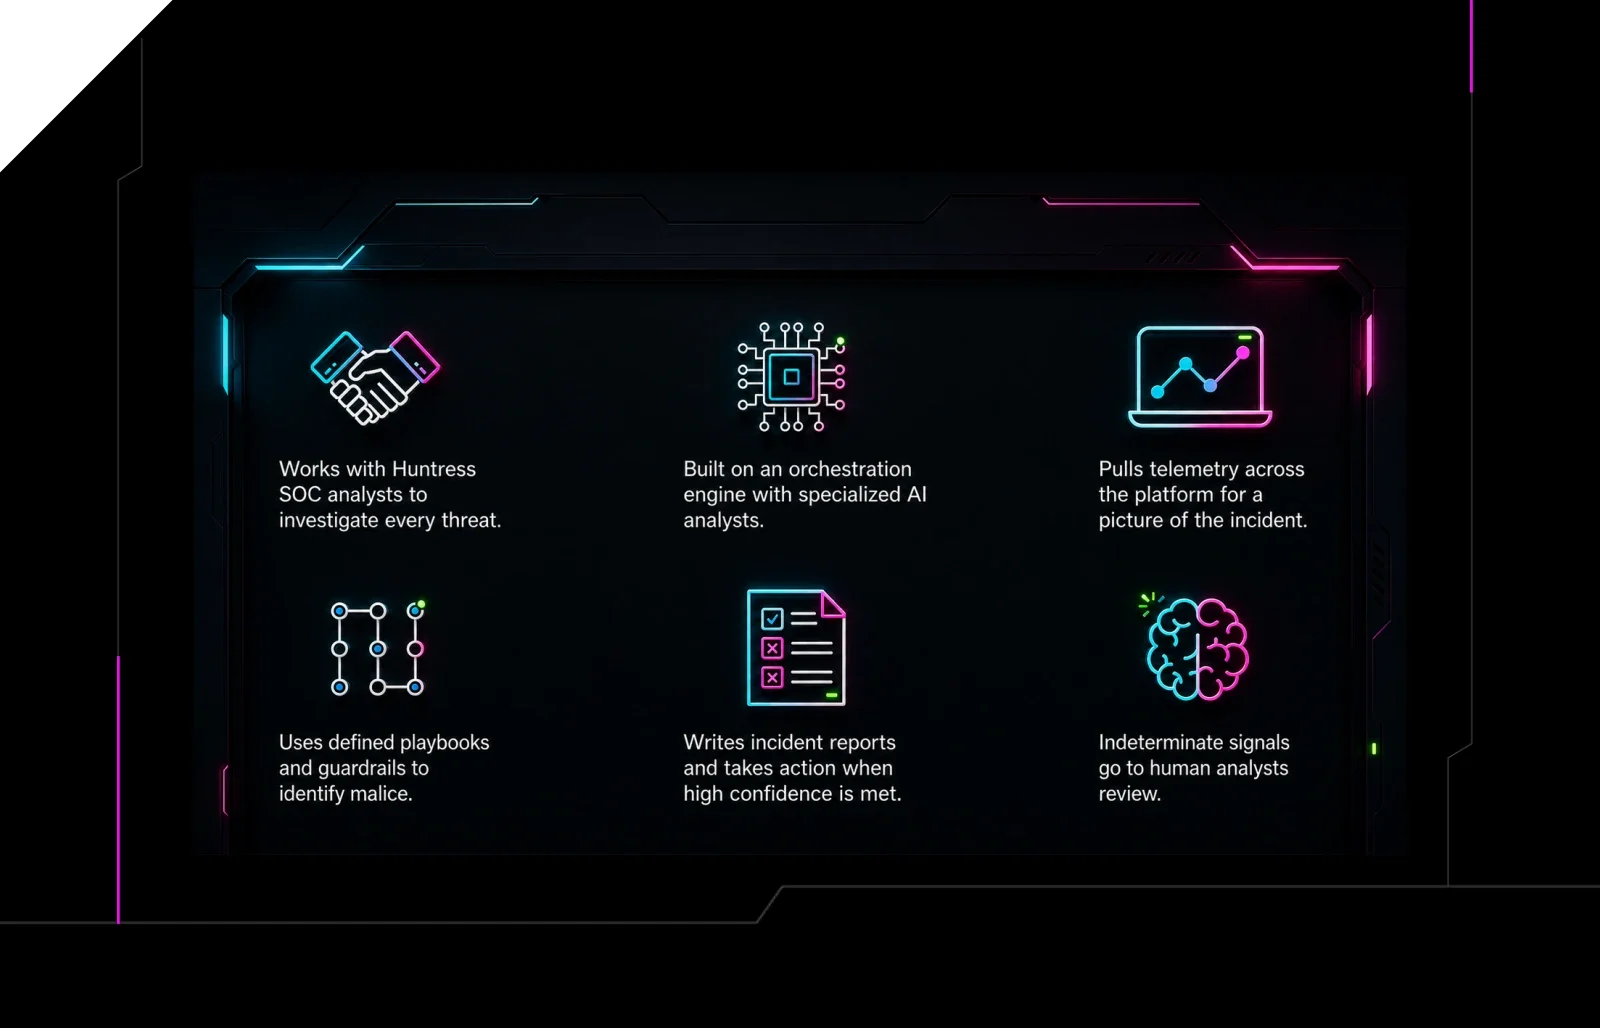
Lo fácil: seguiremos invirtiendo en nuestras capacidades de IA y mejorándolas para acelerar los flujos de trabajo del SOC, ayudar a nuestros investigadores a investigar más cosas en paralelo, y liberar a nuestra mejor gente del trabajo repetitivo que las máquinas pueden manejar por sí solas. Esto también nos ayudará a mantener los precios lo más estables y predecibles posible, algo cada vez más escaso en otros lugares. Bien hecho, la IA nos ayudará a extender mejor nuestra profunda experiencia interna y nuestras observaciones globales de telemetría hacia los negocios que nunca podrían contratar a estos expertos o conocimientos de nivel empresarial. Esa es la ventaja.
Pero la IA tiene otro filo, y no confío en quien solo habla del filo afilado. La IA puede mentirte con total seguridad. Ya estoy viendo esto en proveedores de seguridad y SOC basados únicamente en IA (incluidos los que consideramos para proteger nuestros propios activos)
Informes que se ven pulidos, llenos de un lenguaje seguro y datos/eventos reales, pero si miras más de cerca, la historia da un giro que no se sostiene. Un inicio de sesión normal supuestamente es una campaña avanzada. Un evento real queda envuelto en una atribución fabricada. Piensa en el cliente que cree que lo golpeó algo que podría arruinar su negocio, y luego alguien con experiencia real tiene que dedicar tiempo a desenredar el hilo y explicar que, aunque el informe sonaba aterrador y realista, en realidad no pasó o no tenía sentido del todo. Eso es un problema serio para esta industria.
Para que quede claro, esto no es una crítica ni nombra a ningún proveedor en particular. Huntress podría cometer absolutamente los mismos errores si nos descuidamos. Eso es lo que hace que este momento se sienta tan amenazante, y ese es el doble filo que necesito que mi equipo respete y del que se defienda.
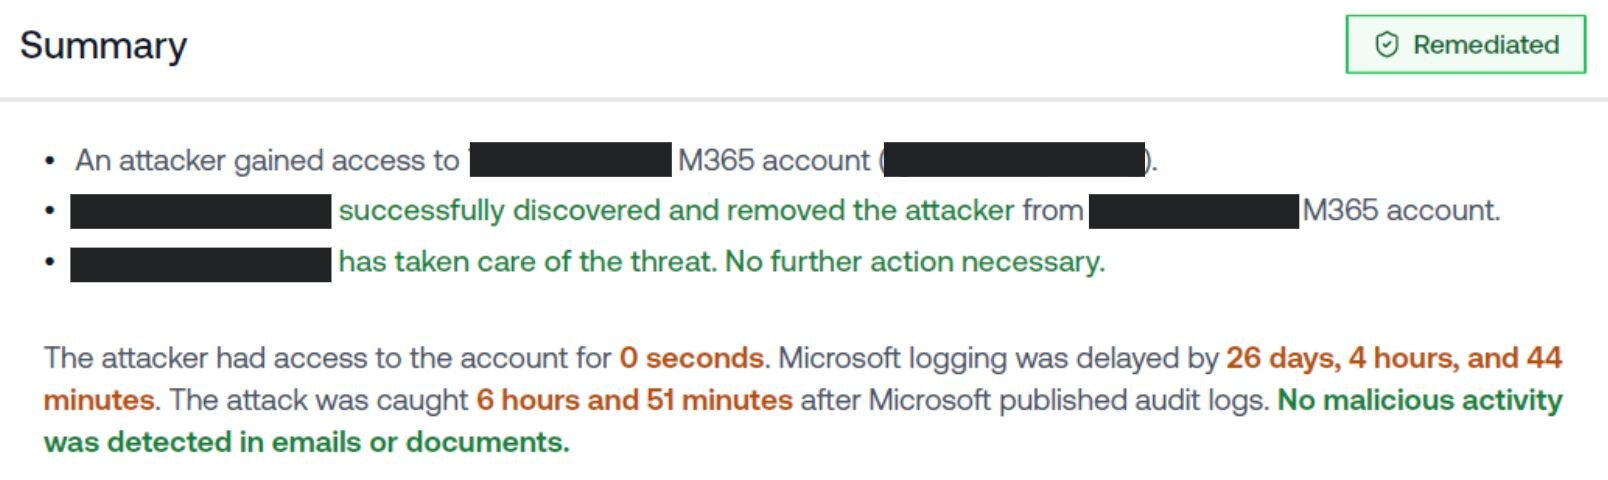
Un ejemplo de un SOC con IA de un proveedor que escupe tonterías. Huntress no puede permitir que esto pase.
A medida que la IA se integra en los productos de seguridad, a los compradores les costará más distinguir la experiencia real de una máquina que simplemente suena segura. Las personas a las que servimos no tienen tiempo para volverse expertas en análisis forense de LLM. Solo necesitan saber qué está pasando, qué hacer después y si pueden confiar en su plataforma.
Por eso sigo hablándole a mi equipo sobre mantener a "los humanos al mando". Durante años, el estándar de la industria fue "humanos en el bucle", es decir, alguien en algún punto de la cadena que aprobara el trabajo de la máquina. Eso no será suficiente para lo que viene.
Para dar la mejor seguridad posible, estamos redoblando los esfuerzos para mantener a los humanos al mando, lo que significa que analistas, investigadores, ingenieros y cazadores de amenazas marcarán el rumbo y mantendrán el trabajo basado en evidencia, mientras la IA los ayuda a moverse más rápido. Usaremos modelos donde ayuden, construiremos barreras de protección donde las necesitemos, y asumiremos la responsabilidad cuando nos equivoquemos.
Lo que no podemos hacer es aceptar ciegamente lo que escupa una máquina. La IA tiene que hacer que Huntress sea más rápido, más agudo y más ágil. Si solo nos hace más ruidosos, habremos fracasado.
Conocer al adversario a fondo
Durante los últimos 11 años, hemos logrado mantenernos por delante del cibercrimen y de los actores estatales, y eso empieza con nuestro ADN:
Estamos profundamente comprometidos con nuestra misión, y nuestras raíces están en las operaciones cibernéticas ofensivas
Nuestra mentalidad de laboratorio permite que los investigadores de seguridad más brillantes del mundo prosperen en Huntress
Y su obsesión por la innovación orientada a resultados es la magia que destruye a los hackers
Nuestro éxito futuro depende de ese ADN, y tendremos que protegerlo con todo lo que tenemos. Esta es la clave para conocer al adversario a fondo.
Debemos mantenernos cerca de las tácticas y seguir posicionándonos por delante del comportamiento de los atacantes. Seguiremos los datos, incluso cuando nos digan que nuestra primera respuesta estaba equivocada. Escucharemos con atención cuando los socios nos digan que la hoja de ruta no coincide con su realidad. No perderemos nada de esto.
Fuimos fundados como Huntress Labs, y el "lab" siempre seguirá siendo parte esencial de esta empresa. Es donde nuestros investigadores hacen trabajo práctico, se involucran con incidentes reales y comparten lo que descubren para que toda la comunidad se beneficie.
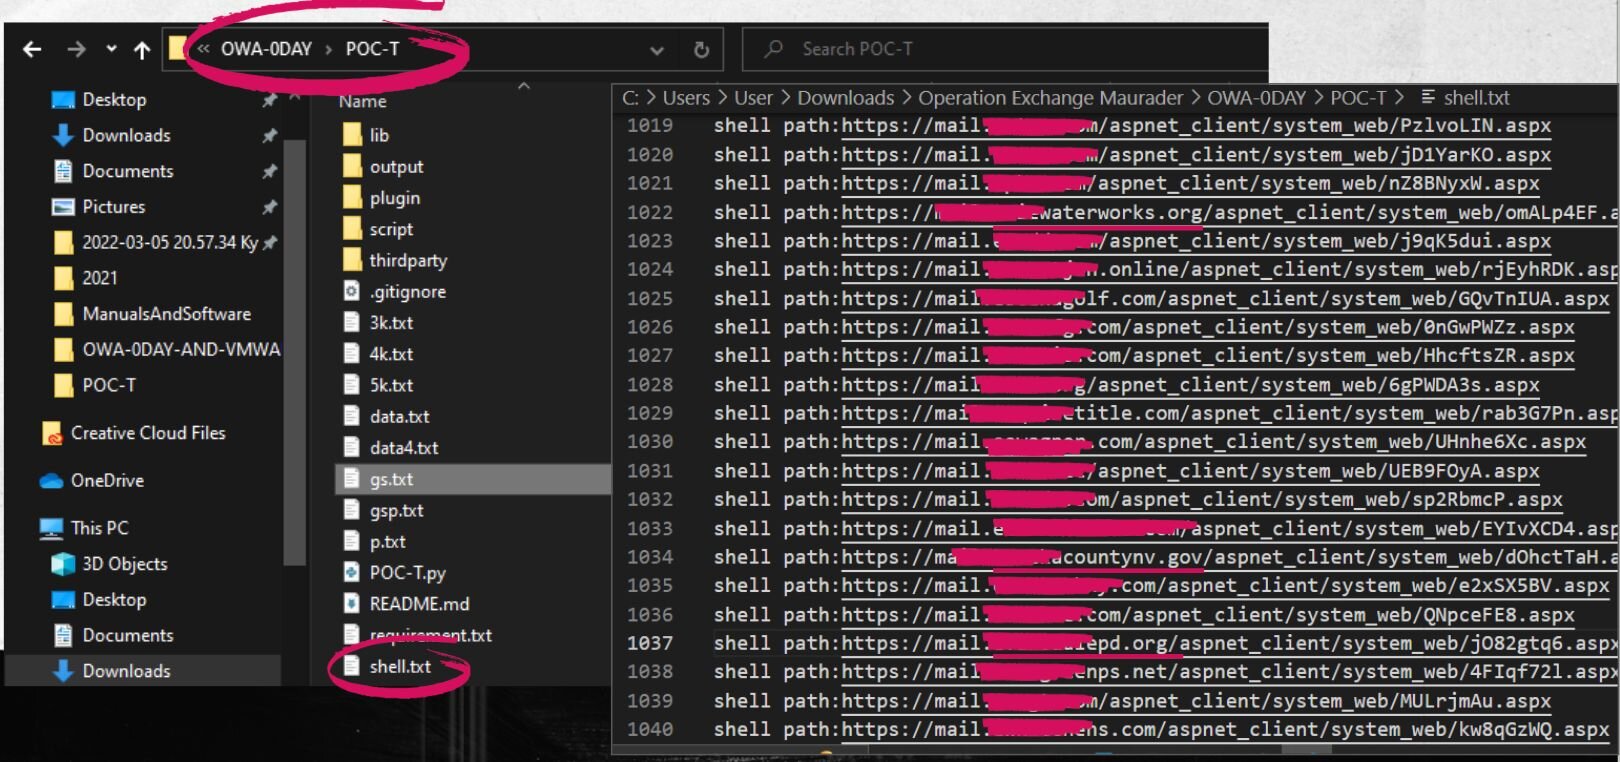
Las largas noches del equipo de laboratorio durante la campaña de Microsoft Exchange unieron a la industria privada y a las fuerzas del orden a nivel mundial, lo que resultó en una cacería mundial que llevó a un hacker malicioso ante la justicia a principios de este año.
Esa cultura centrada en la investigación es nuestra ventaja. Nos mantendrá cerca de las tácticas y nos permitirá adelantarnos a los adversarios en lugar de perseguirlos. El laboratorio ha sido y seguirá siendo el motor que da forma a lo que construimos durante los próximos años. Mi trabajo como CEO es asegurarme de que nunca nos desviemos de eso.
El espíritu de Huntress Labs siempre será fuerte porque los atacantes pueden romper las leyes. Nosotros no. Esa es su ventaja. La nuestra tiene que venir de otro lado: datos, velocidad, comunidad y la capacidad de ver patrones en el 99% antes de que llegue la próxima ola.
Seguiremos trabajando con socios, la industria privada y las fuerzas del orden de maneras que los atacantes no pueden. Impondremos costos cuando crean que no tienen que pagar.
Durante años, un dicho de la industria afirmaba que los defensores tienen que acertar siempre, mientras que los atacantes solo tienen que acertar una vez. Siempre pensé que eso era una mala excusa. Y no tiene que seguir siendo verdad.
Un ataque puede proteger a todos los demás
Incluso si Huntress hace su trabajo a la perfección, los atacantes seguirán viniendo por nosotros. Seguirán evolucionando, abusando de herramientas confiables y servicios legítimos mientras se mueven a la velocidad de las máquinas. Pero cuando lo hagan, los haremos sentirlo. No solo para el beneficio de un cliente, sino para toda la comunidad. Lo que aprendamos de un ataque se usará para detenerlo para todos los demás antes de que siquiera tenga la oportunidad de tocarlos.
Así es como seguiremos avanzando. La década de trabajo detrás de nosotros es más que solo historia. Es interés compuesto. Es el combustible que nos permitirá mantener el ritmo mientras los atacantes se vuelven más rápidos y golpean más fuerte.
A medida que avanzamos de 270 mil empresas protegidas hacia un millón y más allá, el objetivo es cambiar el cálculo bajo el que ha vivido toda la industria. En lugar de que el adversario solo tenga que acertar una vez, solo tendrá una oportunidad antes de que convirtamos lo que hizo en protección para todos nosotros. Ese es el futuro que estamos construyendo.
Ahora somos lo bastante grandes como para ser una fuerza del bien, pero quiero ser claro sobre cuánto camino nos queda por recorrer. Todavía hay brechas que debemos cerrar, y cerrarlas es el trabajo que tenemos por delante.
Con el tiempo, Huntress evolucionará hacia una plataforma de seguridad autónoma y de extremo a extremo que protege al 99% en cada lugar donde los atacantes intenten moverse. La IA, en las manos equivocadas, solo hará que la lucha sea más rápida y caótica, pero nosotros la usaremos con más inteligencia y mayor disciplina. Y a través de todo esto, no perderemos la ventaja que nos trajo hasta aquí.
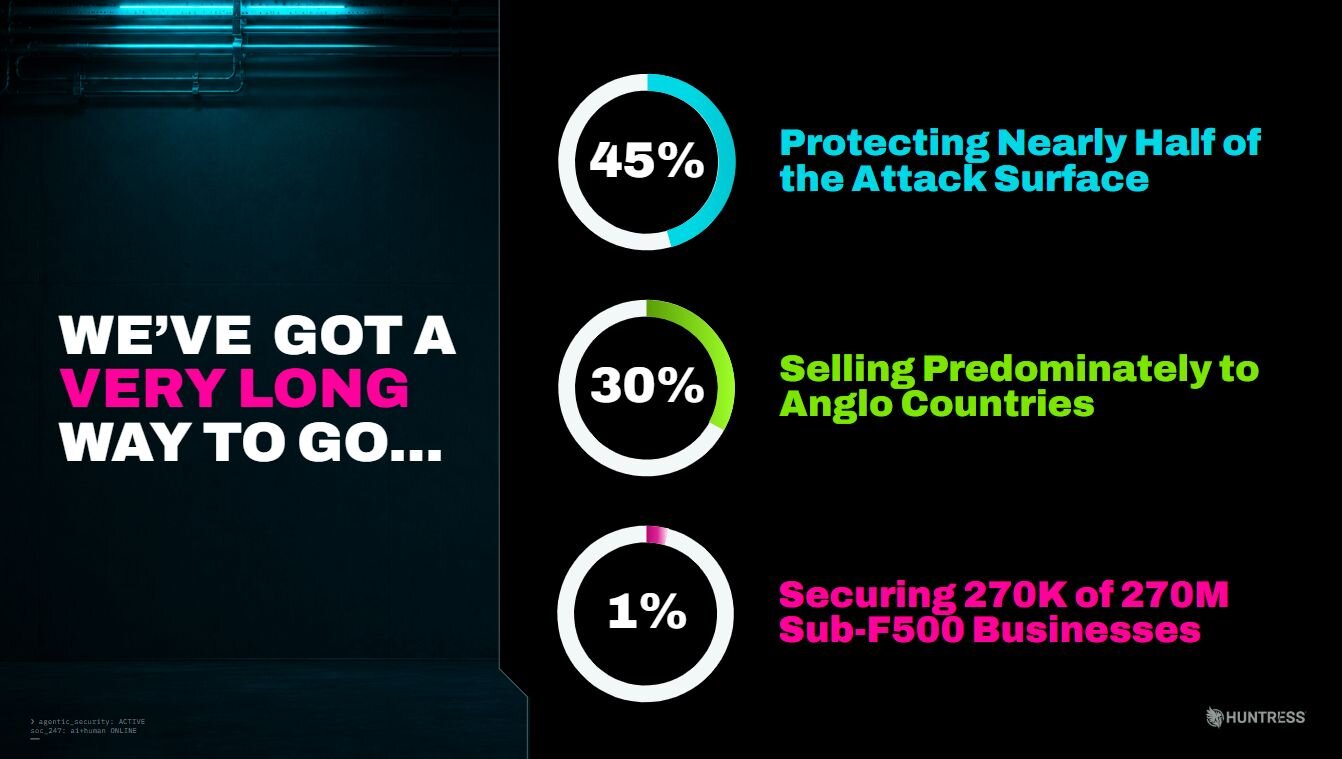
Siempre estaremos aquí para el 99%. Siempre destruiremos a los hackers. Y nos queda un camino muy largo por recorrer.