


Desglose de los ataques de ransomware

Ningún endpoint está exento de la amenaza del ransomware, desde empresas con presupuestos de seguridad ajustados hasta enormes agencias gubernamentales envueltas en capas de soluciones de seguridad. Todo es juego para los atacantes. Los actores de amenazas aplican cifrado a sistemas críticos y exigen pagos de rescate elevados donde pueden. O peor aún, ataques de doble extorsión: cifrado y exfiltración de datos sensibles para presionar aún más a las víctimas.  

En Huntress, les hemos dado malos días a los atacantes de ransomware desde el primer día. Pero para lograrlo, primero debemos saber cómo operan para poder detenerlos antes de que se despliegue el ransomware. Creamos el Antes de que ataque el ransomware: el playbook, que desglosa las etapas clave de un ataque de ransomware y las estrategias importantes para protegerte. Aquí, destacamos los hallazgos clave del eBook que llevarán tu defensa contra ataques de ransomware al siguiente nivel. 

Temas
Desglosando los ataques de ransomware
Temas
Compartir

Desglose de los ataques de ransomware

Ningún endpoint está exento de la amenaza del ransomware, desde empresas con presupuestos de seguridad ajustados hasta enormes agencias gubernamentales envueltas en capas de soluciones de seguridad. Todo es juego para los atacantes. Los actores de amenazas aplican cifrado a sistemas críticos y exigen pagos de rescate elevados donde pueden. O peor aún, ataques de doble extorsión: cifrado y exfiltración de datos sensibles para presionar aún más a las víctimas.  

En Huntress, les hemos dado malos días a los atacantes de ransomware desde el primer día. Pero para lograrlo, primero debemos saber cómo operan para poder detenerlos antes de que se despliegue el ransomware. Creamos el Antes de que ataque el ransomware: el playbook, que desglosa las etapas clave de un ataque de ransomware y las estrategias importantes para protegerte. Aquí, destacamos los hallazgos clave del eBook que llevarán tu defensa contra ataques de ransomware al siguiente nivel. 

Ransomware: una guía rápida

El ransomware es un tipo de software malicioso (malware) diseñado para impedir que los usuarios accedan a sus archivos, sistemas o redes informáticas. Los atacantes exigen un rescate en criptomoneda a cambio de una "clave de descifrado" para deshacer el desastre que crearon en tu entorno. 
Figura 1: Ejemplo de un escenario de cifrado por ransomware

Dado que son delincuentes quienes organizan estos ataques, no hay ninguna garantía de que recuperes tus datos ni de que se mantengan privados si pagas el rescate. Confiar en que los hackers actúen de buena fe nunca es un plan de seguridad confiable. Tus finanzas, la reputación de tu marca, el cumplimiento normativo que tanto te costó lograr y mucho más podrían estar en riesgo en el tiempo que tarda el cursor en parpadear en tu pantalla.

Los actores de amenazas saben que el ransomware golpea más fuerte que otros tipos de ciberataques y usan su alta visibilidad como palanca de presión. 

Figura 2: Fragmento de una nota de rescate de INC. Fuente.

Lo mejor que puedes hacer es enfocarte en la prevención para evitar estos ataques por completo. Para mostrarte a qué nos referimos, revisa este análisis detallado de un ataque de ransomware que nuestro el centro de operaciones de seguridad (SOC) frustró. 
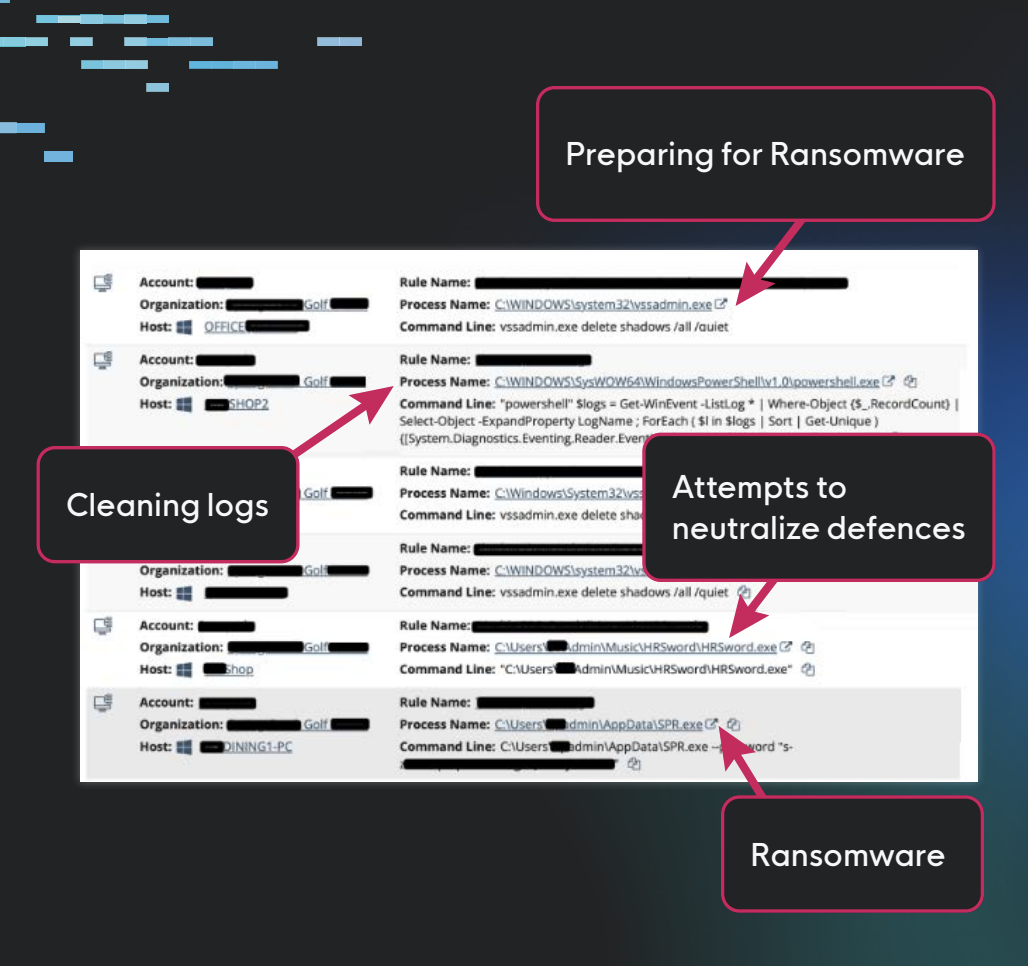
Figura 3: Ejemplo de los pasos previos a un ataque de ransomware 
¿Cuánto tiempo pasa antes de que ocurra un ataque de ransomware?

La respuesta corta es el viejo refrán de seguridad: "¡Depende!". Pero aquí tienes algunas cosas que debes considerar sobre cuánto tarda el ransomware en comprometer un objetivo. 

Lo que hacen los hackers en el entorno de un objetivo antes de un ataque depende mucho de su objetivo final. Cuando la extorsión o el espionaje están en juego, los atacantes suelen tomar una ruta sinuosa hacia el objetivo, moviéndose por los sistemas, recopilando información sensible y robando datos. Pero si solo quieren tomar el dinero e irse, menos acciones son mejores, con una estrategia que se apoya en la velocidad más que en la complejidad. 

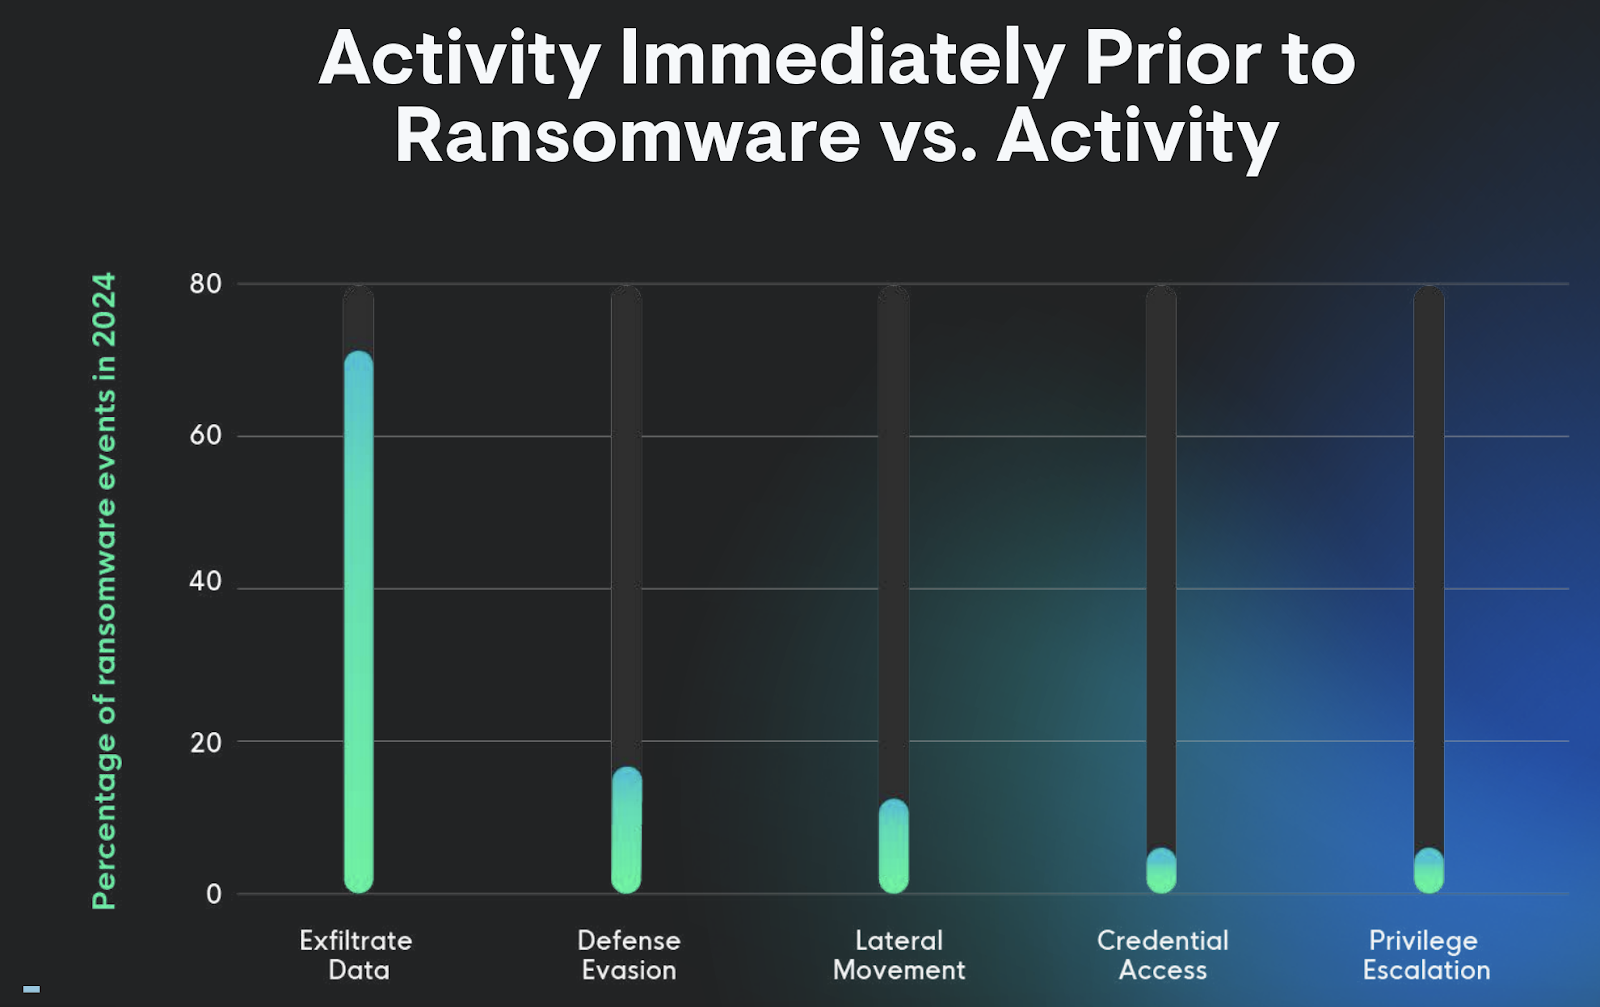
En el Informe de ciberamenazas 2025 de Huntress, compartimos nuestro análisis de las 48 horas previas a los ataques de ransomware para ver cómo planearon los atacantes. En promedio, vimos que los atacantes dieron 18 pasos antes de desplegar el ransomware, lo que incluyó varias etapas del marco MITRE ATT&CK: escalada de privilegios, movimiento lateral, ejecución de scripts, descarga de herramientas adicionales y carga de archivos. La acción más popular antes de desplegar el ransomware fue la exfiltración de datos, lo que resalta una tendencia creciente y alarmante de extorsión de datos. 

Figura 4: Porcentajes de actividades previas a eventos de ransomware en 2024
Las etapas principales de un ataque de ransomware

No hay forma de predecir exactamente qué harán los hackers antes de un ataque de ransomware, pero interrumpirlos en las primeras etapas del tiempo hasta el rescate (TTR, por sus siglas en inglés) es una estrategia de seguridad comprobada. El TTR es el tiempo que los atacantes necesitan para pasar del acceso inicial a desplegar el ransomware en un sistema vulnerable. Según el Informe de Ciberamenazas 2025, grupos de ransomware como INC y Akira solo necesitan de seis a ocho horas de TTR. Eso no es nada, lo que deja clara la importancia de la prevención en las primeras etapas del ransomware. 

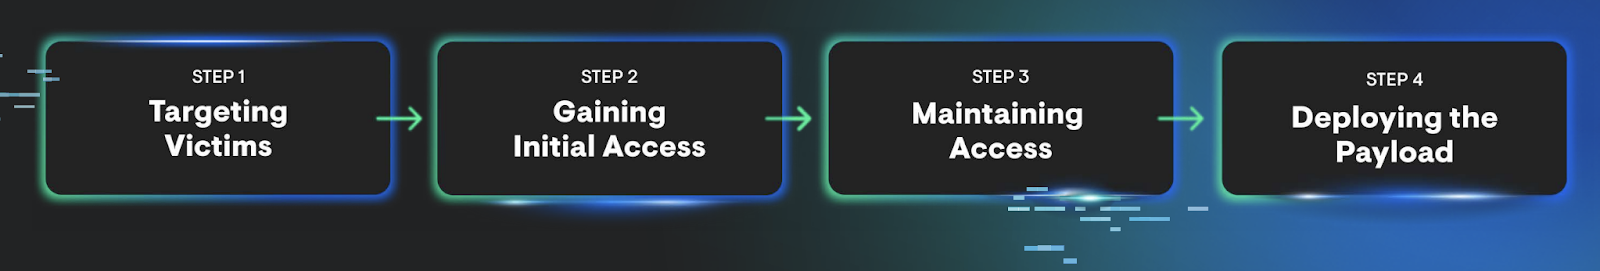
Repasemos las etapas clave para que sepas cómo detectar las primeras fases de un ataque de ransomware. 

Figura 5: Pasos desde la selección de víctimas hasta el despliegue del payload

Paso 1: Selección de víctimas

Esto también se conoce como la "fase de reconocimiento" de un ataque de ransomware. Los atacantes buscan su próximo objetivo vulnerable que valga la pena. Este paso es importante porque prepara el terreno para las siguientes etapas que llevan al despliegue del ransomware. 

Paso 2: Obtención del acceso inicial

Ahora que identificaron al objetivo, los atacantes actúan rápido para obtener acceso y encontrar datos sensibles que cifrar. Estas son dos formas en que vemos que lo hacen:

  • Tácticas dirigidas: Los atacantes usan credenciales compradas o robadas para obtener acceso no autorizado a sistemas disponibles públicamente. Si se encuentran con controles de acceso que bloquean más movimiento, roban credenciales de usuarios de alto nivel para evadir las restricciones. 
  • Tácticas de "disparo masivo": Estas se apoyan en la confianza humana y en errores de criterio para engañar a las víctimas y hacer que hagan clic en enlaces sospechosos o compartan información sensible. 


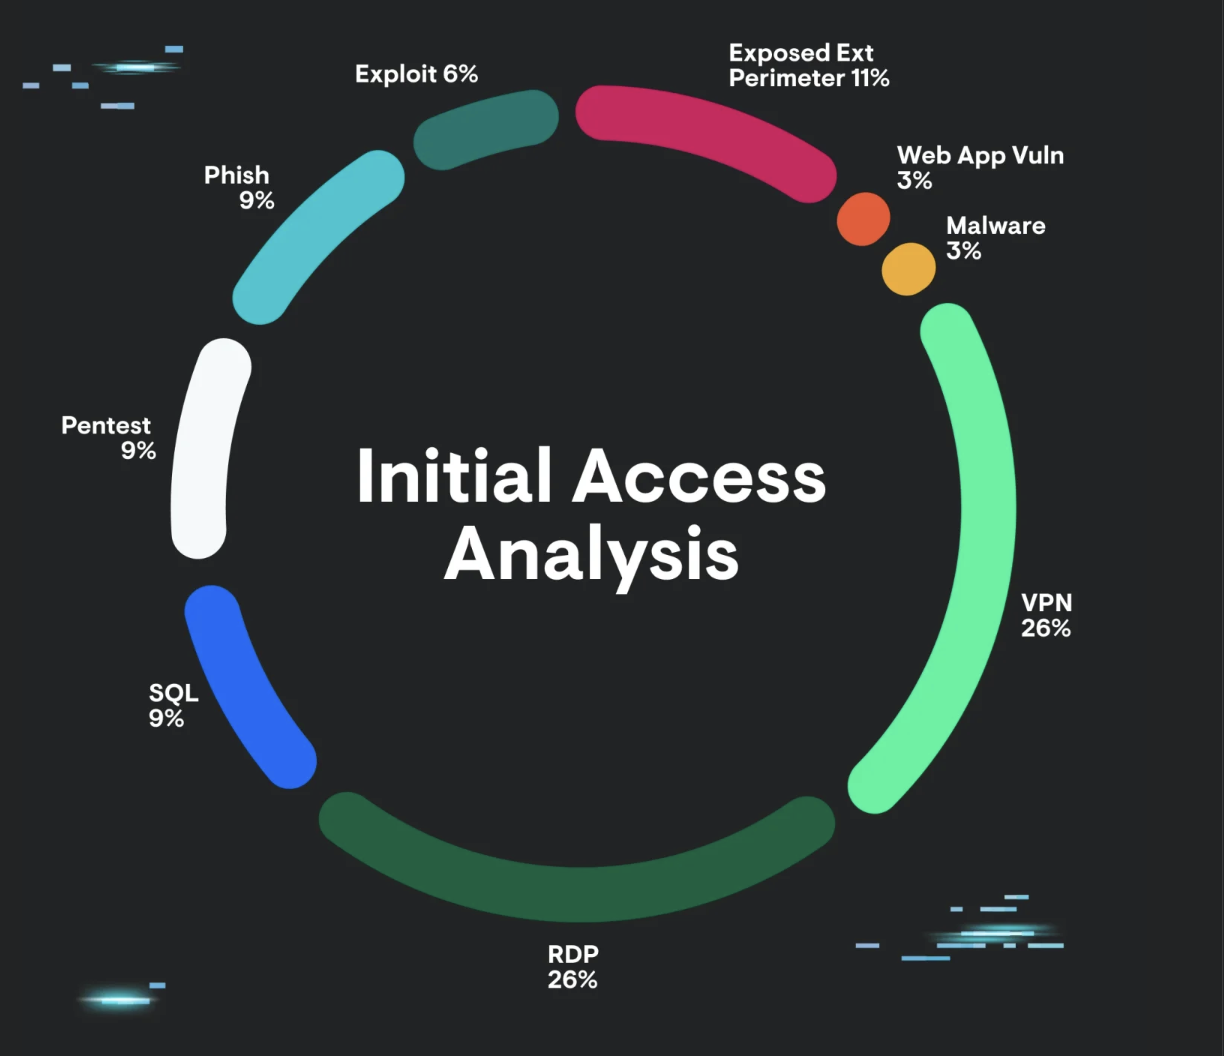
Figura 6: Distribución de vectores de acceso inicial según el equipo de Respuesta Táctica de Huntress. Fuente.
Paso 3: Mantenimiento del acceso

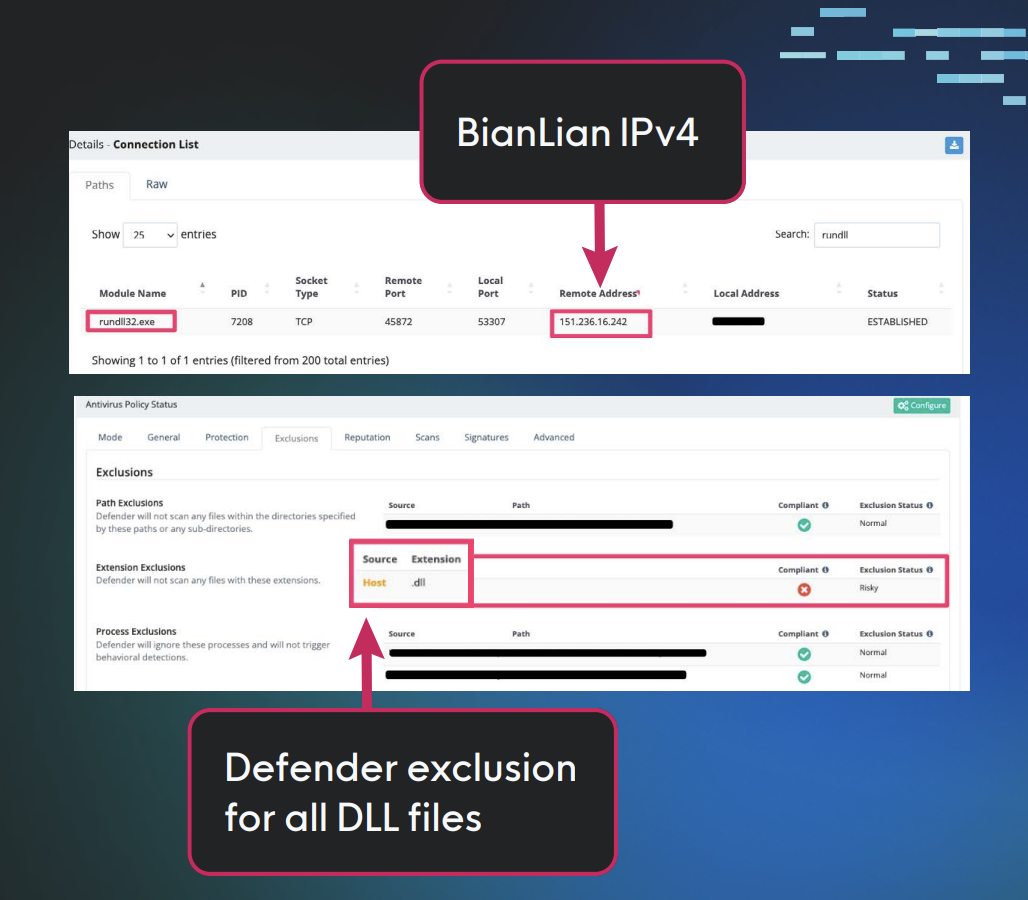
Los atacantes no son ingenuos. Saben que su acceso puede desaparecer en cualquier momento: se restablece una contraseña o una actualización de software los expulsa. Se mueven despacio y con método para evitar ser detectados, mientras preparan un plan de respaldo para mantener acceso persistente al entorno objetivo. 

Lo inquietante es que a menudo usan herramientas legítimas para mezclarse con el tráfico de red, lo que dificulta la detección. Hacen todo lo posible por pasar desapercibidos mientras se acercan a lanzar el payload del ransomware.

Paso 4: Despliegue del payload 

Aquí es donde el ransomware empieza a propagarse como un incendio por toda la red. Los atacantes bloquearán todo lo que les dé el mayor beneficio posible: servidores de datos, sistemas de correo local, controladores de dominio y más. Igual que en etapas anteriores, los atacantes pueden usar herramientas maliciosas o secuestrar software legítimo para comprometer sus objetivos.


Figura 7: Ejemplo de Huntress detectando tácticas de un atacante de ransomware
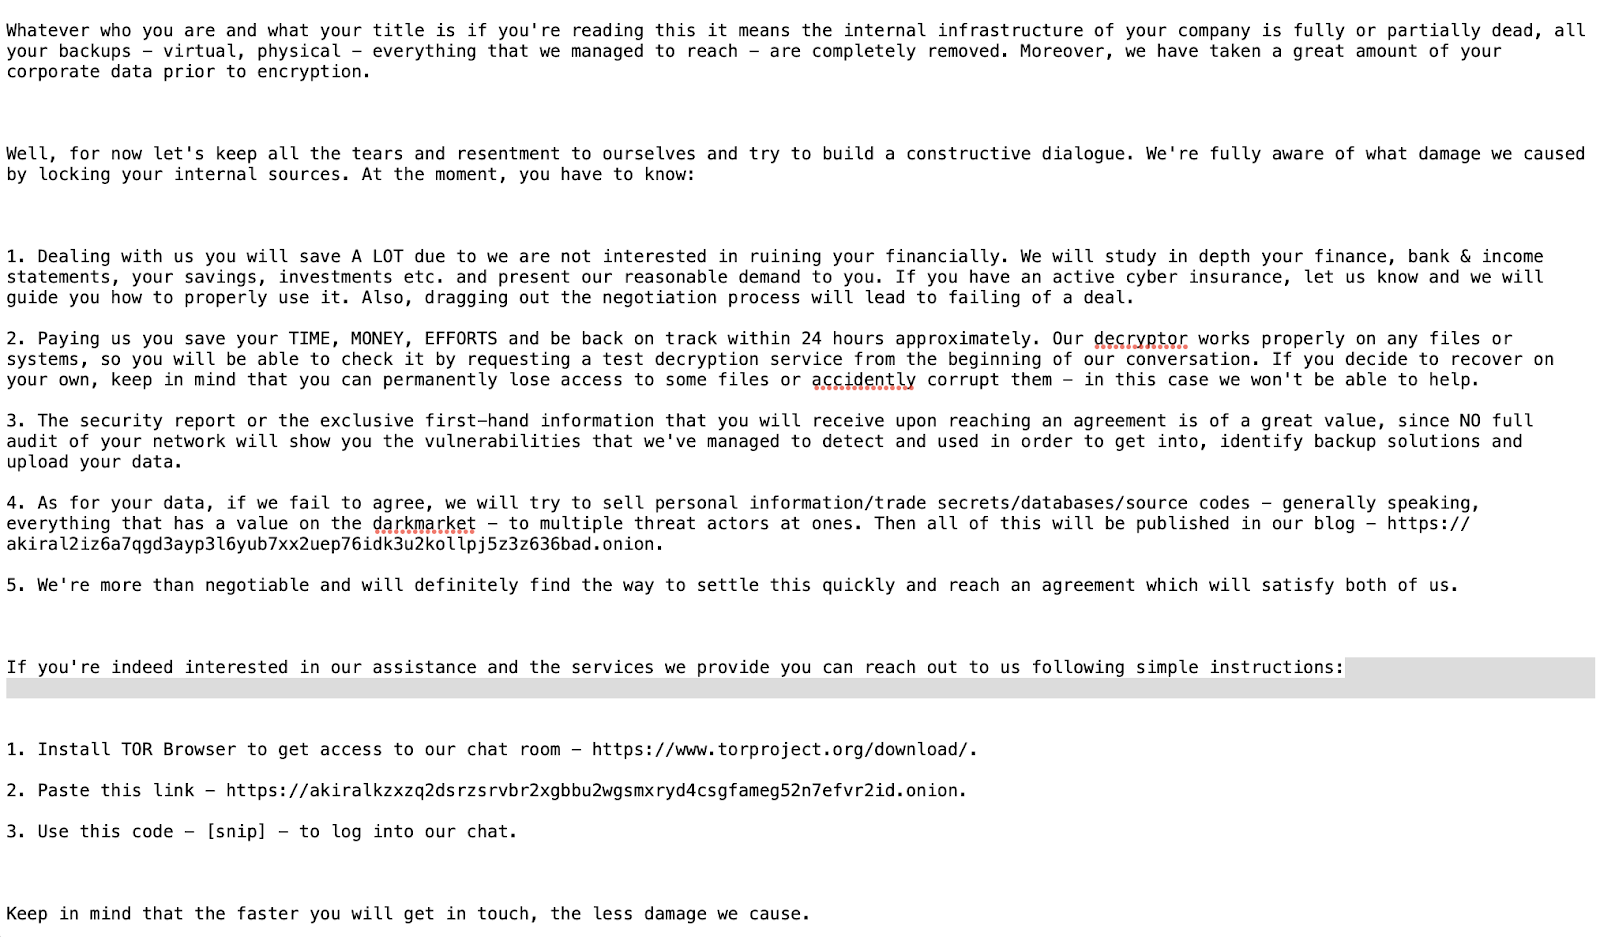

Figura 8: Ejemplo de una nota de rescate de Akira. Fuente.

Detener el ransomware: es más fácil de lo que crees

Mantenerte un paso adelante del ransomware no es tan difícil como parece. Si te comprometes con un plan sólido de prevención de seguridad, el ransomware no será una amenaza constante y latente. 

Aquí tienes algunos consejos prácticos para mantener a los atacantes de ransomware fuera de tu empresa:

Ayuda a tu equipo a mantenerse alerta

No dejes a tu equipo a oscuras frente a las amenazas cibernéticas. Asegúrate de que reconozcan actividad sospechosa si llega a aparecer en sus equipos. Usa security awareness training mensual para que todos estén alineados en los esfuerzos de defensa.  

Deja que los expertos se encarguen de lo difícil

Para detectar el ransomware a tiempo, considera soluciones de ciberseguridad combinadas con un SOC impulsado por personas disponible las 24/7, como:


La conclusión sobre el ransomware

Lamentablemente, el ransomware es un arma predilecta de los hackers maliciosos por sus atractivos márgenes de ganancia. Pero hay buenas noticias: con la combinación correcta de capacitación, herramientas y vigilancia, puedes reducir drásticamente la amenaza de ransomware en tu entorno. 

Para aprender más, descarga Antes de que ataque el ransomware: el playbook y el Informe de ciberamenazas 2025.  

Agenda tu demo de Huntress ahora para priorizar la prevención de ransomware en tu negocio. 


Prueba el simulador de ransomware

Si te atacara el ransomware, ¿qué harías? Juega un incidente de ransomware simulado, construido a partir de tácticas reales que hemos visto usar contra negocios.

Probar el simulador

También te puede interesar

Más información sobre MSSP vs. MDR: ¿qué modelo es el adecuado para tu equipo?
MSSP vs. MDR: ¿qué modelo es el adecuado para tu equipo?
Guía de recursos

Explora MSSP frente a MDR. Aprende cómo elegir la solución adecuada para tu negocio y por qué los equipos de TI reducidos necesitan más de lo que ofrece la mayoría de los MSSP.

Más información sobre Los principales desafíos de los MSP en 2027 y cómo resolverlos
Los principales desafíos de los MSP en 2027 y cómo resolverlos
Guía de recursos

Descubre los principales desafíos que enfrentan los MSP en 2026 —como la dispersión de herramientas, la fatiga por alertas y las brechas de cobertura fuera de horario— y entérate de cómo Huntress te ayuda a superarlos con soluciones de seguridad escalables respaldadas por un SOC inpulsado por IA disponible 24/7.

Más información sobre ¿Qué es un proveedor de servicios administrados (MSP)?
¿Qué es un proveedor de servicios administrados (MSP)?
Guía de recursos

Entiende claramente qué significa MSP: qué hacen los proveedores, qué servicios ofrecen y cómo permiten que las empresas escalen sin TI interno.


