1. Multiextorsión: la última tendencia de ransomware que debes conocer
Tendencia: Los atacantes ahora combinan el cifrado con el robo de datos, ataques de denegación de servicio distribuido (DDoS) y el acoso directo a los clientes para forzar el pago, incluso cuando existen copias de seguridad.
Una estrategia sólida de copias de seguridad no basta cuando el ransomware va en aumento, porque el cifrado suele ser solo el último paso de una cadena de ataque mucho más larga.
Estamos presenciando la estandarización de tácticas de triple y cuádruple extorsión diseñadas para ejercer la máxima presión sobre los objetivos, como el ataque de Black Cat/ALPHV de 2023, en el que Black Cat presentó una denuncia ante la Comisión de Bolsa y Valores (SEC) alegando que MeridianLink, una víctima del ataque, no presentó un informe del ciberataque dentro de un plazo de cuatro días.
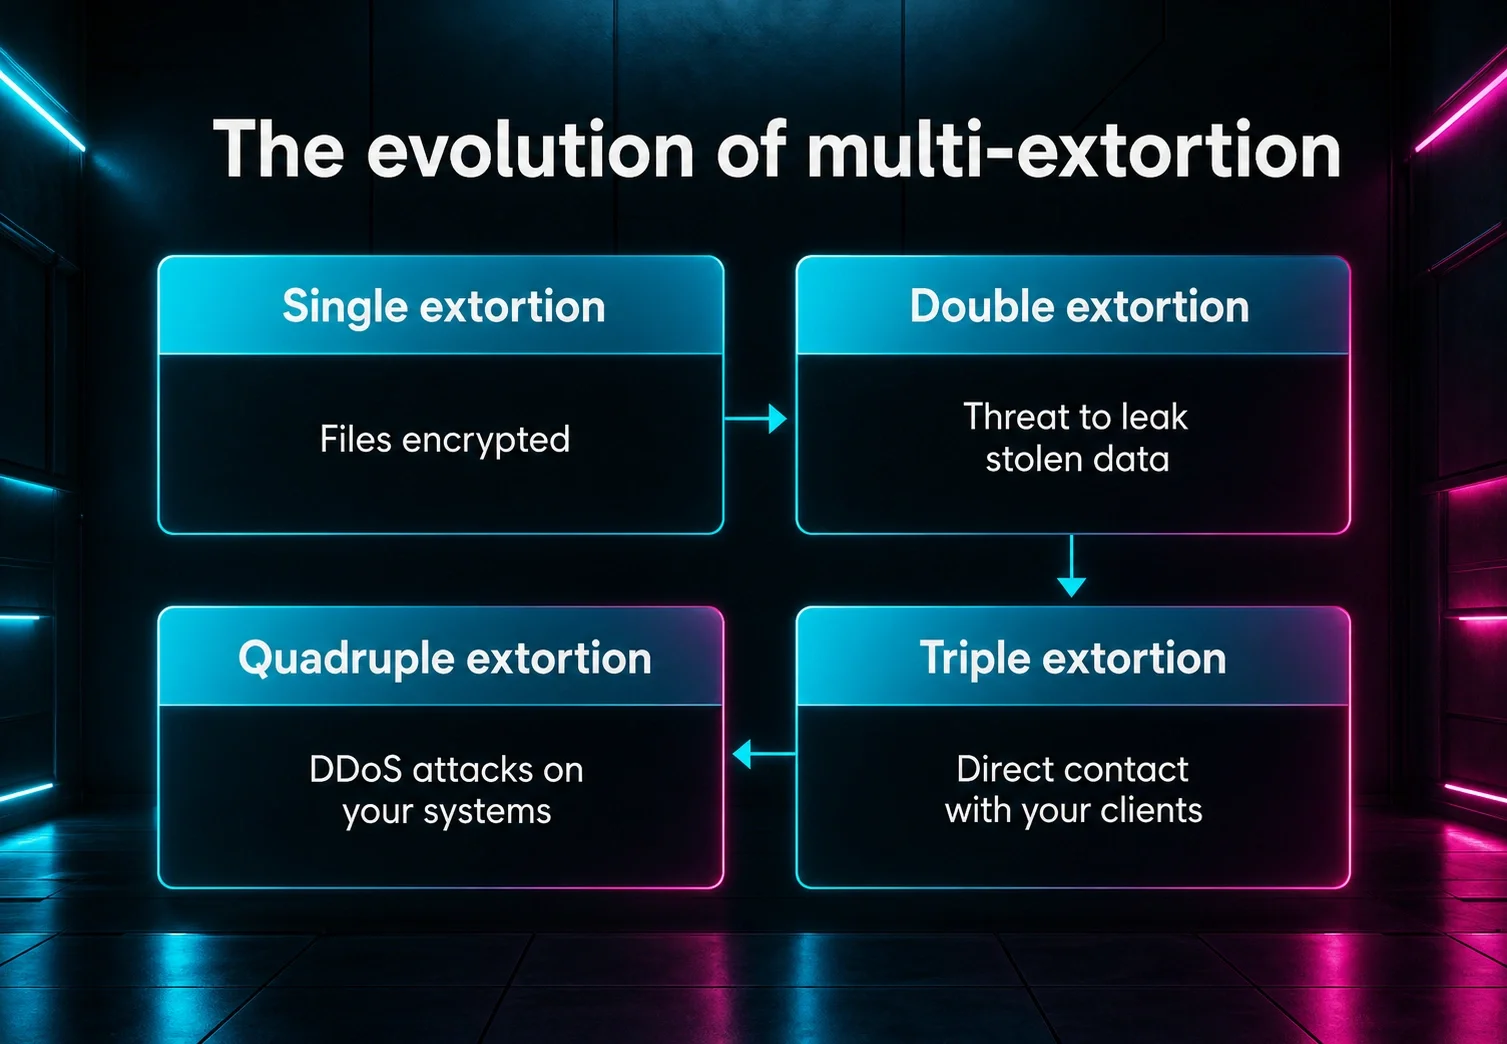
Así es como empiezan las tácticas de extorsión:
-
Doble extorsión: Los atacantes extraen datos sensibles antes de bloquear tus sistemas. Amenazan con filtrar estos datos de ransomware en la dark web si te niegas a pagar por el descifrador, incluso si puedes restaurar todo desde copias de seguridad.
-
Triple extorsión: Los atacantes llevan la lucha hasta tus partes interesadas. Contactan directamente a clientes, pacientes o socios, les dicen que sus datos fueron robados y los presionan para que te obliguen a pagar.
-
Cuádruple extorsión: Mientras luchas por restaurar tus servidores y gestionar las consecuencias legales de una filtración de datos, los atacantes lanzan un ataque DDoS contra tu sitio web público o tus portales de clientes. Esto paraliza tus canales de comunicación y genera pánico.
Cómo se ve esta tendencia de ransomware en el mundo real:
Un ejemplo escalofriante de multiextorsión ocurrió cuando actores de amenazas vulneraron al proveedor finlandés de psicoterapia Vastaamo y comenzaron a extorsionar individualmente a miles de pacientes después de que la organización principal se negara a pagar. Esto demuestra que la triple extorsión puede extender el daño mucho más allá de los límites corporativos.
Es una mentalidad de asedio total que requiere defensa en profundidad, como la que ofrece la Huntress Managed Security Platform. Esto incluye capacitación de empleados para detectar amenazas, SIEM para la detección de ataques a gran escala, y detección y respuesta de endpoints e identidad cuando hackers turbios logran colarse.