






Ransomware: una guía rápida
El ransomware es un tipo de software malicioso (malware) diseñado para impedir que los usuarios accedan a sus archivos, sistemas o redes informáticas. Los atacantes exigen un rescate en criptomoneda a cambio de una "clave de descifrado" para deshacer el desastre que crearon en tu entorno.
 Figura 1: Ejemplo de un escenario de cifrado por ransomware
Dado que son delincuentes quienes organizan estos ataques, no hay ninguna garantía de que recuperes tus datos ni de que se mantengan privados si pagas el rescate. Confiar en que los hackers actúen de buena fe nunca es un plan de seguridad confiable. Tus finanzas, la reputación de tu marca, el cumplimiento normativo que tanto te costó lograr y mucho más podrían estar en riesgo en el tiempo que tarda el cursor en parpadear en tu pantalla.
Los actores de amenazas saben que el ransomware golpea más fuerte que otros tipos de ciberataques y usan su alta visibilidad como palanca de presión.
 Figura 2: Fragmento de una nota de rescate de INC. Fuente.
Lo mejor que puedes hacer es enfocarte en la prevención para evitar estos ataques por completo. Para mostrarte a qué nos referimos, revisa este análisis detallado de un ataque de ransomware que nuestro el centro de operaciones de seguridad (SOC) frustró.
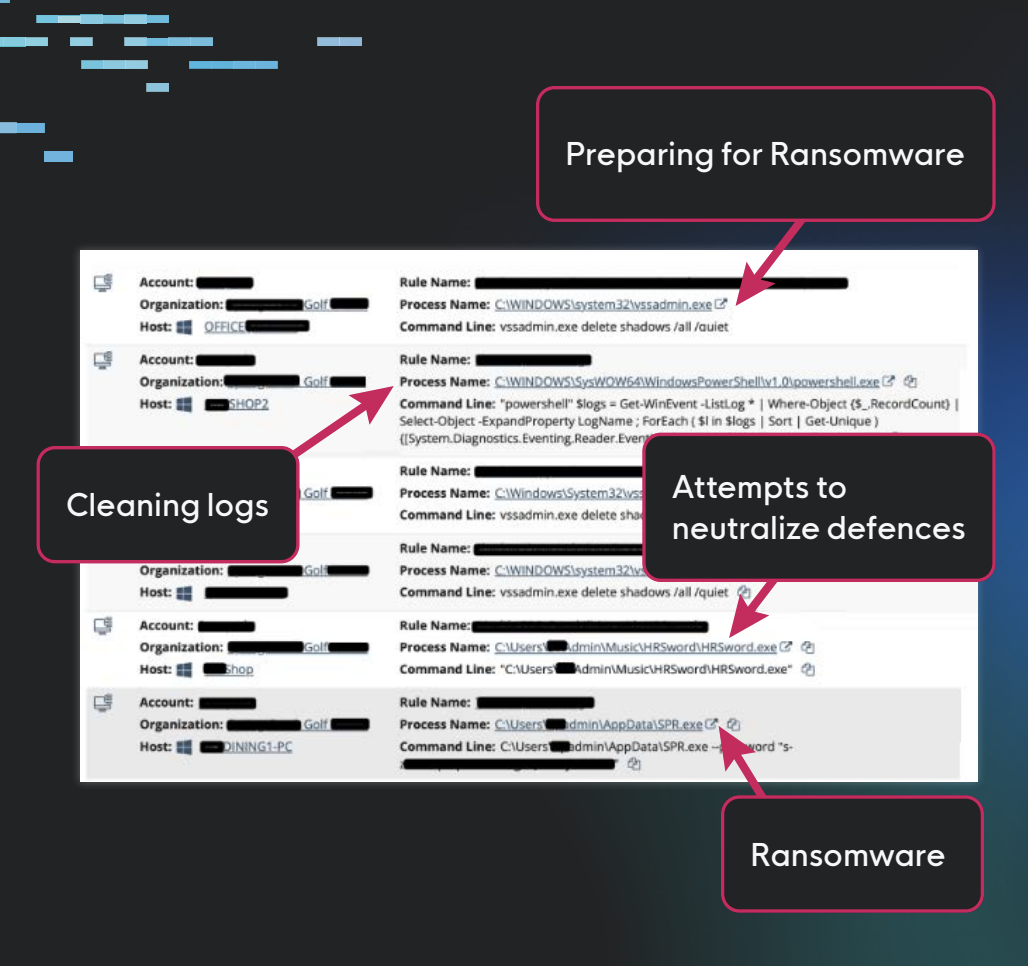 Figura 3: Ejemplo de los pasos previos a un ataque de ransomware
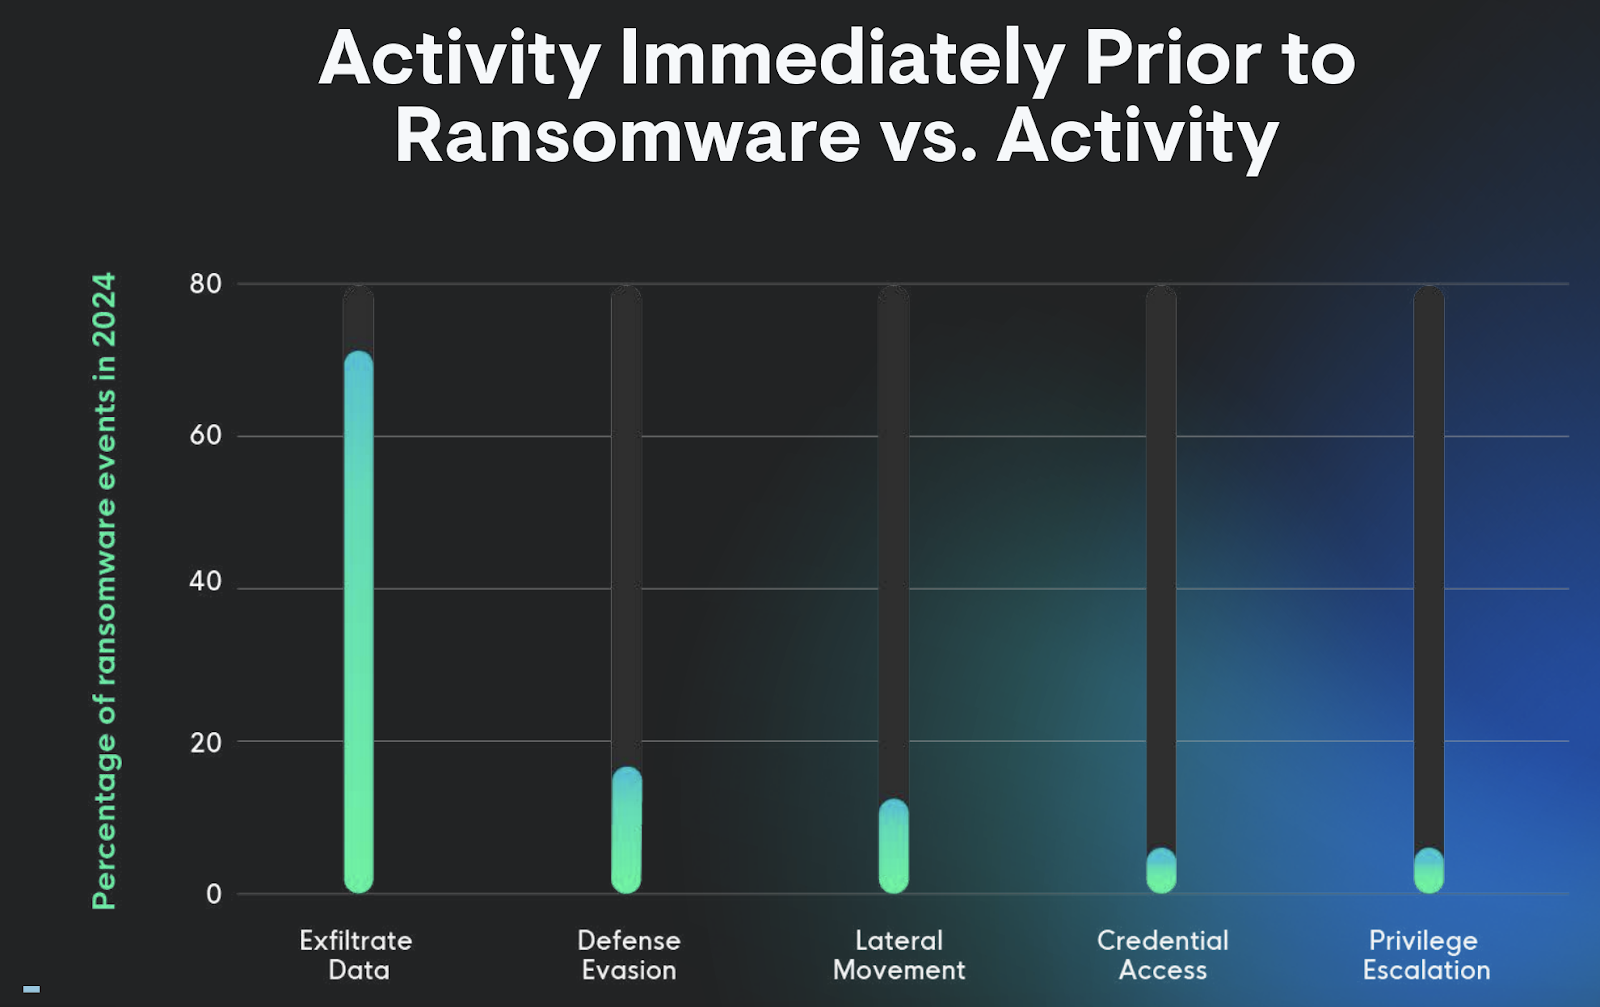 Figura 4: Porcentajes de actividades previas a eventos de ransomware en 2024
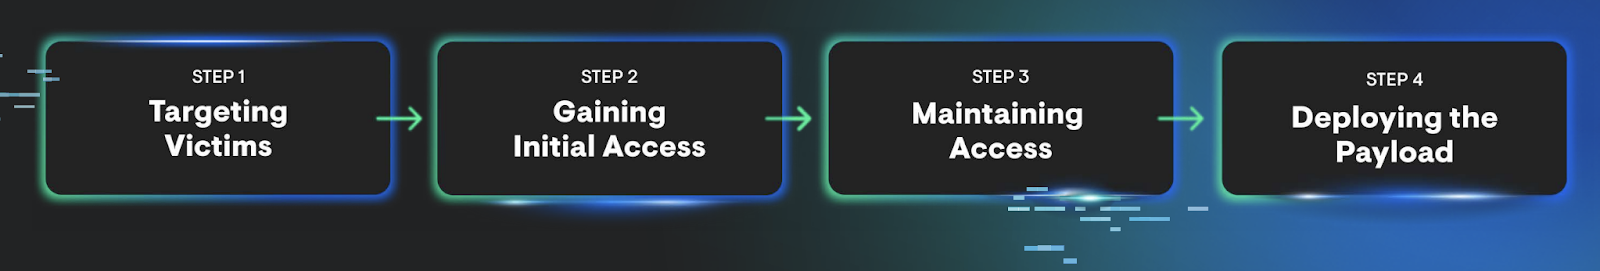 Figura 5: Pasos desde la selección de víctimas hasta el despliegue del payload
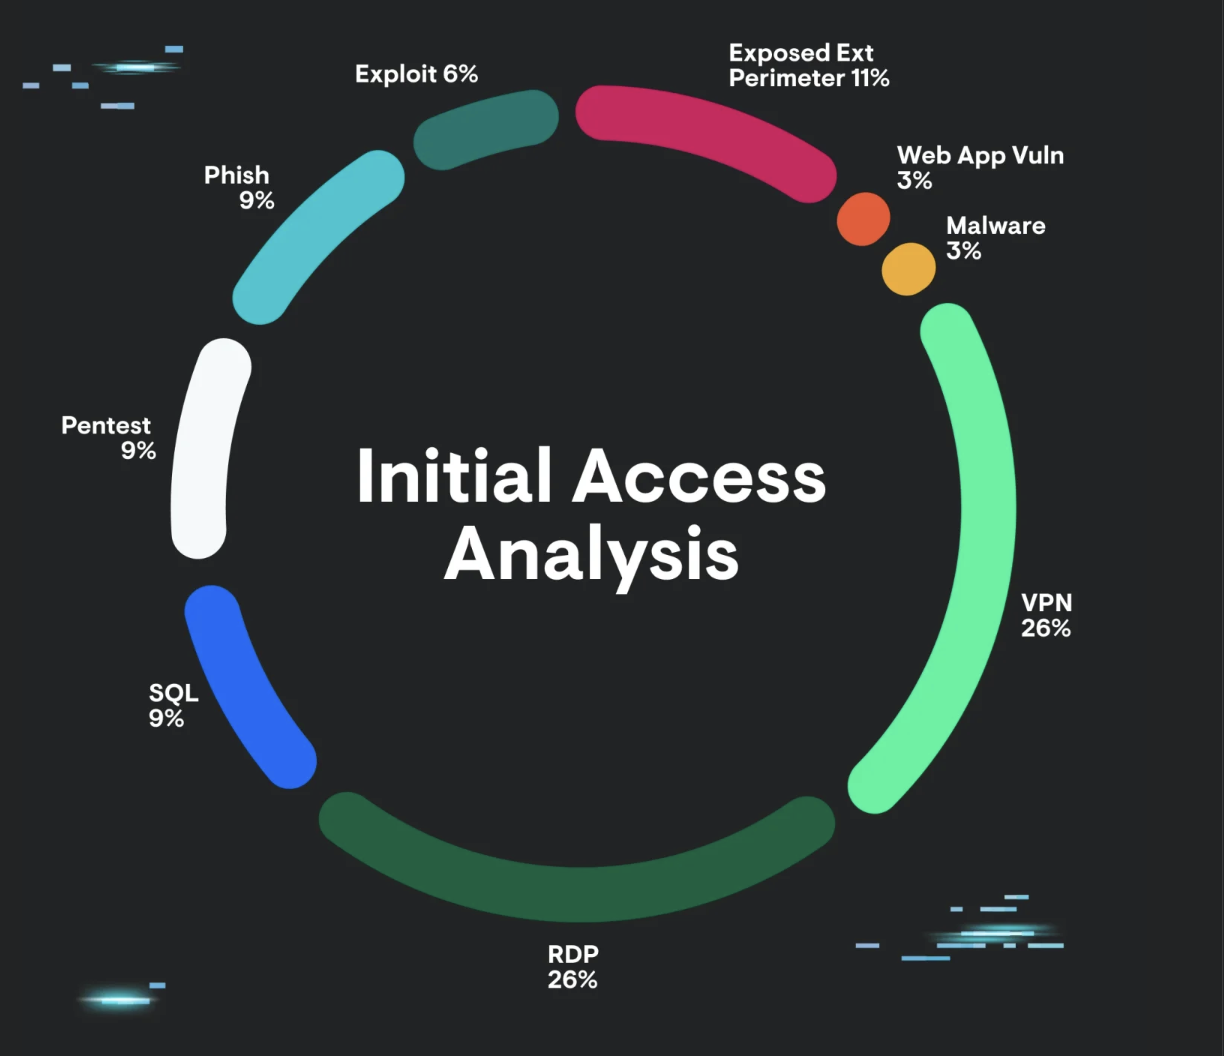 Figura 6: Distribución de vectores de acceso inicial según el equipo de Respuesta Táctica de Huntress.
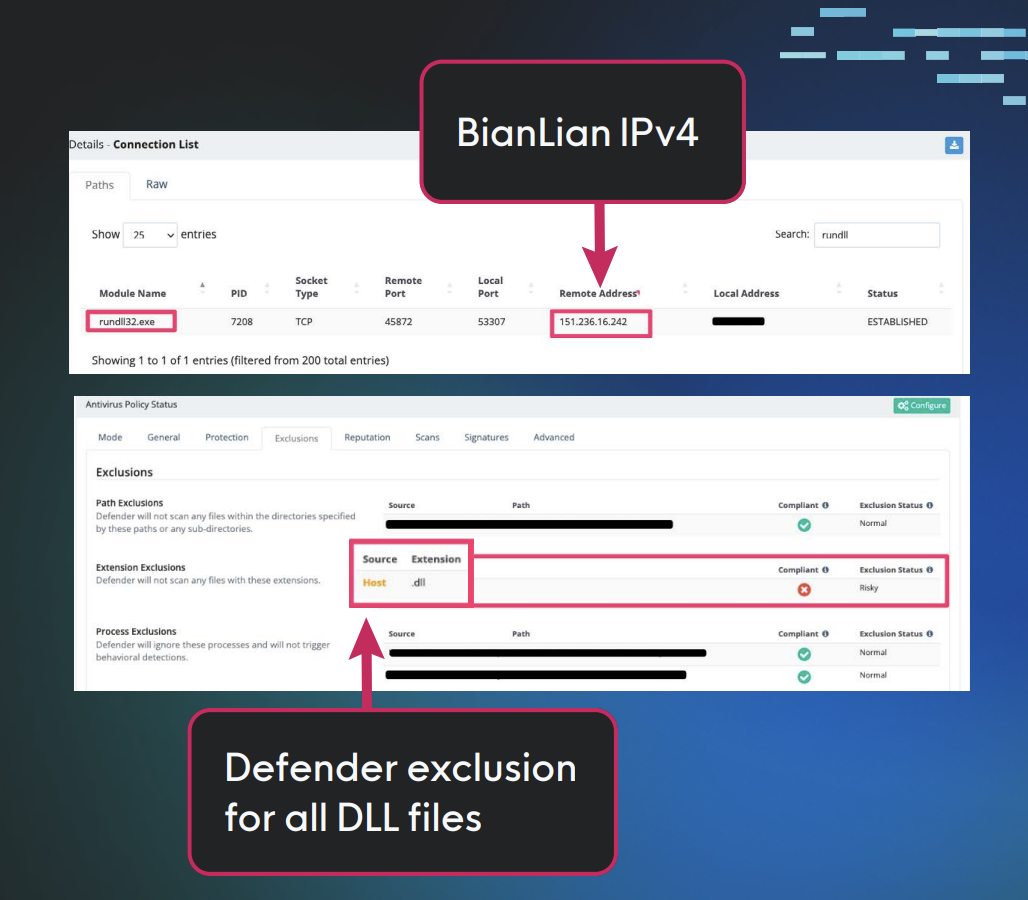 Figura 7: Ejemplo de Huntress detectando tácticas de un atacante de ransomware
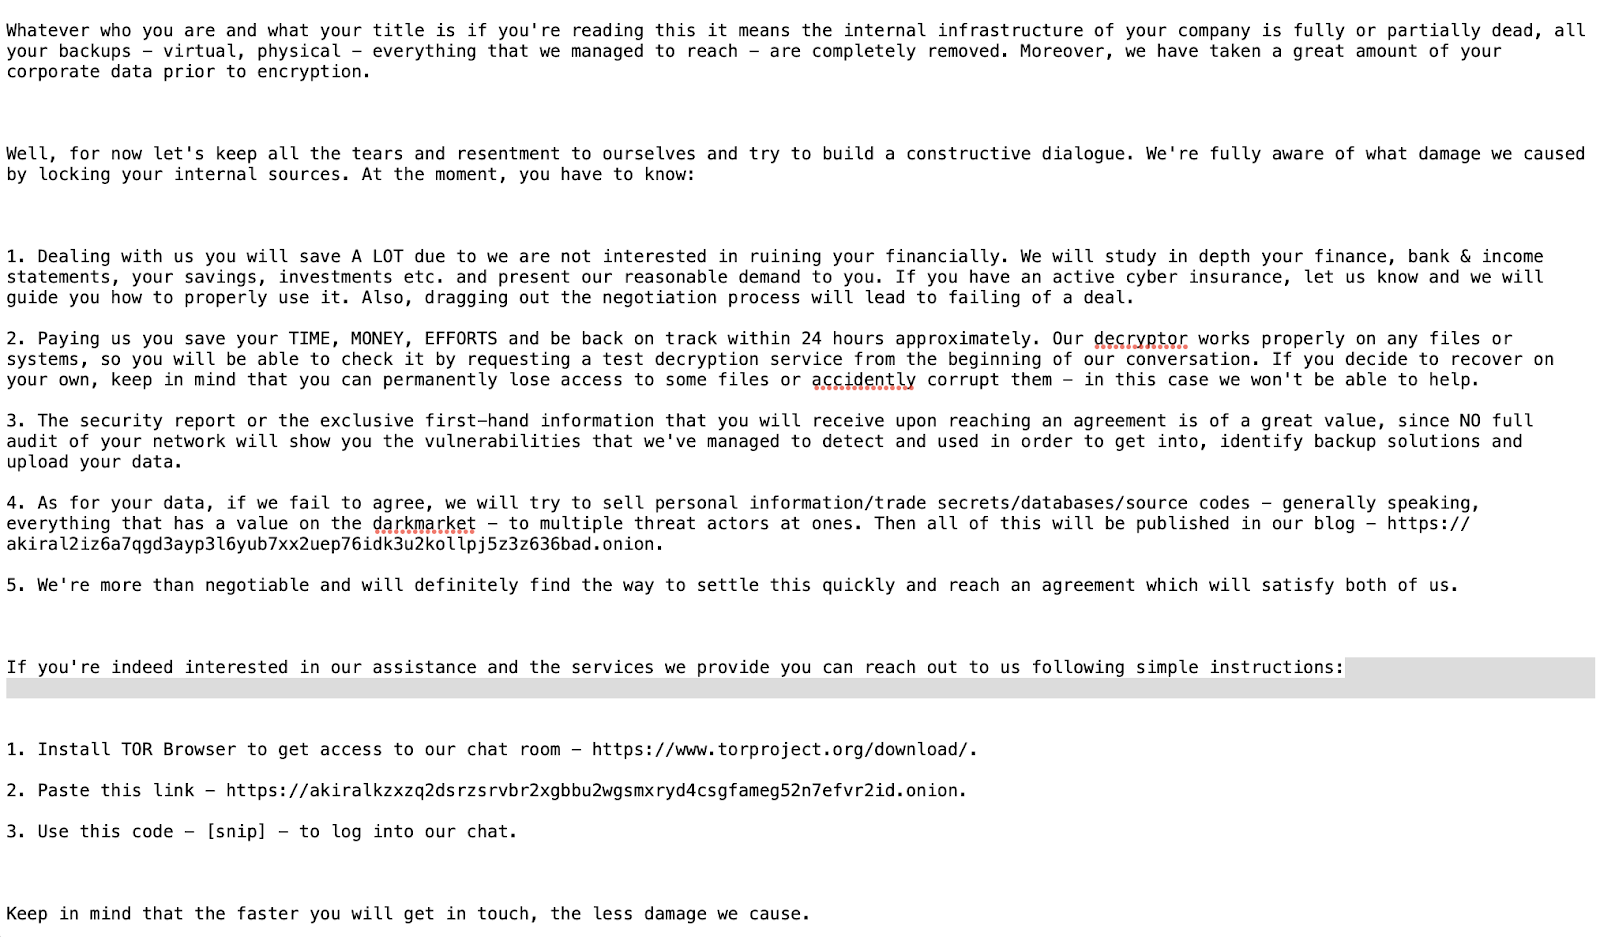 Figura 8: Ejemplo de una nota de rescate de Akira.




