

Elegir la herramienta de antivirus (AV) adecuada puede ser un verdadero dolor de cabeza. Con tantas opciones disponibles, ¿cómo saber cuál es la mejor para ti? Has visto los anuncios, has escuchado los debates sobre cuál solución de AV o EDR es la mejor, y ahora probablemente te preguntes cuál es el mejor enfoque para la seguridad de tu empresa.
Lo entendemos, y hemos pasado por lo mismo. Nuestro equipo ha hecho la misma búsqueda exhaustiva, dedicando incontables horas a explorar varias herramientas de seguridad en el mercado. Pero en ese recorrido, un nombre ha destacado de forma constante y nos ha impresionado: antivirus de Microsoft Defender. En este blog, te explicaremos por qué Defender debería tener más atención de tu parte y ser una opción prioritaria.
Historia de Defender
Primero, demos un vistazo breve a la historia de la seguridad de endpoints en Windows y el camino hasta el Defender de hoy. Comenzando con Windows XP, vimos aparecer Security Essentials como opción para eliminar software malicioso, y con el tiempo se convirtió en una solución completa contra malware que también ofrecía protección en tiempo real. La herramienta estaba… en sus inicios y sin duda carecía de algunas de las funciones robustas que otras herramientas tenían en ese momento, pero el mundo era un lugar distinto hace 20 años.
Tras su lanzamiento, el producto cambió de nombre varias veces con los años: de Security Essentials a Forefront Endpoint Protection (FEP), luego a System Center Endpoint Protection (SCEP) y después Defender con el sistema operativo Windows 8. La versión de Windows 8 fue el primer motor de Defender totalmente funcional, similar al que tenemos hoy. Ya no había que descargar la herramienta por separado ni agregarla como función de Windows: simplemente estaba ahí, ofreciendo protección lista para usar en instalaciones nuevas de Windows.
Ahora, con Windows 10 y Windows 11 (y las versiones correspondientes de Windows Server OS), vemos un motor de detección más robusto con más capacidades, junto con la posibilidad de combinarlo con Microsoft Defender for Endpoint, el producto de EDR de Microsoft.
Nota: Microsoft también ha combinado la mayoría, si no todas, de sus herramientas preventivas bajo la denominación Defender.
Desafíos
Uno de los principales desafíos al decidir cambiarse a Defender es su reputación de los primeros días, cuando era ineficaz y no rendía bien. Esos primeros días estuvieron llenos de aprendizajes, y Microsoft tomó esos comentarios y evolucionó. Tomaron esas primeras versiones del producto y siguieron construyendo lo que hoy es un conjunto de seguridad de primer nivel que incluye seguridad de endpoints, en la nube y seguridad de las aplicaciones.
Otro desafío es la gestión de Defender en toda una flota de endpoints, que en el mejor de los casos es difícil. Muchas herramientas de AV de terceros ofrecen un panel centralizado para facilitar la gestión, el seguimiento del estado de los endpoints y el envío de actualizaciones de políticas. Defender simplemente no tiene una opción similar de forma predeterminada.
Otro desafío adicional es la inversión de tiempo necesaria para implementar un producto de AV. Implementar una herramienta de seguridad en cientos o miles de endpoints requiere una planificación y un esfuerzo considerables, ya que nunca es tan simple como "desinstalar" y que todo funcione solo. Y aquí es donde entra Huntress…
La solución de Huntress
Si ya conoces Huntress, probablemente sepas que uno de los componentes de nuestra oferta de EDR es nuestra función Managed Microsoft Defender. Combinamos la potente plataforma de Defender con un equipo de analistas que revisan las detecciones en tiempo real. Nuestra oferta incluye arquitectura multiinquilino y visibilidad del estado de otros antivirus de terceros para un endpoint en un solo panel.
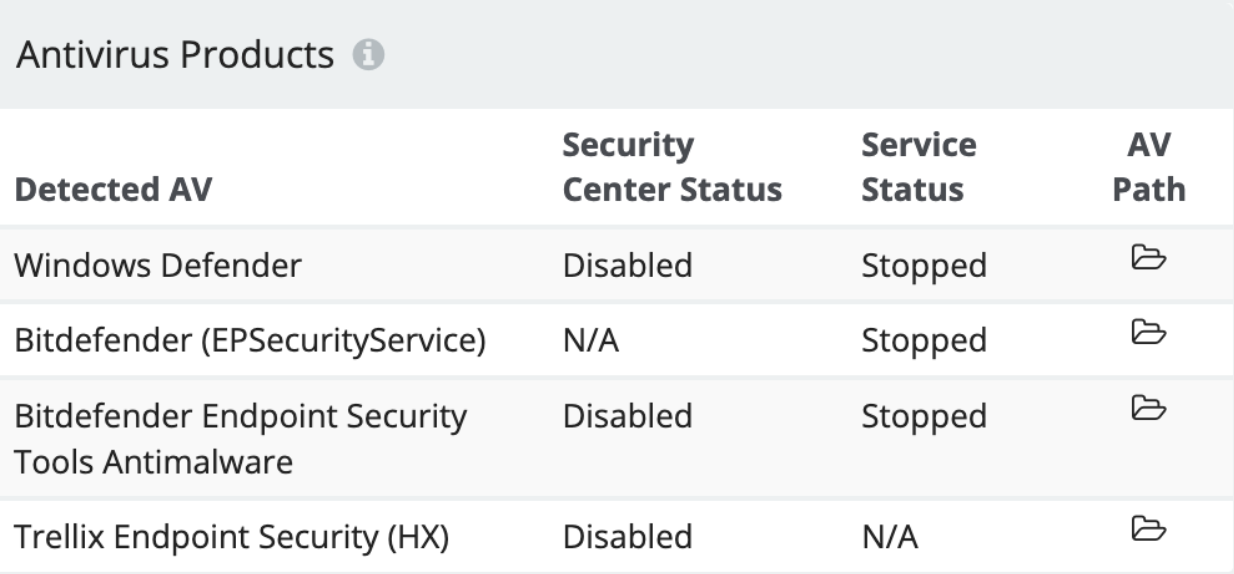
A menudo encontramos componentes residuales de un antivirus de terceros o equipos que ejecutan varios productos antivirus a la vez, y nuestro portal muestra esto para ayudarte a concentrarte en solucionar los endpoints con problemas.
Usar un nuevo producto de seguridad para endpoints puede ser complejo, así que trabajamos con los equipos durante su transición a Huntress Managed Antivirus para que sea lo más sin interrupciones posible, y también ofrecemos documentación que ayuda con el proceso.
Pero la transición a una nueva plataforma antivirus es solo el comienzo. ¿Quién en tu organización va a monitorear y revisar las alertas? ¿Tienes a alguien que pueda dedicar su tiempo y habilidades a determinar por qué se está usando winexecsvc.exe y si es legítimo o no?
A menudo, las alertas de antivirus no sirven de mucho sin un contexto más amplio, y ahí es donde entran el Huntress SOC y nuestro equipo de expertos. Al combinar nuestra telemetría de EDR, las detecciones del antivirus, los registros de eventos y un análisis experto, trabajamos para descartar falsos positivos y solo te notificamos los casos que requieren una acción directa.
En última instancia, había varias formas de desarrollar nuestra solución Managed Antivirus, incluyendo crear nuestro propio motor antivirus o posiblemente incorporar datos de cualquier cantidad de productos antivirus de terceros. Pero al considerar los desafíos que enfrentan hoy las pymes, Defender cumplía con todos los requisitos. Viene integrado en todos los sistemas operativos Windows modernos, obtiene excelentes puntajes en pruebas de terceros, y la amplitud de la telemetría de Microsoft no tiene rival.
Características destacadas
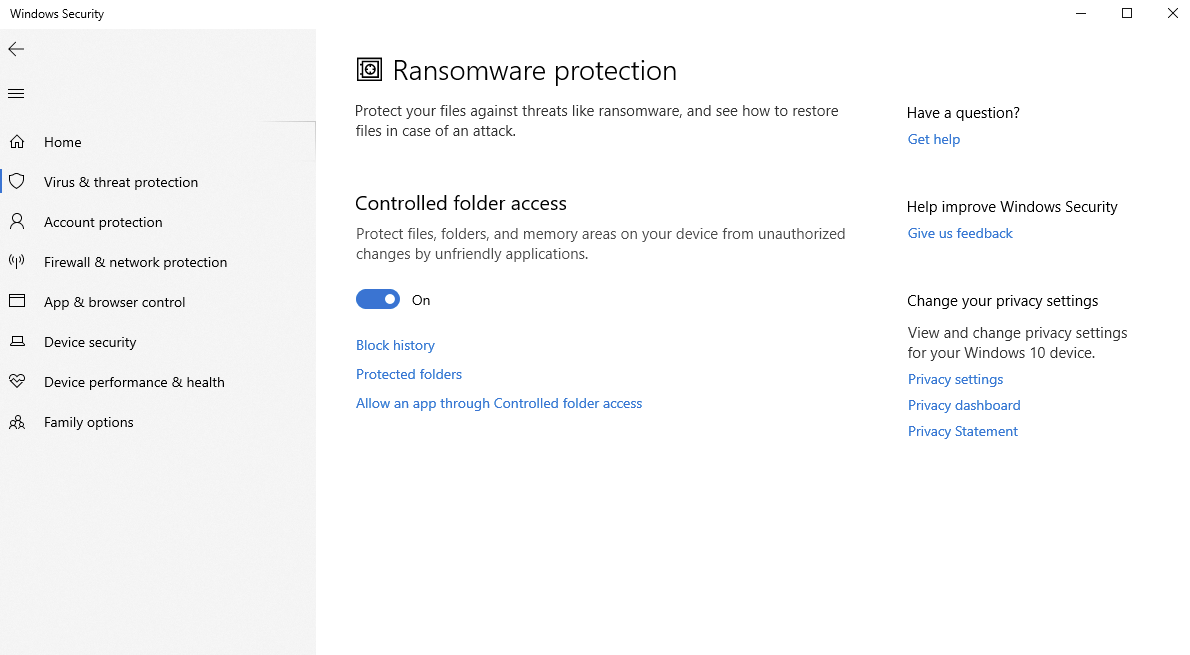
Además del conjunto de funciones esperado de una solución antivirus moderna de nueva generación, Defender ofrece otras funciones que ayudan a proteger los datos y mantener los sistemas seguros. Su protección contra ransomware (acceso controlado a carpetas) permite controlar qué aplicaciones pueden escribir en ciertas carpetas, lo cual ayuda a evitar que el ransomware cifre todos tus documentos.
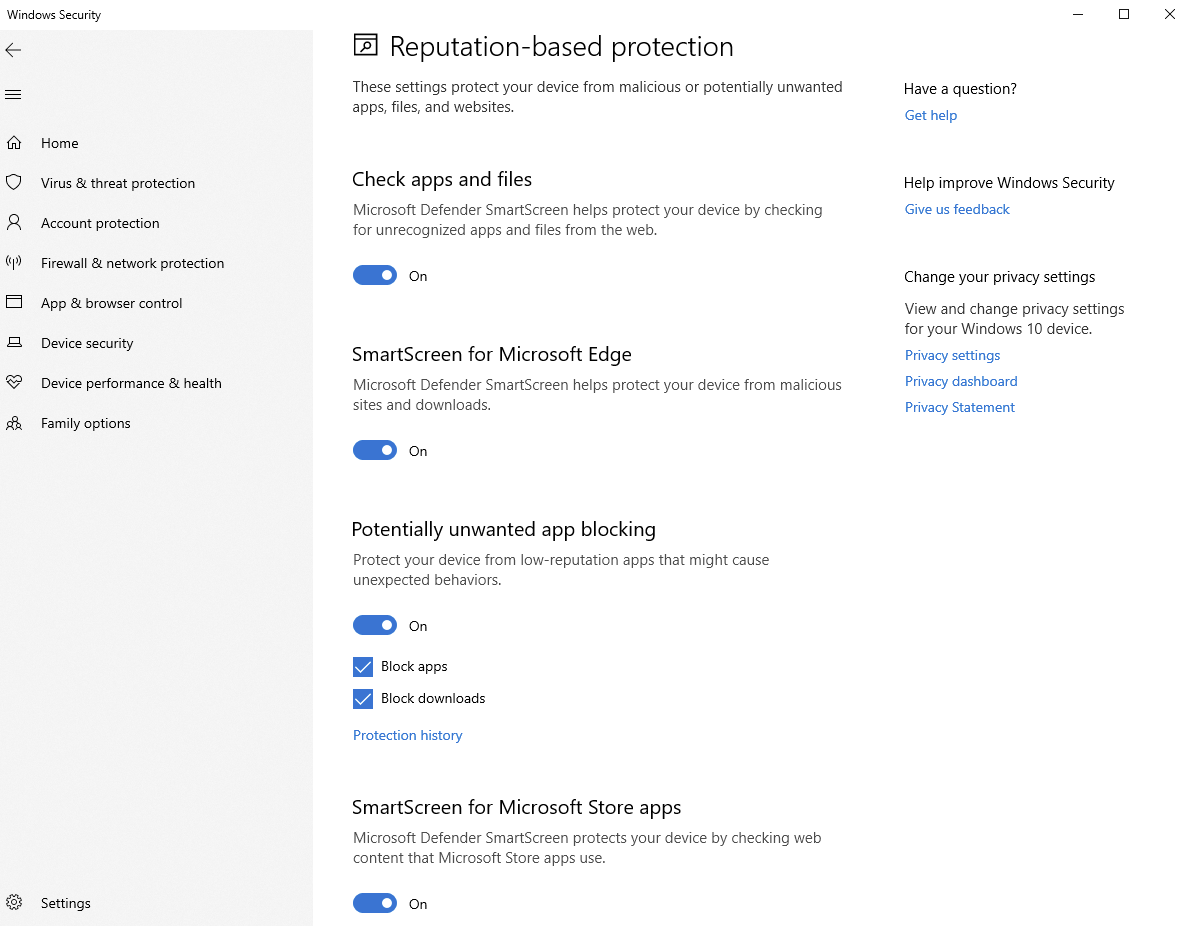
Otra función llamada aplicación potencialmente no deseada (PUA) te permite evitar que las apps se aprovechen de usuarios desprevenidos mostrando anuncios o incluso instalando una puerta trasera de malware. Esta función es particularmente útil porque le permite a un administrador no solo evitar que se instalen PUAs mediante el navegador, sino también mediante instalaciones desde recursos compartidos de red o la carpeta de descargas de un usuario.
Luego, Defender tiene la función de protección entregada en la nube que contribuye a la telemetría de Microsoft para una mejor eficacia de las firmas de AV y los detectores de EDR. Como la mayoría del malware moderno es polimórfico, la telemetría en la nube le permite a Microsoft dar determinaciones casi instantáneas sobre nuevas muestras según su comportamiento.
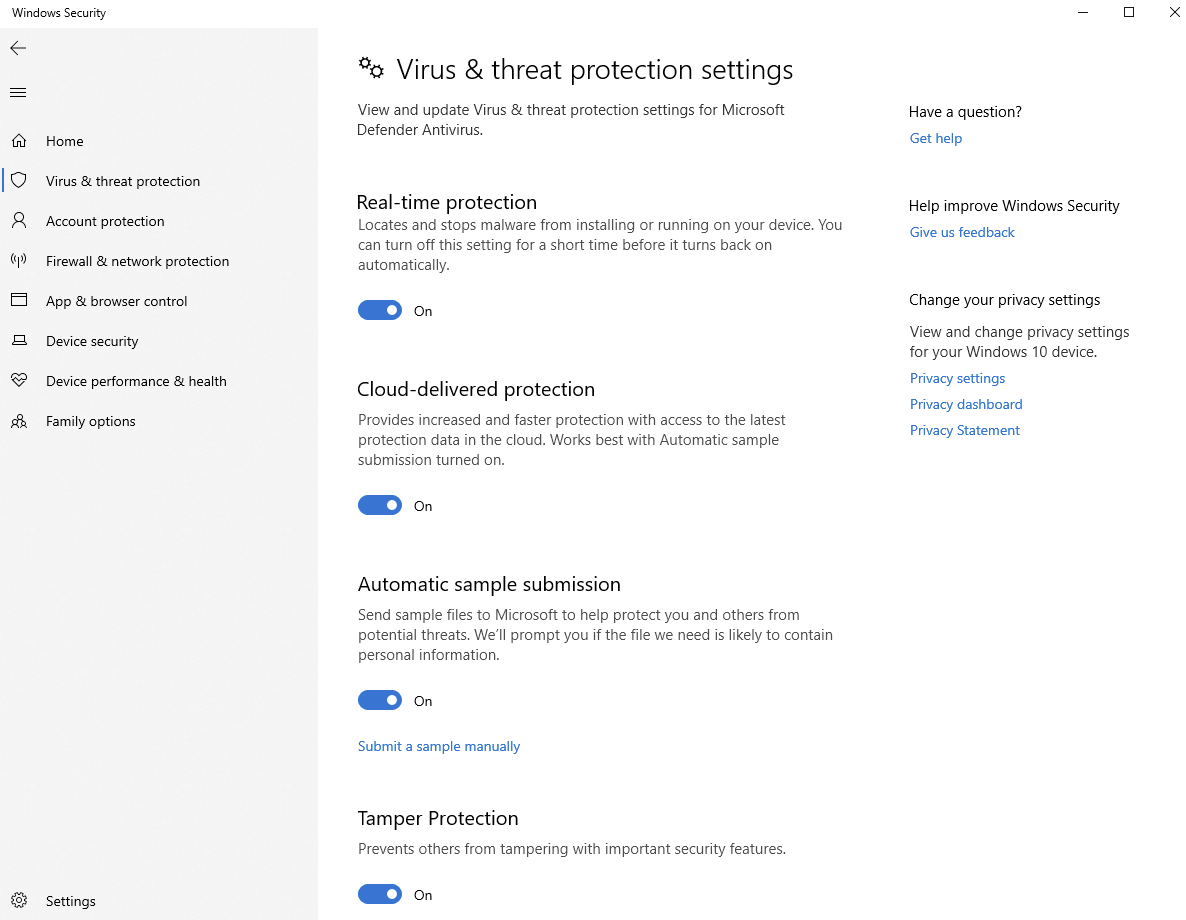
La última función de configuración valiosa, notable y aparentemente obvia, es Tamper Protection. Esta función en particular se ha mejorado en los últimos años y ahora está habilitada de forma predeterminada, lo que evita que otros alteren las configuraciones de seguridad definidas, como la protección en tiempo real, las exclusiones de AV y la protección entregada en la nube.
Recursos
Para cerrar aquí, quiero señalar que encontrar recursos sobre Microsoft Defender es realmente difícil. He reunido muchos recursos mientras trabajaba con nuestro equipo para dar soporte a algunas de las funciones más avanzadas de Defender.
Entonces, en lugar de dejarte con un llamado a la acción que simplemente te diga que abandones tu antivirus actual y te pases a Defender, voy a poner una lista de recursos que nos han sido muy útiles y que, esperamos, te ayuden en tu investigación o implementación de Defender. Los enlaces a continuación son adicionales a los recursos que enlacé a lo largo de esta publicación.
Recurso
Notas
Microsoft Defender for Endpoint in Depth
También disponible en Amazon, este libro ha sido enormemente útil para el personal de nuestro equipo y para este blog.
What is Microsoft 365 Defender?
La página de documentación de “descripción general” de Microsoft para todas las ofertas de Defender relacionadas con Microsoft 365.
Cloud-delivered protection in Defender Antivirus
Detalles sobre la función de protección entregada en la nube dentro del antivirus de Microsoft Defender.
Cloud protection and sample submission
Detalles sobre la función de envío de muestras y cómo funciona (incluida información sobre PII).
La herramienta de Microsoft para gestionar Defender como MSP.
El anuncio de Microsoft en Tech Community sobre el nuevo producto de seguridad de endpoints para pymes.
Group policies for managing Defender
Este enlace apunta a una política específica, pero toda la sección es para el antivirus de Microsoft Defender y es útil para entender las definiciones de las funciones y controlar la configuración en PC unidas a un dominio.
Defender AV compatibility with other security products
Aunque algunos proveedores sugieren ejecutar tanto su solución como Defender, Microsoft indica claramente que no lo recomienda.
Documentación de Microsoft para entender cómo funcionan las actualizaciones de firmas y qué ha ocurrido en las actualizaciones recientes de la plataforma. Es una combinación de artículo de base de conocimientos y notas de la versión.
¿Alguna vez te preguntaste qué hacer con los nombres de las amenazas que aparecen en el antivirus de Microsoft Defender? Este es el artículo para ti.
Porque todos queremos bloquear estas cosas.
Se aplica a los productos Defender for Endpoint y Defender for Business, así como al antivirus de Microsoft Defender.
Huntress Managed Microsoft Defender
Toda la documentación de Huntress relacionada con Managed Microsoft Defender.
El antivirus de Microsoft Defender recibió el premio del AV-Test Institute a la mejor protección avanzada.
2023 Real-World Protection Test (AV Comparatives)
La prueba en condiciones reales de Microsoft Defender realizada por AV Comparatives.