

Los cibercriminales ya no necesitan hacer todo el trabajo solos.
El panorama de amenazas actual funciona como un ecosistema altamente comercializado, construido sobre una sofisticada cadena de suministro de traspasos. Ahí es exactamente donde entran en juego los corredores de acceso inicial (IAB, por sus siglas en inglés).
Los IAB son cibercriminales especializados que se infiltran en organizaciones y venden ese punto de apoyo persistente a otros atacantes. En lugar de llevar a cabo cada etapa de un ataque ellos mismos, dominan la primera parte: entrar.
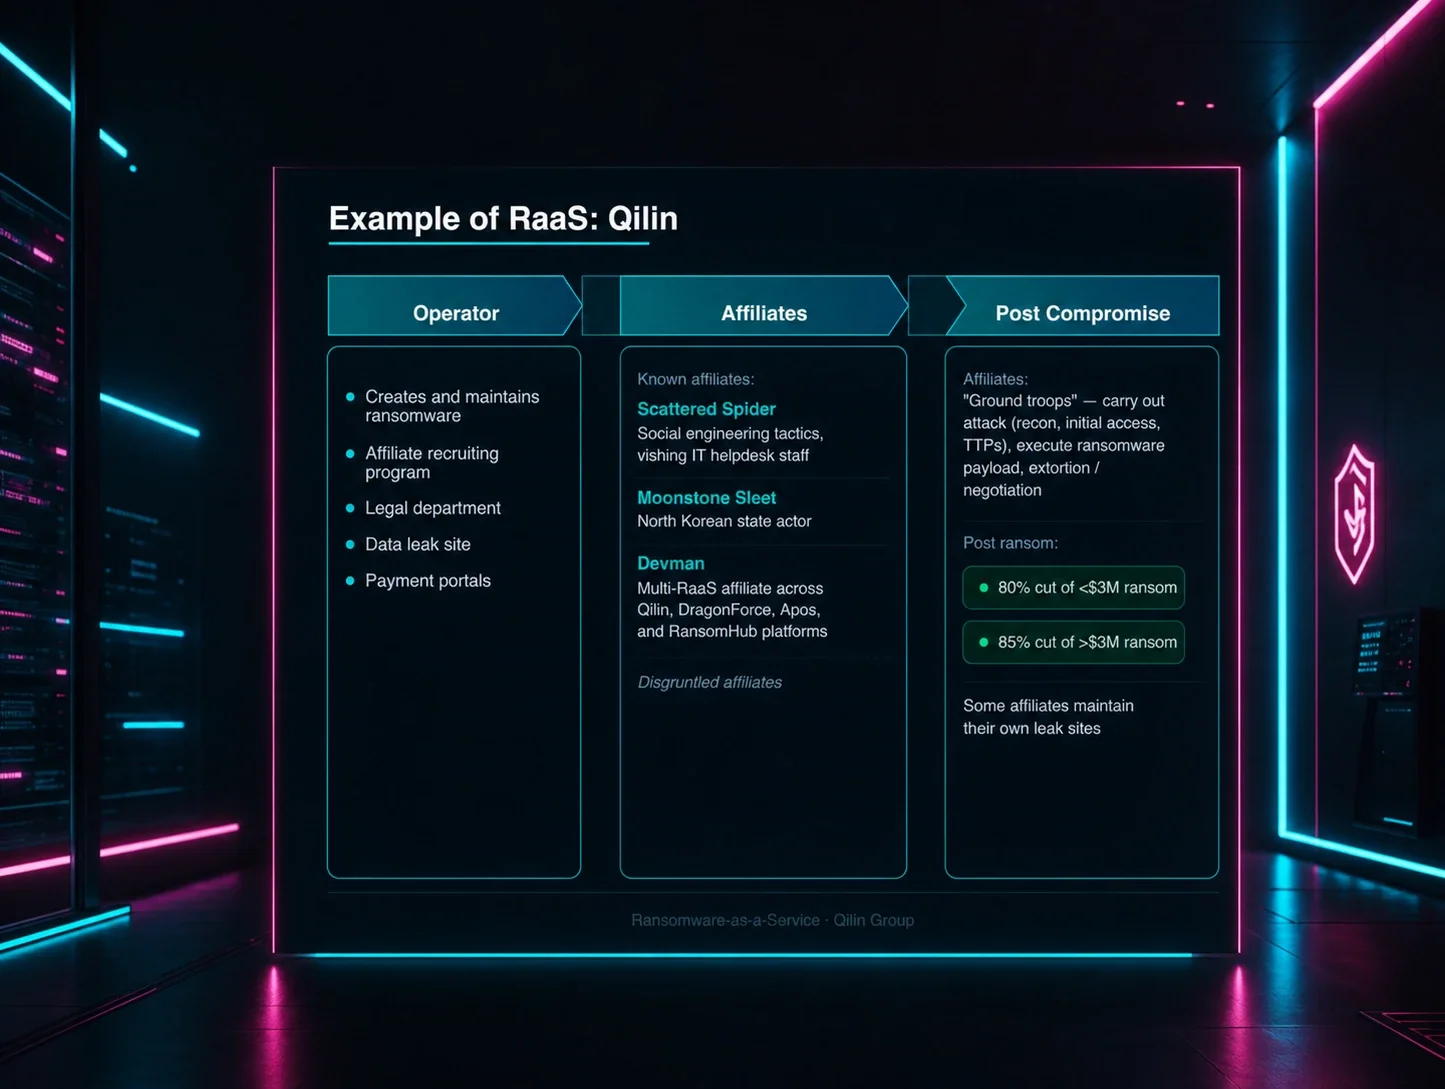
A partir de ahí, pueden vender ese acceso al mejor postor: una banda de ransomware, alguien que planea un ataque de business email compromise (BEC), o un grupo que busca robar datos.
Si suena un poco a subcontratación, es porque lo es. El cibercrimen moderno funciona más como una cadena de suministro, con distintos actores encargándose de diferentes partes del ataque. El acceso se vende en foros clandestinos, mercados y canales cifrados. Los IAB están al inicio de esa cadena, haciendo el trabajo temprano para que otros cibercriminales puedan comprar acceso validado a tu entorno.
¿Cómo trabajan los corredores de acceso inicial?
En términos generales, los IAB se enfocan en una sola tarea: obtener acceso no autorizado que se pueda vender.
En lugar de ejecutar el ataque completo, verifican el acceso, determinan su valor de mercado y lo empaquetan para compradores posteriores. Eso puede significar vender un inicio de sesión básico de usuario, un punto de apoyo persistente en una red empresarial, o acceso empresarial de mayor valor con privilegios de administrador.
El proceso de los IAB suele verse más o menos así:
Infiltración - Primero, entran
Evaluación - Luego, evalúan qué tipo de acceso tienen
Valoración - Después, deciden qué tan valioso es ese punto de apoyo
Monetización - Y finalmente, lo venden a otro atacante en foros de la dark web
Las publicaciones pueden incluir detalles como la industria de la víctima, el país, los ingresos y el tipo de acceso, todo lo cual ayuda a definir el precio.
Un inicio de sesión básico puede venderse por menos. El acceso de nivel administrador a un entorno de mayor valor, como la red de un hospital o una empresa Fortune 500, puede venderse por mucho más.
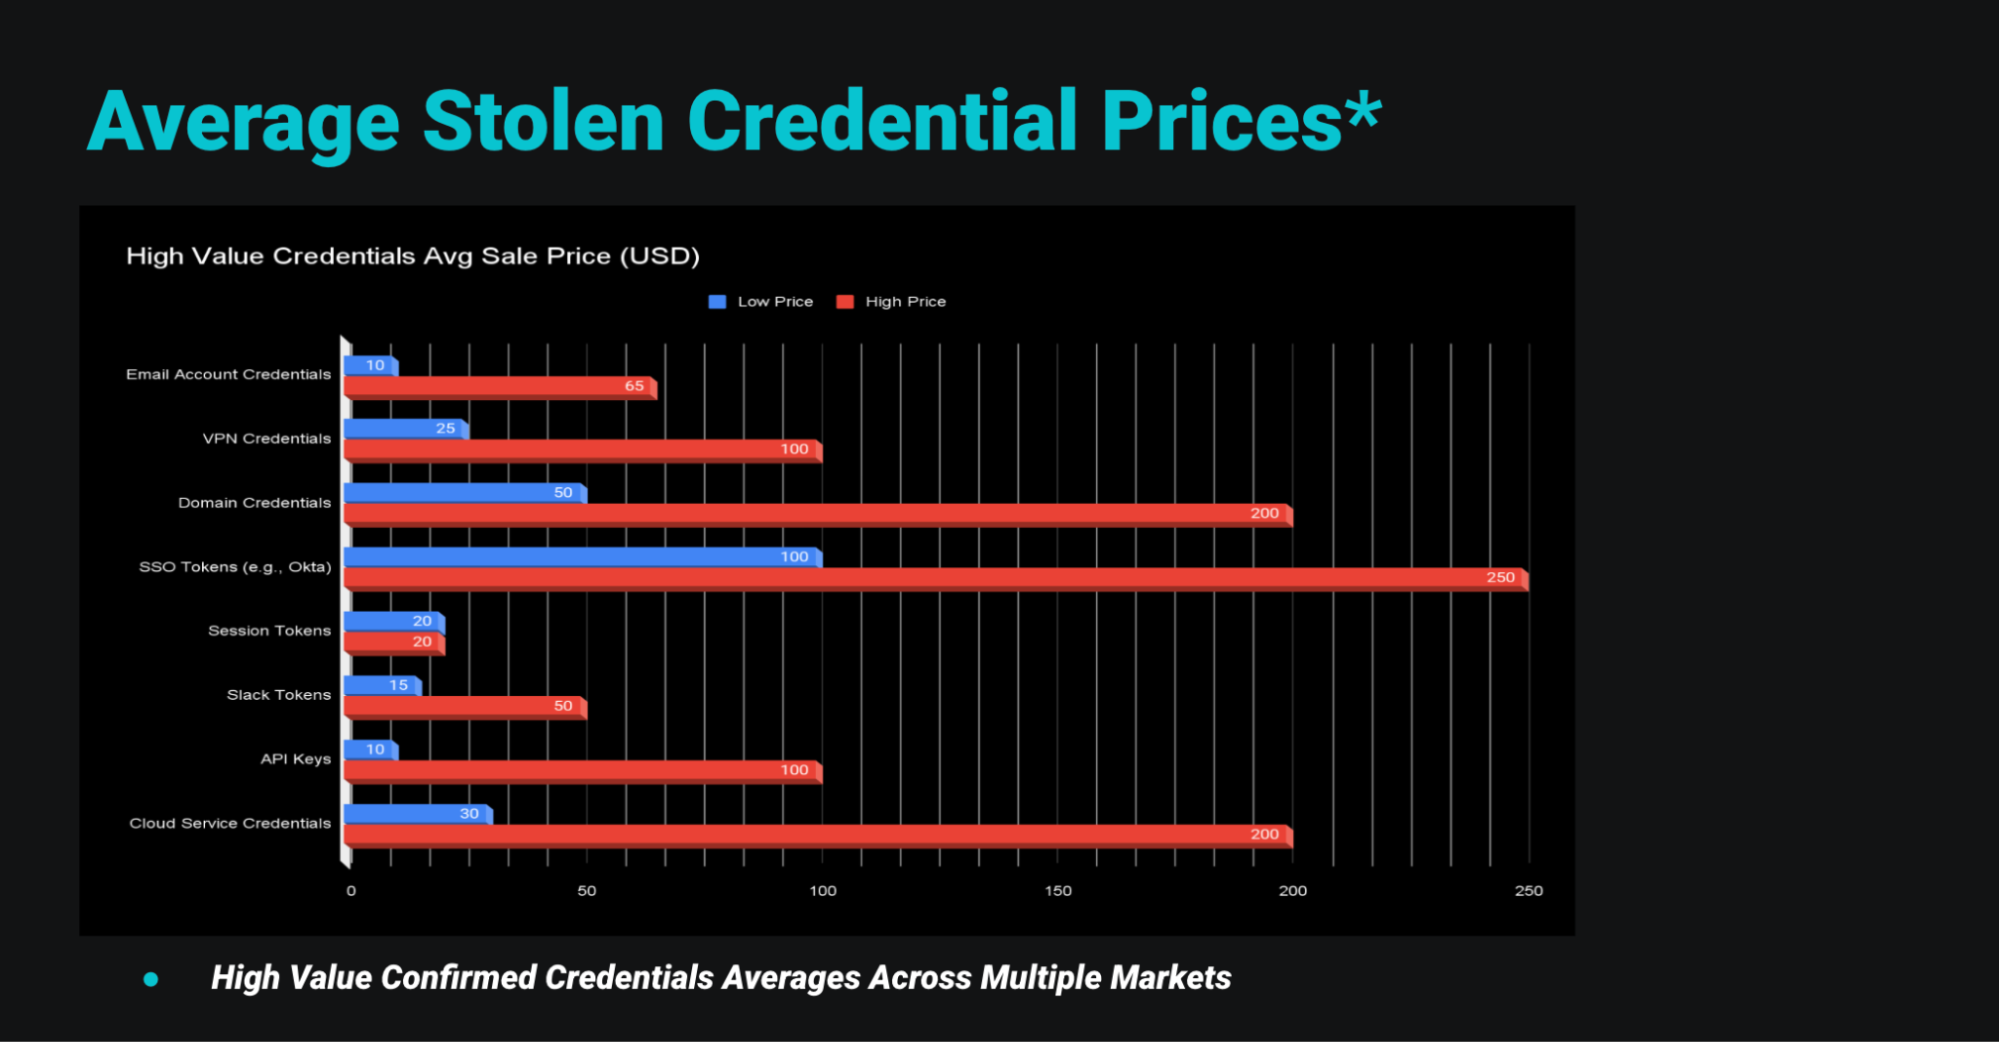
Figura 1: Precios promedio de credenciales robadas de alto valor en múltiples mercados.
¿Cómo logran entrar los corredores de acceso inicial?
Para obtener acceso, los IAB suelen depender de algunos puntos de entrada comunes.
Infostealers y robo de credenciales: El malware infostealer está diseñado para recopilar datos valiosos como nombres de usuario, contraseñas, cookies y tokens de sesión. Los IAB pueden usar esa información robada para obtener acceso y revenderla.
Abuso de sistemas expuestos a internet: Cuando los parches se retrasan y se pasan por alto configuraciones incorrectas de seguridad en aplicaciones web, RDP o RDWeb expuestos, dispositivos VPN y otros sistemas expuestos a internet, se crean puntos de entrada fáciles para los IAB.
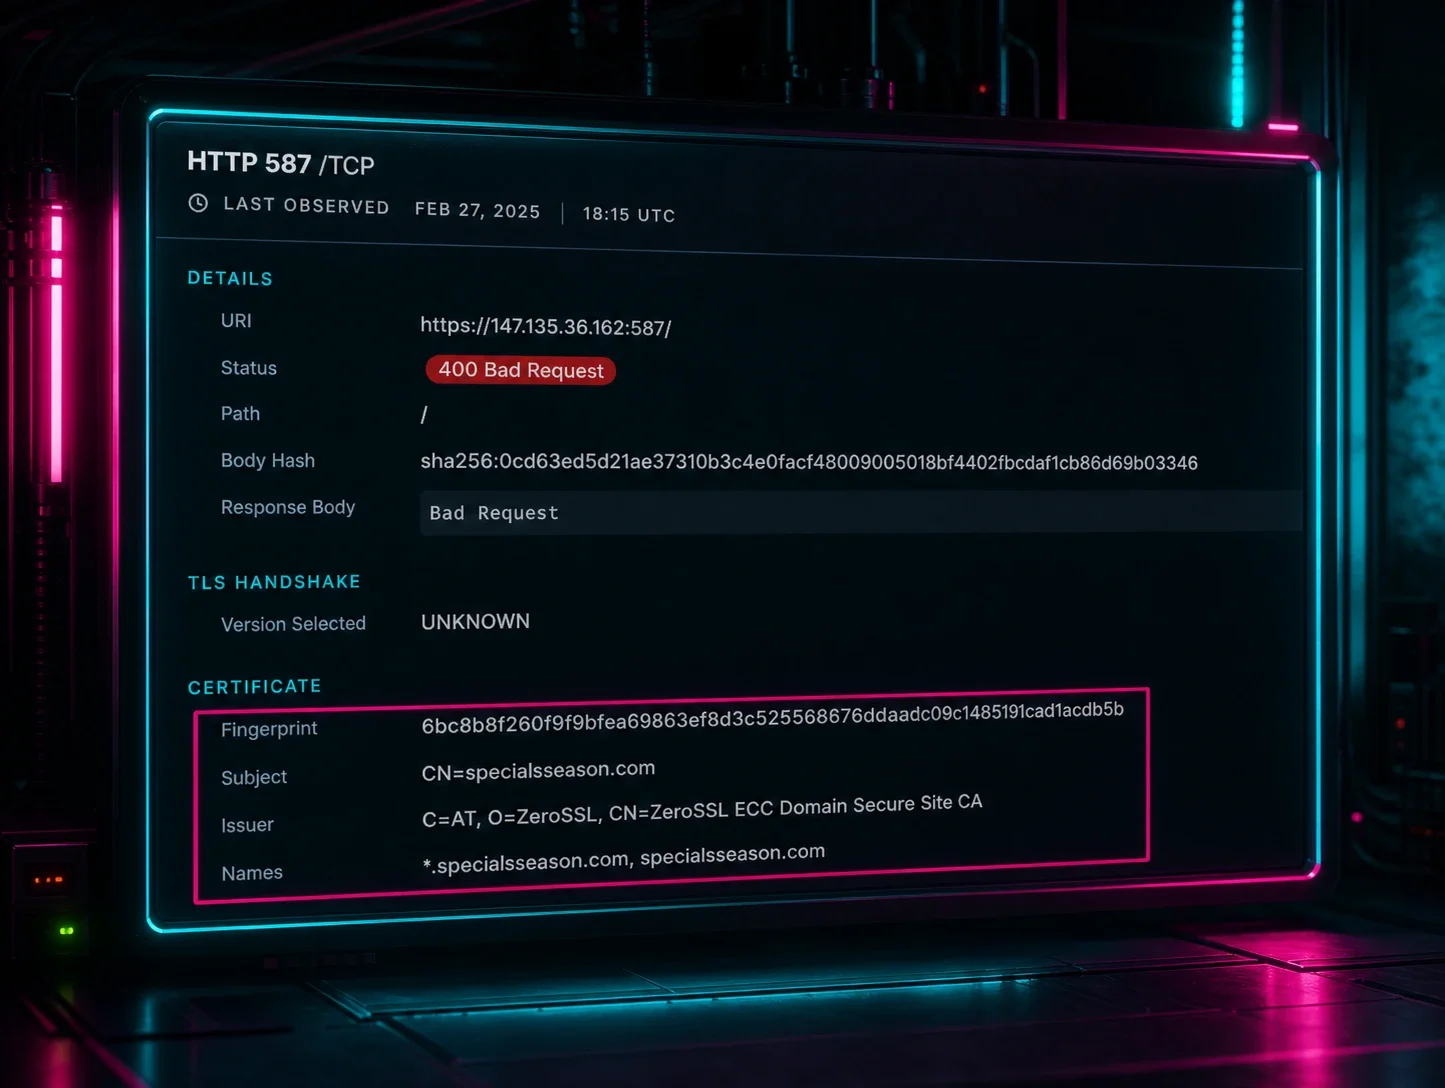
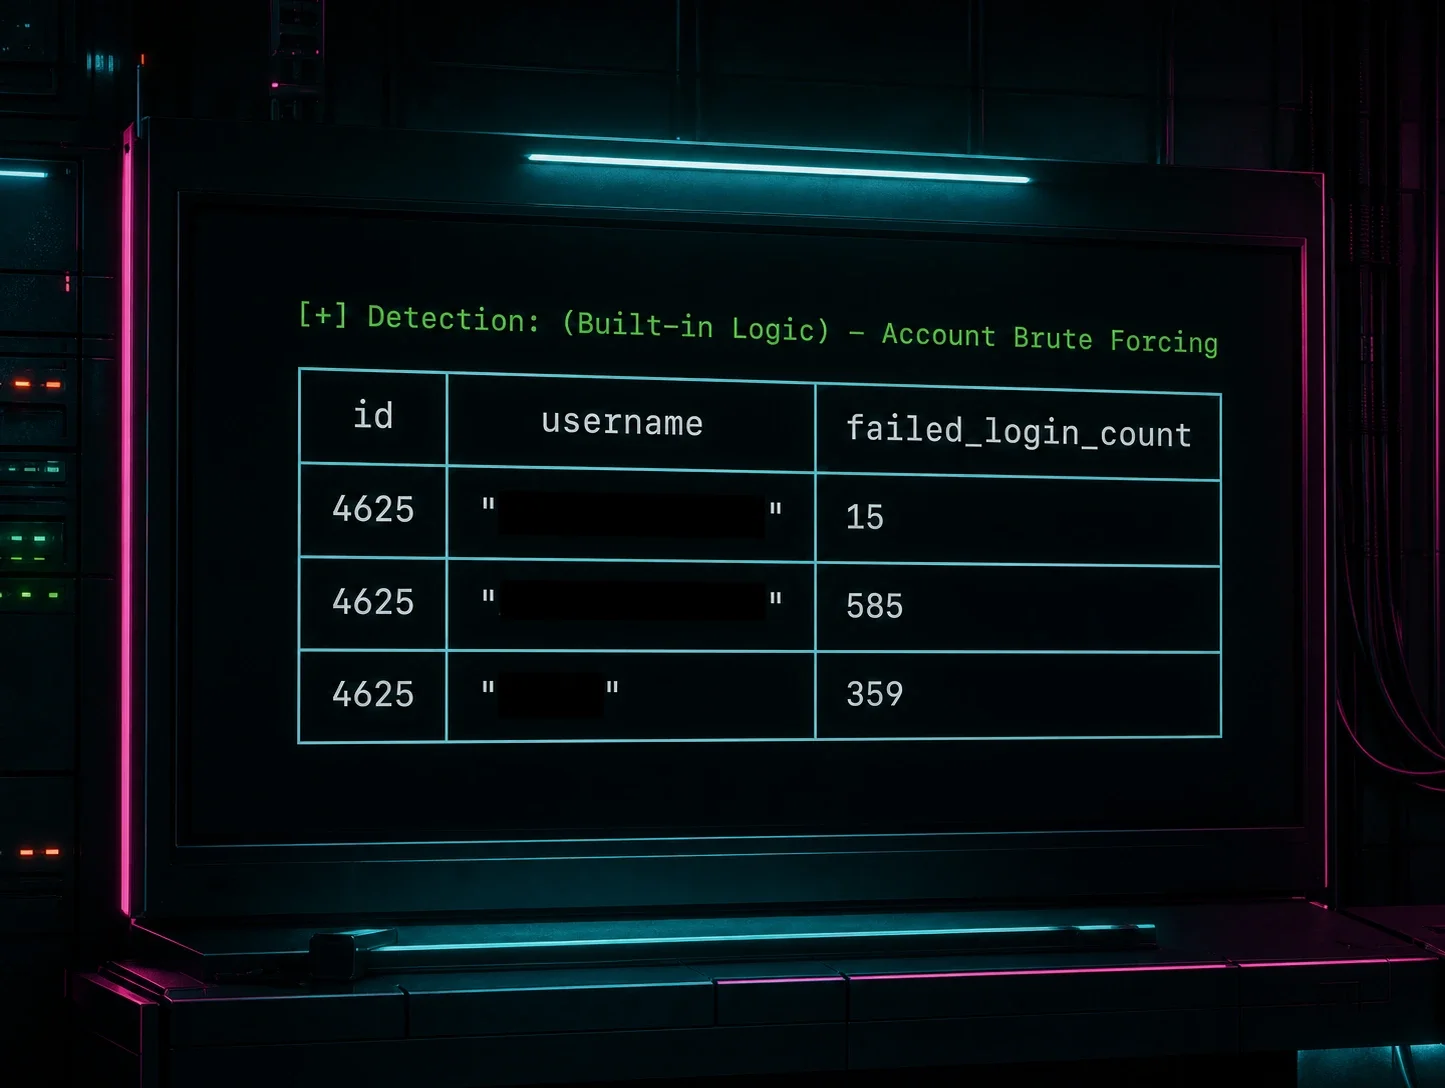
En un incidente que investigó nuestro SOC, lo que parecía una intrusión directa por fuerza bruta contra un servidor RDP expuesto se convirtió en algo más grande. Los investigadores descubrieron tácticas e infraestructura vinculadas a un presunto ecosistema de ransomware relacionado con IABs. Es un recordatorio importante de que una pequeña alerta en la etapa de acceso puede apuntar a una operación mucho más grande.
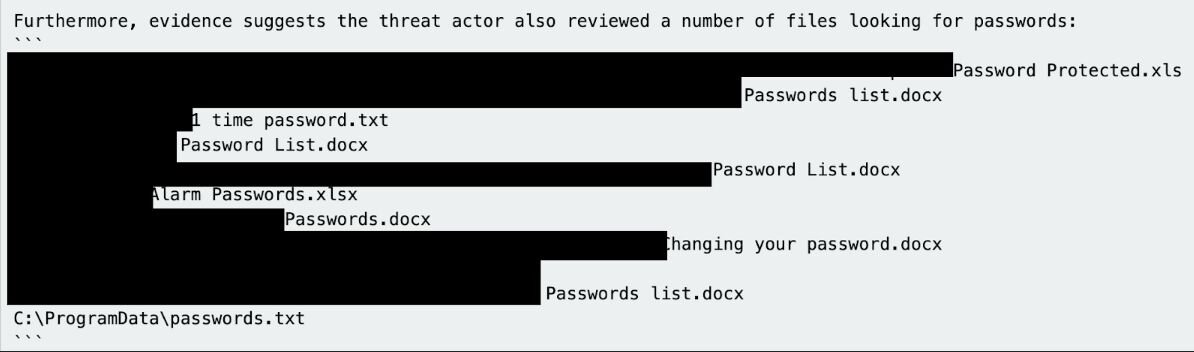
Figura 2: Evidencia forense de un probable IAB revisando archivos relacionados con contraseñas.
Phishing e ingeniería social: los IABs engañan a los usuarios para que entreguen credenciales o ejecuten contenido malicioso, y luego usan ese acceso como un punto de apoyo persistente para venderlo.
Con la IA generativa, estas campañas se vuelven más rápidas y más fáciles de adaptar a flujos de trabajo reales, herramientas confiables y mensajes cotidianos, lo que les ayuda a pasar desapercibidas y evitar sospechas.
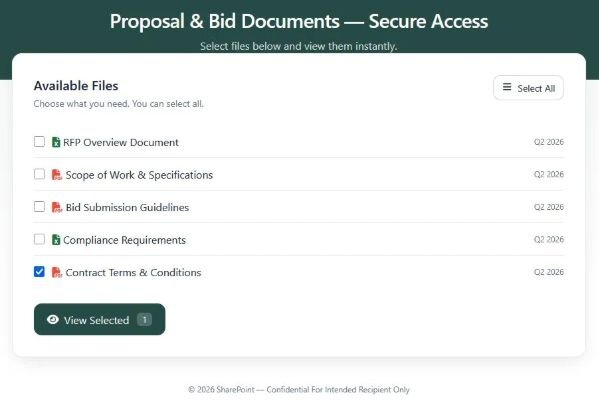
Figura 3: Ejemplo de un señuelo de EvilTokens que usa como pretexto documentos de propuesta y licitación.
¿Cómo transforman los IABs el ecosistema del cibercrimen?
Al actuar como el punto de entrada en la cadena de suministro del cibercrimen, los IABs hacen que escalar el cibercrimen sea más rápido, más eficiente y más fácil.
Un IAB le da a los atacantes que vienen después un atajo. No necesitan dedicar tiempo a encontrar una víctima y a vulnerar el perímetro si alguien más ya lo hizo.
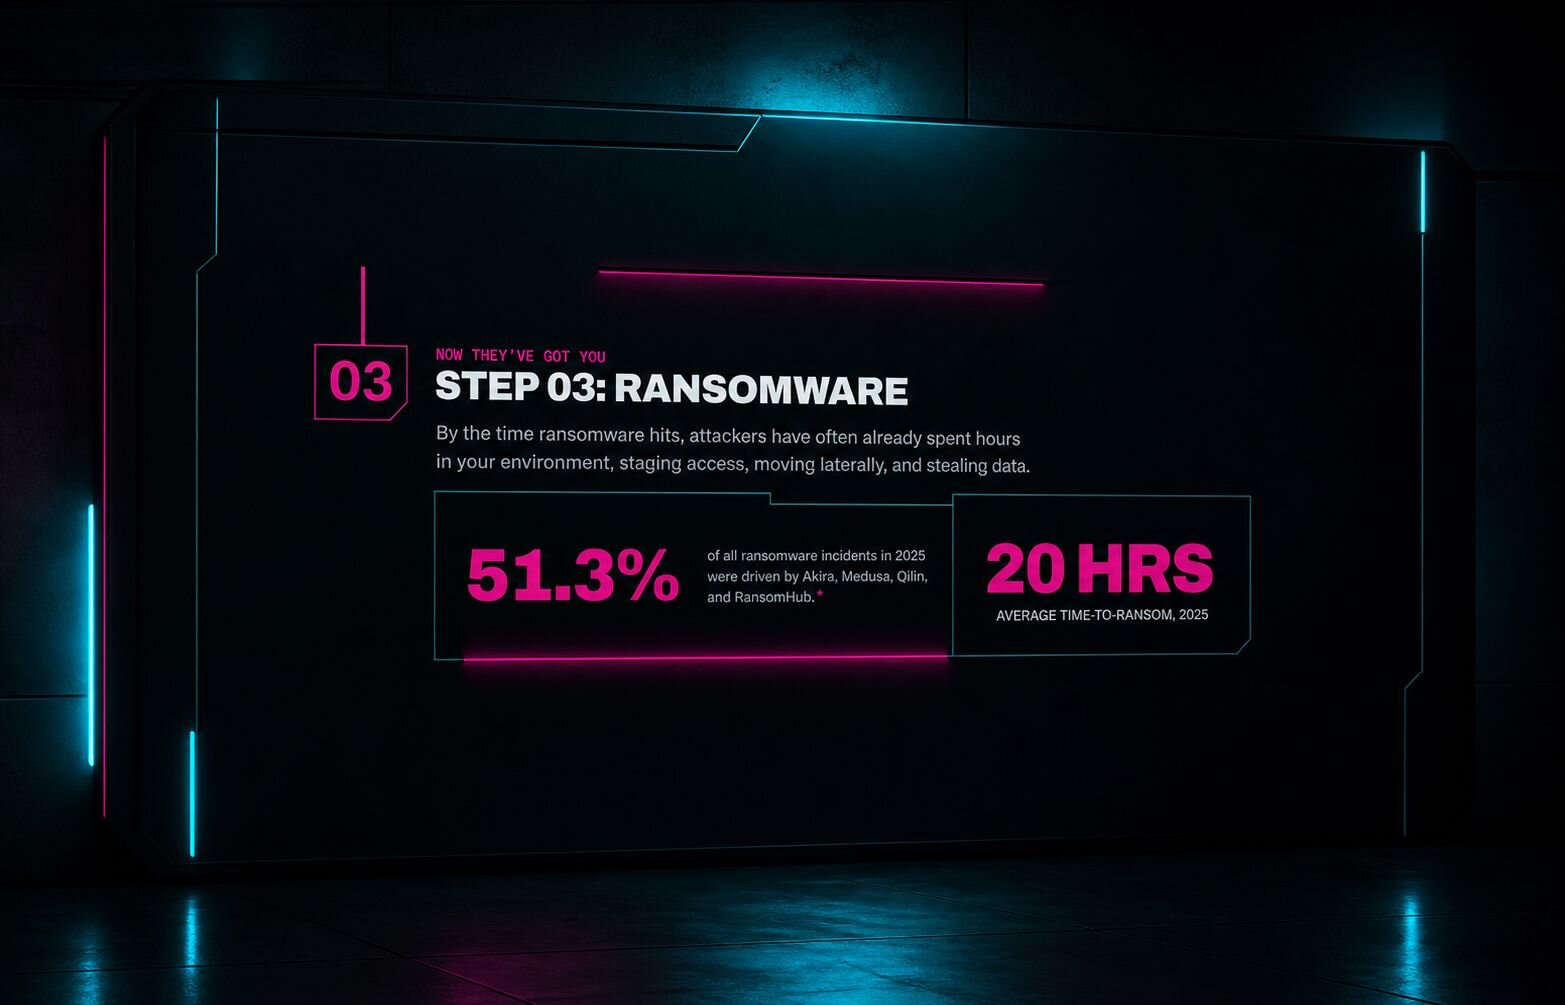
Ese tiempo ahorrado puede significar una implementación más rápida de ransomware, un movimiento lateral más veloz y menos tiempo para que los defensores detengan el ataque antes de que se propague.
También cambia el ecosistema del cibercrimen. La especialización hace que la cadena de ataque sea más organizada, más repetible y más fácil de escalar.
Ese es el riesgo mayor para las empresas. Una vez que el acceso cambia de manos, un punto de apoyo persistente silencioso puede convertirse en una interrupción no deseada que aleja a los equipos de su trabajo normal y los lleva a la respuesta a incidentes.
¿Por qué es tan difícil rastrear la actividad de los IABs?
"Podrías tener un IAB que entra a una organización en 2025, vende el acceso a alguien más, y tal vez ese nuevo actor de amenazas entre a la organización cinco meses después, en 2026. Entonces, cuando nuestro SOC ve estas intrusiones, es muy difícil señalar con certeza una actividad que originalmente surgió de un IAB que vendió el acceso".
- Lindsey O'Donnell Welch
Principal Technical Community Engagement Writer, Huntress
Ese retraso es parte de lo que hace tan difícil rastrear la actividad de los IABs. Incluso cuando los defensores pueden rastrear una intrusión hasta cómo se obtuvo el acceso por primera vez, demostrar quién vendió ese acceso, quién lo compró y cuándo ocurrió la transferencia es mucho más difícil.
Para cuando aparece la actividad posterior, la intrusión original puede tener semanas o meses de antigüedad, y el atacante presente en el entorno puede no ser el mismo que entró primero. Por eso el Early Access importa: incluso cuando la atribución no es clara, esas primeras señales de vulneración todavía pueden darles a los defensores la oportunidad de interrumpir lo que viene después.
¿Cómo pueden las empresas reducir el riesgo de los IABs?
Para defenderse de los corredores de acceso inicial, las empresas pueden enfocarse en agregar más fricción para obtener ese acceso desde el principio. Empieza con estos elementos esenciales:
Exige autenticación multifactor en cada cuenta que la admita. Si roban credenciales, la MFA puede evitar que una contraseña comprometida se convierta en una intrusión real.
Bloquea el acceso remoto y elimina las herramientas que no usas. Si el protocolo de escritorio remoto (RDP) no necesita estar abierto a internet, ciérralo. Si el acceso remoto es necesario, restríngelo y vigílalo de cerca.
Aplica parches rápido, sobre todo en todo lo que esté expuesto a internet. El software sin parches les da a los atacantes aberturas que aprovechan con gusto.
Capacita a tu gente con security awareness training para reconocer el phishing y la ingeniería social. Gran parte del acceso inicial todavía depende de lograr que una persona confíe en el mensaje equivocado en el momento equivocado.
Vigila el comportamiento sospechoso de identidad, no solo el malware conocido. Cuanto antes detectes inicios de sesión sospechosos, comportamiento inusual de cuentas o señales de abuso de credenciales, mejor será tu oportunidad de detener una intrusión antes de que se convierta en una interrupción del negocio.
El acceso inicial es donde comienza la historia más grande
Los IAB por lo general no son quienes despliegan el ransomware ni roban los datos ellos mismos. Su papel es anterior y más discreto: vulnerar el perímetro, verificar el punto de entrada, venderlo y pasar al siguiente objetivo.
Si los defensores detectan esas señales tempranas, tienen una oportunidad real de romper la cadena antes de que se convierta en una interrupción del negocio mayor.
Analizamos amenazas como estas cada mes en Tradecraft Tuesday. ¡Únete a nosotros en la próxima edición!