

Agradecimientos: Un agradecimiento especial a Olly Maxwell, Josh Kiriakoff, Jordan Sexton, Ryan Dowd, Jamie Dumas, Amelia Casley, Austin Worline y Lindsey O'Donnell-Welch por sus contribuciones a esta investigación y blog.
Durante las últimas dos semanas, el Centro de Operaciones de Seguridad de Huntress (SOC) ha visto un aumento de incidentes relacionados con instancias comprometidas de Bomgar remote monitoring and management (RMM). Este aumento sigue a olas intermitentes de explotación que hemos visto durante los últimos dos meses, después de que BeyondTrust revelara por primera vez una falla de gravedad crítica (CVE-2026-1731) en Bomgar en febrero.
El 6 de febrero de 2026, BeyondTrust lanzó correcciones para la falla en Bomgar (renombrado como BeyondTrust Remote Support), que podía ser explotada por un atacante no autenticado para ejecutar código de forma remota. Durante este período, el SOC observó un pico inicial de explotación de RMMs de Bomgar a partir del 12 de febrero, que involucró al menos a 10 organizaciones afectadas. Luego, a partir del 3 de abril aproximadamente, el SOC vio otro aumento de ataques.
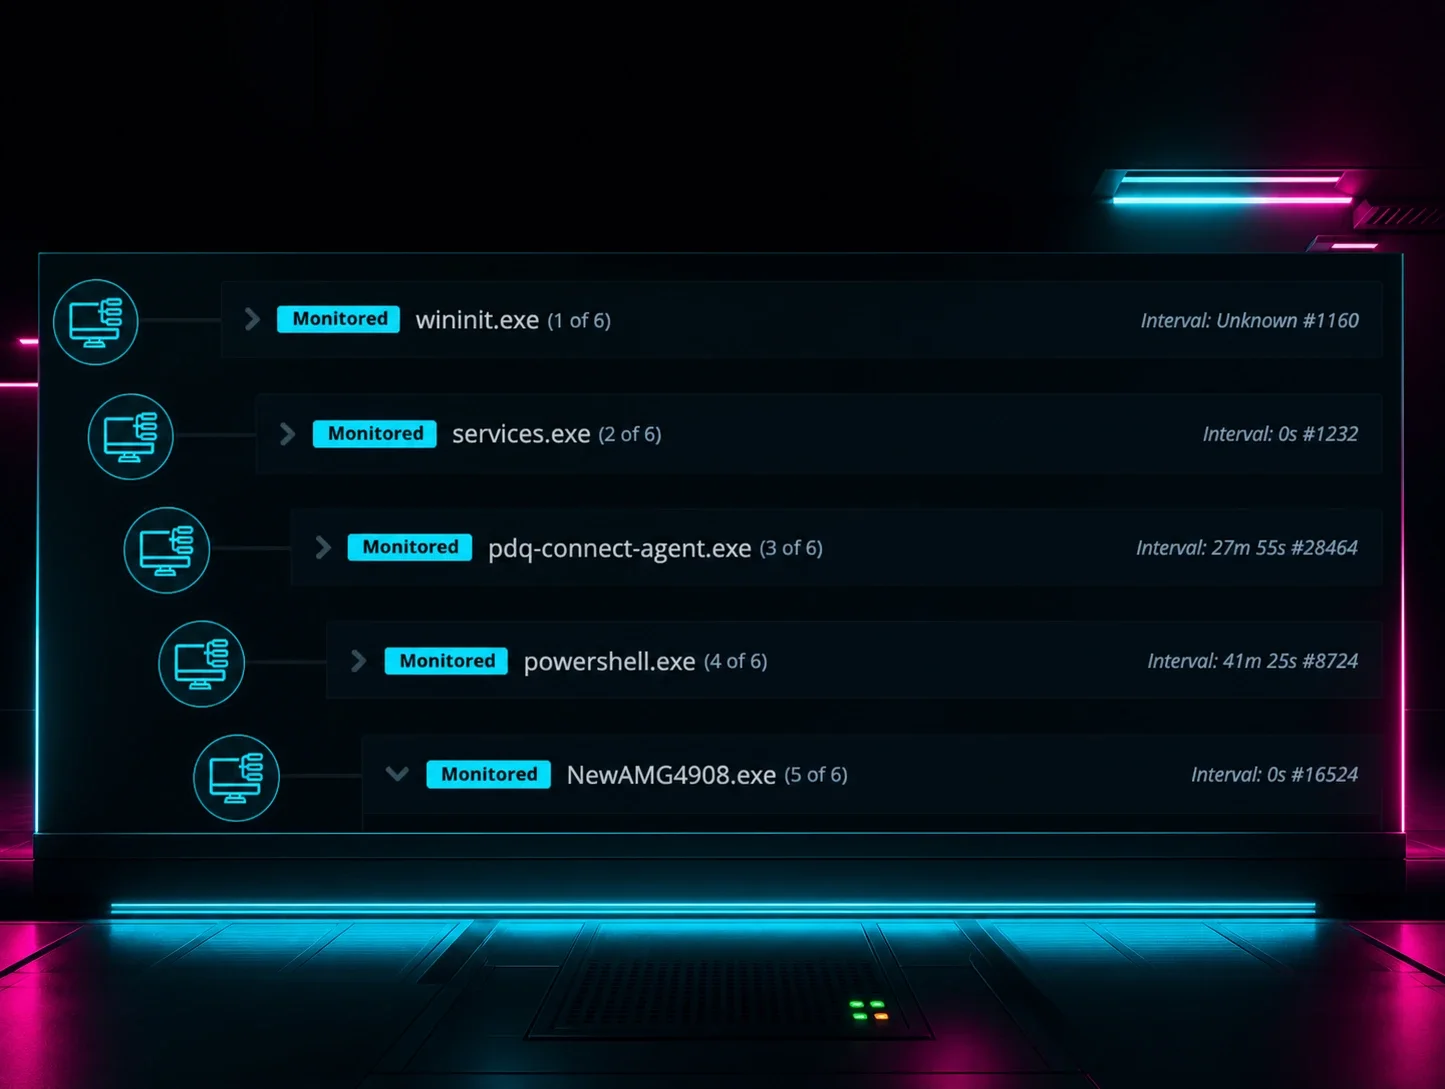
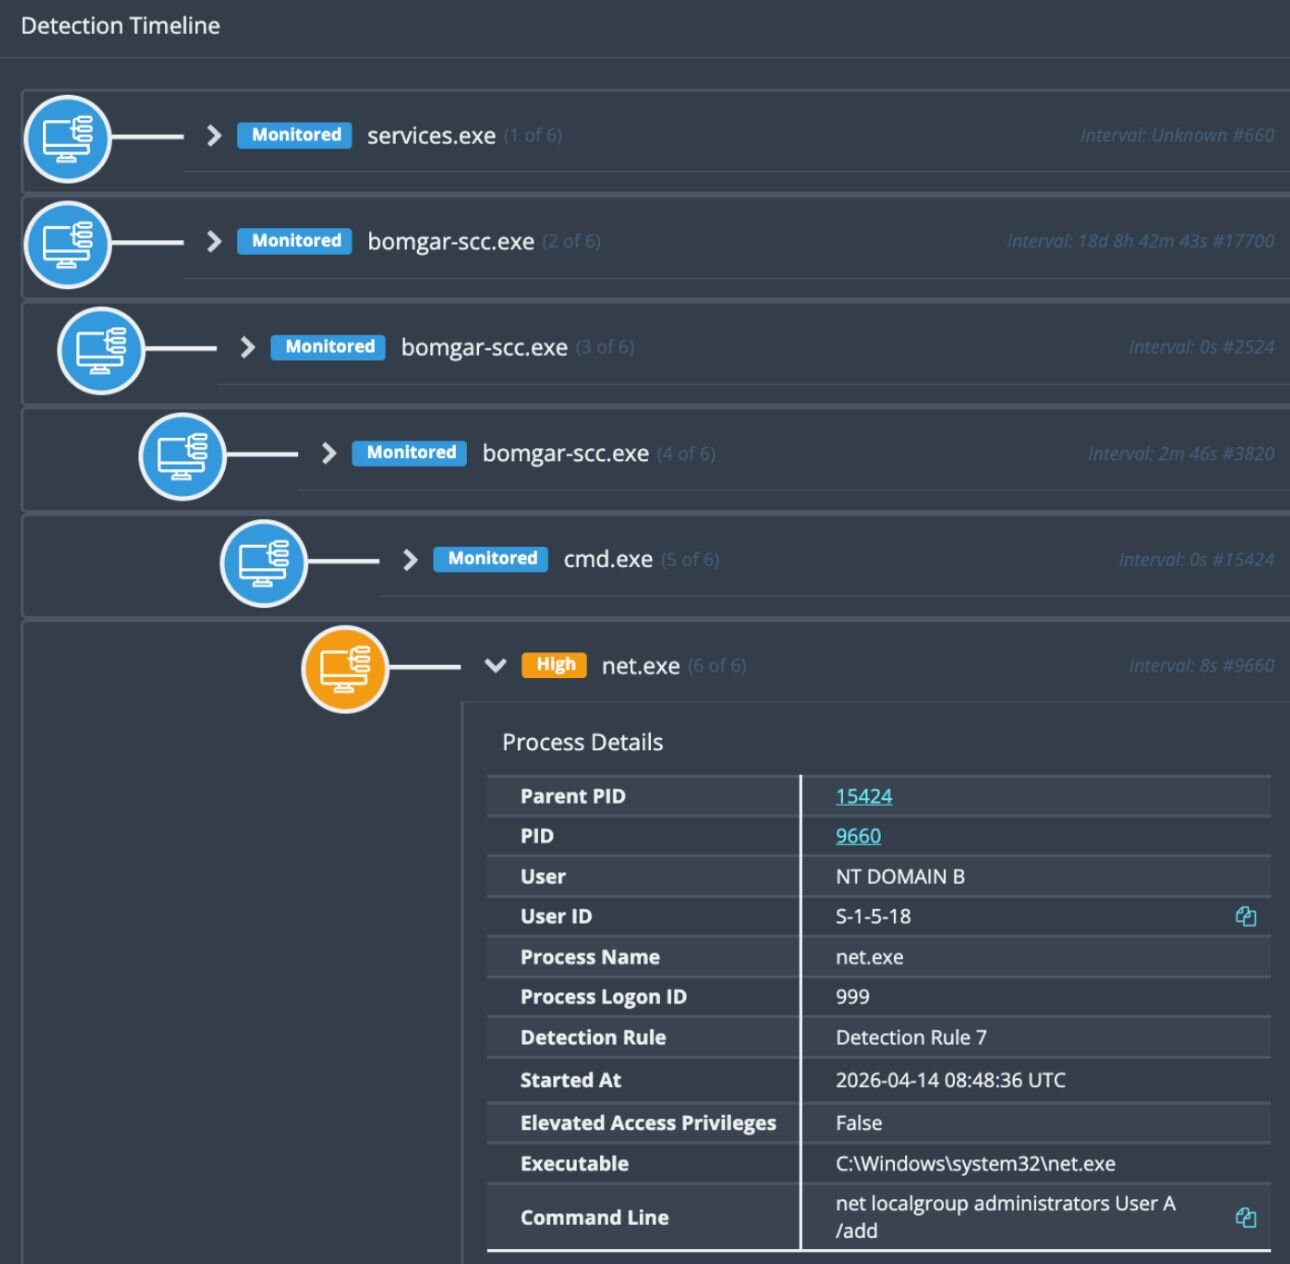
Actualmente, no tenemos más detalles sobre la causa raíz específica detrás de estos ataques, pero los incidentes probablemente provienen de la explotación de CVE-2026-1731. Vemos procesos maliciosos que se originan en bomgar-scc.exe, y podemos ver que las organizaciones afectadas están ejecutando versiones de Bomgar desactualizadas.
Puntos clave
- Huntress ha visto múltiples incidentes relacionados con Bomgar RMM desde el 3 de abril de 2026. Uno de esos incidentes, el 14 de abril, involucró ransomware desplegado desde la instancia de Bomgar RMM en una empresa de software dental, lo que afectó a tres empresas posteriores. Otro incidente el 15 de abril en un proveedor de servicios administrados (MSP) llevó al aislamiento masivo de 78 empresas, y observamos explotación posterior en cuatro clientes posteriores.
- En algunos incidentes, los actores de amenazas han usado las instancias comprometidas de Bomgar para desplegar el ransomware LockBit. Según varias pistas, se sospecha que los actores de amenazas detrás de los ataques están usando el builder de LockBit 3.0 filtrado anteriormente.
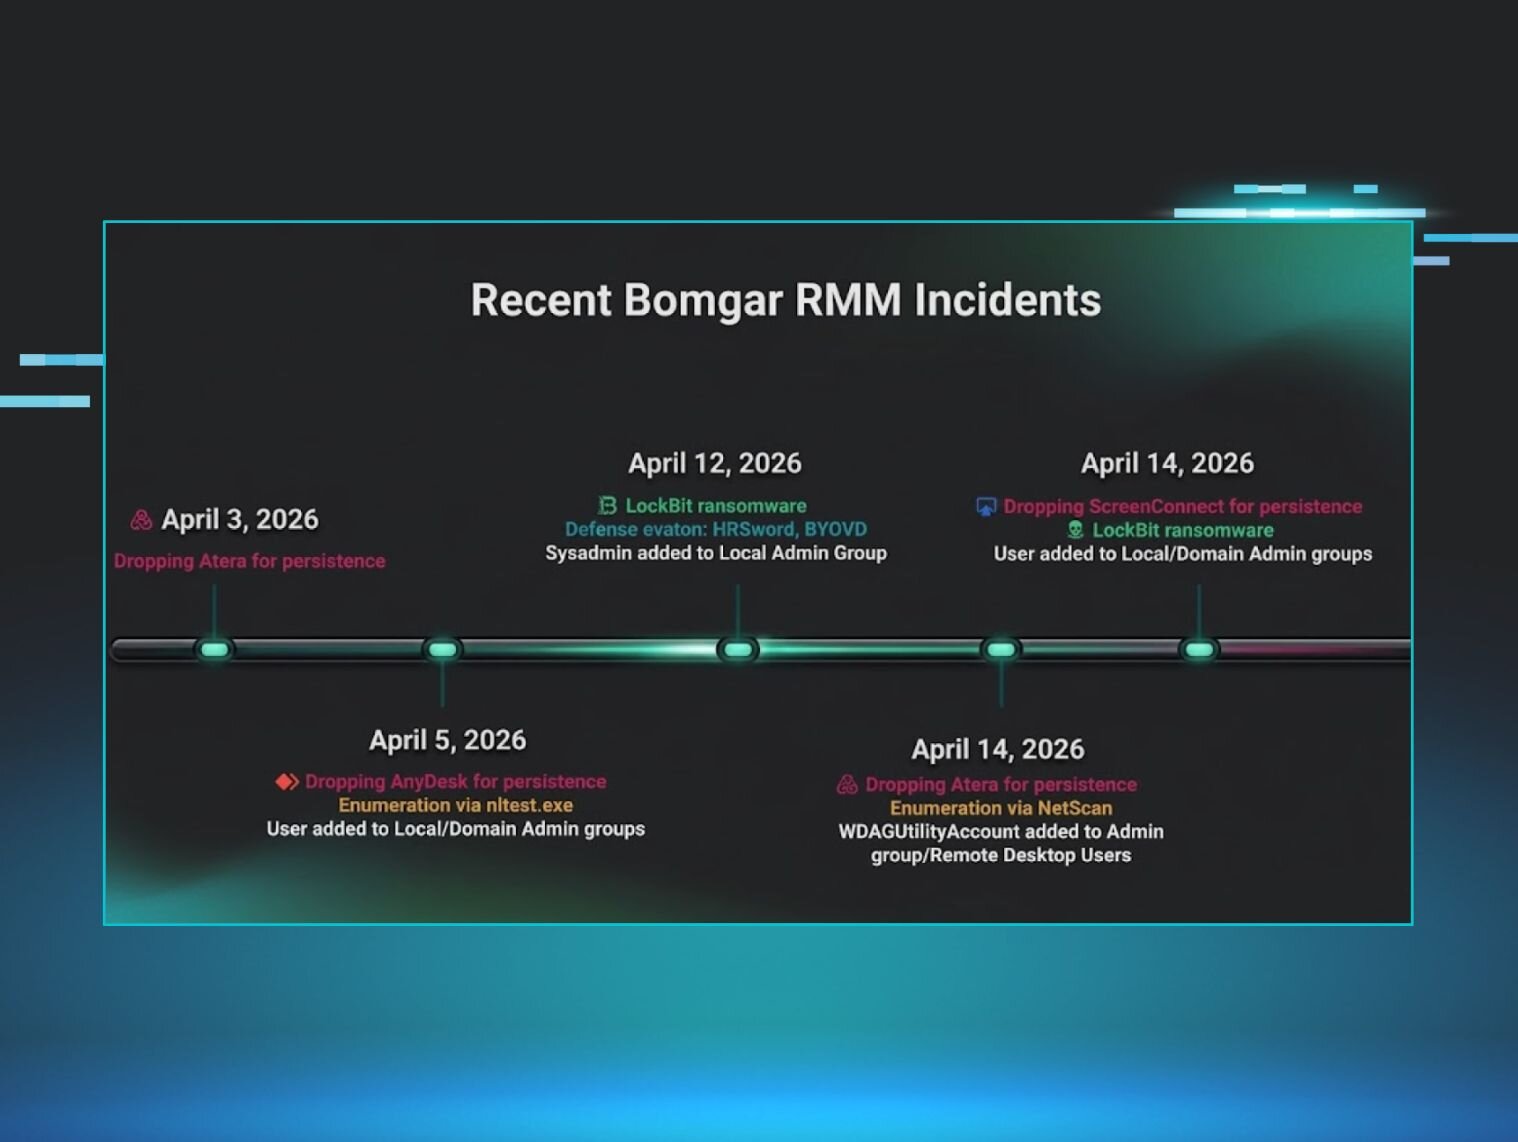
- Los actores de amenazas también han usado su acceso a través de Bomgar para realizar reconocimiento de dominio, enumeración de red mediante NetScan, agregar usuarios Administrador para persistencia y ejecutar otros RMMs como AnyDesk y Atera.
- Este aumento más reciente de incidentes relacionados con Bomgar sigue a una ola inicial de ataques observada por el SOC en febrero, cuando se reveló por primera vez CVE-2026-1731.
Figura 1: Cronología de detección que muestra procesos maliciosos que se originan en bomgar-scc.exe
El modus operandi
Cómo apuntan a clientes posteriores
En varios incidentes, los actores de amenazas usaron RMMs de Bomgar comprometidos pertenecientes a organizaciones para apuntar a su base de clientes posteriores. El 15 de abril, Huntress observó un compromiso grave que involucró una cuenta de Bomgar de un MSP con altos privilegios, que se usó para desplegar herramientas de acceso remoto en un controlador de dominio. Al apuntar a un MSP, los atacantes pudieron establecer persistencia en los entornos de clientes posteriores administrados por el MSP.
El actor se movió rápidamente para realizar reconocimiento de cuentas, crear una nueva cuenta local y elevarla primero al Grupo de Administradores Locales y luego a Administradores de Dominio, creando así efectivamente una puerta trasera persistente con control a nivel de todo el dominio. La intrusión no se detuvo en la escalada de privilegios. Con el control administrativo en su poder, el actor desplegó herramientas de acceso remoto adicionales, incluido AnyDesk (C:\Users\support\Documents\AnyDesk.exe).
Despliegue del ransomware LockBit
Los analistas del SOC vieron múltiples incidentes que resultaron en el despliegue del ransomware LockBit, y observaron varias similitudes entre los incidentes.
En otro incidente detectado por primera vez el 14 de abril, una campaña de ransomware afectó a múltiples organizaciones a través de un entorno de soporte remoto de Bomgar comprometido. La instancia de RMM comprometida pertenecía a una empresa de software dental con su software instalado en docenas de organizaciones. Estas son algunas de las tácticas que vimos usar a los actores de amenazas tras acceder a los entornos de las víctimas:
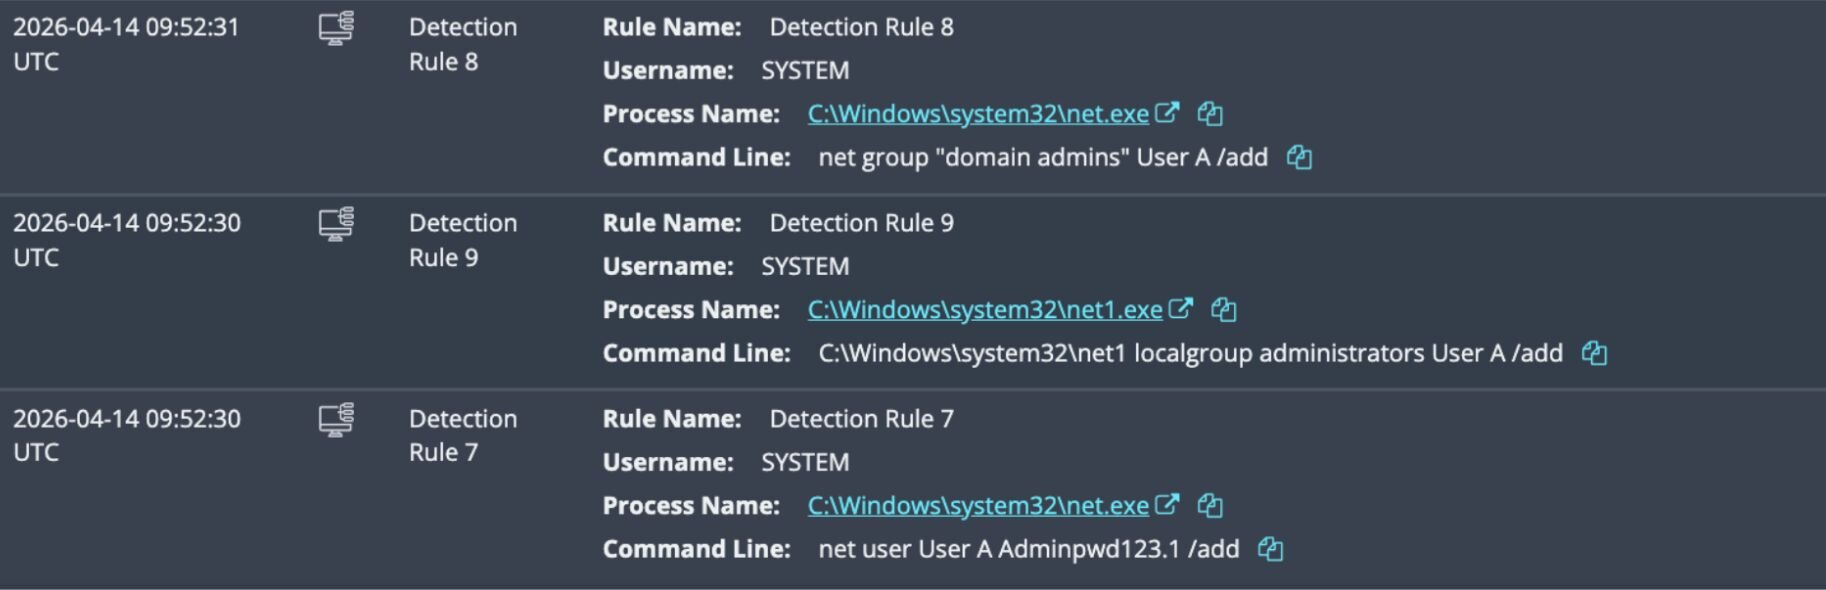
- Agregar credenciales para un usuario (Adminpwd123.1) y luego agregar el usuario al Grupo de Administradores Locales y al Grupo de Administradores de Dominio (net localgroup administrators [REDACTED] /add y net group "domain admins" [REDACTED] /add) como mecanismo de persistencia.
- Utilizar un cliente de acceso remoto ScreenConnect como mecanismo de persistencia adicional en el entorno objetivo (lo cual se vio con C:\Program Files (x86)\ScreenConnect Client (0a42c9161c039ecc)\)
- Ejecutar LB3.exe desde el escritorio del usuario mediante una sesión de línea de comandos, apuntando a múltiples directorios (incluidas unidades locales y la ruta de instalación de Microsoft SQL Server).
Figura 2: Cronología de la actividad del actor de amenazas antes de ejecutar LB3.exe
En un incidente separado el 12 de abril, los analistas del SOC observaron que una instancia de Bomgar RMM no autorizada se usó para obtener acceso a endpoints, lo que resultó en la ejecución exitosa de ransomware en la red. Aquí también vimos a los actores de amenazas usar la instancia de RMM no autorizada para crear y agregar un nuevo usuario al Grupo de Administradores Locales.
Sin embargo, en este incidente, los actores de amenazas también buscaron eliminar herramientas de seguridad mediante el despliegue de controladores sospechosos, vistos en las rutas binarias C:\Windows\System32\drivers\hrwfpdrv.sys y C:\temp\PoisonX.sys. Este último (PoisonX.sys) podría estar vinculado a PoisonKiller, una herramienta Bring Your Own Vulnerable Driver (BYOVD) diseñada para terminar agentes EDR (la herramienta probablemente estuvo listada en GitHub a principios de abril, pero desde entonces fue eliminada).
El SOC también observó al actor usando HRSword.exe, que es software legítimo utilizado indebidamente por cibercriminales para evadir defensas de seguridad.
Finalmente, el actor de amenazas ejecutó el binario de ransomware a través de la sesión de Bomgar RMM, lo que resultó en el cifrado exitoso del endpoint mediante (nuevamente) el ejecutable LB3.exe.
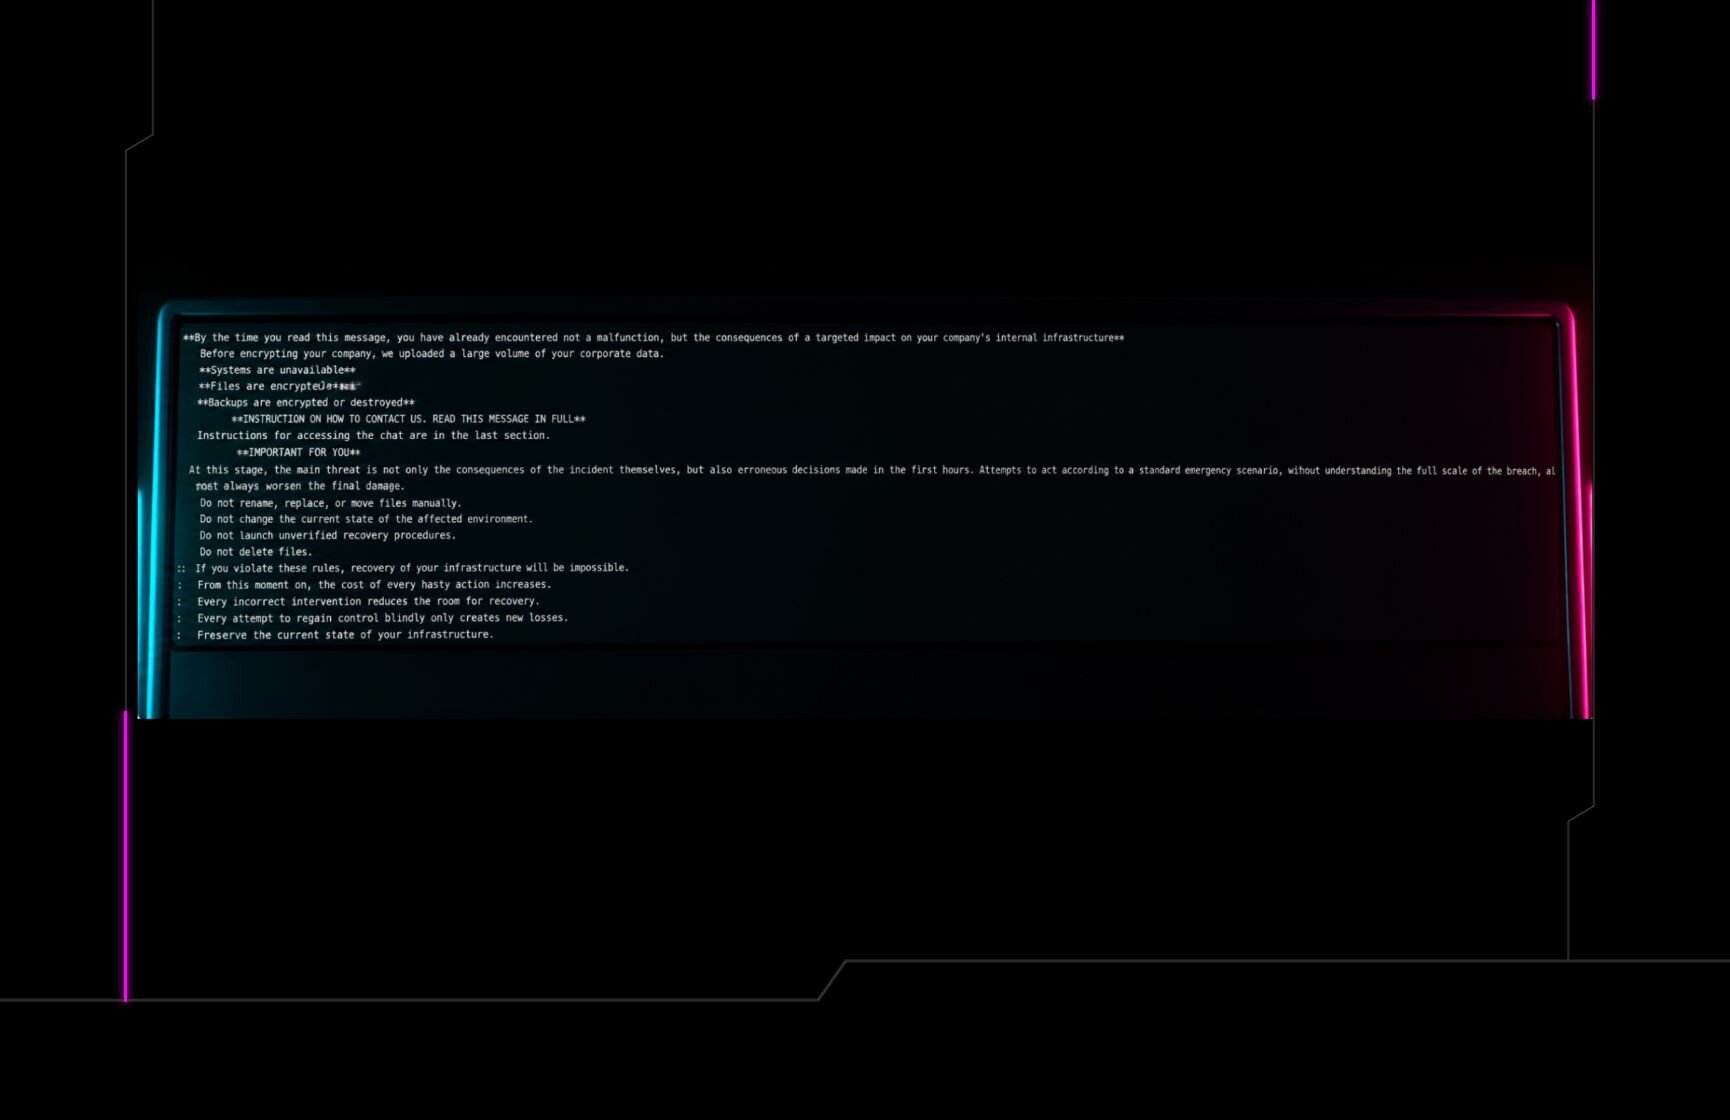
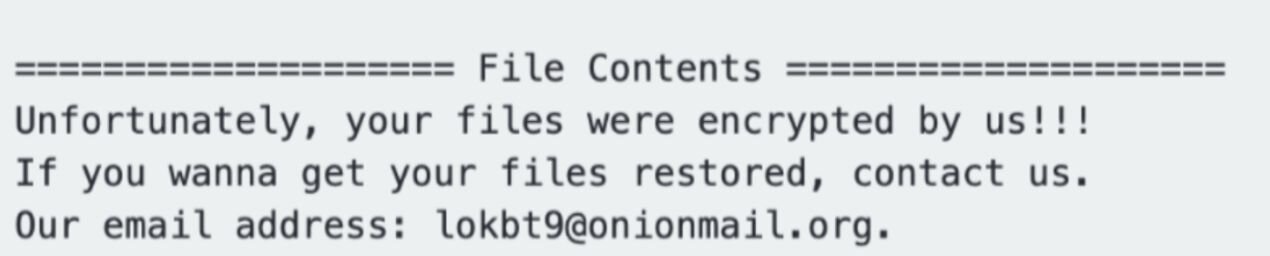
Un aspecto notable de este incidente fue que la nota de rescate dejada durante el ataque no coincidía con el “estilo” de los ataques de ransomware de Lockbit que hemos visto en el pasado. El SOC vio una nota de rescate con un estilo similar en un incidente del 9 de abril, donde se agregó el agente de Huntress al endpoint afectado a mitad del compromiso, y ambas notas de rescate compartían el mismo correo electrónico (lokbt9@onionmail[.]org). Existen varias razones posibles por las que el estilo de la nota de rescate parece ser diferente, pero una posibilidad es que el grupo de amenazas detrás de este incidente estuviera usando el generador de Lockbit que se había filtrado anteriormente en 2022.
Figura 3: Un fragmento de la nota de rescate
Otras TTPs
Observamos varias otras tácticas en ataques que involucraban RMMs de Bomgar. En otro incidente visto el 14 de abril, los actores de amenazas usaron su acceso a través de una instancia comprometida de Bomgar para agregar una cuenta integrada (WDAGUtilityAccount) al grupo de Administradores y a Usuarios de escritorio remoto, antes de establecer las credenciales de la cuenta a 123123qwEqwE (una contraseña que se ha visto en incidentes anteriores). Esta cuenta luego ejecutó la aplicación de escritorio remoto AnyDesk y ejecutó NetScan, una herramienta de enumeración de redes.
También vimos a los actores de amenazas usar su acceso existente a través del RMM de Bomgar para implementar RMMs adicionales para mayor persistencia, algo que hemos visto con frecuencia en el pasado. Durante un incidente del 5 de abril, los actores de amenazas primero realizaron reconocimiento de dominio (mediante nltest.exe) y luego instalaron una nueva cuenta de usuario y la agregaron al grupo local de Administradores y al grupo de Administradores de dominio. Finalmente, instalaron AnyDesk como se ve en la siguiente línea de comandos: anydesk.exe --install "C:\Program Files (x86)\AnyDesk"
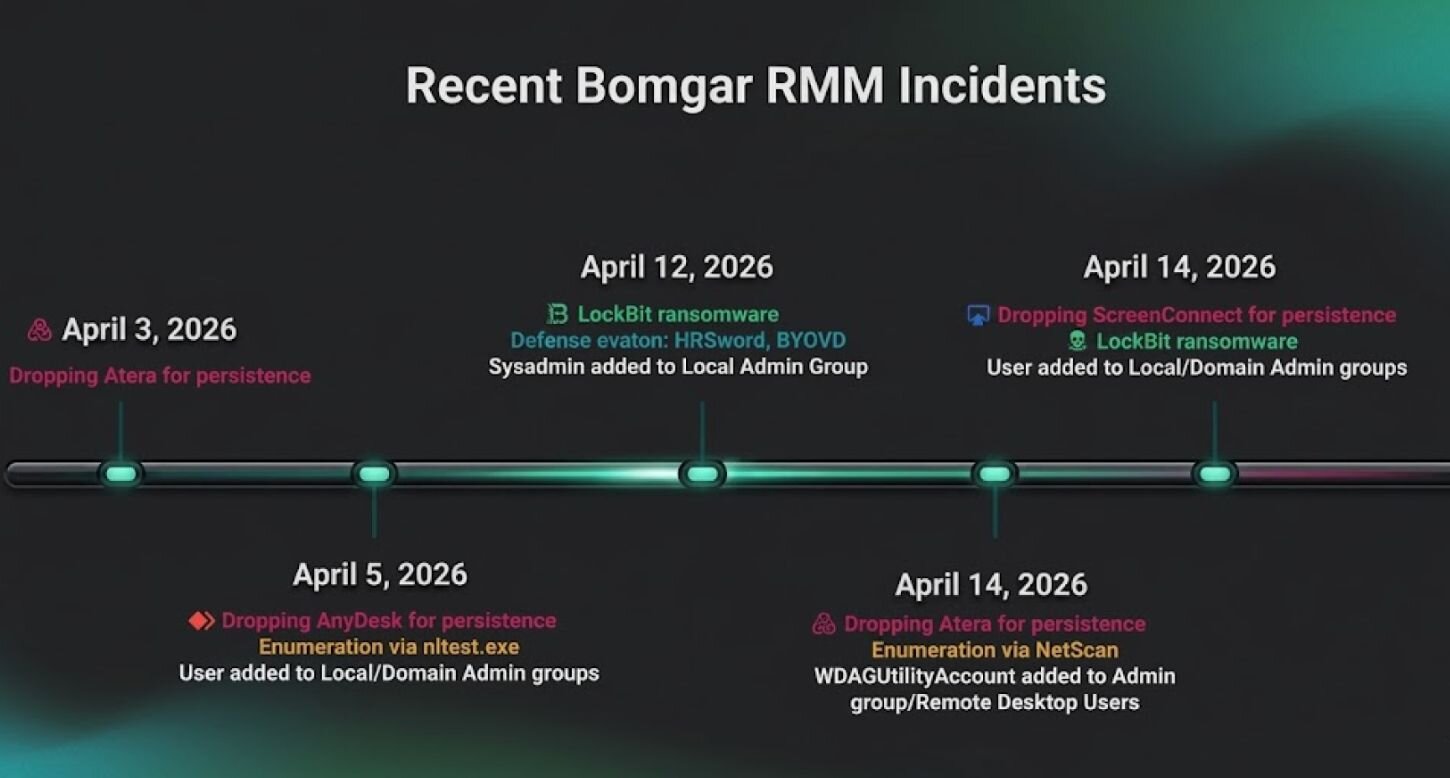
En un incidente del 3 de abril, el SOC vio a actores de amenazas usar una sesión de acceso remoto de Bomgar para ejecutar comandos a través de la interfaz de shell remoto de Bomgar con privilegios de SYSTEM. Esto incluyó ejecutar el instalador de Windows (msiexec.exe) en el directorio PerfLogs (C:\Windows\System32\msiexec.exe /i C:\PerfLogs\setup.msi). El setup.msi era un instalador de la herramienta de gestión remota Atera. Por separado, se creó una tarea programada (AteraAgentServiceWatchdog).
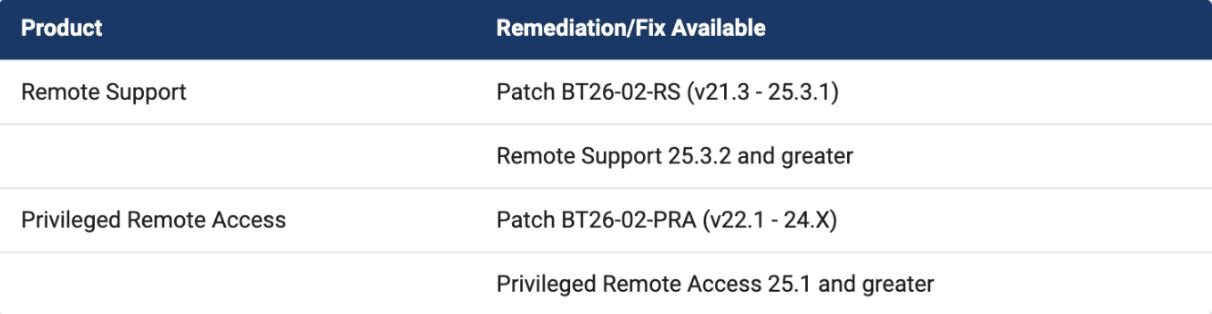
El cliente de Bomgar (que estaba firmado por Bomgar Corporation) era una versión desactualizada vulnerable a CVE-2026-1731 (versión 21.1.3). Estas pistas llevaron al SOC a sospechar que los atacantes en este incidente en particular estaban explotando una vulnerabilidad existente de Bomgar, la cual ha sido corregida desde febrero en la versión 25.3.2 de Bomgar/Remote Support (las versiones 25.3.1 y anteriores están afectadas) y la versión 25.1 de Privileged Remote Access (las versiones 24.3.4 y anteriores están afectadas).
Figura 5: Versiones corregidas del RMM de Bomgar
Muchos de estos TTPs se observaron durante incidentes anteriores desde la divulgación inicial de CVE-2026-1731. Durante una caza de amenazas retrospectiva, también observamos un incidente que probablemente comenzó el 11 de marzo, derivado de actividad sospechosa de Bomgar. Aquí, se colocó en el sistema un RMM SimpleHelp renombrado, que se ejecutó desde el directorio PerfLogs (c:\PerfLogs\InputUpdate.exe) y se configuró con la dirección IP 146.70.41[.]131.
Incidentes en curso
Queríamos destacar este reciente aumento en la explotación de este RMM en particular, que llevó al acceso a entornos de socios. Estas son algunas formas en que las empresas pueden protegerse, en especial si ya tienen Bomgar en sus entornos:
- Asegúrate de haber aplicado los parches para CVE-2026-1731 (consulta el aviso de seguridad de BeyondTrust para más información)
- Monitorea los entornos en busca de usuarios sospechosos agregados a los grupos de Administradores locales/Administradores de dominio
- Audita los RMMs para rastrear cuáles se usan o están autorizados actualmente. Revisa listas organizadas como LOLRMM para entender mejor qué herramientas RMM podrían ser explotadas por actores de amenazas
- Revisa los registros en busca de casos en los que se hayan ejecutado RMMs para encontrar RMMs sospechosos
- Verifica las versiones que ejecuta tu dispositivo Bomgar/Remote Support o Privileged Remote Access iniciando sesión en la interfaz de administración /appliance y viendo la versión del software en la página de estado.
Indicadores de compromiso
|
Indicador |
Descripción |
|
LB3.exe SHA256: 538b3b36dd8a30e721cc8dc579098e984cf8ed30b71d55303db45c7344f7a4cf |
Ejecutable de ransomware en el incidente del 12 de abril |
|
LB3.exe SHA256: 3529b1422da886b7d04555340dfb1efd44a625c2921af6df39819397176956d6 |
Ejecutable de ransomware en el incidente del 14 de abril |
|
Adminpwd123.1 |
Contraseña usada por el atacante en el incidente del 14 de abril |
|
123123qwEqwE |
Contraseña usada por el atacante en el incidente del 14 de abril |
|
InputUpdate.exe SHA256: bc9635dcc3444c18b447883c6bc1931e5373e48c7dbfaa607285a9fb668b03ea |
SimpleHelp RMM renombrado el 11 de marzo |
|
146.70.41[.]131 |
Dirección IP configurada para el SimpleHelp RMM del 11 de marzo |
|
lokbt9@onionmail[.]org |
Correo electrónico en la nota de rescate en el incidente del 12 de abril |
|
HRSword.exe SHA256: b44dd12179a15a7d89c18444d36e8d70b51d30c7989d3ab71330061401f731fe |
Herramienta HRSword usada por actores de amenazas en el incidente del 12 de abril |
|
PoisonX.sys SHA256: a5035cbd6c31616288aa66d98e5a25441ee38651fb5f330676319f921bb816a4 |
Driver usado por el actor de amenazas en el incidente del 12 de abril |
|
hrwfpdrv.sys |
Driver usado por el actor de amenazas en el incidente del 12 de abril |