

Huntress ha estado cazando actores maliciosos en más de 60.000 cuentas de usuario para casi 2.000 pequeñas empresas inscritas en nuestro producto de Managed Detection and Response (MDR) para Microsoft 365. Con MDR para Microsoft 365 ya en disponibilidad general (GA), queríamos destacar algunos de los incidentes interesantes que identificamos durante nuestra fase beta.
Continuando nuestra serie que expone las tácticas en torno al compromiso de correo electrónico empresarial (BEC), este blog analizará cómo Huntress detuvo el ataque BEC de un atacante que buscaba desviar fondos a su cuenta y sacar una gran ganancia sin que la víctima lo supiera.
Ponte al día con las otras tácticas de BEC que detectamos en la primera parte y la segunda parte.
Preparando el escenario
Recientemente, durante las pruebas beta de nuestra nueva solución MDR para Microsoft 365, Huntress identificó y frustró un ataque BEC contra una empresa de logística con sede en EE. UU. La empresa objetivo se comunica regularmente con varios proveedores globales, uno de los cuales se convirtió en el blanco de este ataque.
Se sospechaba que los ciberdelincuentes estaban monitoreando las interacciones de correo electrónico entre nuestra organización protegida por Huntress y el departamento de Cuentas por Pagar del proveedor externo de confianza. Su objetivo presunto era interceptar información de pago, como facturas, con la meta final de manipular los números de ruta para desviar fondos a cuentas bancarias controladas por el atacante. En el siguiente caso, se cambió el nombre del usuario para proteger su identidad.
Motivaciones del atacante
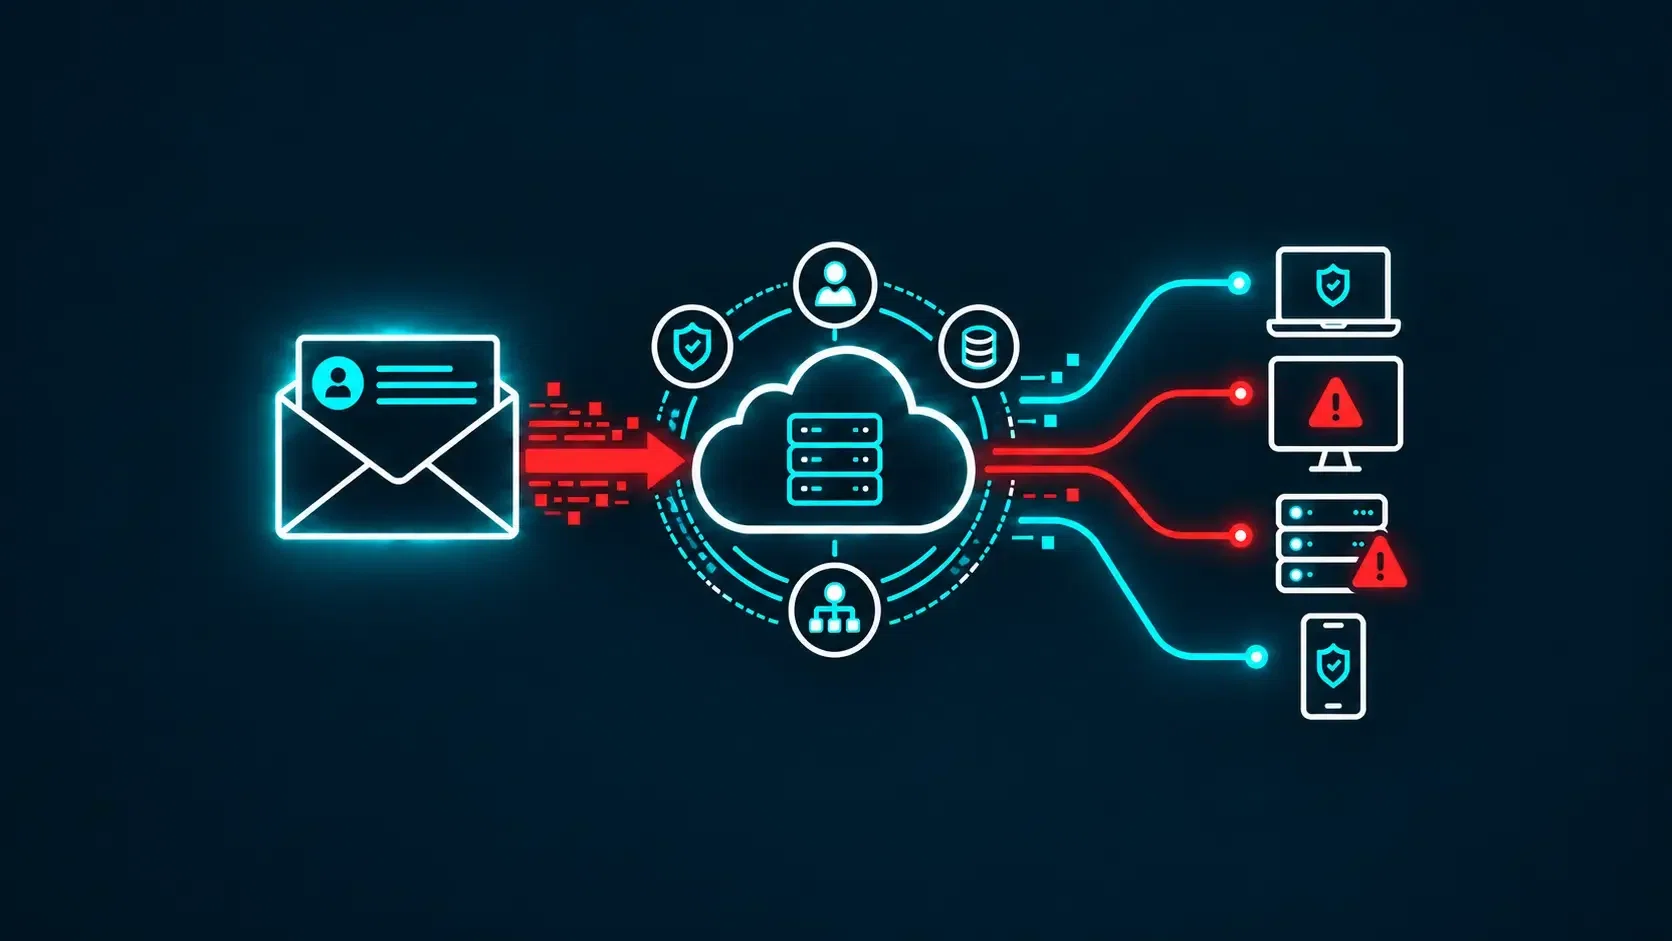
Según el FBI, “BEC ha sido sistemáticamente la tipología de delito con mayores pérdidas en dólares reportadas a IC3, con más de $2,4 mil millones en pérdidas ajustadas durante el año calendario 2021”. Como parte de un esquema para que los clientes les envíen dinero, los actores de amenazas mueven correos electrónicos de proveedores legítimos a una ubicación que el usuario no puede ver, para luego falsificar facturas de esos proveedores. Cuando la víctima va a pagar lo que cree que es una factura legítima, en realidad transfiere dinero al actor de amenazas. Para cuando la víctima se da cuenta de que su pago no llegó al proveedor esperado, es posible que el dinero enviado ya no sea recuperable.
Resumen del ataque
El equipo del Huntress SOC fue alertado sobre un inicio de sesión sospechoso de un usuario desde una IP nigeriana. Comenzaron a rastrear la actividad de este usuario y rápidamente quedó claro que la actividad era maliciosa.
Detalles de la actividad
El primer inicio de sesión exitoso en la cuenta comprometida se detectó desde la dirección IP 102.88.63[.]112 en Kaduna, Nigeria
Se creó una "New-InboxRule" llamada "jkhjg" para la cuenta comprometida desde una ubicación en Florida, pero la sesión se rastreó hasta la dirección IP nigeriana; dirección IP asociada: 102.129.153[.]110
Se creó otra "New-InboxRule" llamada "m,bvc" para la cuenta comprometida, nuevamente rastreada hasta la sesión nigeriana; dirección IP asociada: 102.129.153[.]110
Se crearon múltiples reglas de bandeja de entrada dentro de la sesión, afectando direcciones de correo electrónico de cuatro empresas diferentes: la empresa de logística de EE. UU., una empresa de marca de ropa, y empresas de logística con sede en Suiza y China
El actor de amenazas configuró reglas de reenvío para empleados clave de los proveedores, particularmente aquellos involucrados en finanzas y operaciones
Análisis de las acciones del actor de amenazas
La carpeta Conversation History en Outlook es usada por Microsoft Teams y normalmente no contiene correos electrónicos. La razón por la que el atacante probablemente eligió esta carpeta es que los usuarios rara vez la revisan. Marcar los correos como leídos suele hacerse junto con moverlos a una carpeta poco utilizada, para darle al actor de amenazas tiempo de manipular y/o reemplazar correos legítimos.
Los nombres de las reglas de correo parecían generados mediante un recorrido semialeatorio del teclado, debido a la cercanía de las letras ("jkhjg" y "m,bvc"). Esto podría ser una señal de que el actor de amenazas creó estas reglas manualmente, en vez de usar automatización por script. Hemos visto otros ataques BEC recientes que también usan nombres de reglas de correo cortos y similares a recorridos de teclado, como “gggf”, “sss”, “m” y “.”.
Para detectar estas tácticas, cualquier regla de bandeja de entrada creada para mover correos a la carpeta Conversation History debería examinarse de cerca, ya que casi con certeza es de naturaleza maliciosa. Además, las reglas de bandeja de entrada con nombres cortos y sin sentido, especialmente cuando se combinan con la acción Mark as Read en True, también tienen una alta probabilidad de ser maliciosas.
Reflexiones finales
El aumento del fraude financiero, particularmente a través de ataques BEC, plantea desafíos importantes para las empresas en todo el mundo. Es fundamental que las organizaciones prioricen la ciberseguridad y adopten soluciones integrales de detección y respuesta ante amenazas. El caso destacado en esta publicación del blog es un recordatorio de que los ciberdelincuentes evolucionan constantemente sus tácticas y aprovechan vulnerabilidades en los canales de comunicación para defraudar a las empresas.
Para combatir eficazmente el fraude financiero, las empresas deben mantenerse alerta, implementar medidas de seguridad sólidas y asociarse con socios de ciberseguridad confiables.
Con MDR for Microsoft 365, aprovecharás el SOC global de Huntress para obtener protección 24/7 contra ataques de compromiso del correo electrónico empresarial. Escríbenos si quieres iniciar una prueba o conocer más de parte de nuestro equipo.
Un agradecimiento especial a Max Rogers (@MaxRogers5) y a Sharon Martin por sus aportes a esta publicación del blog.
Continúa con la cuarta parte: Compromiso del correo electrónico empresarial a través de privilegios administrativos de Azure
• • •
IoCs
- 102.88.63[.]112
- 102.129.153[.]110
ATT&CK TTPs
- Acceso inicial, T1078.004, cuentas cloud válidas