

Desde nuestros inicios, Huntress ha tenido un principio rector: proteger al 99%. Este espíritu nos ha llevado a crear productos, funciones y características que buscan prevenir problemas y detener las amenazas que afectan a las pequeñas y medianas empresas (PYMES) a nivel mundial.
Si bien no tenemos una bola de cristal que nos diga exactamente dónde atacarán los atacantes a continuación, lo que sí podemos hacer es observar dónde las PYMES están más en riesgo y anticipar los tipos de amenazas que buscan explotarlas. El Compromiso del correo electrónico empresarial (BEC) es una de esas amenazas.
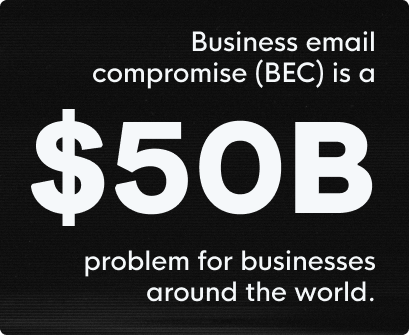
Los ataques de BEC son cada vez más frecuentes en empresas de todos los tamaños. De hecho, el Centro de Quejas de Delitos en Internet del FBI descubrió que el BEC es un problema de $50 mil millones. Por eso, para combatir esta amenaza cada vez más extendida y costosa, lanzamos Huntress Managed ITDR, nuestra respuesta a los ataques modernos de compromiso del correo electrónico empresarial que afectan a las PYMES día tras día.
Entendiendo el Compromiso del correo electrónico empresarial
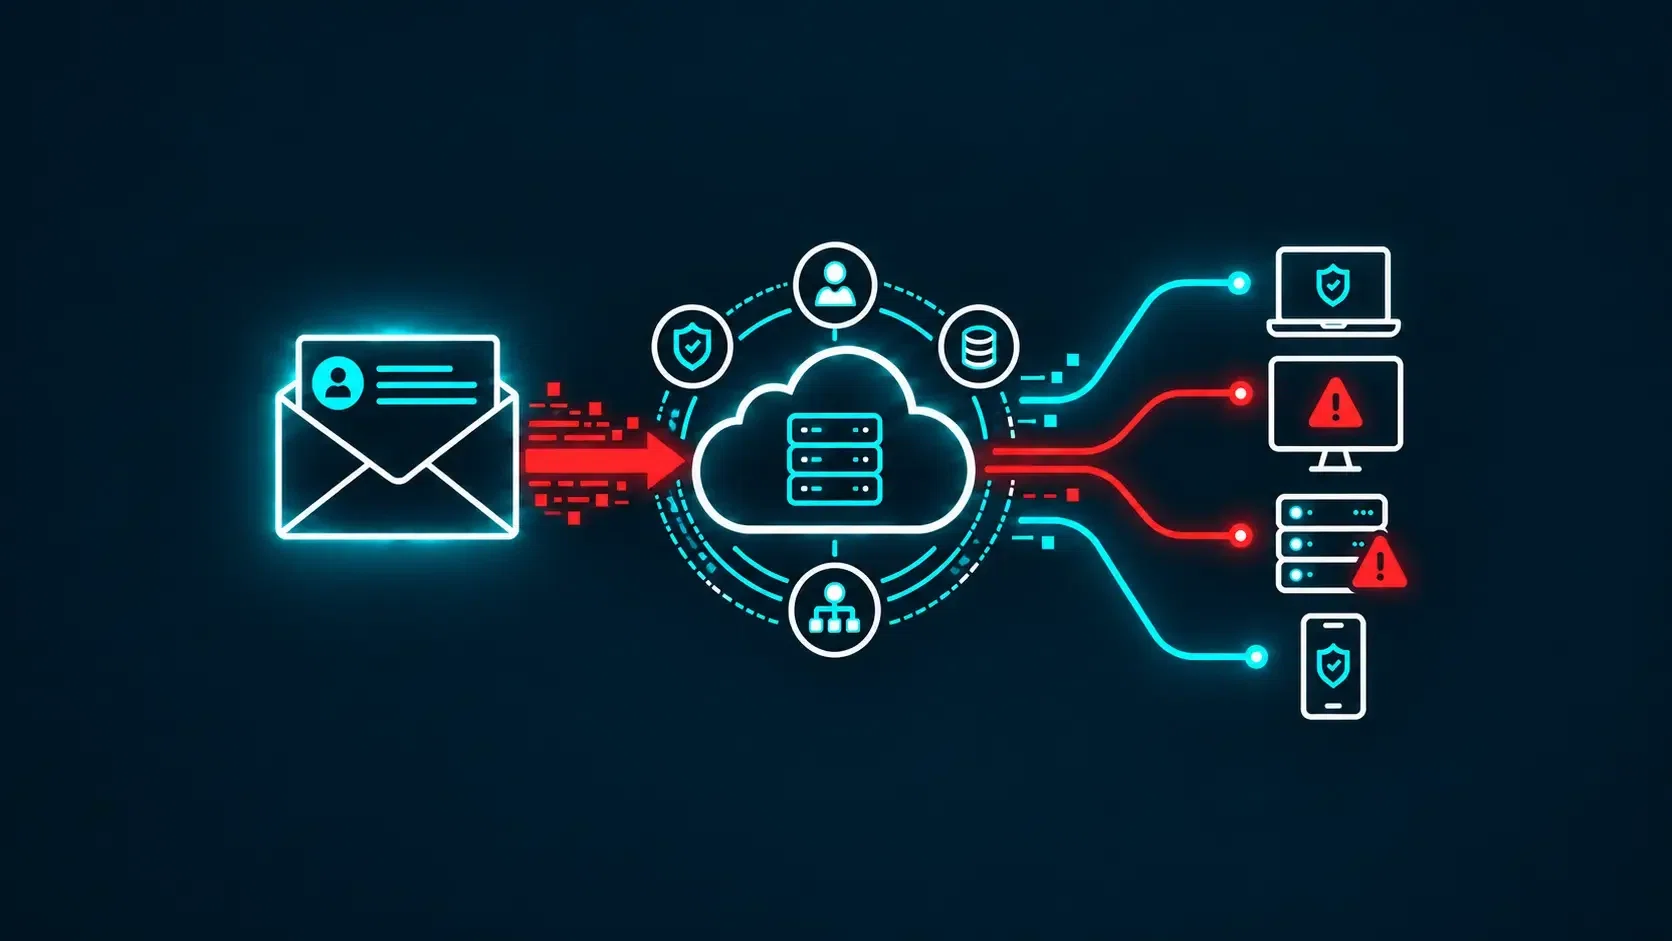
Al analizar el BEC desde la perspectiva de un atacante, hay un proceso bastante lineal para lograr el resultado final: ya sea una ganancia financiera para el actor de amenazas u obtener información de identificación personal (PII) para venderla o usarla más adelante. La cadena de ataque de BEC suele verse algo así:
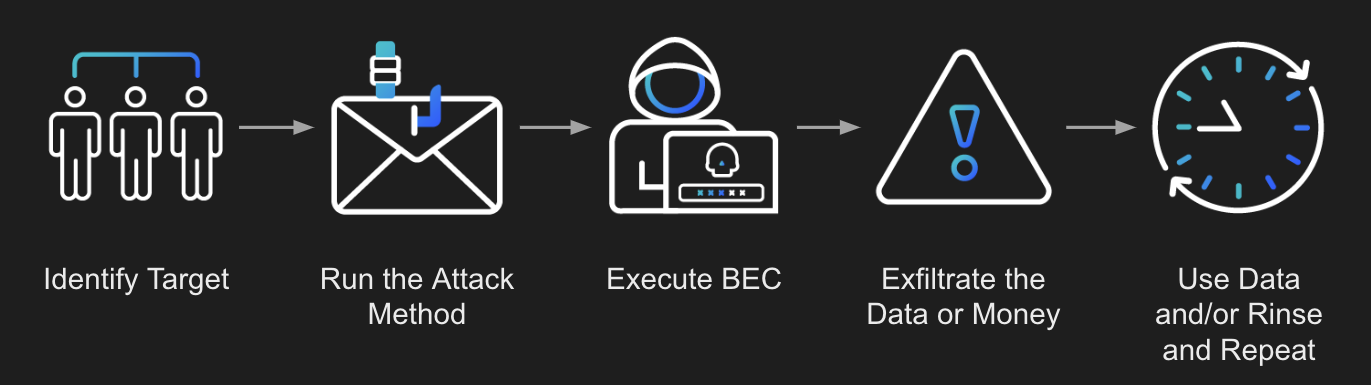
Como se ve en el gráfico anterior, el proceso comienza identificando un objetivo. Esto se hace utilizando medios de acceso público, como las redes sociales, para obtener información sobre el objetivo, o mediante información previamente recopilada de la organización a través de reconocimiento o información comprada en la dark web. Con la información reunida, se puede llevar a cabo un ataque muy personalizado, que juega con las emociones o la psicología del objetivo para que actúe rápido e ignore las señales de alerta.
Una vez que el objetivo cae en la trampa, puede comenzar el ataque de BEC en sí. Esto generalmente implica intentar obtener la información o las credenciales del objetivo. Una vez que las tienen, pueden falsificar su identidad digital para engañar a otras víctimas y hacer que redirijan pagos u ofrezcan información más sensible.
Combatiendo el BEC con Huntress Managed ITDR (antes MDR para Microsoft 365)
Entonces, ¿cómo nos protegemos contra algo que se aprovecha del elemento humano? En cambio, usamos ese elemento humano a nuestro favor.
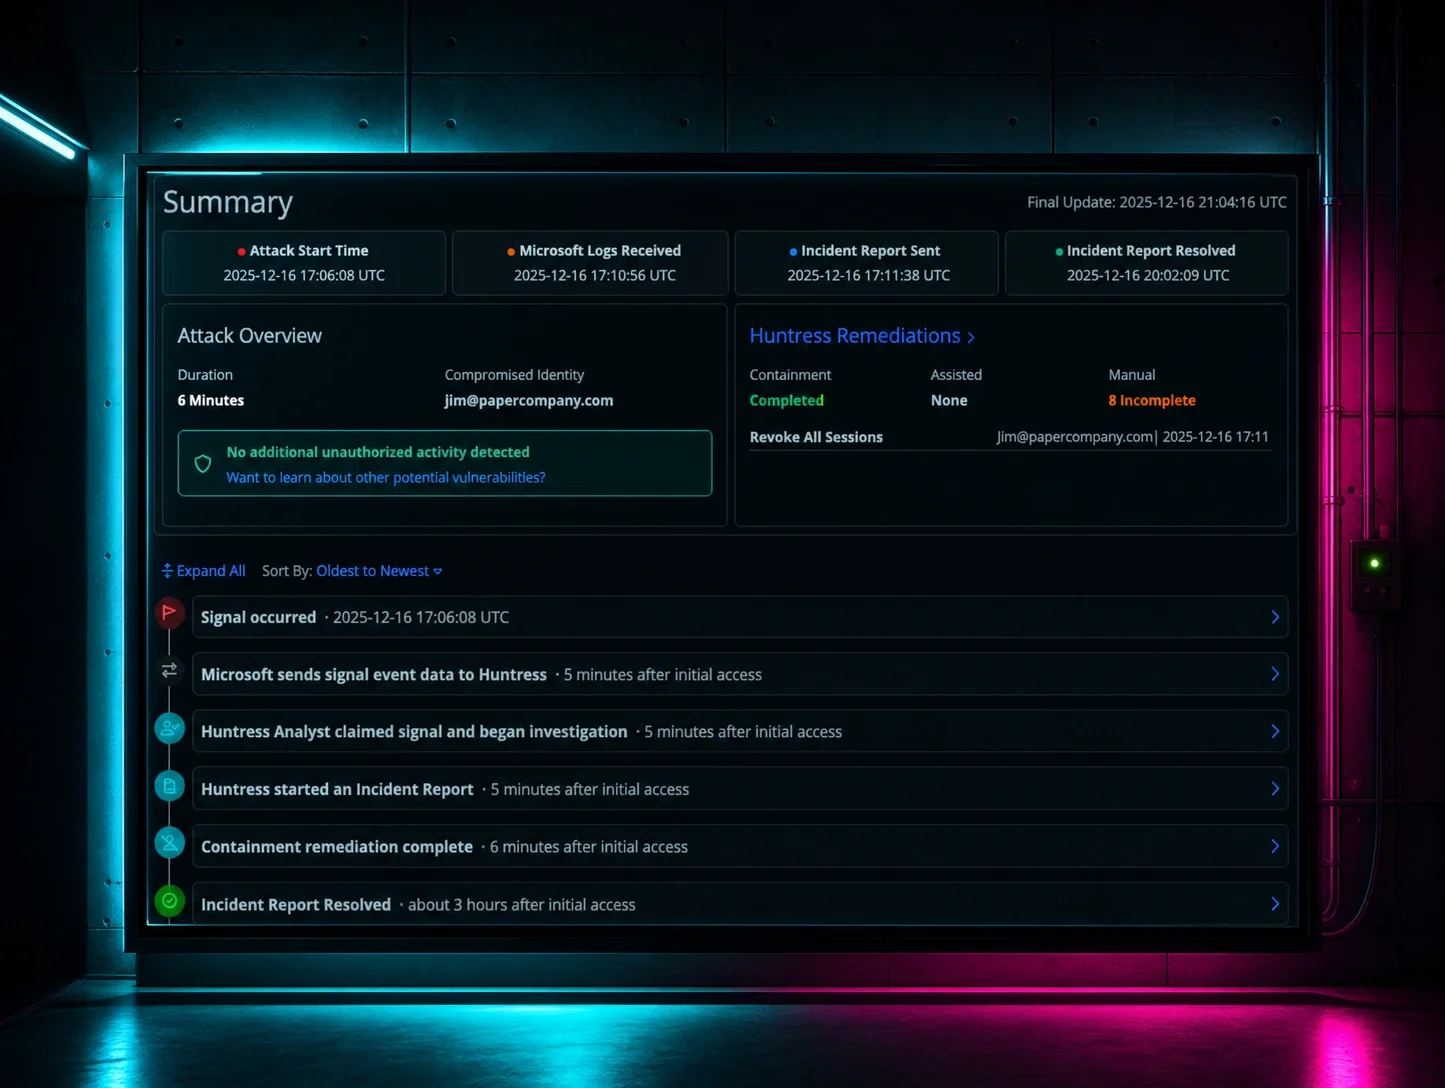
En Huntress, usamos un enfoque que combina lo mejor de ambos mundos al combatir a los atacantes: software poderoso respaldado por experiencia humana. Con años de conocimiento práctico en ciberseguridad, hemos creado detectores automatizados que revisan toda la información que obtenemos de Microsoft —como registros de datos de usuarios, inquilinos y aplicaciones— para determinar si un proceso o evento parece malicioso. Estos detectores trabajan para minimizar el ruido inicial y los miles de millones de puntos de datos que recibimos de Microsoft. Todo lo que consideramos sospechoso se filtra en señales de amenaza para que nuestro equipo del SOC, disponible 24/7, lo examine.
Con su experiencia de primer nivel y su pasión por arruinarle el día a un atacante, este equipo investiga todo lo que no se vea o no se sienta bien, analizando la información para ayudar a confirmar si realmente se descubrió un evento malicioso. Una vez que se confirma una amenaza, nuestros analistas del SOC pueden aislar una identidad del resto del inquilino para detener cualquier actividad maliciosa adicional. También creamos un plan de acción personalizado para ayudar a nuestros partners a remediar cualquier amenaza encontrada o revertir cualquier compromiso que haya ocurrido, además de garantizar que el entorno quede fortalecido contra futuros ataques.
Algunos ejemplos de los ataques que ya buscamos y detectamos dentro de los inquilinos de Microsoft 365 son:
Reglas de bandeja de entrada sospechosas
Este ataque busca tomar correos electrónicos reales, que normalmente contienen información de pago, credenciales o algo similar, y moverlos a un área oculta del buzón del usuario. Ofuscar correos electrónicos o enviarlos a un buzón externo que pertenece al atacante borra todo rastro de que el correo entró o salió. Con este ataque, los usuarios rara vez se dan cuenta de lo que está pasando, y todo ocurre usando las capacidades integradas de Microsoft para automatizar el procesamiento de correo en el buzón.
Escalada de privilegios
Cuando un atacante obtiene acceso a un inquilino de Microsoft 365, una de las primeras cosas que querrá establecer es persistencia dentro de ese entorno. La forma más simple de hacerlo es crear una cuenta dentro del entorno que pase desapercibida; de esta manera, siempre tienen una forma de volver a entrar incluso si la cuenta de su acceso inicial cambiara su contraseña. Una vez que la nueva cuenta está activa, pueden elevarla para que tenga permisos de administrador global y así tener realmente las llaves del reino, pudiendo cambiar cualquier cosa, agregar reglas y cubrir sus huellas.
Las amenazas de identidad en Microsoft 365 necesitan más que alertas. Descubre cómo Huntress Managed ITDR detecta, investiga y responde a inicios de sesión sospechosos, reglas de bandeja de entrada, escalada de privilegios y compromiso del correo electrónico empresarial. Inicia una prueba gratuita de ITDR o reserva una demo.
Estos son solo dos de los innumerables tipos de ataques de BEC que en Huntress podemos detectar, y hemos tenido un éxito increíble contra algunos de estos terribles tipos de ataque. Puedes leer sobre ellos en estos blogs:
- One MSP, Three Microsoft 365 Compromises, 72 Hours
- Threat Hunting for Business Email Compromise Through User Agents
- Thwarting Financial Fraud: Shutting Down Hackers in Microsoft 365
- Business Email Compromise via Azure Administrative Privileges
- Legitimate Apps as Traitorware for Persistent Microsoft 365 Compromise
En conclusión
El compromiso del correo electrónico empresarial no va a desaparecer. El mundo depende cada vez más de servicios de correo como Microsoft 365, y los atacantes lo saben. Sus métodos para obtener acceso son cada vez más difíciles de detectar con herramientas que dependen de procesos y procedimientos sistemáticos. Sin un Centro de operaciones de seguridad (SOC) liderado por humanos y con personal completo que analice todo lo que podría ser el modus operandi de un atacante, las cosas pueden pasarse por alto, y pasarán por alto. Cuando pensamos en cómo protegernos del BEC de aquí en adelante, la respuesta es Huntress.