

En un mundo altamente interconectado, las herramientas de monitoreo y gestión remota (RMM) son fundamentales para reducir costos y aumentar la eficiencia. Sin embargo, estas herramientas presentan desafíos e incluso riesgos importantes si no se gestionan correctamente. Los analistas de Huntress han observado el uso de herramientas RMM heredadas en intentos de instalar ransomware, y han brindado información sobre el uso general de herramientas RMM por parte de actores de amenazas como medio para mantener persistencia.
Como se ilustra en la Figura 1, el Informe de ciberamenazas 2025 de Huntress da una idea de las herramientas de acceso remoto más abusadas, según lo observado por Huntress.
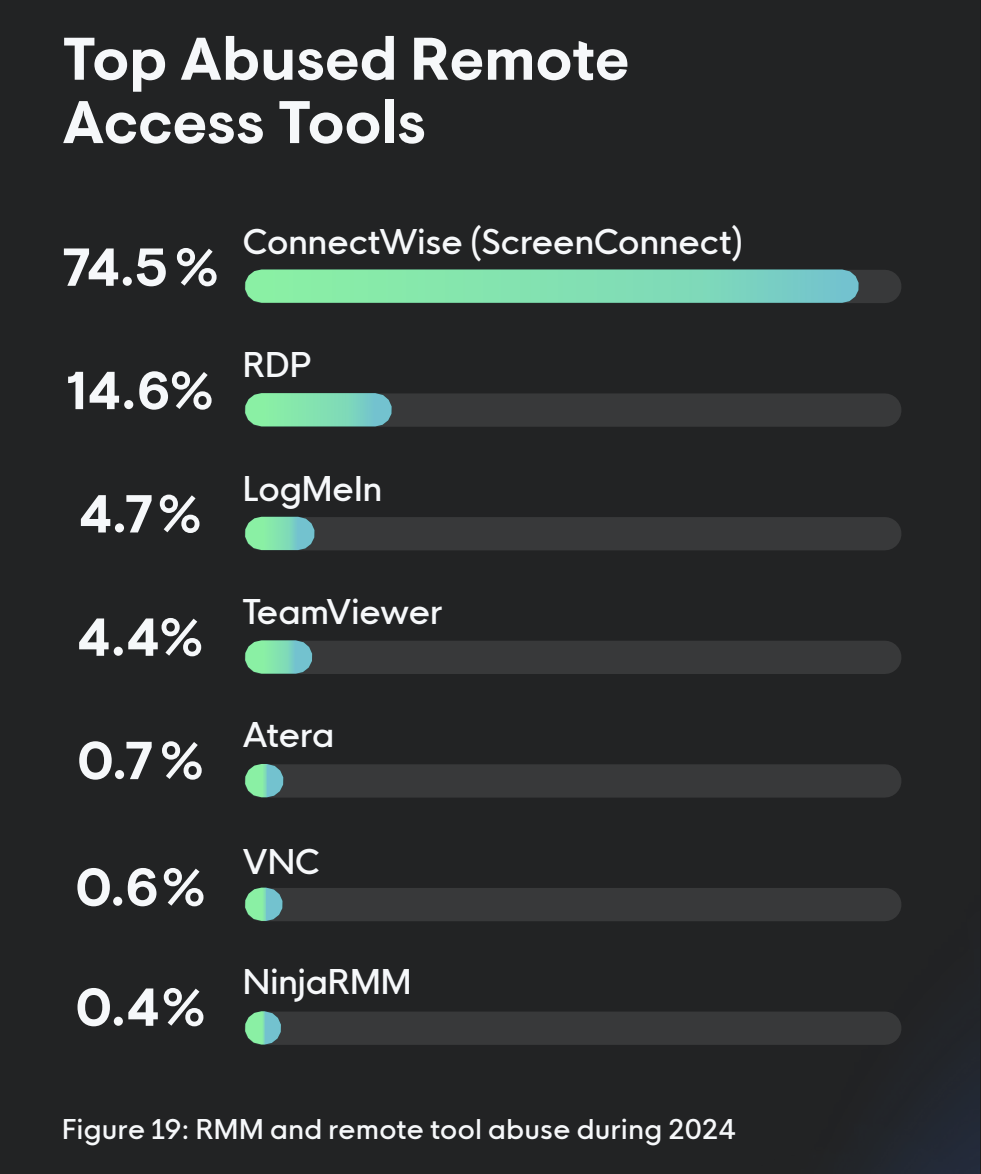
Figura 1: Herramientas de acceso remoto más abusadas, según Huntress
Más allá de la perspectiva de Huntress, la Figura 2 ilustra, según el Informe de amenazas de Arctic Wolf 2025, que el 93,0% de los casos de ransomware y extorsión de datos fueron resultado de exposición externa, y el 59,4% de los casos fueron resultado de herramientas de acceso remoto/RMM externas.
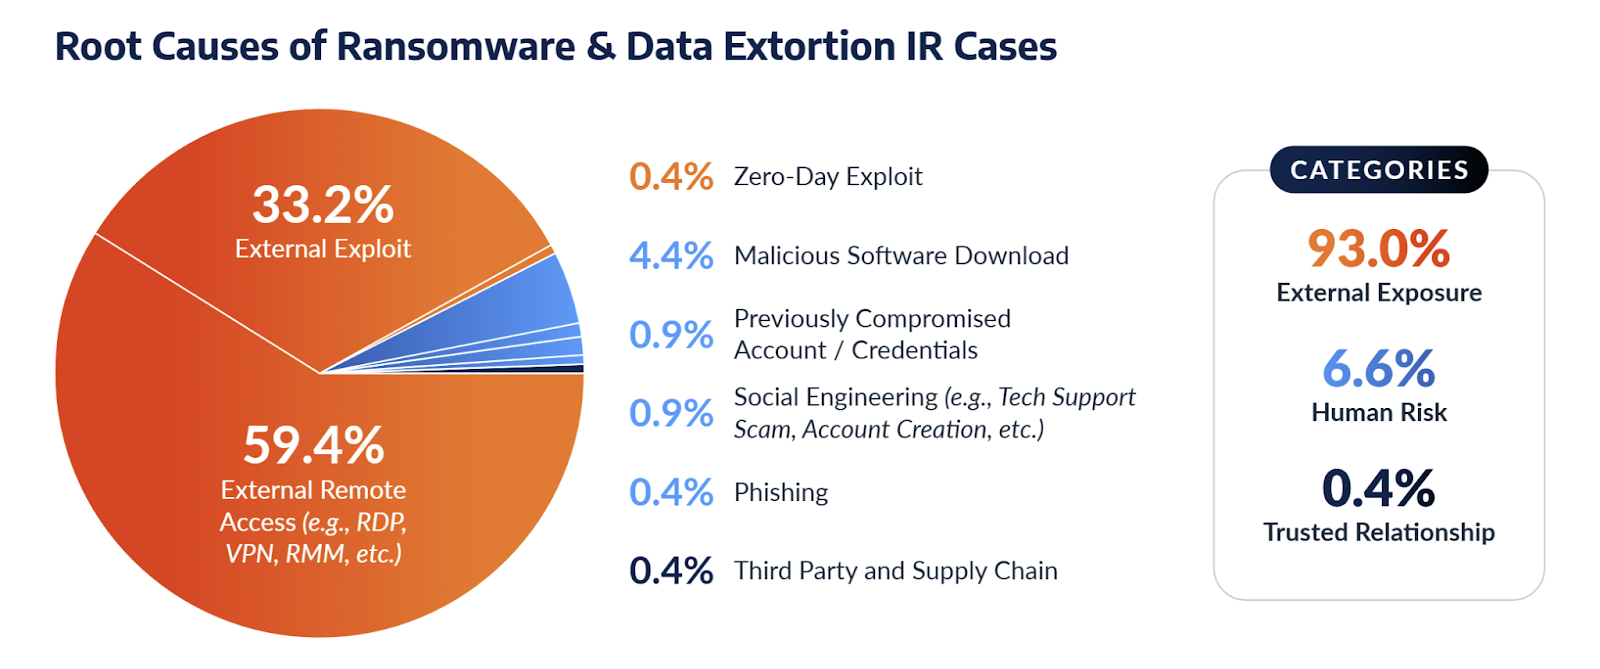
Figura 2: Causas raíz de los casos de respuesta a incidentes de ransomware y extorsión de datos (fuente: Arctic Wolf)
Esto ilustra claramente los desafíos asociados con la interconectividad en cualquier entorno empresarial. Sin embargo, esto se da con mayor frecuencia en el espacio de los proveedores de servicios gestionados (MSP) y la detección y respuesta gestionadas (MDR). Por ejemplo, Huntress ha respondido a incidentes en los que el acceso inicial se logró mediante el compromiso de una RMM heredada que estaba instalada antes de que la empresa cambiara a un nuevo MSP.
Sin embargo, cuando los actores de amenazas comprometen herramientas RMM heredadas o instalan su propia RMM tras obtener acceso a un endpoint, esto no refleja el panorama completo. Huntress ha observado incidentes en los que se usaban legítimamente varias herramientas RMM, a veces por parte de múltiples proveedores o prestadores de servicios. En estos incidentes, el tiempo necesario para determinar el alcance se extiende, ya que estas herramientas suelen requerir identificar, recuperar y examinar en detalle archivos de registro individuales para determinar el uso “normal”.
Actores de amenazas que usan herramientas RMM
Los analistas de Huntress han observado incidentes en los que los actores de amenazas usaron diversos medios para instalar herramientas RMM como SimpleHelp o Mesh Agent. En algunos casos, los actores de amenazas accedieron a endpoints mediante SMB/RPC o la instancia de MSSQL para habilitar RDP o instalar otras herramientas RMM.
Incidente 1
Durante un incidente identificado el 7 de feb. de 2025, la evidencia indicó que UltraVNC se había instalado el 14 de mayo de 2023, y que desde entonces había sido objeto de ataques de fuerza bruta para adivinar contraseñas. De hecho, los registros disponibles mostraron 2.189 intentos de inicio de sesión fallidos desde varias direcciones IP públicas. Tras los intentos fallidos, la Figura 3 ilustra una serie de eventos exitosos de inicio y cierre de sesión en UltraVNC previos e incluyendo la fecha y hora del incidente.
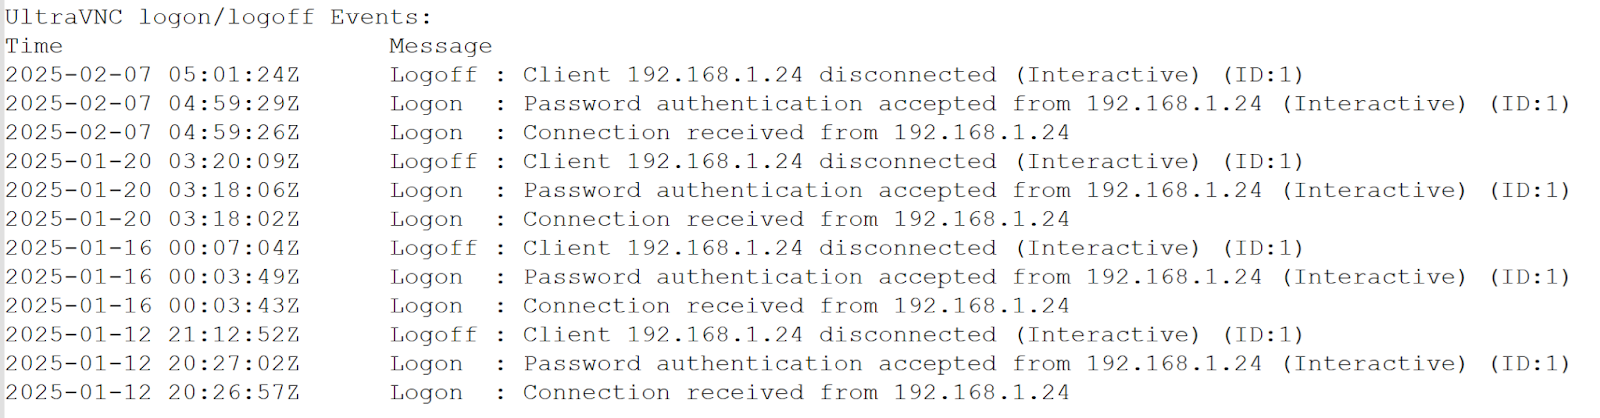
Figura 3: Eventos de inicio/cierre de sesión en UltraVNC
Cabe notar que la última sesión de inicio de sesión ilustrada en la Figura 3 duró menos de un minuto; sin embargo, la línea de tiempo de la investigación mostró que, durante ese período, el actor de amenazas instaló AteraAgent mediante la siguiente línea de comandos:
"C:\Windows\System32\msiexec.exe" /i "C:\Users\<user>\Music\setup.msi"
Este evento en la línea de tiempo fue seguido por eventos de MsiInstaller que mostraron la instalación exitosa de AteraAgent. Poco después de completarse la instalación, se ejecutó el archivo C:\Windows\TEMP\unpack\setup.msi, que instaló exitosamente SplashTop Streamer. La instalación de SplashTop Streamer apuntaba a una dirección IP pública que también fue el origen de 168 intentos de inicio de sesión fallidos (según los registros disponibles).
La línea de tiempo de la investigación mostró entonces que, a las 2025-02-07 05:02:35Z, se produjo un inicio de sesión exitoso en SplashTop Streamer; se transfirieron múltiples archivos al endpoint comprometido mediante esa conexión, y se ejecutaron varias herramientas de robo de credenciales, incluidas mimikatz y la herramienta de recuperación de contraseñas de navegador XenArmor.
Uno de los archivos descargados al endpoint se llamaba EreignisseLoeschen.bat, que en alemán significa “eliminar eventos”. Este archivo no pudo recuperarse del endpoint, pero los registros de eventos de Windows sí se recuperaron exitosamente. Por lo tanto, no está claro cuál era exactamente el contenido del archivo, pero es posible que no se haya ejecutado, ya que las actividades del actor de amenazas se frustraron antes de que llegara a ese punto de su ataque.
En este incidente, el actor de amenazas obtuvo acceso a un endpoint mediante una RMM heredada, e instaló otra herramienta RMM mientras conservaba el acceso al vector de acceso inicial original.
Huntress también ha observado incidentes en los que los actores de amenazas instalaron múltiples herramientas RMM. Sí, leíste bien… múltiples herramientas RMM.
Incidente 2
Durante la última semana de marzo de 2025, los analistas del Centro de Operaciones de Seguridad de Huntress (SOC) reportaron un endpoint en el que se había implementado ransomware Akira. Una investigación del incidente indicó que, tres días antes del incidente, un actor de amenazas había accedido al endpoint mediante RDP que no estaba protegido con MFA, y ejecutó netscan para enumerar los endpoints de la red. La investigación reveló que este acceso se originó desde una estación de trabajo que Huntress había observado previamente asociada con incidentes de ransomware Akira.
El día en que se implementó el ransomware, el actor de amenazas accedió al endpoint reportado desde otro endpoint legítimo en la red del cliente, uno que no tenía instalado el agente de Huntress, y que por lo tanto no estaba siendo gestionado mediante el Huntress SOC. El actor de amenazas se movió lateralmente entre endpoints mediante RDP, y en cuestión de minutos tras acceder al endpoint reportado, instaló Chrome Remote Desktop Host, RustDesk y AnyDesk, todo en rápida sucesión.
Poco después de que terminara esta actividad de instalación, el actor de amenazas ejecutó el archivo C:\Users\<user>\AppData\Local\Temp\AVDefenderUninstall.bat, que (según la telemetría de EDR posterior) parecía incluir intentos de eliminar varias herramientas de seguridad. Según varios mensajes de MsiInstaller observados en la línea de tiempo de la investigación, varios de estos intentos tuvieron éxito. Finalmente, el actor de amenazas ejecutó el ransomware Akira mediante comandos como el siguiente:
win_locker.exe -remote -n=3 -p=\\192.168.x.x\C$
En este incidente, el actor de amenazas aprovechó el acceso remoto (RDP) que estaba habilitado ampliamente en toda la infraestructura sin el beneficio de MFA, y luego instaló no una, no dos, sino tres herramientas RMM distintas.
Conclusión
Una base sólida de seguridad empieza con un inventario preciso de un activo de ciberseguridad, porque no puedes proteger lo que no sabes que tienes. Este inventario no solo incluye activos físicos y virtuales, sino también las aplicaciones que deberían estar en ejecución en los sistemas (de acuerdo con el uso del negocio).
Una vez que tengas un inventario preciso, el siguiente paso es reducir la superficie de ataque, configurando esos sistemas para que sean resilientes de acuerdo con su uso en el negocio. Por ejemplo, la publicación del blog de Bitdefender sobre el ransomware RedCurl describe el vector de acceso inicial como un correo de phishing con un archivo .img adjunto; cuando un usuario hace doble clic en este archivo, Windows lo monta y abre automáticamente de forma predeterminada, mostrando al usuario lo que haya dentro. Esta funcionalidad a menudo no tiene un uso legítimo de negocio y representa un riesgo para el entorno; por eso, este comportamiento predeterminado se puede deshabilitar sin afectar la función general del negocio del endpoint, usando el método descrito en la publicación del blog de Huntress, “Addressing Initial Access.”
Una vez completados estos pasos, aplica herramientas de seguridad para lograr el nivel de visibilidad adecuado para tu organización. Se deben instalar EDR y herramientas de monitoreo similares en todos los endpoints de la infraestructura, ya que cualquier brecha en la cobertura deja una abertura para que los actores de amenazas la exploten.