

Agradecimientos: Huntress quiere reconocer las contribuciones de los analistas del SOC Tanner Filip, Jose Oregon y Priscilla Ibarra, y de Lindsey O’Donnell-Welch por su ayuda en la búsqueda de telemetría para incidentes y por encontrar evidencia adicional.
Resumen: Desde el 27 de febrero, Huntress ha observado un aumento en los incidentes que usan Tiflux, un RMM comercial poco conocido. Al examinar más de cerca uno de estos incidentes relacionados con Tiflux, descubrimos que los actores de amenazas enviaron una campaña de phishing con señuelos de documentos falsos para lograr el acceso inicial, antes de encadenar ese acceso con herramientas adicionales de control remoto, entre ellas UltraVNC, Splashtop y, en algunos casos, ScreenConnect. La campaña encaja en un patrón más amplio que Huntress ha visto repetidamente: actores de amenazas que abusan de software legítimo de administración remota para lograr acceso y persistencia de forma sigilosa. Lo que hace que esta actividad sea especialmente preocupante es que el instalador de Tiflux también incluye componentes obsoletos y sospechosos, incluido un controlador vulnerable HwRwDrv.sys asociado con la elevación de privilegios y firmado con certificados vencidos hace mucho tiempo, lo que aumenta el riesgo más allá del simple acceso remoto.
Actores de amenazas y Tiflux
Esta es la primera vez que Huntress escribe sobre un actor de amenazas que usa Tiflux, un producto de RMM originado en Brasil, para obtener acceso remoto al equipo de un objetivo. El SOC ha visto un aumento en el uso de Tiflux en varios incidentes desde febrero. No hemos visto que se haya escrito mucho más sobre este RMM en particular, pero parece seguir el patrón que hemos observado en el que los actores de amenazas siguen probando y usando nuevos RMM como forma de establecer acceso y persistencia en los entornos de las víctimas.
Varios de los incidentes relacionados con Tiflux observados por el SOC presentaron similitudes en su cadena de ataque, como la implementación de múltiples RMM y controladores de kernel vulnerables. Algunos de estos incidentes llevaron a un acceso no autorizado y al robo de credenciales. Profundizamos en uno de los incidentes relacionados con Tiflux, que reveló capacidades que los actores de amenazas habían configurado para la persistencia, la creación de perfiles de información del sistema y la transmisión de capturas de pantalla.
Detalles técnicos
El incidente que llamó nuestra atención inicialmente comenzó con un correo de malspam enviado el 1 de mayo desde businessservices@hg[.]lawdepotisland[.]com, como se ve en la Figura 1 a continuación.
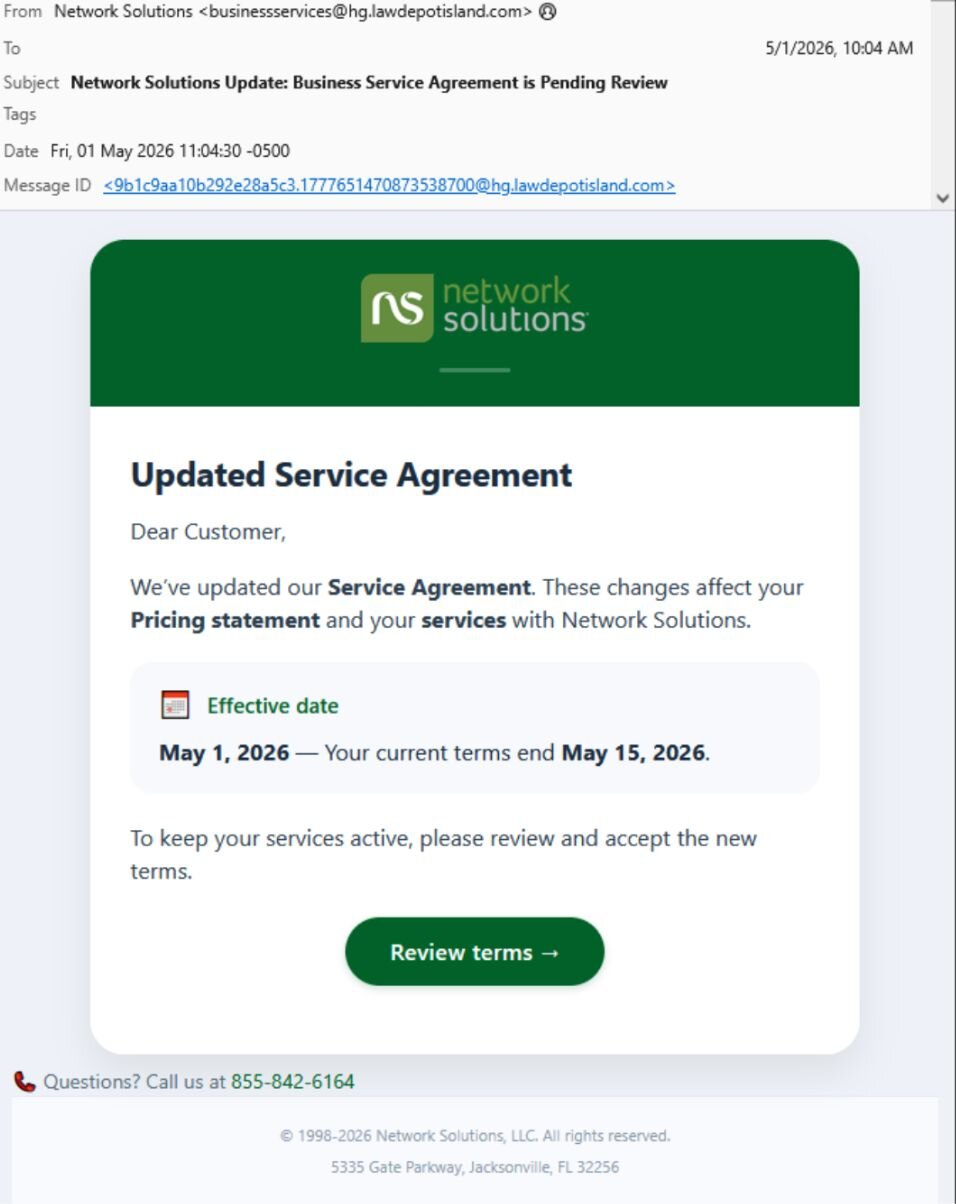
El enlace en el mensaje de correo llevaba a una página protegida con una prueba CAPTCHA de CloudFlare, alojada en lenwillfilenetwork[.]com. Una vez completada, llevaba a los objetivos a la siguiente página:
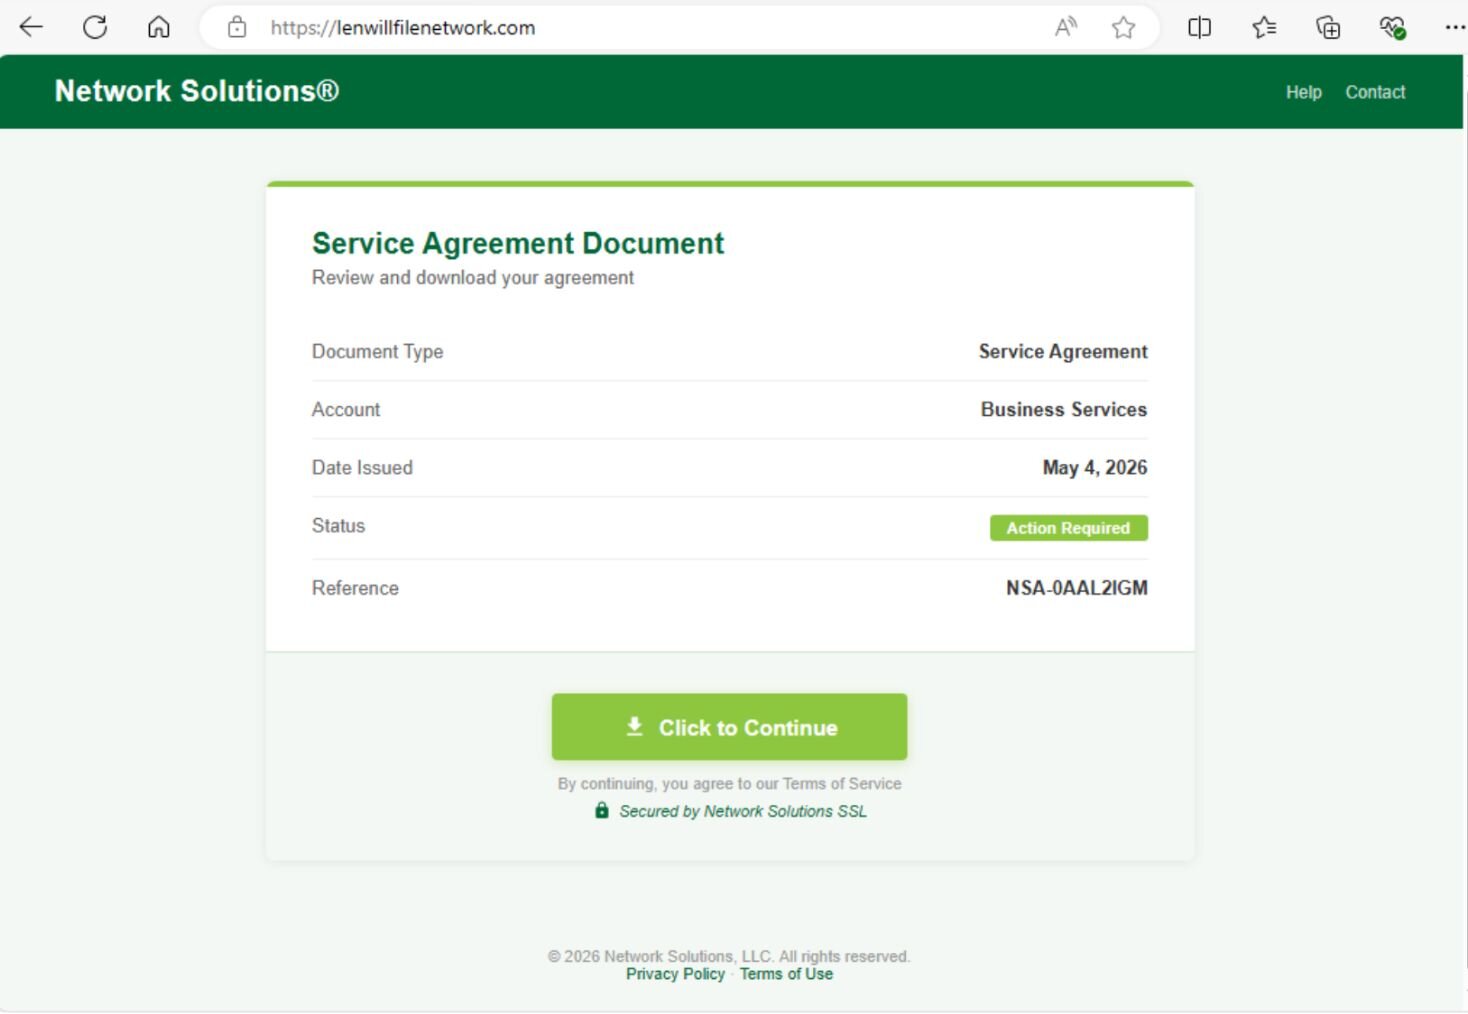
Hemos visto varias variaciones de esta parte inicial del ataque. Un ataque más reciente, detectado al día siguiente, usó un cuadro de diálogo similar a un CAPTCHA que, curiosamente, generaba una pequeña ventana emergente (dentro de Edge en Windows) que parecía intentar imitar algo propio de una Mac.
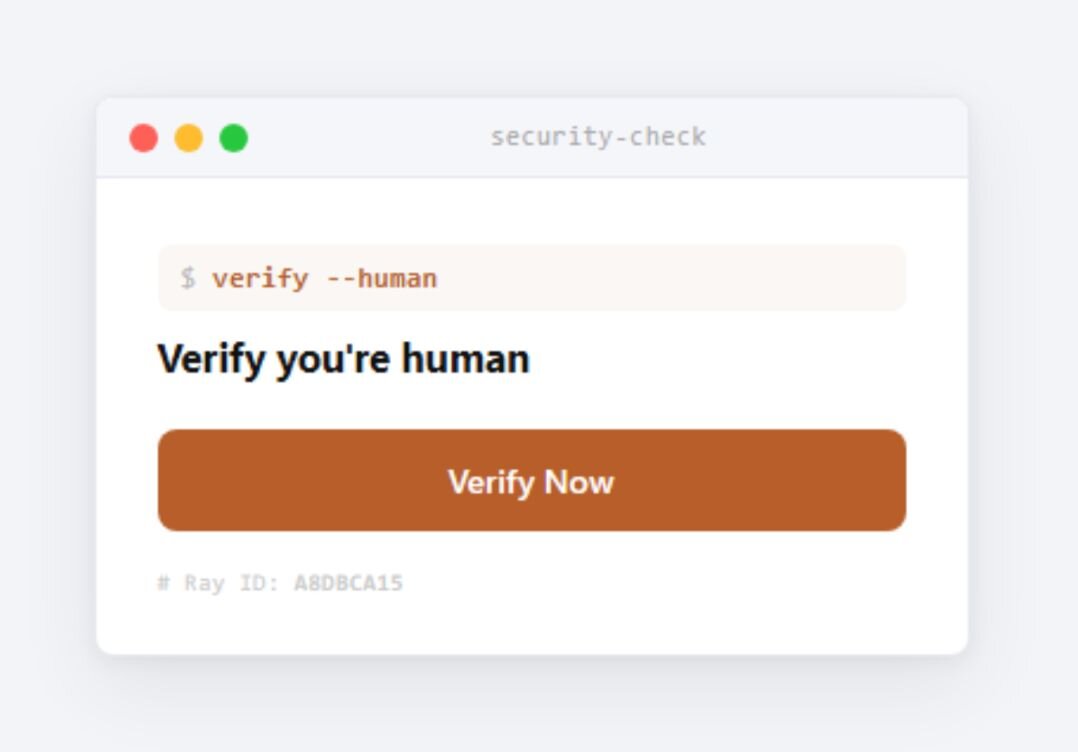
Después de unos segundos, apareció una nueva página que pedía al usuario descargar un "documento seguro".
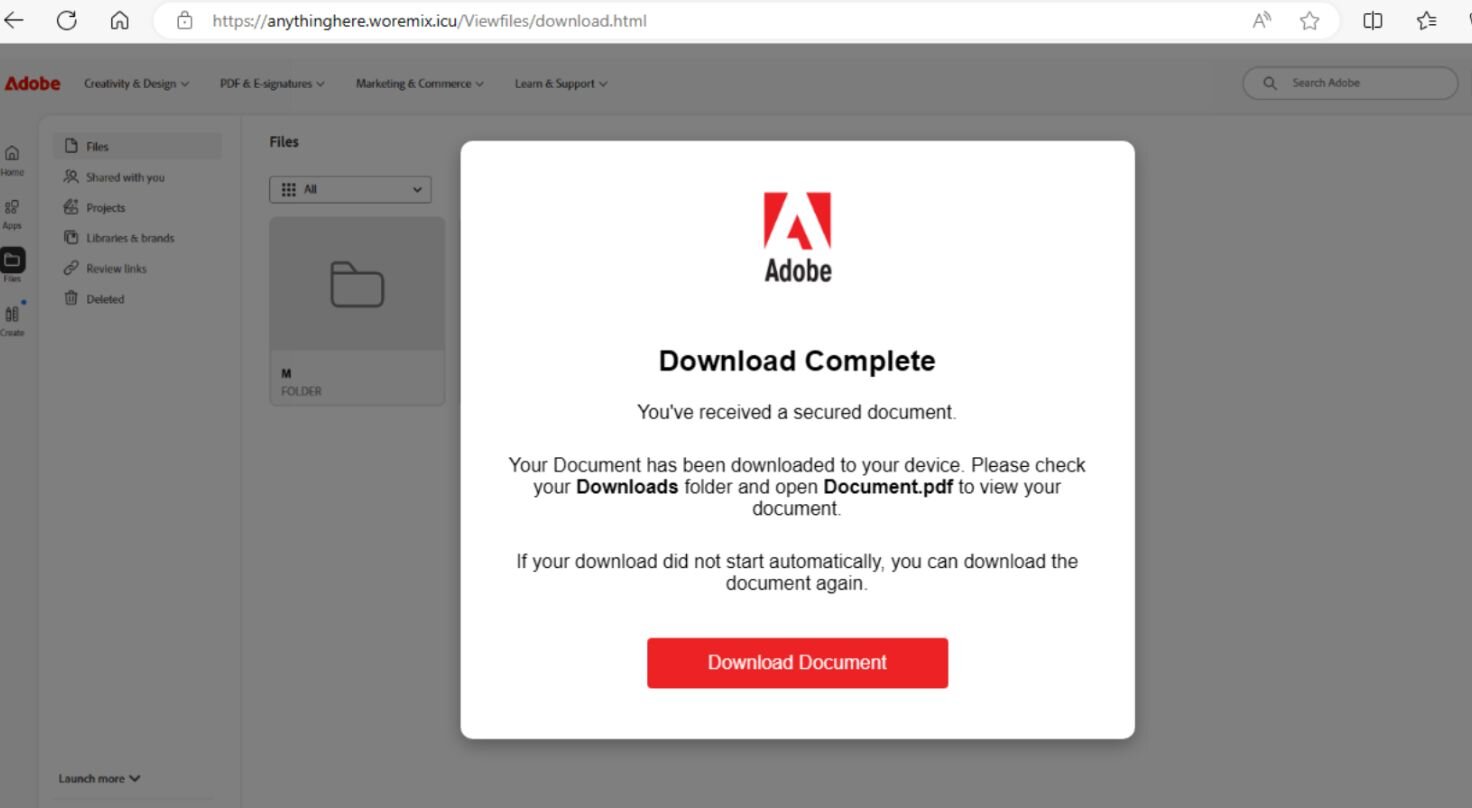
El enlace en cualquiera de las páginas llevaba al instalador de Tiflux, Network Solutions Agreement.msi, que se ve en la Figura 5.
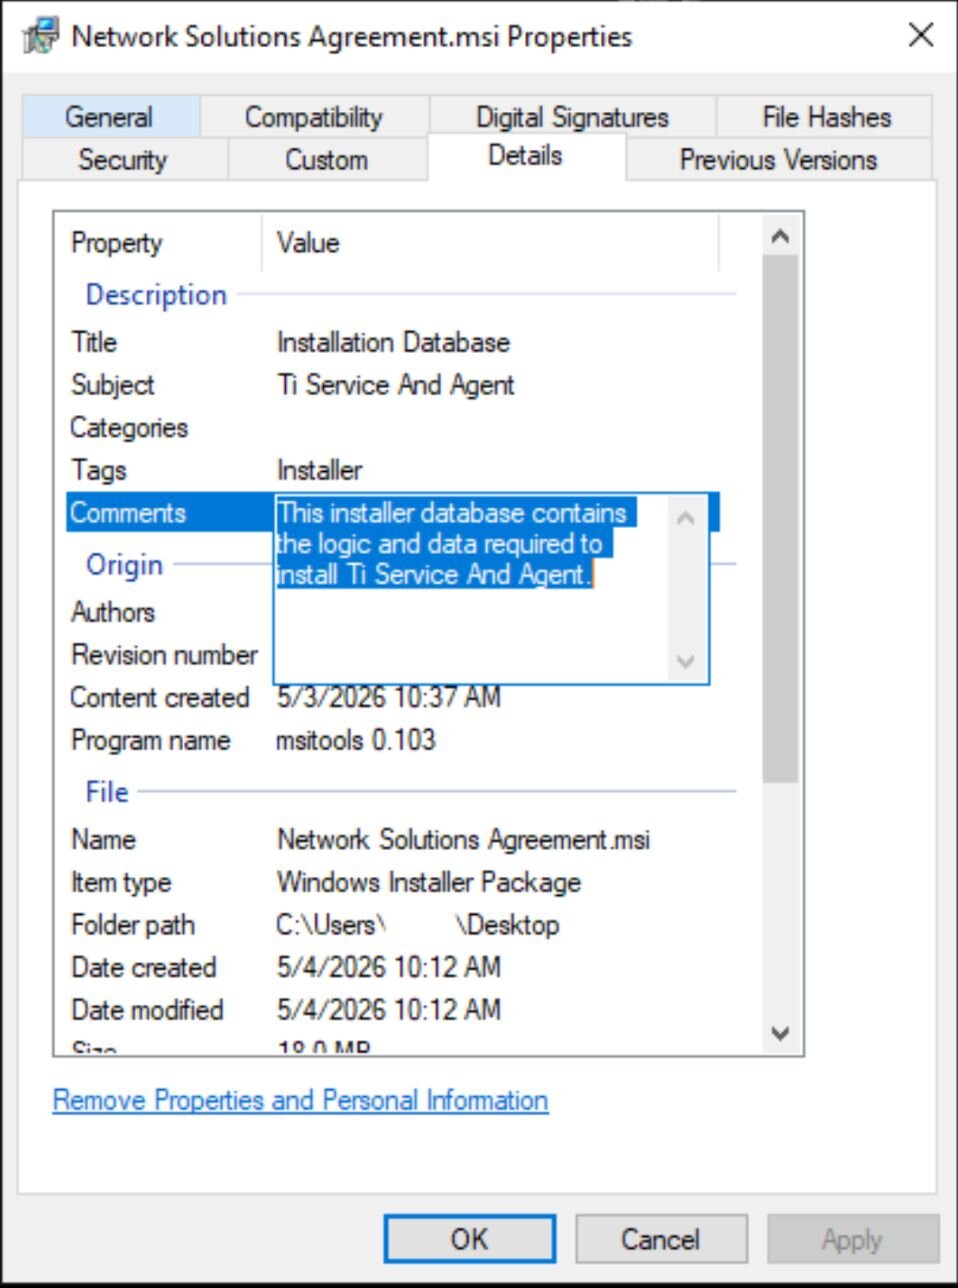
El instalador
El instalador, un ejecutable .msi, estaba firmado criptográficamente por Tiflux Sistema de Gestão LTDA, un día antes de que lo analizáramos.
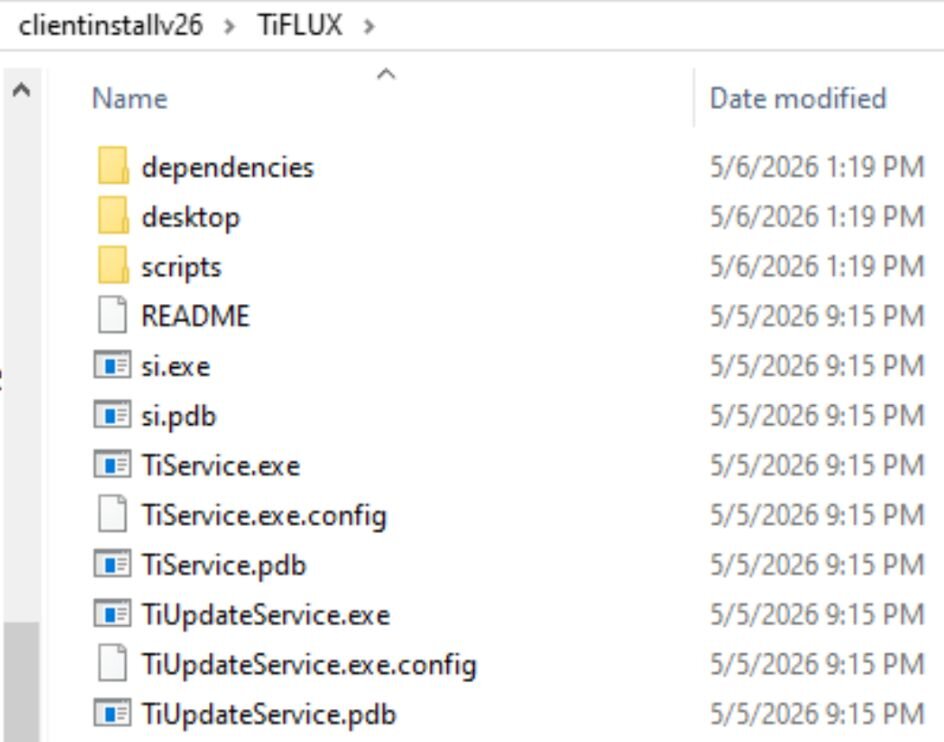
Como se ve en la Figura 6, el instalador contiene varios componentes de Tiflux, incluido TiAgent, que actúa como orquestador del RMM, y TiPeerToPeer, que es un componente que actúa como un canal secundario (en una instalación legítima) para que el equipo de soporte que supuestamente entrega el RMM se comunique con su cliente. Profundizaremos más adelante en algunos de los otros componentes, como si.exe.
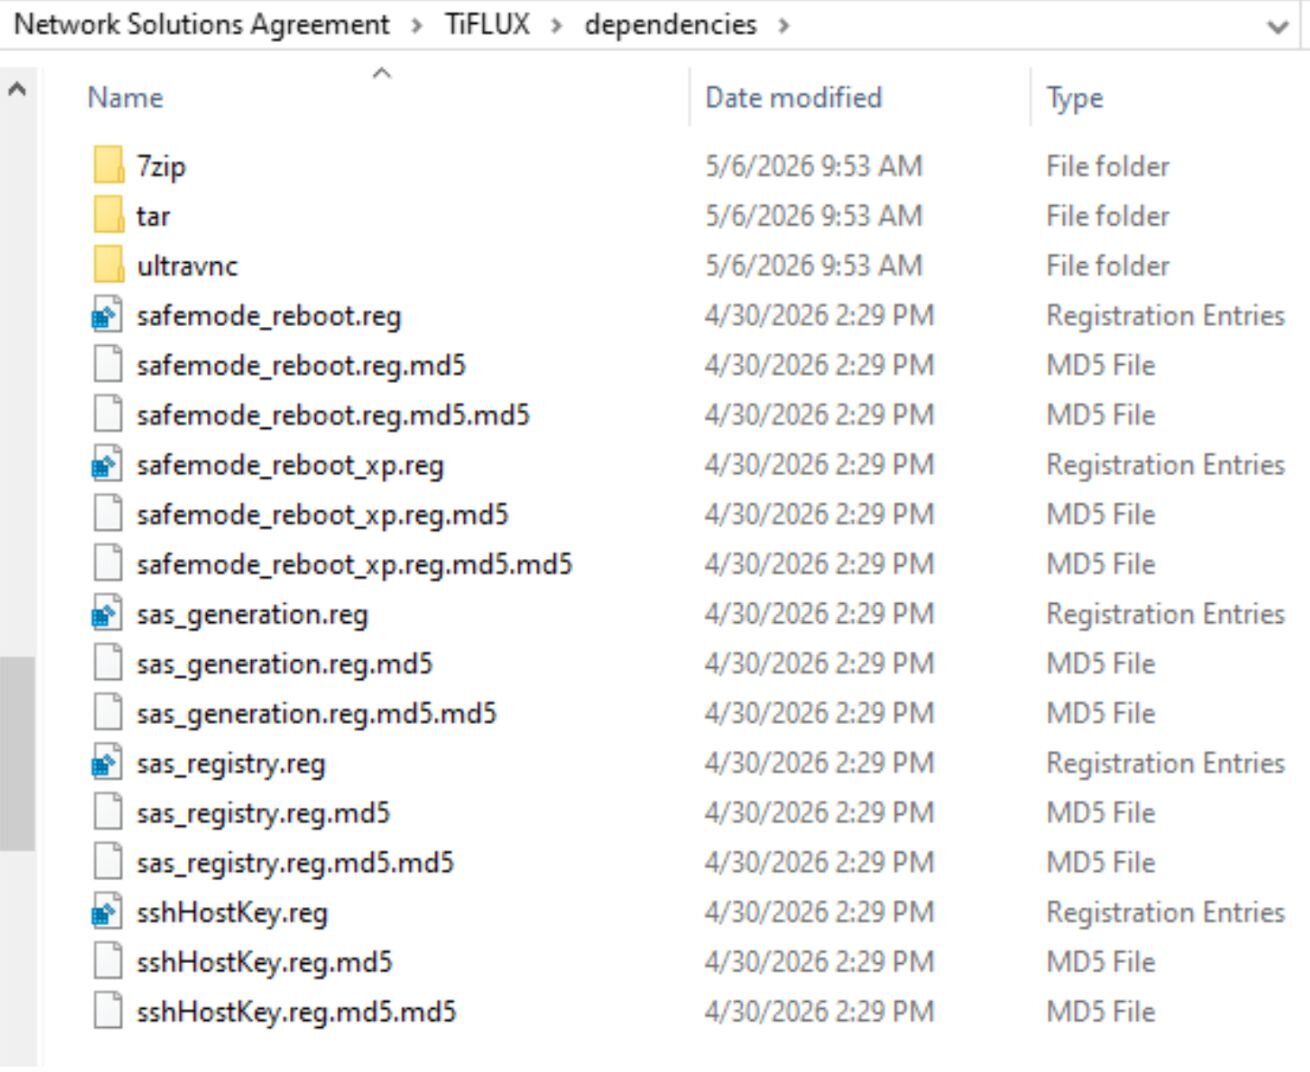
El instalador también contiene tres "dependencias": UltraVNC y componentes de Windows de las utilidades de compresión 7zip y tar.
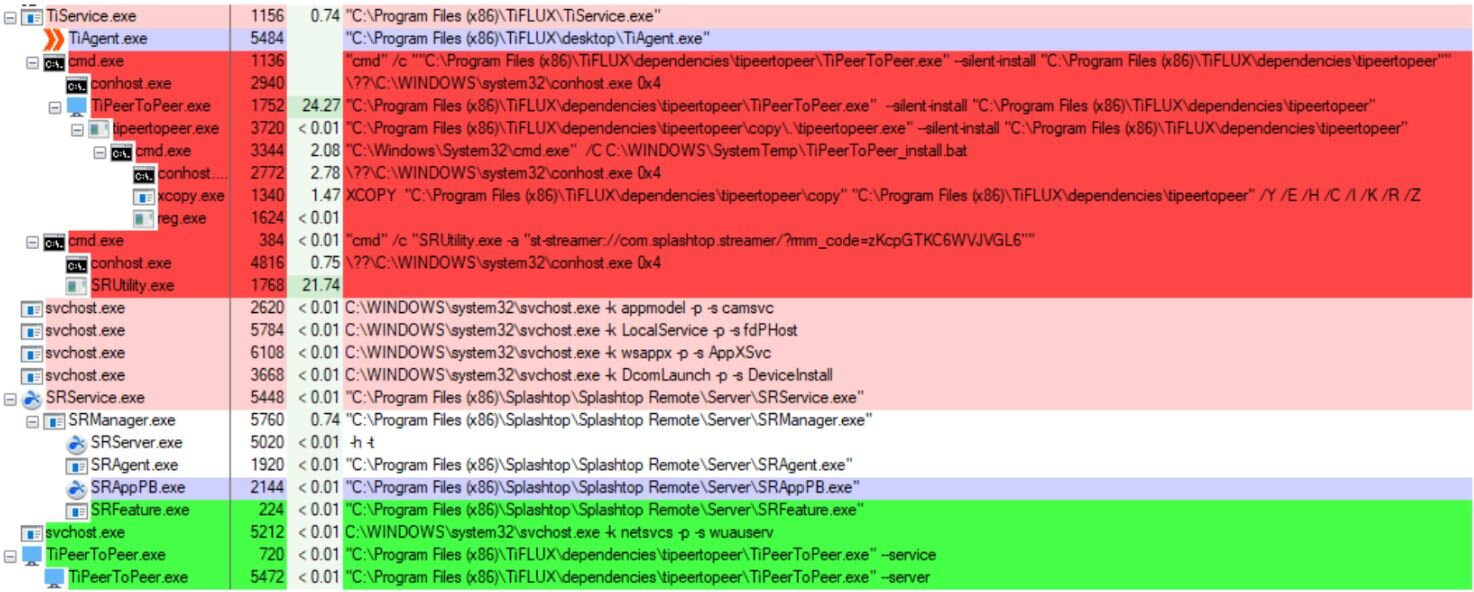
Una vez que el objetivo instala el agente de Tiflux, el actor de amenazas detrás de la campaña usa una función de Tiflux para implementar ScreenConnect o Splashtop (a veces solo uno, a veces ambos) en la computadora del objetivo. Al profundizar en el agente de Tiflux, observamos que el sistema de prueba instalaba y luego iniciaba servicios relacionados con Splashtop, sin notificación alguna a la persona que operaba la computadora. Al instalar una distribución diferente de Tiflux, observamos que instalaba y usaba ScreenConnect.
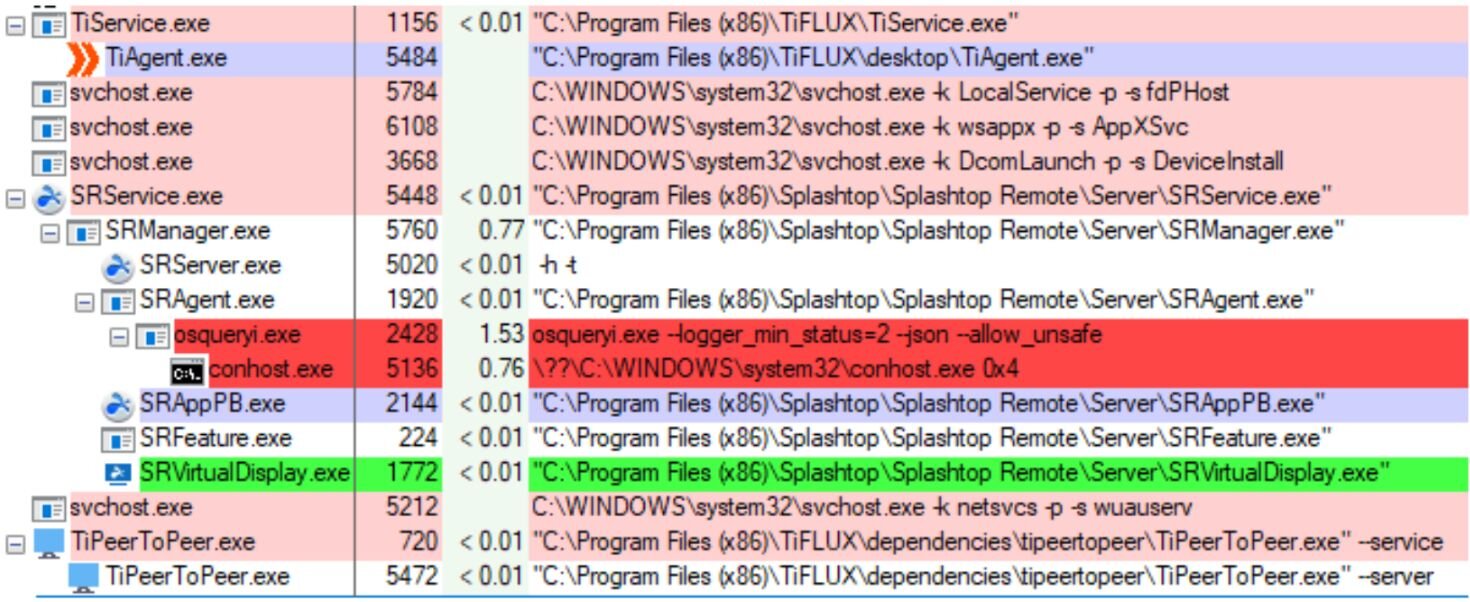
Con Tiflux y Splashtop ejecutándose, observamos que ambos RMM se conectaban a los servidores usados para administrarlos, transmitían capturas de pantalla y miniaturas de capturas de pantalla, y ejecutaban comandos para recopilar información de perfil del sistema e interrogar al sistema operativo.
Contenido sospechoso del instalador
Además de instalar estas dos herramientas de administración disponibles comercialmente, el archivo instalador contenía otros archivos que, en conjunto, levantan sospechas.
Los componentes de UltraVNC que contiene este instalador están lamentablemente desactualizados. ¿Qué tan viejos? Varios de los componentes se identifican como la versión 1.2.0.1 de VNC, que data de (al menos) 2014 (la versión actual, 1.6.4.0, se publicó el año pasado).
El instalador también contiene un certificado de publicación de software emitido a uvnc bvba (el editor legítimo de la herramienta UltraVNC), pero ese certificado venció en marzo de 2014.
La instalación de UltraVNC también deja una entrada en el administrador de dispositivos de Windows para un adaptador de pantalla llamado mv video hook driver2; este controlador, usado para compartir video a través de VNC, se publicó el 11 de abril de 2007. Una persona de esa misma edad estaría a punto de terminar su primer año universitario.
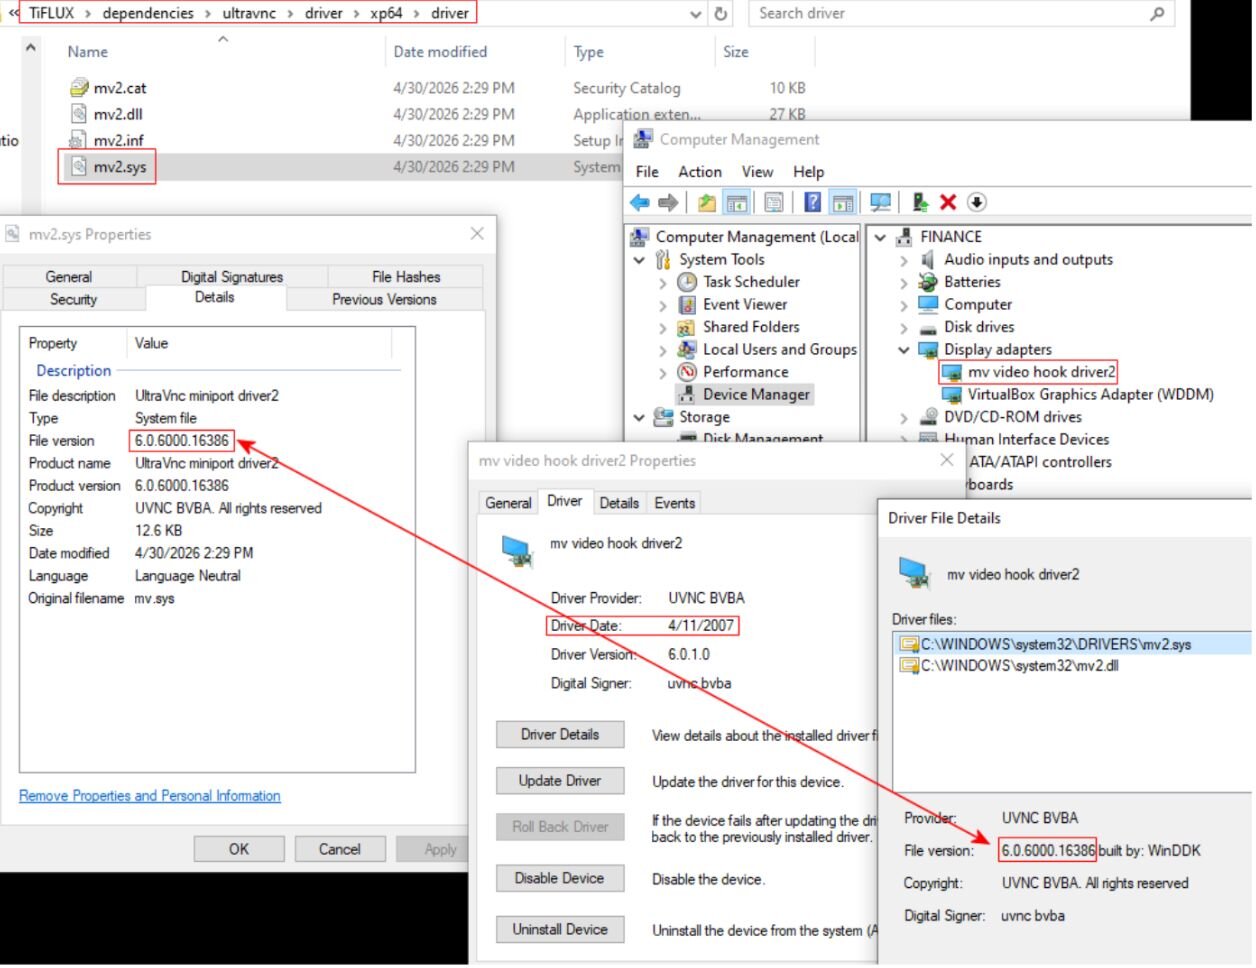
Además de las dependencias de software, el instalador .msi también contenía cinco archivos del Registro de Windows (.reg), que podía usar para hacer modificaciones en la computadora. Aunque no observamos que el instalador insertara ninguno de estos en el Registro, tanto Splashtop como Tiflux parecían capaces de hacerlo en cualquier momento.
Uno de los cambios en el Registro agregó una entrada de Servicios para otro clon de VNC, llamado TightVNC, a los Servicios de Windows, y lo configuró para que estuviera habilitado incluso si Windows se reiniciaba en Modo seguro. Curiosamente, no se observó que la cadena de ataque instalara TightVNC, solo UltraVNC.
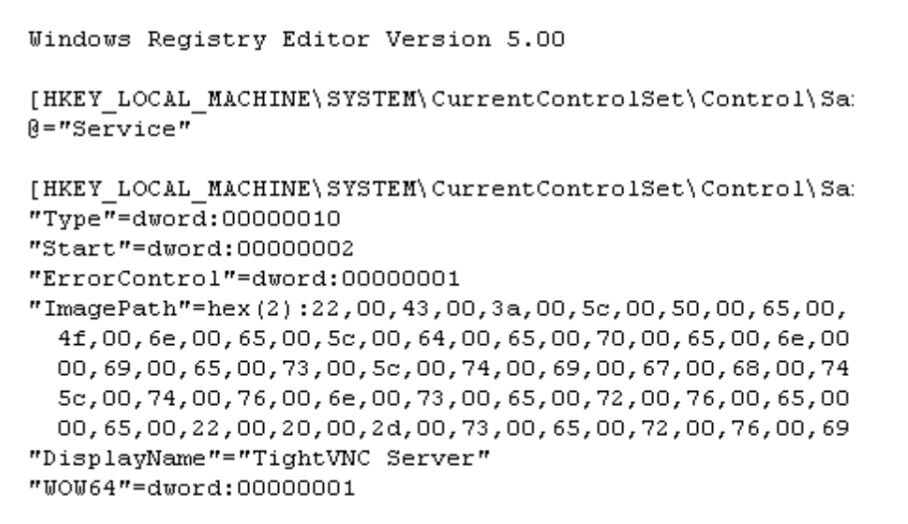
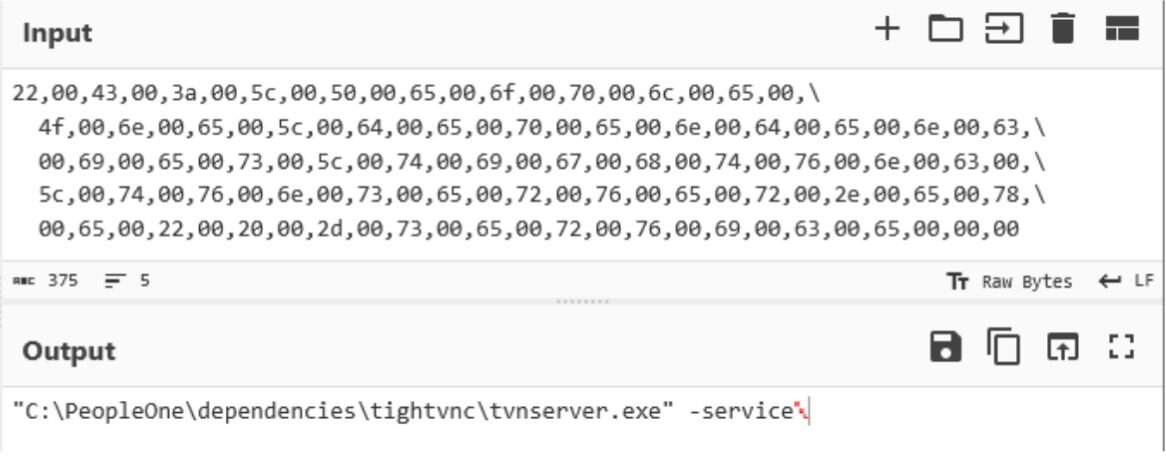
Más sospechoso aún, la clave contenía una ruta de instalación no estándar para TightVNC: C:\PeopleOne\dependencies\tightvnc\tvnserver.exe -service
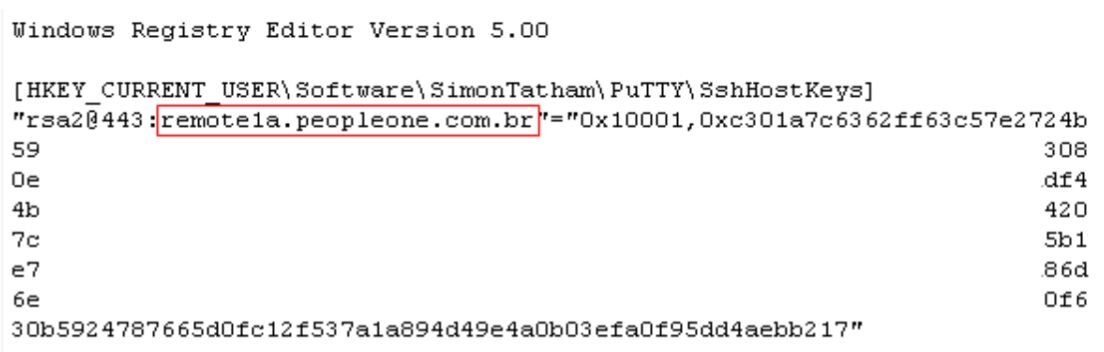
Otro de los archivos .reg agrega una clave SSH de servidor para el cliente SSH de Windows, PuTTY, lo cual también resulta extraño porque el instalador de Tiflux no instala la aplicación PuTTY. Esta clave permite la autenticación sin contraseña desde la máquina donde está instalada hacia un servidor (sin conexión al momento de publicar este blog, el 7 de mayo de 2026) ubicado en la dirección remote1a[.]peopleone[.]com[.]br.
Dos de los archivos del registro hacen cambios en Windows que podrían ocultar la presencia de un servicio VNC (o de alguien que lo esté usando) en el dispositivo. Entre otros cambios indeseables, las políticas modificadas evitan que aparezcan las solicitudes de “consentimiento” (y otros tipos de notificaciones) tanto para el objetivo como para quien esté controlando la máquina del objetivo: un conjunto de comportamientos en Windows llamado la Secuencia de atención segura (SAS).
En un momento, la herramienta TiFlux deja un controlador vulnerable conocido, llamado HwRwDrv.x64, en el directorio TEMP del perfil del usuario, y lo registra en Windows.
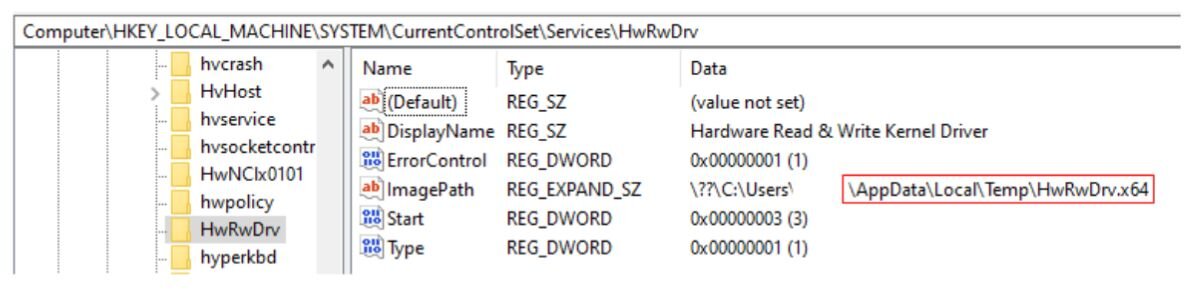
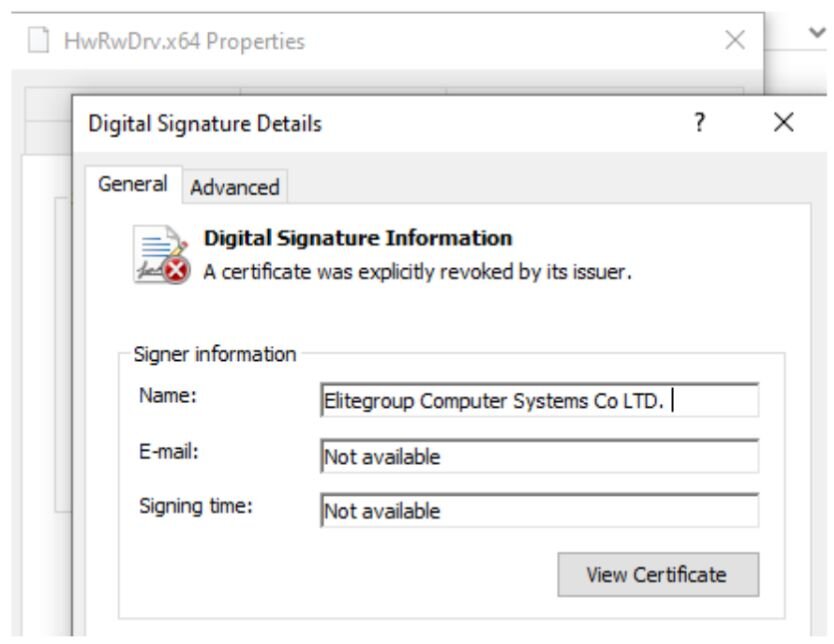
Si bien no está claro para qué se usa este controlador en este caso, la información de referencia sobre el controlador lo marca como previamente utilizado de forma indebida para la escalada de privilegios. El certificado de firma del controlador fue revocado hace años.
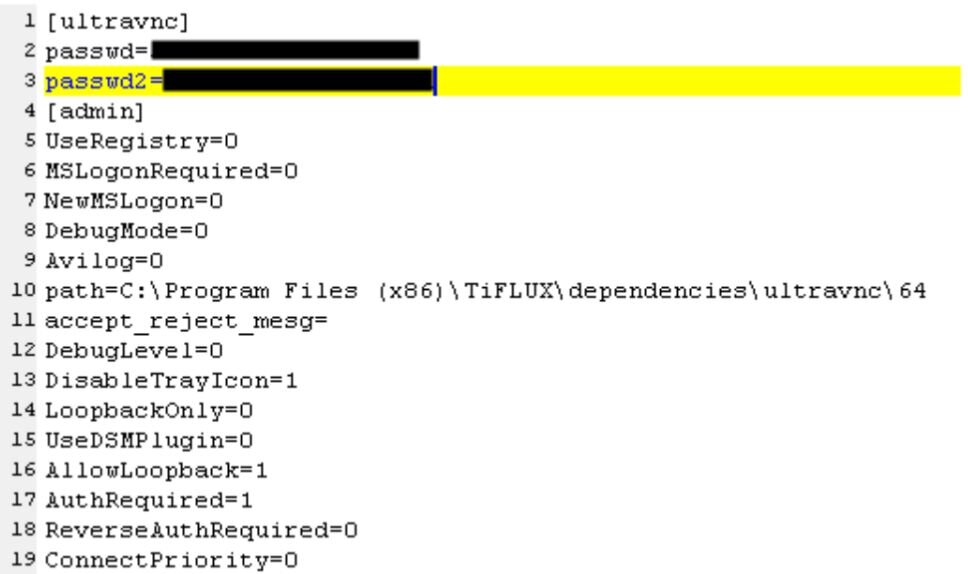
Los archivos de inicialización incluidos con el paquete de UltraVNC contenían dos contraseñas fijas en el código. Si bien las contraseñas están codificadas en el .ini como valores hexadecimales, estas se revierten fácilmente.
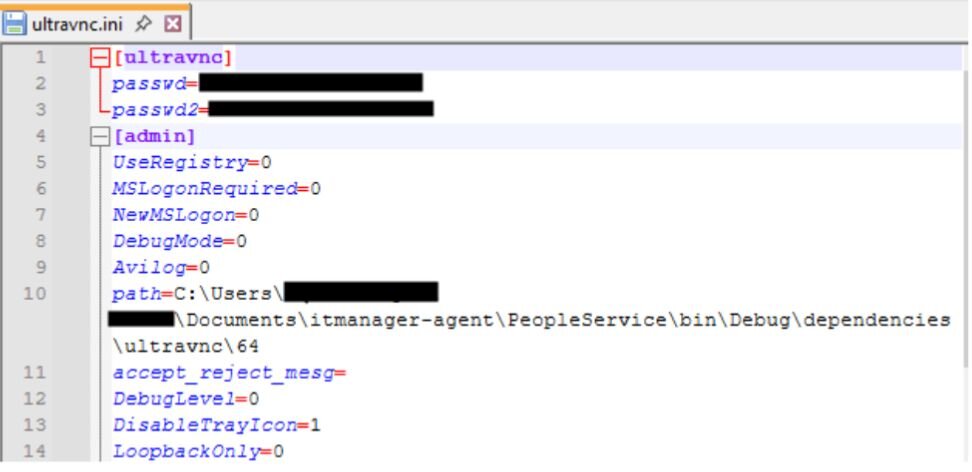
Había dos de estos archivos .ini presentes dentro del instalador: uno para una versión de 32 bits y otro para una versión de 64 bits del programa, pero solo el archivo .ini de la versión de 32 bits contenía una cadena que parece identificar a la persona que creó el instalador en una ruta de compilación. Las búsquedas de OSINT vinculan a esta persona tanto con “PeopleOne” como con Tiflux.
Otros componentes
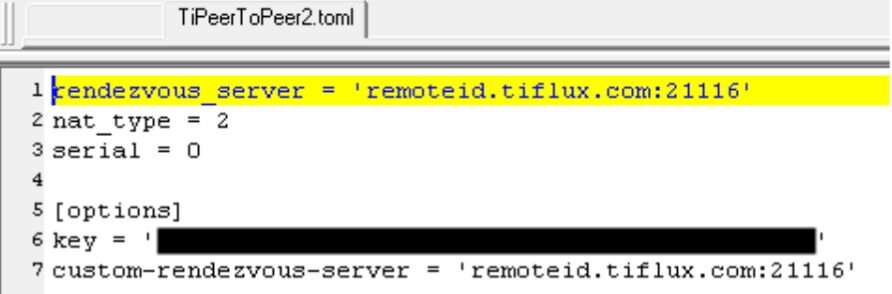
Como se mencionó anteriormente, Tiflux también instaló lo que parece ser una aplicación de mensajería, llamada TiPeerToPeer. El propósito de esta aplicación parece ser una forma para que el proveedor de servicios administrados que podría estar usando Tiflux como RMM se comunique con el cliente al que da soporte. La clave secreta usada con el cliente está fija en el código dentro de un archivo del instalador. Este archivo también revela el puerto UDP al que el cliente envía pings en el servidor remoto; en este caso, se usó 21116/udp, con datos que confirman los intentos de comunicación durante un período de 14 horas después de la instalación inicial.
Un archivo completamente inofensivo que se instala con cada instancia de Tiflux es si.exe, un archivo cuyo único propósito es mostrar una ventana emergente cuando termina el instalador. Aunque este ejecutable no es dañino de ninguna forma, es un componente útil para que los analistas del SOC lo usen como punto de partida al buscar otros instaladores de Tiflux en su entorno o en repositorios. Los usuarios finales que vean aparecer esta pantalla cuando no esperaban leer un cuadro de diálogo escrito en portugués deben contactar a su equipo de soporte de TI para obtener ayuda.
Figura 19: El archivo si.exe de Tiflux solo existe para mostrar esta ventana emergente que te informa que se ha instalado.
Peligros que no puedes pasar por alto de los archivos .msi
Los actores de amenazas no muestran señales de frenar su búsqueda de RMM comerciales que se puedan explotar, encadenando varios entre sí para formar redes de acceso persistente a dispositivos internos comprometidos. Esta campaña de Tiflux es solo un ataque más dentro de una lista de ataques “LOLRMM” que esperamos que continúen.
Los archivos instaladores de Microsoft, como los que tienen la extensión .msi, normalmente no se ven con tanta sospecha como los ejecutables convencionales con extensión .exe. Pero estos instaladores pueden tener consecuencias drásticas al darle al actor de amenazas detrás de la campaña acceso remoto total a cualquier computadora en la que el objetivo ejecute el instalador.
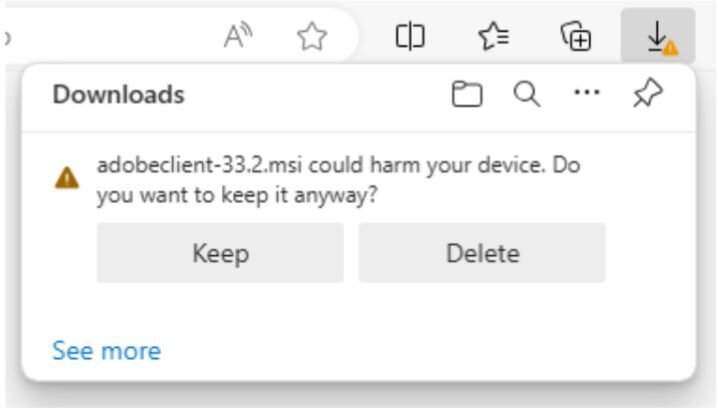
La mayoría de los navegadores modernos, incluidos Chrome, Firefox y Edge, advertirán al usuario cuando esté descargando un archivo .msi, con un mensaje que explica que podría dañar su dispositivo. Presta atención a la advertencia: si no estás descargando algo intencionalmente desde un sitio que conoces y en el que confías, haz clic en el botón Eliminar y sigue adelante.
En el caso de Tiflux, puede ser más fácil que con otros RMM detectar su presencia.
Tiflux no intenta ocultarse en un dispositivo mientras se ejecuta, y aparentemente (a diferencia de Splashtop) no tiene la capacidad de hacerlo. Los servicios de Tiflux agregan un ícono (dos flechas dobles apuntando hacia la derecha) a la bandeja del sistema de Windows cuando se está ejecutando. Si ves algo que se parece a este ícono en tu bandeja del sistema, contacta a tu departamento de TI.
Figura 21: El ícono de la bandeja del sistema del cliente de Tiflux se ve como dos flechas dobles rojas o naranjas, apuntando hacia la derecha
Otro RMM fraudulento
Los actores de amenazas han usado todo tipo de RMM en sus ataques (incluidos ScreenConnect, TeamViewer, Atera, NinjaRMM y más) porque su autenticidad hace que el uso malicioso sea difícil de detectar. Como mencionamos antes, las empresas pueden defenderse del abuso de RMM (como estos incidentes recientes relacionados con Tiflux) de varias maneras, incluidas las siguientes:
- Establecer un inventario integral de activos de todas las aplicaciones instaladas para implementar controles estrictos de aplicaciones (dirigidos específicamente a la gestión de los RMM y al bloqueo de software no autorizado).
- Auditar regularmente los RMM autorizados y compararlos con bases de datos como LOLRMM para encontrar herramientas que los actores de amenazas suelen explotar.
- Revisar los registros de actividad de RMM para investigar patrones de uso sospechosos.
Indicadores de compromiso
|
Elemento |
Descripción |
|
Network Solutions Agreement.msi SHA256: f792d82e4472c001852998a3575e492907f38daa8d58ecdb3b3604b38d7b8a07 |
Archivo msi del instalador de Tiflux |
|
Adobeclient-33.2.msi SHA256: 87074c1bfd071fc47410a52af863e9ca62b2b85950c4cf643a220f0ea5717952 |
Archivo msi del instalador de Tiflux |
|
ScreenConnect.msi SHA256: 0b95524e5b00688f7f5efe56a74b93985feb2152d9336d44ca7a8dd9ca25d2d5 |
Archivo msi del instalador de ScreenConnect |
|
https://lenwillfilenetwork[.]com/downloads/Network%20Solutions%20Agreement.msi |
URL del payload |
|
https://anythinghere[.]woremix[.]icu/Viewfiles/download[.]php |
URL del payload |
|
http://84.54.33[.]192:8040/Bin/ScreenConnect.ClientSetup.msi |
URL del payload |
|
84.54.33[.]192 |
Descarga de ScreenConnect y C2 |
|
shankar.woremix[.]icu |
Dominio controlado por el actor de amenazas |
|
anythinghere.woremix[.]icu |
Dominio controlado por el actor de amenazas |
|
lenwillfilenetwork[.]com |
Dominio controlado por el actor de amenazas |
|
84.54.33[.]192:8040 |
IP y puerto de descarga de ScreenConnect |