

Los propietarios, operadores y defensores de redes se encuentran en un espacio cada vez más conflictivo y hostil, con entidades que van desde elementos criminales oportunistas hasta organizaciones dirigidas por estados que llevan a cabo distintos tipos de intrusiones en redes informáticas. Ante la secuencia aparentemente interminable de blogs, alertas y reportajes mediáticos exagerados, a las partes interesadas les puede resultar cada vez más difícil distinguir una “señal” sólida del intenso “ruido” de fondo.
En este blog, exploraremos las revelaciones recientes sobre un actor denominado “Volt Typhoon”, que múltiples fuentes vinculan con la República Popular China (RPC). A través de este análisis, examinaremos cómo esta actividad estratégica de intrusión en redes puede afectar e informar a organizaciones que quizás se consideren fuera del alcance o del foco de este tipo de ataques. Concluiremos con recomendaciones para propietarios y operadores de activos de todo tipo frente a un entorno de redes cada vez más disputado y amenazante.
Antecedentes
El 24 de mayo de 2023, Microsoft y un conjunto de agencias occidentales de inteligencia y seguridad publicaron hallazgos sobre un actor denominado Volt Typhoon. Este actor de amenazas vinculado con la RPC ha explotado ampliamente servicios expuestos al exterior y dispositivos de red desde 2021. La actividad observada hasta la fecha indica que probablemente se limita al desarrollo de acceso inicial y a la recopilación de información en los entornos de las víctimas. Sin embargo, destacados funcionarios de EE. UU. indicaron en declaraciones públicas que las intrusiones identificadas podrían ser trabajo preparatorio para futuros eventos disruptivos contra diversos objetivos de infraestructura crítica que serían de interés en posibles escenarios de conflicto en Asia Oriental.
Según los reportes de las entidades mencionadas, así como de Secureworks, las operaciones de Volt Typhoon se centran en explotar o acceder a servicios y dispositivos expuestos al exterior para obtener acceso inicial. Entre las aplicaciones y servicios observados se incluyen:
- Zoho ManageEngine ADSelfService Plus (CVE-2021-40539)
- Software de monitoreo Paessler PRTG
- Dispositivos Fortinet FortiGuard
Algunos de estos elementos, como ManageEngine, ya han sido aprovechados anteriormente por diversas entidades, mientras que los detalles sobre los demás ejemplos aún no están disponibles. Independientemente de los detalles, Volt Typhoon se enfoca en aprovechar la explotación del lado de la aplicación o del servidor como mecanismo de acceso inicial a los entornos de las víctimas.
Tras obtener acceso, la actividad de comando y control (C2) posterior a la explotación de Volt Typhoon usa tráfico enrutado mediante proxies a través de activos legítimos comprometidos para ocultar el origen del intruso. En concreto, Volt Typhoon parece aprovechar vulnerabilidades en diversos dispositivos de red y seguridad para oficinas pequeñas y oficinas en casa (SOHO) para comprometer equipos, y luego usarlos como puntos de retransmisión para controlar endpoints infectados. Entre los equipos identificados en los reportes públicos se encuentran, entre otros, los de ASUS, Cisco, D-Link, Netgear y Zyxel.
La explotación generalizada de equipos SOHO y similares para crear infraestructura no es nada nuevo. Los ejemplos van desde la actividad de botnets criminales, como las muchas variantes de Mirai, hasta campañas patrocinadas por estados más preocupantes, como VPNFilter y CyclopsBlink. En cada uno de estos casos, los compromisos tienen menos que ver con las redes directamente afectadas que con reunir nodos infectados para servicios de proxy de C2 o para ejecutar ataques posteriores, como acciones de denegación de servicio distribuida (DDoS).
Así, observamos operaciones paralelas para lograr los objetivos (aún desconocidos) del adversario: comprometer a diversas entidades de terceros para crear una capa de C2 que habilite la actividad de compromiso “central” contra las redes objetivo. Como se muestra a grandes rasgos en la Figura 1, estas acciones son esfuerzos complejos, pero permiten al adversario operar de forma sigilosa y difícil de detectar.
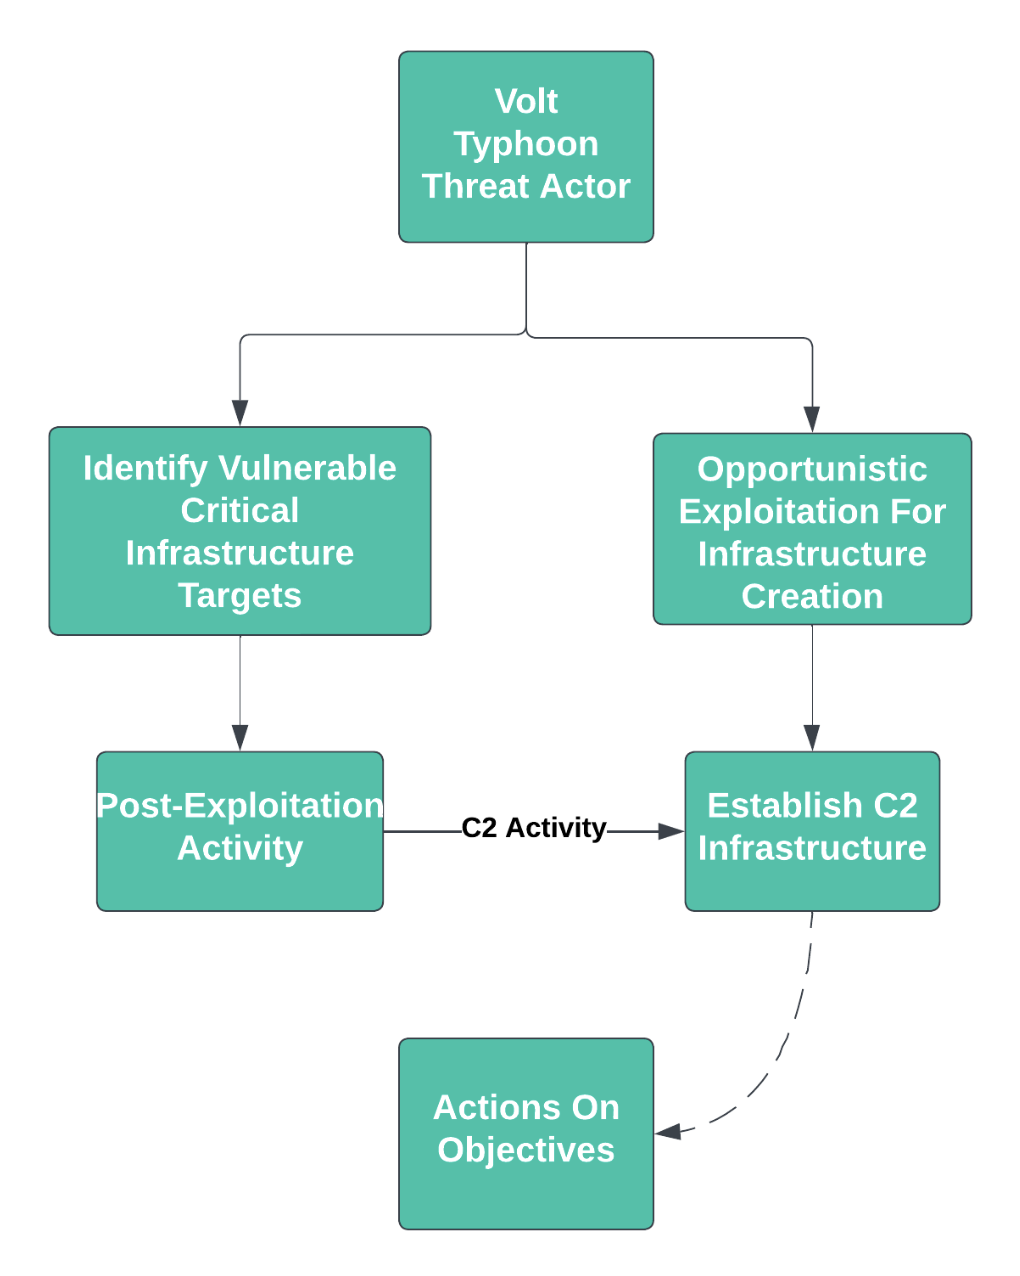
Figura 1: Cadena de ataque simplificada de Volt Typhoon
La actividad posterior a la explotación a través del C2 tunelizado incluye diversas técnicas y evita el uso de “malware” en el sentido tradicional. Entre otros elementos, Volt Typhon aprovecha:
- Comandos integrados del sistema operativo y de administración del dispositivo afectado
- Herramientas y scripts de administración de terceros, incluidas aplicaciones de administración y mantenimiento remotos (RMM) y herramientas de compresión como 7zip y WinRAR
- Herramientas ofensivas disponibles públicamente, como Impacket
Volt Typhoon usa estas herramientas y técnicas para el movimiento lateral, la recolección de credenciales y la recopilación de información del sistema. Es importante destacar que esta actividad refleja una evolución más amplia en el “panorama de amenazas” hacia una combinación de binarios “living off the land” (LOLBins) y herramientas disponibles públicamente. Al evitar herramientas personalizadas y malware, los adversarios pueden “camuflarse” con mayor eficacia entre la actividad legítima de los administradores de red y evitar ser fácilmente clasificados e identificados por analistas y defensores. La ausencia de herramientas compiladas u objetos de malware similares anula en gran medida el uso de soluciones anti-malware, mientras que el uso extensivo de aplicaciones legítimas permite a los adversarios ocultarse en el “ruido” general de la red.
Evaluación de la amenaza
Volt Typhoon representa un actor de amenazas interesante —aunque, como se indica en las referencias anteriores, no necesariamente único—, dado el énfasis de sus intrusiones en plataformas con poca seguridad o monitoreo (dispositivos y equipos de red) y en comportamientos posteriores al acceso que eluden muchos mecanismos defensivos. Sin embargo, la naturaleza específica de la amenaza sigue siendo poco clara por ahora. Aunque funcionarios de EE. UU. han advertido que esta campaña representa los primeros pasos de un esfuerzo a largo plazo para preparar ataques contra infraestructura crítica, las herramientas y acciones identificadas hasta ahora no indican ninguna actividad ni capacidad más allá del desarrollo generalizado de acceso y la recopilación de información.
Para las organizaciones que operan en el ámbito de la infraestructura crítica, el alcance y la escala de la actividad implican que Volt Typhoon debe tomarse en serio, aunque sea solo por precaución. Las organizaciones de estos sectores, como las comunicaciones y los servicios eléctricos, deben emplear todos los medios posibles para expulsar a estos actores de las redes comprometidas y seguir las mejores prácticas pertinentes para evitar que se produzcan intrusiones similares en el futuro.
Pero ¿qué pasa con las organizaciones fuera de la infraestructura nacional crítica? Desde la perspectiva de la pequeña o mediana empresa promedio, amenazas exóticas como Volt Typhoon pueden parecer distracciones de necesidades de seguridad más inmediatas: combatir el compromiso de correo electrónico empresarial, prevenir el ransomware o expulsar operaciones ilícitas de criptominería. Aunque los reportes de CISA, Microsoft y otros parezcan preocupantes, las organizaciones con recursos de seguridad limitados y desafíos adicionales importantes pueden, y deben, cuestionar la relevancia de este y otros reportes similares, sobre todo después de que los medios más tradicionales los hayan exagerado como presagio de una próxima “ciberguerra”.
Aun así, las organizaciones no pueden descartar tan fácilmente campañas como la ejecutada por Volt Typhoon, ya que, independientemente de su propósito e intención, los comportamientos y las tendencias observados en esta intrusión reflejan tendencias más amplias. Como se señaló anteriormente, la explotación de servicios expuestos al exterior (ya sea para el acceso inicial o para construir infraestructura controlada por el adversario en sistemas legítimos), el abuso de LOLBins y la omisión de herramientas personalizadas son tendencias que se extienden desde temibles entidades patrocinadas por estados con nombres llamativos, pasando por diversas organizaciones criminales, hasta los red teamers y pentesters actuales. Por lo tanto, los observadores fuera de la infraestructura nacional crítica deben prestar atención al ejemplo que ofrece una actividad como la de Volt Typhoon, aunque esta entidad en sí no sea la preocupación más urgente para la organización.
Además, surge una preocupación directa cuando las organizaciones son atacadas como un “medio para un fin” del adversario, mientras que la organización en sí no tiene importancia para el intruso. En este caso, nos referimos a la actividad de “recolección” de infraestructura ejecutada por Volt Typhoon (así como por otros, como VPNFilter o CyclopsBlink). Aquí, el único valor que una organización tiene para el adversario es la combinación de ser vulnerable, accesible y estar en línea. En estas situaciones, cualquier organización, desde una escuela pública hasta un pequeño taller mecánico, es una víctima potencial, y un posible cómplice involuntario de ciberoperaciones a mayor escala.
Aunque la amenaza podría ser distinta a la que enfrentan las organizaciones de infraestructura crítica, sigue siendo muy real y tiene implicaciones para la entidad víctima. Por lo tanto, descartar sin más campañas como la de Volt Typhoon por considerarlas irrelevantes condena a una organización al fracaso, sobre todo porque algunas de las estrategias defensivas más eficaces para las víctimas “involuntarias” u “oportunistas” también se encuentran entre las más fáciles de implementar.
Seguridad y fortalecimiento del perímetro
Ante todo, las organizaciones deben fortalecer y proteger los dispositivos y servicios expuestos al exterior. Este consejo aplica tanto si la organización es un entorno empresarial multinacional como si es la red de una pequeña oficina con una sola ubicación. En este último caso, identificar razonablemente la superficie de ataque y fortalecerla debería ser más fácil debido a un volumen significativamente menor de servicios y usuarios, aunque hay que admitir que sigue siendo un desafío.
Independientemente de la dificultad del fortalecimiento, los defensores de redes han presenciado un regreso a la explotación del lado del servidor (o del dispositivo) en los últimos cinco años, a medida que múltiples actores de amenazas centraron su actividad de acceso inicial en dispositivos y servicios expuestos al exterior. Desde vulnerabilidades catastróficas en equipos de balanceo de carga hasta concentradores VPN comprometidos, los adversarios aprendieron qué elementos son accesibles desde el exterior y pueden aprovecharse para obtener acceso posterior a las redes internas. Como resultado, los defensores deben cambiar su comprensión de los vectores de acceso inicial, del phishing y otras actividades centradas en el usuario, a la infraestructura que sustenta la presencia web o la capacidad de acceso remoto de una organización.
Desafortunadamente, las opciones de monitoreo y visibilidad para estos dispositivos, ya sean sistemas propietarios o equipos basados en Linux, siguen teniendo un alcance limitado y rara vez están al alcance de la mayoría de las organizaciones con presupuestos de seguridad restringidos. La visibilidad es sin duda lo ideal y, como mínimo, explorar opciones para enviar los registros de aplicaciones y sistemas a estructuras de registro centralizadas puede ser un paso importante para identificar (o, tras una intrusión, analizar) una brecha. Mecanismos adicionales como el análisis de netflow y el seguimiento de comunicaciones pueden aportar más visibilidad al identificar conexiones y flujos de tráfico anómalos. Sin embargo, a falta de esto, las organizaciones deben priorizar la aplicación de parches y el fortalecimiento de estos equipos siempre que sea posible. Recursos como el catálogo de Vulnerabilidades explotadas conocidas de CISA y otras fuentes de información similares, gratuitas y públicas pueden ayudar a dirigir y enfocar estos esfuerzos al identificar y priorizar los problemas que los intrusos ya han convertido en armas.
Para la mayoría de las organizaciones, ellas o sus proveedores de servicios tendrán que “hacerse cargo” del fortalecimiento y mantenimiento de un perímetro de red seguro. Si bien obviamente existen otras vías de intrusión, la explotación oportunista y generalizada de vulnerabilidades del lado del servidor o del dispositivo representa hoy uno de los principales mecanismos para que los adversarios ingresen a las redes de las víctimas. Identificar vulnerabilidades críticas y aplicar parches rápidamente es una de las mejores y más confiables formas de cerrar estos vectores de infección a los adversarios, lo que requiere monitorear activamente los canales de comunicación de los proveedores y contar con los recursos de TI necesarios para aplicar correcciones con rapidez. Una gestión de la configuración sólida, la redundancia de la infraestructura y otras acciones pueden dejar a una organización en una buena posición, de modo que aplicar un parche a un único punto de falla no ponga en riesgo la funcionalidad ni la presencia en línea de toda la organización.
Lecciones defensivas aprendidas
Con base en la actividad de Volt Typhoon y de muchas otras operaciones de adversarios, las organizaciones, incluso aquellas que quizás no estén en la mira de operaciones de hacking patrocinadas por estados, deben adoptar una postura defensiva sólida y por capas. Los controles y soluciones individuales, como el anti-malware, simplemente no bastarán en un entorno donde los adversarios subvierten con regularidad y éxito funciones legítimas del sistema con fines maliciosos. En este entorno disputado y hostil, las organizaciones necesitan adoptar un enfoque de controles defensivos y contramedidas en todo el stack, como se muestra en la Figura 2.
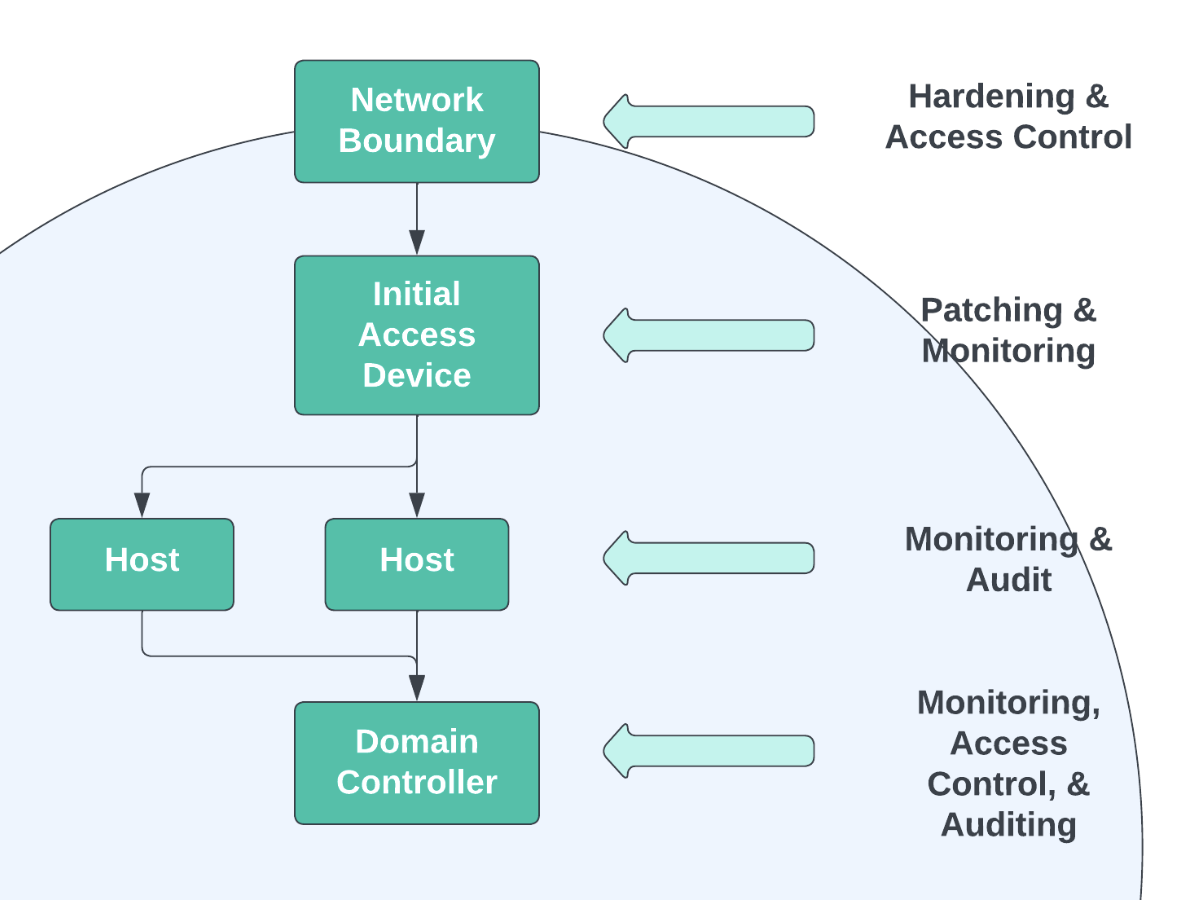
Figura 2: Ruta simplificada de intrusión en la red
Históricamente, soluciones como el antivirus o el anti-malware pudieron bastar para frustrar la mayoría de las infecciones. Pero a medida que los adversarios migran cada vez más hacia el abuso de funciones legítimas del sistema y herramientas administrativas, se requiere mayor visibilidad y análisis de la actividad para diferenciar la actividad de administración legítima del comportamiento probable de una intrusión. Aunque se ha escrito mucho criticando el fracaso de la detección y respuesta de endpoints (EDR) para detectar estas intrusiones, lo fundamental es que la visibilidad del EDR o similar al EDR es necesaria para, al menos, capturar las señales e indicios asociados con las operaciones de intrusión.
Para muchas organizaciones, en especial las que están cerca de la “base” de la escala de madurez de seguridad, la correlación y comparación automatizadas de estas señales probablemente seguirán siendo un problema en el futuro previsible. Sin embargo, capturar estas señales para su análisis y evaluación, incluso después de un incidente, es un mecanismo poderoso para delimitar el alcance de un escenario de intrusión y orientar las acciones posteriores de respuesta a incidentes.
En esencia, las organizaciones deben priorizar la visibilidad en sus entornos para obtener suficiente señal y contexto que permitan a la investigación posterior identificar la actividad maliciosa. Invertir en capacidades de EDR o similares al EDR, aunque no es algo que vaya a prevenir las intrusiones (sean dirigidas por estados o no), al menos permitirá a los propietarios, administradores y defensores de redes entender cómo los adversarios han abusado de las funcionalidades con fines maliciosos. Las estrategias posteriores de expulsión y mitigación dependerán en gran medida de la naturaleza de la organización y de su tolerancia a las interrupciones, pero la idea central se mantiene: sin visibilidad de las acciones del adversario, los propietarios de redes quedan a merced de los posibles intrusos que deseen comprometer o subvertir la red en cuestión.
Reflexiones finales
Las intrusiones en redes son cada vez más comunes, pero nuestra respuesta a esta actividad no tiene por qué ser pasiva. Al poner cada vez más énfasis en la visibilidad de las acciones de la red y de los endpoints, y en la correlación de las observaciones dentro de estas vistas, los defensores y administradores de redes pueden identificar los casos en que los intrusos pretenden hacerles daño. A medida que los adversarios pasan del malware a medida al aprovechamiento de herramientas comunes y técnicas administrativas con fines maliciosos, el trabajo de los defensores se volverá más difícil, pero con la visibilidad y la comprensión adecuadas, no será imposible.
Los defensores deben esforzarse continuamente por comprender las operaciones y tendencias de los adversarios, y usar esa comprensión para dirigir y orientar la defensa de la manera más adecuada. Al entender cómo operan adversarios como Volt Typhoon, aunque este adversario en concreto no sea de interés directo, los defensores pueden preparar adecuadamente sus redes y asegurarse de que esta actividad al menos se monitoree, si no se alerte de inmediato. A medida que los adversarios evolucionan continuamente y moldean sus comportamientos para evadir mecanismos defensivos simples, los proveedores y defensores deben adaptar y moldear continuamente sus esfuerzos para contrarrestar esa evolución.
¿Te interesa profundizar en más tácticas de hackers? Únete a Tradecraft Tuesday, nuestro webinar mensual donde nuestros expertos analizan los exploits, hacks y ataques más recientes.