

Los profesionales de ciberseguridad suelen enfocarse más en el lado defensivo de la seguridad. Es la naturaleza del trabajo, después de todo: cuando los adversarios atacan, nosotros defendemos.
Pero la defensa es solo la mitad de la ecuación.
Los hackers siempre están evolucionando sus tácticas. Encuentran nuevas formas de entrar en redes y sistemas, y se vuelven muy buenos para evadir la defensa. Con todas las nuevas tácticas, técnicas y procedimientos que usan los atacantes, el enfoque tradicional de ciberseguridad únicamente defensiva ya no alcanza.
Muchas empresas se están dando cuenta de que necesitan desarrollar estrategias tanto ofensivas como defensivas. Pero, ¿qué conviene más: jugar a la ofensiva o jugar a la defensiva?
Ciberseguridad ofensiva vs. ciberseguridad defensiva
La ciberseguridad defensiva se trata de bloquear. Esto puede darse en forma de herramientas y de acciones. Tienes tus herramientas defensivas diseñadas para prevenir o mitigar los efectos de un ciberataque, como el software antivirus, los firewalls, etc. Y luego tienes tus acciones defensivas, que incluyen cosas como aplicar parches de software y corregir vulnerabilidades del sistema.
La ciberseguridad ofensiva, en cambio, se trata de enfrentar y superar al adversario. Aquí el enfoque está en buscar a los hackers y, en algunos casos, intentar deshabilitar o "contraatacar" para interrumpir sus operaciones. La ciberseguridad ofensiva también puede ayudar a identificar vulnerabilidades o puntos débiles en tu defensa. Es un enfoque ligeramente más proactivo de la seguridad y puede incluir prácticas como pruebas de penetración y caza de amenazas.
Sin importar de qué lado de la cancha estés, el objetivo de cualquier estrategia de ciberseguridad siempre debería ser evitar que los hackers (es decir, el oponente) ganen. Pero eso nos lleva de vuelta a nuestra pregunta original: ¿deberíamos jugar a la ofensiva o a la defensiva en ciberseguridad?
La respuesta es ambas.
Los mejores equipos saben cómo bloquear y enfrentar. En ciberseguridad, construir la mejor defensa posible significa incorporar algunas estrategias ofensivas para obtener información sobre los atacantes y cómo intentan penetrar tus sistemas.
Cómo construir una mejor defensa
Como mencioné, casi toda empresa o equipo de TI ha implementado lo básico: por lo general, tu antivirus, firewall, autenticación de dos factores, etc. Pero hoy las vulnerabilidades existen en múltiples puntos de contacto y lo básico ya no puede seguir el ritmo.
No existe una sola capa de seguridad que te mantenga protegido. Para resolver esto, hemos empezado a agregar más capas y a hablar de defensa en profundidad. Con un enfoque de múltiples capas como la defensa en profundidad, la idea es dificultarle al hacker el acceso inicial o el compromiso. Cuando agrupas una serie de defensas, como la prevención de intrusiones, el cifrado de datos, la gestión de la cadena de suministro, las políticas de privilegios de usuario y la gestión de parches, cierras de manera efectiva los huecos que una sola solución no puede cubrir.
Pero, por supuesto, un pez atravesará una red si es lo suficientemente pequeño. Un delantero superará a un defensor si es lo suficientemente rápido. Un hacker logrará pasar las capas de seguridad defensiva si es lo suficientemente hábil.
Una de las brechas más problemáticas (y costosas) que tienen la mayoría de las empresas es que no pueden identificar a los atacantes una vez que ya están dentro de la red. Entonces, ¿cómo se espera que te defiendas de algo que ni siquiera sabes que está ahí?
La clave está en una detección de amenazas más rápida, que empieza por desplegar más técnicas ofensivas para descubrir a los hackers que se esconden en tu entorno.
Cómo agregar más ofensiva a la ciberseguridad
La parte más difícil es que esto primero requiere un cambio de mentalidad: pasar de hacer todo lo posible para prevenir una brecha, a asumir el compromiso y buscar pistas o rastros. Esa es la idea principal detrás de la seguridad de confianza cero.
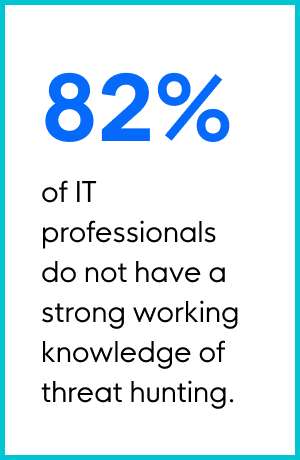
Una de las mejores maneras de pasar a la ofensiva es la caza de amenazas. La caza de amenazas es una técnica ofensiva que consiste en buscar amenazas cibernéticas que acechan en las sombras. Pero, según una encuesta que hicimos en 2020 a más de 350 profesionales de TI, el 82 % afirmó no tener un conocimiento práctico sólido sobre la caza de amenazas.
En esencia, la caza de amenazas te permite dar vuelta la tortilla contra los atacantes y adoptar un enfoque más proactivo hacia la ciberseguridad. Ya sea mediante un equipo interno o una alianza, tener defensores que busquen de forma proactiva indicadores de amenazas pendientes o activas puede marcar la diferencia para detener los ciberataques a tiempo.
En lugar de esperar a que te notifiquen una brecha, este enfoque se apoya fuertemente en la inteligencia de amenazas y en entender las tácticas de los hackers.
Y la mejor caza de amenazas no depende de la automatización ni de la inteligencia artificial para lograrlo: usa analistas humanos que pueden pensar como el enemigo y saben identificar señales de advertencia.
Por supuesto, se necesita un nivel de habilidad y conocimiento para ser un cazador de amenazas, lo que me lleva a la siguiente mejor técnica ofensiva: la educación.
Lectura recomendada: Por qué la educación en ciberseguridad es la clave para superar a los hackers
El aprendizaje continuo y la educación cibernética pueden ayudar a perfeccionar tus habilidades y mantenerte un paso adelante de los atacantes. Por ejemplo, los desafíos de captura la bandera como TryHackMe o HackTheBox son excelentes ejercicios para potenciar tu propio conocimiento y poner a prueba tus habilidades. Tampoco faltan eventos y conferencias enfocados en ciberseguridad a los que puedes asistir para intercambiar experiencias con tus colegas y escuchar a expertos sobre cómo manejan y mitigan las últimas amenazas.
Si estás listo para llevar tus habilidades al siguiente nivel, deberías volver a ver todas nuestras sesiones de hack_it 2021.2! Aprenderás de expertos de la industria mientras resuelven crímenes cibernéticos, exploran los rincones de la dark web e incluso preparan malware habilitado con macros. Nuestras sesiones estuvieron llenas de consejos y trucos útiles; si te perdiste el evento en vivo, puedes ver todas las grabaciones aquí.