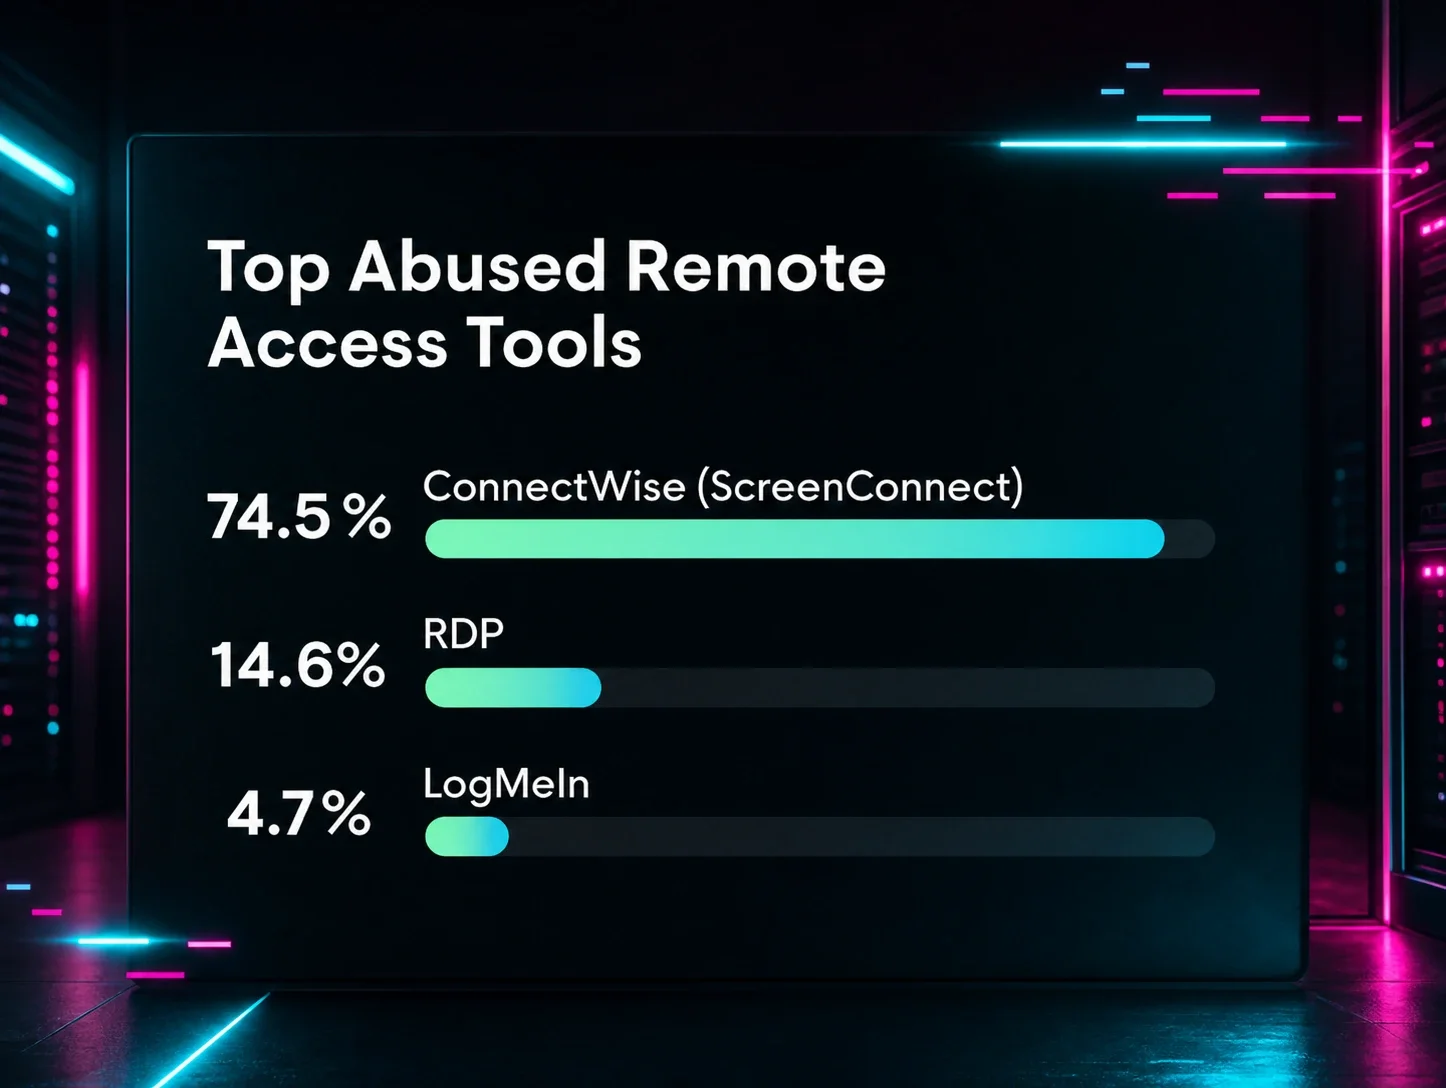



A estas alturas, ya no es un secreto que los actores de amenazas abusan de las herramientas de monitoreo y gestión remota (RMM) en sus ataques para obtener acceso y persistencia en los entornos de las víctimas.
Mientras las empresas usan las RMM para aumentar la eficiencia y reducir costos, los actores de amenazas también han estado comprometiendo herramientas RMM heredadas o instalando su propia RMM una vez que obtienen acceso al endpoint. Y, en varios casos este año, Huntress también ha observado incidentes que involucran varias herramientas RMM. Estos incidentes han involucrado todo tipo de plataformas RMM, incluyendo ScreenConnect, TeamViewer, Atera, NinjaRMM y más.
Recientemente, el Centro de Operaciones de Seguridad de Huntress (SOC) ha visto surgir un patrón muy específico en esta cadena de ataque que involucra herramientas RMM: incidentes que comienzan con actores de amenazas usando PDQ o GoTo Resolve para luego implementar herramientas RMM secundarias, como ScreenConnect o SimpleHelp.
Hay varias razones por las que los actores de amenazas pueden implementar múltiples herramientas RMM. El uso de una segunda (e incluso tercera o cuarta) herramienta RMM puede ayudar a garantizar un acceso a más largo plazo, incluso si se bloquea la primera herramienta. A continuación hay algunos ejemplos de lo que nuestro SOC está viendo, incluyendo algunos de los señuelos populares de ingeniería social que los actores de amenazas usan para engañar a las víctimas y que descarguen RMM fraudulentas, y el uso de diferentes instancias de RMM más allá de ScreenConnect.
De GoTo Resolve a ScreenConnect
El 7 de octubre, un empleado de una empresa inmobiliaria recibió un correo de phishing a través de Outlook, lo que lo llevó a instalar Open Revised Contract (2).exe. Este archivo ejecutable en realidad era una instancia de GoTo Resolve renombrada y firmada por GoTo Technologies USA, LLC, como se ve en la Figura 1.
También se creó una tarea programada de Windows para iniciar el servicio de GoTo Resolve con fines de persistencia: C:\WINDOWS\system32\sc.exe start GoToResolve_2362921307173827601
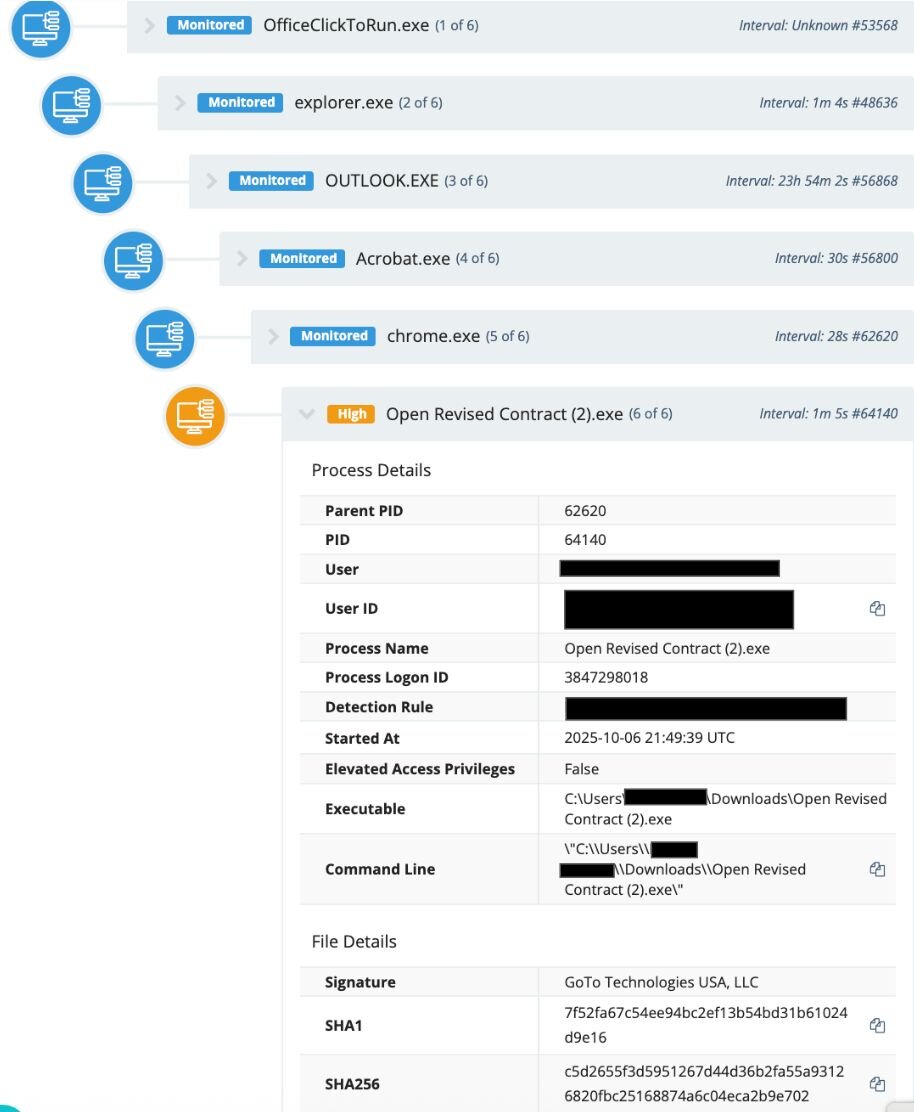
Luego, el actor de amenazas usó su acceso a través de esta instalación inicial de GoTo Resolve para infectar a la víctima con otra RMM, ScreenConnect, a través de la ruta del archivo:
c:\program files (x86)\screenconnect client (fdeeb5df8057eef0)\screenconnect.clientservice.exe
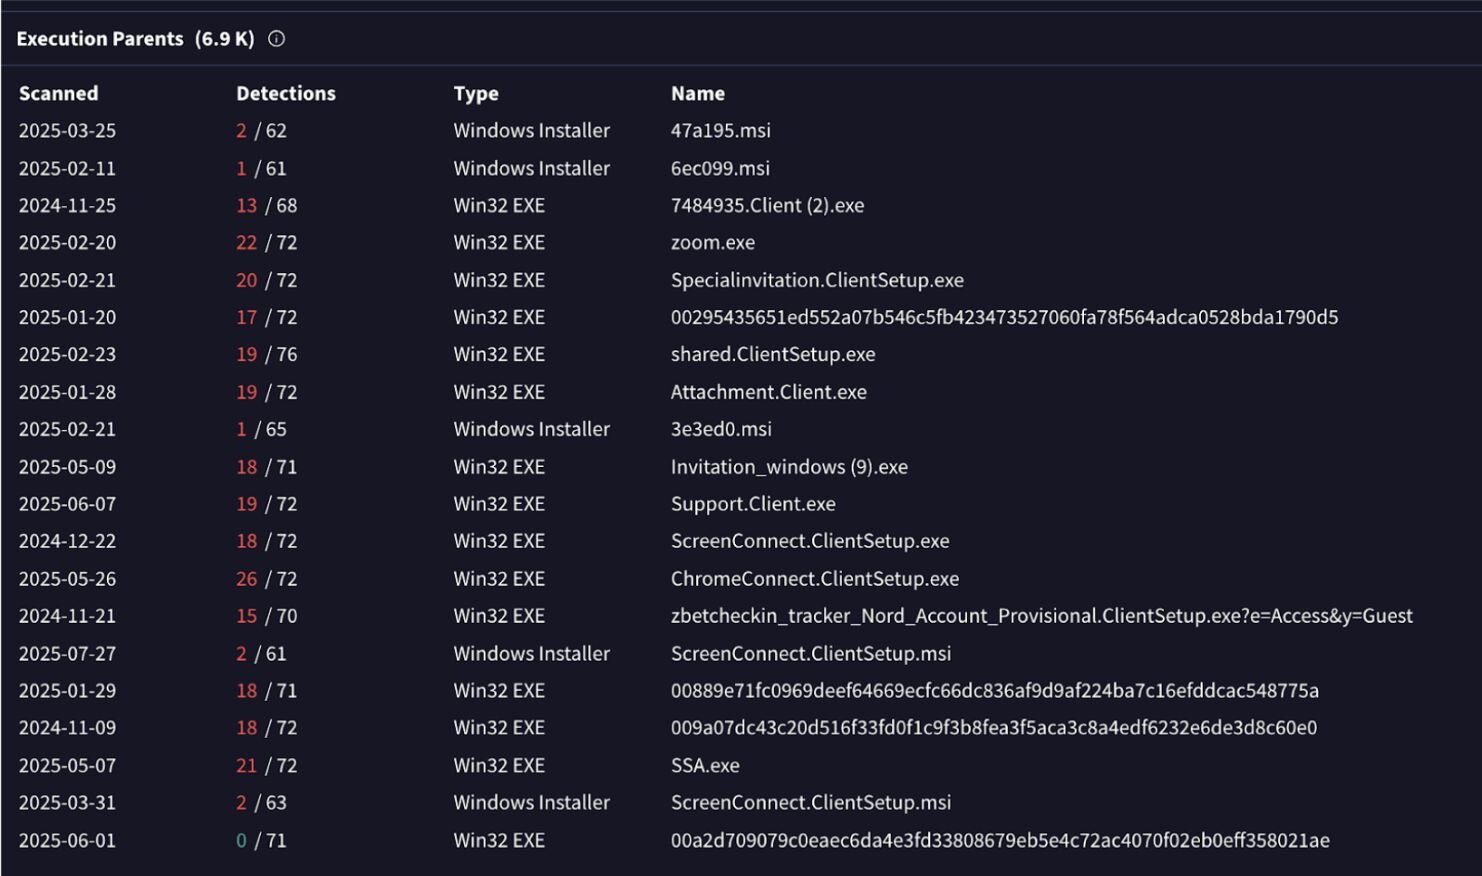
Una búsqueda del binario de ScreenConnect (f1b5c000794f046259121c63ed37f9eff0cfe1258588eca6fd85e16d3922767e) en VirusTotal muestra que los “Execution Parents” revelan los nombres de diferentes señuelos conectados a las cadenas de ejecución (como se ve en la Figura 2).
El SOC identificó esta amenaza mediante un ejercicio retrospectivo de caza de amenazas, que nos permite consultar varias telemetrías con hipótesis de seguridad específicas. Huntress usa constantemente nuevas tecnologías e inteligencia de amenazas para implementar la caza retrospectiva de amenazas en nuestras telemetrías existentes; esto nos ayuda a reevaluar continuamente las telemetrías pasadas y presentes. Para este caso específico, trabajamos con la empresa para neutralizar las RMM fraudulentas.
De PDQ a una instancia de SimpleHelp
Hemos visto varios casos que comienzan con la instalación de PDQ y luego usan un RMM secundario en la siguiente fase del ataque.
En septiembre, un usuario de una firma de inversión descargó un archivo (C:\Users\REDACTED\Downloads\276Special%10Invitation9756.msi) desde hxxp[://]elegantparty[.]de, lo que llevó a la descarga de un instalador de PDQ renombrado.
El actor de amenazas luego usó PDQ para instalar una instancia maliciosa de SimpleHelp (NewAMG2908.exe), firmada por SimpleHelp Ltd. y configurada para conectarse al dominio stsmithchurchitems[.]shop.
Cualquier dominio o dirección IP de SimpleHelp se puede obtener del archivo de configuración en la siguiente ruta: C:\ProgramData\JWrapper-Acceso remoto\JWAppsSharedConfig\serviceconfig.xml
Este RMM de SimpleHelp fraudulento se instaló en la ruta: C:\ProgramData\JWrapper-Acceso remoto\JWAppsSharedConfig\restricted\SimpleService.exe
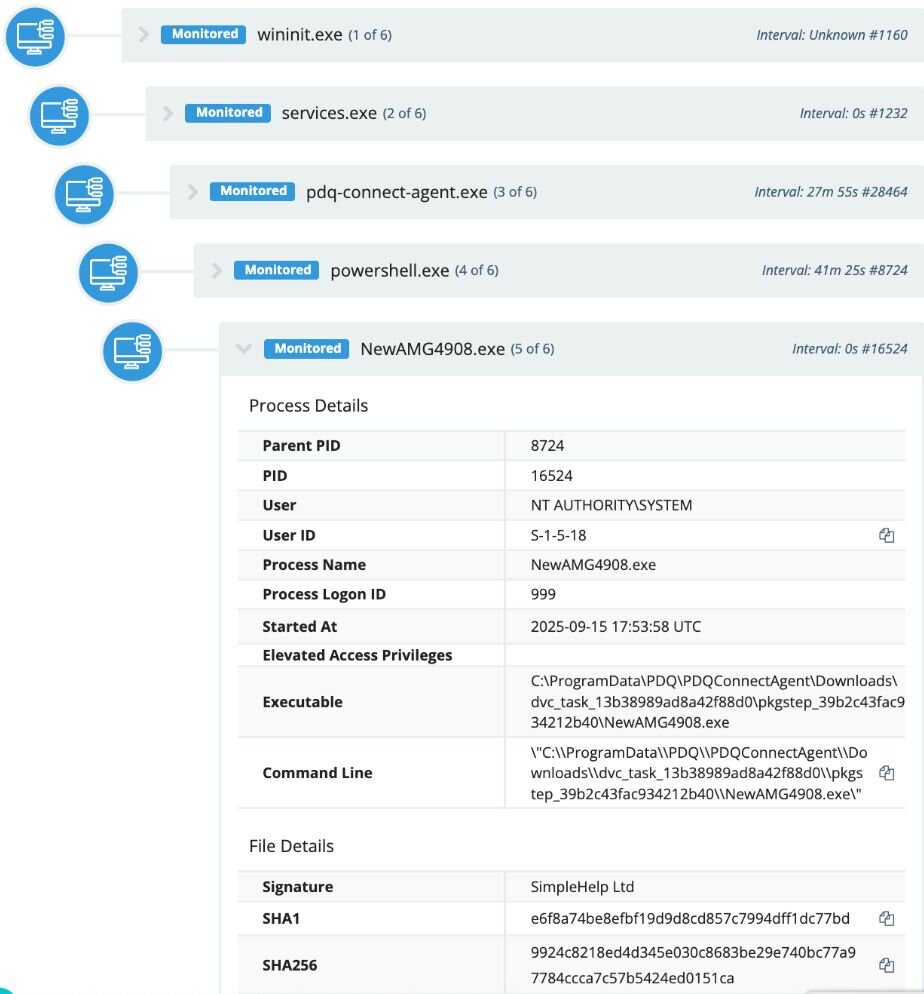
En este punto, los analistas del SOC detuvieron el ataque antes de que pudiera escalar, aislando el endpoint para evitar más intrusiones y trabajando con el negocio afectado en los pasos de remediación.
Otras instancias de RMM
El SOC también observa otros tipos de RMM, como instancias maliciosas de Chrome Remote Desktop, Atera y ITarian. Este último RMM ha aparecido en un par de incidentes recientes en noviembre, lo que llevó a los actores de amenazas a ejecutar un instalador secundario de ScreenConnect.
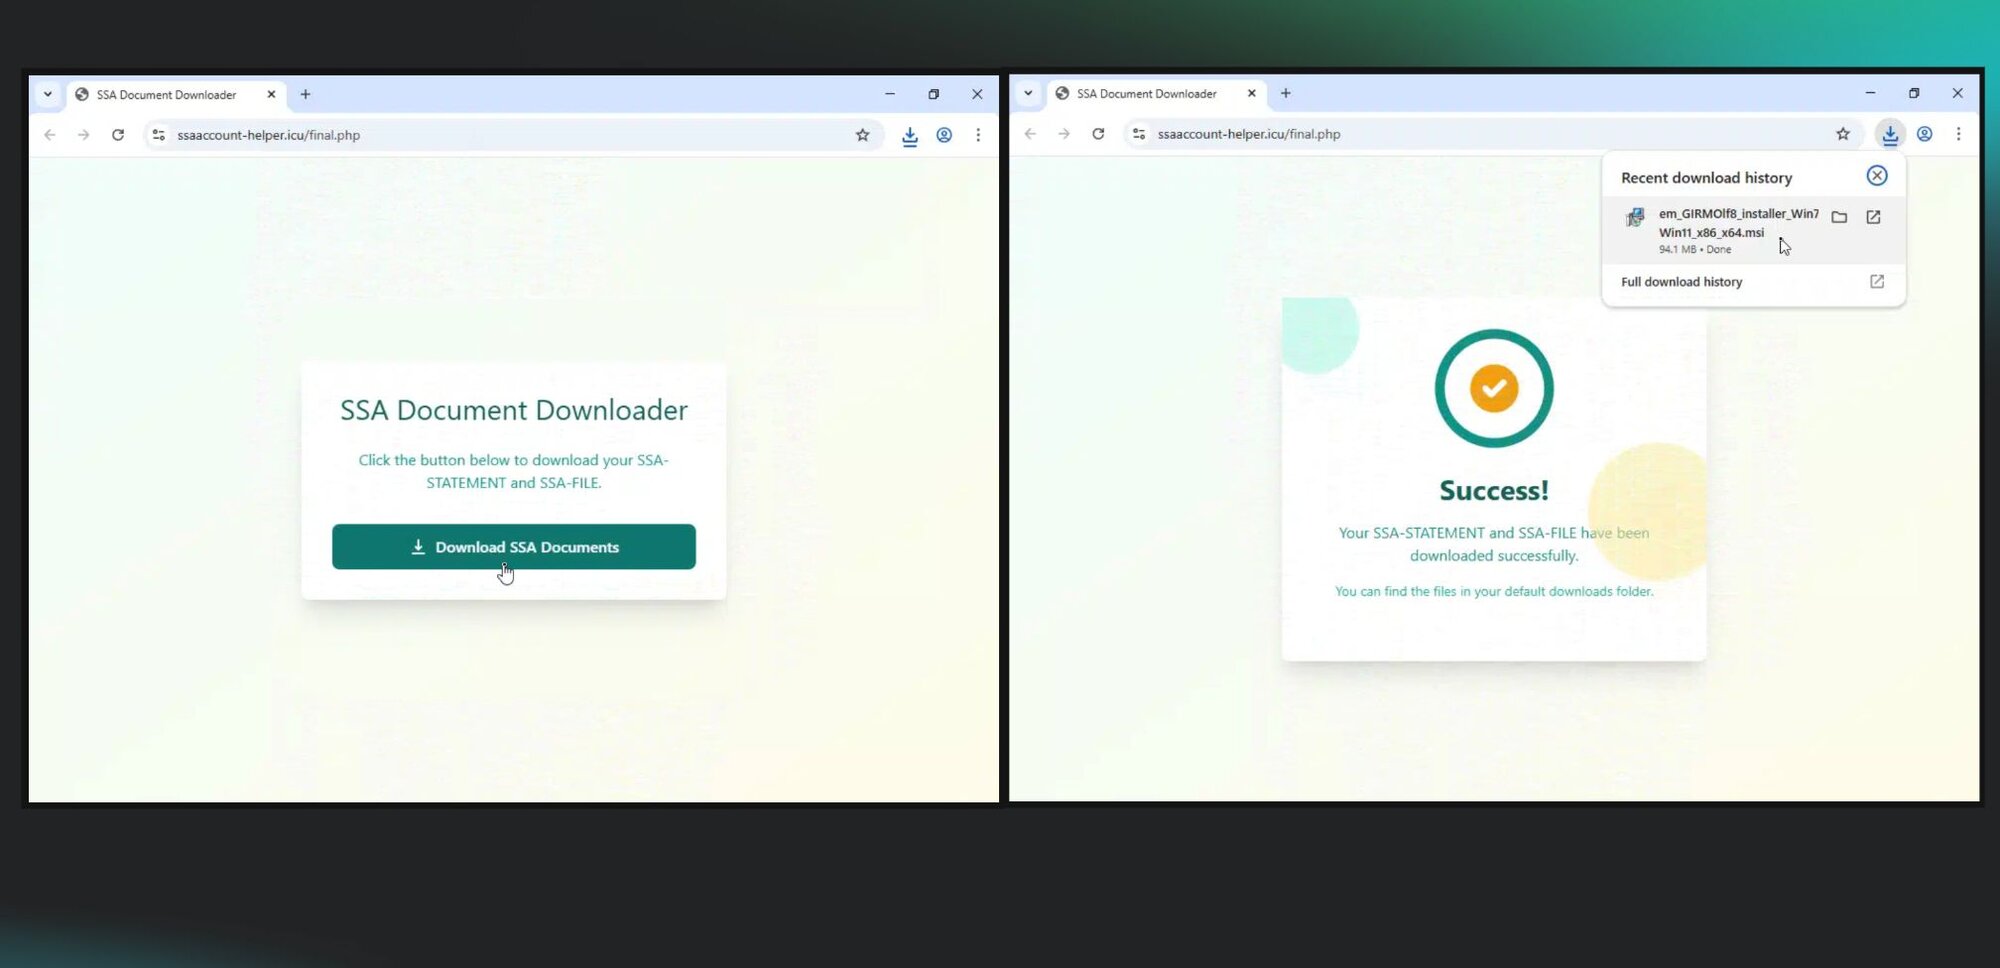
El 24 de noviembre, el equipo del SOC realizó una investigación retrospectiva de amenazas que reveló que un empleado de la empresa había descargado un instalador fraudulento de RMM de ITarian ese mismo día. Una revisión más detallada del historial del navegador Chrome del usuario mostró que el instalador se descargó desde ssaaccount-helper[.]icu.
La figura 4 muestra que el señuelo vinculado a este dominio tenía que ver con un supuesto estado de cuenta del seguro social. Una vez que la víctima hizo clic en "Download SSA Documents", se inició la descarga del instalador de RMM fraudulento (em_GIRMOlf8_installer_Win7-Win11_x86_x64.msi).
El instalador de ITarian luego usó su propio módulo de script CMD desde el sitio de administración del RMM para lanzar un archivo .CMD (presente en el disco por un breve período). Ese archivo (visto en el endpoint en C:\Users\REDACTED\AppData\Local\Temp\7ZSfx000.cmd) luego instaló una instancia fraudulenta de ScreenConnect, configurada con un dominio registrado recientemente, deuwre[.]com.
En este punto, el equipo del SOC intervino en el ataque, impidiendo que el actor de amenazas escalara aún más.
Una cadena más larga de descargas de RMM
En octubre, Huntress observó que un usuario de un concesionario de autos ejecutó el archivo OPENINVITATION.exe, que es un instalador fraudulento de RMM de GoTo Resolve. El archivo se descargó desde el dominio abre[.]ai.
El actor de amenazas luego usó su acceso a través de GoTo Resolve para instalar un RMM fraudulento de SimpleHelp (SimpleService.exe) en el endpoint, en el siguiente directorio:
C:\ProgramData\JWrapper-Acceso remoto\JWAppsSharedConfig\restricted\
La instancia estaba configurada para comunicarse con el dominio troloozyanimailfeeddeals[.]shop.
Pero no se quedó ahí.
Luego, los actores de amenazas usaron el RMM SimpleHelp para instalar una instancia maliciosa de ScreenConnect, configurada con el dominio support[.]innerschapel[.]com, en el directorio:
C:\Program Files (x86)\ScreenConnect Client (2f193a6e5e15c3cc)\
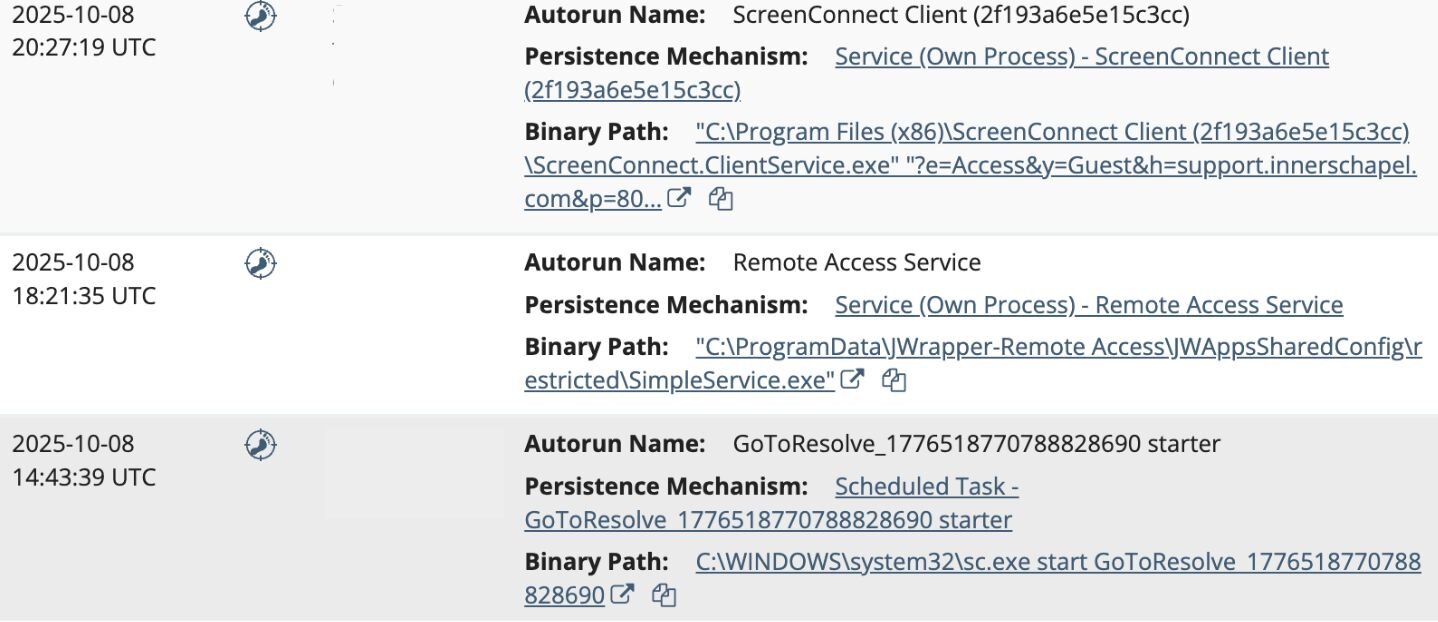
En este punto, los analistas del SOC de Huntress detectaron y detuvieron al actor de amenazas antes de que pudiera implementar más procesos o mecanismos de persistencia.
Uso continuo de la ingeniería social
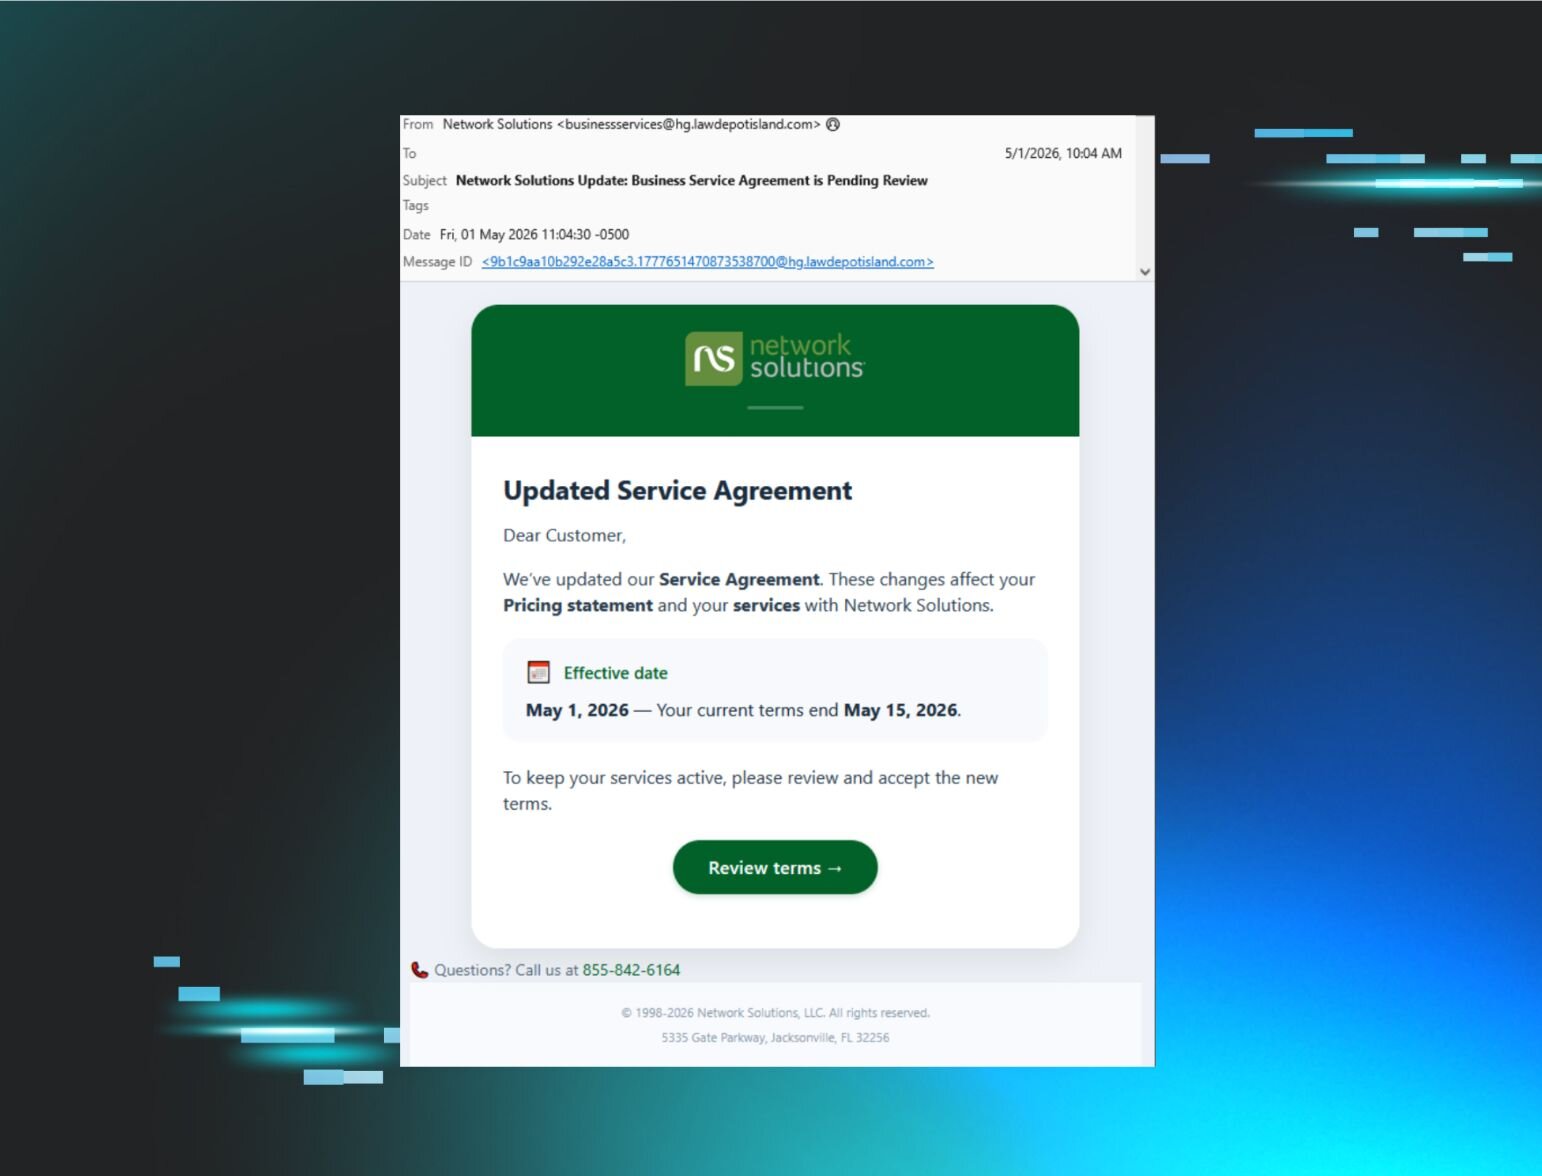
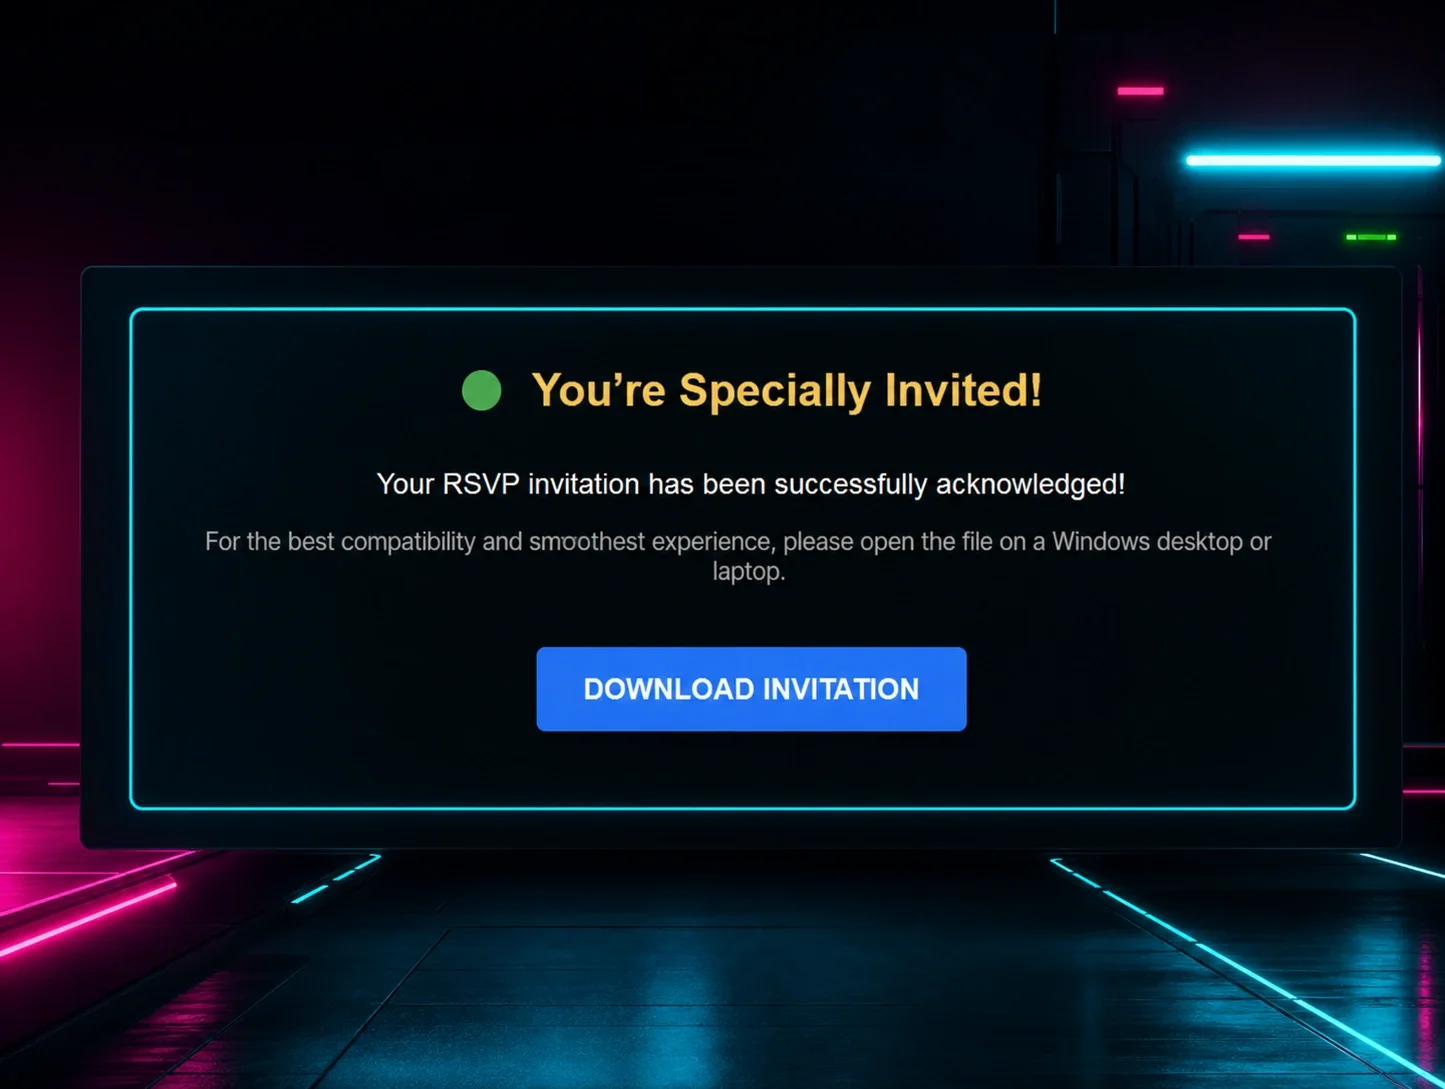
Una forma en que los actores de amenazas distribuyen RMMs es mediante correos de phishing que usan diversos señuelos para convencer a las víctimas de descargarlos. Recientemente, nos llamaron la atención algunos señuelos de ingeniería social:
- El señuelo festivo: El 2 de noviembre, un usuario fue engañado para ejecutar un proceso malicioso (
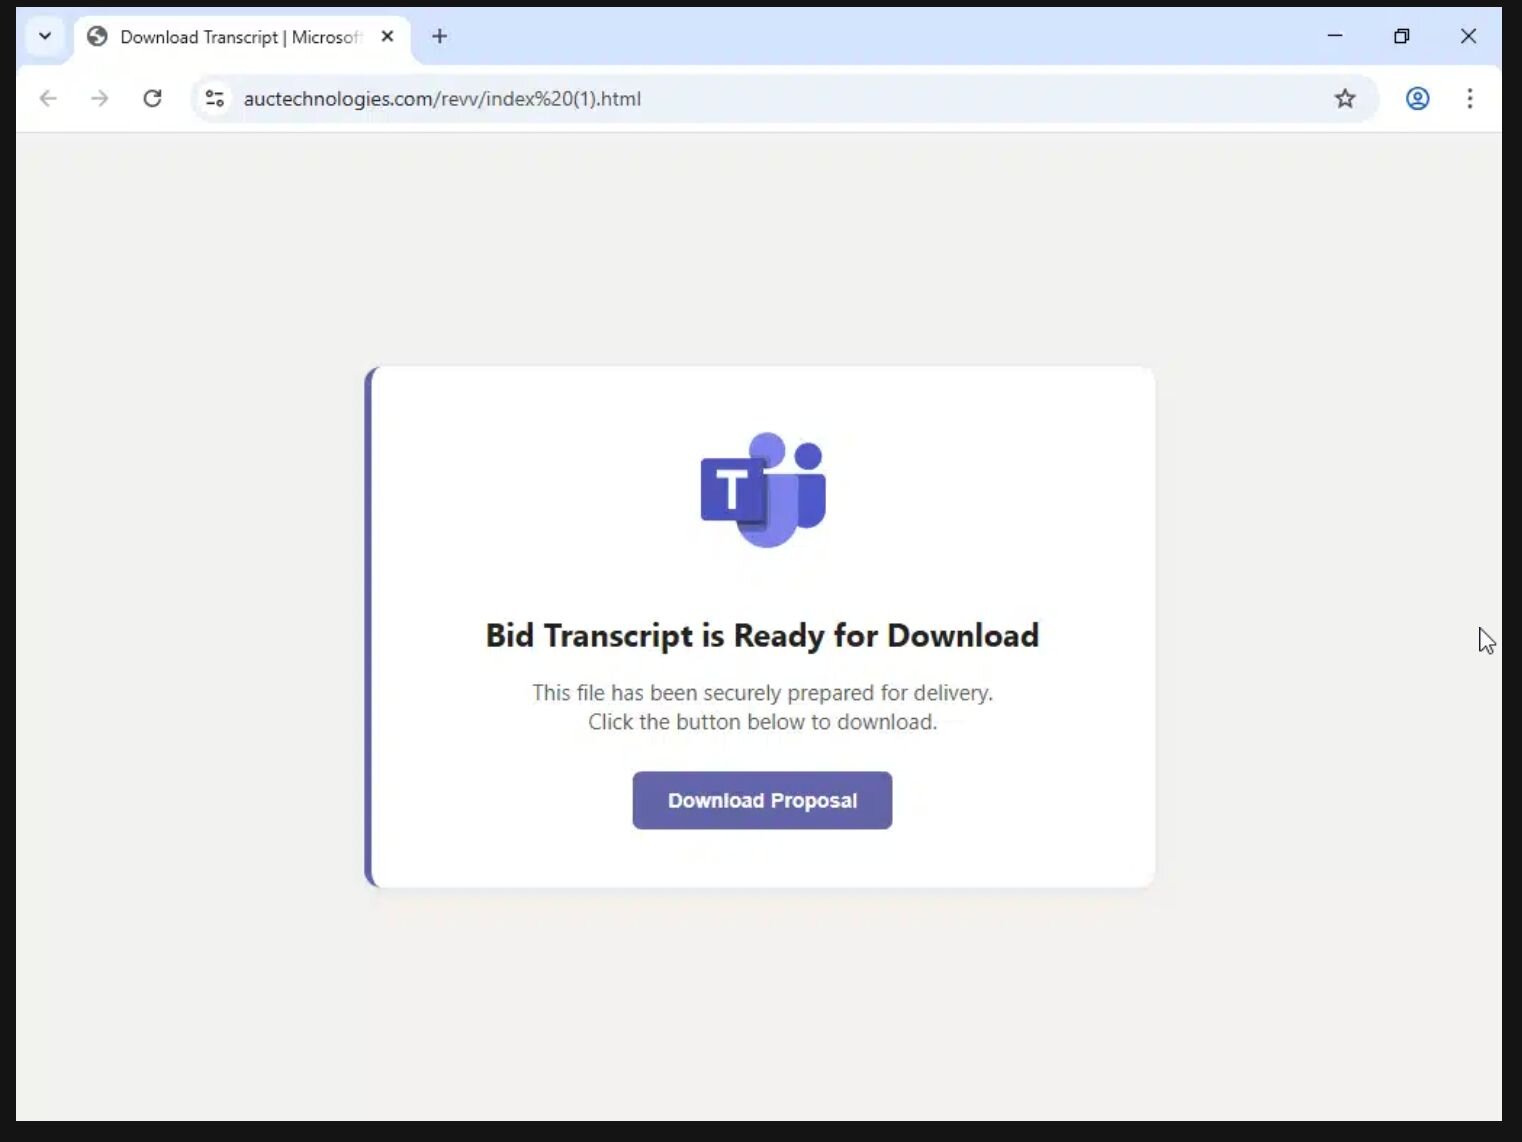
Thanksgiving-iv.exe) desde el directorioC:\Users\REDACTED\Downloads\en el endpoint afectado. Un análisis más detallado reveló que este archivo es un instalador fraudulento del RMM GoTo Resolve. Los artefactos del navegador Firefox de la víctima revelaron que este instalador se descargó desde la URLhttps[:]//pub-0e9274b4f4a74997bcafd5c5c778bf91[.]r2[.]dev/Thanksgiving-iv.exe. Luego, el RMM malicioso implementó un instalador fraudulento de ScreenConnect en el directorioC:\Program Files (x86)\ScreenConnect Client (3bf4055180e70e5b), configurado para el dominiowilkensealsivc[.]shop. - La falsa transcripción de oferta: El 15 de octubre, un mensaje de phishing que supuestamente contenía una transcripción de oferta de Microsoft Teams engañó a un usuario para que descargara y ejecutara el archivo
Contract Revised.exe, como se ve en la Figura 6 a continuación. El archivo era en realidad un RMM fraudulento de GoTo Resolve, descargado dehttps[:]//auctechnologies[.]com/revv/index%20(1)[.]html. Después de la instalación, la instancia ejecutó varios ejecutables (HideUL.exeyPIN.exe), pero no fue posible acceder a ellos para un análisis más detallado en el disco. - La invitación Evite (un clásico): Las invitaciones falsas son un tipo de señuelo popular usado por los actores de amenazas, el cual hemos visto en muchos incidentes diferentes de RMM fraudulento. El 3 de noviembre, un usuario fue engañado para ejecutar
EVITEINVITERSOLVELIST.exe, que en realidad era un instalador malicioso de GoTo Resolve. Curiosamente, los actores de amenazas pasaron de GoTo Resolve a usar técnicas de vivir de la tierra (LotL) al descargar y ejecutar un instalador fraudulento de ScreenConnect conmsiexeca través de un dominio remoto(https[:]//con[.]wepivifllc[.]de/Bin/ReadAdobe_MICR0S0FTxxPDF.ClientSetup[.]msi).
Múltiples RMMs y el poder de un SOC gestionado
Los actores de amenazas logran éxito al usar RMMs por la misma razón que las instancias maliciosas son difíciles de erradicar: son herramientas legítimas, por lo que es difícil distinguir lo que proviene del comportamiento del usuario final de lo que es malicioso.
Aquí es donde el valor de un SOC gestionado puede ayudar: los analistas del SOC observan indicadores como a dónde se comunican las instancias, dónde se instalan en el sistema y cómo se instalan.
Por ejemplo, un RMM podría instalarse desde un directorio temporal (lo cual es más sospechoso) en lugar de un directorio de aplicaciones (junto con otras aplicaciones legítimas). O tal vez una instancia de RMM fraudulenta se comunica con un dominio de prueba gratuita de RMM, en lugar de un nombre de dominio asociado con la empresa que realmente usa el RMM de forma legítima.
Sin embargo, hay varios pasos que las empresas pueden seguir para intentar prevenir la amenaza de los RMMs fraudulentos desde el principio. Esto incluye:
- Desarrollar un inventario de activos que tenga en cuenta las aplicaciones instaladas y crear controles de aplicaciones para cubrir los RMMs (y bloquear programas no autorizados)
- Auditar y monitorear los RMMs para dar seguimiento a los que se usan o están autorizados actualmente. Consulta listas curadas como LOLRMM para entender mejor qué herramientas de RMM podrían ser explotadas por actores de amenazas
- Revisar los registros en busca de instancias donde se ejecutaron RMMs para detectar el uso sospechoso de RMM
Los incidentes que describimos anteriormente son solo una pequeña fracción de los casos que el equipo del SOC de Huntress enfrenta a diario en cuanto a implementaciones de RMM fraudulento. El SOC no solo ve instalaciones individuales de RMM, sino múltiples capas de RMMs fraudulentos en varios endpoints, a medida que los actores de amenazas buscan garantizar la persistencia en sus ataques. Las empresas deben priorizar la amenaza del abuso de RMM en consecuencia.
Indicadores de compromiso
ScreenConnect
|
Elemento |
Descripción |
|
support[.]innerschapel[.]com |
Origen de descarga |
|
wilkensealsivc[.]shop |
Origen de descarga |
|
deuwre[.]com |
Dominio controlado por el atacante |
|
wilkensealsivc[.]shop |
Dominio controlado por el atacante |
|
https[:]//con[.]wepivifllc[.]de |
Origen de descarga |
SimpleHelp
|
Elemento |
Descripción |
|
stsmithchurchitems[.]shop |
Dominio controlado por el atacante |
|
troloozyanimailfeeddeals[.]shop |
Dominio controlado por el atacante |
PDQ
|
Elemento |
Descripción |
|
hxxp[://]elegantparty[.]de |
Fuente de descarga |
GoTo Resolve
|
Elemento |
Descripción |
|
abre[.]ai |
Fuente de descarga |
ITarian
|
Elemento |
Descripción |
|
ssaaccount-helper[.]icu |
Fuente de descarga |