



Agradecimientos: Un agradecimiento especial a Aaron Deal, Chris Bisnett, Aaron Bennett, Sharon Martin, Dave Kleinatland, James Northey, Josh Kiriakoff, Kamal Bennoune, Susannah Matt y Michael Tigges por sus contribuciones a esta investigación y a este análisis.
Actualización: 6/9/26 a las 7:30 a. m. hora del Este
En las primeras horas de la madrugada (hora de EE. UU.) del 6/9/2026, Huntress recibió una alerta sobre un nuevo CVE (CVE-2026-86218) y un cuarto hotfix a través de una publicación en Discord en MSPGeek. Cabe destacar que este tercer CVE es una vulnerabilidad de ejecución remota de código previa a la autenticación en N-central, calificada con una puntuación CVSS de 10.0, la máxima calificación posible y superior a la de los dos CVE anteriores publicados el 5/9.
N-able también indicó que este lanzamiento reemplaza a N-central 2026.3 Hotfix 3 (build 2026.3.1.13).
Aquí están las notas completas de Jason Murphy de N-able en ese hilo de Discord de MSPGeek:
Recientemente informamos sobre dos vulnerabilidades de seguridad dentro de N-central que fueron divulgadas de manera responsable por un tercero a través de nuestro programa voluntario de divulgación de seguridad, y publicamos un hotfix. Desde esas divulgaciones, un tercer investigador independiente nos alertó sobre una nueva vulnerabilidad que ha sido explotada en entornos reales y que no está relacionada con los CVE divulgados anteriormente.
Esta vulnerabilidad crítica de día cero, de ser explotada, podría permitir el acceso previo a la autenticación al servidor de N-central.
Qué debes hacer
• Entornos de N-central on-premises: Actualiza a 2026.3 HF4 de inmediato. Enlace del hotfix: [Notas de la versión 2026.3 HF4]
• Si ya actualizaste a 2026.3 HF3, deberás actualizar a 2026.3 HF4 para protegerte contra esta vulnerabilidad recién descubierta.
• Entornos alojados de N-central: No se requiere ninguna acción de tu parte; tus instancias ya han sido parchadas.
• Las notas de la versión HF4 de N-able incluyen las rutas de actualización compatibles y la guía de instalación.
En una conversación de seguimiento al mensaje anterior, Jason mencionó explícitamente que "este es un día cero".
La vulnerabilidad también ha sido detallada en una página de incidente activo de N-able, con los detalles aquí: https://uptime.n-able.com/event/201814/
¿Explotada en entornos reales?
Cabe destacar que tanto en la publicación de MSPGeek mencionada arriba como en la publicación de incidente activo de N-able se indicó que se ha observado la explotación de esta vulnerabilidad en entornos reales.
Sin embargo, las notas de la versión de N-able indicaron: "En este momento, no tenemos confirmaciones de que esta vulnerabilidad haya sido explotada en entornos de producción, pero los sistemas sin parchar siguen en riesgo".
En nuestra actualización del 5/9/26 (a continuación), habíamos dicho que no podíamos descartar que las dos vulnerabilidades anteriores publicadas (CVE-2026-86206 y CVE-2026-86207) fueran las que se explotaron en el caso observado en el entorno de producción parchado de uno de nuestros clientes. Debido a que los registros del servidor de N-central comprometido ya habían rotado, tampoco podemos afirmar si este nuevo CVE fue la vulnerabilidad explotada en ese caso.
Oportunidades de detección
Dado el aprovechamiento continuo de N-central descrito anteriormente, recomendamos revisar los registros del appliance en busca de evidencia de manipulación de la API, y auditar tus cuentas de usuario para verificar que no se hayan hecho cambios no autorizados a tus usuarios o sus permisos.
Huntress continúa monitoreando la actividad relacionada y actualizará esta publicación a medida que haya más información disponible.
Actualización: 5/9/26 a las 5 p. m. hora del Este
Huntress está investigando activamente un nuevo bypass de autenticación descubierto recientemente que afecta a entornos de N-able N-central. Mediante un análisis rápido de la telemetría reciente y los registros compartidos por los socios, nuestros investigadores reprodujeron y validaron con éxito una prueba de concepto (PoC) que funciona contra la última versión de N-Central, la 2026.3.1.10. Tras nuestro descubrimiento, trabajamos directamente con el liderazgo de N-able y su equipo de seguridad para compartir nuestros hallazgos y análisis de tácticas, acelerando el desarrollo de una solución oficial. N-able ya publicó un aviso de seguridad y el hotfix correspondiente (2026.3.1.13), que recomendamos encarecidamente a todos los administradores de N-central aplicar de inmediato.
Esta actividad representa una cadena de exploits completamente nueva que potencialmente aprovecha una o ambas de dos vulnerabilidades recién designadas (CVE-2026-86206 y CVE-2026-86207), completamente distintas de las fallas corregidas por los hotfixes de agosto de N-able (CVE-2026-18556 y CVE-2026-18577).
Para ser claros sobre nuestras observaciones: la investigación de Huntress comenzó el 4 de septiembre después de que un entorno de producción de N-central de un cliente, completamente parchado, fuera comprometido. Al analizar la intrusión, logramos recrear una cadena de exploits que explica la actividad adversaria observada. Sin embargo, debido al registro histórico limitado disponible directamente en el appliance, no podemos confirmar con certeza qué exploit específico usó el actor de amenazas para lograr el compromiso, ni podemos descartar el uso de vulnerabilidades alternativas.
Observaciones clave sobre las tácticas:
Anomalías en los nombres de cuenta: hemos observado atacantes manipulando nombres de cuenta al agregar cadenas inesperadas (como
.invalid) a direcciones de correo electrónico conocidas de N-able durante intentos de creación de usuarios. Los administradores también deben estar atentos a nombres de inicio de sesión y direcciones de correo electrónico con intercambios sutiles de caracteres o dominios falsificados diseñados para pasar desapercibidos en una inspección superficial.Sondeos de reconocimiento: la actividad inicial de preparación muestra a actores de amenazas sondeando el endpoint
/remoteControlAction.do?method=getPierDetailscon IDs de appliance específicos para mapear el entorno y recopilar detalles antes de la explotación.
Interrumpiendo la infraestructura del adversario
Además de nuestra colaboración con N-able en el hotfix, Huntress inició comunicaciones directas con Cloudflare para desactivar de forma proactiva los túneles existentes del adversario. Evaluamos que cualquier actividad de explotación anterior a nuestro descubrimiento probablemente utiliza el mismo token de cuenta. Al trabajar con Cloudflare para eliminar esta infraestructura, buscamos cerrar simultáneamente estas puertas traseras no autorizadas en todos los entornos afectados.
Oportunidades de detección
A diferencia de la campaña de agosto, que abusó fuertemente de la función Take Control, esta nueva actividad apunta a la API subyacente y a los registros del appliance. Los defensores deben enfocar sus esfuerzos de búsqueda en los siguientes archivos en sus servidores de N-central:
envoy_proxy_HTTPS.logsyslog ncentraldms
Qué buscar:
Manipulación de API: Filtra estos registros para detectar anomalías de endpoint codificadas en URL, específicamente solicitudes exitosas a rutas de API internas que usan valores codificados en URL como
%2F.Rarezas de cuenta: Audita las cuentas de usuario recién creadas en busca de convenciones de nombres inusuales, específicamente direcciones de correo electrónico con
.invalidagregado u otras manipulaciones de cadena inesperadas similares.
Recomendaciones para clientes de N-central
N-able ha publicado un aviso de seguridad y un hotfix correspondiente para abordar estas vulnerabilidades. Debido a que esta cadena de exploits otorga control administrativo total sobre la gestión de usuarios, las organizaciones deben actuar de inmediato.
Ejecuta un plan de parcheo rápido: Aplica de inmediato el último hotfix de N-central proporcionado por N-able. Consulta sus notas de la versión oficiales e instrucciones para asegurarte de que tu dispositivo esté totalmente actualizado y ya no sea vulnerable.
Busca creación anómala de usuarios: Audita activamente tus listas de usuarios y controles de acceso. Debido a que esta cadena de exploits otorga control total sobre la gestión de usuarios, debes buscar cualquier creación anómala de usuarios o modificaciones inesperadas de roles, incluidas las anomalías de cuentas con
.invaliddetalladas anteriormente.Aplica controles perimetrales estrictos: Incluso después de aplicar el parche, te recomendamos encarecidamente restringir todo el acceso entrante a tu consola de N-central. Asegúrate de que no esté expuesta directamente a internet público mediante la aplicación de una inclusión en la lista de aceptados de IP estricta o una VPN obligatoria.
Huntress continuará actualizando esta publicación a medida que la situación evolucione.
NUEVOS indicadores de compromiso
Consulta la tabla al final de esta publicación para ver una lista completa de indicadores de los incidentes de agosto.
Elemento | Descripción |
|---|---|
| IPv4 del intruso (Tzulo VPN) |
| IPv4 del intruso (Tzulo VPN) |
| Etiqueta de cuenta de túnel malicioso de Cloudflare |
Actualización: 6/8/26 a las 5:40 p. m. hora del Este
N-able ha publicado un segundo hotfix para N-central que reemplaza al hotfix original para proporcionar medidas de endurecimiento adicionales. El Hotfix 2 (2026.3.1.10) es obligatorio para las organizaciones que ejecutan N-central on-premises, incluso si ya aplicaron el Hotfix 1 (2026.3.1.7). Se recomienda a las organizaciones actualizar de inmediato, siguiendo las instrucciones de actualización de N-able. N-able indica que las organizaciones que usan N-central alojado (NCOD) no necesitan tomar ninguna acción, ya que las mitigaciones ya se han aplicado.
N-able también ha publicado una actualización de seguridad adicional con cuatro IP maliciosas más, las cuales hemos agregado a la sección de IoC al final de este blog.
173.249.252[.]176185.156.46[.]15023.234.94[.]4368.235.46[.]235
Seguimos monitoreando la actividad vinculada a esta vulnerabilidad y añadiremos detalles a este blog a medida que haya nueva información disponible.
Actualización: 3/8/26 a las 2:15 p. m. hora del Este
Huntress continúa investigando la actividad dirigida a la vulnerabilidad crítica de N-able. Ahora estamos viendo actores de amenazas que apuntan a la falla en múltiples organizaciones, aunque todavía no vemos evidencia de que esto se haya convertido en una campaña amplia e indiscriminada en toda nuestra base de socios.
La buena noticia es que las organizaciones están aplicando activamente el hotfix proporcionado por N-able. En nuestra última actualización, a las 12:45 a. m. hora del Este, informamos que más de la mitad (55,6%) de los servidores en la nube accesibles de nuestros socios y clientes seguían sin parchear. Al momento de publicar esta última actualización, casi todos los servidores alojados en la nube ya están parcheados. En general, vemos que alrededor del 13,6% de los servidores accesibles en total siguen sin parchear (incluyendo tanto servidores en la nube como autoalojados accesibles). Cabe destacar que la mayoría de los servidores restantes sin parchear son autoalojados: el 28,6% de los servidores autoalojados de N-central accesibles siguen sin parchear.
En todos los ataques que hemos observado, vimos el mismo patrón de comportamiento:
Los actores de amenazas realizan reconocimiento de alto nivel para apuntar a servidores clave, típicamente controladores de dominio. Esto indica que los actores de amenazas son lo suficientemente estratégicos como para priorizar sus esfuerzos.
Después de la explotación, hemos visto que los atacantes solicitan una lista de procesos para enumerar los procesos que se ejecutan en un sistema comprometido, antes de desconectarse.
Tras el compromiso, los actores de amenazas se movieron rápidamente entre múltiples endpoints en los entornos de las organizaciones afectadas después de obtener acceso inicial, como se observa en la Figura 1a.
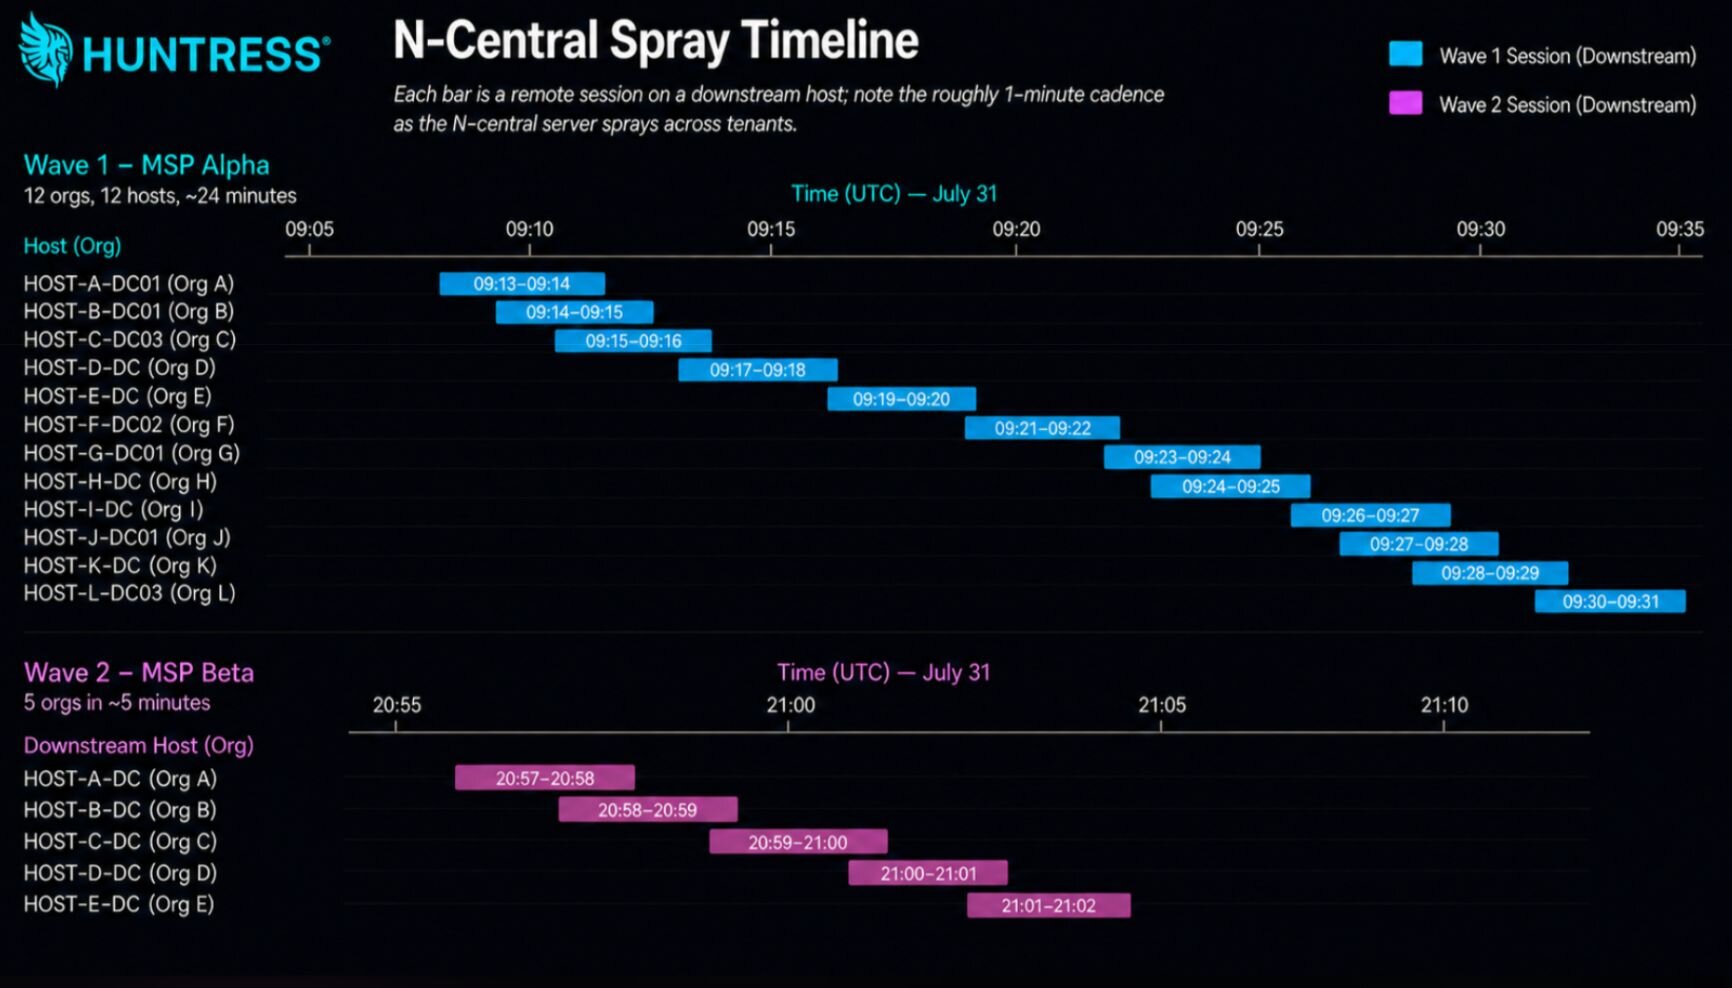
Figura 1a: Cronología de los actores de amenazas moviéndose por los endpoints posteriores en dos organizaciones afectadas
A continuación se muestran los registros de eventos de aplicaciones de Windows que reflejan los ID de evento 4102, 8192 y 8193 para una organización comprometida. Estos muestran al actor de amenazas haciendo primero la conexión maliciosa a través de "MSP Support" desde 173.249.252[.]200 (una de las direcciones IP listadas como IoC por N-able). "MSP Support" es el nombre de usuario predeterminado vinculado a las sesiones legítimas de Take Control de N-Central. Los ID de evento 8192 y 8193 luego muestran al actor abusando de la función integrada Take Control.
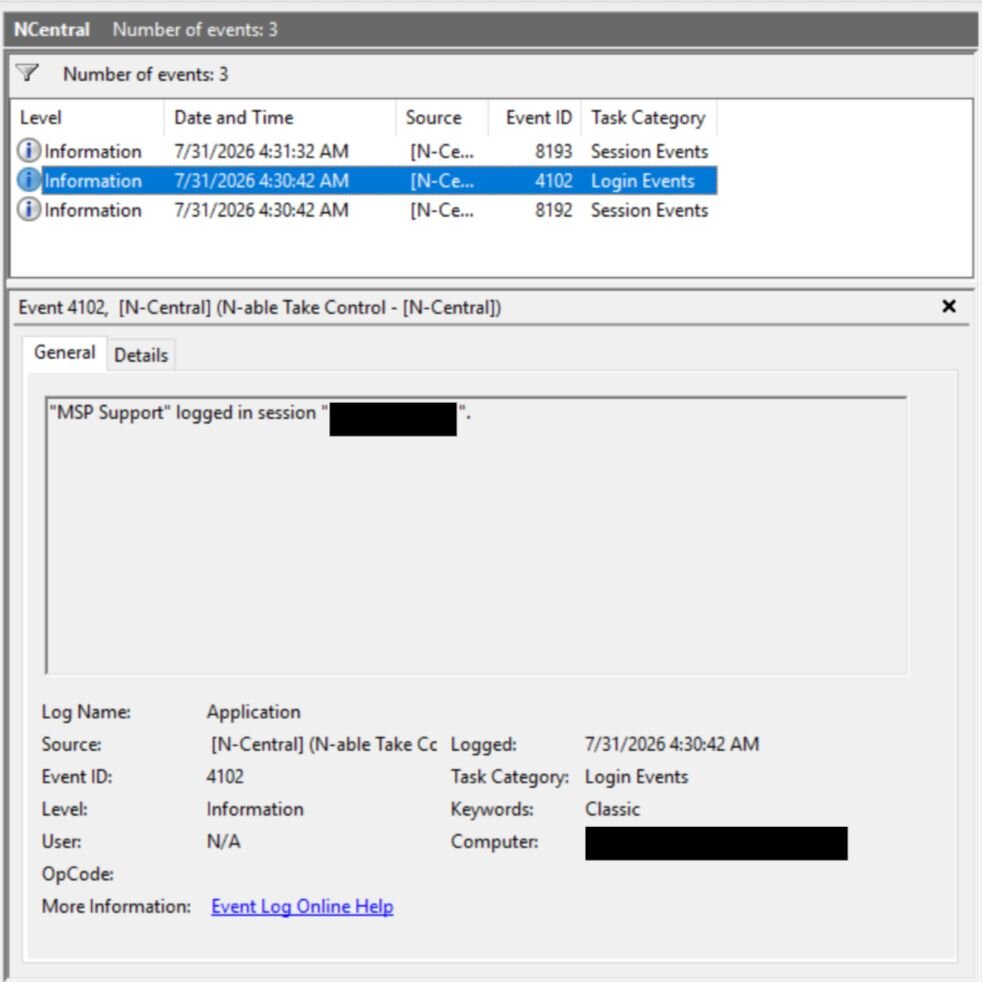
Figura 1b: Registros de eventos de Windows que reflejan el inicio de sesión de la cuenta "MSP Support"
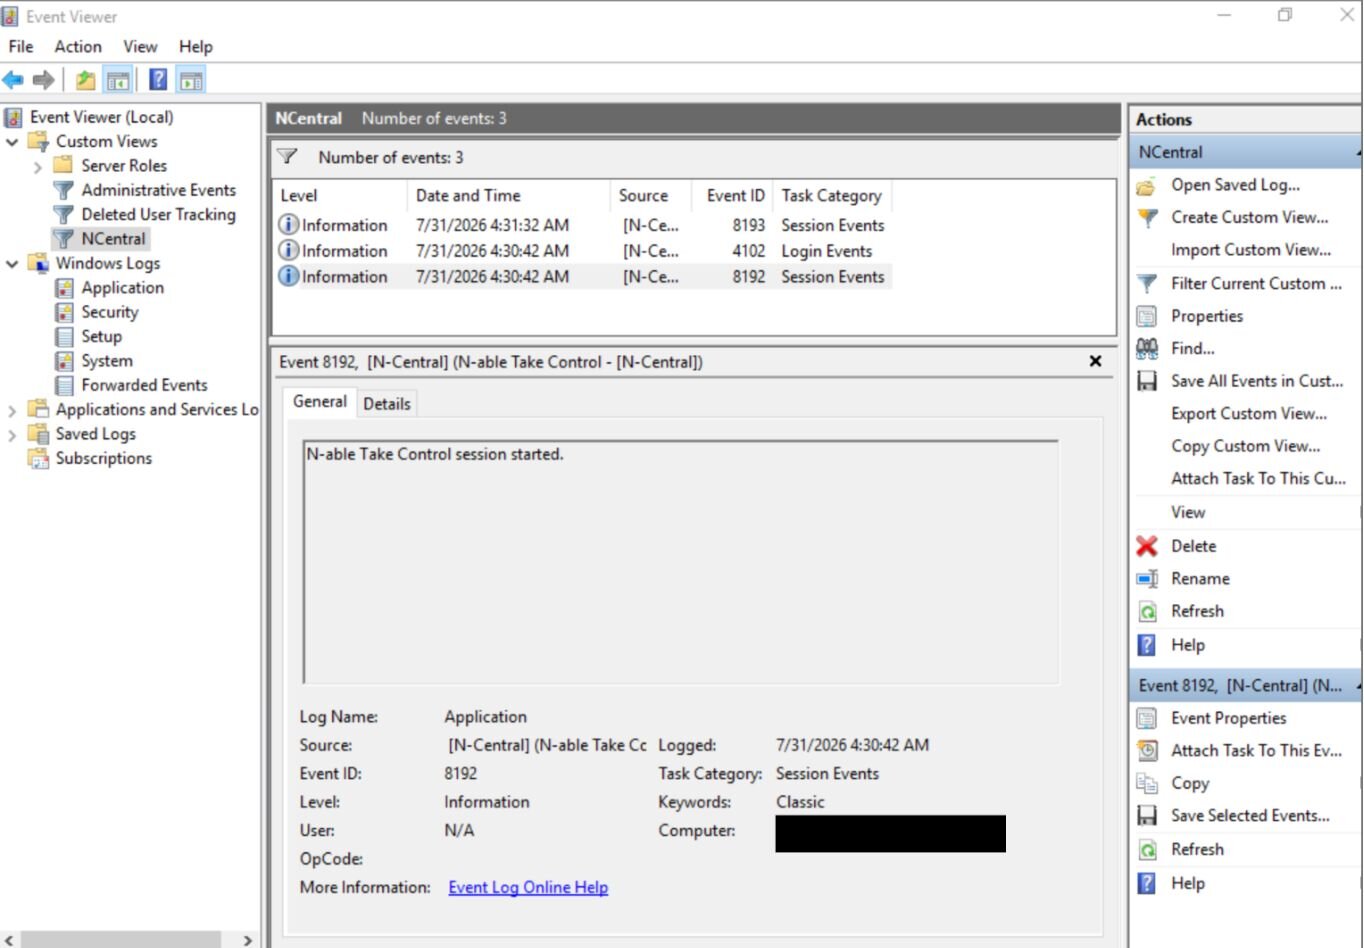
Figura 1c: Registros de eventos de Windows que reflejan el inicio de una sesión de Take Control
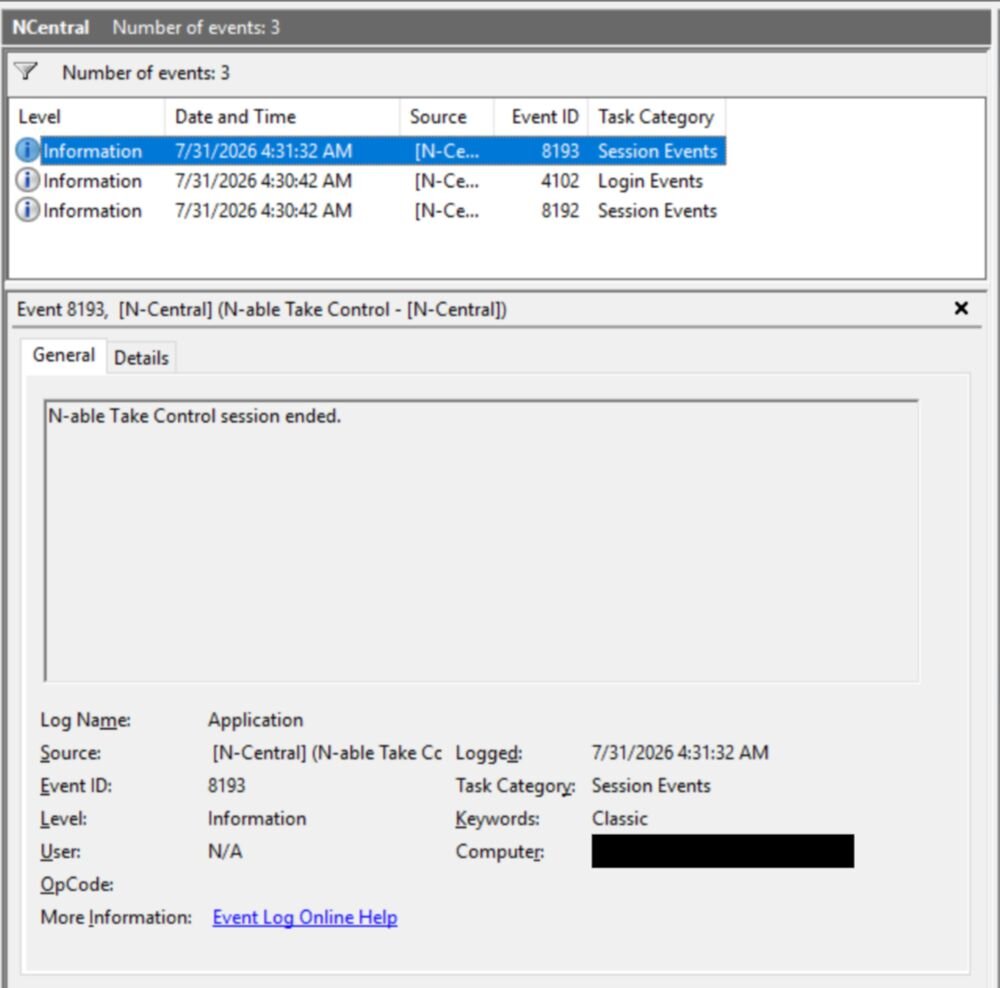
Figura 1d: Registros de eventos de Windows que reflejan el fin de una sesión de Take Control
Como lo indican nuestras recomendaciones a continuación, es importante que las organizaciones apliquen el hotfix y revisen la actividad de N-central Take Control en su entorno. En sus notas de la versión, N-able también indicó que se revise la carpeta de documentos de los usuarios en busca de archivos llamados svchost.exe y que se busquen nombres de servicios registrados llamados Cloudflared. No hemos visto ninguno de estos indicadores en nuestra telemetría hasta el momento de esta actualización.
Huntress continúa investigando la actividad asociada con la explotación de esta falla de N-able y actualizará nuestro blog en consecuencia.
Actualización: 3/8/26 a las 12:45 a. m. hora del Este
Mientras Huntress continúa con nuestra investigación y análisis de la actividad dirigida a entornos vulnerables de N-able N-central, descubrimos que las cuatro IP que N-able marcó inicialmente como maliciosas son en realidad nodos de salida VPN de Mullvad o NordVPN. En particular, entre las IP originales, hemos visto tráfico sustancial con 87.249.138[.]34 atribuido directamente a NordVPN, así como tráfico sustancial con 37.19.210[.]32 atribuido directamente a Mullvad VPN. 37.19.210[.]32 ya había sido usada antes de este incidente para ataques de fuerza bruta, spam y otras actividades maliciosas.
En paralelo, la tecnología y los compañeros de equipo de Huntress están identificando rápidamente instancias de servidores N-able sin parchear y se están comunicando con los socios y clientes en riesgo sobre la amenaza inminente.
Más allá de esta vulnerabilidad específica, estamos viendo muchos entornos donde el servidor N-central aún no se ha actualizado al hotfix 2026.3.1.7 necesario para evitar la explotación de la vulnerabilidad. Al momento de publicar esta actualización, más de la mitad (55,6 %) de los servidores en la nube accesibles de nuestros socios y clientes seguían sin parchear. Esto es especialmente preocupante porque el servidor de N-able ejecuta una distribución personalizada de AlmaLinux 9 y, al funcionar como un dispositivo, a menudo no tiene software EDR instalado.
N-able ha publicado desde entonces una actualización de seguridad adicional con dos IP maliciosas más, 37.153.90[.]88 y 92.118.112[.]181, que hemos incorporado a nuestra búsqueda y a las indicaciones a continuación.
Continuaremos investigando esta actividad y actualizaremos esta publicación a medida que sepamos más.
Antecedentes y descripción general de la vulnerabilidad
Entre el 1 y el 2 de agosto de 2026, N-able reveló una vulnerabilidad crítica en N-central, su plataforma insignia de monitoreo y administración remotos (RMM) usada por los MSP para monitorear, parchear y acceder de forma remota a servidores y endpoints en todos sus clientes de manera centralizada. N-able publicó una actualización de seguridad sobre la vulnerabilidad de N-central (que está caída actualmente al momento de publicar este blog) y las entradas de incidentes correspondientes en su página de estado y tiempo de actividad, donde describe este problema y confirma la explotación activa en el entorno real. El 2 de agosto, N-able publicó un hotfix e instó a todos los clientes a actualizar de inmediato a la versión de hotfix 2026.3.1.7.
El aviso de seguridad inicial de N-able vinculó esta vulnerabilidad crítica con CVE-2026-18556; mientras que el hotfix posterior apuntó a CVE-2026-18577. La descripción del CVE para CVE-2026-18577 dice: "un parche incompleto para CVE-2026-18556 permite la omisión de autenticación y la toma de control de una cuenta en las versiones de N-central hasta la 2026.3.1".
Según el aviso de N-able y los registros que nosotros y nuestros socios hemos revisado hasta ahora, sabemos que los atacantes remotos pueden obtener acceso administrativo a servidores N-central vulnerables y luego abusar de la función integrada Take Control para desplazarse hacia los endpoints administrados y desplegar túneles basados en Cloudflare para mantener la persistencia. N-able aún no ha publicado detalles técnicos completos sobre la causa raíz de esta vulnerabilidad, por lo que nuestro entendimiento se limita al comportamiento que han descrito y a lo que hemos observado en los entornos afectados, y puede evolucionar a medida que se publique más información.
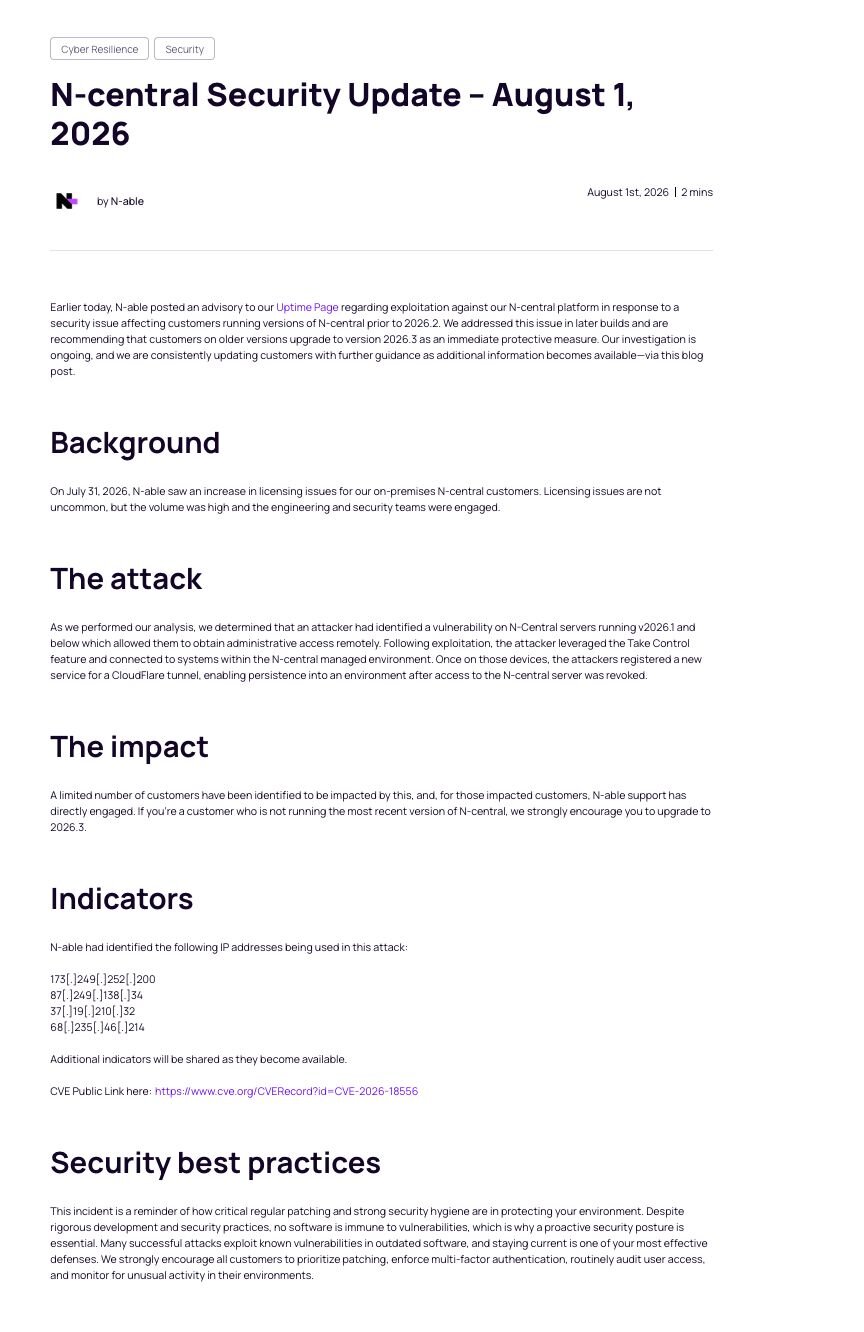
Figura 1: aviso de seguridad de N-able
Puntos clave de las comunicaciones de N-able:
La vulnerabilidad afecta a todas las versiones actualmente compatibles de N-central, incluidas compilaciones que inicialmente se creían seguras.
N-able ha confirmado la explotación activa de N-central.
Se ven afectadas tanto las implementaciones de N-central alojadas en la nube como las locales.
Desde la perspectiva de un MSP, la explotación de esta falla puede dar a un atacante acceso administrativo completo a una consola de N-central, el mismo nivel de control normalmente reservado para el personal de confianza del NOC y de ingeniería.
Una vez dentro de la consola, un actor de amenazas puede:
Enviar nuevos scripts y tareas a muchos o todos los endpoints administrados.
Desplegar y ejecutar herramientas de doble uso (por ejemplo, túneles remotos o utilidades de descubrimiento) a través del agente de N-able.
Iniciar sesiones de control remoto en servidores y estaciones de trabajo, incluidos controladores de dominio y otros sistemas críticos.
Modificar configuraciones relevantes para la seguridad, como roles, cuentas y políticas, para allanar el camino hacia actividades posteriores.
Recursos útiles de N-able para monitorear:
Oportunidades de detección
A continuación se presentan lugares concretos donde los defensores pueden buscar hoy evidencia de que esta técnica se ha usado contra sus entornos.
1. Registros de la UI de N-central y de acceso remoto
En tus servidores N-central, revisa los registros de la UI y de control remoto (por ejemplo, ui_access_control.log o su equivalente en la aplicación web de N-central) y:
Filtra las sesiones donde la IP del visor sea una de las IP de IOC publicadas por N-able (consulta la sección de indicadores a continuación).
Presta especial atención a las cuentas de visor que parezcan ser identidades de soporte de N-able (por ejemplo,
[email protected]).Marca para investigación cualquier sesión que:
Apunte a controladores de dominio, servidores de archivos u otros sistemas críticos.
Ocurra en horarios inusuales para tu equipo.
No coincida con un ticket o un trabajo de soporte esperado.
Esta combinación —una sesión que se origina desde una IP de IOC, asociada con una cuenta de soporte y dirigida a un endpoint de alto valor— debe tratarse como prioridad alta para revisión.
2. Rastros en endpoints de N-central Take Control (Windows)
En los endpoints Windows administrados por N-central, la actividad sospechosa de Take Control que hemos revisado creó archivos de registro en:
Directorio:
C:\ProgramData\GetSupportService_N-Central\Logs\Ejemplos de nombres de archivo:
BASupSrvc_*.log.gz
Qué hacer con esto:
En endpoints Windows administrados por N-central, busca:
El directorio
C:\ProgramData\GetSupportService_N-Central\Logs\Archivos
BASupSrvc_*.log.gz, cuyos tiempos de creación coinciden con sesiones sospechosas de N-able
Advertencia importante: estos registros también se crean durante el uso legítimo de Take Control, así que:
Su sola presencia no es prueba de compromiso.
Trátalos como un punto de partida y valídalos contra:
La IP del espectador (una de las IP de los IOC a continuación).
La identidad del espectador (cuenta de soporte frente a tus propios técnicos).
La criticidad del endpoint de destino y la hora del día.
En conjunto, los registros de la interfaz de N-central, los indicadores de red y los registros de Take Control en los endpoints pueden ayudarte a reconstruir si esta táctica se ha usado contra tu entorno.
3. Indicadores de red y del lado del servidor
Recomendamos a los MSP:
Buscar en los registros del servidor de N-central, firewall, proxy y WAF tráfico que involucre las IP y nombres de equipo de los IOC que se enumeran a continuación, particularmente donde esos indicadores:
Se conecten a las consolas web o las API de N-central.
Aparezcan como la fuente de tráfico del visor de control remoto.
Como mitigación a corto plazo, considera bloquear las IP de los IOC en el perímetro de los servidores de N-central, con un mensaje interno claro de que:
Esto es un control temporal y parcial, no una solución completa.
Los atacantes pueden rotar su infraestructura, así que bloquear el conjunto inicial de IOC no debe generar una falsa sensación de seguridad.
Recomendaciones para clientes de N-central
La siguiente guía está dirigida a los MSP y organizaciones que actualmente usan N-able N-central.
1. Aplica parches y refuerza tu entorno de N-central
Aplica los hotfixes y actualizaciones de N-able en cuanto estén disponibles para tu versión, siguiendo la guía más reciente en el blog de actualización de seguridad de N-central y la página de estado / tiempo de actividad.
Restringe quién y qué puede acceder a la consola de N-central:
Asegúrate de que la consola no esté directamente expuesta a internet; restringe el acceso con reglas de firewall/IP y/o VPN, y protégela con SSO cuando esté disponible.
Aplica la autenticación multifactor (MFA) en todas las cuentas de N-central.
Limita el acceso entrante a rangos de IP conocidos (por ejemplo, redes de oficina, VPN de administración).
2. Revisa los inicios de sesión, cuentas y configuración de N-central
Concéntrate en cambios y eventos que no coincidan con tus patrones operativos normales:
Inicios de sesión inusuales
Rangos de IP o geolocalizaciones nuevos o inesperados.
Accesos en horarios inusuales comparados con el horario normal de tu equipo.
Actividad de cuentas que ya no deberían existir (personal que se fue, cuentas de prueba).
Cambios en cuentas y permisos
Usuarios administrativos recién creados.
Promoción repentina de cuentas existentes a roles de mayor privilegio.
Relajación de configuraciones relevantes para la seguridad (por ejemplo, eliminación de MFA, ampliación de restricciones de IP).
Tareas y automatización
Tareas nuevas o modificadas que afecten a un gran número de clientes o endpoints a la vez.
Scripts que no reconozcas, en particular los que apuntan a controladores de dominio, infraestructura adyacente a ellos, o que hacen cambios de configuración amplios.
3. Evalúa si es conveniente deshabilitar temporalmente N-central
Apagar N-central es una decisión importante y debe tomarse según el riesgo, no el pánico. Por un lado, un RMM comprometido puede usarse como un multiplicador de fuerza contra cada cliente final que administras; por otro, poner N-central fuera de línea significa perder visibilidad central, aplicación de parches y acceso remoto justo cuando más podrías necesitarlos. Nuestro objetivo no es decirles a todos los clientes de N-able que apaguen su RMM, sino asegurarnos de que evalúes conscientemente esta opción: para entornos de mayor riesgo, o donde no puedas reducir significativamente la exposición, deshabilitar temporalmente N-central hasta poder aplicar el hotfix de N-able puede ser la opción más segura.
4. Revisa la actividad de control remoto
Las funciones de control remoto de N-central son poderosas, y atractivas para los atacantes.
Revisa las sesiones recientes de control remoto / Take Control en busca de:
Conexiones a controladores de dominio, servidores de archivos y otros sistemas de alto valor.
IP de espectador que no coincidan con tus redes de mesa de ayuda o NOC.
Sesiones iniciadas en horarios inusuales o que no coincidan con los tickets de clientes esperados.
Si encuentras sesiones que no puedas explicar, trátalas como de alta prioridad para investigación y cotéjalas con la lista de IOC y los rastros en los endpoints mencionados arriba.
Qué está haciendo Huntress por nuestros clientes
Huntress está tomando las siguientes acciones mientras esta situación se desarrolla:
Caza activa en toda la telemetría
Estamos cazando activamente en nuestra telemetría comportamientos consistentes con la guía de N-able y los registros compartidos por socios, con un enfoque en los clientes que usan N-central.Priorización de socios en riesgo
Los socios con implementaciones de N-central están siendo tratados como un grupo prioritario para:Caza más profunda y revisión de señales.
Rutas de escalamiento más rápidas cuando se observa actividad sospechosa relacionada con N-able.
Ajuste de detecciones
Estamos ajustando las detecciones relevantes para distinguir mejor entre:El uso normal de N-central por parte de los MSP (scripts legítimos y sesiones de soporte), y
Patrones anómalos y de alto riesgo de abuso del RMM.
Reporte de incidentes y comunicación
A medida que confirmamos el abuso de N-central en entornos específicos de clientes, publicaremos reportes de incidentes dedicados en el portal de Huntress y trabajaremos directamente con esos socios a través de nuestros flujos de respuesta administrada.
Para clientes de Huntress: revisa la configuración de respuesta administrada
Dado que esta vulnerabilidad reside en una pieza central de tus herramientas, la contención y remediación rápidas son importantes.
Para los clientes de Huntress Managed EDR, recomendamos encarecidamente:
Confirmar que el aislamiento de respuesta administrada esté habilitado siempre que sea posible, para que Huntress pueda contener rápidamente los endpoints si detectamos actividad maliciosa.
Asegurarte de que la remediación activa esté activada para que nuestros analistas puedan ayudar a eliminar herramientas maliciosas o persistencia que pudieran haberse implementado a través de N-central.
Para una guía paso a paso, revisa nuestro KB: Huntress Managed Response: remediación automatizada de reportes de incidentes.
Si no estás seguro de tu configuración actual, trabaja con tu equipo interno o con el soporte de Huntress para revisarla y actualizarla.
Huntress está completamente dedicado a este tema: estamos cazando patrones de abuso en toda nuestra telemetría, priorizando a los socios donde N-central está presente, y listos para responder. Seguiremos actualizando esta publicación a medida que sepamos más y la comunidad descubra detalles adicionales.
Indicadores de compromiso (IOC)
Cómo usar estos IOC:
Revisa los registros de acceso del servidor N-central, los registros de firewall/WAF/proxy y cualquier registro ascendente de conexiones que involucren estas IP/nombres de equipo.
Trata la interacción confirmada entre estos indicadores y los servidores N-central como alta prioridad para la investigación, y luego:
Extrae los registros correspondientes de la UI de N-central / acceso remoto para identificar qué cuentas y endpoints se vieron afectados.
Usa los registros de Take Control de endpoints (
GetSupportService_N-Central\Logs/BASupTSHelper_*y archivos relacionados) como puntos de referencia para confirmar actividad en endpoints específicos.
Elemento | Descripción |
|---|---|
| Direcciones IP maliciosas conocidas, identificadas por N-able (compartidas en la actualización de seguridad del 1 de agosto). Nota: todas estas son direcciones IP conocidas por estar asociadas con Mullvad VPN o Nord VPN |
| Direcciones IP maliciosas conocidas, identificadas por N-able (compartidas en la actualización de seguridad del 2 de agosto) |
| Direcciones IP maliciosas conocidas, identificadas por N-able (compartidas en la actualización de seguridad del 6 de agosto). |
| Dominio malicioso conocido |
| IPv4 del intruso (Tzulo VPN) |
| IPv4 del intruso (Tzulo VPN) |
| Etiqueta de cuenta maliciosa de túnel de Cloudflare |