

Sí, los dispositivos Windows siguen siendo los favoritos de las empresas, pero la adopción de dispositivos macOS ha ido en aumento constante. Los actores de amenazas lo han notado.
Han surgido más variantes de malware para macOS a lo largo de los años, desde adware molesto (como Adload) hasta spyware insidioso (como LightSpy). El grupo de ransomware LockBit incluso ha incursionado en una variante de ransomware para macOS.
Apple ha tomado varias medidas a lo largo de los años para incorporar medidas de seguridad en su plataforma, incluyendo Gatekeeper y el marco de Transparencia, Consentimiento y Control (TCC). Estas funciones ayudan a los usuarios finales a administrar mejor el acceso a sus datos confidenciales y pueden ayudar a detectar malware oculto en sus sistemas, pero los actores de amenazas también ajustan continuamente sus ataques para evadirlas.
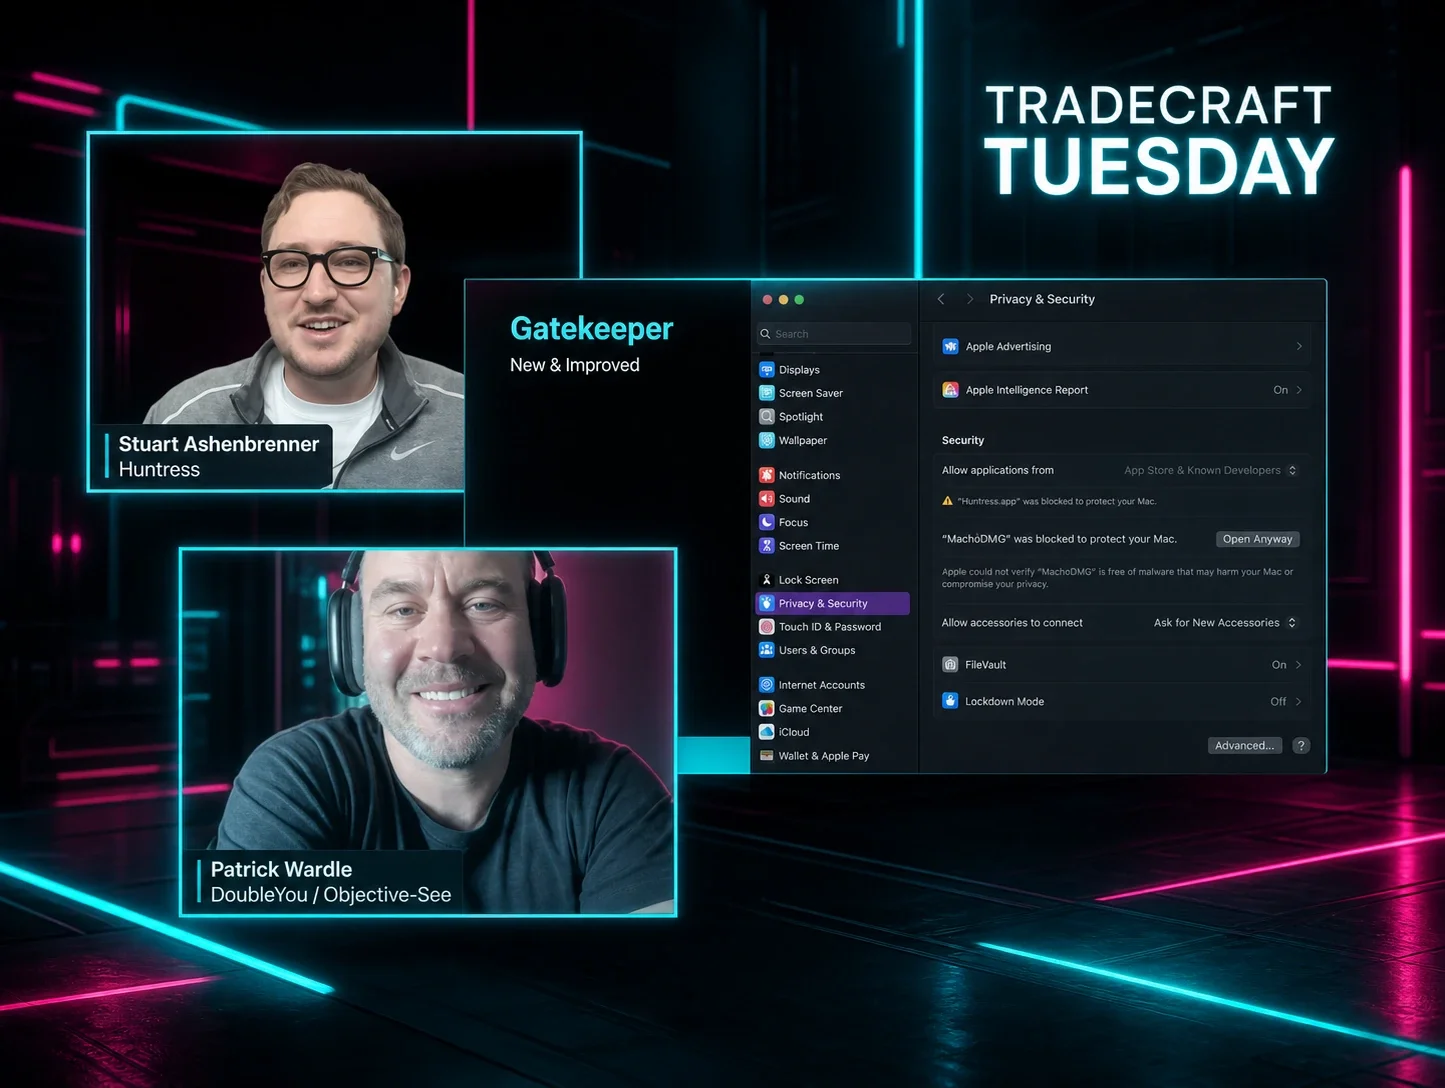
En nuestro episodio reciente de Tradecraft Tuesday de abril, Stuart Ashenbrenner, investigador de macOS en Huntress (y nuestro designado Mac Guy), y Patrick Wardle, fundador de DoubleYou y Objective-See, se reunieron de nuevo para analizar las protecciones de seguridad que Apple ha implementado para macOS, y cómo los actores de amenazas responden a estas medidas intentando evadirlas. A continuación, algunos de los puntos clave del episodio.
La persistencia del malware en macOS...bueno, persiste
Los autores de malware siguen usando mecanismos de persistencia para macOS, pero esas técnicas a veces han cambiado con el tiempo, en particular en respuesta a algunas de las funciones de seguridad integradas de Apple.
Primero, una breve introducción a la persistencia: los actores de amenazas usan varias técnicas para mantener el acceso persistente en los dispositivos, incluso después de reiniciarlos. Es posible que conozcas las técnicas de persistencia que usa el malware dirigido a dispositivos Windows, pero los dispositivos macOS y Windows usan servicios y procesos en segundo plano muy diferentes. Esto significa que, en lugar de usar servicios de Windows o el registro para la persistencia, el malware de macOS usa procesos distintos.
Estos han sido típicamente Launch Items en macOS, incluyendo Launch Daemons, que son archivos de listas de propiedades (plist) ubicados en diversas partes del disco y que se ejecutan a nivel del sistema, y Launch Agents, que requieren una sesión de usuario y ejecutan binarios específicos a partir de plists.
Para los analistas de malware y los investigadores de seguridad, la persistencia ofrece un buen mecanismo de detección de malware, porque a diferencia de los vectores de acceso inicial, que varían ampliamente desde la explotación de vulnerabilidades hasta credenciales comprometidas, existe un número más limitado de métodos de persistencia disponibles.
Apple ha rastreado específicamente los elementos persistentes en macOS a través de Background Task Management (BTM), que se introdujo en 2022 y lleva un registro de los elementos de persistencia en una base de datos BTM. BTM genera alertas de macOS para los usuarios finales si detecta elementos persistentes, y estas también se transmiten como eventos de seguridad de endpoints a herramientas de seguridad de terceros.
Sin embargo, al mismo tiempo, los autores de malware conocen funciones integradas de Apple como BTM. En respuesta, buscan formas de evadir los mecanismos de detección de persistencia o de diseñar sus ataques en torno a ellos. Podemos ver un ejemplo de esto en el reciente aumento de actores de amenazas que usan tareas cron, las cuales se pueden usar en sistemas Linux y macOS para programar comandos. BTM no cubre directamente las tareas cron si se cargan de cierta manera (a través de AdLoads), y estamos viendo un resurgimiento de adware antiguo que usa tareas cron mediante AdLoads como método de persistencia.
También vemos a autores de malware apuntando a aplicaciones o servicios que los usuarios suelen abrir con regularidad (como reemplazar el ícono del Dock con su propio malware). Si bien esto no se ejecutará automáticamente al reiniciar (y por lo tanto no es tan constante como algo como un Launch Agent), igual se ejecutará si un usuario hace clic en él, y como no está regulado por BTM, ayuda a los actores de amenazas a evadir la detección.
En algunos casos, los actores de amenazas incluso evitan usar la persistencia si sus ataques no necesariamente requieren este tipo de técnicas, lo cual podría ser el caso en ciertos ataques de infostealer o ransomware.
Puntos débiles de TCC: inundación de alertas, bypasses y más
TCC es la base de datos de Apple en el disco para avisar a los usuarios cuando una aplicación intenta realizar una acción que requiere su permiso específico. TCC está detrás de los mensajes que preguntan a los usuarios si un software de colaboración por video puede acceder a la cámara web o al micrófono de sus dispositivos, por ejemplo. Después de dar su permiso, la aplicación recibe consentimiento para llevar a cabo esa acción a través de las preferencias del sistema.
TCC es una buena idea desde el punto de vista de la seguridad, pero su diseño e implementación han generado varios impactos en la interfaz de usuario. Los usuarios finales suelen recibir una avalancha de alertas de seguridad vinculadas a varios permisos, incluso para herramientas de seguridad que han sido firmadas con Developer IDs y notarizadas por Apple (lo que significa que pasaron por un proceso en el que Apple las examinó de cerca para determinar que no son malware).
Otro detalle del proceso de TCC—como hemos comentado antes—está relacionado con las anulaciones de la gestión de dispositivos móviles (MDM). Los proveedores de MDM pueden aprovisionar permisos de TCC, lo que significa que los usuarios finales no tienen que ver todos los mensajes de seguridad relacionados con TCC. Sin embargo, estas configuraciones no se reflejan en los Ajustes del Sistema y en cambio terminan guardándose en la lista de propiedades binaria de MDM (MDMOverrides.plist) en lugar de en una base de datos TCC (TCC.db). Esto puede generar discrepancias entre lo que el MDM muestra a los usuarios finales y lo que muestra el endpoint.
También existen muchas formas en que los actores de amenazas pueden evadir TCC, como hemos visto a través de las numerosas divulgaciones de vulnerabilidades de macOS en las actualizaciones de seguridad de Apple. XCSSET, un malware para macOS descubierto hace algunos años y que tiene diversas capacidades (desde robar información de aplicaciones de las víctimas hasta tomar capturas de pantalla), fue hallado anteriormente explotando CVE-2021-30713, una vulnerabilidad que permite a los actores de amenazas evadir el marco TCC, por ejemplo.
Eventos de seguridad de endpoints de TCC y cambios en Gatekeeper
En la versión más reciente de su sistema operativo, Apple agregó eventos de TCC a su framework de seguridad de endpoints. La seguridad de endpoints es el proceso de Apple para monitorear eventos del sistema en busca de actividad potencialmente maliciosa, lanzado en macOS 10.15. El framework envía alertas de notificación después de que se genera un nuevo proceso, pero también entrega alertas de eventos de autorización antes de que ocurra un proceso (lo que permite que las herramientas de seguridad inspeccionen procesos en caso de que quieran prevenirlo).
A partir de macOS 15.4, la seguridad de endpoints ahora recibe alertas de los avisos de TCC (mediante el identificador ES_EVENT_TYPE_NOTIFY_TCC_MODIFY), lo que le da a las herramientas de seguridad de terceros mejor visibilidad sobre los permisos de TCC que han sido modificados o cambiados. Estos eventos son reactivos por el momento, es decir, las notificaciones ocurren después de que suceden, pero aún no se ha incorporado la funcionalidad más proactiva de eventos de autorización, que podría permitir que las herramientas de seguridad inspeccionen los permisos antes de que se otorguen.
Aun así, este avance ayuda a frenar el malware de macOS que intenta evadir TCC bombardeando a los usuarios con avisos de TCC o haciéndose pasar por software legítimo. Anteriormente, hemos visto que los autores de malware se aprovechan del hecho de que se puede engañar a los usuarios finales para que otorguen permisos a través de alertas de TCC (en particular si están inundados con muchas alertas).
Apple también ha hecho ajustes a Gatekeeper, su tecnología que verifica si las apps contienen malware conocido o si los certificados de firma de los desarrolladores han sido revocados. Un problema anterior que afectaba a Gatekeeper era que los usuarios de macOS podían evadir fácilmente esta función de seguridad haciendo clic derecho o mediante la opción "Abrir de todos modos" en Configuración del Sistema para ejecutar aplicaciones potencialmente maliciosas. Los actores de amenazas detrás de malware de macOS como el dropper de adware Shlayer han usado esta debilidad en sus ataques.
Sin embargo, más recientemente Apple ha ajustado la funcionalidad de Gatekeeper, así que si los usuarios de macOS descargan software que no está firmado, se les advierte que Apple no puede verificar que esté libre de malware y solo se les dan dos opciones si intentan hacer clic derecho o visitar Configuración del Sistema: una opción "Listo" para no hacer nada o una opción "Mover a la papelera".
Estos ejemplos muestran los intentos continuos de Apple por mejorar sus funciones de seguridad para dificultar que los actores de amenazas las evadan en sus ataques.
Cómo entender el malware de macOS: crecimiento y tendencias
En general, a medida que la tecnología se vuelve más común, los actores de amenazas le prestan atención, y eso es lo que vemos con macOS a medida que las Mac se vuelven más comunes en las empresas. Aunque el malware de macOS parece haber aumentado drásticamente año tras año, es difícil rastrear cifras específicas que indiquen este crecimiento, especialmente porque a medida que los investigadores escriben nuevas detecciones, inherentemente empezamos a ver más casos.
Sin embargo, sí vemos algunas tendencias generales que indican cómo más actores de amenazas están apuntando a las plataformas macOS en general. Por ejemplo, en algunos casos los actores de amenazas están adaptando su malware dirigido originalmente a plataformas Windows o Linux para que funcione en macOS (ya sea mediante frameworks multiplataforma o reescribiendo el malware de forma nativa para macOS).
También estamos viendo un aumento en las técnicas de living-off-the-land enfocadas específicamente en macOS. Los infostealers como Poseidon están abusando del framework AppleScript, un lenguaje de scripting que ofrece la capacidad de automatizar tareas, para simular avisos que imitan los avisos nativos de Apple, con el objetivo de robar las credenciales de los usuarios finales.
En definitiva, los actores de amenazas continúan buscando nuevas formas de atacar las plataformas macOS y evadir las protecciones de seguridad integradas de Apple. Hay muchas formas de proteger tu Mac, como usar herramientas de terceros y mantener actualizados tu sistema operativo y tus aplicaciones.
Para más detalles sobre las tendencias de malware de macOS y para entender mejor el impacto del nuevo soporte de eventos de TCC de Apple en la seguridad de endpoints, mira la versión completa de nuestro episodio de Tradecraft Tuesday de abril!