

En 2025 y en los años siguientes, grandes empleadores tienen planes de implementar una política de regreso a la oficina, lo que lleva a muchos empleados a buscar nuevos roles. Pero, ¿por qué algunos empleadores están incumpliendo sus promesas de trabajo totalmente remoto? ¿Qué factores influyeron en su decisión de obligar a los empleados a volver a la oficina?
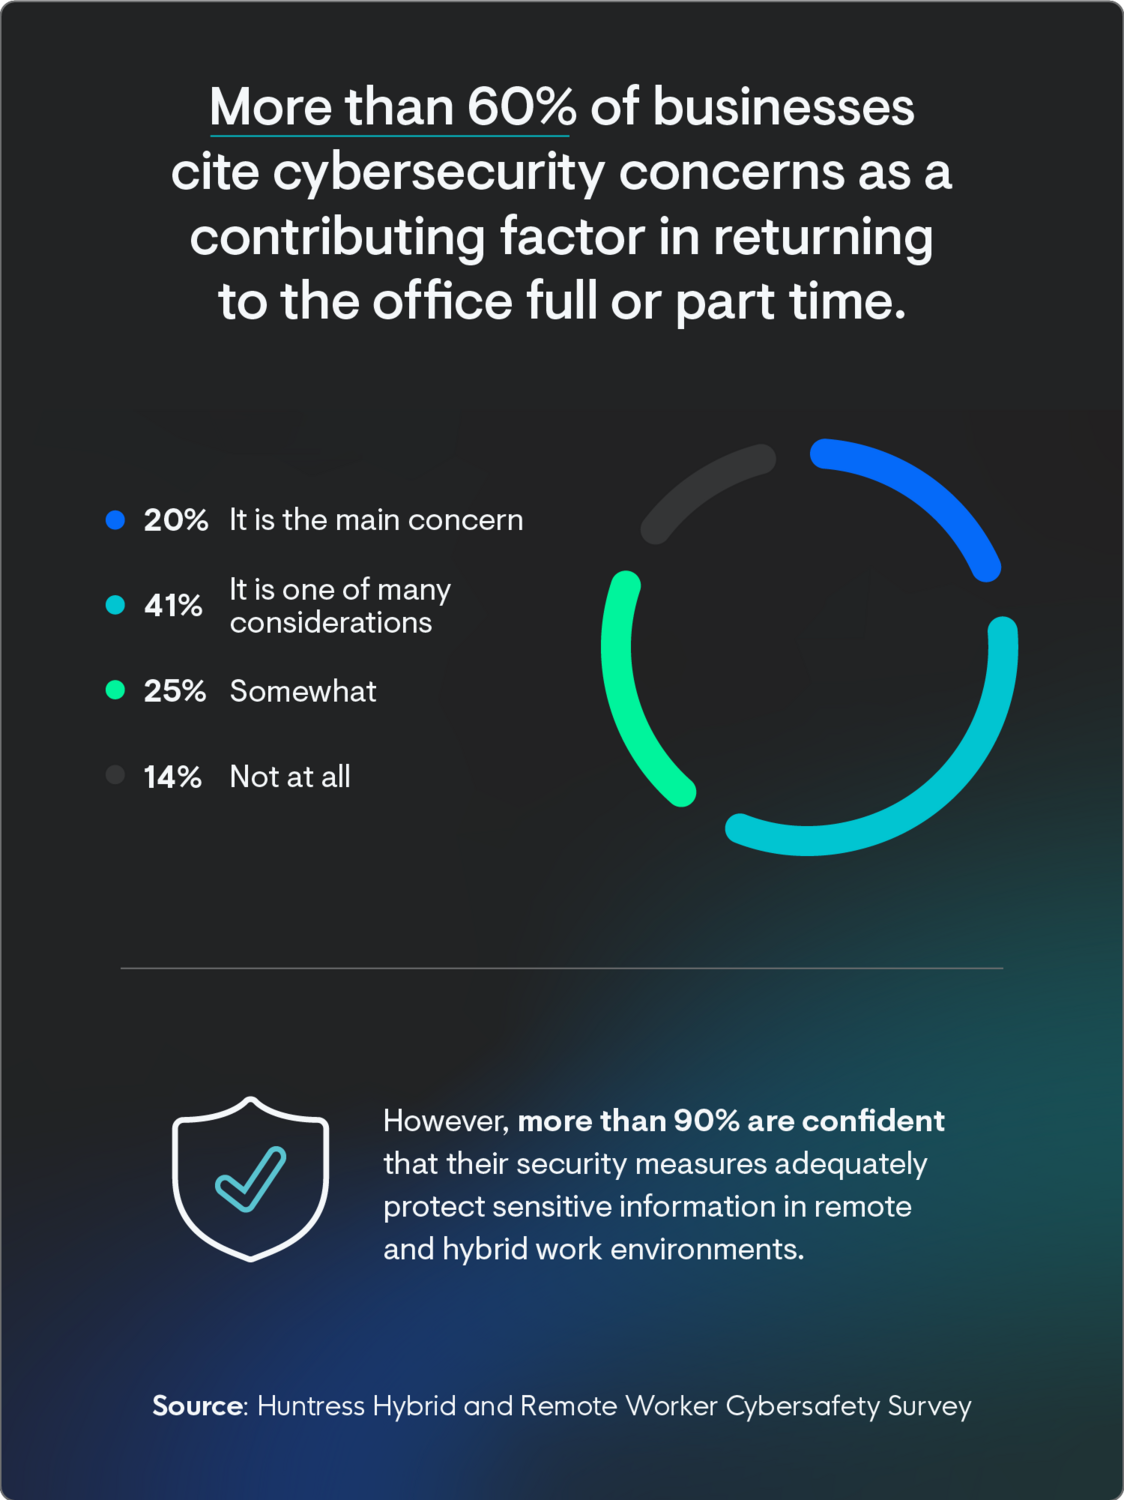
Según nuevos datos de una encuesta de diciembre de 2024 realizada por Huntress a más de 200 profesionales de TI, el 61% de las empresas señaló que las preocupaciones de ciberseguridad sobre los trabajadores remotos e híbridos influyeron, en cierta medida, en su decisión de volver a la oficina. Pero esto no tiene por qué ser así, y no debería serlo.
“La preocupación es comprensible. Los programas de seguridad tradicionales se diseñaron construyendo las murallas más grandes posibles. Los trabajadores remotos quedan fuera de eso — lo cual puede traer desafíos”, dice Chris Henderson, Senior Director of Threat Operations at Huntress. “Aquí en Huntress, nos protegemos con la misma tecnología que usamos para proteger a nuestros clientes. Monitoreamos nuestras identidades en busca de comportamientos anómalos y contamos con un sólido EDR — todo vigilado por nuestro equipo de analistas expertos.”
De hecho, la misma encuesta mostró que el 90% de los profesionales de ciberseguridad confía en la capacidad de su organización para proteger información confidencial en escenarios de trabajo remoto e híbrido.
Con altas tasas de security awareness training formal, además de otras medidas como la autenticación multifactor y los administradores de contraseñas cifrados, los profesionales de TI coinciden en que hay poco motivo de preocupación o interrupción del negocio al trabajar de forma remota.
Analicemos más a fondo el trabajo remoto y su impacto en la ciberseguridad, tanto real como percibido, para que tengas buenas prácticas que ayuden a tus empleados a mantenerse ciberseguros, sin importar desde dónde inicien sesión.
Conclusiones clave
- El 61% de los lugares de trabajo menciona las “preocupaciones de ciberseguridad” como un factor que contribuyó al regreso a la oficina, ya sea a tiempo completo o parcial.
- Más del 90% de los profesionales de ciberseguridad confía en la capacidad de su organización para proteger datos confidenciales en entornos remotos e híbridos.
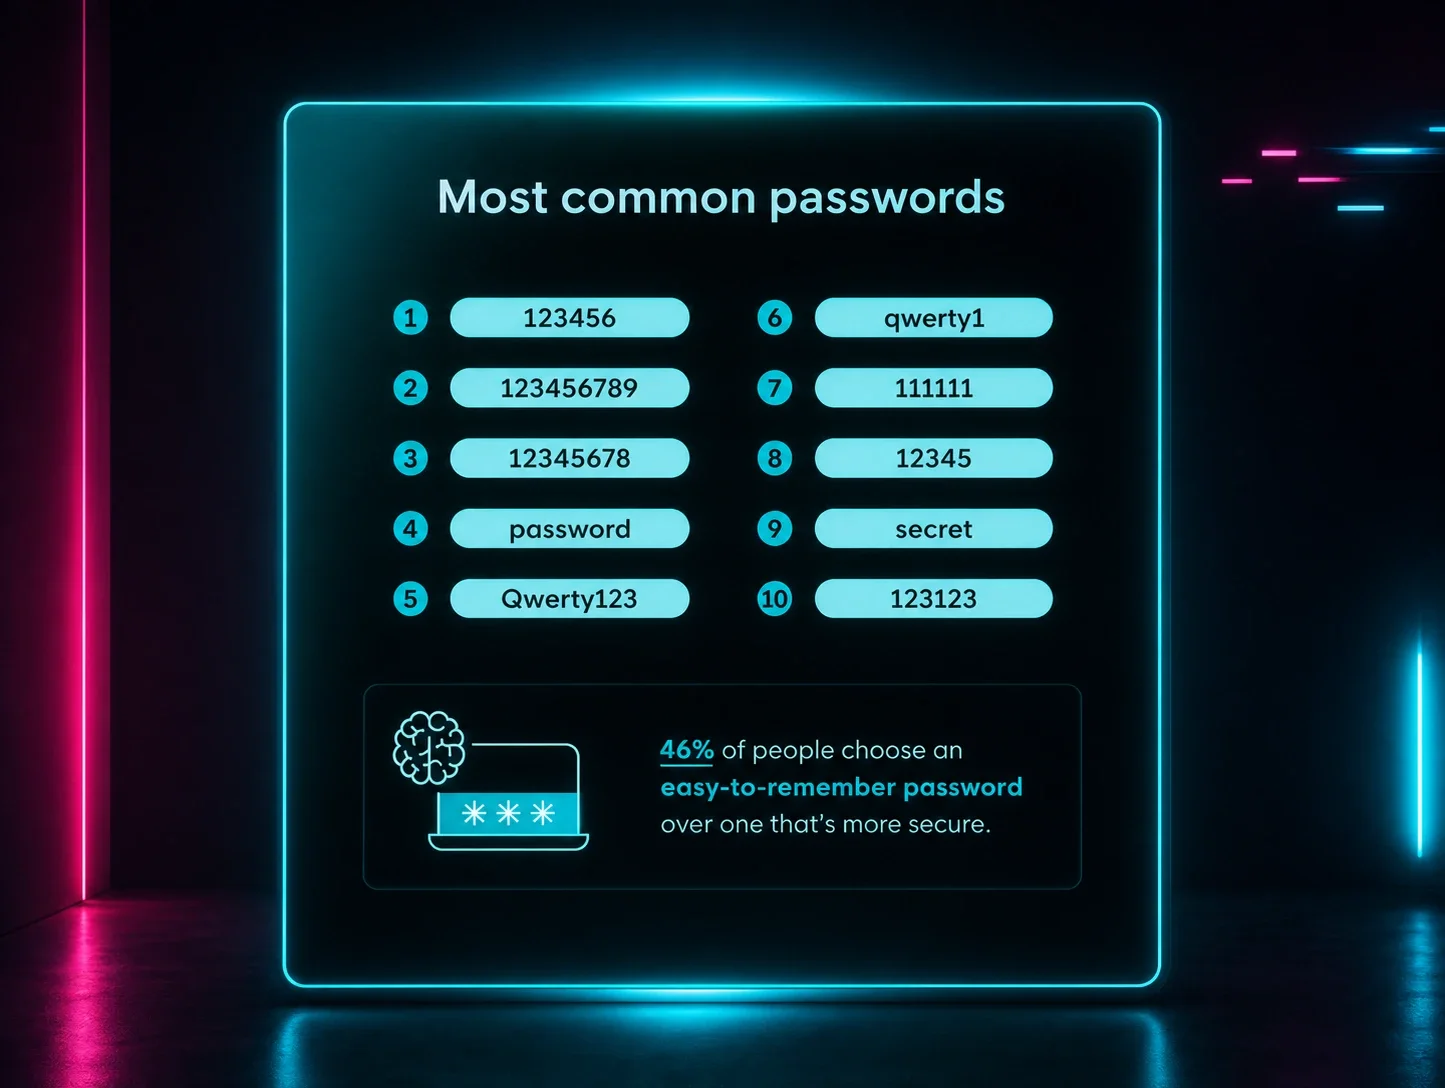
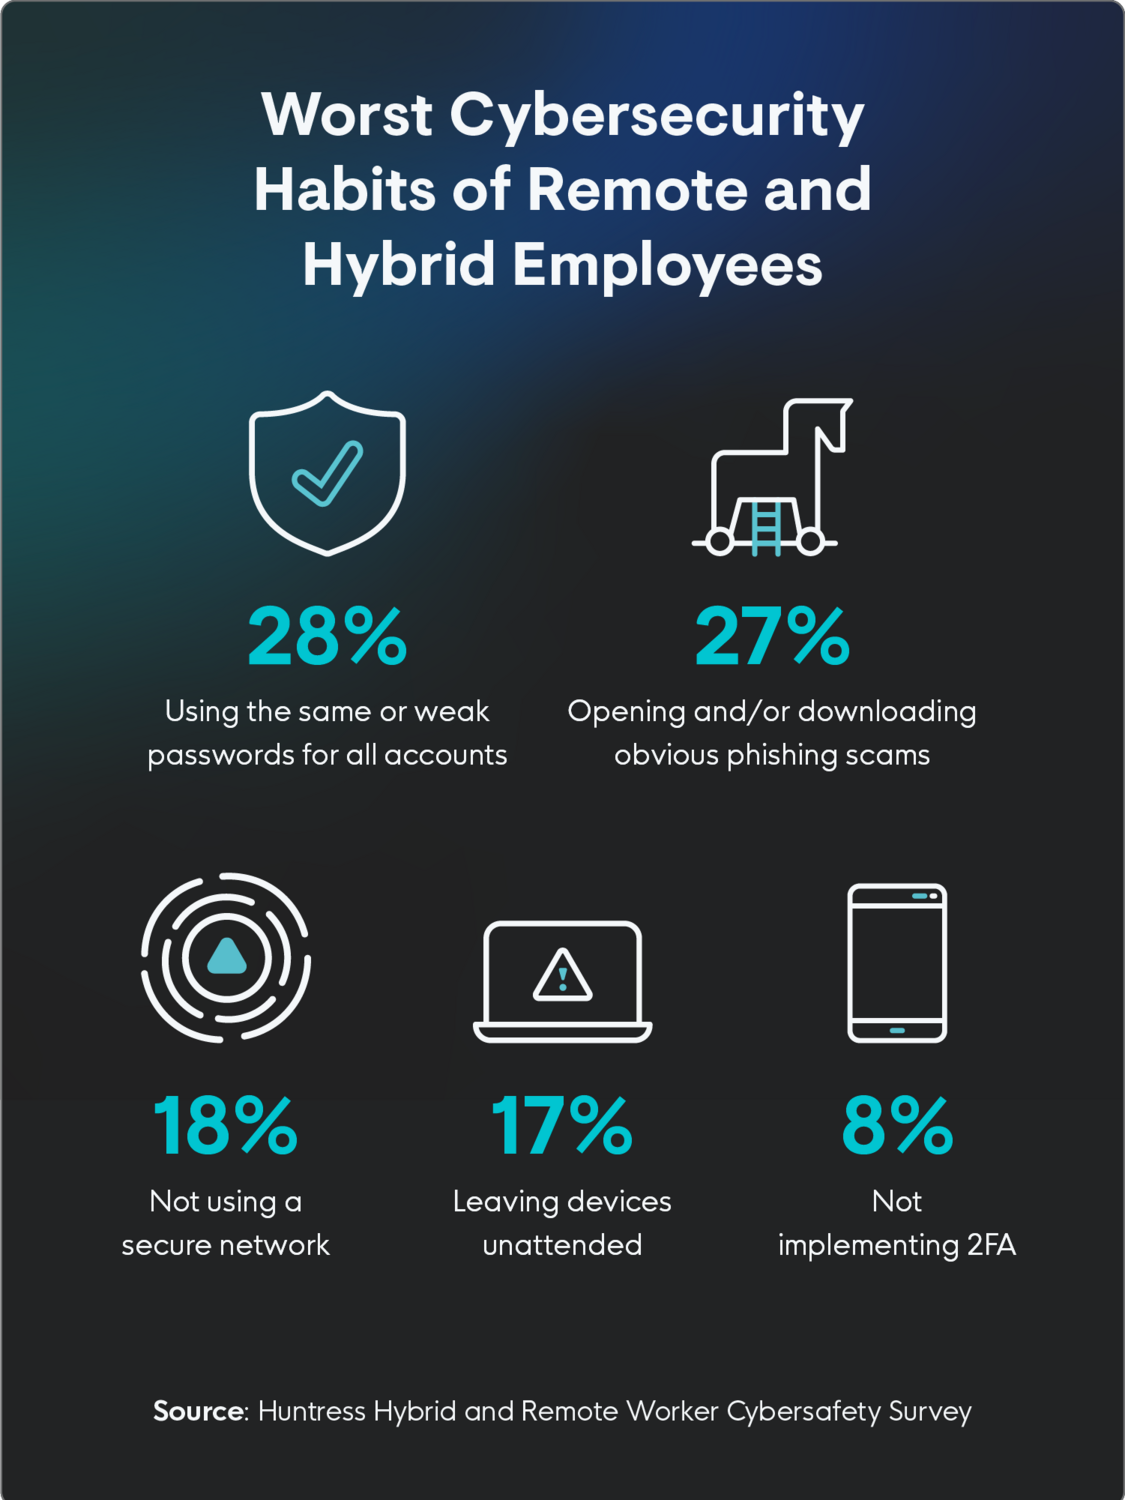
- El 28% de los profesionales de ciberseguridad dice que el uso de contraseñas es la mayor debilidad de los empleados remotos o híbridos.
La ciberseguridad es un factor al aplicar políticas de regreso a la oficina
Más de 3 de cada 5 profesionales de ciberseguridad (61%) señalaron que las preocupaciones en torno a la ciberseguridad y el seguimiento de las mejores prácticas de seguridad en el trabajo remoto formaron parte, en cierta medida, de la decisión de sus organizaciones de volver a la oficina a tiempo completo o parcial. De ellos, solo el 20% dijo que fue un factor decisivo, mientras que el 41% dijo que fue una de varias consideraciones.
A continuación, un desglose de las modalidades de trabajo actuales de los encuestados:
- 43% de las organizaciones son híbridas y trabajan tanto en la oficina como desde casa
- 29% trabaja completamente presencial/en la oficina a tiempo completo
- 21% tiene planes de aplicar o está considerando aplicar una política de regreso a la oficina
- 7% trabaja completamente de forma remota
La mayoría de los profesionales de ciberseguridad confía en sus medidas de seguridad
Aunque la mayoría señaló que la ciberseguridad es una preocupación, el 51% está “confiado” en que las medidas de seguridad de datos de su organización son adecuadas para proteger información confidencial en escenarios de trabajo remoto e híbrido. En comparación, el 42% está al menos “algo confiado” en las medidas de seguridad de datos de su empresa.
Si bien las preocupaciones de ciberseguridad influyeron en las decisiones de regreso a la oficina (RTO) de muchas organizaciones, más del 90% de los profesionales de ciberseguridad confía en la capacidad de su organización para proteger los datos confidenciales de la pérdida en entornos remotos e híbridos.
Esta discrepancia sugiere una posible brecha en la comprensión o la comunicación sobre la fortaleza real de la ciberseguridad dentro de estas organizaciones frente a la amenaza percibida que representan los empleados remotos e híbridos.
“Si bien la ciberseguridad es uno de los muchos factores que podrían contribuir a las decisiones de RTO, también es posible que sea uno de los factores que se usan simplemente para justificar un regreso a la oficina cuando, en realidad, no hay una amenaza real percibida”, dice Henderson.
A pesar de las preocupaciones, los profesionales de TI reportan que el cambio al trabajo desde casa impactó positivamente la postura general de ciberseguridad
A pesar de algunas preocupaciones organizacionales en torno al trabajo remoto, los profesionales de ciberseguridad se muestran optimistas sobre su impacto en la salud de su ciberseguridad.
Más de 3 de cada 5 (64%) encuestados sintió que el cambio al trabajo remoto e híbrido tuvo un impacto positivo en su capacidad de predecir y prevenir incidentes de ciberseguridad, mientras que el 30% se mostró neutral y solo el 6% reportó un impacto negativo.
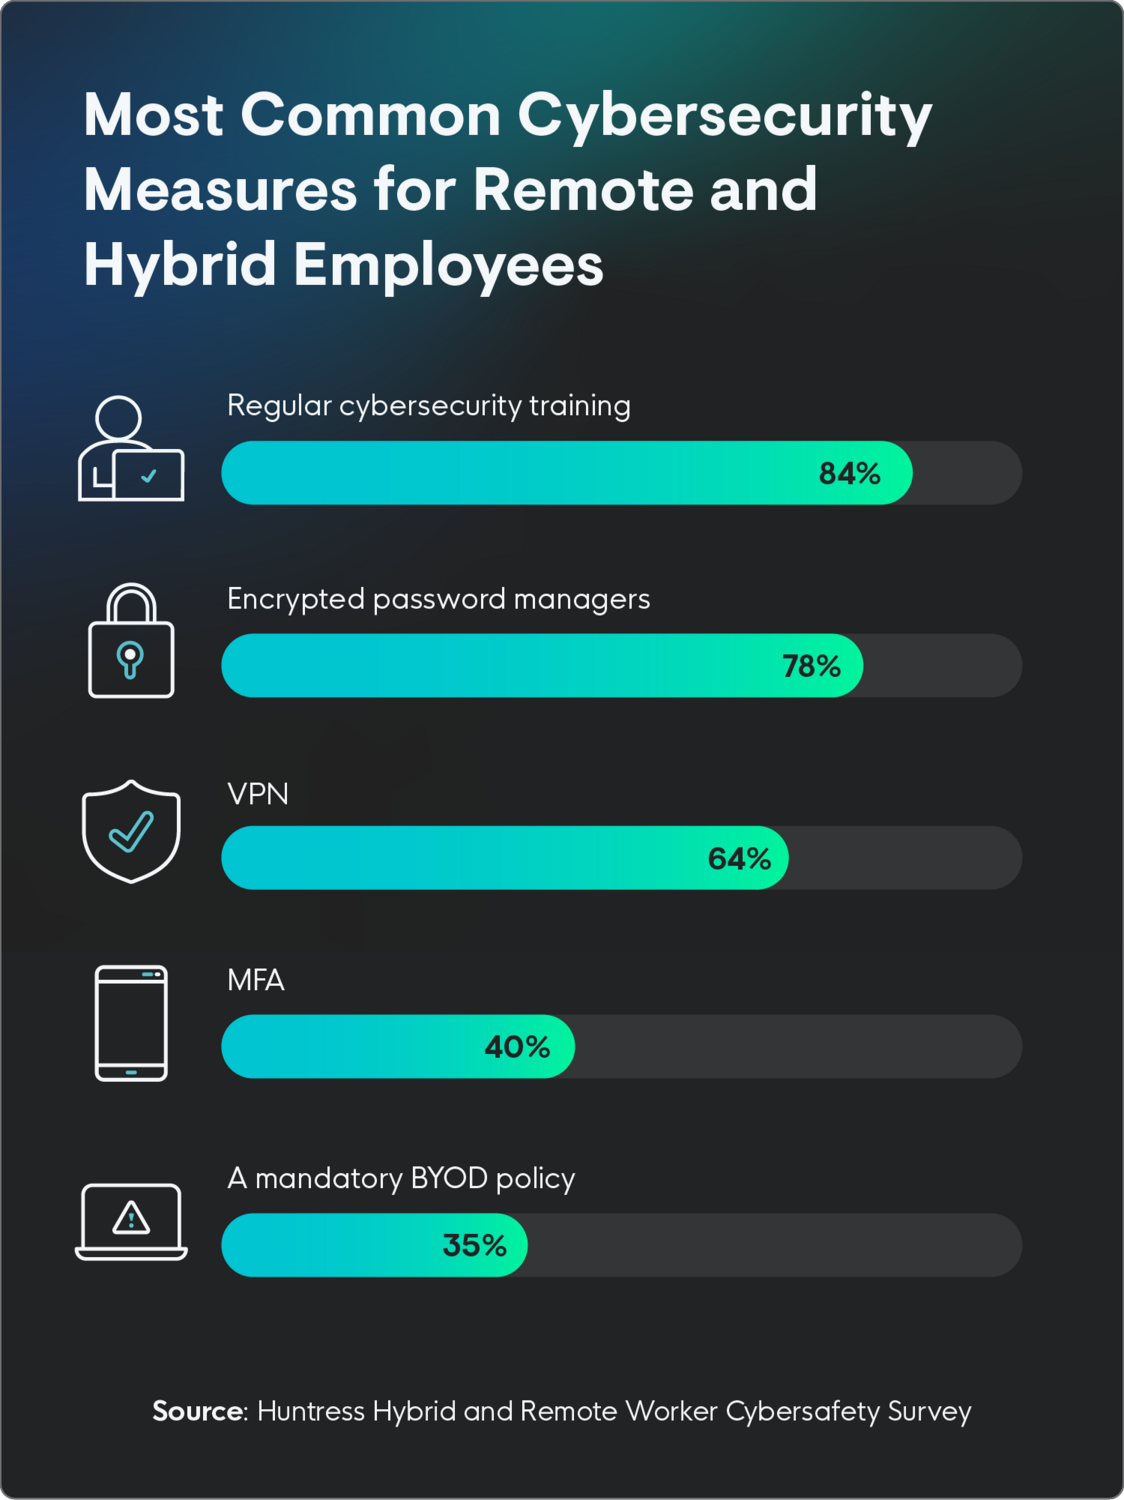
Las políticas de ciberseguridad más comúnmente implementadas para empleados remotos e híbridos son la capacitación regular en ciberseguridad (84%), los administradores de contraseñas cifrados (78%) y las redes privadas virtuales, o VPN (64%)
Pero aquí es donde las cosas se ponen interesantes: menos de la mitad de los encuestados (39%) usó la autenticación multifactor (MFA), lo que deja la puerta abierta de par en par para los actores de amenazas.
La autenticación multifactor es clave para frustrar a los atacantes, pero, como cualquier herramienta de seguridad, tiene debilidades inherentes. El SIM Jacking puede eludir cualquier MFA basada en SMS, y las contraseñas de un solo uso pueden ser interceptadas. Una vez implementados métodos sólidos de MFA, “lo siguiente más importante a considerar es cuánto tiempo se le permite a una identidad autenticada permanecer autorizada para usar un sistema antes de tener que volver a confirmar su autenticación”, dice Henderson. “Las sesiones de autenticación deberían ser lo suficientemente cortas como para frustrar un posible robo de sesión, pero no tan cortas como para afectar la productividad.”
La mayoría de los lugares de trabajo realizan capacitación en ciberseguridad trimestralmente, como mínimo
Casi 2 de cada 5 (39%) organizaciones realizan capacitación en ciberseguridad cada trimestre. Esta frecuencia coincide con las mejores prácticas de trabajo remoto, que sugieren completar la capacitación en ciberseguridad al menos cada seis meses.
En cuanto al resto de los encuestados, el 23% completa la capacitación cada seis meses, mientras que el 23% lo hace mensualmente. Pero no todo son buenas noticias... el 10% tiene capacitación una vez al año o menos, y el 5% no tiene ningún cronograma formal de capacitación en ciberseguridad.
Debido a que las amenazas actuales son tan avanzadas y evolucionan rápidamente, tu organización debe adoptar un enfoque proactivo hacia la ciberseguridad para mantenerse segura.
Las contraseñas débiles son la mayor amenaza interna a la ciberseguridad
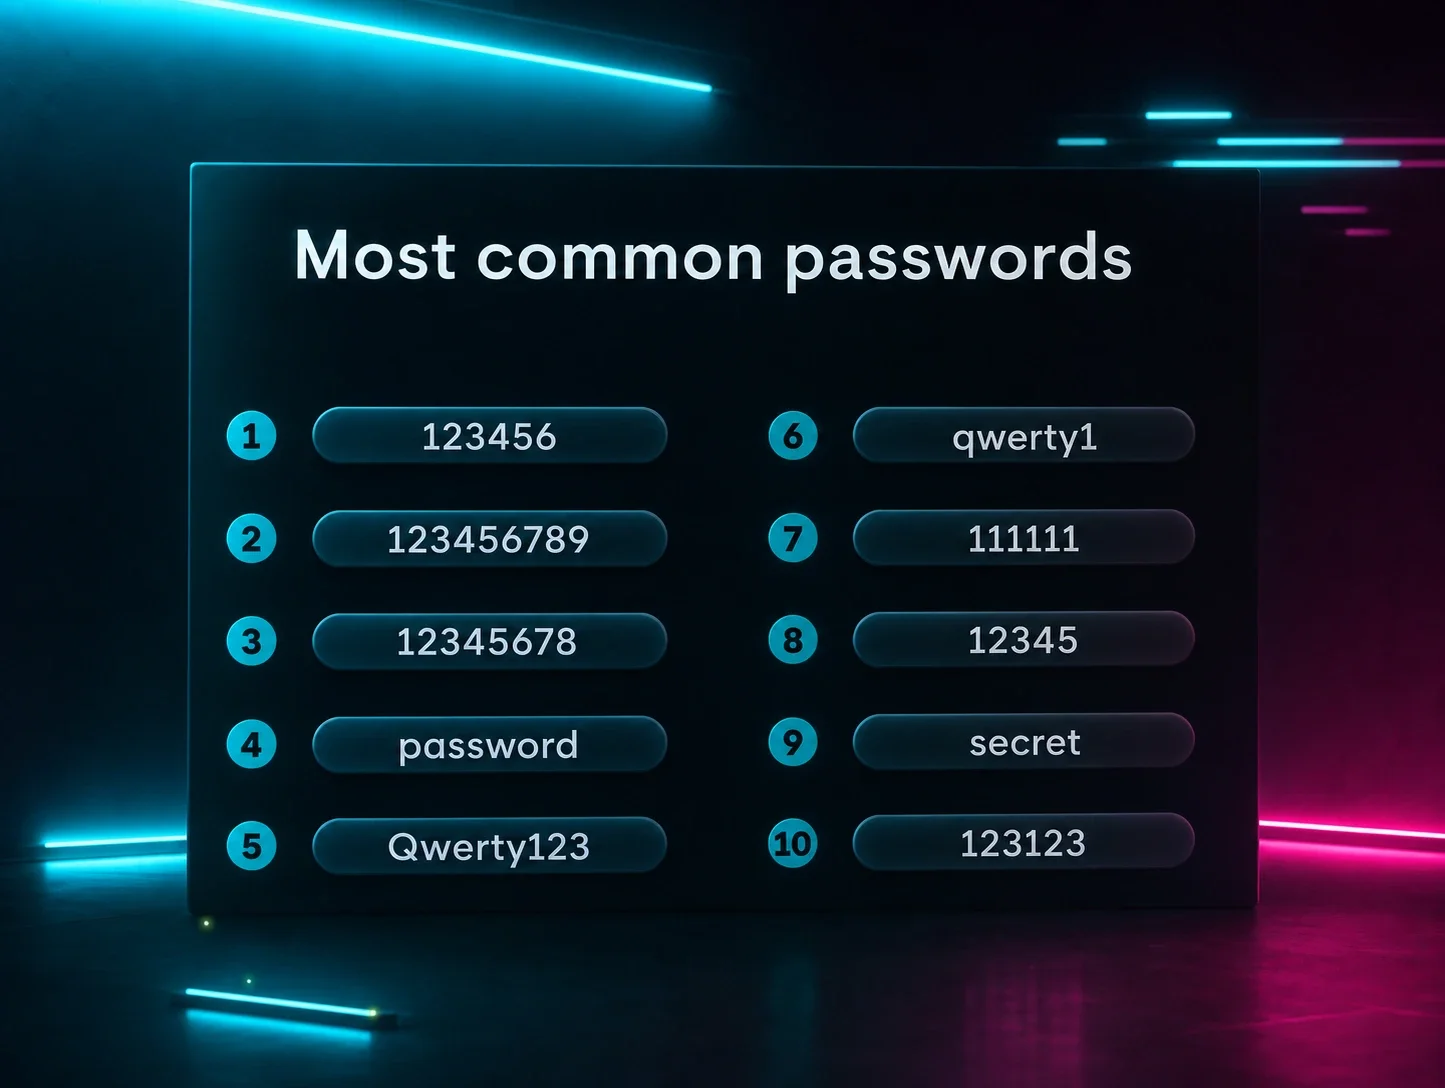
Cuando se les preguntó sobre los peores hábitos de sus empleados, la respuesta más seleccionada fue contraseñas expuestas, específicamente usar la misma contraseña o contraseñas débiles para todo. Esta respuesta fue seguida de cerca por abrir y/o descargar estafas de phishing evidentes y no usar una red segura.
Los encuestados calificaron las principales amenazas externas a la ciberseguridad en entornos de trabajo remoto como:
- Ataques de phishing e ingeniería social
- Pérdida o filtración de datos
- Acceso no autorizado a datos confidenciales
Vale la pena señalar que estos hallazgos representan amenazas comunes tanto en entornos de trabajo remoto como presencial para muchos lugares de trabajo, no solo en entornos remotos y/o híbridos. Los resultados subrayan la importancia de la capacitación y educación continua en ciberseguridad para todos los empleados, sin importar su ubicación laboral.
Al hacer que todos los empleados estén al tanto de las amenazas comunes y las mejores prácticas de seguridad, las organizaciones pueden empoderar a su fuerza laboral para que actúe como primera línea de defensa contra los ciberataques y minimice el riesgo de filtraciones de datos en entornos de trabajo remoto.
Casi un tercio de los profesionales de ciberseguridad cree que la concientización de seguridad de los empleados necesita mejorar
Casi un tercio de los encuestados (32%) cree que la concientización general sobre ciberseguridad entre los empleados necesita mejorar, mientras que el 46% la califica como que “cumple con las expectativas”. Por el contrario, el 22% dijo que los empleados superaron las expectativas.
Las organizaciones deben alentar a los empleados a seguir las mejores prácticas de seguridad para el trabajo remoto, participar en capacitaciones regulares, usar redes seguras y practicar una buena higiene de contraseñas.
Hacer esto no solo limita las amenazas de ciberseguridad para la organización, sino que también empodera a los empleados para que asuman la responsabilidad de su propia ciberseguridad, tanto en el trabajo como en casa.
Obtén más información sobre el Managed Security Awareness Training de Huntress.
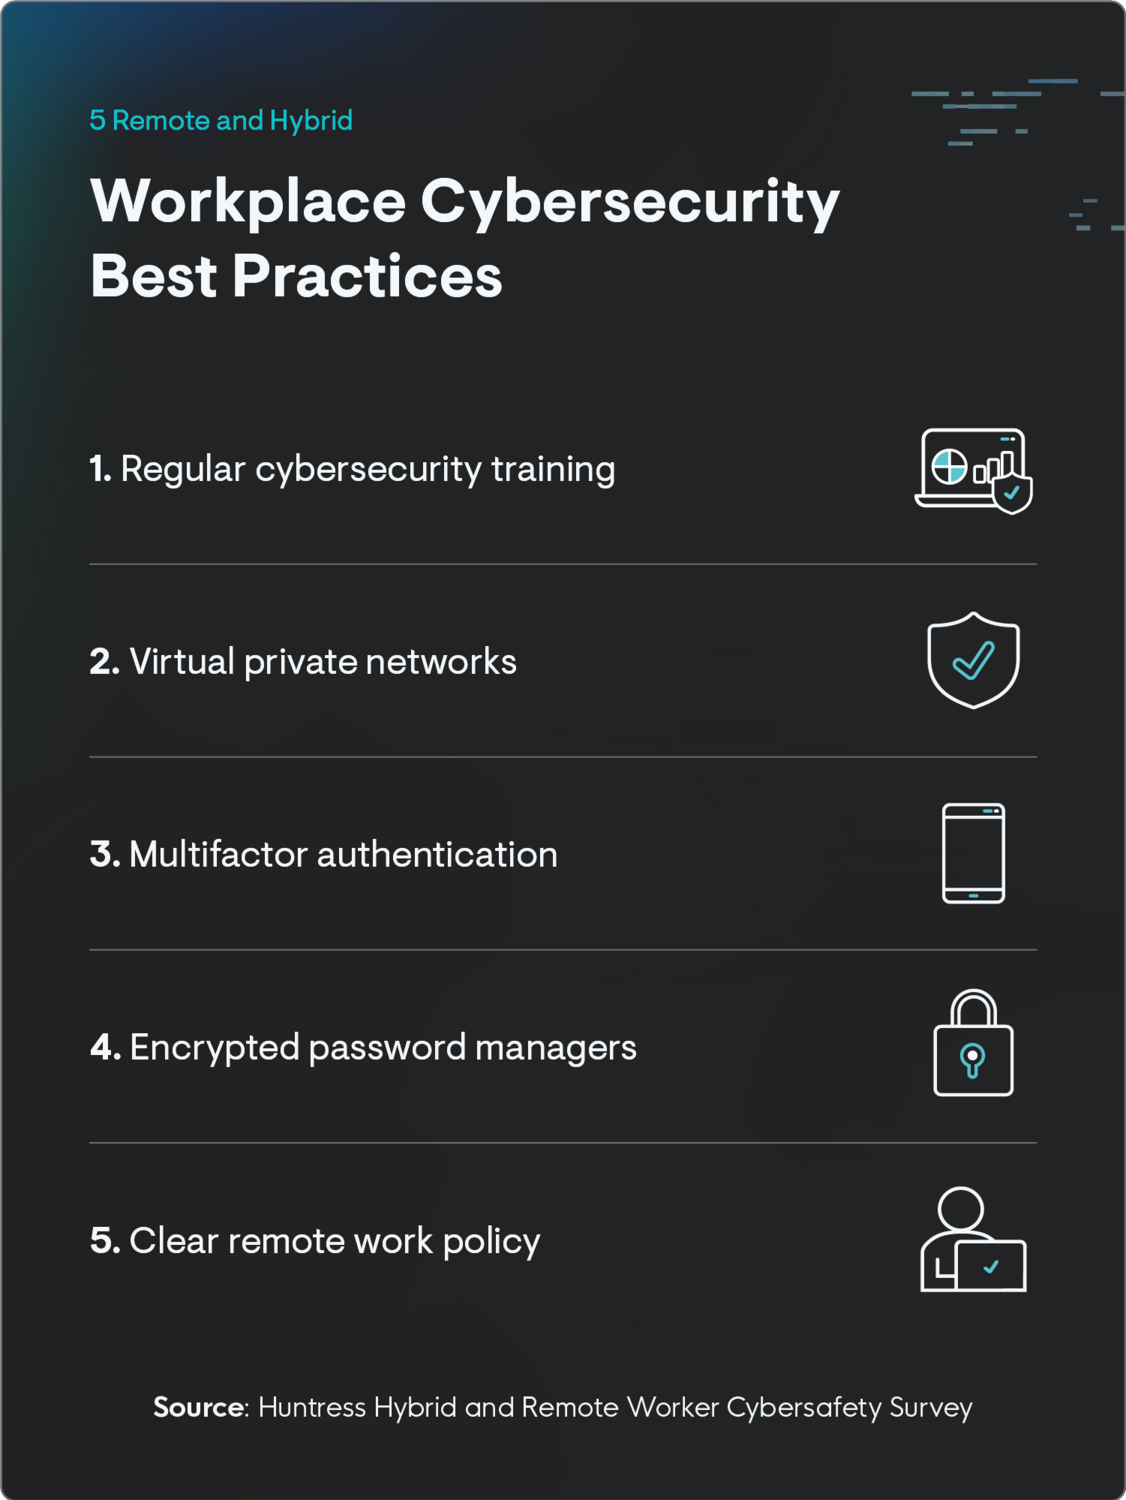
5 mejores prácticas de ciberseguridad para el trabajo remoto
Construir una estrategia exitosa de trabajo remoto o híbrido requiere enfocarse en las mejores prácticas de informes de expertos de la industria. Al incorporar algunas o todas estas pautas en las operaciones diarias, las organizaciones pueden volverse más productivas, mejorar el bienestar de los empleados y fortalecer su seguridad general: ¡todos ganan!
1. Implementa capacitación regular en ciberseguridad
La capacitación en ciberseguridad es una inversión esencial para cualquier organización, sin importar su tamaño. Educar a los empleados sobre las mejores prácticas de seguridad les da el poder de convertirse en la primera línea de defensa contra las amenazas cibernéticas. La capacitación regular hace que la conciencia de seguridad sea parte de tu cultura, donde los empleados participan activamente en la protección de datos confidenciales y la minimización del riesgo de ciberataques.
Una capacitación en ciberseguridad eficaz cubre una variedad de temas adaptados a las necesidades específicas de la organización, pero las áreas clave siempre deben incluir:
- Mejores prácticas de contraseñas: Alienta a los empleados a usar contraseñas fuertes y únicas para cada cuenta y a evitar reutilizar contraseñas.
- Phishing e ingeniería social: Los empleados deben saber cómo identificar y reportar correos electrónicos sospechosos y reconocer tácticas comunes de phishing como solicitudes urgentes, archivos adjuntos inesperados y solicitudes de información confidencial.
- Navegación y descargas seguras: Todos en tu organización deben saber evitar sitios web sospechosos, descargar solo de fuentes confiables y desconfiar de las descargas no solicitadas.
- Manejo de datos y privacidad: Los empleados deben entender la clasificación de datos, manejar la información confidencial de manera responsable y cumplir con las normas de privacidad de los datos.
- Seguridad de dispositivos móviles: Todos los empleados deben proteger sus dispositivos móviles con códigos de acceso o biometría, evitar el Wi-Fi público para tareas confidenciales y actualizar regularmente el software de sus dispositivos.
2. Limita la superficie de ataque con VPNs
Al usar una VPN, las empresas pueden reducir significativamente el riesgo de filtraciones de datos, proteger la información confidencial del acceso no autorizado y cumplir con las normas de privacidad de los datos. Las VPN son excelentes para los trabajadores remotos que se conectan a la red de la empresa desde varias ubicaciones, a menudo usando redes Wi-Fi públicas no seguras.
Las VPN también pueden ayudar a prevenir infecciones de malware y proteger contra ataques de phishing. Al filtrar el tráfico y bloquear el acceso a sitios web maliciosos, las VPN crean un entorno de navegación más seguro para los empleados. Además, al aplicar listas de permitidos y bloqueados de IP para restringir el acceso a recursos internos, una VPN permite implementar una lista muy reducida, manteniendo tu superficie de ataque más pequeña.
3. Exige autenticación multifactor
Una de las formas clave de mejorar la seguridad es con MFA. Aunque menos de la mitad (40%) de los encuestados usa actualmente autenticación multifactor en su organización, es una forma simple y eficaz de frenar y prevenir los ciberataques.
La autenticación multifactor es particularmente eficaz para disuadir los ataques de fuerza bruta, donde los hackers obtienen acceso a un sistema adivinando credenciales. O un ataque de credential stuffing, donde los hackers obtienen acceso utilizando credenciales previamente comprometidas. Con MFA activado, incluso si la contraseña se adivina correctamente, los hackers no podrán entrar al sistema sin el segundo punto de autorización, lo que le avisará al usuario que alguien intentó acceder a su sistema.
Es importante notar que no todo MFA se crea de igual manera. El MFA por SMS es menos eficaz y seguro que una contraseña de un solo uso basada en tiempo (TOTP) o los tokens de hardware.
4. Usa gestores de contraseñas cifrados
Los gestores de contraseñas cifrados generan y almacenan de forma segura contraseñas fuertes y únicas para cada cuenta, eliminando la necesidad de recordar combinaciones complejas o recurrir a contraseñas débiles y fáciles de adivinar.
Los gestores de contraseñas dan credenciales únicas para cada sitio, limitando el impacto de una filtración si uno de tus servicios sufre un incidente. Dado que las contraseñas débiles son una de las principales preocupaciones de los profesionales de ciberseguridad, las organizaciones deben exigir el uso de contraseñas fuertes en todas las cuentas. Hacer esto puede reducir el riesgo de acceso no autorizado y filtraciones de datos derivadas de credenciales comprometidas.
5. Crea una política de ciberseguridad adaptada al trabajo remoto
Toda organización debe contar con una política de ciberseguridad. Esto es particularmente importante para los lugares de trabajo con empleados remotos o híbridos, donde la seguridad de endpoints es, en última instancia, responsabilidad tanto del equipo de TI y seguridad como de los empleados.
Tu política de ciberseguridad debe incluir capacitación regular en ciberseguridad, MFA, VPN y gestores de contraseñas cifrados, además de pautas para reportar incidentes, manejo de datos y seguridad de Wi-Fi, entre muchas otras consideraciones.
Al final, la ciberseguridad es responsabilidad tanto del empleador como del empleado en partes iguales. Los empleadores deben dar orientación y normas claras para garantizar la ciberseguridad, y los empleados siempre deben seguir esas políticas.
Apoya la ciberseguridad sin importar dónde trabajen tus empleados
“La seguridad de los equipos remotos depende de la solidez del programa de seguridad de la organización y de su capacidad de adaptarse a su entorno específico”, dice Henderson. “Una seguridad equitativa es absolutamente posible si se diseña un programa que reconozca y aborde las realidades de tu fuerza laboral.”
Al implementar medidas de seguridad confiables, invertir en la capacitación de los empleados y crear una cultura de seguridad sólida, todas las organizaciones pueden ser ciberseguras, sin importar el lugar de trabajo. Seguir las mejores prácticas de seguridad para el trabajo remoto es indispensable para proteger datos confidenciales, mitigar riesgos y garantizar la continuidad del negocio en el entorno laboral dinámico de hoy.
Si buscas una forma sencilla de gestionar los endpoints de tus empleados remotos, lee más sobre la Detección y respuesta para endpoints (EDR) administrada de Huntress, con soporte 24/7 de nuestro equipo experto en seguridad.
Metodología
La encuesta a 227 profesionales de TI de EE. UU. de 18 años en adelante se realizó a través de Centiment Audience para Huntress entre el 4 y el 6 de diciembre de 2024. Se excluyó a los participantes que nunca hubieran trabajado en una organización que ofreciera opciones de trabajo totalmente remoto o híbrido a sus empleados. Los datos no están ponderados, y el margen de error es de aproximadamente +/-3% para la muestra general, con un nivel de confianza del 95%.