

Cuando un ataque de ransomware golpea a un hospital o un banco, no solo están en riesgo los datos de la empresa o los correos de los clientes. Estas organizaciones tienen acceso a historiales médicos, propiedad intelectual valiosa y cuentas bancarias.
Los actores maliciosos saben cuán valiosos son estos datos, y nuestra nueva encuesta revela que las organizaciones que los poseen enfrentan un alto riesgo de ciberataques. Casi la mitad (48%) de los profesionales en sectores altamente regulados, como salud y finanzas, dice que su organización ha sufrido un ciberataque importante, como un ataque de ransomware o una filtración de datos.
Es vital que las organizaciones con acceso a datos confidenciales tengan una ciberseguridad sólida para proteger esa información. Para estas empresas, una filtración de datos podría tener graves implicaciones éticas, legales y regulatorias.
Pero nuestra encuesta a 461 personas muestra que, aunque la mayoría de las organizaciones de salud y finanzas esperan un ciberataque en el próximo año, muchas no cuentan con las medidas de seguridad necesarias para manejar un ataque.
Puntos clave
El 48% de los profesionales en sectores altamente regulados, como salud, finanzas, contabilidad y derecho, dice que su organización ha sufrido un ciberataque importante, como un ataque de ransomware o una filtración de datos.
El 58% dice que la principal preocupación de su organización relacionada con el cibercrimen son las filtraciones de datos o el robo de propiedad intelectual, la respuesta más común entre todos los tipos de cibercrimen.
El 93% de las personas cree que su organización enfrentará un ciberataque en los próximos 12 meses.
Sin embargo, el 52% dice que su organización está totalmente preparada para ciberataques importantes.
El 45% cree que su equipo de TI o seguridad despriorizan repetidamente las tareas de seguridad debido a demandas operativas en competencia.
Los grandes bancos con presupuestos de ciberseguridad elevados sufren más ataques que otras organizaciones
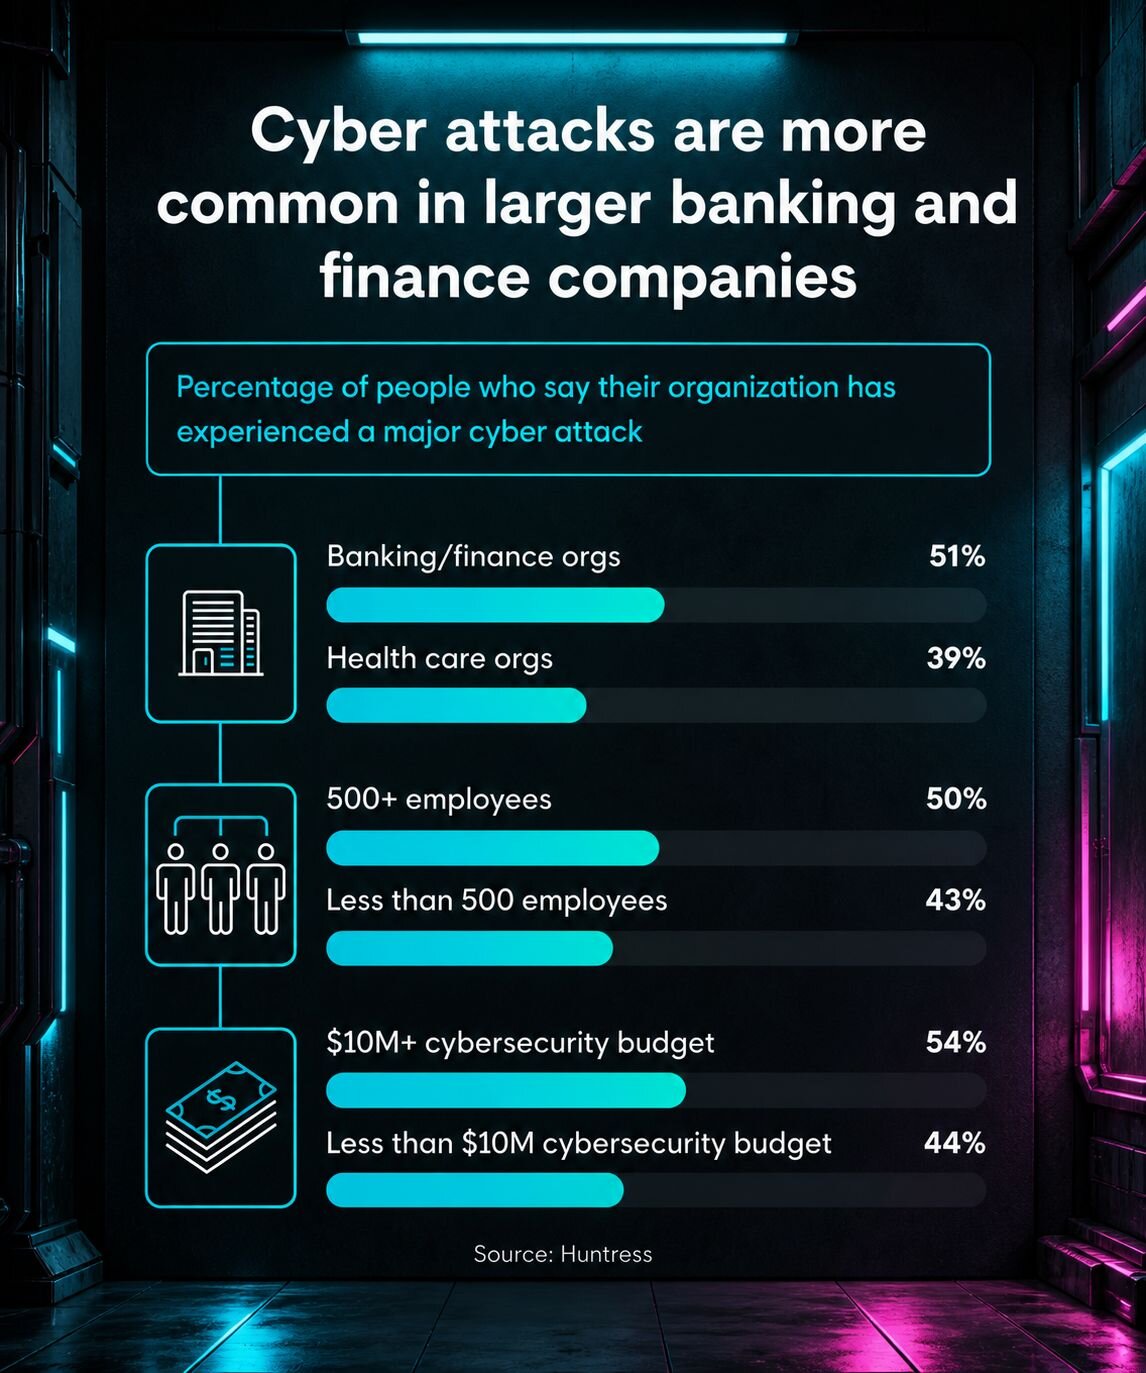
Cualquier empresa es vulnerable a un ataque, pero los bancos lo son más que otras industrias porque gestionan grandes cantidades de información confidencial. Más de la mitad (51%) de las personas en organizaciones bancarias o de servicios financieros han sufrido una filtración, en comparación con solo el 39% de las personas en servicios de salud.
De manera similar, descubrimos que las empresas más grandes con presupuestos de ciberseguridad más grandes tienen más probabilidades de enfrentar ataques. La mitad de quienes trabajan en empresas de 500 empleados o más dice que su organización ha sufrido un ciberataque, en comparación con el 43% de las personas en organizaciones con menos de 500 empleados.
Un poco más (54%) de las personas en organizaciones con un presupuesto de ciberseguridad de $10 millones o más han sufrido un ataque, en comparación con el 44% de las personas en organizaciones con presupuestos más pequeños. Es probable que estas empresas tengan presupuestos más grandes porque ya saben que es probable que sean atacadas.
Estos ciberataques a menudo provocaron interrupciones operativas, como paralización del trabajo y acciones legales. Lo más común, el 50% de las personas dice que una filtración o incidente cibernético en su organización fue perjudicial.
Otras consecuencias comunes incluyeron el compromiso de datos (42%) y repercusiones regulatorias o legales (39%). Alrededor de una de cada tres personas (34%) dice que su organización sufrió una pérdida financiera directa por robo, costos de remediación o extorsión. Esto demuestra que algunos de los peores temores de las organizaciones sobre la seguridad cibernética son, de hecho, realistas. Más de la mitad (58%) de las personas dice que su organización está más preocupada por una filtración de datos o el robo de propiedad intelectual que por cualquier otro tipo de cibercrimen.
Sufrir un cibercrimen importante pone en riesgo a cualquier empresa, pero los efectos de un ciberataque contra una empresa que maneja información confidencial tienen consecuencias generalizadas. Aunque estas empresas deben priorizar la mejora de sus esfuerzos de ciberseguridad, nuestros datos muestran que aún sufren con frecuencia ciberataques muy dañinos. Claramente, pueden hacer más.
Las organizaciones a menudo se sienten preparadas, pero muchas podrían hacer más
Hayan sufrido uno o no, el 52% de los profesionales dice creer que su organización está preparada para ciberataques importantes, es decir, que cuenta con suficientes medidas para manejar un ataque con confianza.
Más de un tercio (37%) dice que su organización se siente algo preparada porque cuenta con algunas medidas implementadas. Otro 10% dice que su organización está mayormente desprevenida porque solo tiene medidas básicas, y el 1% se siente totalmente desprevenido.
Sin embargo, en la práctica, las personas dicen que su empresa tiene distintos grados de preparación en ciberseguridad:
El 49% dice que su organización no cuenta con un equipo dedicado a la ciberseguridad interna. Más grave aún, el 47% de las personas en organizaciones con un presupuesto de ciberseguridad de $10 millones o más no tienen un equipo de ciberseguridad real.
El 45% dice que sus equipos de TI o seguridad despriorizan las tareas de seguridad debido a demandas operativas que compiten entre sí. Solo el 30% dice que las tareas de seguridad son constantemente una prioridad principal.
El 42% dice que su organización no monitorea las ciberamenazas las 24 horas, los 7 días de la semana. Alrededor de uno de cada cuatro (26%) solo monitorea durante el horario laboral y no lo hace los fines de semana ni por las noches.
El 27% dice que los empleados de su organización reciben capacitación en ciberseguridad dos veces al año o menos, o que no hay una frecuencia constante.
Todos los encuestados en nuestra encuesta dicen que su organización cuenta con algún tipo de medida de ciberseguridad. Sin embargo, alrededor de la mitad no exige esfuerzos básicos de seguridad, como capacitación, reporte de mensajes sospechosos o autenticación multifactor. Un estudio aparte del Cyber Readiness Institute encontró que las pequeñas empresas son especialmente propensas a no usar MFA, a menudo porque no saben que es más seguro que usar solo contraseñas.
No usar medidas de ciberseguridad como MFA pone en riesgo a las organizaciones, porque el error humano es la causa más común de las filtraciones de datos. Sin una capacitación adecuada y sin priorización, las empresas con acceso a datos confidenciales se dejan completamente expuestas a los ataques.
Casi todas las organizaciones de salud y finanzas esperan un ciberataque en el próximo año
Casi todos (93%) los encuestados creen que su organización enfrentará un ciberataque en los próximos 12 meses. Lo más común es que el 45% diga que su organización está preocupada por ataques potenciados por IA, como los deepfakes y el phishing automatizado; el 37% está preocupado por el ransomware; y el 36% está preocupado por la interrupción de sistemas.
Solo el 29 % afirma que su organización está preocupada por las amenazas internas, como fugas de datos accidentales o intencionales o infracciones de seguridad. Si bien las fugas de datos intencionales pueden ser menos comunes, las empresas deberían preocuparse por las fugas no intencionales. De nuevo, el error humano es muy, muy común. Es mucho más probable que la próxima fuga de tu organización la cause un empleado que haga clic accidentalmente en un enlace de phishing que un grupo de hackers de élite.
"El error humano interviene en casi todo ataque importante", dice Brian Milbier, CISO adjunto en Huntress. "No es porque las personas sean descuidadas. Es porque los atacantes se han vuelto muy buenos para parecer legítimos".
Para prepararse, durante los próximos 12 meses, más de la mitad de los encuestados dice que su organización está priorizando tecnologías de defensa proactiva, como la caza de amenazas impulsada por IA, la gestión de la postura de seguridad o la seguridad centrada en la identidad.
Aunque la mayoría de las organizaciones espera un ataque en los próximos 12 meses, es poco probable que puedan detener cada tipo posible de cibercrimen antes de que ocurra. Sus estrategias actuales no siempre son suficientes. Las empresas que manejan datos confidenciales deben tratar la seguridad de los datos con la prioridad alta que merece.
Como mínimo, deben capacitar a su personal en concientización sobre seguridad, contar con expertos en ciberseguridad dedicados en su plantilla y exigir más medidas de seguridad que solo MFA.
"Algo que la gente suele pasar por alto es proteger sus identidades con la misma seriedad con que protegen sus endpoints, dar a su equipo una capacitación que realmente se quede y asegurarse de que alguien esté vigilando cuando algo se vea sospechoso a las 2 a. m.", dice Milbier. "La mayoría de los ataques no afectan de inmediato a tu negocio. Lo que decide el resultado es qué tan rápido los detectas y respondes".
Huntress sabe cómo vigilar las amenazas que ponen en riesgo los datos de tu empresa
Sin importar la industria, las empresas saben que existe la posibilidad de que experimenten una ciberamenaza en algún momento del próximo año. No dejes que tu organización ignore los riesgos. La plataforma de ciberseguridad agéntica de Huntress ofrece monitoreo impulsado por IA las 24 horas, los 7 días de la semana, desde el Centro de operaciones de seguridad (SOC) que detecta y resuelve las amenazas de seguridad antes de que tengan la oportunidad de afectar a tu equipo.
Metodología
La encuesta fue realizada por Centiment en nombre de Huntress y se llevó a cabo entre el 17 de marzo de 2026 y el 14 de abril de 2026. Los hallazgos se basan en las respuestas de 461 participantes y tienen un margen de error de ±4,5 % con un nivel de confianza del 95 %. Para calificar, los encuestados fueron seleccionados como profesionales de tecnología o ciberseguridad en EE. UU. con un puesto de nivel gerencial o superior dentro de industrias reguladas, como finanzas, seguros, contabilidad e impuestos, derecho, medicina, bienes raíces, contratistas gubernamentales o empresas que cotizan en bolsa.