

Las herramientas de Remote Monitoring Management (RMM) son la columna vertebral de cómo operan los MSP. Son la forma en que parcheas cientos de endpoints sin perder un fin de semana, en que resuelves el problema de un cliente a las 2 a. m. sin cruzar la ciudad, y en que mantienes decenas de entornos de clientes funcionando sin volverte loco.
Pero hay algo que no siempre aparece en el folleto del proveedor: el mismo acceso que hace que las herramientas de RMM sean indispensables para ti, las hace irresistibles para los actores de amenazas.
Cuando los actores de amenazas comprometen la instancia de RMM de un MSP, pueden lanzar una red amplia sobre la base de clientes del MSP, afectando efectivamente a varias organizaciones a través de un solo ataque. Esto se debe a que, una vez que los actores de amenazas comprometen la instancia de RMM del MSP, obtienen acceso directo a toda la base de clientes del MSP.
La comunidad vio esto en acción durante el infame ataque a la cadena de suministro de Kaseya VSA en 2021. El ataque de ransomware afectó a entre 50 y 60 MSP y revendedores, pero el mayor impacto lo sintieron directamente sus clientes, que sumaban entre 1.500 y 2.000 organizaciones.
Han pasado cuatro años desde el ataque de Kaseya, pero Huntress sigue viendo cómo los actores de amenazas comprometen los RMM en entornos de MSP para afectar a varios clientes. Los analistas del centro de operaciones de seguridad (SOC) de Huntress vieron hace poco un incidente en junio, en el que un actor de amenazas comprometió la instancia de RMM de un MSP, usándola efectivamente para atacar a tres de sus clientes antes de que el SOC de Huntress lograra aislar el endpoint afectado y trabajar con el socio para remediar el ataque.
En esta primera entrega de una serie de dos partes, repasaremos este incidente. Mantente atento a la segunda parte, donde veremos un incidente similar que detectamos.
Un RMM comprometido, tres empresas afectadas
En dos de los tres incidentes reportados, Huntress observó que la cuenta SYSTEM ejecutaba un proceso malicioso (net.exe) para agregar usuarios al grupo de administradores locales a través de un RMM. En este caso, el actor de amenazas había comprometido la instancia de Atera RMM del MSP. El agente de Huntress solo estaba instalado en uno de los endpoints del MSP, lo que limitaba la visibilidad y la comprensión de cómo se comprometió inicialmente el RMM. Sin embargo, Huntress pudo detectar la actividad del actor de amenazas en los clientes afectados.
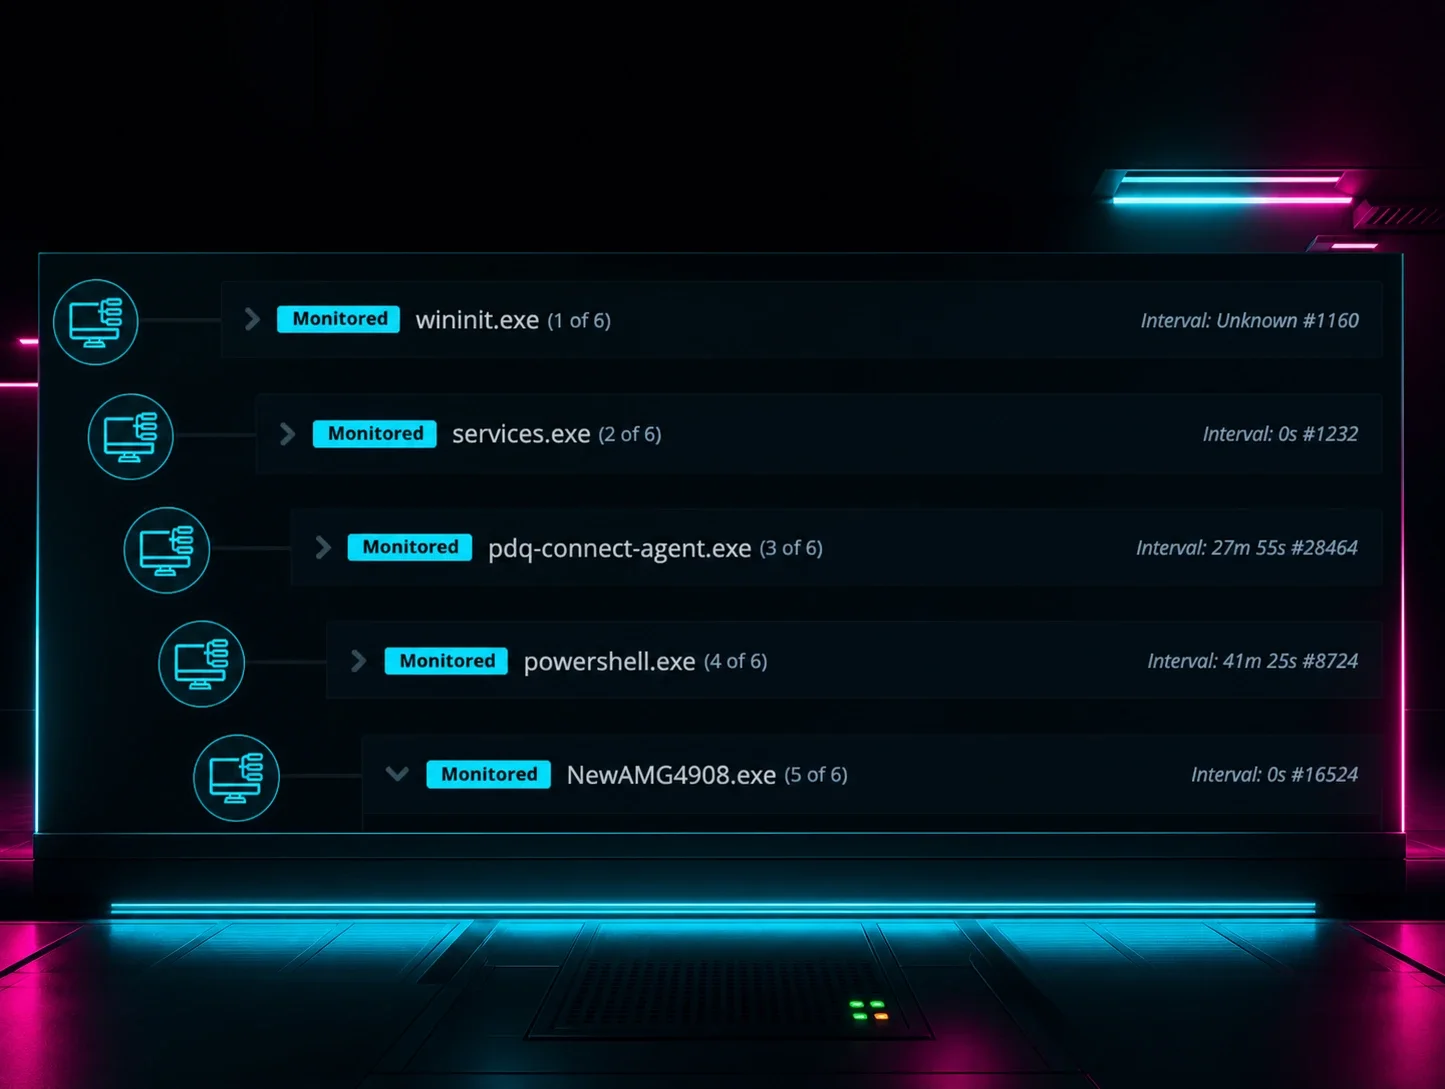
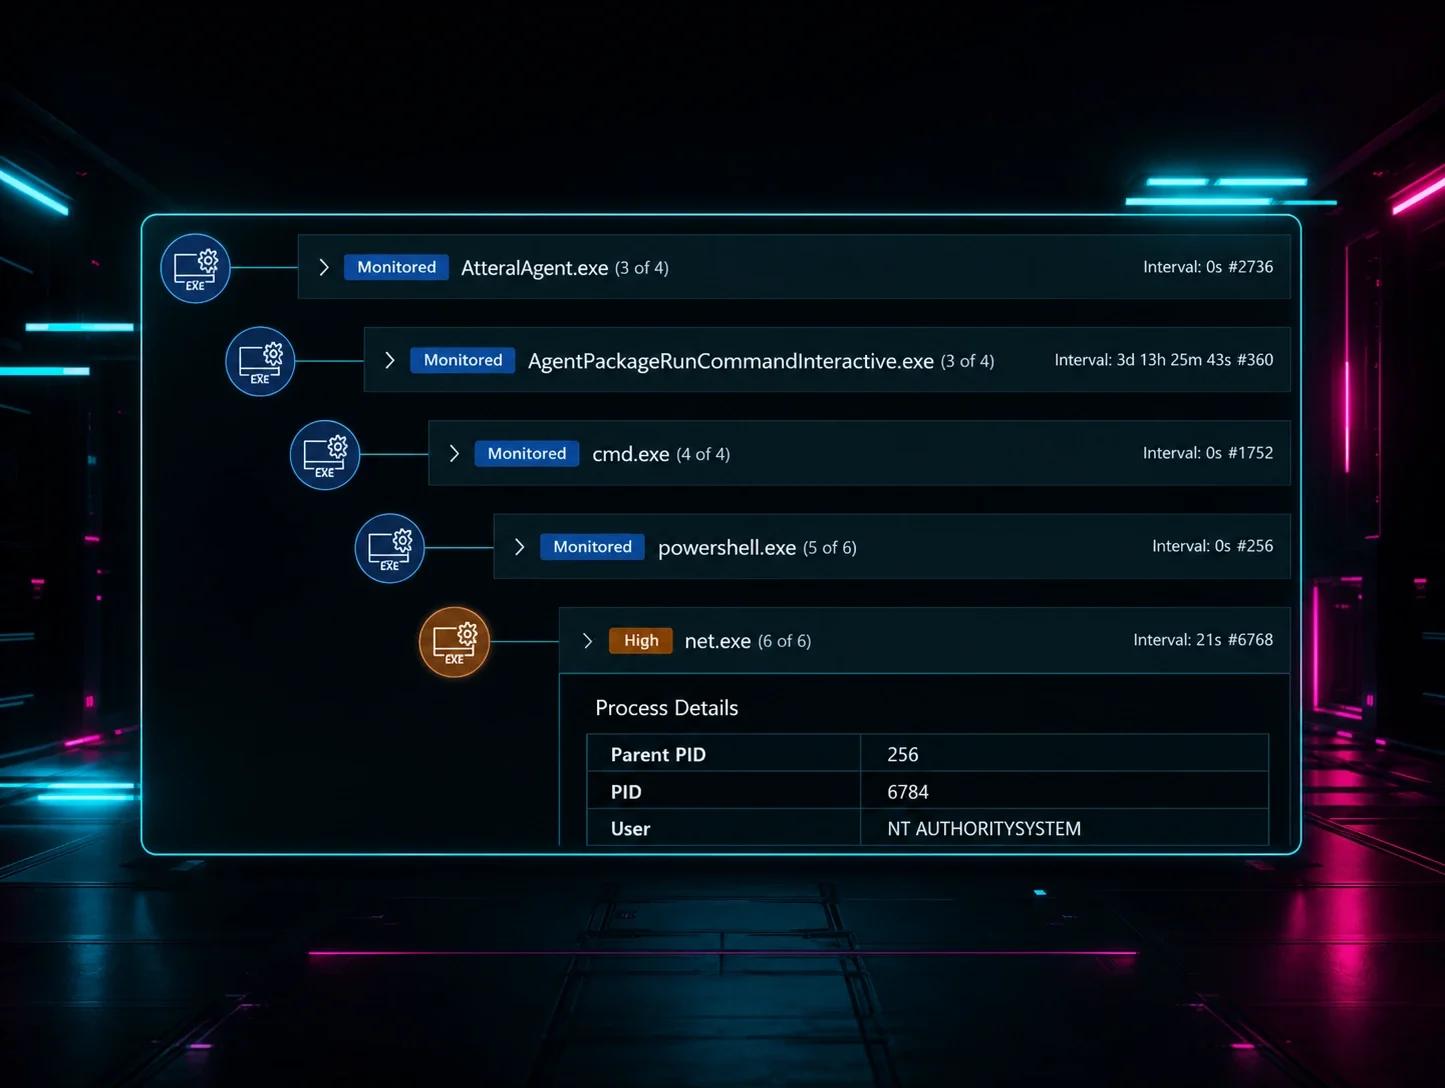
La figura 1 ilustra la cadena de procesos que condujo a net.exe, en este caso para realizar una enumeración. Como se puede ver, el linaje del proceso se remonta a AteraAgent.exe, lo que indica que el actor de amenazas probablemente había comprometido la instancia de Atera RMM del MSP.
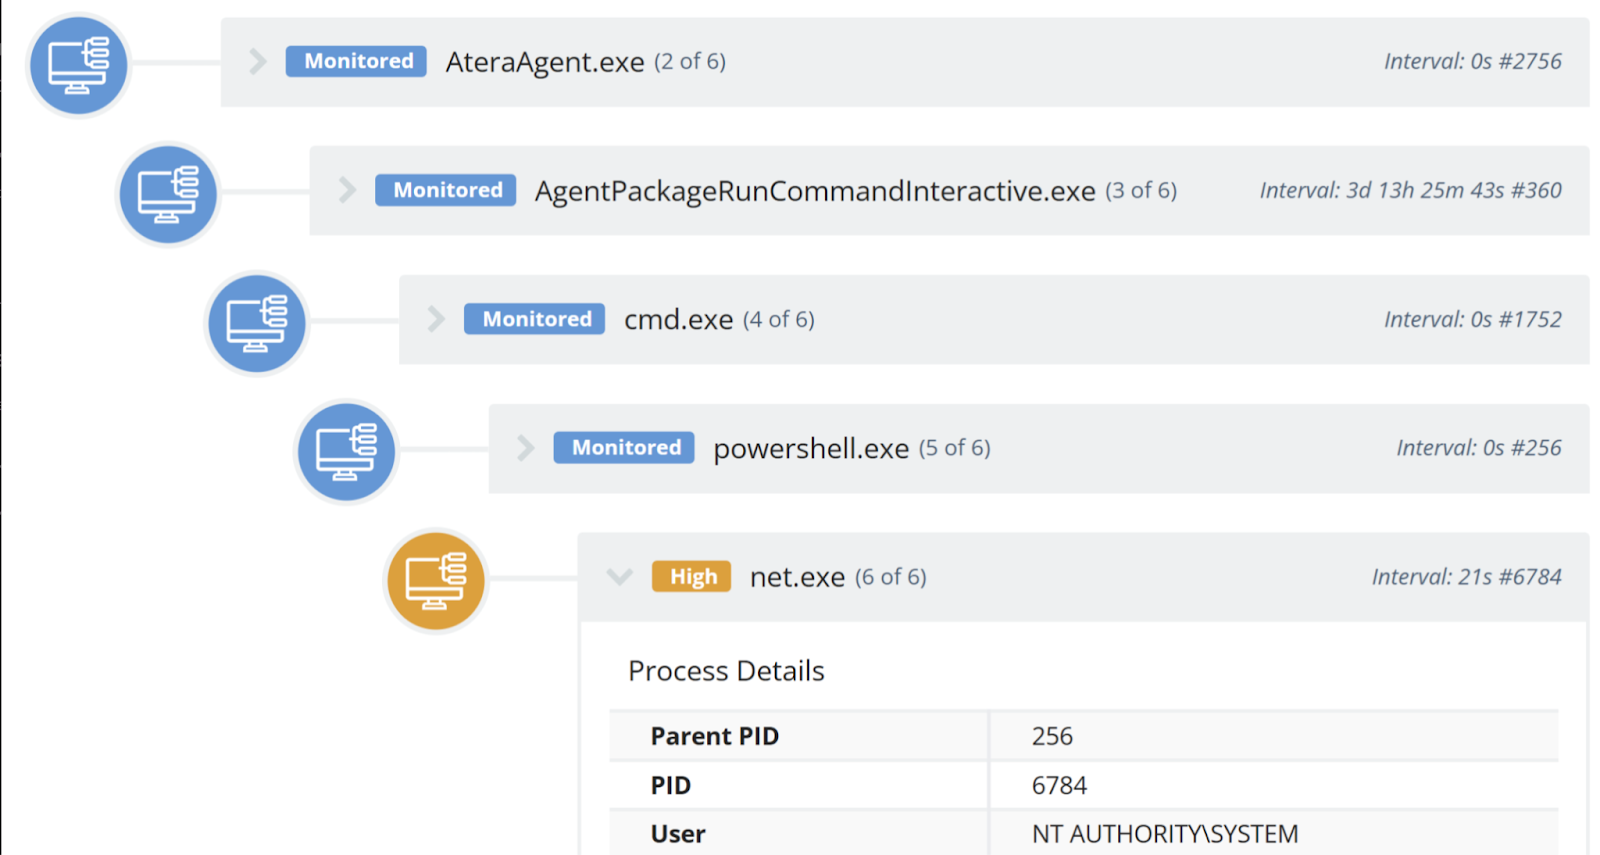
Figura 1: Este árbol de procesos muestra que el actor de amenazas ejecutó net.exe a través del Atera RMM
En dos de los tres incidentes, el actor de amenazas agregó diferentes usuarios al grupo de administradores locales, incluyendo msoit, se91, veean y vnaee. Cabe destacar que hubo una coincidencia entre las contraseñas que el atacante usó para estas cuentas (Passw0rd!12 y Passw0rd!21).
La figura 2 ilustra cómo se desarrolló el ataque en los tres clientes afectados.
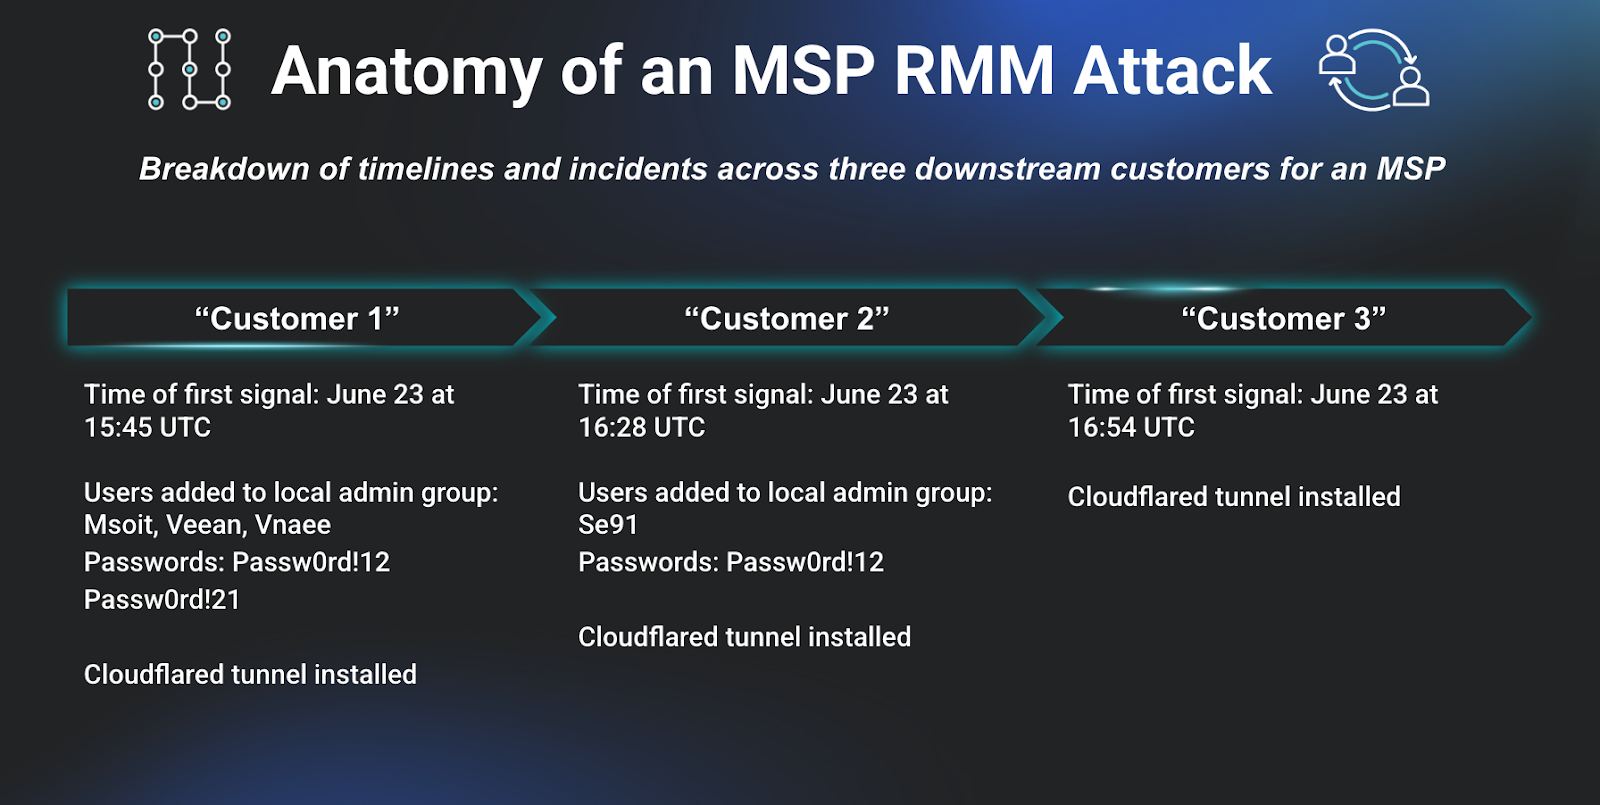
Figura 2: Un resumen de la cronología y las acciones vinculadas a un incidente reciente de un MSP
Como muestra la Figura 2, el actor de amenazas también instaló túneles de Cloudflared en los tres clientes con el mismo token (como se ve en el siguiente comando: C:\Windows\system32\cloudflared.exe"tunnelrun–token [REDACTED]). Hemos visto otros incidentes en los que actores de amenazas instalaron túneles de Cloudflared para preparar el terreno para un acceso persistente.
Una inspección más cercana de la cronología de detección para el proceso de instalación del servicio del túnel Cloudflared (C:\Windows\system32\cloudflared.exe" service install), ilustrada en la Figura 3, muestra que el linaje se remonta al proceso AgentPackageRunCommandInteractive.exe , vinculado al ejecutable C:\Program Files\ATERA Networks\AteraAgent\AgentPackageRunCommandInteractive\AgentPackageRunCommandInteractive.exe. Esto revela que el actor de amenazas también instaló el túnel Cloudflared a través de la instancia comprometida de Atera RMM.
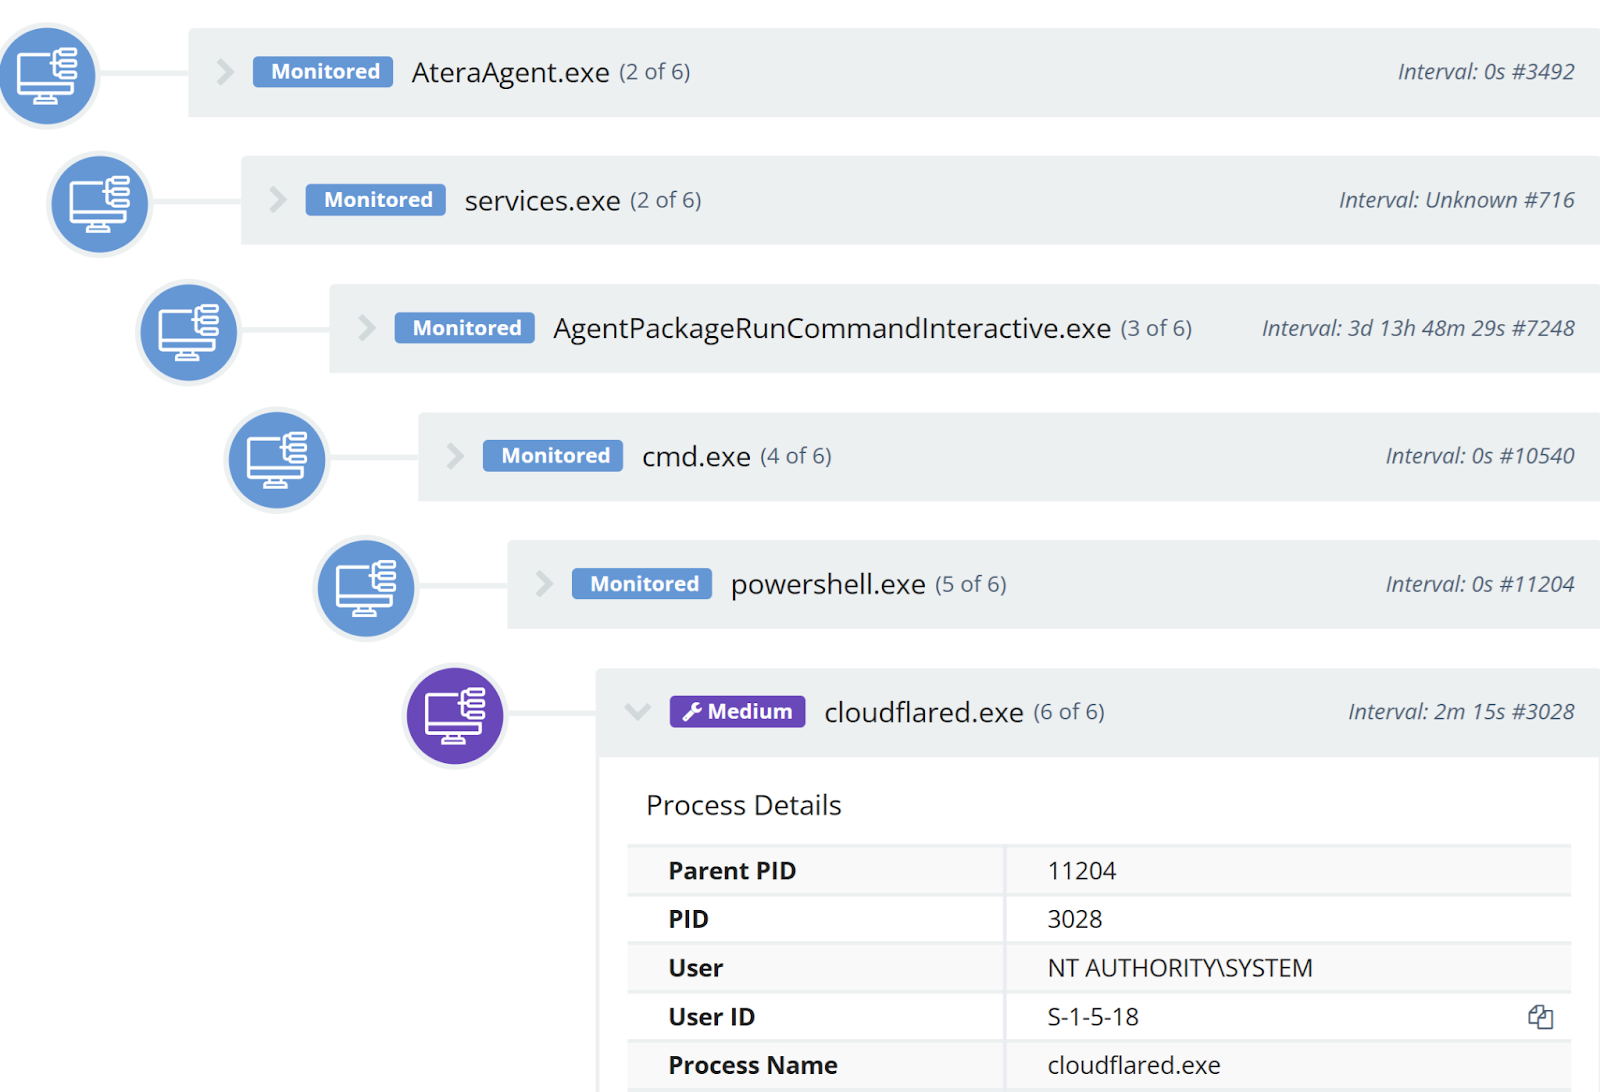
Figura 3: El actor de amenazas instaló un túnel Cloudflared a través de la instancia RMM comprometida
Esta ráfaga de incidentes podría haber dado lugar a nuevos ataques, como el robo de datos y/o la implementación de ransomware por parte del actor de amenazas. Sin embargo, Huntress aisló los endpoints afectados antes de que los ataques avanzaran más, y recomendó al MSP apagar su instancia RMM, rotar todas las credenciales y eliminar las cuentas de usuario recién creadas. Casos anteriores (como el incidente de Kaseya en 2021) muestran el impacto creciente y generalizado que este tipo de incidentes puede tener en una amplia base de clientes, siendo este tipo de ataques difíciles de manejar.
RMM y MSP: Objetivos dobles ideales para los actores de amenazas
El abuso de RMM es un punto ideal para los atacantes. Pueden abusar de herramientas comerciales existentes, lo que significa que no tienen que perder tiempo ni esfuerzo desarrollando internamente sus propios conjuntos de herramientas. El abuso de RMM también es difícil de identificar para los equipos de seguridad, especialmente porque muchos MSP los usan para fines legítimos en los entornos de sus clientes.
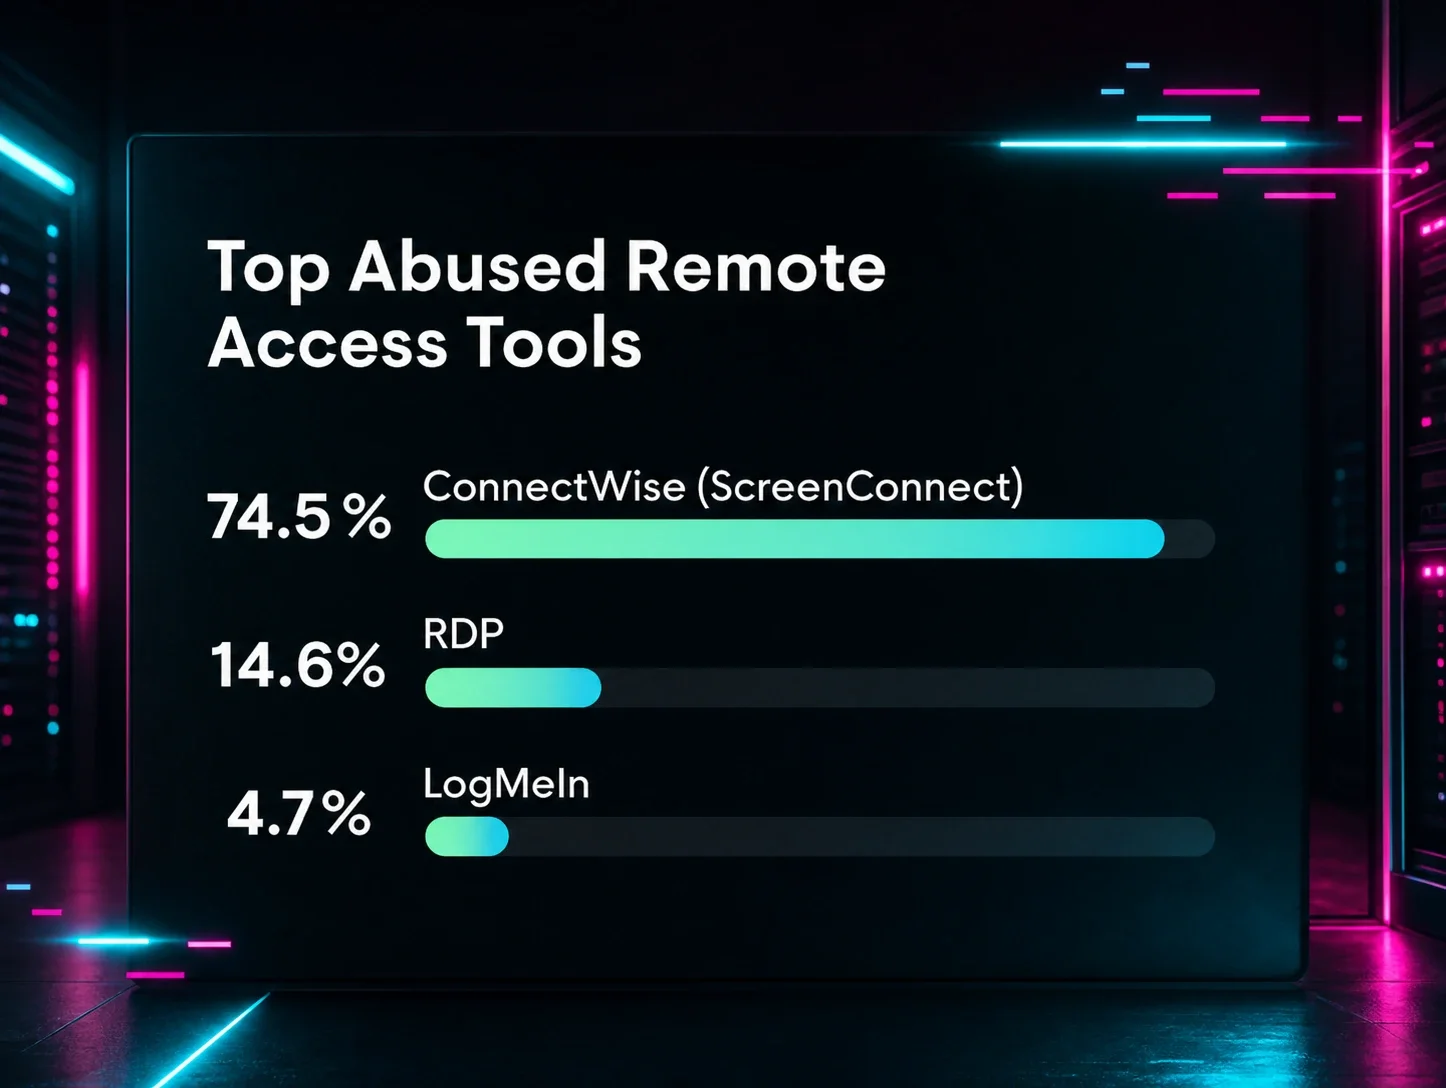
El SOC ve con frecuencia a actores de amenazas abusando de RMM. En el Informe de ciberamenazas 2025 de Huntress, descubrimos que el abuso de RMM representó el 17,3 % de todos los métodos de acceso remoto (y el abuso de RMM representó el 6,5 % de las categorías de amenazas más comunes en general).
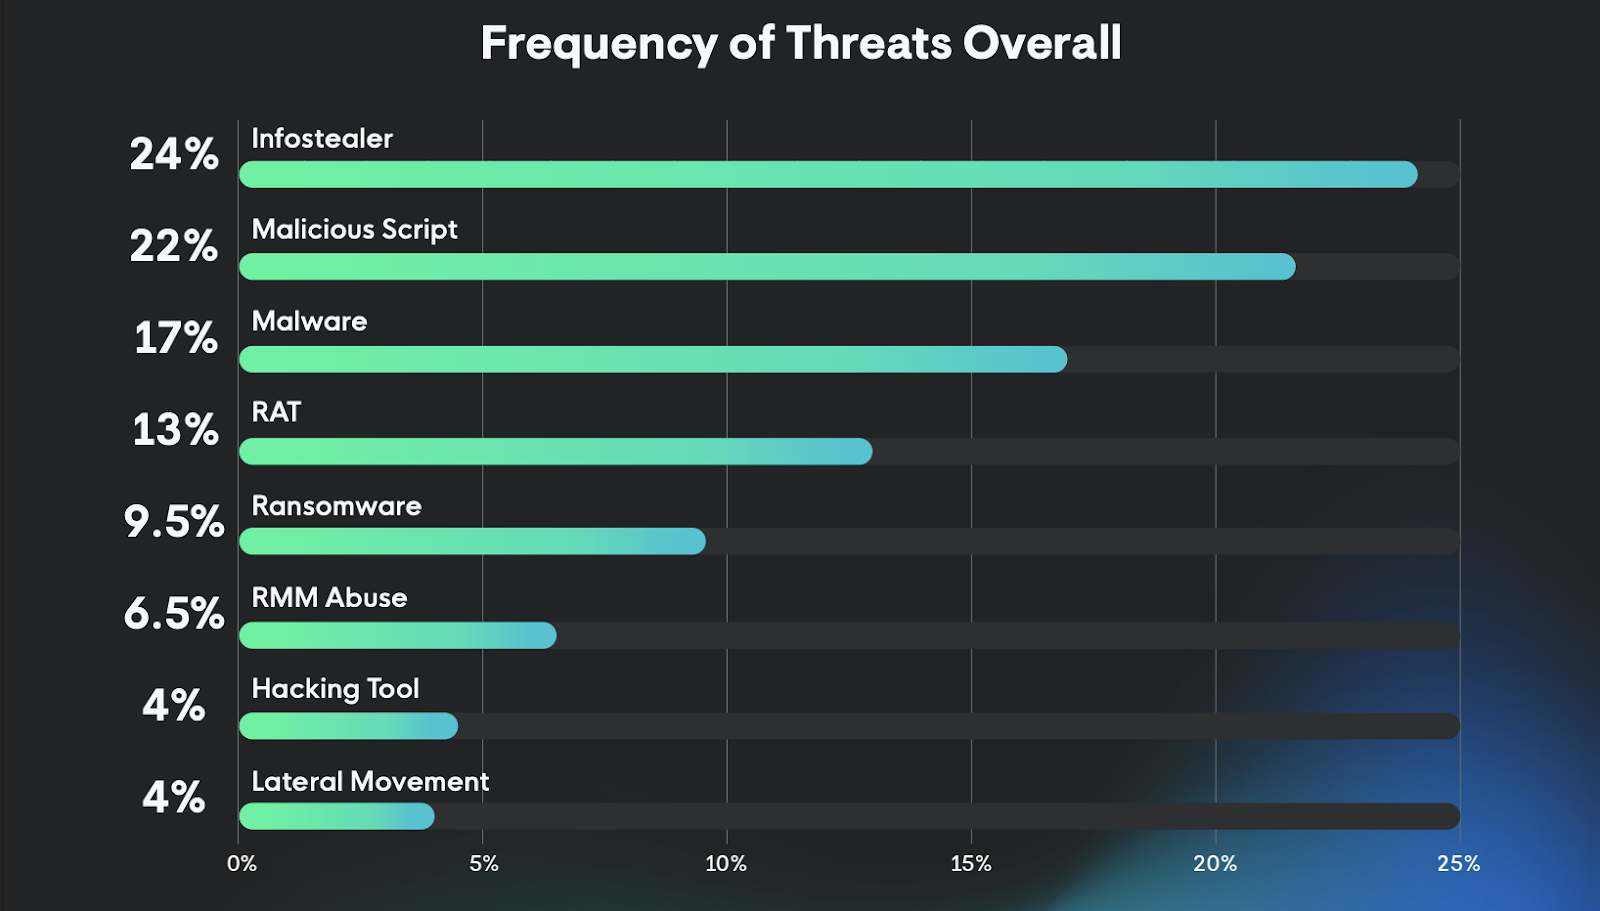
Figura 4: El abuso de RMM representó el 6,5 % de las categorías de amenazas más comunes en 2024
Vemos a los actores de amenazas abusar de los RMM de diferentes maneras:
Los atacantes secuestran y usan software existente que ya está instalado en los endpoints de las víctimas. El año pasado, vimos un incidente en el que el actor de amenazas obtuvo acceso inicial mediante una instancia heredada de TeamViewer
Instalan su propio RMM elegido después de la vulneración, como vimos en un incidente de marzo, en el que un actor de amenazas instaló tres herramientas RMM distintas
Los actores de amenazas también han explotado vulnerabilidades en los RMM. Vimos esto en el incidente de Kaseya, donde el vector de ataque fue una falla de carga de archivos arbitrarios e inyección de código en Kaseya
Los actores de amenazas también están atacando activamente a los propios MSP, en ataques que pueden involucrar RMM, para aprovechar las relaciones de confianza entre los proveedores y sus clientes. Este tipo de ataques puede generar un riesgo significativo para los clientes de los MSP, como robo de datos, ransomware y espionaje.
Una guía completa para prevenir el abuso de RMM
Las empresas pueden tomar varias medidas para defenderse del abuso de RMM. Los MSP deben estar especialmente atentos a sus herramientas RMM, así como a los RMM heredados instalados en los entornos de sus clientes, debido a los impactos descritos anteriormente.
Estas son algunas medidas que pueden ayudar a reducir tu riesgo:
Auditar, rastrear y monitorear las herramientas de acceso remoto para llevar un control del software RMM actualmente utilizado o autorizado, de modo que las instancias no autorizadas se destaquen
Exigir que las herramientas RMM autorizadas se usen desde dentro de la red, y desde soluciones de acceso remoto aprobadas como las VPN
Crear controles de aplicaciones que cubran los programas RMM, incluidos los que bloquean la instalación y ejecución de software RMM no autorizado
Revisar los registros donde se hayan ejecutado herramientas RMM para detectar un uso sospechoso de estos programas
Usar herramientas de Detección y respuesta para endpoints (EDR) para ayudar a distinguir las instancias maliciosas de RMM de los usos legítimos de RMM
Crear un inventario de activos que incluya las aplicaciones instaladas (y que tenga en cuenta los controles de acceso de forma continua, considerando cambios como si una empresa cambia a un nuevo MSP)
Actualizar las herramientas RMM para mantenerse al día con las últimas correcciones de vulnerabilidades
¿Quieres aprender más sobre las tácticas de los actores de amenazas, como el abuso de RMM? Únete a nuestro equipo cada mes en Tradecraft Tuesday, donde analizamos técnicas de hackers, hablamos de tecnología y mucho más. Regístrate hoy.