

Nos complace presentar la siguiente iteración de The Huntress Managed Security Platform con la incorporación de Huntress Managed Endpoint Detection and Response (EDR).
Esta solución agrega funciones de Managed EDR que ofrecen una capa adicional de seguridad al monitorear activamente scripts, ejecutables y actividad relacionada para identificar procesos maliciosos. Los datos analizados por Huntress Managed EDR están respaldados por nuestro centro de operaciones de seguridad (SOC) 24/7, que revisa toda actividad sospechosa para validar amenazas, eliminar falsos positivos y determinar qué pasos de remediación se necesitan. Esto permite que incluso los equipos sin experiencia en seguridad respondan rápidamente a los incidentes cibernéticos.
Huntress se creó originalmente para encontrar y expulsar amenazas persistentes, pero siempre hemos trabajado para cerrar la brecha entre la protección de ciberseguridad empresarial y la de las SMB. Mucho ha cambiado desde que abrimos nuestras puertas en 2015, incluida la incorporación de External Recon para identificar servicios expuestos, Ransomware Canaries para detectar y eliminar ransomware, y Managed Antivirus para combatir malware. Y ahora, con la incorporación de Huntress Managed EDR, estamos un paso más cerca de ofrecer una plataforma integral que ayuda a proteger a nuestros partners y clientes en cada etapa del ciclo de vida moderno de los ataques.
¿Qué es Huntress Managed EDR?
Los ciberataques actuales están diseñados para evadir las técnicas tradicionales de prevención y detección. Mientras los atacantes intentan disfrazar sus actividades, Huntress Managed EDR les dificulta mucho más esconderse al ofrecer monitoreo continuo de las ejecuciones de procesos y los metadatos asociados. Estos datos de procesos, combinados con los datos de otros servicios de seguridad administrados de Huntress, crean una visión integral de las ciberamenazas y la capacidad de encontrar y detener la actividad maliciosa mientras ocurre.
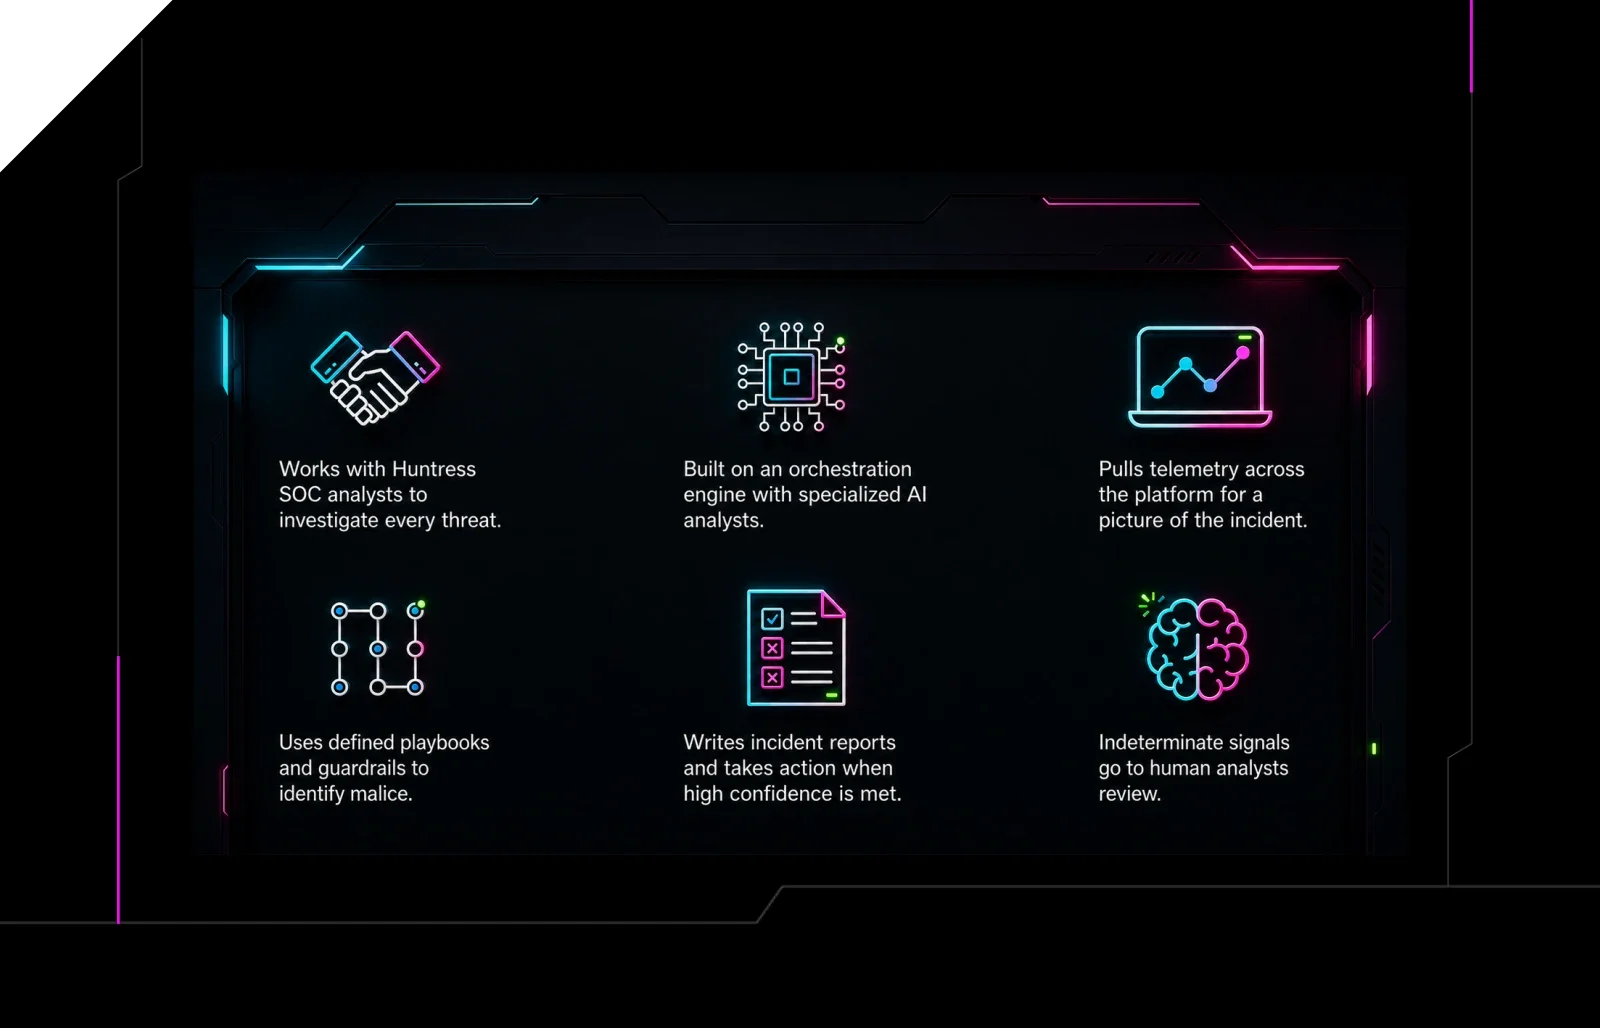
A diferencia del antivirus, que inicialmente determina si un archivo es sospechoso o no, Huntress Managed EDR ejecuta análisis forense cada vez que se lanza una aplicación. El rol de Managed EDR, como parte de The Huntress Managed Security Platform, se puede resumir en cinco pasos:
- Recopilar: el agente de Huntress captura continuamente datos de ejecución de procesos, incluidos, entre otros, su nivel de privilegio, argumentos de línea de comandos y linaje.
- Detectar: Huntress aplica lógica de detección personalizada para capturar datos de procesos, alertando a los analistas del SOC sobre la actividad sospechosa que requiere investigación.
- Analizar: los analistas del SOC examinan a fondo el flujo continuo de datos para confirmar que la actividad es, en efecto, maliciosa, eliminando en gran medida los falsos positivos.
- Informe: el Huntress SOC te entregará un reporte de incidente personalizado con nuestros hallazgos y los próximos pasos a seguir. Esto se puede entregar por correo electrónico o a través de un sistema de tickets.
- Remediar: puedes ejecutar los pasos de remediación automatizados recomendados u obtener instrucciones detalladas para el trabajo adicional que debe completarse.
Huntress Managed EDR está diseñado para mostrarte exactamente qué sucede dentro de tus endpoints protegidos, brindando una visibilidad y detección sin igual de las amenazas organizacionales. Además, todos los datos capturados por Huntress Managed EDR se almacenan durante siete días para dar contexto histórico. Esto permite que nuestro equipo del SOC realice un análisis más profundo y mapee los movimientos de los atacantes en caso de un incidente.
EDR en acción: cómo proteger tus endpoints de las ciberamenazas actuales
Mira nuestro webinar bajo demanda para ver cómo Managed EDR puede ayudar a atrapar a los atacantes con las manos en la masa.
¿Qué podré hacer con Huntress Managed EDR?
Sabíamos que la visibilidad era la clave para detectar amenazas avanzadas. Por eso Huntress Managed EDR está diseñado para monitorear continuamente las ejecuciones de procesos y sus metadatos asociados con tal nivel de detalle que les resulta extremadamente difícil esconderse a los hackers.
Después de varios meses en un beta público, Huntress Managed EDR ya fue puesto a prueba y demostró su valor frente a algunos ciberataques peligrosos.
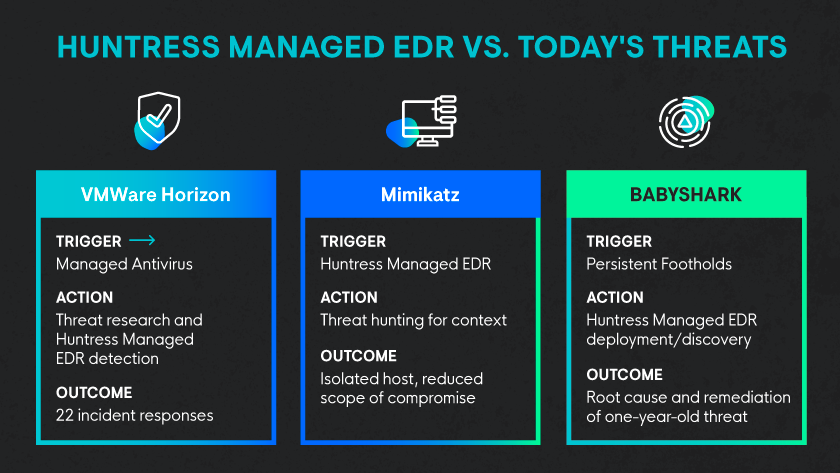
Si te interesa, revisa este análisis técnico de cómo Huntress Managed EDR ayudó a combatir ataques de seguimiento contra servidores VMware Horizon en tiempo real.
También sabíamos que la ciberseguridad se ha vuelto cada vez más difícil y más costosa de gestionar. Muchas empresas han reconocido la necesidad de medidas de seguridad avanzadas y han implementado productos de EDR. Sin embargo, los productos de EDR no hacen que una empresa sea más segura solo con su implementación. Los productos de EDR requieren un ajuste significativo para reducir los falsos positivos y necesitan personal dedicado para investigar las alertas. Esto exige tiempo, dinero y recursos que a la mayoría de las empresas les faltan.
Para aliviar estos desafíos, nos aseguramos de diseñar Huntress Managed EDR para filtrar el ruido y entregar un reporte de incidente solo cuando se verifica una amenaza o se necesita acción. Esto no solo reduce los falsos positivos, también facilita que profesionales sin experiencia en seguridad respondan a las amenazas, porque nuestro equipo del SOC está ahí para darte contexto adicional e instrucciones para remediar o tomar los próximos pasos adecuados.
Huntress ya no es solo la 'herramienta que encuentra lo que otras herramientas pasan por alto'. Nos emociona llevar estas nuevas capacidades de EDR al mercado de las SMB, y seguir invirtiendo en las áreas donde nuestros partners más necesitan ayuda.
¿Quieres saber más sobre Managed EDR y The Huntress Managed Security Platform? Lee nuestras reseñas en G2 o mira este video de reseña de Tom Lawrence.