

La ciberseguridad ya no es solo un “problema empresarial”. Los negocios de todos los tamaños ahora dependen completamente de la tecnología, pero al mismo tiempo, el mercado de seguridad está diseñado en gran parte pensando en el comprador empresarial.
Antes de que Huntress fuera oficialmente Huntress, nuestros fundadores se dieron cuenta de que el mercado de ciberseguridad no estaba tomando en cuenta las necesidades de las pequeñas y medianas empresas (SMB). Vieron cómo las SMB y sus proveedores de TI se veían perjudicados año tras año porque las soluciones puntuales que usaban eran demasiado complicadas de administrar o no cubrían todas sus brechas.
Y así nació Huntress: para hacer que la seguridad sea simple y accesible para nuestros partners (y para hacerles la vida más difícil a los hackers).
Desde el primer día, nos hemos enfocado por completo en ofrecer una plataforma que aborde las brechas y preocupaciones específicas que enfrentan las SMB y sus proveedores de TI. Nos apasiona crear productos y servicios de seguridad de clase mundial para los negocios que más los necesitan, y la verdad es que nos importa muchísimo mantener seguros a nuestros partners y a nuestra comunidad.
Por eso, nuestro enfoque de desarrollo de productos gira en torno a las necesidades específicas de nuestros partners y a cómo evolucionan las amenazas modernas. Pero, ¿cómo se ve eso en la práctica? ¿Cómo decidimos qué productos construir y qué entra en nuestro plan de desarrollo?
Para darte un vistazo detrás de cámaras, queremos compartir algunos de nuestros principios rectores para el desarrollo de productos y cómo construimos productos de seguridad al estilo Huntress.
Cómo construimos productos que resuelven problemas
Los productos se construyen principalmente para los usuarios. Pero aquí está el problema central de muchos de los productos de seguridad actuales: están pensados para el usuario empresarial. Estas herramientas asumen que los usuarios saben exactamente qué hacer cuando se detecta una posible amenaza o se genera una alerta. Y ya sabes lo que dicen sobre las suposiciones. 😉
Las organizaciones pequeñas y medianas enfrentan un conjunto único de desafíos. A estos usuarios les falta gran parte del conocimiento, los recursos y el presupuesto necesarios para gestionar la seguridad de manera efectiva.
En lugar de hacer suposiciones y cargar a los usuarios con responsabilidades innecesarias, construimos Huntress específicamente en torno a las necesidades y puntos de dolor de nuestros partners. Esto significa que, ya sea que estemos agregando nuevas funcionalidades o mejorando las existentes, siempre tenemos en mente tres principios rectores:
- Reducir el ruido y el volumen de alertas
- Cerrar la brecha de habilidades en ciberseguridad
- Reducir el costo total de propiedad
Profundicemos en cada uno de estos puntos.
Reducir el ruido
Cuando otras herramientas de seguridad inundan a los usuarios con alertas y tickets, esa cantidad de datos puede provocar que se pasen por alto incidentes. En cambio, nuestro objetivo es ayudar a nuestros partners a enfocarse en lo que realmente importa. Esto significa que no creamos herramientas ruidosas que generan flujos interminables de alertas para que nuestros partners los manejen. Combinamos la detección automatizada con equipos de expertos en ciberseguridad increíbles que filtran los falsos positivos y se aseguran de que solo enviemos alertas por problemas que realmente requieren atención. ¿Y la cereza del pastel? Incluimos un plan de acción e instrucciones fáciles de seguir, la mayoría de las cuales se pueden ejecutar con un solo clic.
Cerrar la brecha de habilidades en ciberseguridad
Uno de los mayores desafíos que enfrentan nuestros partners es encontrar y retener talento de primer nivel en seguridad. Es realmente difícil encontrar el tiempo (y mucho menos los recursos) para contratar y capacitar a estos expertos internos. Por eso hacemos la mayor parte del trabajo pesado nosotros mismos, para que la seguridad sea una preocupación menos para la gente.
Creemos que la falta de experiencia no debería frenarte. Por eso nuestro equipo del SOC es la columna vertebral de nuestra plataforma y llena una brecha de habilidades crítica para nuestros partners. También por eso nos aseguramos de que todo lo que construimos sea muy fácil de usar, incluso para usuarios con poca o ninguna experiencia previa en seguridad. Y no solo complementamos a nuestros partners desde una perspectiva tecnológica: dedicamos tiempo y recursos a ayudar a elevar su educación y conocimiento en ciberseguridad en todos los niveles.
Reducir el costo total de propiedad
Y no olvidemos la temida conversación sobre el costo: toda esa buena seguridad debe ser cara, ¿verdad? Bueno, no estaría muy alineado con nuestra misión de proteger al 99% si creáramos productos que no pudieran pagar, ¿no?
Aquí es donde nuestro equilibrio meticulosamente diseñado entre automatización, servicios humanos y capacitación realmente brilla. Al enfocarnos en los puntos de dolor y las brechas específicas que enfrentan hoy las SMB, logramos mantener nuestros costos bajo control y entregar un valor tremendo a un precio que realmente tiene sentido para los mercados a los que servimos.
Estos son los problemas fundamentales que buscamos resolver en todo lo que hacemos y construimos. Y esto es lo que sigue impulsándonos a asegurarnos de abordar las principales preocupaciones de seguridad de nuestros partners y encontrar soluciones innovadoras y rentables a sus desafíos.
Una breve historia de Huntress
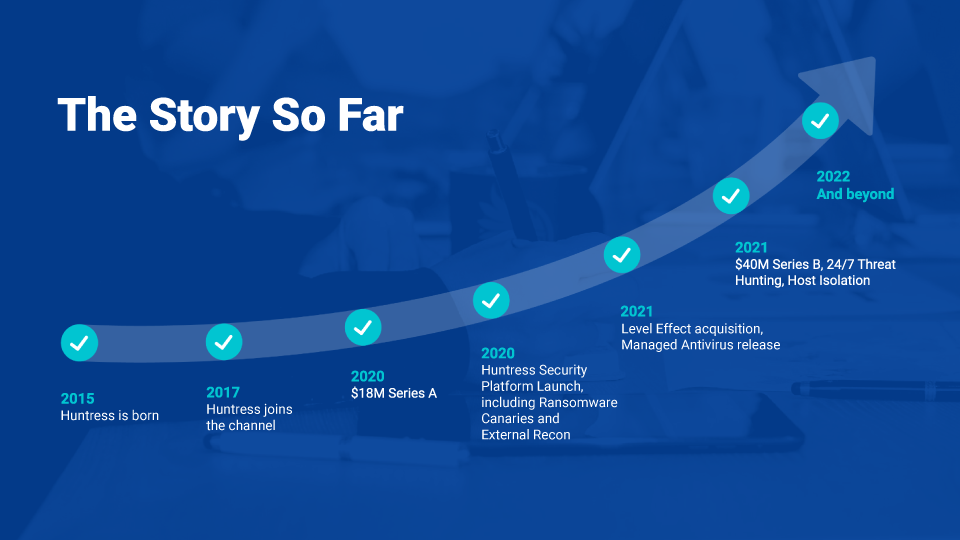
Desde que abrimos nuestras puertas proverbiales en 2015, hemos construido nuestros servicios en respuesta directa a las áreas donde vimos que las SMB y sus proveedores de TI más lo necesitaban.
Al principio, eso significaba detectar lo que otras herramientas pasaban por alto y rastrear los puntos de apoyo persistentes que los atacantes usaban para esconderse a plena vista y acechar en los entornos. Y luego todo cambió.
Llegó el ransomware. Hace aproximadamente tres años vimos un aumento en los ataques de ransomware coordinados. Los MSP eran hackeados constantemente y todos sus clientes terminaban víctimas de ransomware. Y el problema era que los partners no podían identificar el ransomware hasta que ya era demasiado tarde. Eso nos llevó a construir Ransomware Canaries, nuestra versión de un sistema de alerta temprana contra ransomware para permitir una detección más rápida.
Después de resolver eso, dimos un paso atrás y vimos un patrón común: nuestros socios no podían ver lo que veían los atacantes. Estos escaneaban internet en busca de puertos abiertos y puntos de entrada fáciles. Entonces, para eliminar esos blancos fáciles, creamos Open Port Detection para ayudar a descubrir posibles puntos de entrada antes de que lo hagan los hackers.
Pero, como siempre, los atacantes fueron perfeccionando sus tácticas, y para seguir cumpliendo nuestro compromiso de proteger al 99 %, supimos que debíamos ampliar nuestra cobertura en todo el ciclo de vida moderno de los ataques.
Eso nos llevó a crear nuestro servicio Managed Defender for Microsoft , que marcó la primera incursión de Huntress en la seguridad preventiva, deteniendo a los atacantes antes de que lograran infiltrarse en un entorno. A partir de ahí, agregamos funciones nuevas como Malicious Process Behavior para garantizar que las máquinas pudieran ponerse en cuarentena y desconectarse rápidamente de una red, deteniendo así la propagación de un ataque mientras ocurría.
Y eso nos trae hasta hoy. Siempre buscamos formas de ofrecer seguridad simplificada y educación accesible a la comunidad cibernética; eso es, en el fondo, lo que guía cómo damos vida a nuevos productos y qué decidimos incluir en nuestra hoja de ruta.
El desarrollo de productos a la manera de Huntress
Si conoces a Huntress, sabes que mantenemos a nuestros socios y a la comunidad de ciberseguridad en el centro de todo lo que hacemos. Por eso, la retroalimentación de los socios ocupa un lugar importante en nuestro proceso de desarrollo de productos.
Llevar un producto o una función desde la visión hasta la realidad requiere una combinación de aportes y ciclos de retroalimentación. Aquí tienes un vistazo general de cómo es este proceso en Huntress.
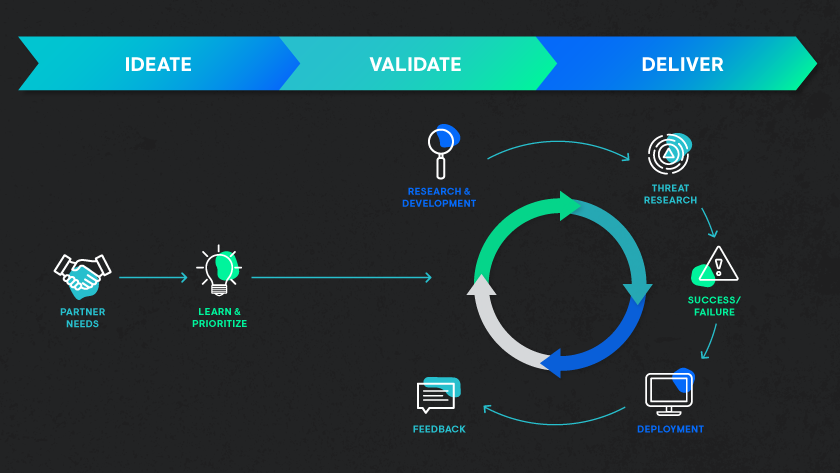
Como puedes ver, todo empieza con una necesidad o una idea. Antes, nos basábamos en nuestra propia experiencia cibernética y en lo que veíamos en el panorama general, pero hoy, nuestros socios son nuestra principal fuente de información.
Antes de hacer nada, escuchamos. Siempre estamos conversando con los socios, ya sea en eventos durante el año, en grupos focales o incluso a través de comentarios directos en nuestra plataforma. Nuestro objetivo es entender los desafíos de seguridad que enfrentan e idear cómo resolverlos. A partir de ahí, nos enfocamos en los que creemos que aportarán el mayor valor a nuestros socios y que tiene más sentido que resolvamos.
Después de una buena dosis de investigación, desarrollo e ingeniería dedicados, llega la fase más importante: la validación. Aquí nos enfocamos en la retroalimentación y la iteración.
Por lo general, comenzamos con un producto mínimo viable que tiene un valor tangible y las funciones justas para lanzarlo a los primeros usuarios, quienes pueden darnos retroalimentación para futuras mejoras. Por eso también hacemos la beta de una manera un poco diferente: no queremos que la perfección se interponga en el progreso. Usamos esta etapa para asegurarnos de que estamos satisfaciendo las necesidades, adaptándonos sobre la marcha y acercándonos a la perfección con cada iteración.
Luego viene la entrega, la parte donde compartimos con el mundo en qué hemos estado trabajando. E incluso después de la entrega, seguimos validando lo que hemos construido para asegurarnos de que estamos aportando valor y de que hemos tomado los compromisos correctos en nuestra hoja de ruta.
Al final de todo, lo que más nos alegra no es el resultado final (aunque estamos muy orgullosos de él), sino lo que escuchamos de nuestros socios. Cuando nos cuentan que Huntress les ayudó a dormir mejor por las noches o les dio la confianza que necesitaban para conseguir nuevos negocios, todo lo que nos ha costado construir vale totalmente la pena.
Nuestro proceso se basa en resolver problemas y marcar una diferencia. Queremos asegurarnos de estar en posición de cumplir nuestras promesas y nuestra hoja de ruta sin sacrificar el estándar alto que nos hemos fijado para nosotros mismos, nuestra tecnología, nuestros servicios y nuestro soporte.
Qué hay de nuevo y qué viene después
Este año, vas a vernos tomar decisiones más audaces y entregar un montón de funciones nuevas que te ayudarán a mantenerte al día con las amenazas de hoy (y de mañana). Nos enfocamos especialmente en introducir nuevas capacidades de Detección y respuesta para endpoints, que permitan a nuestros socios aislar y remediar ciberataques casi en tiempo real, entre muchas otras cosas.
Muy pronto, verás una cobertura ampliada en cada etapa del ciclo de vida de los ataques. Echa un vistazo a la nueva Huntress Managed Security Platform y a todo lo emocionante en lo que estamos trabajando en 2022 y más allá.
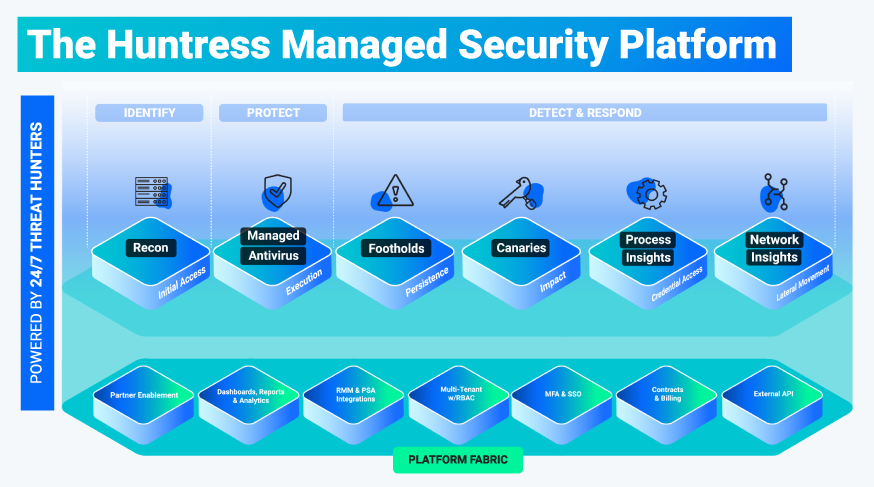
Como mencionamos, nuestra misión es brindar seguridad de clase mundial al 99 %. Seguiremos haciéndolo ampliando nuestra cobertura de superficies de ataque, reduciendo los costos laborales de nuestros socios y permitiéndoles seguir dando pelea sin agotarse.
Mantente atento a más novedades muy pronto. Si te interesa saber más sobre en qué estamos trabajando ahora mismo, y cómo lo estamos construyendo, siempre eres bienvenido a escribirnos.
• • •
Un agradecimiento especial a Ed Murphy por ayudarme a escribir este blog y a compartir nuestra visión de la plataforma, y por supuesto a todo el equipo de Producto e Ingeniería de Huntress por su increíble trabajo al darle vida a esta visión.