

En una era de operaciones digitales 24/7, el "tiempo de inactividad" dejó de ser un simple dolor de cabeza de TI para convertirse en una falla crítica del negocio. Ya sea una base de datos SQL que ejecuta miles de transacciones por segundo o una aplicación nativa de la cloud que maneja datos de usuarios en vivo, los datos empresariales están en constante movimiento.
Pero, ¿cómo respaldas de forma confiable un archivo que se está escribiendo activamente?
Durante más de dos décadas, la respuesta ha sido el Volume Shadow Copy Service (VSS) de Microsoft. Creado para eliminar los errores de "archivo en uso" y las copias de datos corruptas que afectaban a los primeros entornos de Windows, VSS se convirtió en un pilar indiscutible de la protección de datos.
Depender de una herramienta no es lo mismo que ser resiliente. Aunque VSS sigue siendo increíblemente útil, sus limitaciones se vuelven evidentes al medirlo frente a la arquitectura moderna.
Analicemos los pilares arquitectónicos
En esencia, VSS no es una herramienta de respaldo independiente. Es un marco de orquestación integrado en Windows que coordina la creación de instantáneas de volumen consistentes y puntuales (shadow copies).
El valor de VSS radica en su capacidad de lograr consistencia a nivel de aplicación al gestionar tres componentes distintos:
El solicitante (Requester): un software o agente de respaldo (como Azure Backup o Veeam) que inicia la solicitud de instantánea.
El escritor (Writer): un componente específico de la aplicación (integrado en cargas de trabajo como SQL Server, Exchange o Active Directory) que prepara sus datos en vivo al vaciar los búferes de memoria al disco y pausar momentáneamente las operaciones de escritura.
El proveedor (Provider): el mecanismo que realmente crea y mantiene la shadow copy congelada. Puede ser el proveedor de software predeterminado de Windows o un proveedor SAN a nivel de hardware.
El ciclo de vida de la instantánea
Una instantánea de VSS se toma en segundo plano en cuestión de segundos, generalmente sin que los usuarios o las aplicaciones lo noten. Todo ocurre en un ciclo ajustado y coordinado:
1. La solicitud: tu software de respaldo (el solicitante) le indica a VSS que necesita una copia consistente de un volumen en ese momento.
2. La preparación: VSS contacta a las aplicaciones (los escritores), como SQL Server. Las aplicaciones se preparan completando las transacciones actuales y vaciando sus cachés de memoria al disco.
3. El congelamiento y vaciado: VSS indica a las aplicaciones que congelen temporalmente todas las operaciones de escritura en vivo. Luego vacía los búferes del sistema para asegurarse de que los metadatos del archivo sean perfectamente consistentes.
4. La instantánea: el proveedor toma la instantánea real. Si es el proveedor de software predeterminado, crea rápidamente un área de almacenamiento diferencial ("diff area") para registrar los nuevos cambios.
5. El descongelamiento: VSS indica que es seguro reanudar las operaciones normales (el Thaw). Tus aplicaciones vuelven de inmediato a escribir datos, mientras el software de respaldo lee silenciosamente desde la shadow copy congelada.
Todo el ciclo de congelamiento y descongelamiento suele completarse en menos de 60 segundos, por lo que tus aplicaciones de producción en vivo pueden seguir funcionando sin interrupciones.
Por qué VSS tiene un carril propio
Esto no es un argumento de "VSS está muerto". VSS sigue siendo una parte muy importante de las cargas de trabajo tradicionales de servidores Windows. Sigue siendo el marco ideal cuando:
Alojas cargas de trabajo tradicionales de Windows: ofrece una coordinación nativa e impecable con las aplicaciones principales del ecosistema de Microsoft.
La recuperación granular es importante: funciones como "Versiones anteriores" de Windows dependen de instantáneas locales de VSS para permitir a los usuarios restaurar archivos eliminados accidentalmente al instante.
La escala se ajusta a los límites operativos: maneja entornos de almacenamiento moderados de forma confiable, donde la consistencia importa más que el rendimiento bruto.
Las limitaciones: dónde VSS se atasca
Los problemas comienzan cuando los equipos de TI tratan un carril dedicado como si fuera toda una autopista. Al escalar a infraestructuras de alto rendimiento, distribuidas o masivas, surgen compensaciones arquitectónicas difíciles.
1. La barrera del volumen de 64 TB
Una limitación estricta de VSS es su falta de soporte para volúmenes que superan los 64 TB. Mientras que los sistemas de archivos modernos pueden escalar fácilmente a petabytes, intentar ejecutar VSS en un volumen superior a 64 TB genera códigos de error (como 0x80042306) o inestabilidad del sistema. Los entornos de datos a gran escala deben recurrir a instantáneas a nivel de hardware o nativas del sistema de archivos.
2. La penalización de rendimiento de Copy-on-Write
El proveedor de software predeterminado de Windows usa Copy-on-Write (CoW). Cuando un bloque de datos cambia en un volumen en vivo, el bloque original debe copiarse primero a un área de almacenamiento diferencial designada ("diff area") antes de que se puedan escribir los nuevos datos. En entornos con mucha escritura o en arreglos de almacenamiento NVMe modernos y ultrarrápidos, esto genera una sobrecarga operativa y una latencia de escritura importantes durante las ventanas de respaldo.
3. Dependencia estricta de la plataforma
VSS es un elemento nativo de Windows. A medida que la infraestructura moderna avanza hacia arquitecturas multiplataforma, de cloud híbrida y en contenedores, depender de un marco específico de Windows como ancla principal de recuperación crea una brecha de visibilidad fragmentada.
4. Una instantánea no es un plan de recuperación
Una tecnología que facilita la toma de instantáneas puede engañar fácilmente a los equipos de ingeniería y hacerles creer que la resiliencia de datos está resuelta. Una instantánea es solo un estado congelado. No garantiza velocidades de restauración rápidas, no dicta políticas de retención a largo plazo ni reemplaza la necesidad de respaldos inmutables y fuera del sitio.
5. Falsa seguridad ante el ransomware
Si bien las shadow copies locales pueden ayudar con reversiones operativas rápidas, nunca deben tratarse como una defensa definitiva contra el ransomware. Las variantes modernas de ransomware apuntan explícitamente a las instantáneas locales de VSS e intentan eliminarlas de inmediato al ejecutarse.
VSS frente a ReFS Block Cloning
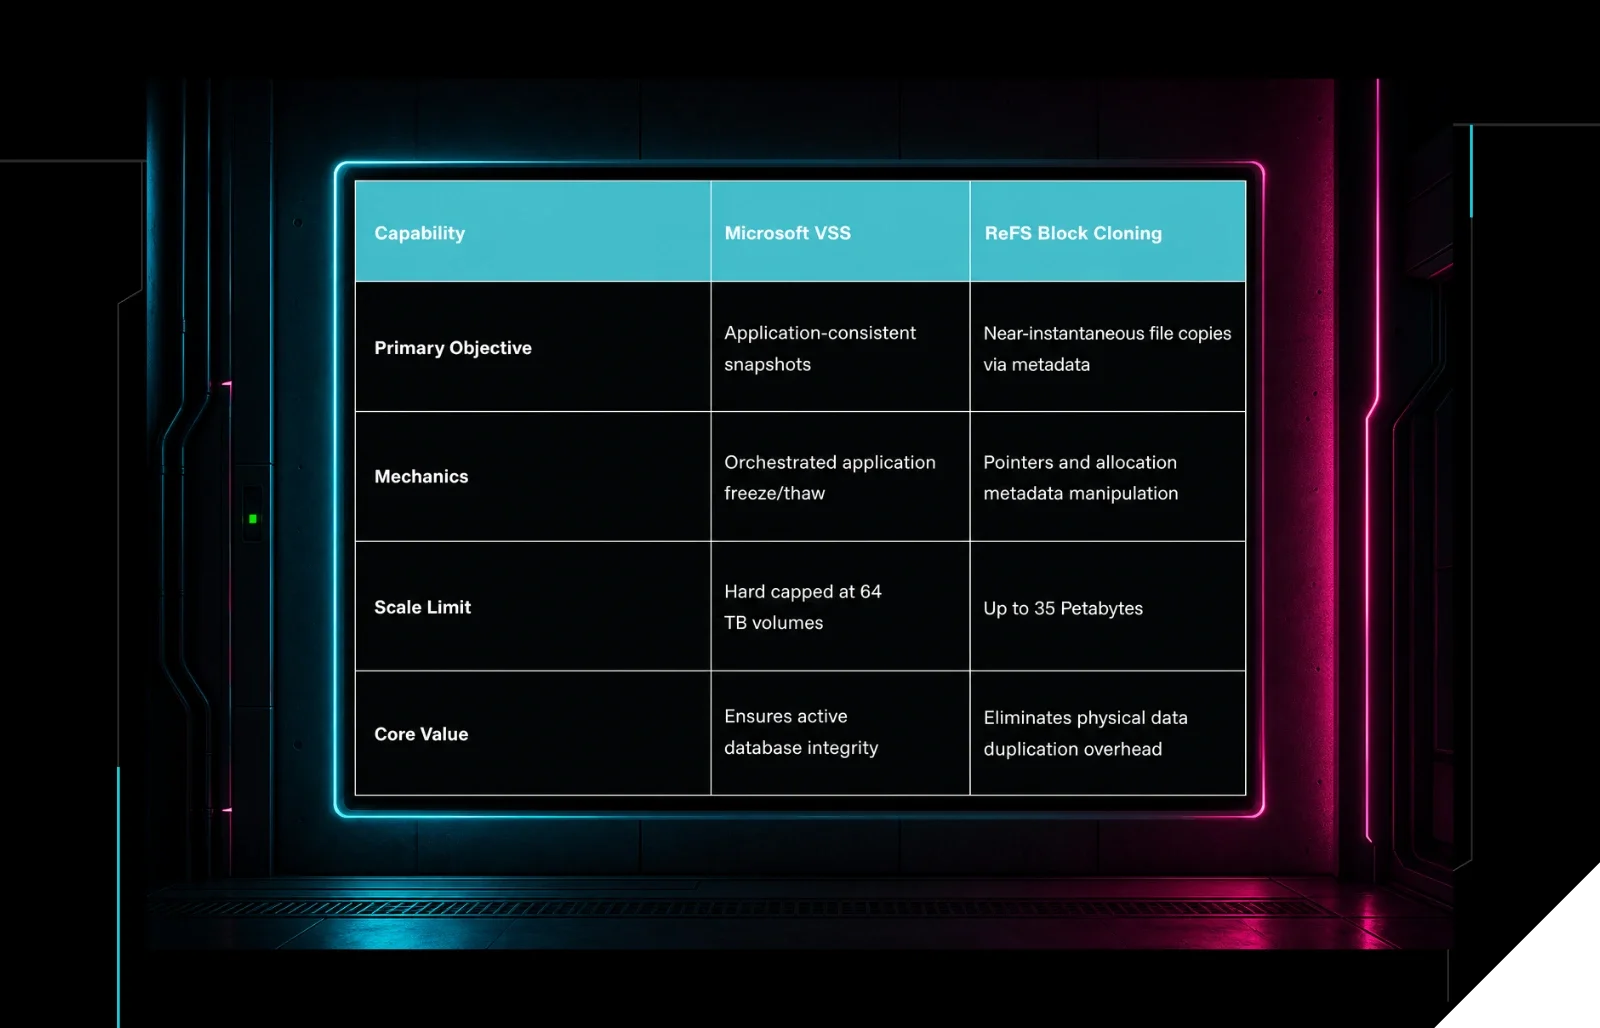
Un punto común de confusión es cómo se compara VSS con las funciones modernas del Resilient File System (ReFS), en específico Block Cloning.
Capacidad | Microsoft VSS | ReFS Block Cloning |
|---|---|---|
Objetivo principal | Instantáneas con consistencia de aplicación | Copias de archivos casi instantáneas mediante metadatos |
Mecánica | Congelamiento/descongelamiento orquestado de aplicaciones | Manipulación de punteros y metadatos de asignación |
Límite de escala | Tope fijo de volúmenes de 64 TB | Hasta 35 petabytes |
Valor principal | Garantiza la integridad de bases de datos activas | Elimina la sobrecarga de duplicación física de datos |
La conclusión: estas tecnologías no se excluyen mutuamente. ReFS Block Cloning es increíble para mover y fusionar rápidamente archivos grandes (como los puntos de control de discos virtuales de Hyper-V), pero no cuenta con un ecosistema de "escritores" de aplicaciones. Las suites de respaldo modernas suelen usar VSS para congelar la aplicación y luego aprovechar ReFS Block Cloning para crear una copia de respaldo al instante.
VSS no es la meta final
Microsoft VSS no es obsoleto ni una solución universal de recuperación. Es un marco altamente especializado que destaca en preservar la consistencia de las aplicaciones dentro de los entornos tradicionales de Windows.
El enfoque honesto para los equipos de infraestructura es reconocer que VSS es una red de seguridad útil, pero no toda la red. Para construir una verdadera resiliencia de datos, VSS debe integrarse de forma intencional en una estrategia más amplia que aproveche proveedores a nivel de hardware, flujos de recuperación nativos de la cloud y almacenamiento inmutable y separado de los sistemas protegidos.
No dejes que tu estrategia de respaldo sea lo primero que el ransomware elimine. Huntress combina detección de amenazas 24/7 con experiencia en respuesta diseñada para las realidades de los entornos Windows, para que tus shadow copies sigan ahí cuando realmente las necesites. Solicita una demo de Huntress hoy.