

Si alguna vez descargaste una versión "gratis" de un software que normalmente tiene un precio, te hablo a ti, usuarios avanzados de LimeWire de los 2000. Puede que hayas caído sin darte cuenta en una de las trampas más efectivas del cibercrimen moderno.
Hoy, los actores maliciosos usan instaladores engañosos e imágenes de disco armadas que se ven idénticas al software legítimo. Se ha convertido rápidamente en el mecanismo de entrega predominante para el malware de macOS.
El malware de macOS tiene una nueva cara
No podríamos escribir un blog de seguridad de macOS sin señalar lo evidente: durante décadas, el mito predominante insistía en que las Mac eran inherentemente seguras frente al malware.
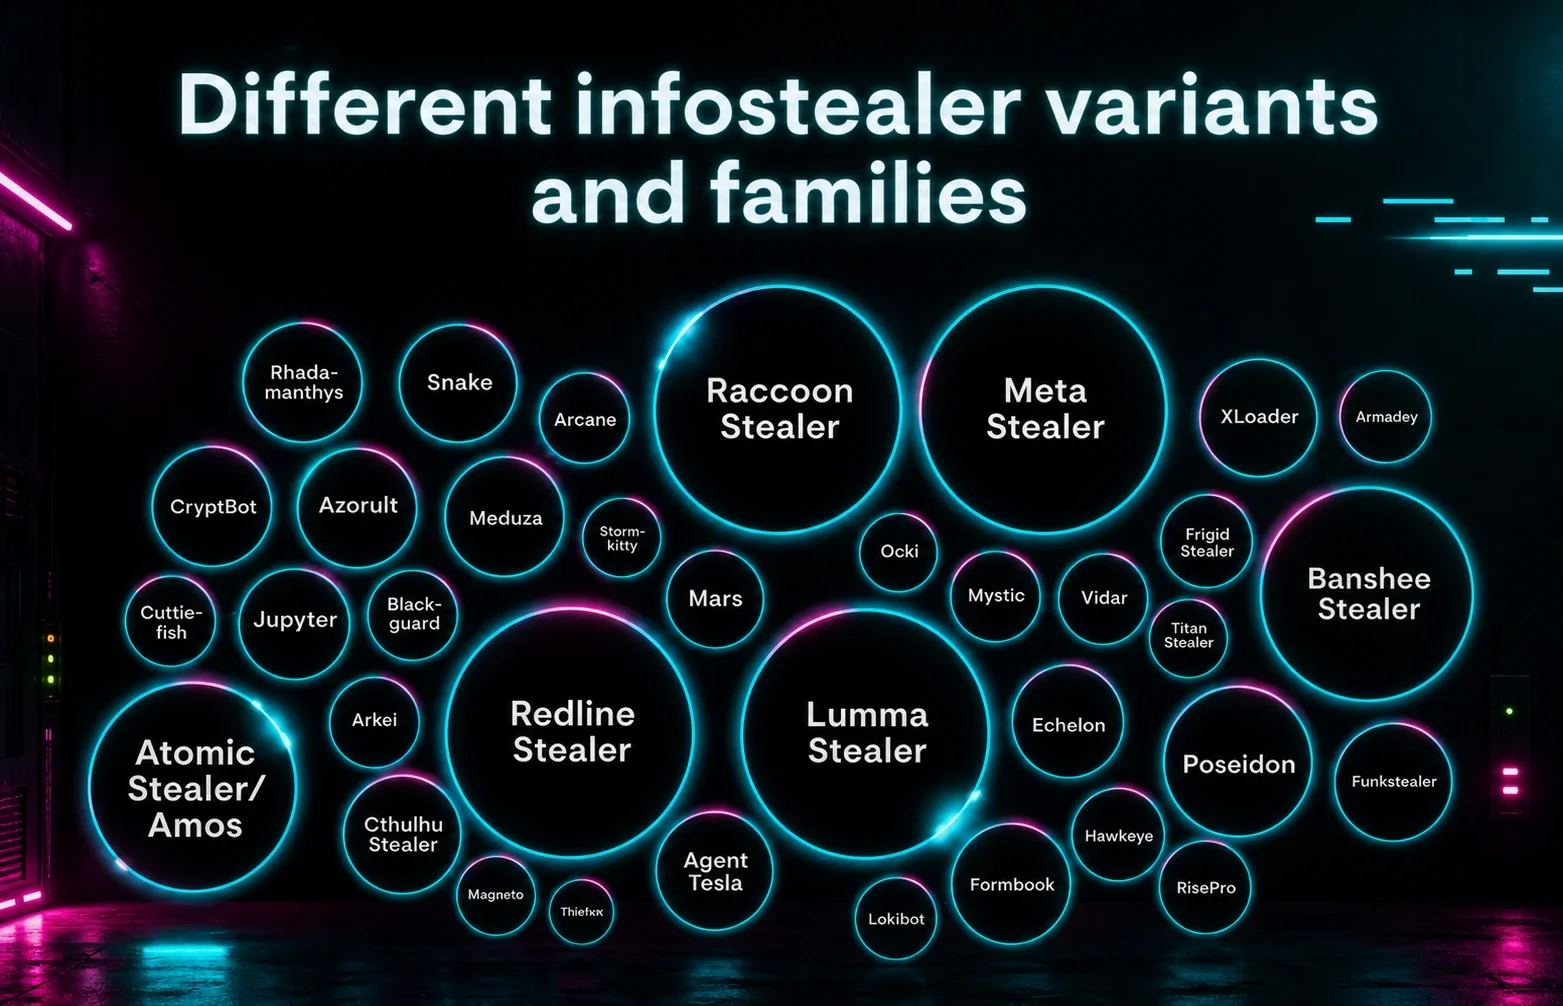
Esa suposición es muy inexacta hoy en día. En 2025, más del 65% del malware de macOS reportado recientemente se clasificó como infostealers, lo que convierte al robo de credenciales y datos en una de las señales más claras de que los atacantes están tomando los entornos de Apple muy en serio.
Lo interesante de estos infostealers de macOS es cómo operan. La gran mayoría ni siquiera intenta establecer persistencia en el equipo. Evitan por completo los mecanismos de persistencia tradicionales, como LaunchAgents o LaunchDaemons.
En cambio, su estrategia es un golpe rápido y directo:
- Llegar al equipo.
- Recolectar contraseñas guardadas, cookies del navegador, tokens de autenticación y (por supuesto) billeteras de criptomonedas.
- Exfiltrar todo el botín a un servidor de comando y control (C2) antes de que alguien se dé cuenta de lo que pasó.
Como estas herramientas operan a una velocidad aterradora, no necesitan sobrevivir a un reinicio para tener éxito. Como resultado, los actores de amenazas han movido gran parte de su esfuerzo de ingeniería de mantener una presencia silenciosa en el disco hacia otra fase del ataque: la ingeniería social de la instalación inicial.
Anatomía del ataque
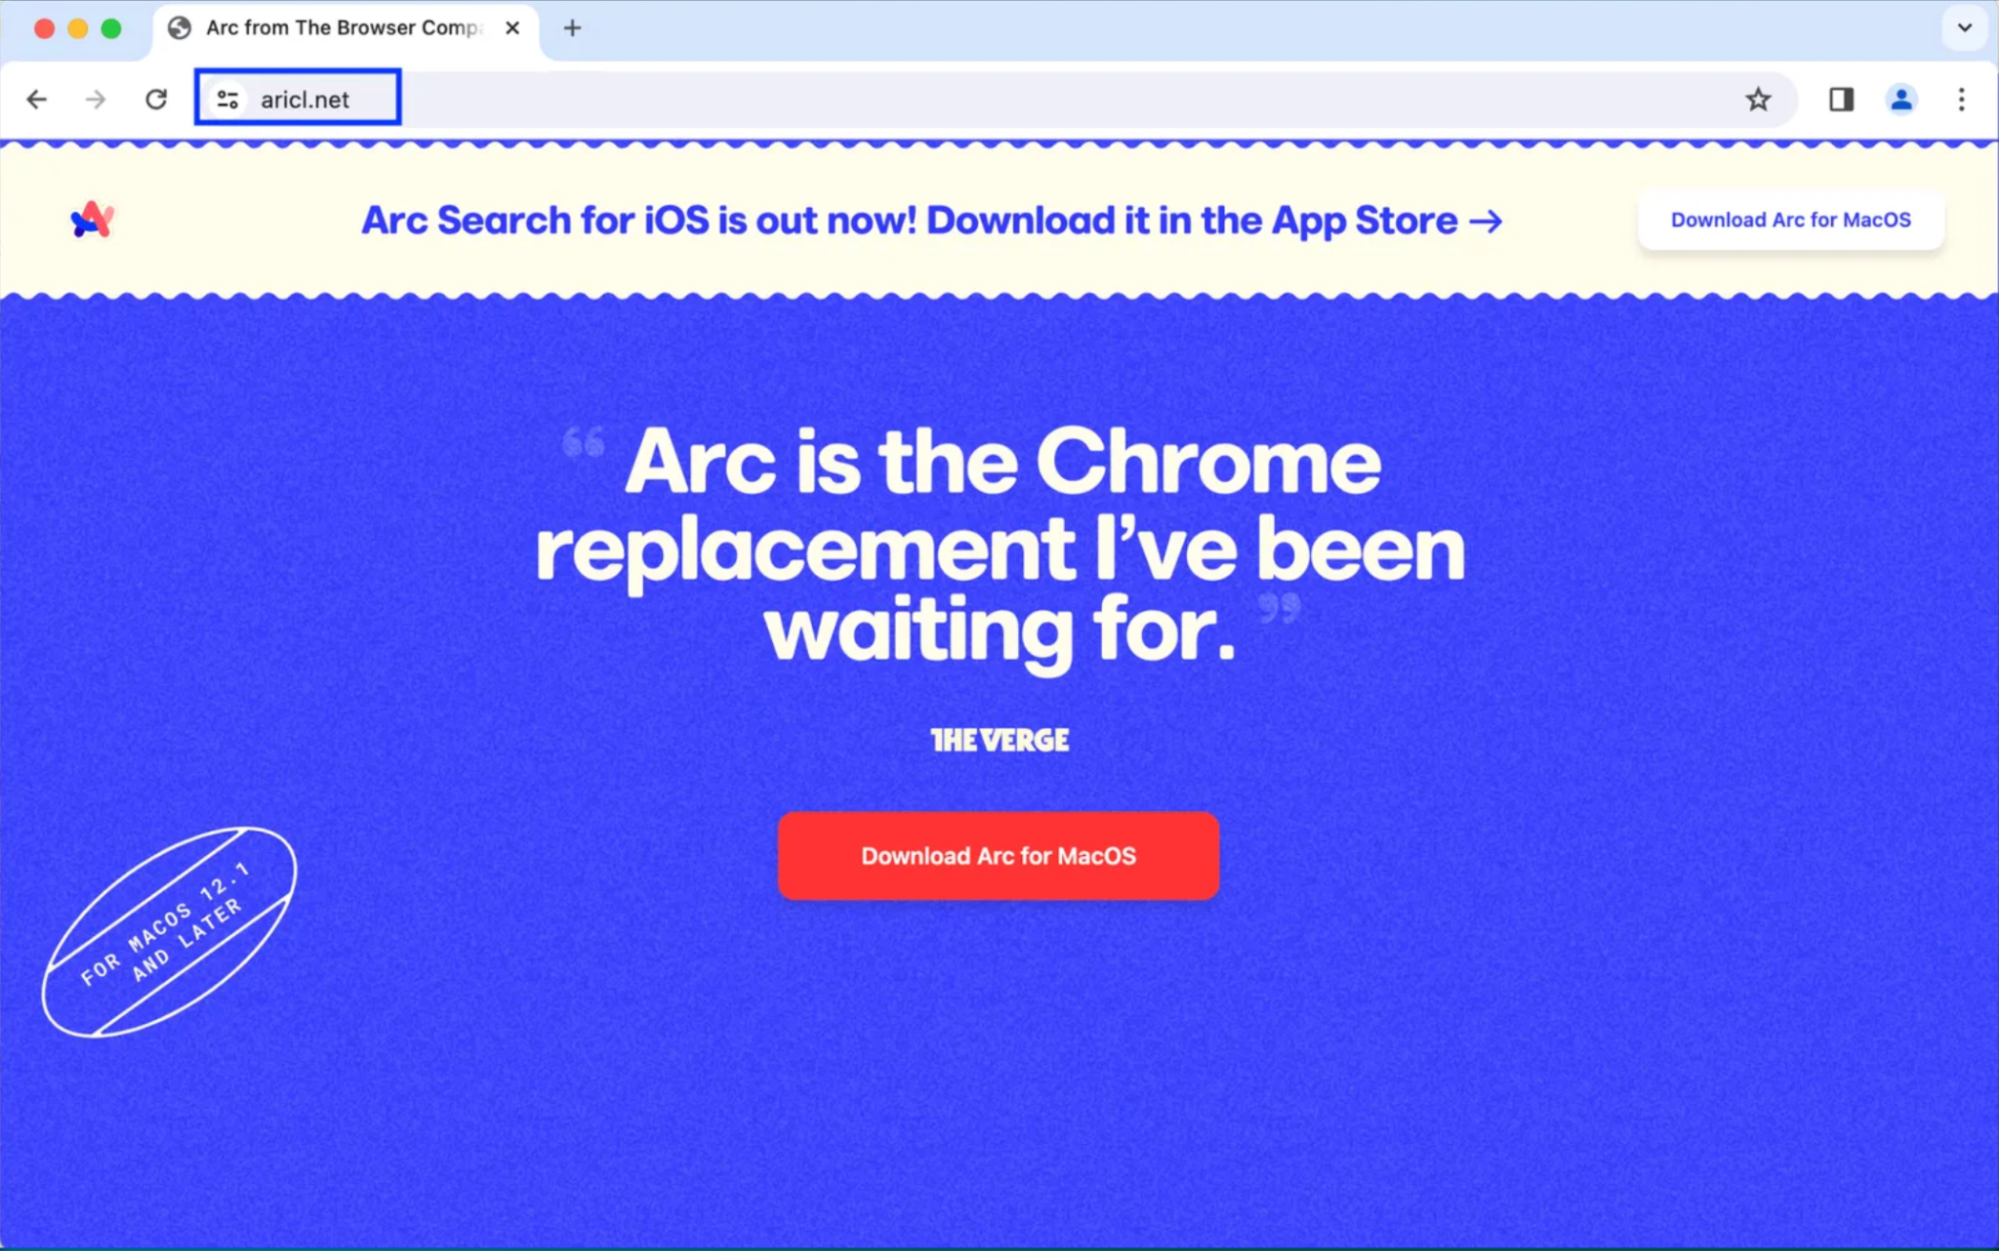
La cadena de infección casi siempre comienza dentro de un navegador web. Los actores de amenazas dependen mucho del SEO poisoning para secuestrar resultados de búsqueda, o distribuyen enlaces comprometidos en redes de torrents y foros de software pirateado. Un usuario baja la guardia, hace clic en el enlace malicioso y descarga lo que cree que es un instalador auténtico.
Figura 1: El SEO poisoning lleva a un instalador engañoso de un falso navegador Arc
Cuando se trata de implementar software en una Mac, generalmente se usan dos formatos: un paquete (.pkg) o una imagen de disco (.dmg).
Los paquetes suelen ser un dolor de cabeza para los actores de amenazas. Requieren firma formal de desarrollador y contienen elementos complejos en segundo plano, como scripts de preinstalación y posinstalación y una lista de materiales. Por esa complejidad, macOS los somete a un escrutinio de seguridad muy estricto.
Naturalmente, los atacantes prefieren el camino de menor resistencia, por eso los instaladores engañosos favorecen mucho la humilde imagen de disco (.dmg).
Cuando un usuario hace doble clic en un DMG, macOS lo monta como una unidad virtual dentro del directorio /Volumes, justo al lado de tu disco duro principal en /Volumes/Macintosh HD. Apple diseñó este método de montaje virtual para mantener aislado el contenido de la imagen de disco, de modo que no pueda alterar tus archivos internos del sistema de forma predeterminada. Es un obstáculo decente, pero se vuelve completamente inútil en el momento en que un atacante engaña al usuario para que lo deje pasar.
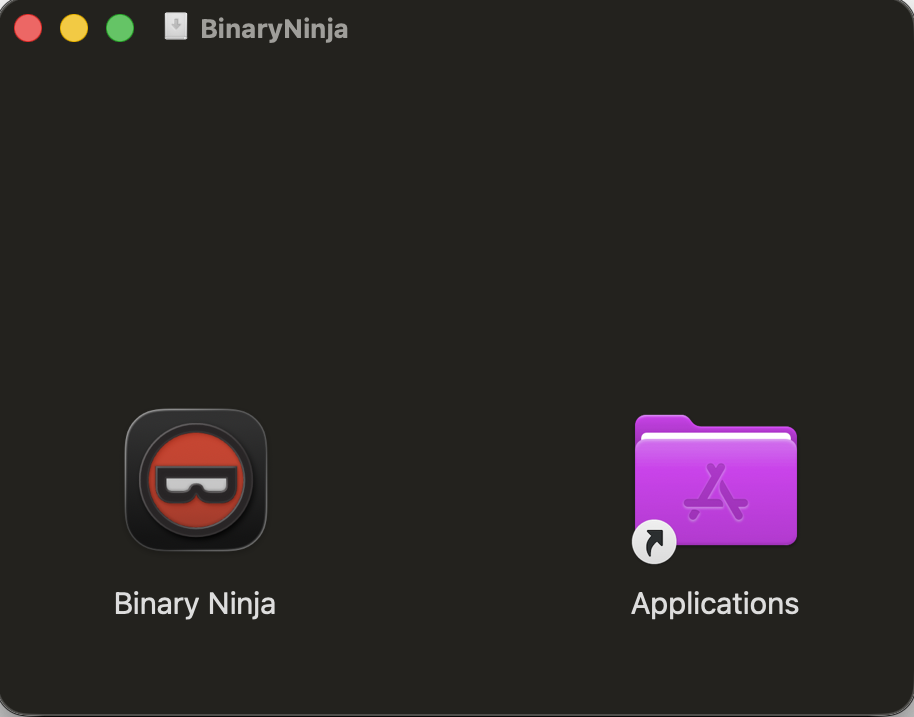
En una instalación de software normal y legítima, el usuario suele interactuar con un gráfico de pantalla dividida conocido que lo guía a hacer una de dos cosas: arrastrar el ícono de la aplicación al acceso directo de la carpeta /Applications, o hacer doble clic en la aplicación directamente desde el volumen montado.
Figura 2: Una aplicación de software legítima que guía al usuario a colocar la aplicación en la carpeta Applications
En el momento en que una aplicación legítima se ejecuta por primera vez, activa Gatekeeper, el guardián digital integrado de Apple. Gatekeeper verifica que el software esté firmado y notarizado por un desarrollador confiable y aprobado por Apple. El software no firmado o no verificado se bloquea de inmediato, a menos que el usuario anule manualmente la seguridad.
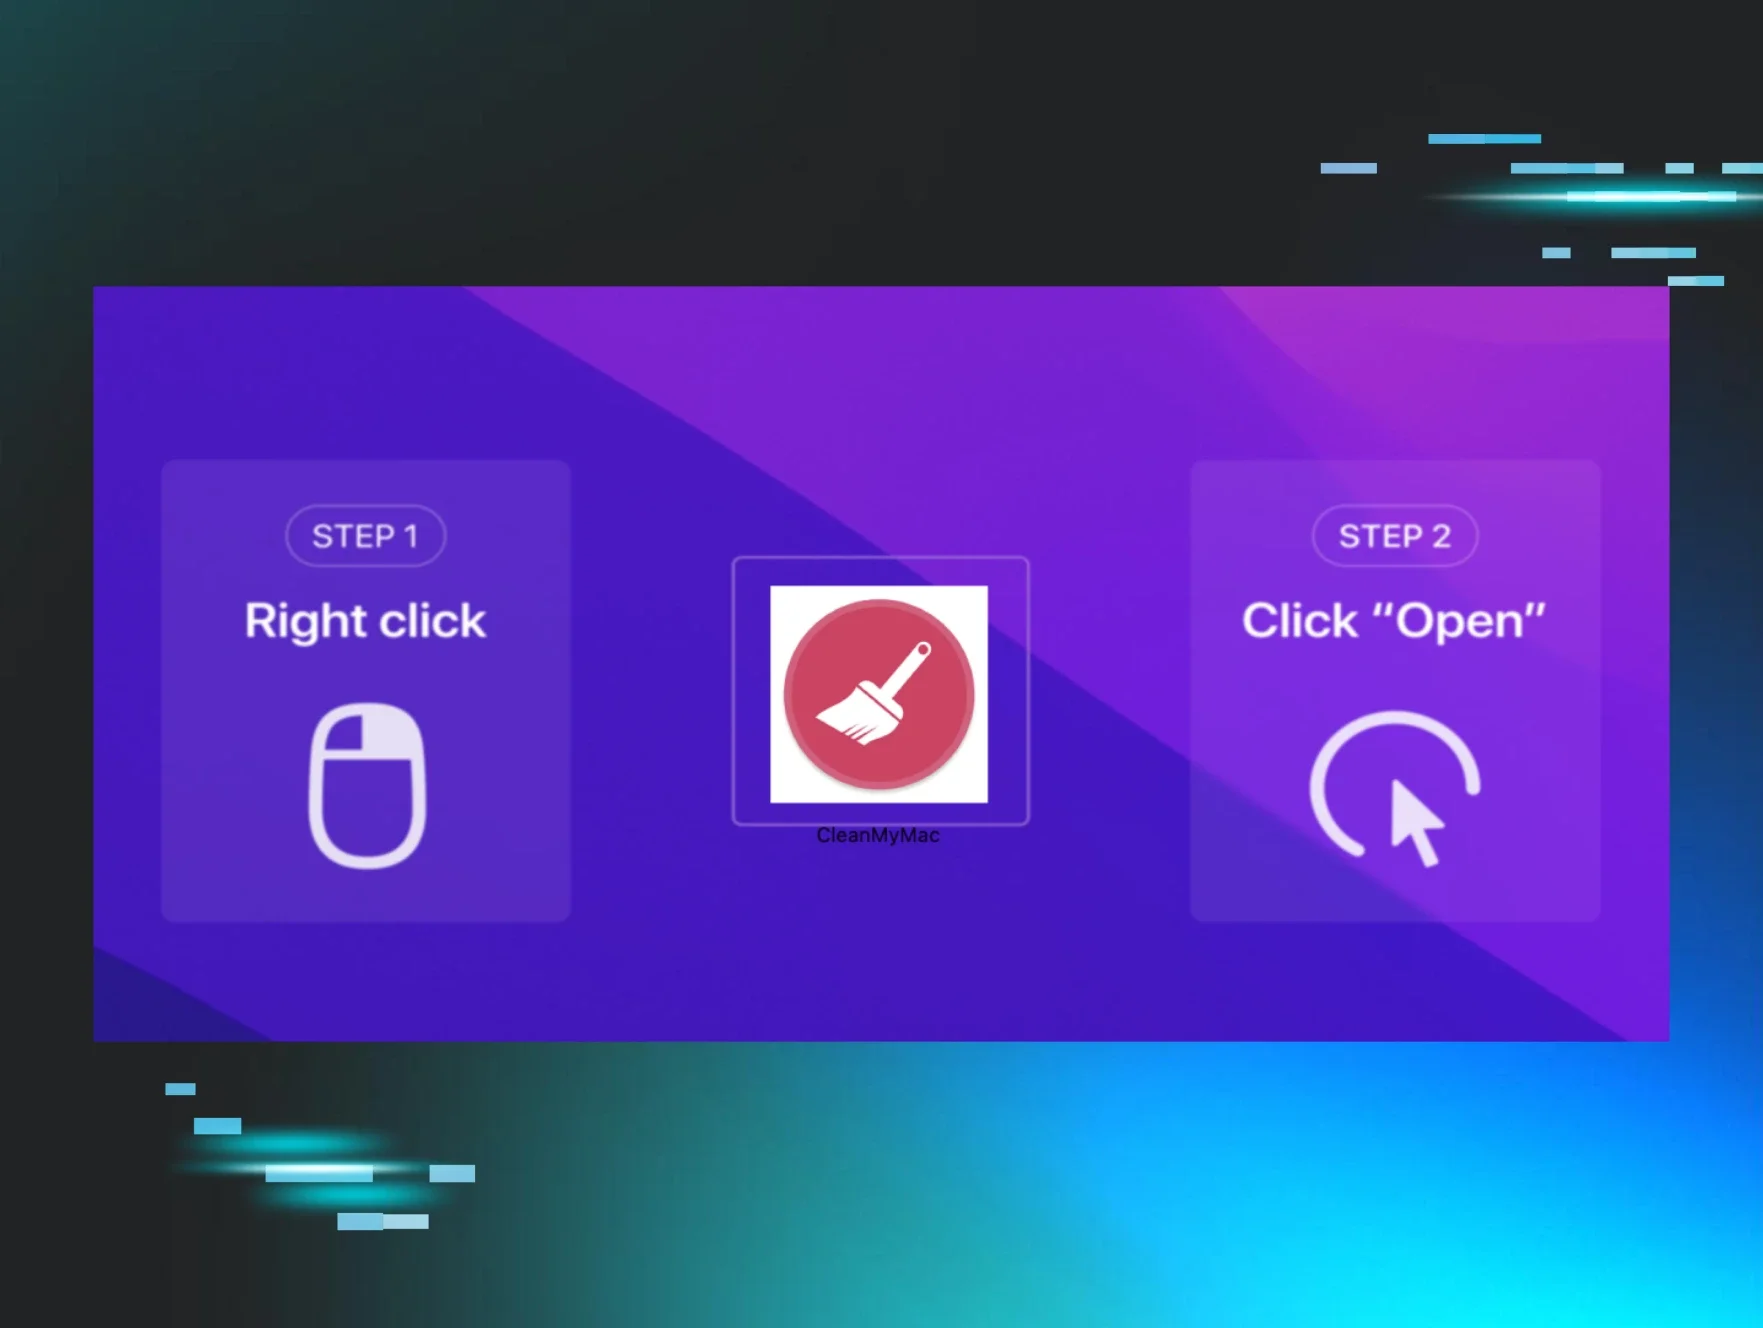
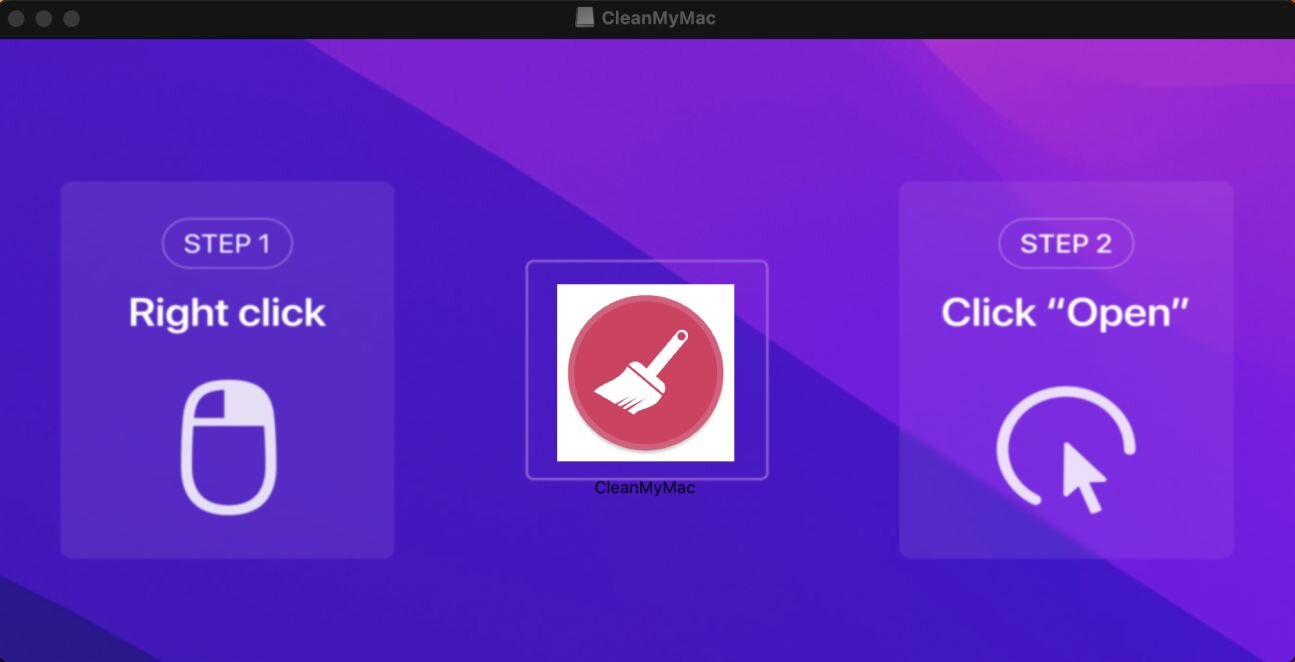
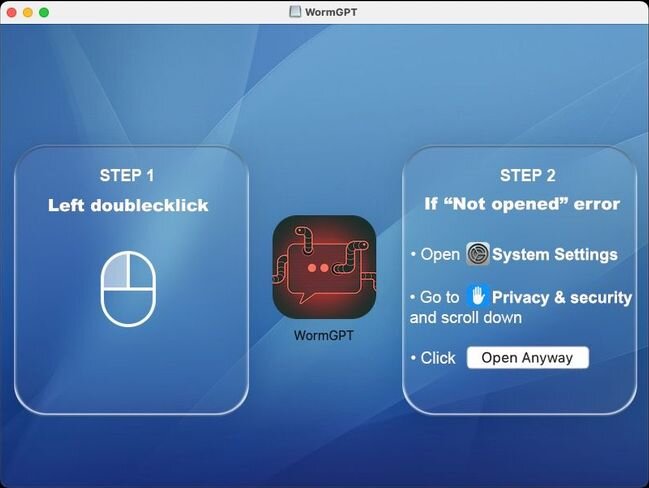
Para vencer este control, los actores de amenazas no intentan explotar código; explotan a la persona que usa el teclado. Cuando una víctima abre un DMG malicioso, no se encuentra con los archivos de aplicación estándar. En cambio, ve un gráfico de fondo muy pulido y con marca, incrustado directamente en la ventana de la carpeta, con instrucciones explícitas y paso a paso sobre exactamente cómo evadir Gatekeeper.
Figura 3: El infostealer aplica ingeniería social al usuario para que anule Gatekeeper
Variantes distintivas de ataque
A medida que este tipo de ataques han continuado, Apple ha refinado la anulación de Gatekeeper para hacerla más difícil para los usuarios finales. Ya sea agregando más verificaciones, dejando de permitir que los usuarios simplemente hagan 'clic derecho + abrir' en la aplicación, hasta abrir la Configuración del Sistema, ha habido algunas formas distintivas en que los atacantes intentan aplicar ingeniería social al usuario.
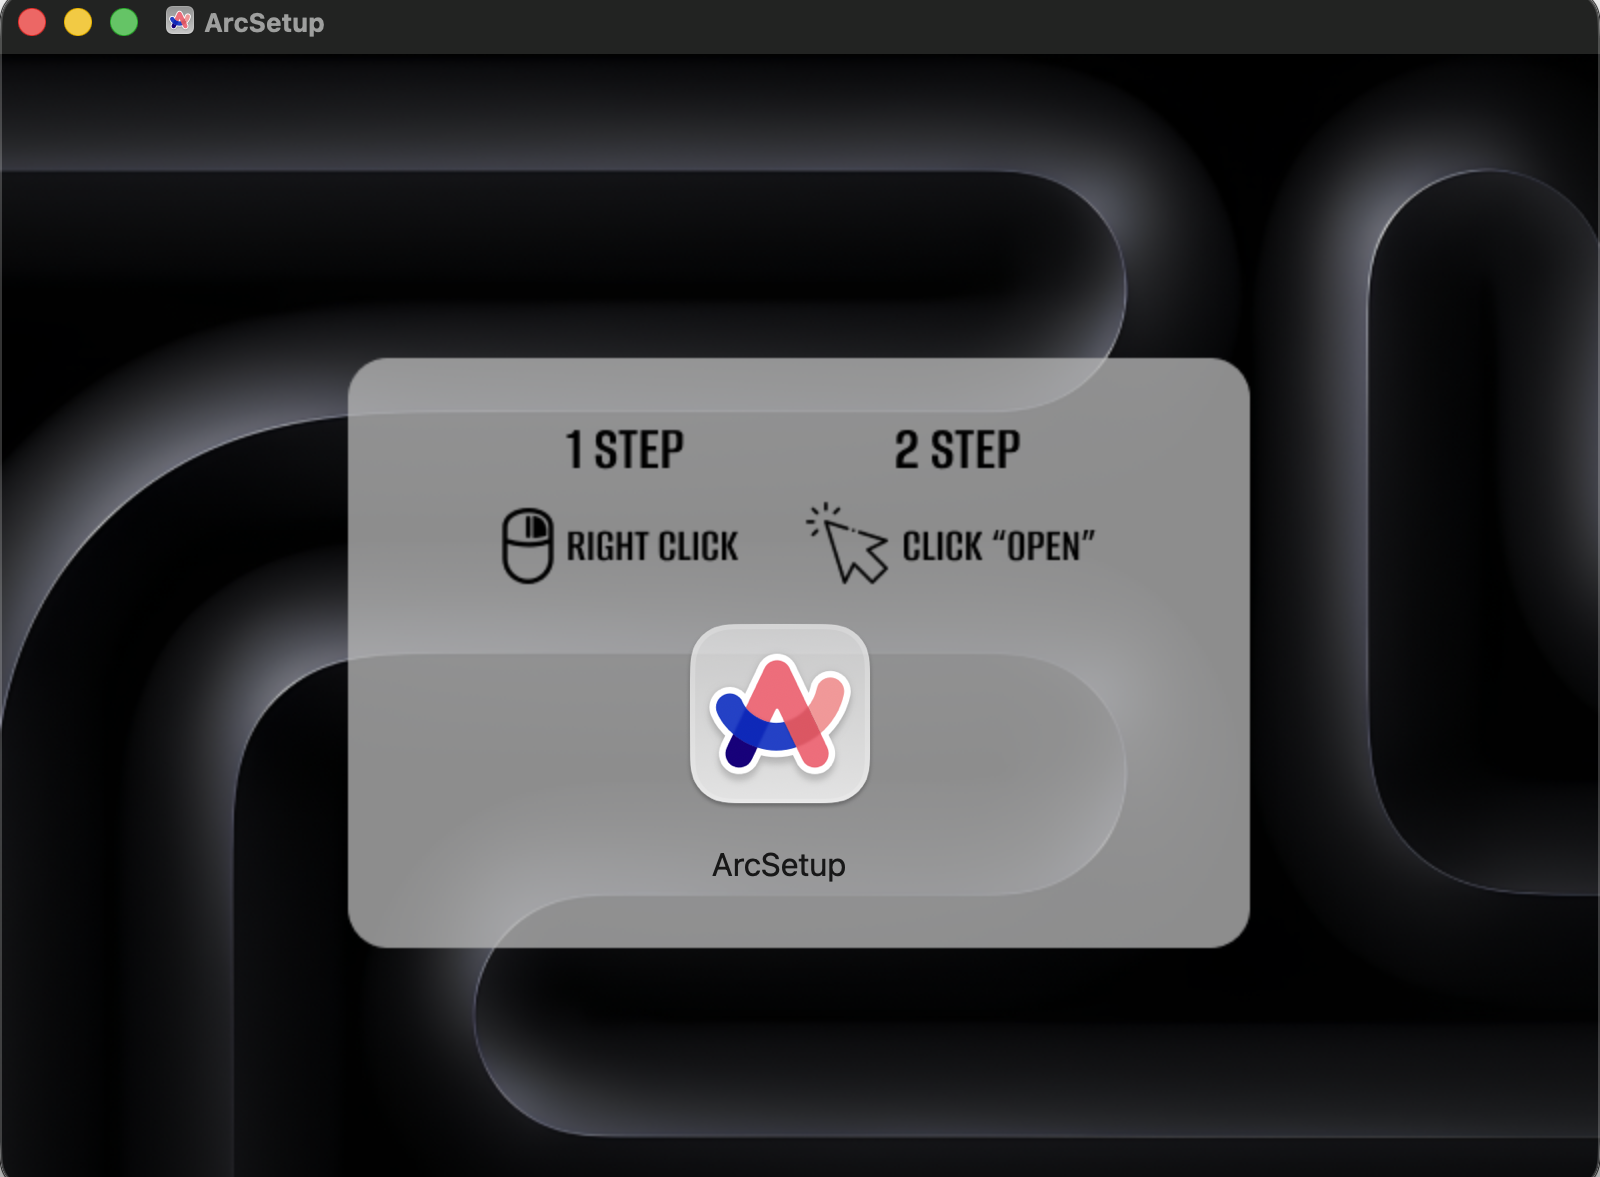
1. Imagen de fondo con instrucciones para evadir. Este es el conjunto original de instrucciones. La imagen de disco tradicionalmente contiene una carpeta .background con una imagen que se muestra como fondo de la ventana de Finder. La imagen muestra una guía visual que indica al usuario hacer clic derecho y anular Gatekeeper. Este es el patrón más común, usado por AMOS, Poseidon, Odyssey y MacSync.
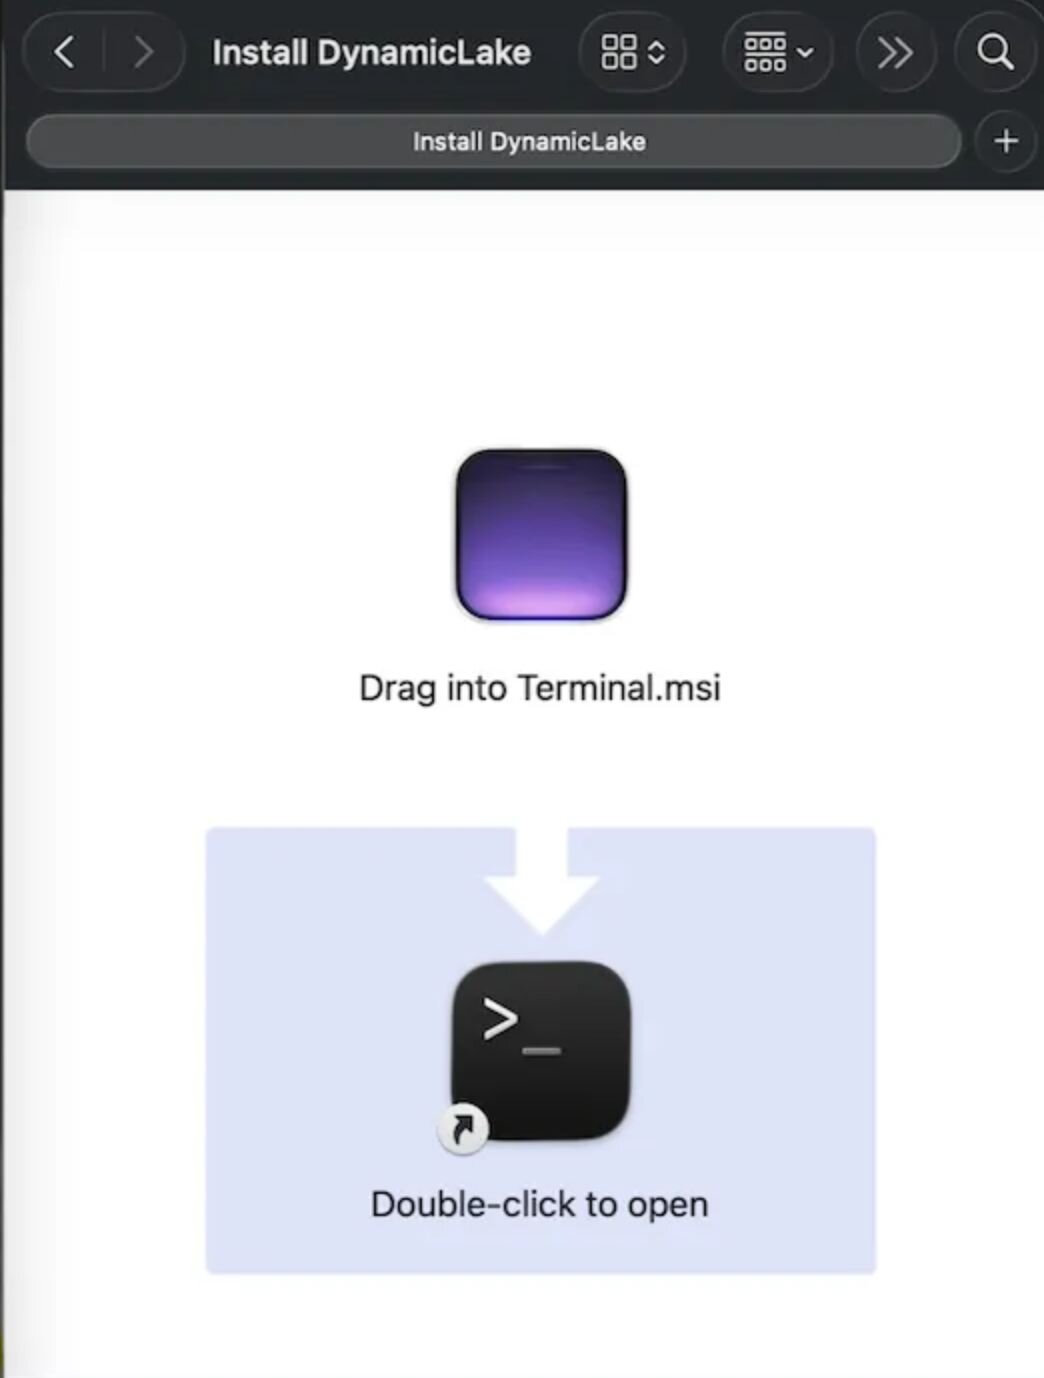
Otro patrón que usa una instrucción de 'imagen de fondo' similar le dirá al usuario que 'arrastre a la Terminal'. Cuando el usuario abre su Terminal y arrastra el archivo hacia ella, la Terminal completa la ruta absoluta al infostealer, así que cuando el usuario final presiona "Enter", se activa el stealer.
Figura 4: Un instalador falso del navegador Arc aplicando ingeniería social al usuario para que anule Gatekeeper
2. Instrucciones codificadas en el nombre del archivo. En lugar de una imagen, las instrucciones de evasión se incrustan directamente en los nombres de archivo. El nombre del archivo sería "Drag to Terminal", como se mencionó antes.
Figura 5: Infostealer que usa su nombre de archivo para manipular al usuario con ingeniería social
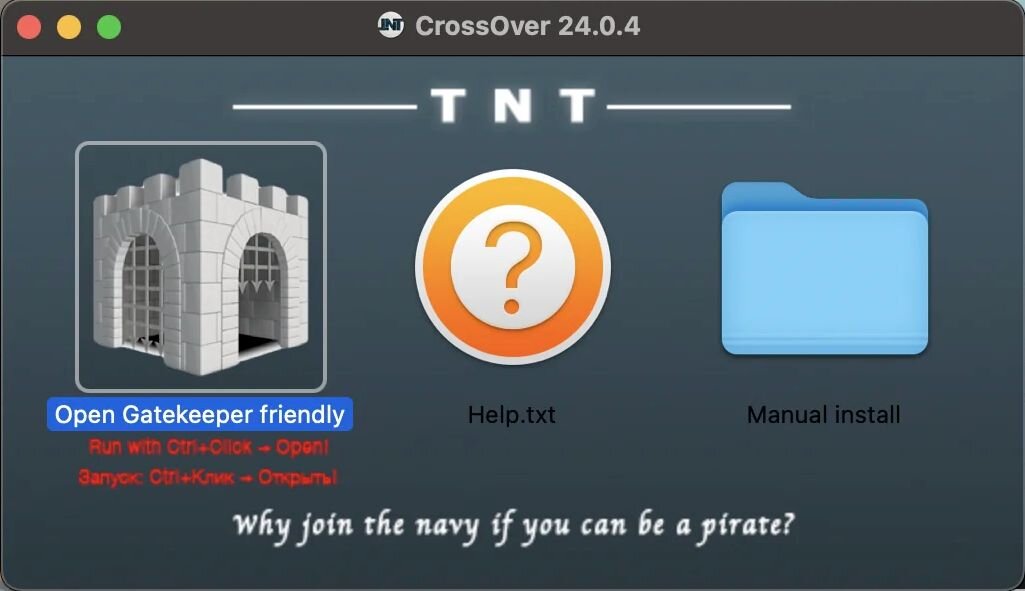
3. Distribución de software crackeado. El software etiquetado con marcas como "TNT" o "CRACKED" se distribuye a través de sitios de piratería. A los usuarios finales se les dice que "las apps crackeadas no pueden notarizarse", lo que normaliza la omisión de Gatekeeper. El payload suele ser un infostealer envuelto en un ícono de aplicación convincente. Algunos tienen un lenguaje tan obvio que resulta absurdo, como el inigualable nombre de archivo "Open Gatekeeper friendly".
Figura 6: Aplicaciones crackeadas
Cómo detecta Huntress los instaladores engañosos
Lo que hace distintivo el enfoque de Huntress frente a esta amenaza es el momento en que la detecta. Las herramientas tradicionales de detección de endpoints esperan a que se ejecute un proceso malicioso. El enfoque para detectar instaladores engañosos actúa cuando se monta la imagen de disco, antes de que se ejecute cualquier malware, y mientras el dmg está montado en /Volumes.
1. Monitoreo de eventos de montaje. Afortunadamente, Apple cuenta con un gran conjunto de telemetría que fluye desde su Endpoint Security API (ES). Este conjunto de datos incluye un evento ES llamado mount, que genera un mensaje de API cada vez que algo se monta en /Volumes. Esto puede ser bastante ruidoso, ya que las unidades de red, los discos duros externos, las copias de seguridad de Time Machine y otros elementos también se "montan". Sin embargo, ES tiene un tipo llamado es_mount_disposition_t. Este tipo es una enumeración de los distintos "dispositivos" que se pueden montar. Esto incluye uno llamado VIRTUAL, que indica si el "dispositivo es virtual (dmg o archivo)".
Figura 7: El struct y el enum del evento ES mount
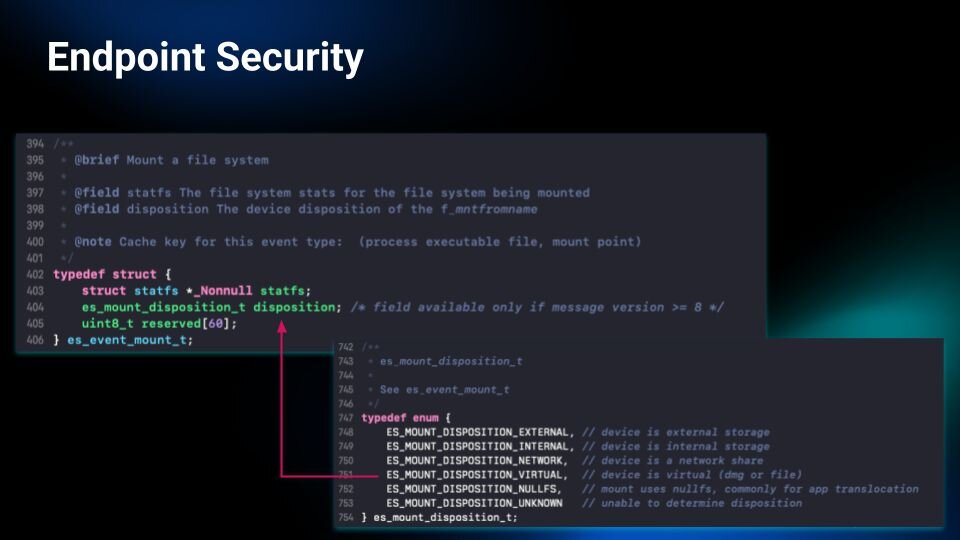
Esto nos permite enfocarnos en esos instaladores. Una vez que establecemos que la imagen de disco montada es un instalador, podemos proceder a analizar su contenido.
2. Detección de imagen de fondo. Una vez detectado un montaje virtual, el agente enumera el contenido del volumen y busca un directorio .background, el directorio más común de estas imágenes de infostealers. La presencia de este directorio oculto (marcado por un punto inicial) que muestra una imagen de fondo al usuario cuando se abre el instalador está fuertemente correlacionada con instaladores engañosos.
Figura 8: Una aplicación que actualiza su ingeniería social para que el usuario abra System Settings
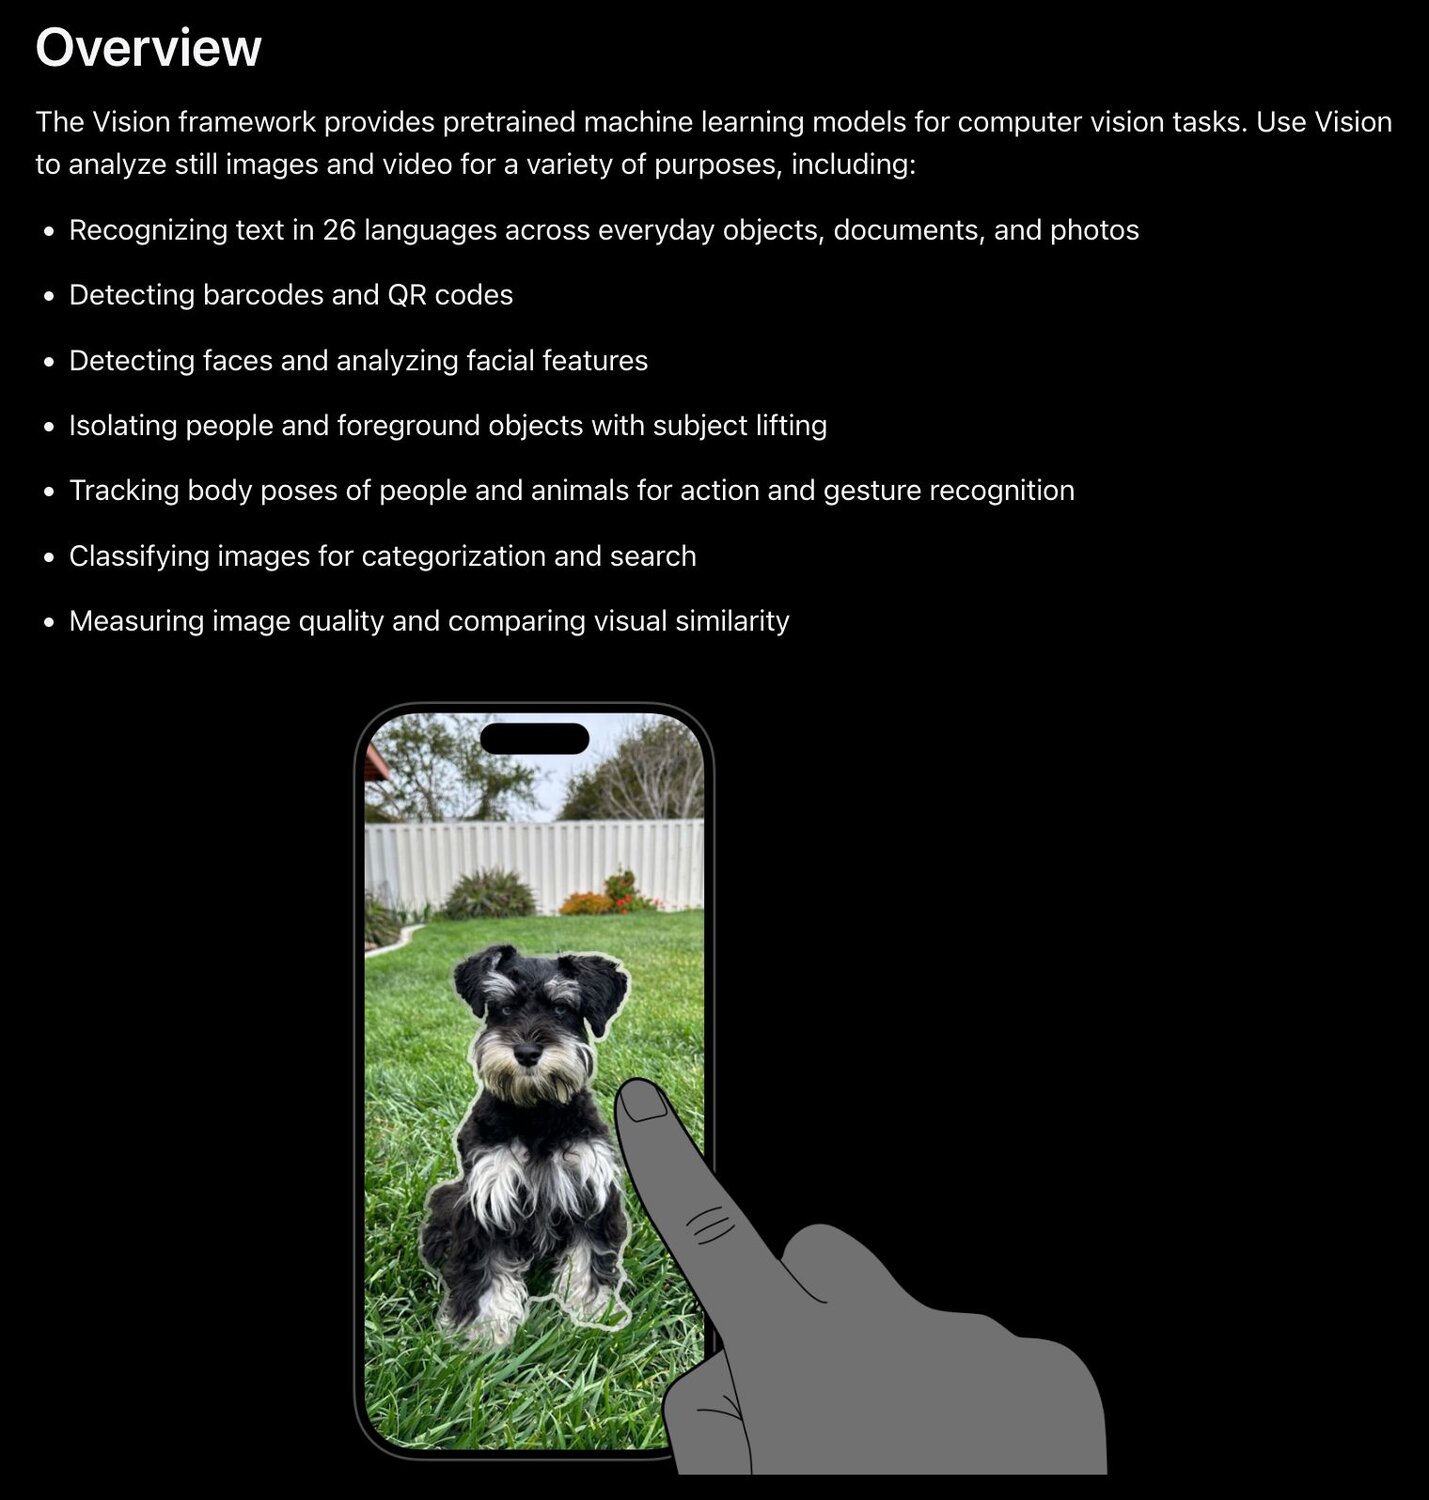
Paso 3: Análisis OCR. Si se encuentra una imagen de fondo, el agente usa el framework Vision de Apple para ejecutar reconocimiento óptico de caracteres (OCR) sobre ella, extrayendo cualquier texto. El texto extraído se compara luego con una biblioteca curada de frases maliciosas conocidas, muchas de las cuales se ven en las capturas de pantalla anteriores.
Figura 9: Documentación del Vision Framework de Apple
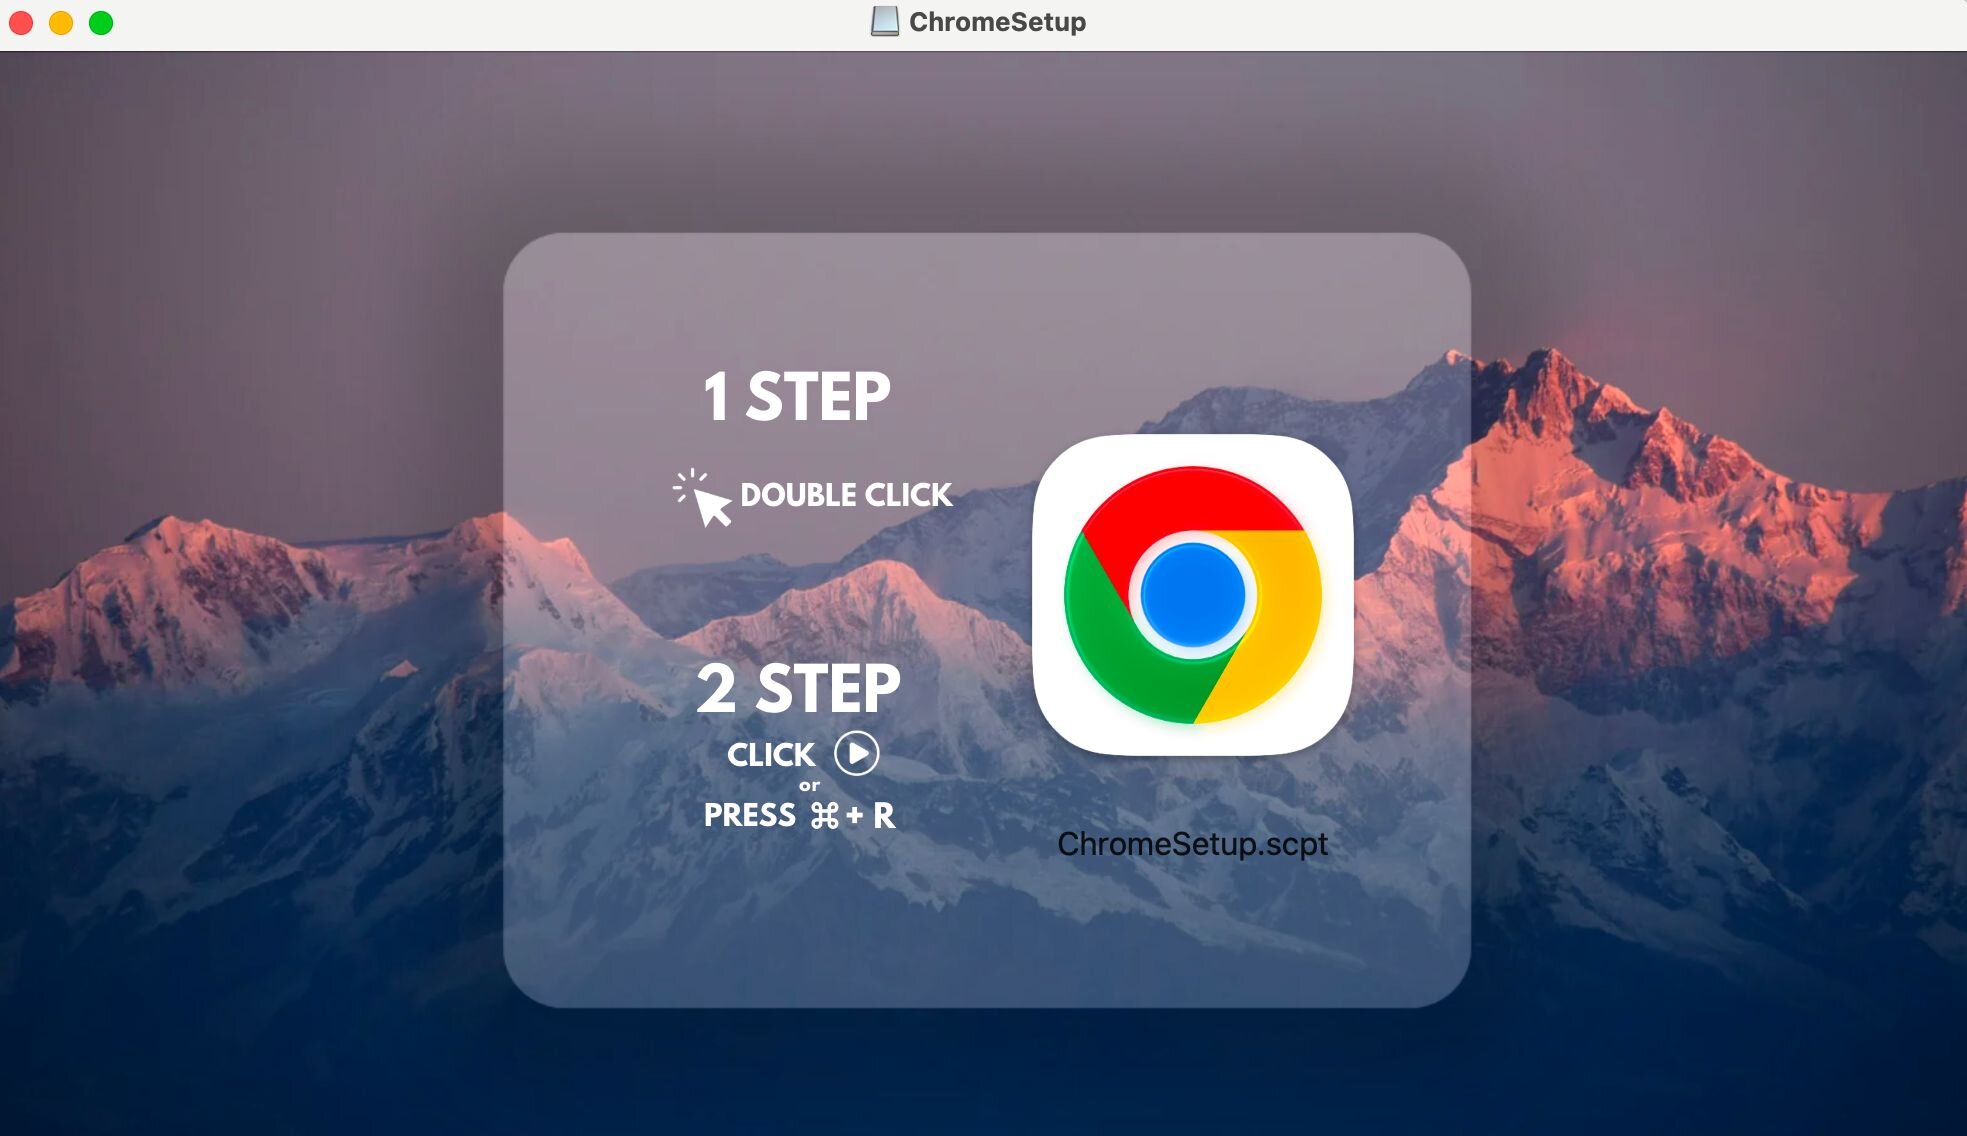
Paso 4: Coincidencia de nombres de archivo y extensiones. Al mismo tiempo, el agente escanea cada nombre de archivo y extensión (como los AppleScripts denotados por la extensión .scpt) en el volumen montado en busca de indicadores coincidentes, e incluye coincidencias difusas para detectar errores de ortografía intencionales (como Terminl en lugar de Terminal).
Figura 10: Infostealer disfrazado de instalador de Chrome
Qué sucede cuando se detecta un instalador engañoso
Cuando Huntress detecta un instalador engañoso de nivel crítico, lo escala rápidamente a el/la analista del centro de operaciones de seguridad (SOC) para un triaje adicional.
A partir de ahí, el Huntress SOC puede ayudar con la remediación completa: confirma si el usuario avanzó más allá del instalador, evalúa qué pudo haberse expuesto y guía la limpieza. La recomendación inmediata cuando se marca un instalador engañoso es desmontar la imagen de disco y detener cualquier proceso en ejecución asociado a ella.
En caso de que el usuario final haya avanzado más allá del evento de montaje, Huntress, usando el "modelo del queso suizo", busca otros comportamientos de infostealer: monitorea los AppleScripts comunes y sospechosos con los que estos actores de amenazas suelen alinearse, y busca escalada de privilegios o acceso al llavero.
Qué puedes hacer ahora mismo
Lamentablemente, el aumento de los infostealers no muestra señales de desacelerar. A medida que el marco TCC (Transparencia, Consentimiento y Control) de Apple hace que ataques avanzados y contundentes como el ransomware sean increíblemente difíciles de ejecutar con éxito, los actores de amenazas se han adaptado de forma natural. Los infostealers son ahora su arma preferida, y la persona frente al teclado es su objetivo favorito.
Seamos claros: la pieza clave para el éxito de un atacante aquí es el usuario final. Dado que todo este flujo de acceso inicial depende de engañar a alguien para que anule manualmente Gatekeeper, la concientización en seguridad no es solo una casilla de cumplimiento: es una línea crítica de defensa. Los usuarios necesitan saber cómo se ven estos señuelos engañosos, de dónde vienen y cómo detectar las señales de alerta antes de hacer clic en "Permitir".
Pero no podemos dejar toda la carga en el usuario. Los instaladores engañosos son muy efectivos porque explotan la enorme brecha de visibilidad entre la confianza del usuario y las herramientas de seguridad reactivas. La mayoría de las herramientas de detección de endpoints esperan en silencio a que un proceso malicioso realmente se ejecute. Para entonces, el robo ya está en marcha y tus datos ya salieron por la puerta.
Huntress cierra esa ventana al desplazar la detección hacia la izquierda, hasta el momento exacto en que se monta la imagen de disco. Al monitorear los eventos de montaje de ES, inspeccionar directorios ocultos en segundo plano, ejecutar OCR sobre el texto del instalador y hacer coincidencias difusas de nombres de archivo sospechosos, podemos detectar un instalador engañoso antes de que el usuario siquiera tenga la oportunidad de hacer clic para continuar.
Si nuestro agente detecta una amenaza crítica, esta llega de inmediato al radar de el/la analista del centro de operaciones de seguridad (SOC) para un triaje rápido. Y si el usuario de alguna manera ya avanzó, seguimos buscando comportamientos posteriores de infostealer para interceptar el ataque a mitad de camino.
A medida que Apple sigue fortaleciendo su plataforma, los usuarios finales seguirán siendo el camino de menor resistencia para los ingenieros sociales. Los instaladores engañosos son su puerta de entrada preferida. Enfrentar a los actores de amenazas en esa puerta, en lugar de esperar a que toda la casa se incendie, es lo que marca la diferencia.