

Huntress ha estado rastreando actores maliciosos en más de 50.000 cuentas de usuario de más de 1.500 pequeñas empresas inscritas en nuestro producto Managed Identity Threat Detection and Response (ITDR). Como ITDR para Microsoft 365 pasará pronto a disponibilidad general (GA), queríamos destacar algunos de los incidentes interesantes que identificamos durante nuestra fase beta.
Este blog da inicio a una nueva serie sobre las tácticas detrás del compromiso del correo electrónico empresarial (BEC) y cómo nuestro producto ITDR para Microsoft 365 les da a los analistas de amenazas expertos los datos que necesitan para encontrar y remediar amenazas.
Lee la segunda parte: Threat Hunting para el compromiso del correo electrónico empresarial a través de agentes de usuario
Preparando el escenario
El panorama de la ciberseguridad está evolucionando y crea nuevos desafíos para los proveedores de servicios administrados (MSP). Durante la beta de Huntress Managed ITDR, un MSP participante enfrentó tres ataques de compromiso del correo electrónico empresarial (BEC) en un lapso de 72 horas, que afectaron tres entornos de clientes distintos.
Para este MSP, los tres clientes afectados pertenecían a las siguientes industrias:
- Firma legal
- Contratista de construcción
- Tienda minorista y distribuidor
Esta serie de incidentes consecutivos resalta la naturaleza generalizada y frecuente de los compromisos de Microsoft 365 que enfrentan hoy los MSP.
El tema común: manipulación de reglas de bandeja de entrada
Los atacantes abusan de las reglas de la bandeja de entrada de correo para desviar información confidencial de la víctima y negarle el acceso a información crítica. Las reglas maliciosas que reenvían correos a carpetas poco usadas, como RSS Feeds, Elementos eliminados e Historial de conversaciones, le permiten al atacante controlar qué puede ver y responder la víctima.
En última instancia, esto reduce la probabilidad de que la víctima descubra que fue comprometida hasta que ocurra un daño real. Una vez que un atacante tiene acceso a la cuenta de un empleado, puede abusar de ese acceso para facilitar estafas de facturación, fraude bancario, phishing contra otros empleados, robo de datos y más.
La firma legal
Un empleado de una firma legal fue blanco de un ataque el 21 de junio de 2023. El actor de amenazas creó una nueva regla de bandeja de entrada llamada `...`, que redirigía los correos de un empleado específico de una compañía nacional de seguros de autos hacia la carpeta RSS Feeds. Esto es notable, ya que la firma legal se especializa en casos relacionados con automóviles.
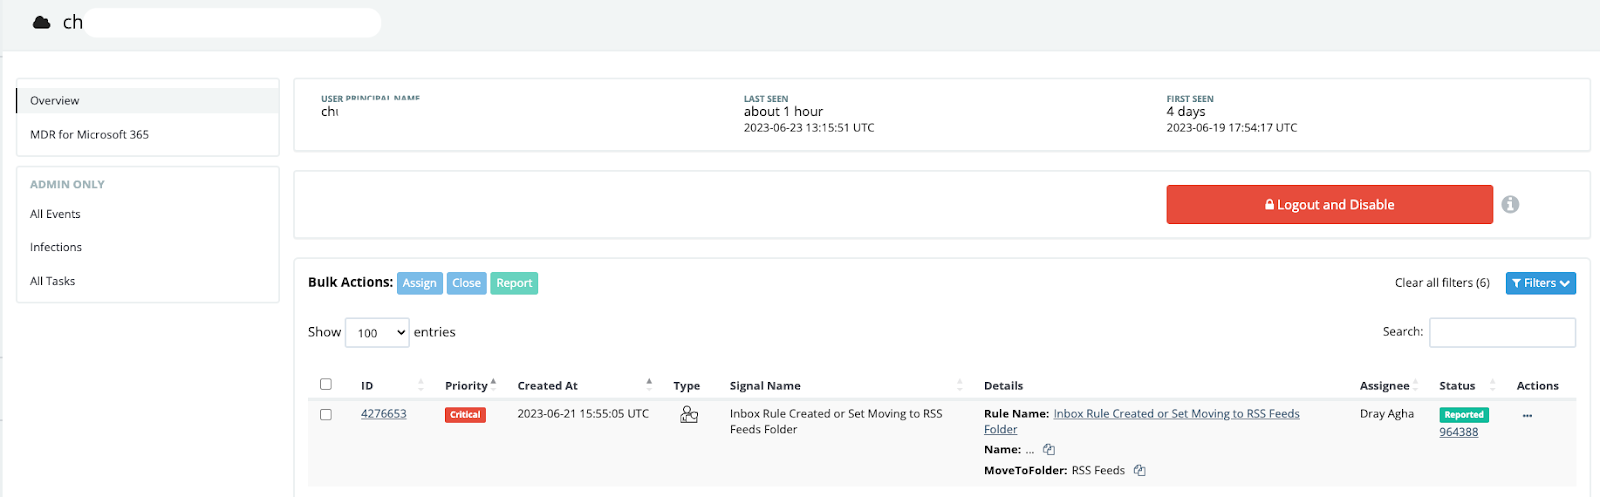
Antes de la regla de bandeja de entrada que redirigía los correos hacia la carpeta RSS Feeds, Huntress identificó la siguiente actividad:
- El empleado del bufete de abogados inició sesión desde Michigan y Nueva York en rápida sucesión
- El usuario pareció iniciar sesión con dos agentes de usuario distintos, lo que indica que la cuenta se estaba autenticando desde múltiples dispositivos, como se ve en los datos de registro a continuación y en el resultado de CyberChef Diff
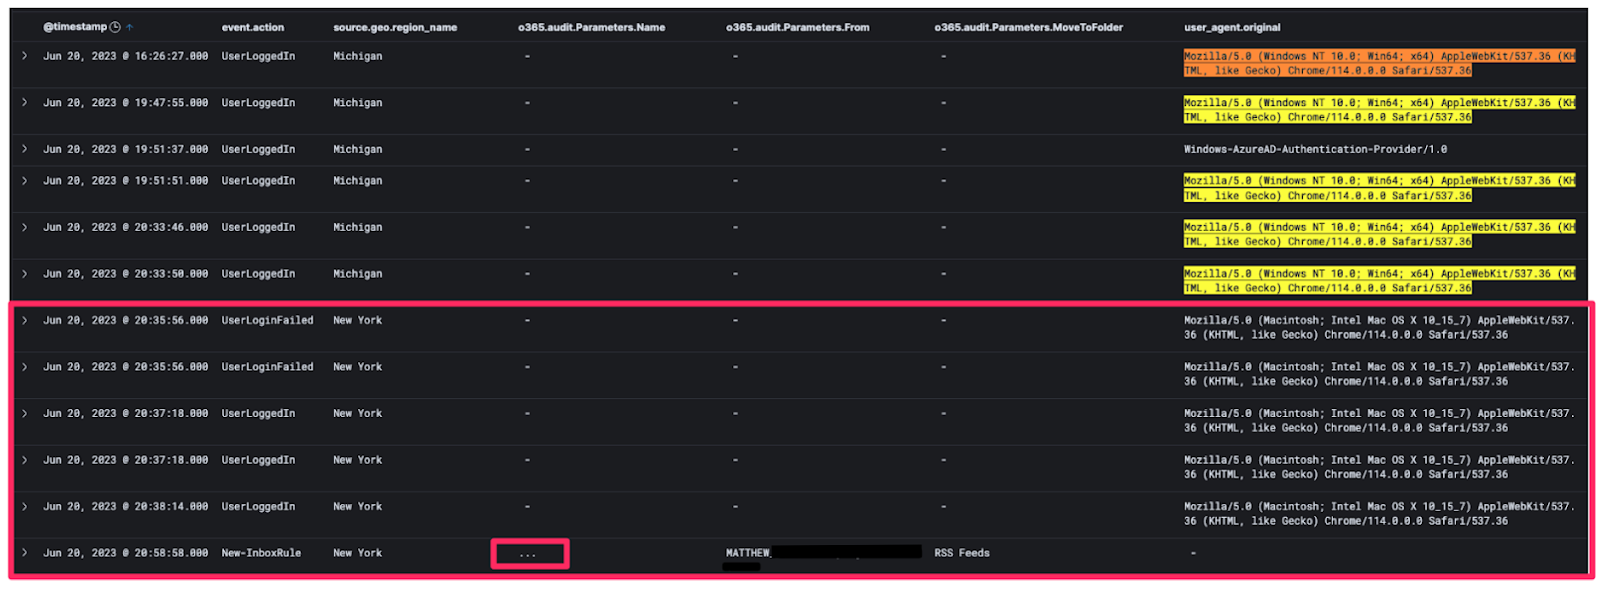
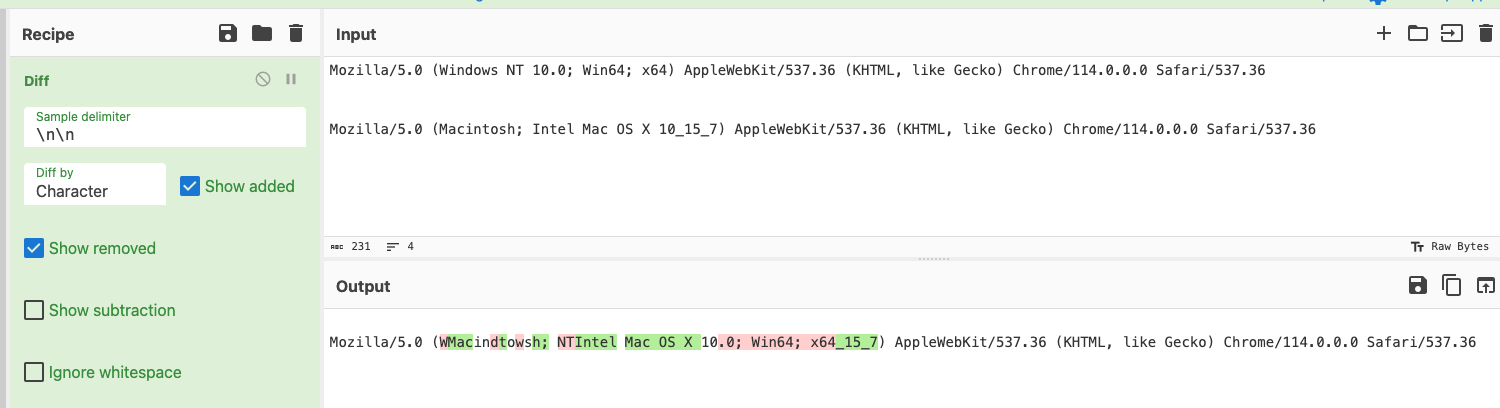
Estos eventos contextualizan la manipulación de la regla de la bandeja de entrada como maliciosa, y Huntress emitió un informe que, posteriormente, bloqueó la cuenta del empleado del bufete de abogados y notificó al socio sobre el compromiso.
El contratista de construcción
Huntress respondió a una alerta el 22 de junio de 2023, relacionada con la cuenta de usuario de una firma contratista que manipuló reglas de bandeja de entrada, de forma similar al caso anterior, en este caso nombrando la regla de reenvío `xx`.
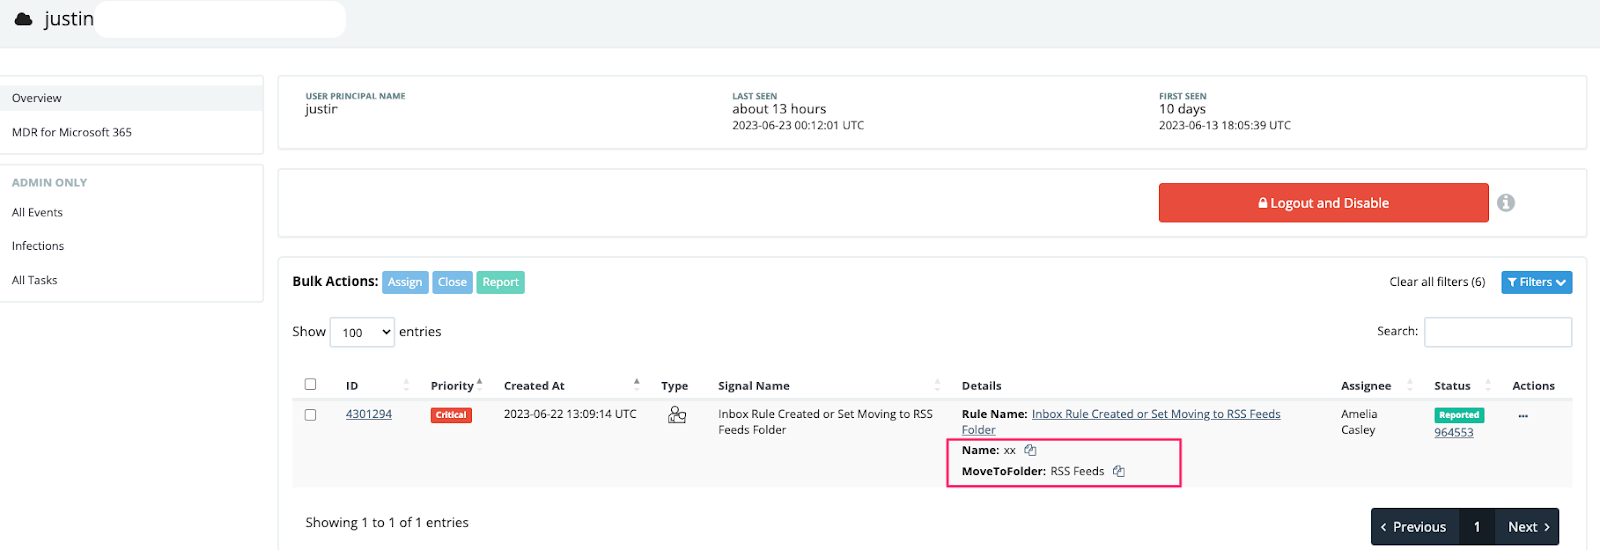
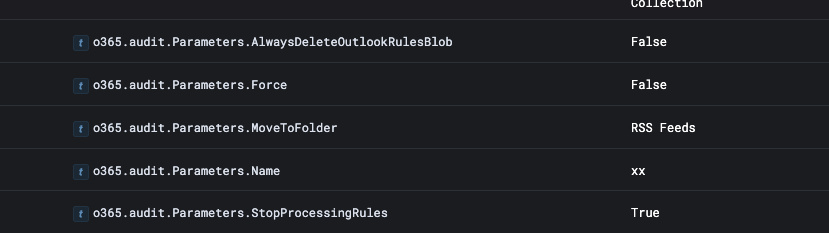
Al revisar la configuración de la nueva regla de reenvío, no hay otros parámetros además del nombre de la regla y la carpeta de destino (Fuentes RSS). Esto hizo que todos los correos se enviaran automáticamente a la carpeta de Fuentes RSS para este usuario.
Al profundizar más en los datos, podemos ver que el usuario inicia sesión de forma constante desde los mismos lugares, siendo el estado de Virginia, en EE. UU., una ubicación anómala.
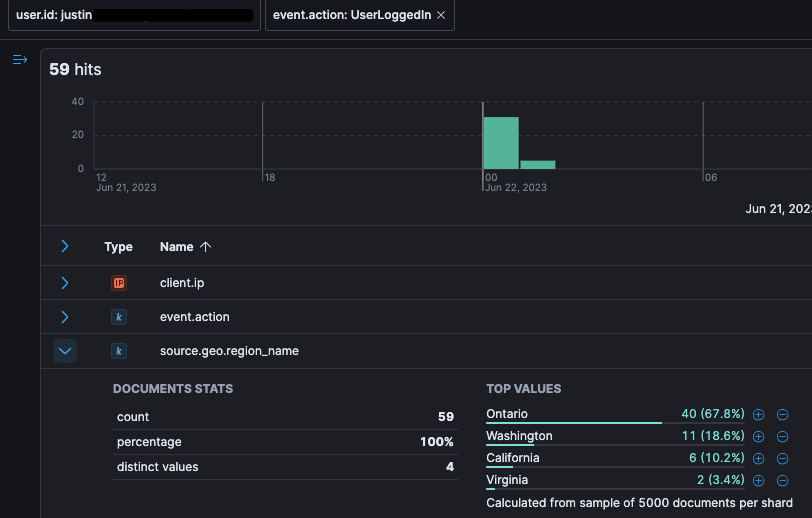
Al filtrar las acciones del usuario realizadas desde Virginia, correlacionamos rápidamente la ubicación anómala con la regla de reenvío sospechosa de Fuentes RSS.

Con la información contextual anterior, el SOC de Huntress emitió un informe advirtiendo al socio sobre el compromiso del correo, bloqueando la cuenta y, finalmente, eliminando al actor de amenazas de la instancia de Microsoft 365.
La tienda minorista
Los detalles de esta intrusión dirigida a varios empleados de una tienda minorista y distribuidora son un poco más complejos, pero incluye la manipulación de reglas de bandeja de entrada como parte de un abuso general de permisos en Azure. Esto ocurrió después de que un actor de amenazas obtuviera acceso a una cuenta con permisos administrativos completos.
- El empleado de la tienda no tenía habilitada la autenticación 2FA obligatoria, y la actividad maliciosa inicial se detectó mientras el usuario estaba conectado desde una IP nigeriana.
- En rápida sucesión, la cuenta del empleado tuvo un inicio de sesión exitoso desde una IP geolocalizada en Irlanda, lo que indica un probable uso de proxy.
- La cuenta se dedicó a asignarse permisos y privilegios, otorgándose acceso completo a los buzones de correo de otros usuarios.
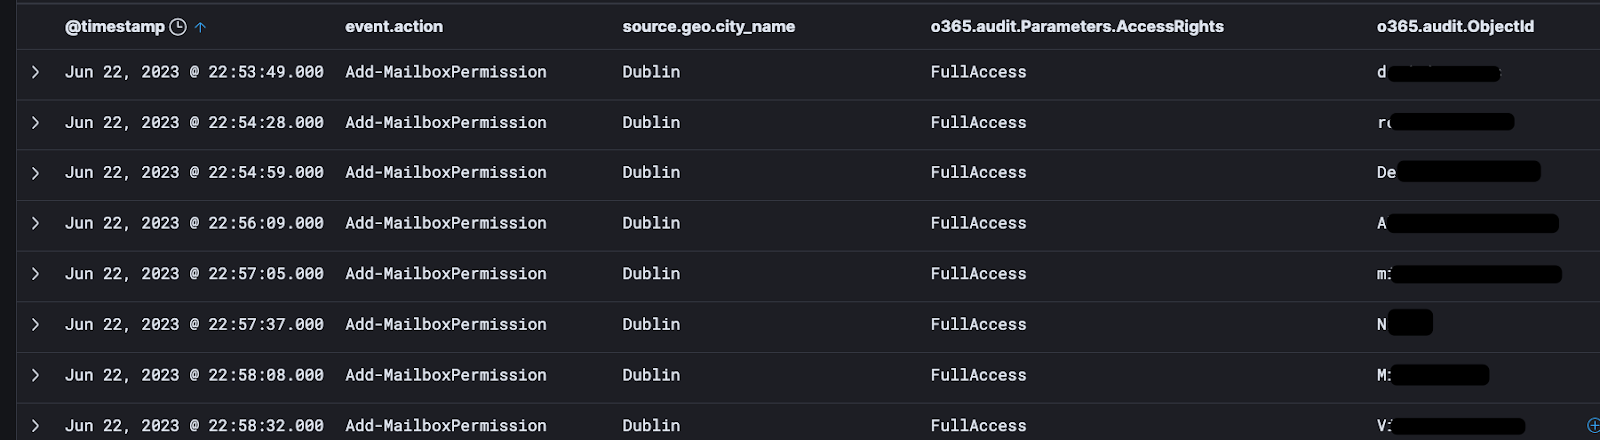
- A lo largo del ataque, el adversario continuó realizando acciones adicionales mientras se movía entre los proxies de Nigeria e Irlanda.

- Finalmente, el atacante manipuló las reglas de bandeja de entrada de varios empleados de la empresa.
- El adversario creó una regla para enviar correos de empresas específicas de construcción y alquiler de autos a la carpeta Historial de conversaciones.
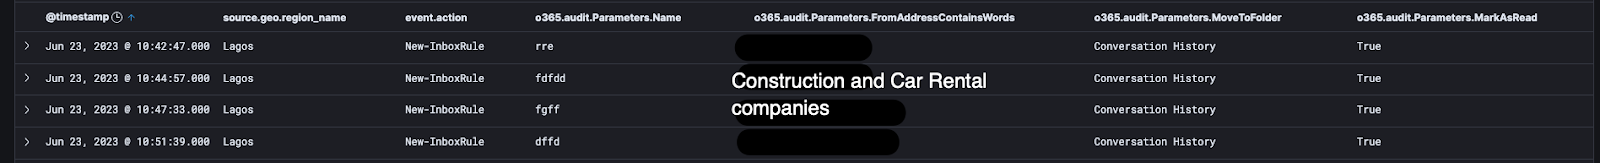
- El propósito de estas reglas probablemente sea lograr la manipulación de facturas, de modo que el empleado deseado nunca vea las facturas legítimas. Esto le da al atacante la capacidad de sustituir una factura falsificada o modificada, que dirige el pago a la cuenta bancaria controlada por el atacante.
Reflexiones finales
Los MSP enfrentan una superficie de ataque significativamente más amplia en la nube a medida que asumen la responsabilidad de administrar y mantener la infraestructura de varias empresas individuales, cada una con sus propios requisitos de negocio. Este alcance más amplio de operaciones genera desafíos para los MSP a medida que buscan definir qué constituye lo "normal" para cada cliente.
En este caso, nuestra solución Managed Identity Threat Detection and Response nos permitió identificar y responder a un MSP que enfrentó tres ataques en tres clientes en solo tres días. Los ataques BEC son una tendencia en aumento y son increíblemente lucrativos para los atacantes, pero afortunadamente no estás solo en la caza del compromiso de correo electrónico empresarial.
Un agradecimiento especial a Faith Stratton (@f0xtrot_sierra), Dray Agha (@Purp1eW0lf), Sharon Martin, Rich Mozeleski y Max Rogers (@MaxRogers5) por sus contribuciones a esta publicación de blog.