

Los atacantes siempre están al acecho, buscando vulnerabilidades en los dispositivos conectados a la red de tus sistemas. Estos dispositivos —laptops, computadoras de escritorio, servidores, IoT y más— son como puertas sin llave esperando a que los actores de amenazas entren. Y aquí está lo más llamativo: muchas de estas vulnerabilidades son sorprendentemente comunes y fáciles de prevenir.
Veamos las debilidades que detectamos con más frecuencia en tres millones de endpoints (¡no es un tamaño de muestra pequeño!) y qué puedes hacer para cerrar esas brechas antes de que un actor de amenazas se infiltre y cause estragos.
Protocolo de escritorio remoto (RDP): La puerta trasera abierta
El protocolo de escritorio remoto es un protocolo ampliamente usado para la conectividad remota, pero también es una de las formas más comunes en que los actores de amenazas acceden a los endpoints. De hecho, hasta el 70% de las organizaciones tienen RDP expuesto a internet público. Piensa en una conexión RDP expuesta como dejar una llave de repuesto bajo el tapete: no está a plena vista, pero es un lugar bastante obvio para buscar si quieres entrar.
Aquí tienes un ejemplo de lo que sucede:
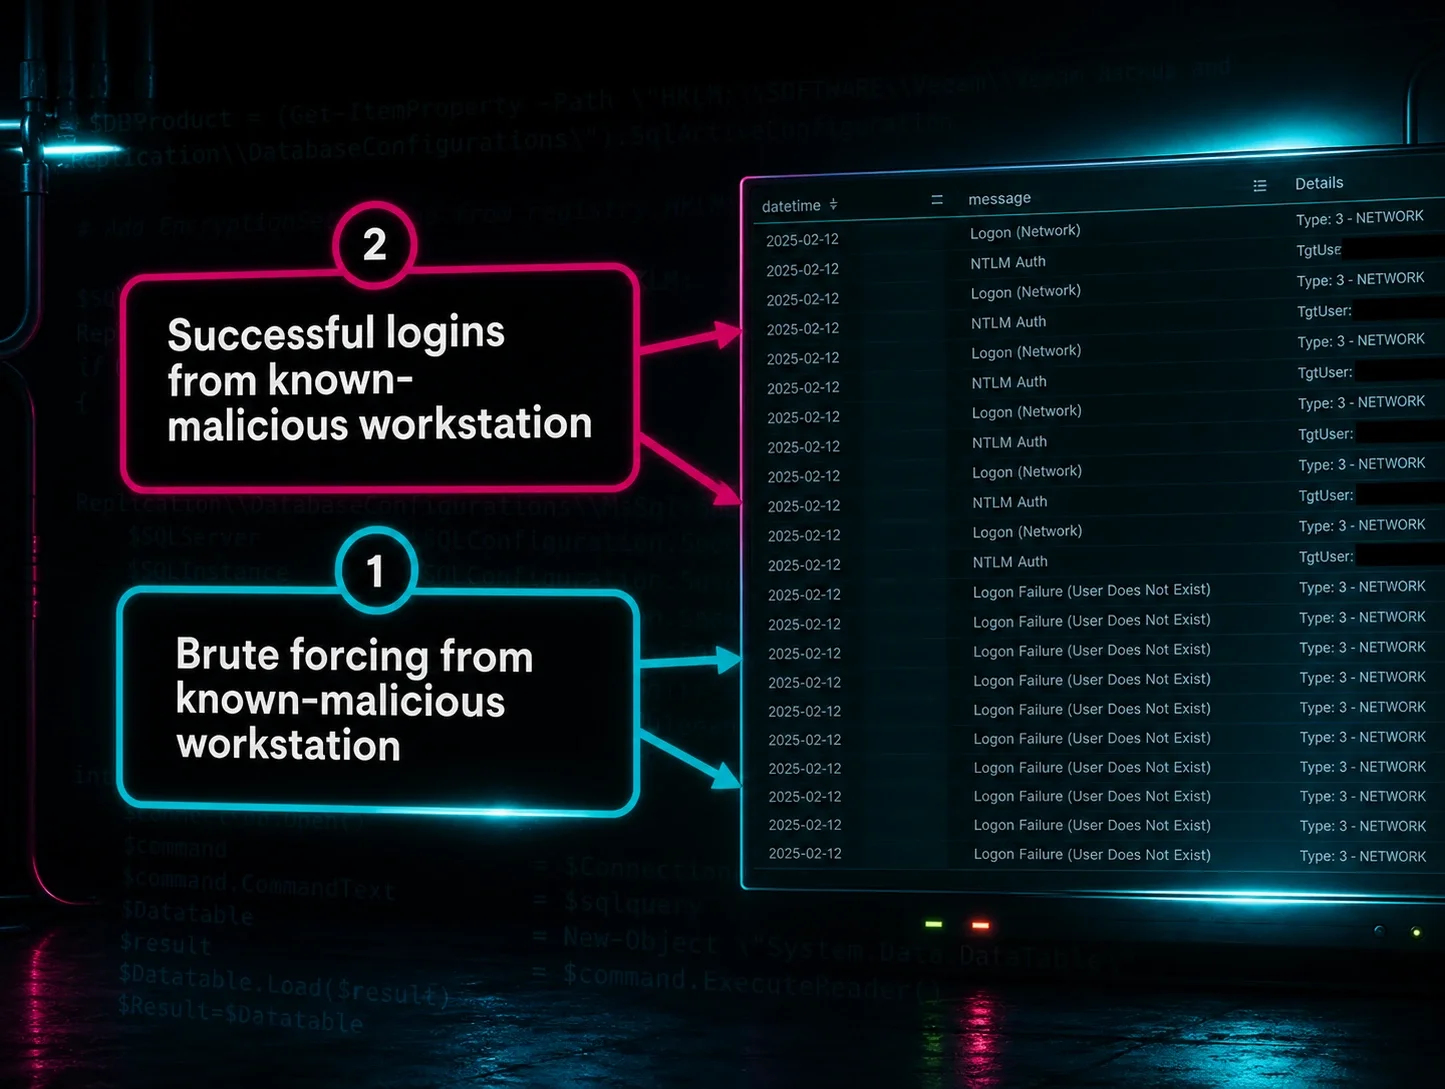
Los atacantes suelen usar ataques de fuerza bruta contra RDP, probando distintas contraseñas hasta desbloquear una sesión de inicio de sesión. Una vez que logran la intrusión inicial, por lo general no pierden tiempo en instalar malware e intentar moverse lateralmente por tu red.
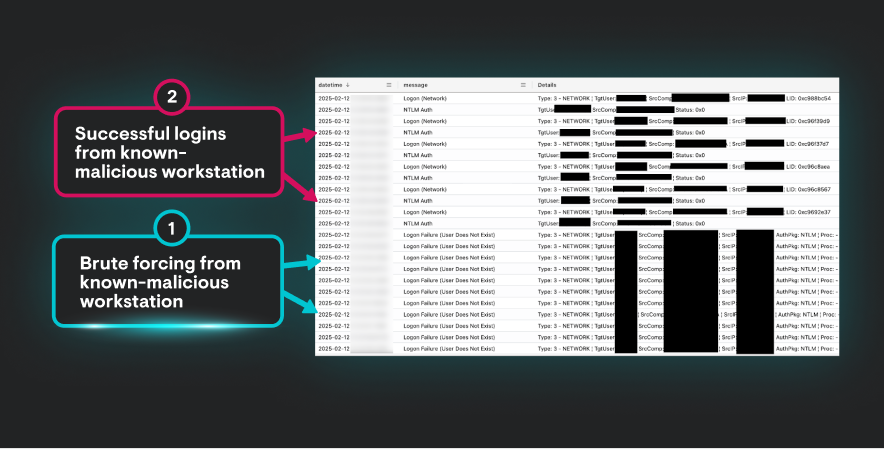
Un ejemplo de registros de eventos que muestran el uso exitoso de la fuerza bruta
Qué puedes hacer:
- No expongas RDP a internet público a menos que realmente lo necesites.
- Sé estricto con los derechos de administrador. Piensa en quién realmente necesita acceso para hacer su trabajo.
- No confíes solo en contraseñas: es anticuado (y demasiado riesgoso). Exige autenticación multifactor (MFA) para las sesiones de RDP.
- No descuides las configuraciones de seguridad de Windows. Los valores predeterminados no bastan contra atacantes que quieren una parte de tu red.
- Mantente alerta ante actividad sospechosa, como inicios de sesión desde direcciones IP desconocidas.
Ataques de phishing: No muerdas el anzuelo
El phishing por correo electrónico es una estrategia clásica de cibercrimen, y algunas cosas nunca pasan de moda. Todos los días, los correos de phishing llegan a las bandejas de entrada y una cantidad asombrosa de víctimas todavía cae en estafas de ingeniería social. Esta no es una táctica nueva en absoluto, pero los actores de amenazas siguen recurriendo a ella porque funciona: el phishing representa el 15% de todas las filtraciones de datos.
Pero lo más alarmante de los ataques de phishing hoy en día es que son cada vez más astutos, especialmente ahora que los actores de amenazas recurren a herramientas de IA generativa para acelerar sus tácticas de ingeniería social. Desde marcas imitadas expertamente hasta facturas falsas con solicitudes urgentes, los hackers han elevado su juego para engañar a las víctimas y hacer que hagan clic en enlaces maliciosos o entreguen datos personales a un supuesto "servicio al cliente" por teléfono. El phishing ya no es solo por correo electrónico: los hackers usarán cualquier tipo de mecanismo de comunicación: correo electrónico, mensajes de texto, llamadas telefónicas, buzón de voz, códigos QR o cualquier combinación de estos métodos.
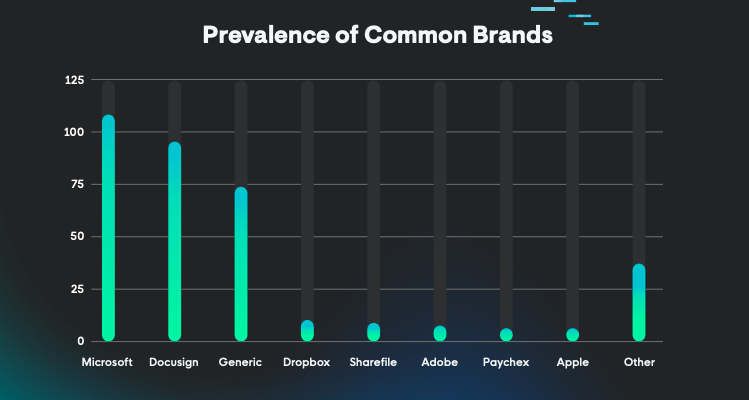
Las marcas más suplantadas en incidentes de phishing. Fuente.
Un ejemplo de lo que sucede:
Veamos el phishing por correo electrónico. Cuando un empleado hace clic en un enlace malicioso en un correo de phishing, podría entregar sin darse cuenta credenciales sensibles a un atacante o instalar malware en su sistema. O, peor aún, podría detonar un ataque de ransomware. El phishing suele usar tácticas de presión para explotar las emociones de las víctimas y lograr una respuesta rápida. Los atacantes se quedan con acceso a tu red e información sensible, dejándote con el problema. Esto podría convertirse en un problema aún mayor de lo esperado si el atacante logra persistencia en los endpoints y no detectas el daño de inmediato.
¿Recibiste un correo que pide información sensible? No respondas directamente al remitente para evitar caer en la trampa del atacante.
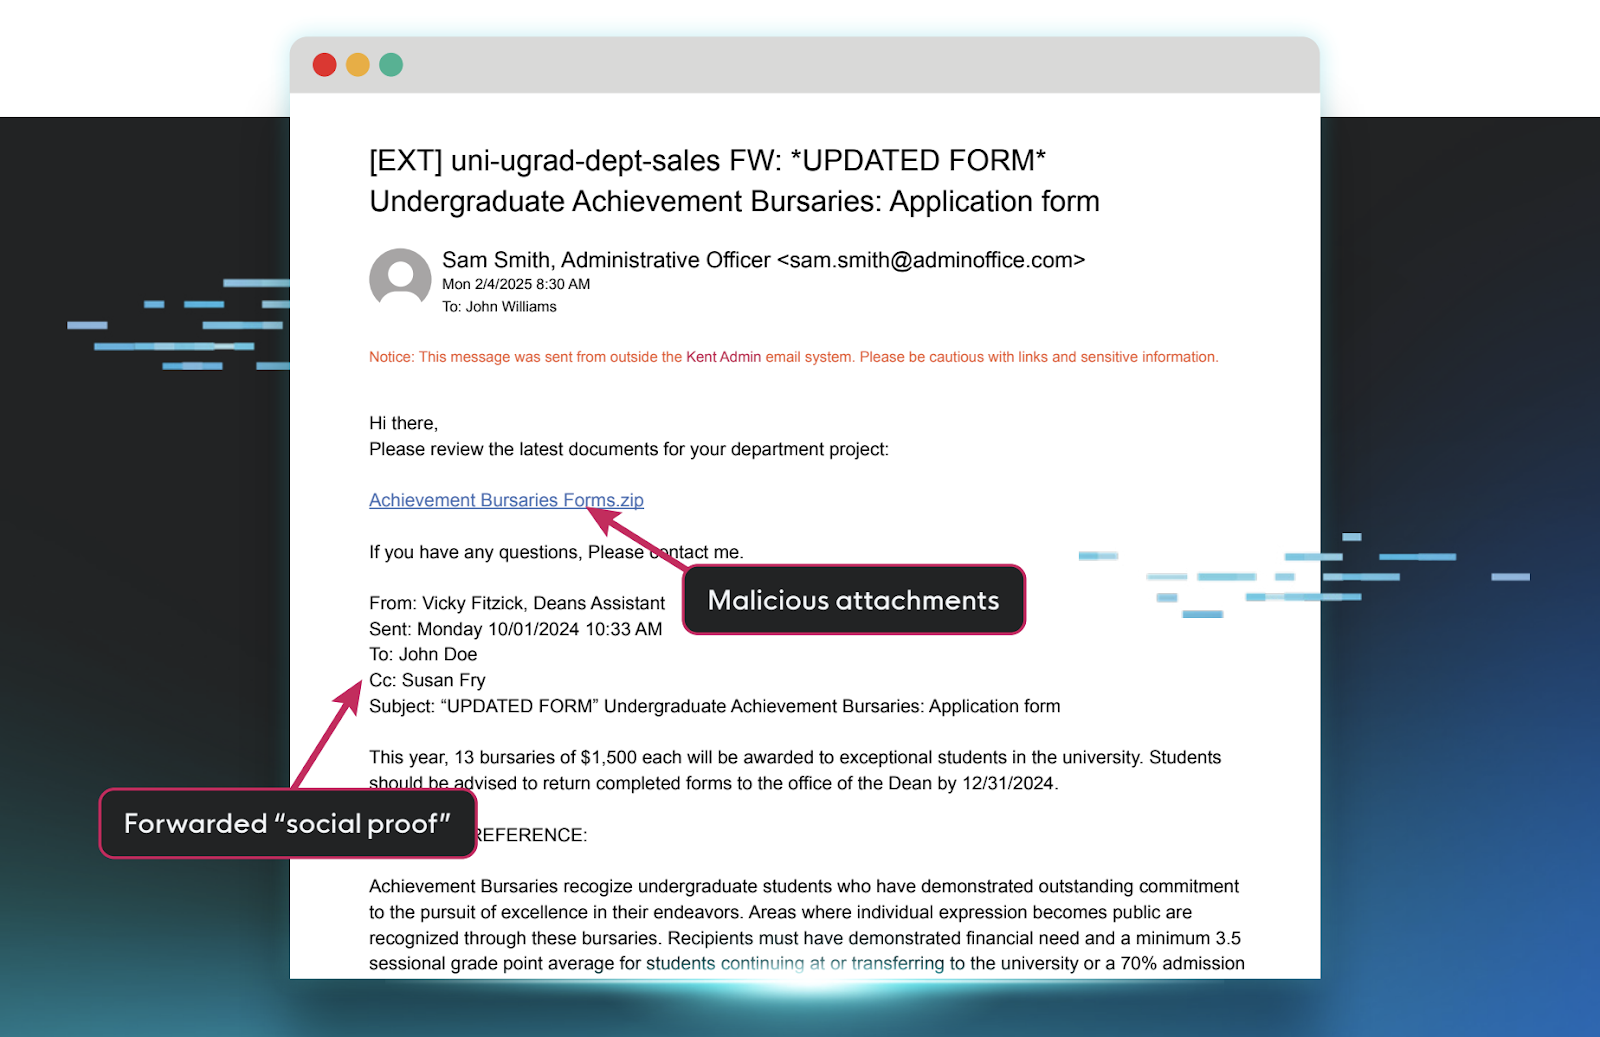
Un ejemplo de un intento de phishing con un correo falso de hilo malicioso
Qué puedes hacer:
- ¡Haz que tu organización entienda bien las tácticas de phishing! El security awareness training (SAT) programado regularmente puede hacer que los usuarios tengan menos probabilidades de caer en solicitudes sospechosas. Quieres que su "sexto sentido" se active cuando lleguen correos raros.
- Usa MFA porque puede reducir el daño si (cuando) se comprometen las credenciales.
Para saber más sobre cómo los atacantes usan el phishing para acceder a tus endpoints, mira Tradecraft Tuesday: "Phishing in the Fast Lane."
Herramientas de monitoreo y gestión remota (RMM): la espada de doble filo
Las herramientas RMM son una espada de doble filo. Por un lado, ayudan a los administradores de TI, a los proveedores de servicios administrados (MSP) y a los administradores de sistemas a monitorear, gestionar y solucionar problemas en flotas de computadoras con facilidad. Por otro lado, cuando quedan sin protección (como suele pasar), las herramientas RMM son un punto de entrada fácil para que los atacantes golpeen fuerte tus endpoints. Según el Informe de ciberamenazas 2025 de Huntress, el 17,3% de todos los métodos de acceso remoto se originaron por abuso de RMM. A los actores de amenazas les gusta mezclarse y esconderse a simple vista, y las herramientas RMM legítimas son una forma fácil de hacerlo.
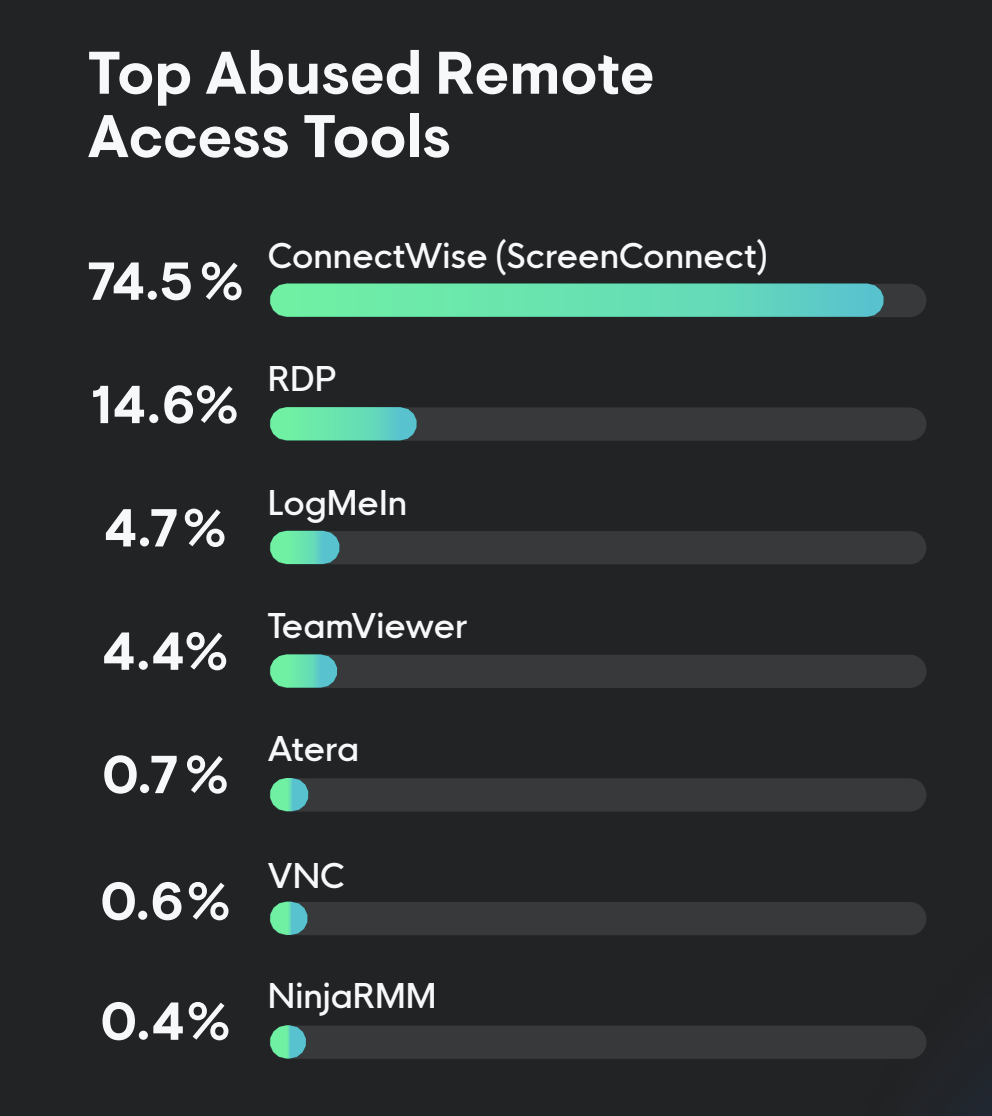
Las principales herramientas de acceso remoto víctimas de abuso. Fuente.
Un ejemplo de lo que sucede:
Los atacantes abusan de software y herramientas RMM para obtener acceso remoto no autorizado y comprometer dispositivos. Ya sea que usen RMM preexistentes o instalen los suyos propios, podrían llegar a controlar cada dispositivo conectado en toda tu organización, ocultándose bajo la apariencia de software legítimo. Los ataques de RMM son peligrosos porque siempre existe el riesgo de que los atacantes pasen desapercibidos ante tus sistemas de detección, moviéndose lateralmente y ganando persistencia sin siquiera instalar malware.
En general, hay dos formas en que los atacantes abusan de las RMM. Primero, pueden secuestrar o abusar del software existente explotando herramientas desactualizadas, sin parches o mal configuradas, o robando credenciales para iniciar sesión de forma remota en las herramientas RMM. Segundo, pueden implementar e instalar la herramienta RMM preferida del atacante mediante ingeniería social o ejecutables portátiles.
Los ejecutables portátiles se destacan por su capacidad de evadir los privilegios de administrador y la instalación completa de software, lo que les da a los atacantes acceso de usuario local. Incluso si un control de gestión de riesgos debería bloquear o auditar el software de RMM en la red, no importa, porque los ejecutables portátiles no requieren privilegios de administrador, lo que le da al actor de amenazas un pase libre a tu red. Eso es material de pesadillas, porque los actores de amenazas entran a tu entorno sin ser detectados y sin usar malware.
Tus herramientas de RMM deben hacer que los endpoints sean más seguros, no menos. Ajusta esas configuraciones y mantén alejados a los posibles actores maliciosos.
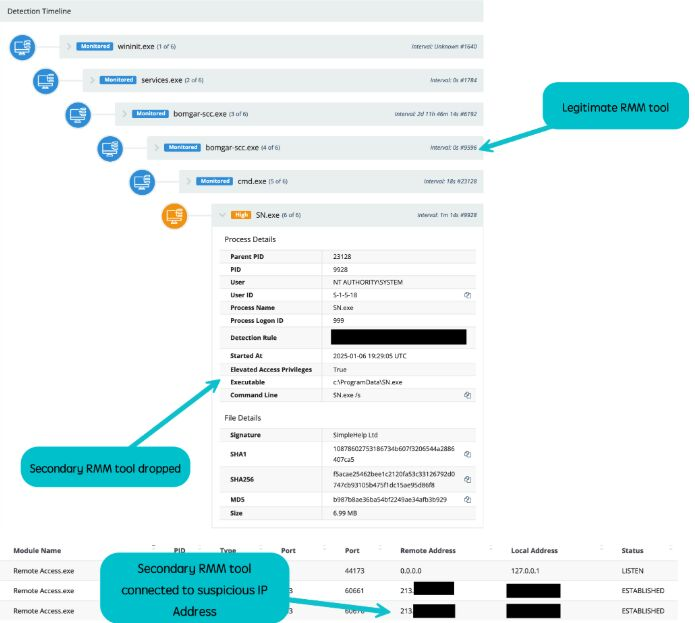
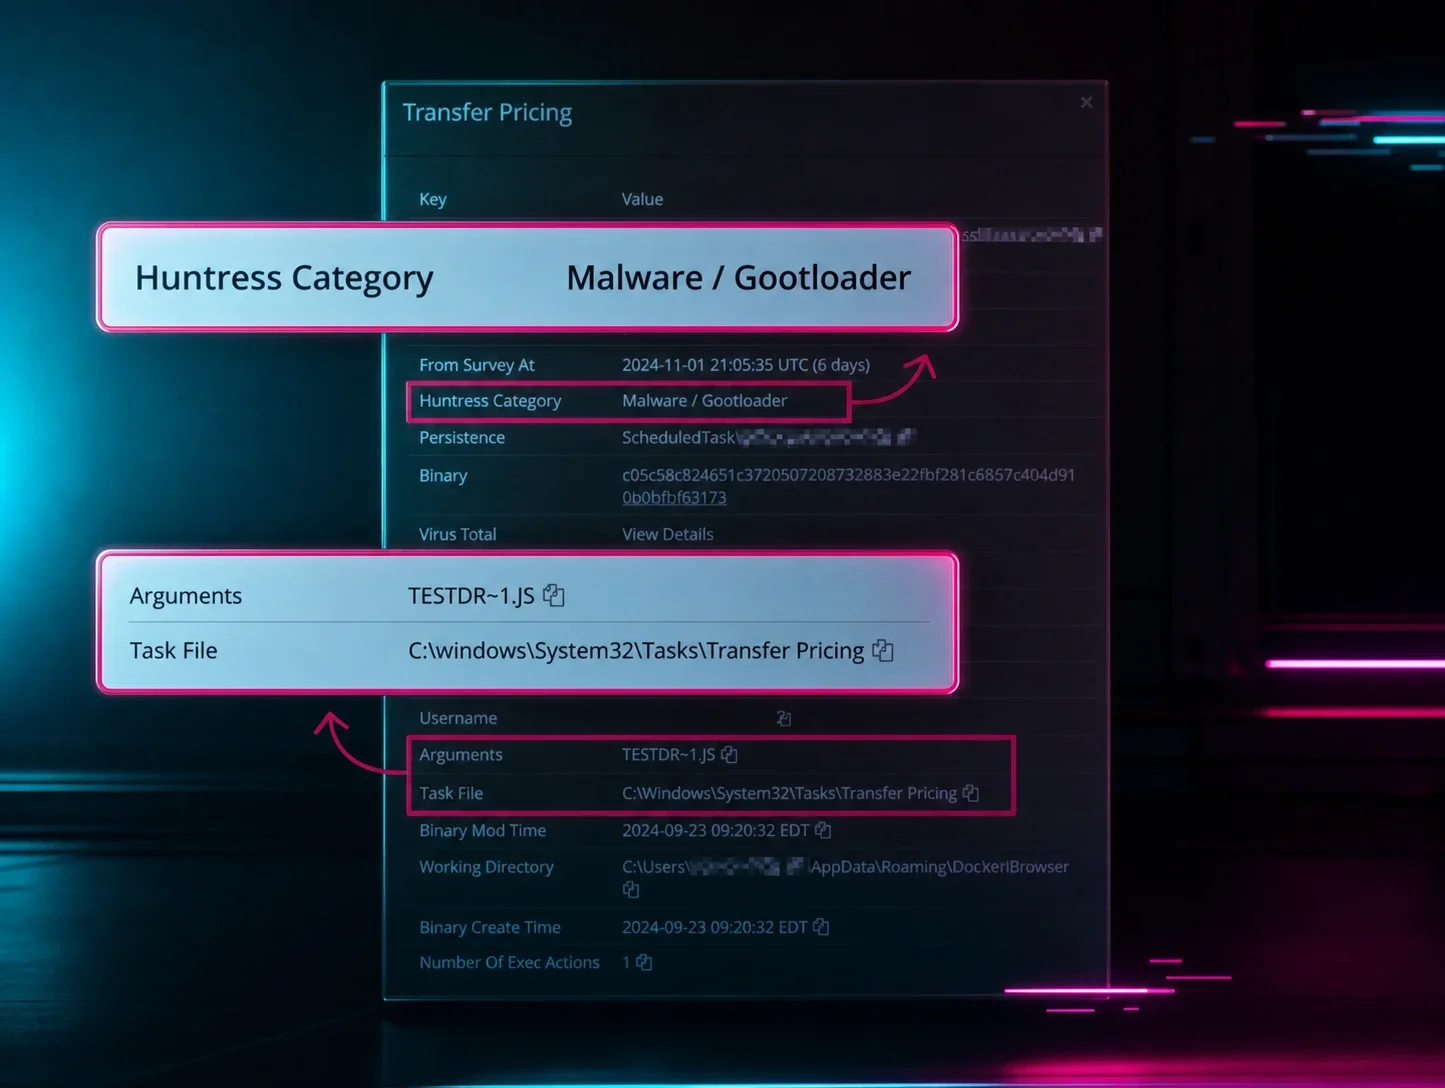
Ejemplo de compromiso de una herramienta de RMM legítima
Qué puedes hacer:
- Usa permisos basados en roles. Son fundamentales. Si no estás en la lista de invitados, no entras a la fiesta del software de RMM.
- Actualiza y aplica parches al software de RMM para corregir vulnerabilidades y errores.
- Monitorea los registros de actividad en busca de actividad inusual. Las instalaciones no autorizadas o los inicios de sesión extraños deberían ser una alerta.
- Conoce qué tipos de herramientas de RMM deberían estar en tu red. Audita, rastrea y monitorea para que una instancia no autorizada se destaque.
Para saber más sobre cómo mantener seguras las herramientas de RMM, revisa:
- ¿Crees que tu servidor ScreenConnect fue hackeado? Esto es lo que debes buscar.
- Vulnerabilidad reproducida: aplica el parche de inmediato en ScreenConnect 23.9.8
- Perspectivas: herramientas de RMM
Software sin parches: una puerta abierta a tu red
El software sin parches es el equivalente en ciberseguridad a dejar la puerta principal abierta. Sí, la brisa puede ser agradable, pero probablemente no la dejarías abierta de par en par la mayor parte del tiempo. Es demasiado riesgoso. Tus mascotas o hijos pueden escaparse, los animales de afuera pueden sentirse como en casa (¿quién quiere mapaches en su cocina?) y, peor aún, los ladrones pueden entrar sin más.
Si no expondrías tu entorno físico a este tipo de riesgo, ¿por qué lo permitirías de forma virtual?
Esto es lo que sucede:
Los proveedores de software lanzan parches por diferentes razones, pero a menudo para corregir vulnerabilidades de seguridad conocidas públicamente, generalmente llamadas CVE. Los atacantes usan esta información pública para atacar software y sistemas desactualizados. Un solo caso de una falla sin parche es una oportunidad para que un atacante distribuya ransomware o malware, o para que lleve a cabo filtraciones de datos. Cuando aparece una nueva vulnerabilidad, estás contra el reloj para parchar tus sistemas antes de que un actor de amenazas se aproveche de ti.
Si no actualizas tu software con regularidad, tus endpoints están expuestos a un riesgo innecesario. La puerta queda abierta de par en par para invitados no deseados. Así de simple.
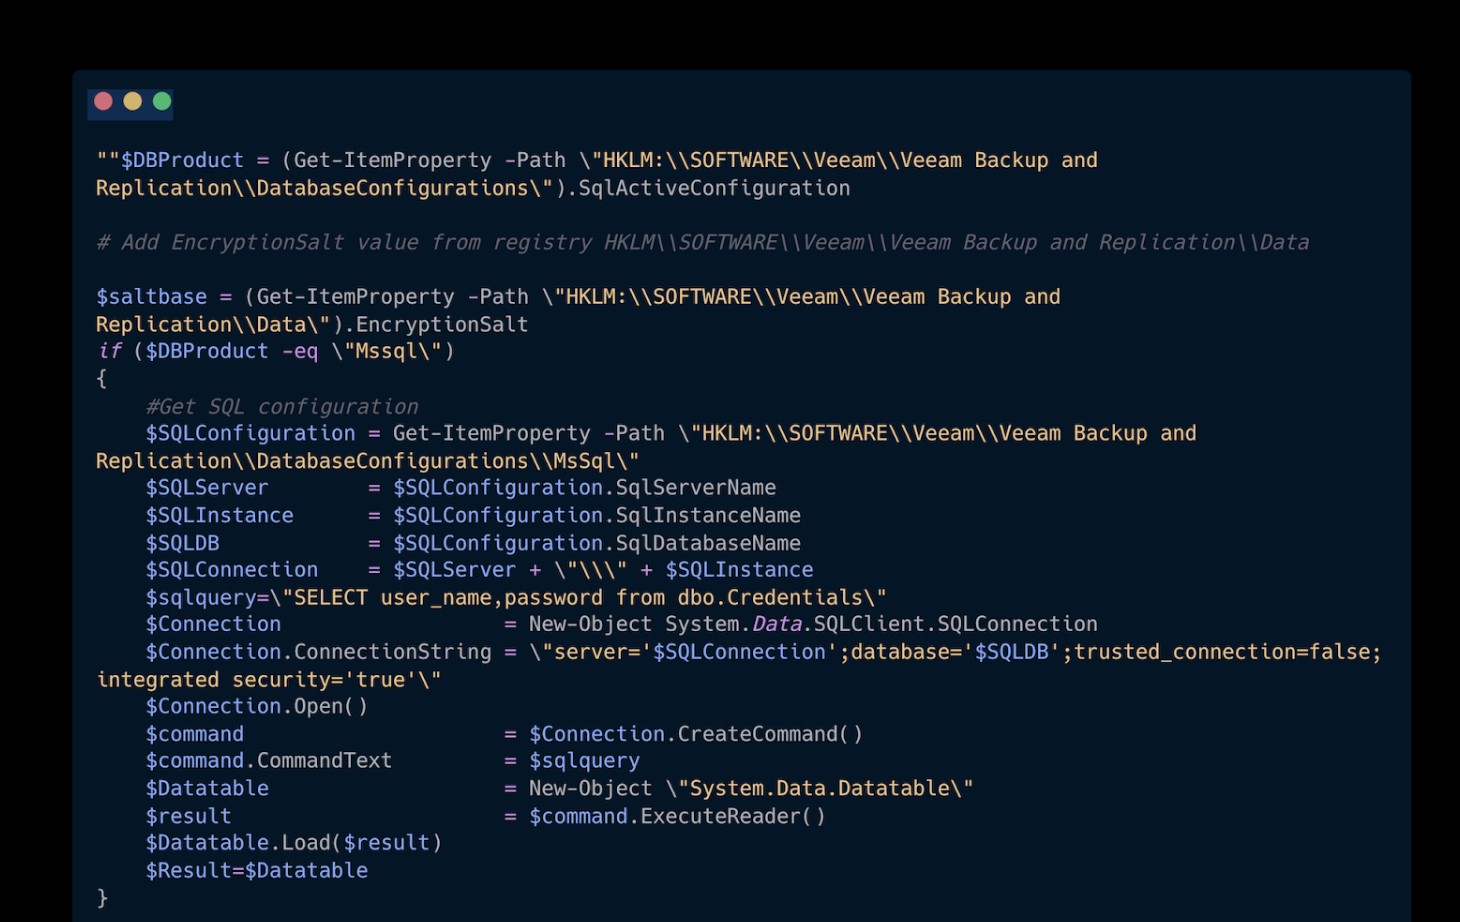
Ejemplo de un script de PowerShell que explota el CVE-2023-27532 en software Veeam desactualizado.
Pon al día tus parches:
- Configura actualizaciones automáticas siempre que sea posible. No hay excusas.
- Mantén un calendario regular de gestión de parches y cúmplelo.
- Ten un plan de acción para priorizar los parches, ya que no todas las vulnerabilidades son iguales.
Mantente proactivo, mantente protegido
Las vulnerabilidades de los endpoints no tienen que ser tu talón de Aquiles: son manejables con las estrategias y herramientas adecuadas. La capacitación en phishing, las soluciones de detección y respuesta para endpoints (EDR), las auditorías de RMM, los calendarios de parches y las medidas sólidas de autenticación son solo el comienzo.
Es hora de actuar y proteger tus sistemas antes de que los atacantes los tengan en la mira. No lo dejes al azar. Examina tus herramientas de ciberseguridad, capacita a tu equipo e implementa soluciones de protección de endpoints que se ajusten a tu configuración.
No hay mejor momento que ahora para activar Huntress y tener mejor seguridad de endpoints. Regístrate hoy para tu prueba gratuita.