

Últimamente se ha hablado mucho sobre la autenticación de dos factores (2FA) y la autenticación multifactor (MFA). Vemos cada vez más sitios web y aplicaciones que exigen 2FA; por ejemplo, Google anunció hace poco que 2FA estará activada de forma predeterminada para todas las cuentas, y además Huntress ya se subió a la tendencia de exigir MFA.
Pero eso nos hizo preguntarnos: ¿qué tan fácil es para los atacantes maliciosos evadir 2FA?
En un episodio reciente de Tradecraft Tuesday, hablamos sobre los distintos tipos de 2FA y si existe una “forma correcta” de configurar 2FA (o, mejor aún, MFA). Puedes volver a ver el episodio aquí, o seguir leyendo para conocer algunas conclusiones clave y ver qué tan fácil puede ser burlar 2FA.
¿Qué es 2FA?
La autenticación de dos factores es un método de verificación que exige a los usuarios proporcionar al menos dos formas de identificación para acceder a algo.
En lugar de pedir solo un nombre de usuario y una contraseña, 2FA exige un factor de verificación adicional, lo que puede reducir la probabilidad de un ciberataque exitoso. Estos factores pueden incluir:
- Conocimiento (algo que solo el usuario sabe)
- Posesión (algo que solo el usuario tiene)
- Inherencia (algo que solo el usuario es)
- Ubicación (un lugar donde solo el usuario está)
¿Por qué se usa 2FA?
Cuando piensas en autenticación, probablemente piensas en el típico nombre de usuario y contraseña (ese es el factor único). Pero, como todos sabemos, esas contraseñas se pueden robar, compartir, reutilizar o comprometer fácilmente de alguna forma.
En lugar de depender de un solo factor, 2FA agrega una capa adicional de seguridad al exigir otra forma o varias formas de autenticación, lo que en teoría dificulta que los hackers y usuarios no autorizados accedan a tus cuentas o dispositivos.
Cómo los atacantes evaden 2FA
Como la autenticación de dos factores agrega esa capa extra de seguridad, mucha gente asume que la vuelve infranqueable. Pero, como casi todo hoy en día, 2FA sí se puede evadir.
Veamos qué tan fácil es evadir 2FA. Para los fines de este ejemplo, nos vamos a enfocar solo en la autenticación basada en SMS, un método que permite a los usuarios verificar sus identidades con un código que se les envía por mensaje de texto.
El problema del intercambio de SIM
Como los ávidos usuarios de celulares y smartphones que todos somos, sabemos que las compañías telefónicas quieren brindarles a sus clientes el mejor servicio posible. Lamentablemente, esa necesidad de complacer se puede explotar fácilmente.
La imagen a continuación ilustra cómo los atacantes pueden engañar a las compañías telefónicas mediante una táctica llamada intercambio de SIM. En pocas palabras, el intercambio de SIM ocurre cuando un estafador roba tu número de celular al asignarlo a una nueva tarjeta SIM. Al llamar a la línea de servicio al cliente de tu compañía telefónica y dar algunos datos sobre ti, un hacker puede afirmar que tu teléfono y tarjeta SIM originales se perdieron o se dañaron, y que tiene una nueva tarjeta SIM que le gustaría activar.
Aquí tienes un vistazo al intercambio de SIM en acción:
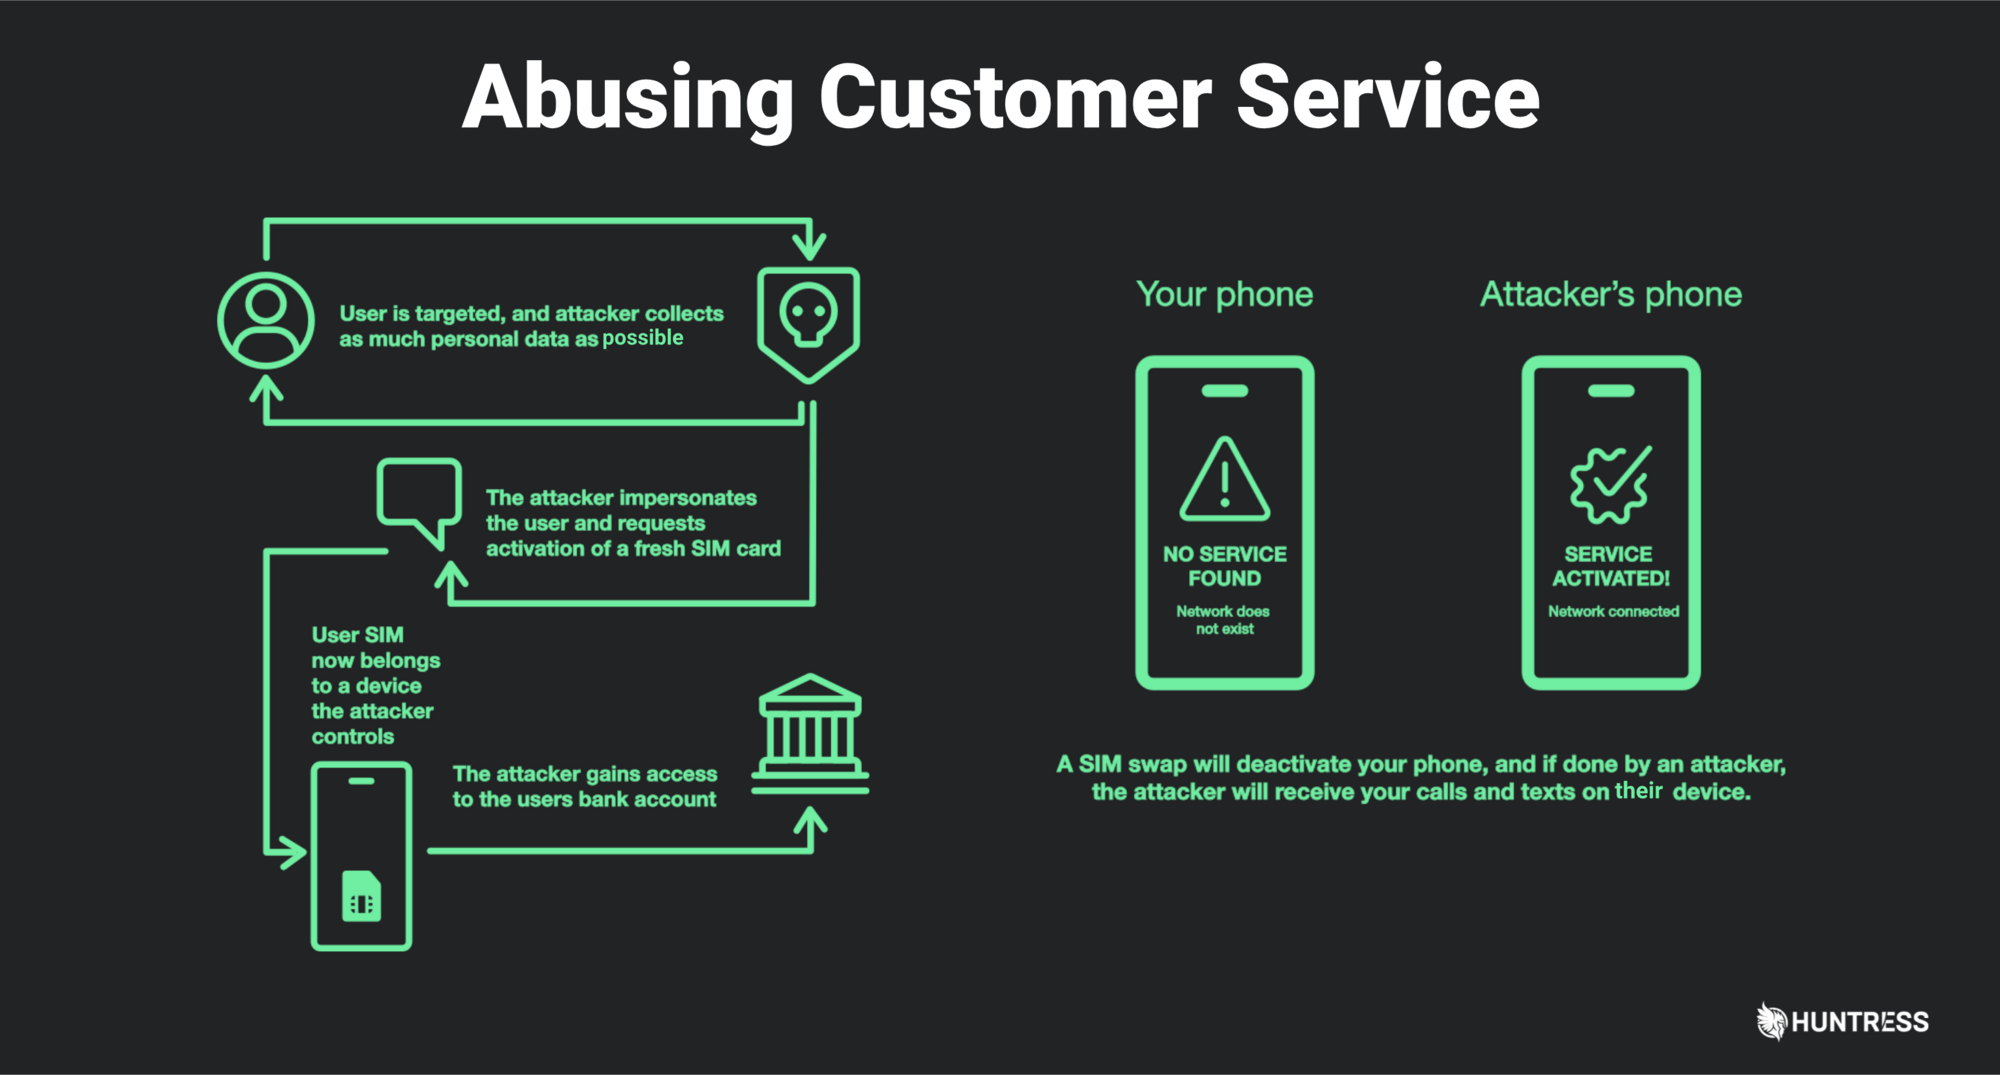
Pongamos esto en el contexto de 2FA basada en SMS. ¿Ves por qué el intercambio de SIM podría ser un problema enorme?
Si un atacante conoce tu nombre de usuario y contraseña, y logra engañar a tu compañía telefónica para hacer un intercambio de SIM, una vez que ingresa tus credenciales, ahora él recibe el código de autenticación por mensaje de texto y listo, ya entró. Ese supuesto segundo factor queda evadido, todo porque las personas son mucho más vulnerables que la tecnología.
Ten en cuenta: no buscamos asustarte; de hecho, los objetivos más comunes del intercambio de SIM son celebridades, políticos o directores ejecutivos de empresas Fortune 500. Pero lo que queremos resaltar es que, en este caso, la seguridad de tu autenticación por SMS depende de la seguridad (o falta de ella) de un operador externo.
¿Vale la pena configurar la 2FA?
Sí, totalmente. Las capas de seguridad son muy importantes, y la 2FA es una capa más en tu defensa contra los atacantes… pero, como hemos visto, no es perfecta.
En nuestro ejemplo, mostramos qué tan fácil es evadir la autenticación basada en SMS mediante el intercambio de SIM o la ingeniería social contra las compañías telefónicas. Es claro que los hackers se vuelven más sofisticados cada día; con poca información, pueden causar mucho daño. Así que, si es posible, evita depender solo de la autenticación por SMS al configurar la 2FA.
Y, por supuesto, está el argumento de la comodidad. Algunos usuarios se quejarán de que la 2FA es una molestia porque deben dar un paso adicional para iniciar sesión. Es comprensible, pero la ciberseguridad siempre implica una compensación. Dado el enorme costo de los incidentes de seguridad hoy en día, unos pasos extra son mucho menos dolorosos que lidiar con un ciberataque.
Y si hay algunas lecciones clave que podemos dejarte, son estas:
- Activa la 2FA o MFA siempre que sea posible. Además de educar a los usuarios para que usen contraseñas únicas en cada aplicación, esto reducirá la probabilidad de que su cuenta se vea comprometida.
- Aprovecha el SSO junto con la 2FA. Esto te permite tener un lugar central desde donde deshabilitar el acceso de los usuarios.
- Educa a tus usuarios sobre los beneficios de usar la 2FA. Entender las compensaciones puede hacer que el paso adicional sea menos molesto para los usuarios. Y, ya que estamos, recuérdales que no deben compartir sus tokens de 2FA con nadie más.
Si quieres más consejos sobre autenticación de dos factores o ver una demostración en vivo de una evasión real de 2FA, mira aquí nuestro episodio de Tradecraft Tuesday!