

A medida que la tecnología sigue avanzando a un ritmo exponencial, también lo hace la amenaza constante de los ciberataques. En el panorama digital de 2023, las empresas medianas se encuentran a la vanguardia de este campo de batalla de la ciberseguridad.
Cuando nos asociamos con Virtual Intelligence Briefing para nuestro informe State of Cybersecurity for Mid-Sized Businesses in 2023, buscábamos entender en qué áreas las empresas medianas tienen vacíos en sus herramientas, recursos y pilas de ciberseguridad, y qué desafíos cibernéticos les causan más carga. Descubrimos que estas empresas estaban mal equipadas en personal y no preparadas para enfrentar el panorama de amenazas actual.
Recientemente, organizamos un seminario web con Tom Riddle de Virtual Intelligence Briefing, Devon Harbord de Standard Supply y Topher Lyons de Huntress para hablar en detalle sobre estos desafíos y hallazgos, y explorar cómo las empresas medianas pueden protegerse de los crecientes impactos de los ciberataques. Puedes ver la grabación bajo demanda aquí, o seguir leyendo para el resumen.
Hallazgo clave n.º 1: las empresas medianas carecen del tiempo y las habilidades necesarias para lidiar con las amenazas de ciberseguridad
El tiempo es un recurso valioso, y no es diferente cuando se trata de ciberseguridad. Las exigencias de administrar una empresa mediana a menudo dejan poco espacio para la gestión de ciberseguridad, lo que hace que los equipos de TI y seguridad tengan dificultades para asignar suficiente tiempo y atención a abordar de forma integral las amenazas cibernéticas.
En nuestro informe de investigación, la falta de tiempo y la falta de habilidad encabezaron la lista de los desafíos internos de ciberseguridad más comunes. Esto también se cumplió entre los asistentes a nuestro seminario web: al hacerles la misma pregunta, las respuestas llegaron en el mismo orden.
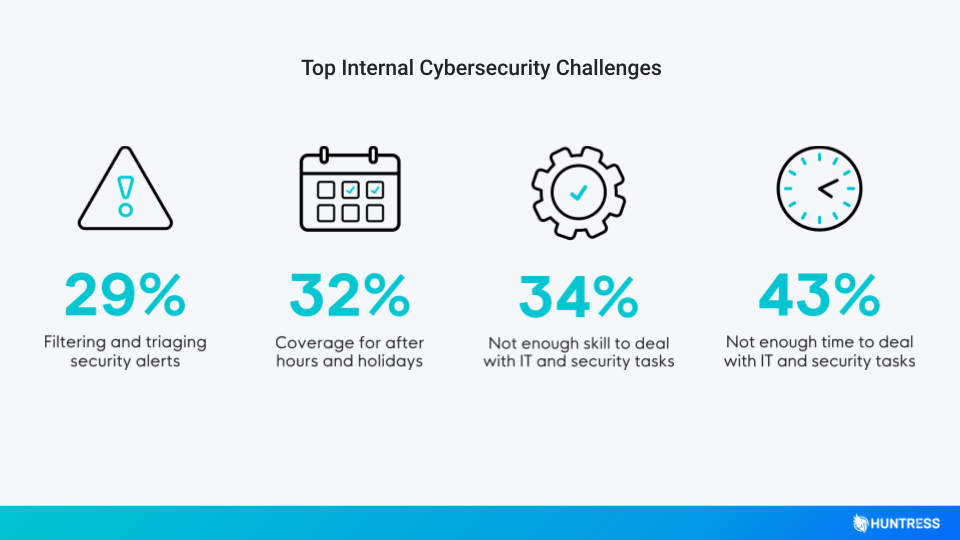
Además de las limitaciones de tiempo, las empresas medianas enfrentan otro obstáculo importante al lidiar con las amenazas de ciberseguridad: la brecha de habilidades. Reconocen la importancia de mantenerse al día con las últimas prácticas de seguridad, pero carecen de la experiencia necesaria para avanzar. Si bien existen educación y capacitación disponibles, la demanda de personal con conocimientos en ciberseguridad es alta, lo que dificulta que estas empresas atraigan y retengan profesionales capacitados.
Hallazgo clave n.º 2: las personas son el eslabón más débil
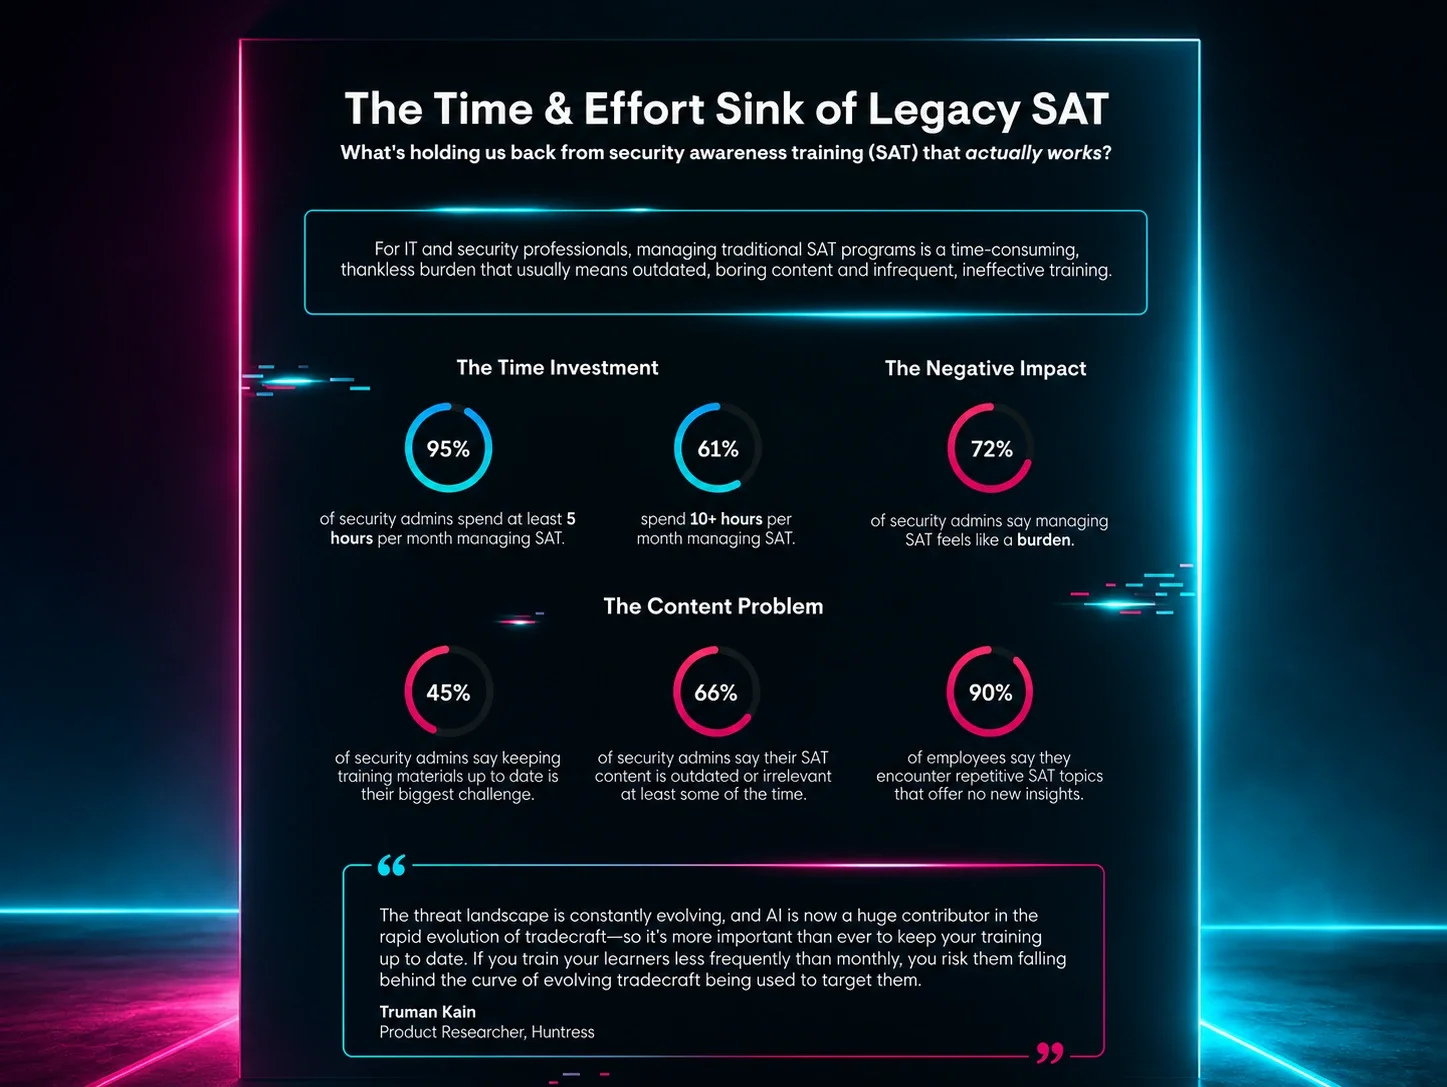
Curiosamente, security awareness training surgió como el área donde los asistentes al seminario web sintieron que necesitaban más ayuda. Esto difirió un poco de nuestra respuesta principal sobre la detección de amenazas avanzadas, según nuestro informe de investigación.
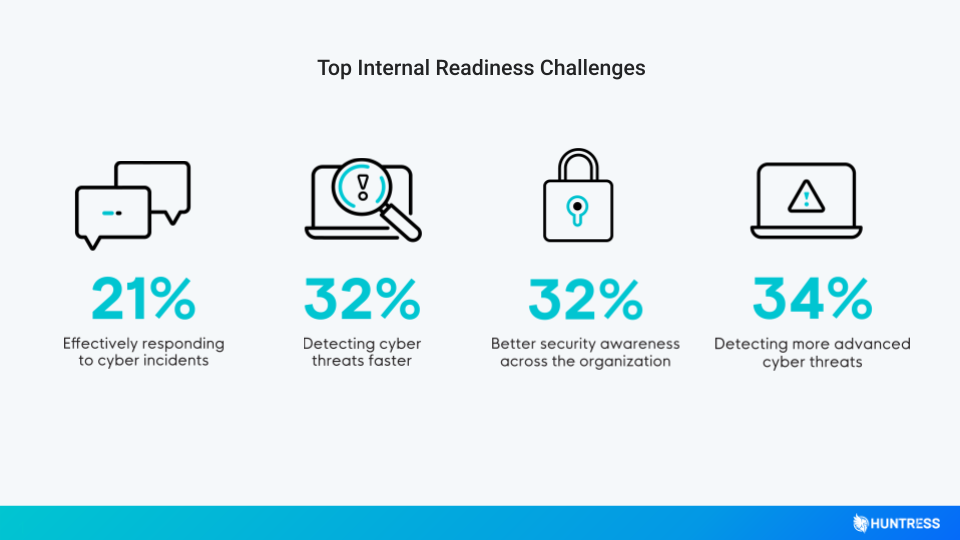
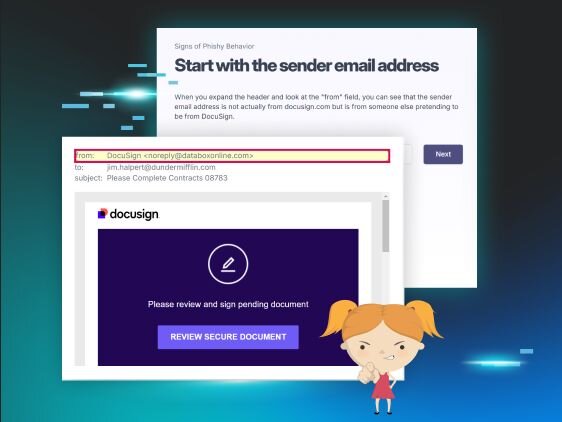
Si bien las herramientas de seguridad de vanguardia son indispensables, el factor humano sigue siendo una vulnerabilidad crítica hoy en día. Según un informe técnico de SANS de 2022, los hackers consideran que el phishing y la ingeniería social son los dos principales vectores de ataque que generan el mayor retorno de inversión. Esto resalta la importancia de security awareness training y cómo puede dar a los empleados el conocimiento y las habilidades necesarias para identificar y responder a amenazas como el phishing y mucho más.
Pero el desafío va más allá de simplemente ofrecer security awareness training: se trata de lograr que las personas realmente les importe la seguridad. La dura realidad es que muchos empleados de empresas medianas pueden ver la ciberseguridad como un concepto abstracto que no afecta directamente su trabajo diario. Eso hace que proteger ese eslabón más débil, los usuarios, sea aún más difícil. Creo que esta cita de uno de los encuestados resume perfectamente la lucha que las empresas medianas pueden sentir con respecto a security awareness training:
Hallazgo clave n.º 3: la ciberseguridad es una prioridad, pero el presupuesto es difícil de definir
Cuando se trata de presupuestar la ciberseguridad, las empresas medianas muestran diferentes enfoques. Algunas destinan fondos para abordar vacíos específicos en su infraestructura de seguridad, mientras que otras basan su presupuesto en las necesidades generales de seguridad de su negocio.
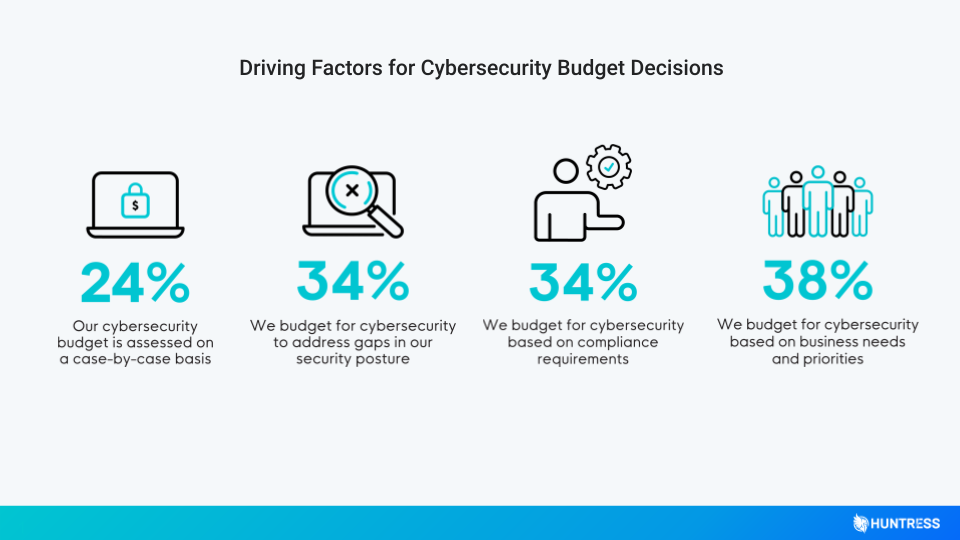
Algunas incluso combinan estos enfoques. Por ejemplo, Devon compartió que al principio se enfocaba en asignar presupuesto para abordar los vacíos de seguridad de Standard Supply, pero que ahora ha pasado a presupuestar herramientas de primer nivel y a optimizar su postura de seguridad según los requisitos específicos de su negocio.
Por supuesto, no hay una única manera o una manera correcta de presupuestar la ciberseguridad, pero lo más importante es que se vea como una prioridad al momento de asignar el presupuesto.
Mira el seminario web completo
No quiero adelantarte demasiado, así que te sugiero ver la grabación completa del seminario web para escuchar a nuestros panelistas hablar en profundidad sobre estos desafíos específicos y mucho más. Además, no querrás perderte la parte donde Devon comparte su experiencia personal sobre cómo logramos que Standard Supply abordara con éxito sus desafíos de seguridad más urgentes.