Inpulsado por IA.
Liderado por personas.
SOC gestionado creado para amenazas reales

Inpulsado por IA.
Liderado por personas.
SOC gestionado creado para amenazas reales

La mayoría de los SOC con IA solo te entregan reportes confusos. Huntress es diferente: nuestra IA hace el trabajo pesado de correlación e investigación, mientras los analistas del Huntress SOC toman cada decisión y cada respuesta, siempre — 24/7/365.

Threat Hunting impulsado por personas

La automatización sola no basta contra los hackers de hoy, y ahí es donde entran nuestros expertos humanos en seguridad. El Centro de Operaciones de Seguridad de Huntress, el centro de operaciones de seguridad (SOC), llena un vacío crítico en tu seguridad con un equipo global y temible disponible todo el tiempo. Investigan amenazas, analizan las tácticas de los atacantes y los detienen las 24 horas, los 7 días de la semana, para que tú no tengas que hacerlo.

Más de 100

Expertos en amenazas
en todo el mundo

98,9%

Puntaje de satisfacción
del soporte al cliente

83 mil

Reportes de incidentes confirmados de alta o crítica gravedad enviados en los últimos 12 meses

Cómo lo logra nuestro SOC inpulsado por IA

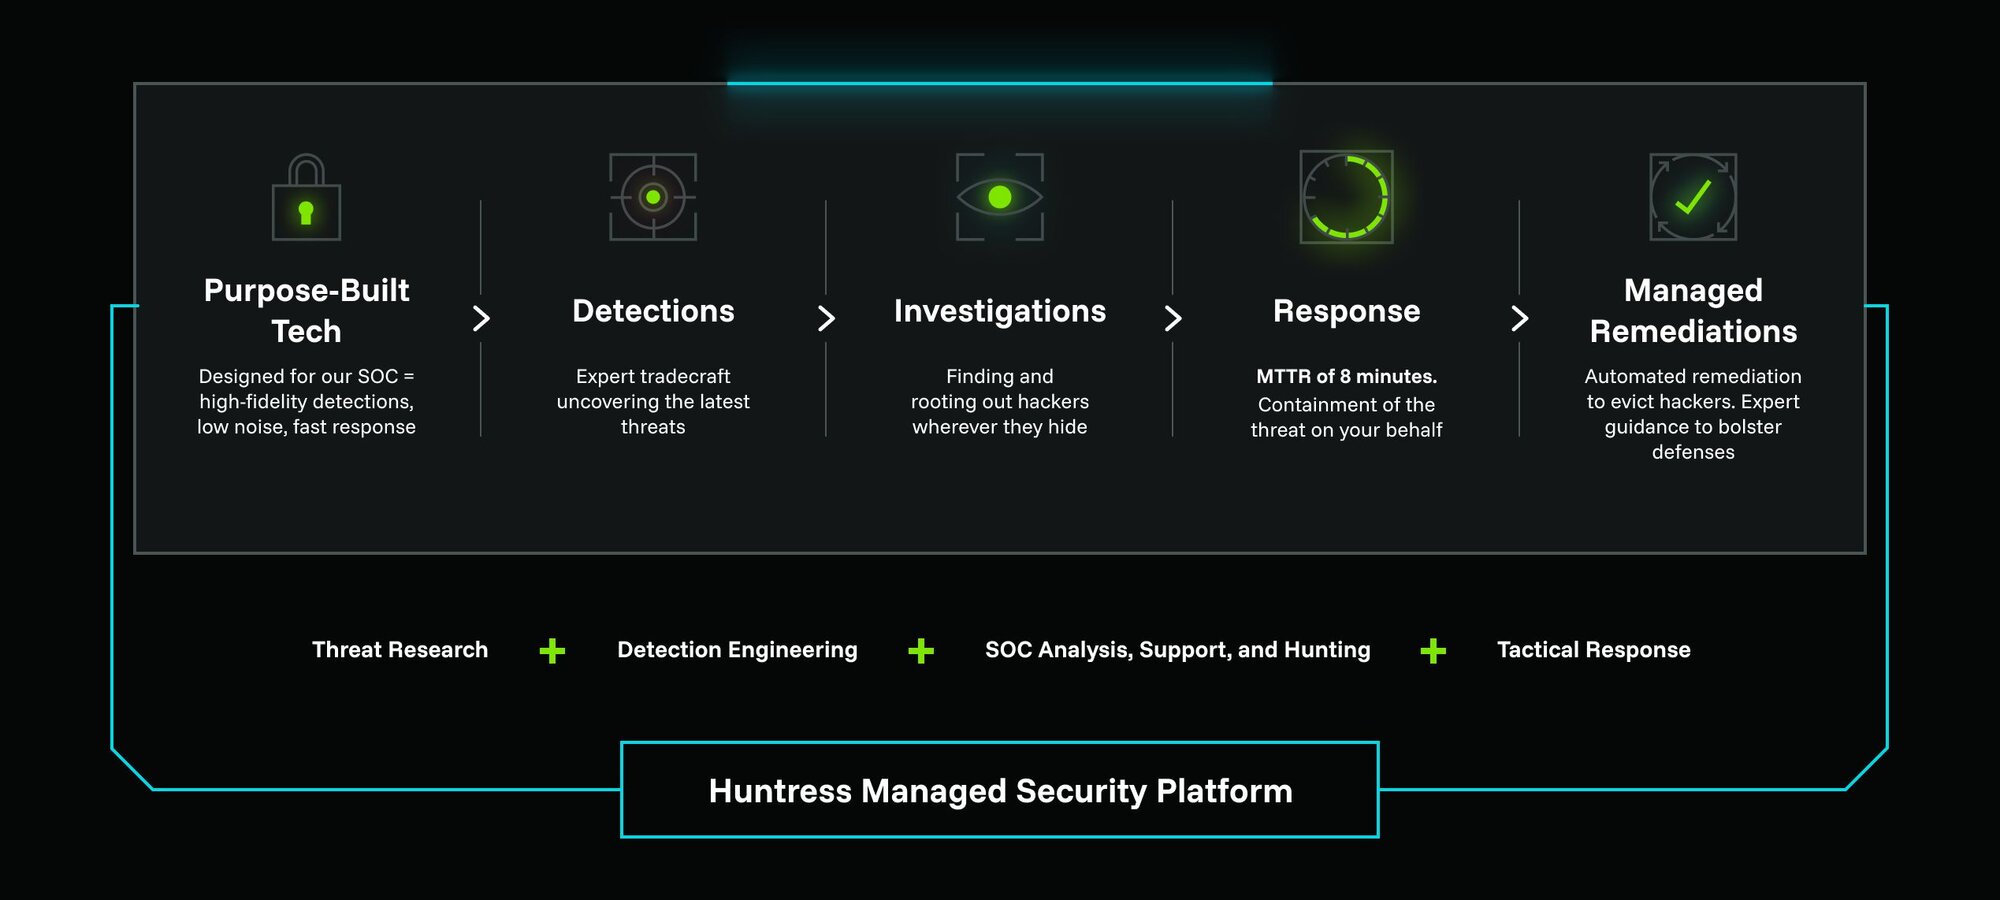
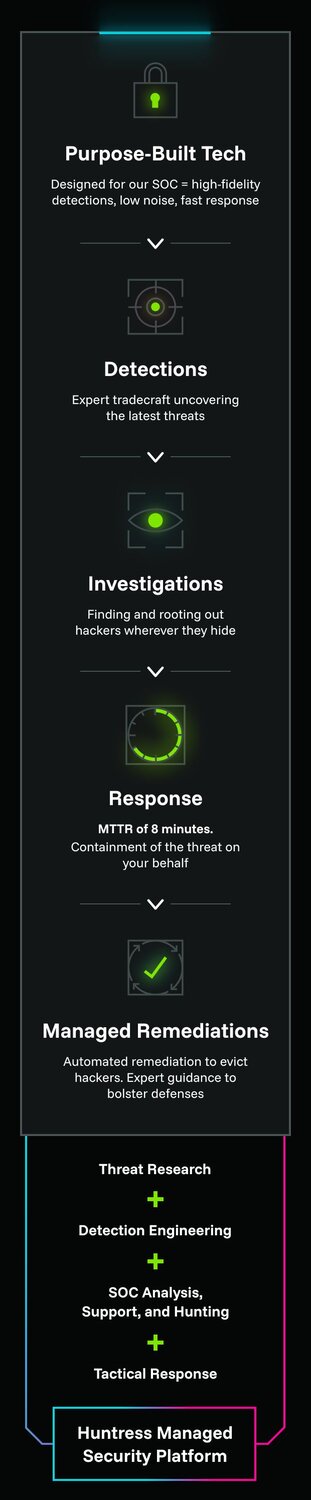
Otras soluciones crean herramientas de seguridad sin pensar en su SOC ni en cómo lo van a usar. Nosotros construimos toda nuestra plataforma para que funcione sin fricciones con nuestro SOC gestionado y así darles a ellos —¡y a ti!— las herramientas correctas para detener las amenazas modernas. Con la Huntress Agentic Security Platform, nuestra tecnología y nuestro equipo nunca están separados, así que obtienes lo mejor de ambos. 

Platform

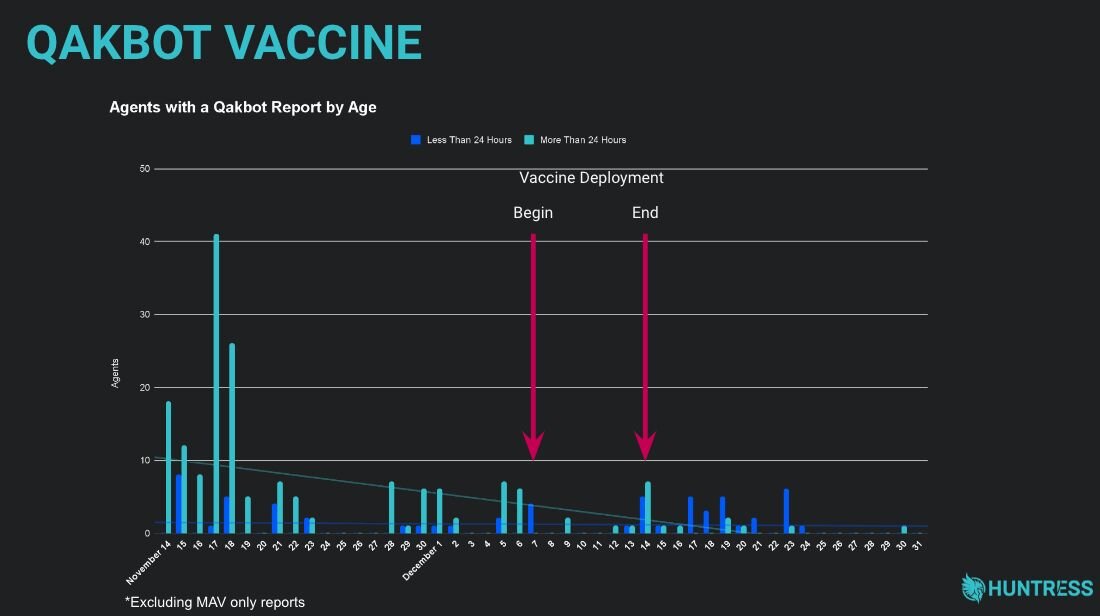
Amenazas que nuestro SOC ha aplastado

El Huntress SOC siempre está buscando las amenazas más avanzadas que atacan a empresas como la tuya. Así es como respondieron a algunas de ellas.

Huntress platform

SlashAndGrab

CVE-2024-1709, CVE-2024-1708

  • Hicieron ingeniería inversa de la vulnerabilidad de ScreenConnect rápidamente y entregaron una solución universal
  • Emitieron la primera guía pública de detección (con actualizaciones continuas)
  • Colaboraron directamente con ConnectWise para facilitar su respuesta

Presentes de forma destacada
en

Google logoGoogle logoGoogle logoGoogle logoGoogle logoGoogle logoGoogle logo

Dentro de la mente de un hacker

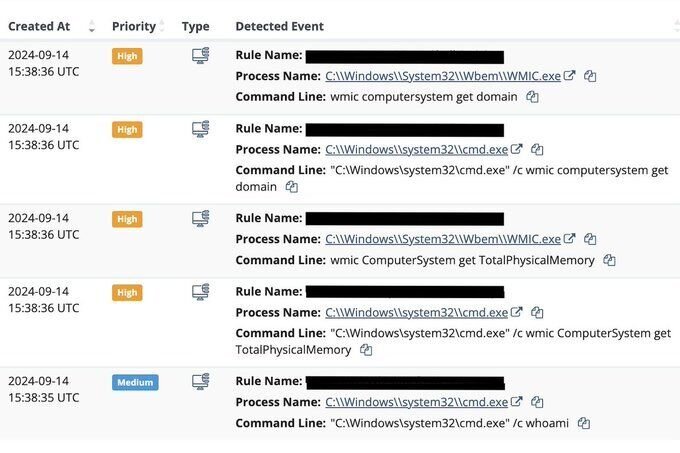
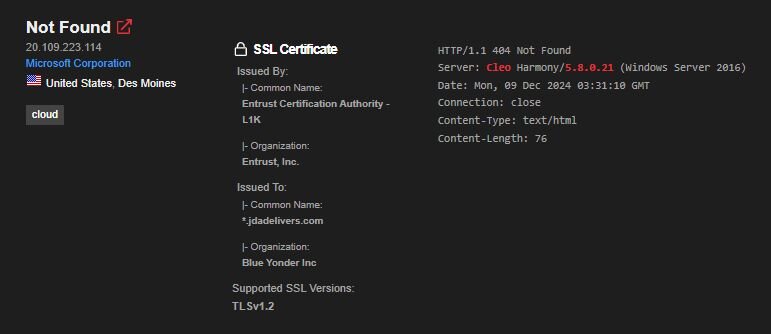
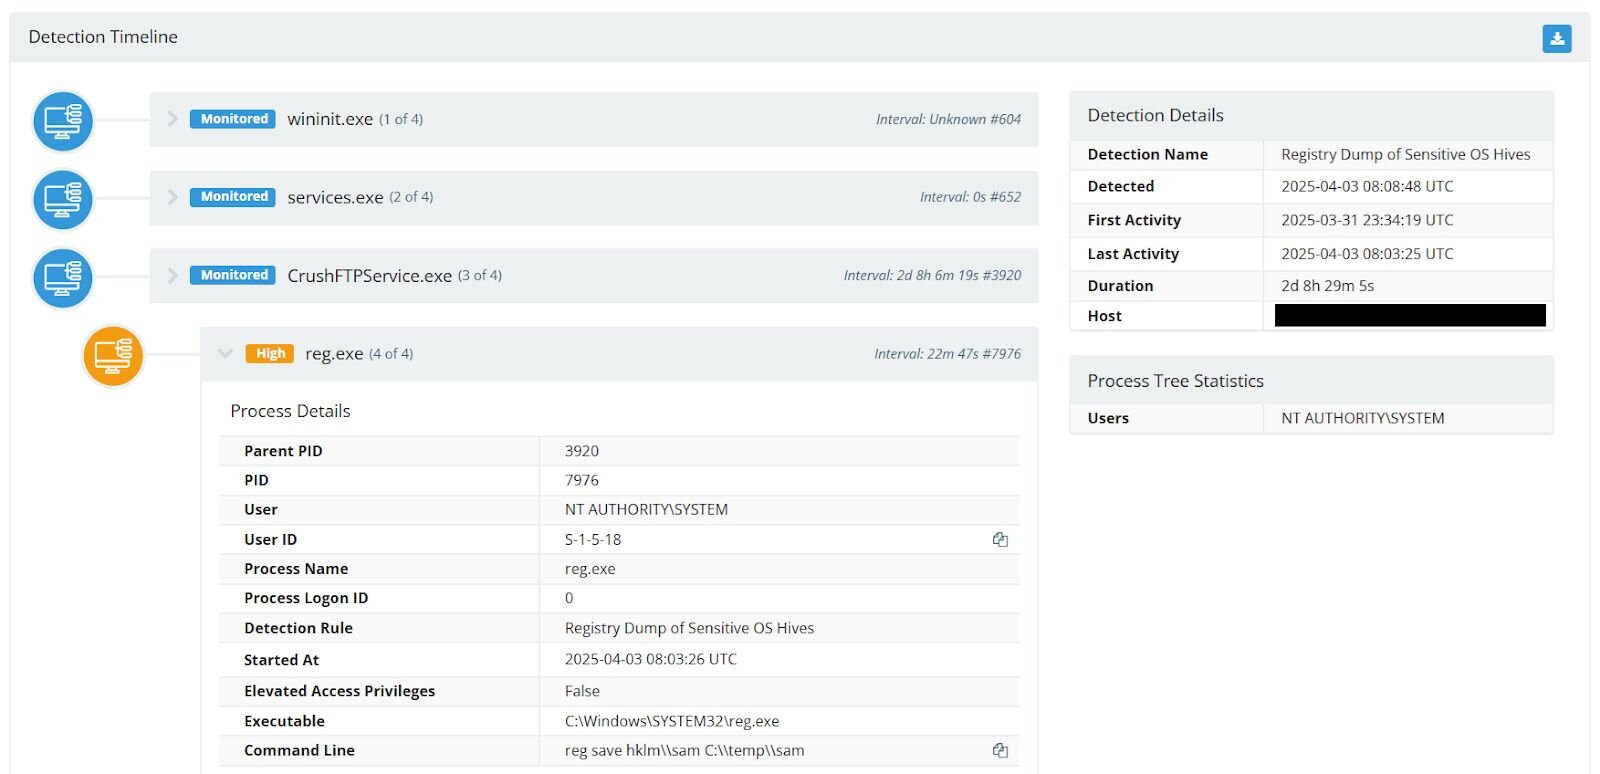
La IA puede acelerar las cosas, pero no tiene las perspectivas de nuestro SOC sobre las técnicas y los métodos de los hackers modernos. Mira estos ejemplos de lo que nuestro SOC gestionado vigila las 24 horas del día, los 7 días de la semana.

Captura de pantalla anotada que dice "Cibercriminal creando una puerta trasera"
Captura de pantalla anotada que dice "Actor de amenazas haciéndose pasar por una dirección de remitente interna y confiable"
Captura de pantalla anotada que dice "Reenvío de prueba social"
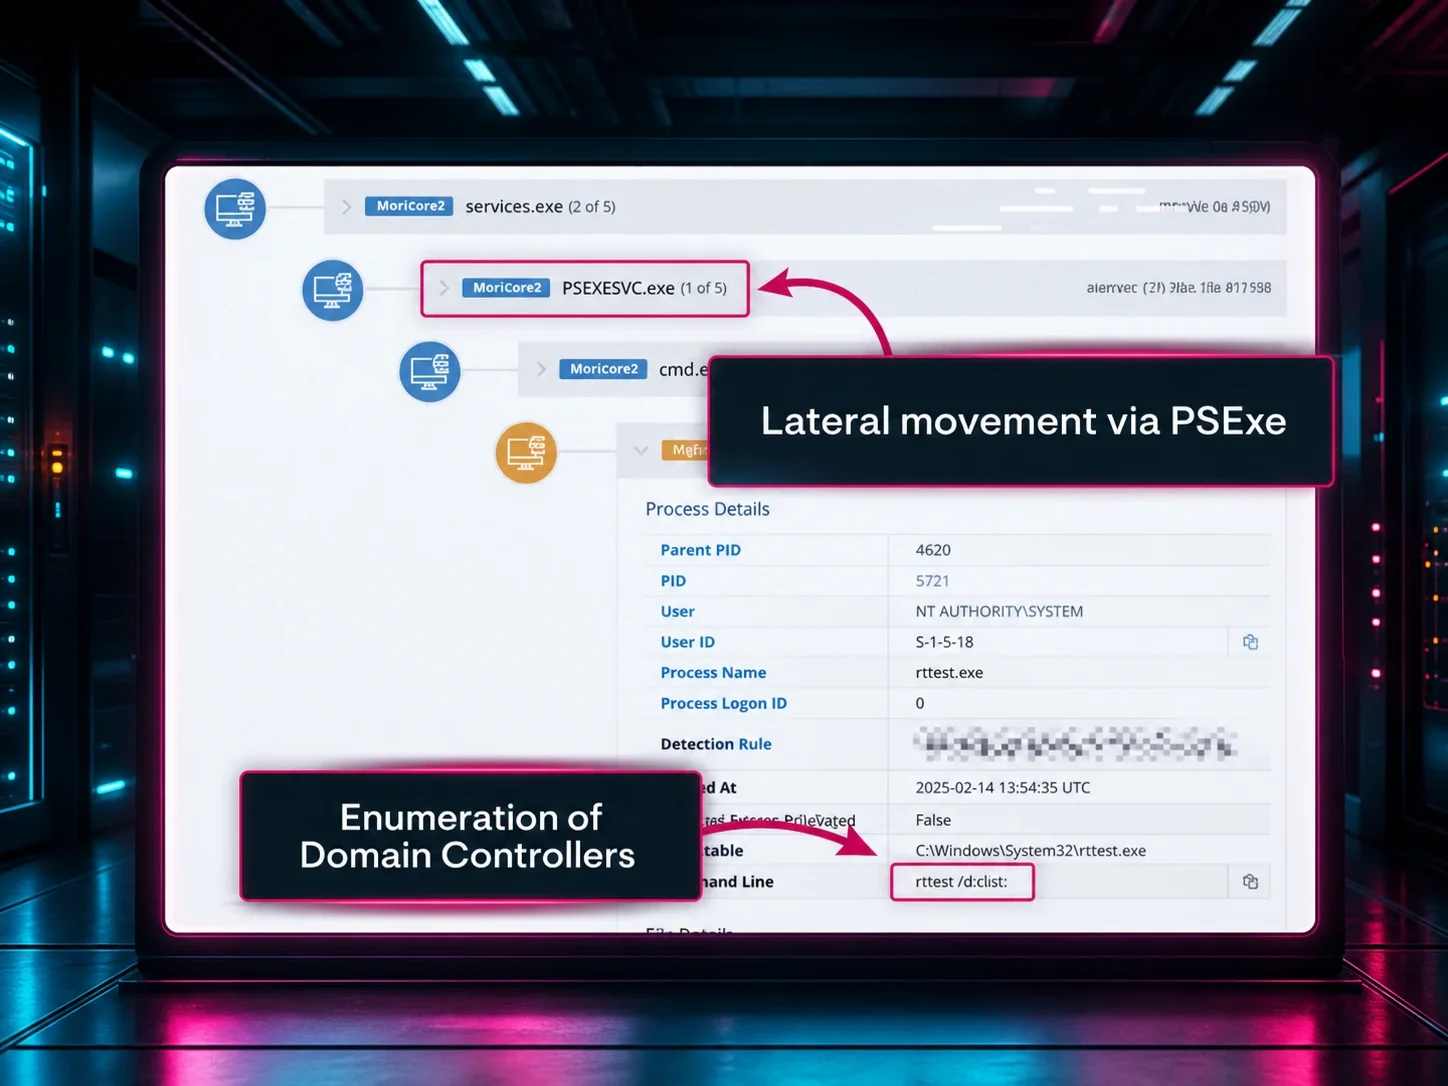
Captura de pantalla anotada que dice "Movimiento lateral de un dispositivo de borde a un endpoint"
Captura de pantalla anotada que dice "Preparación de ransomware y eliminación de la copia de sombra local de archivos"
Captura de pantalla anotada que dice "Nuestro SOC de élite 24/7 detecta un posible acceso no autorizado"
Captura de pantalla anotada que dice "Remediación de las aplicaciones fraudulentas"

Lo que dicen las personas sobre nuestros servicios de SOC gestionado

Más información sobre nuestros servicios de SOC

Más información sobre Recorrido de un incidente del SOC: cómo frenar a los hackers antes de que entren a tu red
Recorrido de un incidente del SOC: cómo frenar a los hackers antes de que entren a tu red
Video
Más información sobre Guía de SOC: qué hace un SOC moderno y cómo decidir si debes construir, comprar o contratar uno
Guía de SOC: qué hace un SOC moderno y cómo decidir si debes construir, comprar o contratar uno
Guide
Más información sobre Un día con el SOC: así trabaja el equipo de soporte del SOC de Huntress
Un día con el SOC: así trabaja el equipo de soporte del SOC de Huntress
On-Demand Virtual Event

Preguntas frecuentes sobre el SOC inpulsado por IA

Un SOC gestionado es el centro de operaciones de seguridad (SOC) al que te suscribes en lugar de construir uno tú mismo. En vez de contratar analistas, comprar e integrar múltiples herramientas y cubrir turnos las 24 horas, accedes a las capacidades del SOC (monitoreo, investigación, caza de amenazas y respuesta) como un servicio gestionado.

Con Huntress, un SOC disponible 24/7, liderado por humanos y asistido por IA, monitorea e investiga continuamente la actividad generada por Managed EDR, Managed ITDR y Managed SIEM. Nuestros analistas experimentados entienden las tácticas de los atacantes y saben a qué vale la pena prestarle atención. Al final del día, obtienes resultados que se sienten como los de un SOC interno, sin tener que construir uno.

Construimos toda la plataforma de Huntress para que funcione de la mano con nuestro SOC. Mantenemos la tecnología y la experiencia humana estrechamente conectadas desde la detección hasta la respuesta, para que tengas lo mejor de ambos mundos y las herramientas adecuadas para detener amenazas. 

Día a día, el Huntress SOC te ayuda a evitar que tu equipo se convierta en una oficina dedicada solo a cerrar alertas. Del lado del SIEM, usamos lo que llamamos Smart Filtering para quedarnos solo con las partes relevantes para la seguridad de tus datos de registro, en lugar de ingerir y generar alertas sobre cada evento posible. Del lado de endpoints e identidades, ajustamos las detecciones para enfocarnos en comportamientos de ataque reales. Nuestro SOC filtra la actividad que no representa un riesgo real antes de que llegue a tu cola. 

Como este es un enfoque administrado, el ajuste no es una configuración única; es algo que hacemos de forma continua a medida que vemos nuevas tácticas en millones de endpoints e identidades. En las operaciones del día a día, eso significa que ves muchas menos alertas de "por si acaso" y muchos más incidentes que claramente merecen atención.

Sí. Tu acceso incluye soporte de nuestro SOC disponible 24/7, y puedes hablar directamente con analistas cuando tengas preguntas sobre incidentes o necesites ayuda para interpretar actividad. 

Fuera de un incidente activo, puedes seguir comunicándote con Soporte del SOC de Huntress a través del portal y los canales de soporte para preguntas de seguimiento y orientación. Para eventos urgentes, ofrecemos Incident Notification por SMS y llamadas telefónicas a la lista de contactos de incidentes que configures, lo que permite al Huntress SOC comunicarse con tu personal de guardia ante incidentes críticos, incluso durante la noche o los fines de semana. Junto con las alertas por correo electrónico y los informes de incidentes, esto te da múltiples formas de contactar al Huntress SOC y coordinar acciones en situaciones de alto estrés.

Interactúas con nuestro Huntress SOC a través del portal de Huntress, donde puedes revisar los detalles del incidente y trabajar con nuestro personal de soporte y del SOC para aclarar qué sucedió y qué hacer a continuación. Para eventos de alto impacto, el equipo del SOC que investigó el incidente pone esos hallazgos en tus manos rápidamente, para que no te quedes sin respuestas en medio de una investigación.

Sí. Nuestro SOC global 24/7 observa continuamente la telemetría proveniente de Managed EDR, Managed ITDR y Managed SIEM. Ya sea que algo ocurra a las 10 a. m. o a las 2 a. m., hay analistas reales en turno, respaldados por automatización, revisando alertas y decidiendo qué necesita atención.

Cuando ocurre algo sospechoso, se detecta y se investiga sin importar la hora del día. Nuestro equipo del SOC lo revisa, determina si es benigno o malicioso, y lo cierra o lo escala como un incidente. Los incidentes confirmados generan un informe detallado y notificaciones. Para amenazas de alto impacto, nuestro SOC también puede llevar a cabo acciones de respuesta compatibles con nuestros productos (como aislar endpoints o remediar ataques basados en identidad), para que no despiertes con una larga lista de alertas sin atender por la mañana.

La mayoría de las plataformas XDR y MDR son muy buenas generando alertas; son menos claras sobre quién se sentará frente a esas alertas a las 2 a. m. Sin un SOC, tu equipo sigue siendo responsable de ajustar reglas, filtrar falsos positivos, investigar eventos cuestionables y coordinar la respuesta, todo además de su trabajo diario.

Nuestro SOC agrega el elemento humano sobre esa telemetría. Nuestros analistas observan las detecciones provenientes de Managed EDR, Managed ITDR y Managed SIEM, revisan lo que parece sospechoso y deciden si es una amenaza real. Cerramos el ruido, escalamos los incidentes reales con explicaciones claras, y, donde esté disponible y habilitado, llevamos a cabo acciones de respuesta a través de la plataforma. Esa es la diferencia entre "tenemos una herramienta poderosa" y "tenemos expertos que la usan activamente por nosotros, las 24 horas, los 7 días de la semana."

Construir un SOC interno puede tener sentido si eres una organización grande con el presupuesto, la escala y la necesidad de contratar y retener un equipo de seguridad completo, comprar e integrar múltiples herramientas, y mantener cobertura las 24 horas. Si tienes esa escala y quieres control total sobre tu contenido de detección, flujos de trabajo y SLA, un SOC interno puede ser la decisión correcta.

Para la mayoría de las organizaciones con las que trabajamos, optar por un SOC gestionado es más simple y más realista. Si tu equipo de TI o seguridad es pequeño, si ya estás sobrecargado, o si estás tratando de implementar cobertura 24/7 en docenas o cientos de clientes, el SOC gestionado de Huntress te da las siguientes capacidades (y más) como servicio: monitoreo e investigación 24/7, validación de amenazas dirigida por analistas, reportes de incidentes y orientación sobre los próximos pasos. Te damos cobertura ininterrumpida de analistas que hacen este trabajo todos los días, usando detecciones y flujos de investigación que la mayoría de los equipos simplemente no tienen la capacidad de ejecutar internamente.

Para hacer nuestro trabajo, necesitamos telemetría confiable y la capacidad de realizar ciertas acciones cuando se confirma una amenaza. Para los endpoints, eso significa implementar el Huntress Agent en dispositivos compatibles con Windows, macOS y Linux, para que podamos ver el comportamiento de los procesos, la persistencia y otros indicadores, y activar acciones de respuesta de EDR cuando sea necesario.

Para identidad y correo electrónico, conectas Huntress a Microsoft 365 usando permisos, para que Managed ITDR pueda leer eventos de inicio de sesión, cambios de configuración y señales a nivel del buzón, y, cuando esté habilitado, remediar automáticamente deshabilitando cuentas comprometidas o limpiando reglas de bandeja de entrada maliciosas. Para SIEM, configuras firewalls, VPN y otros sistemas para que nos envíen registros, típicamente a través del agente o de syslog, para que nuestro SOC pueda ver eventos de red e infraestructura junto con los datos de endpoints e identidades.

El resultado neto es un modelo de mínimo privilegio: obtenemos el acceso necesario para monitorear y remediar dentro del alcance de la plataforma, y tú conservas el control sobre tu entorno más amplio y tus procesos de negocio.

Cuando nuestro SOC confirma una amenaza real, creamos un incidente en el portal de Huntress y te enviamos un reporte de incidente detallado por correo electrónico. Muchos clientes también integran Huntress con su PSA o sistema de tickets, de modo que esos mismos incidentes abren tickets automáticamente para tus técnicos en las herramientas que ya usas.

Como nuestro SOC funciona 24/7, esas escalaciones ocurren en el momento en que sucede el incidente, no solo durante el horario laboral. Luego, tu equipo puede decidir cómo distribuir esa información internamente. Un patrón común es dejar que nosotros generemos los correos o tickets de incidentes, y que tus sistemas internos o las herramientas de tu MSP los reflejen en Slack o Microsoft Teams para el personal de guardia. Nosotros nos enfocamos en darte incidentes rápidos y precisos; tú decides cómo se reflejan en tus flujos de trabajo fuera de horario.

Sí. Diseñamos Huntress para que funcione junto con las herramientas que ya tienes, en lugar de forzar un reemplazo total. Managed EDR puede coexistir con otros agentes de seguridad y ofrece una integración profunda con Microsoft Defender, de modo que puedes administrar centralmente las políticas de Defender y aun así contar con la vigilancia de nuestro SOC sobre comportamientos sospechosos en los endpoints. Nuestro Managed SIEM puede recibir registros de tus firewalls, VPN y demás infraestructura existente mediante syslog o el agente de Huntress, y almacena esos registros en nuestro cloud mientras nuestro SOC los usa para la detección e investigación. 

En el lado de identidad, Managed ITDR se conecta directamente con Microsoft 365 y funciona bien con tu proveedor de identidad y configuración de MFA actuales. Y en la capa de operaciones, nos integramos con los sistemas de PSA y de tickets más comunes para que los incidentes puedan fluir hacia las herramientas donde tus técnicos trabajan a diario.

Cada vez que nuestro SOC confirma un incidente, recibes un informe en el portal de Huntress. Ese informe detalla qué se detectó, cuál es el impacto probable y qué acciones tomamos o recomendamos que tomes a continuación. Estos informes están diseñados para que los entiendan tanto técnicos como directivos, y se pueden exportar o adjuntar a tu propia documentación interna y flujos de trabajo de tickets.

En el aspecto de cumplimiento, Managed SIEM es donde se realiza la mayor parte del trabajo pesado. Centralizamos los registros de tus sistemas clave, los almacenamos de forma segura y ofrecemos funciones de búsqueda e informes que puedes usar para responder preguntas de auditores y demostrar que estás monitoreando tu entorno. Huntress Managed SIEM te permite acceder tanto a la respuesta ante amenazas como a un cumplimiento reforzado a un precio predecible, alineándose bien con programas como SOC 2, HIPAA, PCI DSS y CMMC que requieren centralización de registros y monitoreo de seguridad.

Diseñamos Huntress para que sea rápido de implementar. En el caso de las pruebas y los clientes nuevos, la incorporación puede completarse en minutos, y muchos administradores logran implementar nuestro agente y empezar a recibir la primera telemetría en menos de una hora. La implementación suele tomar minutos y no interrumpe a los usuarios finales. 

En entornos más grandes, el tiempo total de implementación depende principalmente de qué tan rápido puedas implementar el Huntress Agent y conectar fuentes como Microsoft 365 y otras fuentes de datos. Pero el SOC comienza a monitorear en cuanto esos primeros sistemas se registran; no necesitas esperar a una implementación completa en toda la flota para empezar a tener cobertura.

Para comenzar, necesitarás una forma de implementar el agente endpoint de Huntress (por ejemplo, mediante RMM u otra herramienta de administración), el acceso adecuado para conectar los inquilinos de Microsoft 365 para Managed ITDR, y la información o el acceso de cualquier sistema cuyos registros quieras enviar a Managed SIEM, como firewalls o VPN. A partir de ahí, nuestro SOC comienza a monitorear en cuanto los datos empiezan a fluir, y verás los incidentes en el mismo portal que usarás día a día.

Nuestro equipo, tus defensas

Descubre cómo un SOC de élite disponible las 24 horas, los 7 días de la semana, puede fortalecer a tu equipo. Comienza hoy tu prueba gratuita y descubre cómo el Huntress SOC puede ayudarte.

Prueba Huntress gratis