

Zarpando con SIEM
Si alguna vez has estado en un crucero, quizás recuerdes mirar la lista de actividades diarias del barco y sentirte abrumado. Probablemente encontraste de todo, desde trivia de Star Wars hasta baile de salón competitivo y películas nocturnas. Con tantas opciones disponibles, seguramente terminaste deseando una forma más fácil de filtrar esas opciones en una lista más manejable de los eventos más relevantes.
La gestión de eventos e información de seguridad (SIEM) puede no ser un crucero (aunque a veces desearíamos que lo fuera), pero sí administra una gran cantidad de datos de registro que ingiere. Al igual que en nuestro escenario de actividades, debe priorizar listas extensas y notificar solo los eventos más importantes. Si suena abrumador, es porque lo es. Por suerte, hay una forma de hacer que SIEM sea más inteligente en esta tarea.
Embudo de registro a alerta: más registros, más problemas
Si haces una búsqueda rápida en línea de "relación de registro a alerta", encontrarás enseguida embudos que muestran el flujo de registros desde datos sin procesar hasta registros analizados, eventos de seguridad, incidentes y, finalmente, alertas. Aunque estos pueden ser impresionantes, a todos nos queda la misma pregunta: ¿por qué empezamos con tantos datos en primer lugar?
El embudo de registro a alerta es innecesariamente complejo. Por lo general, llegan terabytes de datos sin procesar que se filtran hasta llegar a un puñado de alertas. En lugar de revisar todo ese ruido, ¿no tendría más sentido empezar con una versión más limpia y condensada de los datos sin procesar, ya ajustada a información procesable?
Datos de registro inflados: todo volumen, ninguna ganancia
Exploremos algunas formas en que terminamos inflando los datos de registro que ingerimos sin siquiera darnos cuenta.
Cumplimiento normativo
Empecemos con uno de los casos más comunes: el cumplimiento normativo. Una búsqueda rápida sobre el cumplimiento de los Estándares de Seguridad de Datos de la Industria de Tarjetas de Pago (PCI DSS) revela lo siguiente, tomado de los PCI Security Standards.
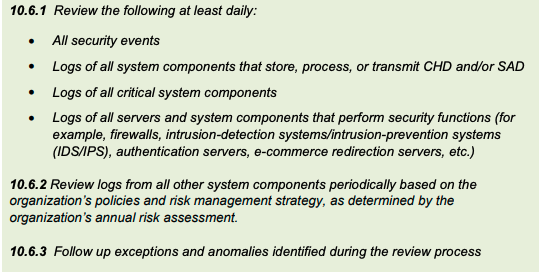
Si bien esto puede parecer bastante sencillo, al profundizar un poco más nos damos cuenta de que no todo es lo que parece. Según la sección 2.1.1 de los PCI Security Standards:
El glosario de PCI DSS define un evento de seguridad como "una ocurrencia que una organización considera que tiene posibles implicaciones de seguridad para un sistema o su entorno. En el contexto de PCI DSS, los eventos de seguridad identifican actividad sospechosa o anómala". Ejemplos de eventos de seguridad incluyen intentos de inicio de sesión por cuentas de usuario inexistentes, fallas excesivas de autenticación de contraseña, o el inicio o apagado de procesos de sistema sensibles. Lamentablemente, determinar los tipos específicos de eventos y actividades que deben constituir eventos de seguridad depende en gran medida de cada entorno individual, los sistemas presentes en ese entorno y los procesos de negocio a los que sirve ese entorno. Por lo tanto, cada organización debe definir por sí misma qué eventos y actividades del sistema representan "eventos de seguridad".
De inmediato notamos el problema de fondo: los ejemplos específicos de "eventos de seguridad" son difíciles de definir. Una de las preguntas comunes durante la mayoría de las demostraciones de productos SIEM es: "¿Puedes decirme o mostrarme qué debo registrar para el cumplimiento normativo?". Con demasiada frecuencia, la respuesta es "todo". Sin embargo, al observar la sección 10.6.1, el consenso siempre es recopilar de componentes específicos y de cualquier otra cosa que consideres un evento de seguridad.
Aunque recopilar todo puede parecer una solución ideal, los mandatos de cumplimiento normativo no lo exigen. Además, la ley de los rendimientos decrecientes determina cuánto de esos datos será útil durante un posible evento de seguridad. Salvo un subconjunto muy pequeño de regulaciones de cumplimiento, no se requiere almacenar todos los datos en todos los ámbitos.
Registros de depuración
Los registros de depuración pueden, al final, convertirse en un dolor de cabeza. Este es otro tipo de datos de registro que se recopila en exceso. Si bien parte de estos datos puede ser válida, a menudo hay un exceso de registros que puede pasar desapercibido a primera vista. Tomemos como ejemplo una conexión VPN. Al solucionar posibles problemas de red con una VPN, ocurren múltiples pasos mientras tu computadora se conecta al servidor VPN, se enruta hacia el destino solicitado y regresa hacia ti. Duo Security lo explica con bastante claridad, como puedes ver a continuación.
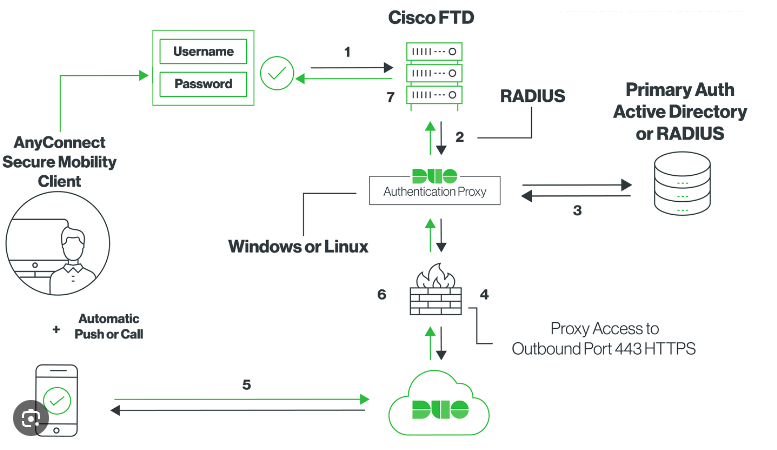
Al examinar esta imagen, hay dos áreas que claramente se clasificarían como eventos de seguridad:
- Autenticación de contraseña de seguridad
- MFA (autenticación multifactor)
Fuera de esos dos eventos, aunque el resto de los datos de depuración podría ser interesante, el valor de seguridad disminuye rápidamente. Esto no quiere decir que tu amigable equipo de redes del vecindario no encuentre valor en ellos. Pero desde la perspectiva de un profesional de seguridad, el núcleo de la investigación gira en torno a los dos puntos de registro mencionados arriba. Al igual que en nuestro ejemplo de cumplimiento normativo, aunque podamos almacenar la totalidad de los datos de depuración en SIEM, desde una perspectiva de seguridad, filtrar los datos de registro innecesarios nos ayudaría a identificar problemas más rápidamente.
Registros de operaciones de TI
Cuando tu endpoint o servidor indica que su disco está lleno, te informa qué servicios están disponibles o te notifica sobre el rendimiento general de tu dispositivo, eso son los registros de operaciones de TI haciendo lo suyo. Son útiles para las operaciones diarias, ya sea que estés actualizando tu SSD por uno nuevo y más potente o simplemente monitoreando el rendimiento general de varios servicios. Pero su relevancia para la seguridad es otra historia. Imagina revisar tus alertas de SIEM para proteger a tu empresa, solo para verte bombardeado con avisos repetidos de estos registros.
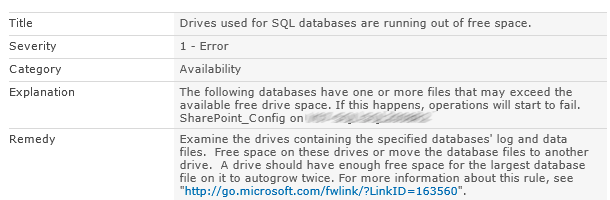
¿Es importante agregar espacio a tu base de datos? Claro, dale a esa base de datos SQL más espacio, tal como lo pide la alerta del evento. Si bien esto podría ser un posible problema de seguridad si lo causara un malware que llena espacio, no cumple con la necesidad de detección, investigación o requisitos de cumplimiento normativo. Sabiendo esto, ¿qué tan pertinente es almacenar en SIEM los registros de operaciones de disco lleno? Probablemente no sea una alta prioridad, especialmente si ya usas herramientas de monitoreo de disponibilidad de servicios dedicadas a darte esta información de primera mano. Se podría argumentar que se quiere centralizar todos los datos en una sola plataforma SIEM. La pregunta entonces es: ¿el propósito de tu SIEM es simplemente ser un repositorio de registros? Sin embargo, si necesitas que tu SIEM sea una plataforma enfocada en la seguridad y dirigida a amenazas, entonces alimentarlo con datos que otras herramientas ya pueden manejar quizás no sea la mejor opción.
Con todo este exceso de datos circulando, ¿cuáles son las prácticas comunes de la industria para abordarlo? Puede que te sorprenda.
Ojos que no ven, corazón que no siente
Si tuvieras que guardar algunas de tus pertenencias, podrías llevarlas a una empresa de almacenamiento que te permita guardar tus artículos por un precio fijo. Pero supongamos que esa empresa insiste en que guardes todo lo que posees —muebles, refrigerador, autos— en sus instalaciones, en lugar de permitirte conservarlo en casa. Peor aún, todo lo que compres de ahora en adelante también debe almacenarse con ellos. Parece un poco excesivo y hasta algo absurdo, pero esto ocurre a diario con los proveedores de SIEM. El enfoque del mercado para SIEM es recolectar todos los registros posibles y enviárselos. ¿Por qué? Porque si cobran por los datos ingeridos, entre más envíes, más pueden cobrar. No sorprende que los proveedores fomenten esto y se abstengan de analizar qué debería recolectarse y qué no. No tiene sentido comercial hacerlo, y es una de las razones por las que las pequeñas y medianas empresas (SMB) han quedado fuera del mercado de SIEM por años debido a los precios.
Ajuste fino
El ajuste (tuning) es una práctica común entre los proveedores de SIEM hoy en día. Se trata de modificar las detecciones —decidiendo qué se queda y qué se elimina— para reducir los falsos positivos y mejorar la precisión. Esto normalmente ocurre justo después de la implementación y puede tomar desde dos semanas hasta varios meses. Al final, los datos se reducen, se analizan y se almacenan o se ponen a disposición para consultas de búsqueda. Pero aquí está el problema: este enfoque pasa por alto la idea de filtrar los datos antes de recolectarlos, y hay una razón básica: el costo. Las empresas de big data necesitan grandes costos de datos para prosperar. No sorprende que el ajuste se haga después de que el cliente ya incurrió en los gastos.
¿Existe una mejor manera de evitar trasladarte los costos sin dejar de cumplir con los requisitos de cumplimiento y las mejores prácticas de seguridad? Por supuesto.
Captura los datos que importan
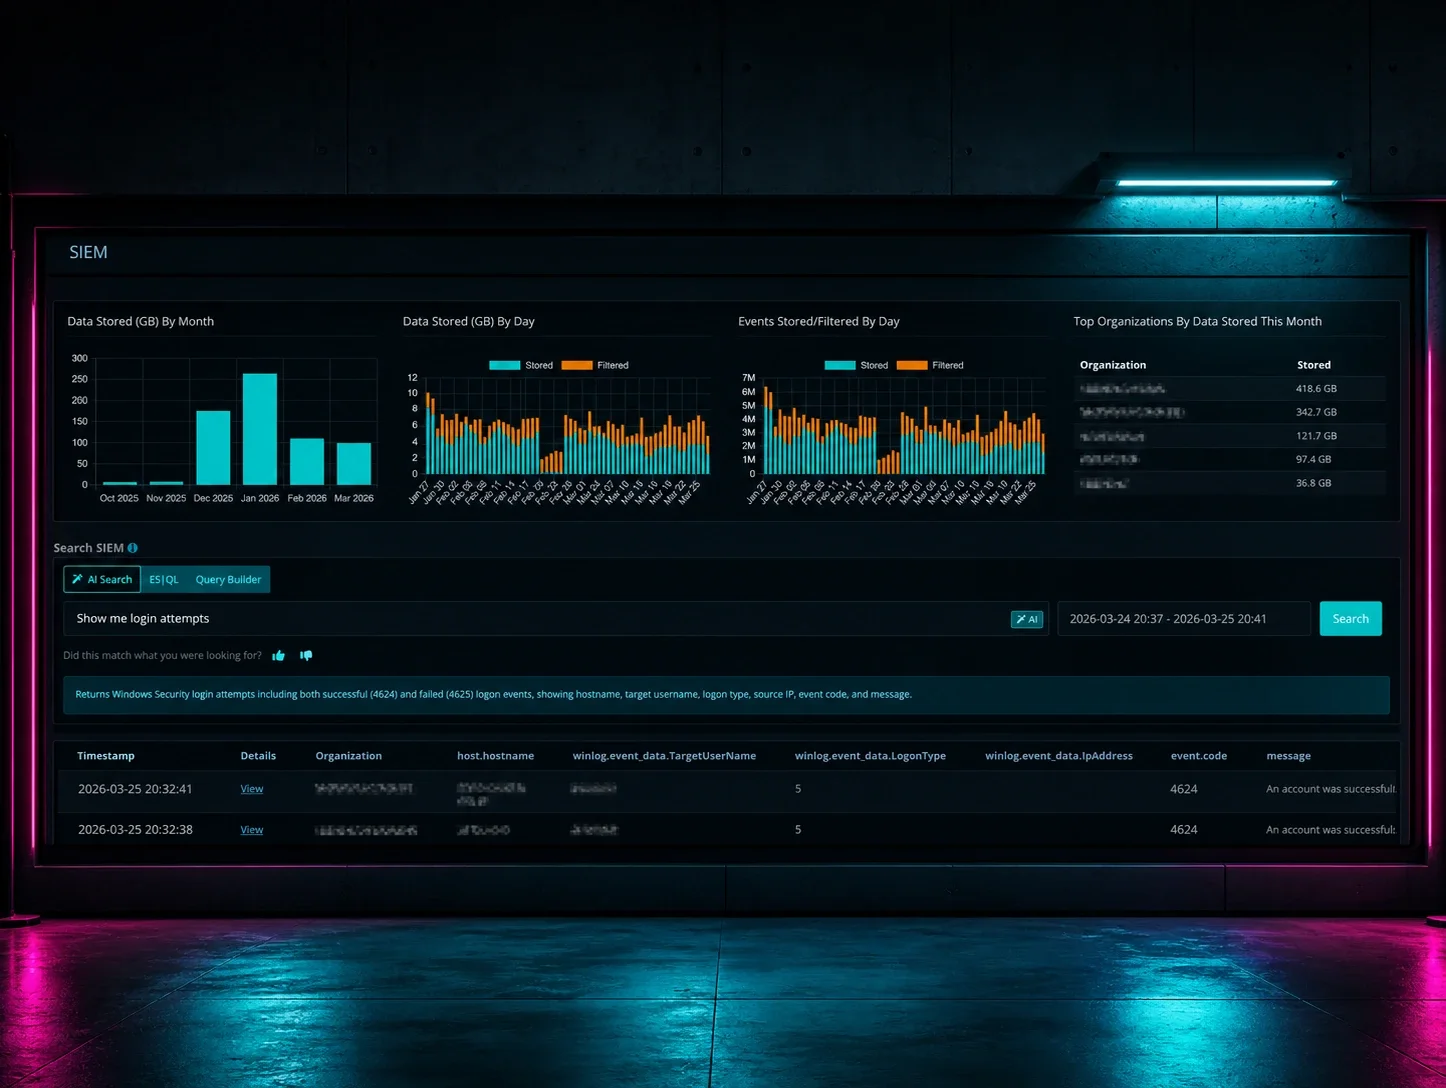
Con todas las formas de aumentar los datos de registro hacia el SIEM, nos propusimos crear una plataforma diseñada para abordar el exceso de datos de registro y su precio asociado. El resultado es Huntress Managed SIEM.
Filtrado granular
¿Recuerdas el embudo de la proporción de registros a alertas del que hablamos antes? Nuestro Smart Filtering reduce el volumen desde la parte superior del embudo, eliminando el ruido antes de pasar al almacenamiento activo. La primera capa de filtrado reduce los datos de registro entrantes, pero esto no significa que simplemente omitamos cosas al azar. Hicimos nuestra tarea: analizamos los datos que recolectamos y revisamos los tipos de eventos que generan más ruido. En nuestra versión de adopción temprana de Huntress Managed SIEM, filtramos más de 20 tipos de eventos de Windows.
Por ejemplo, veamos el ID de evento de Windows 4627: Información de pertenencia a grupos.
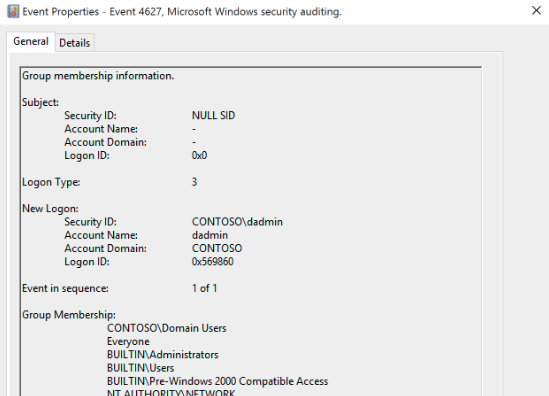
Aunque este evento permite a los usuarios ver a qué grupos está asignado un usuario, registrarlo y almacenarlo mediante SIEM solo añade una cantidad excesiva de datos. Esto podría importarle al equipo de ingeniería de redes, pero el valor general para la seguridad es mínimo. Si hay una escalación de privilegios, se rastrearía mediante el evento real en sí, en lugar de usar un evento de registro como el anterior. Y dado que el agente de Detección y respuesta para endpoints (EDR) rastrea las escalaciones de privilegios primarias de los eventos, almacenar un registro ruidoso como el ID:4627 en la plataforma SIEM solo aumenta el exceso en el almacenamiento de registros y, por supuesto, eleva el costo.
La segunda capa de filtrado ocurre antes de pasar al almacenamiento, usando nuestros conjuntos de reglas de filtrado. Este segundo filtrado elimina cualquier ruido que no se haya detectado durante la fase inicial del embudo. Usando los conjuntos de reglas de Smart Filtering, podemos eliminar eventos que no son de seguridad, brindando al SIEM subconjuntos de datos limpios para luego realizar la detección de amenazas.
Ajuste previo a la recolección con Huntress Smart Filtering
El ajuste sigue siendo relevante al usar Managed SIEM, pero nuestro proceso de ajuste ocurre lo más cerca posible de la fuente de datos. Al asegurarnos de eliminar el ruido excesivo desde la fuente, podemos ajustar los datos de registro ante una avalancha de registros que, en el mejor de los casos, serían solo informativos. Ajustar antes de la recolección mantiene todo fluido, para que no tengamos que lidiar con exceso de falsos positivos después.
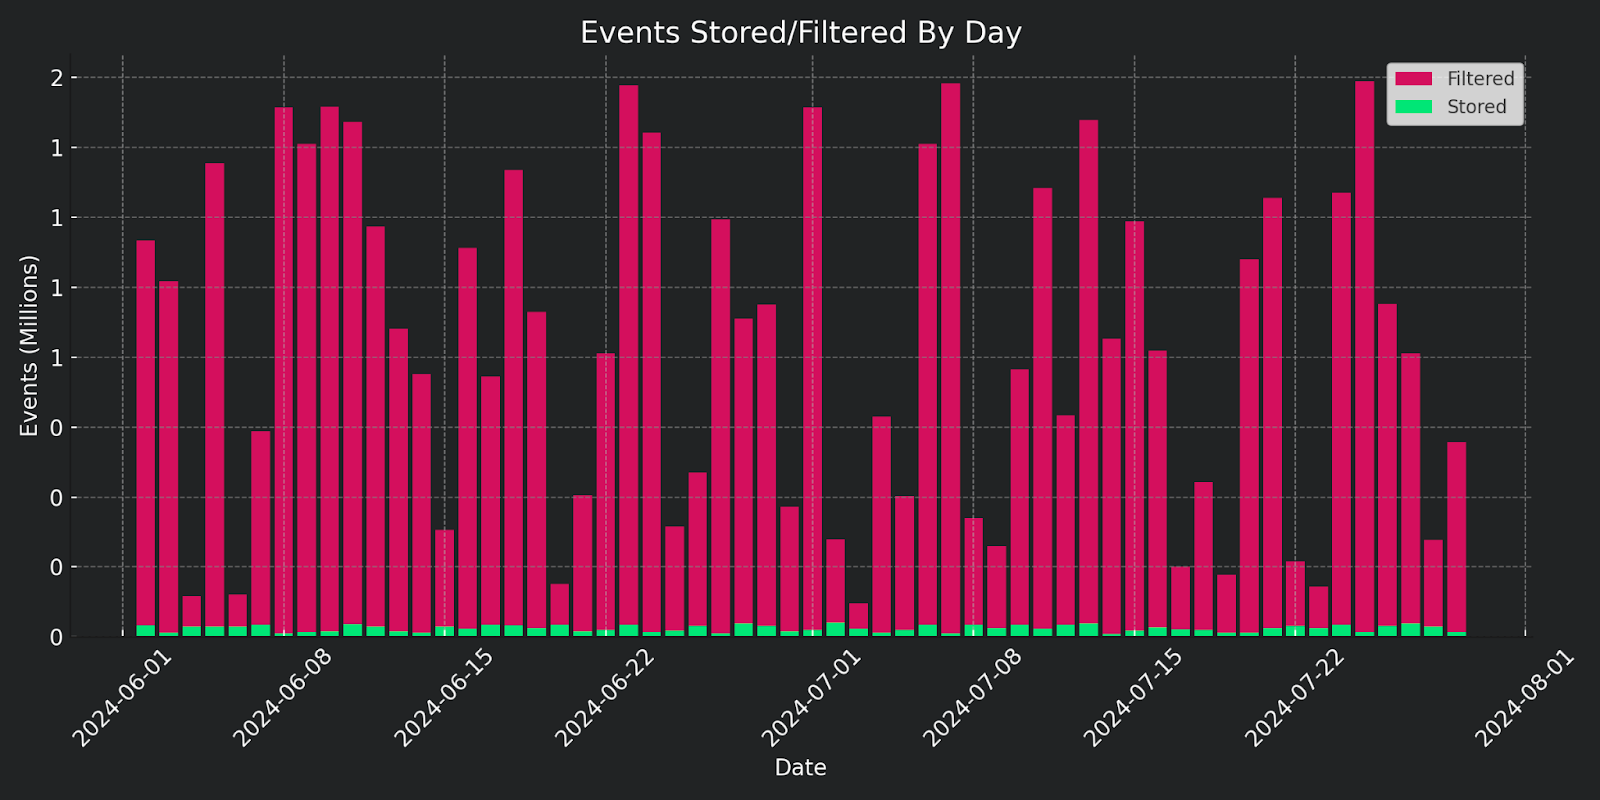
Filtra el ruido. Conserva la seguridad.
Durante mucho tiempo, SIEM ha sido inalcanzable para la mayoría, por ser demasiado costoso, demasiado ruidoso o demasiado complejo de administrar. Huntress Managed SIEM cambia todo eso al reducir el precio de entrada, aprovechar Smart Filtering y ofrecer una plataforma totalmente administrada. Las partes interesadas externas —ya sean auditores de cumplimiento o proveedores de seguros cibernéticos— ahora exigen que las SMB ofrezcan funcionalidad de SIEM para cumplir con estos requisitos. Huntress quiere ayudarte a cumplir con estos requisitos de frente.