

En la ingeniería de detección (DE), distinguir entre verdaderos y falsos positivos es un desafío crítico. Así como el derecho penal estadounidense se basa en los conceptos de mens rea (intención) y actus reus (acción) para determinar la responsabilidad penal, los ingenieros de detección no solo deben identificar acciones sospechosas, sino también evaluar la intención detrás de esas acciones. No basta con detectar un comportamiento inusual; debemos entender por qué ocurre para clasificar y responder con precisión a posibles amenazas. Al tomar como referencia principios del derecho penal, los ingenieros de detección pueden perfeccionar sus estrategias, priorizar riesgos y mejorar la eficacia general de sus alertas de detección.
Este blog profundiza en cómo los conceptos legales pueden inspirar nuevos enfoques para el proceso de DE, mejorando en última instancia la precisión y exactitud de las estrategias de defensa en ciberseguridad.
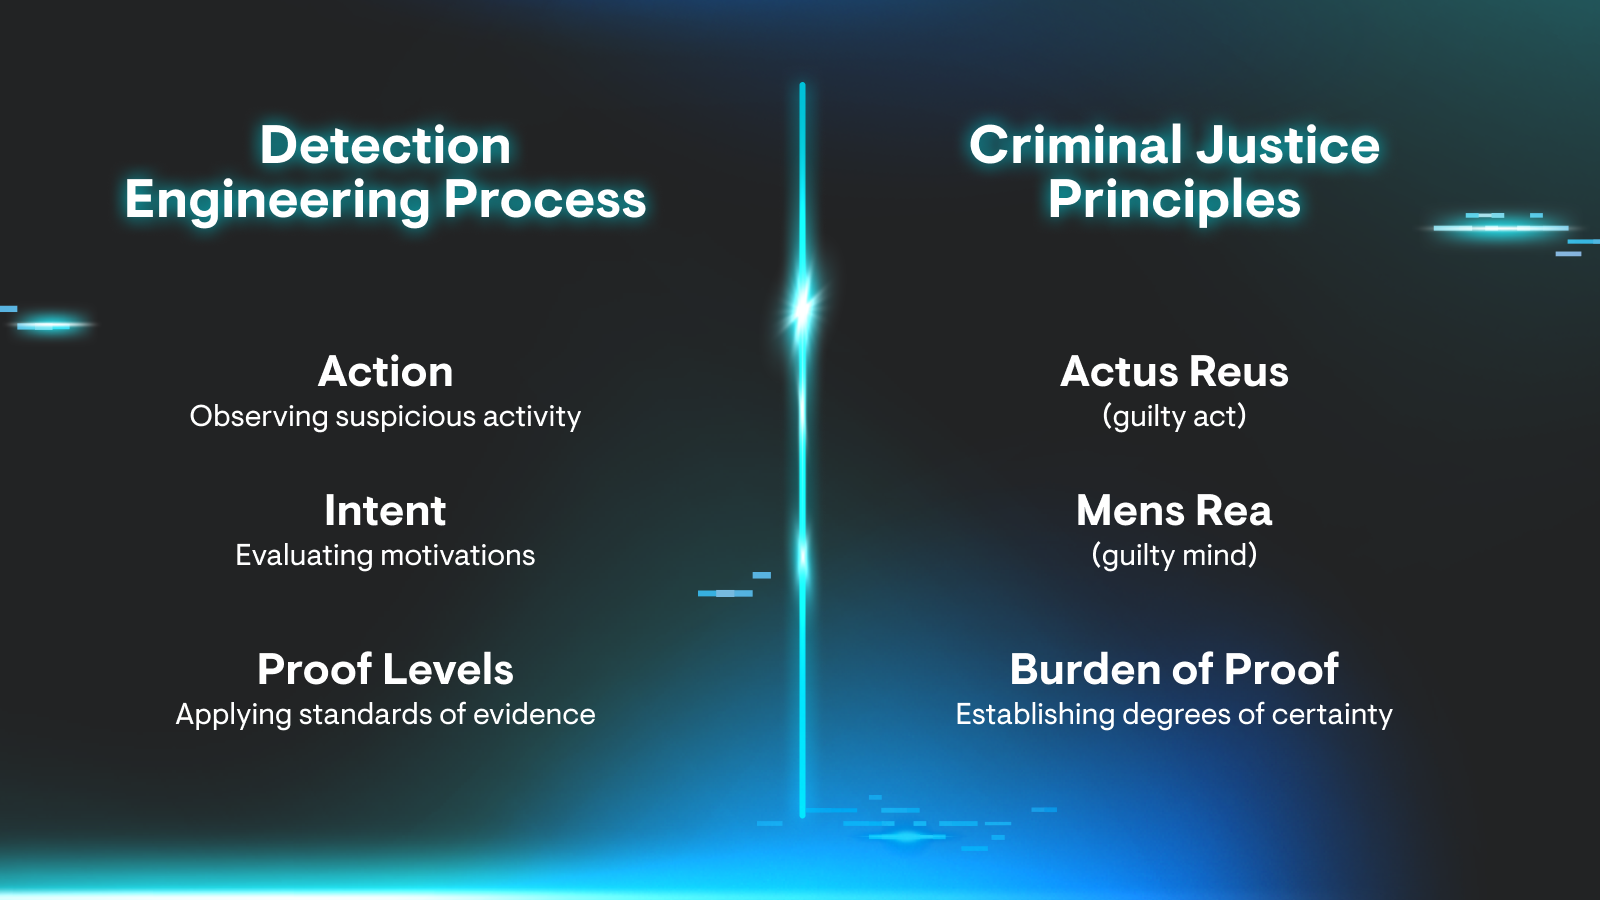
Carga de la prueba en la ingeniería de detección
En la justicia penal, el concepto de "carga de la prueba" no solo es fundamental, sino también esencial para determinar el nivel de evidencia necesario para establecer culpabilidad. De manera similar, en la DE, la carga de la prueba se refiere al nivel de confianza que tenemos en los resultados de detección, específicamente si podemos clasificar con confianza una alerta como maliciosa según la acción observada y la intención inferida.
Así como el mens rea (la mente culpable o intención) y el actus reus (la acción física o conducta) deben probarse en un caso penal, la DE debe evaluar tanto la acción como la intención detrás de ella para determinar si se trata de una amenaza legítima.
En la DE, se pueden aplicar diferentes niveles de prueba para evaluar el riesgo de una alerta, orientando el proceso de toma de decisiones:
- Preponderancia de la evidencia: Este estándar se usa a menudo en casos civiles y significa que algo es más probable que no. En la DE, este nivel de prueba podría aplicarse cuando una alerta alcanza un umbral de riesgo según múltiples puntos de datos, como la correlación entre varios registros.
- Ejemplo: Un inicio de sesión desde una ubicación inusual combinado con un intento fallido de acceder a archivos restringidos podría cumplir el umbral de preponderancia de la evidencia, lo que sugiere una mayor probabilidad de intención maliciosa.
- Evidencia clara y convincente: Este es un estándar más alto que requiere un alto grado de certeza. Para la DE, una alerta puede alcanzar este nivel de prueba cuando hay fuerte evidencia de comportamiento malicioso, como movimiento lateral o escalada de privilegios exitosos.
- Ejemplo: Si un atacante obtiene acceso administrativo y lo usa para deshabilitar controles de seguridad, este comportamiento representa evidencia clara y convincente de actividad maliciosa.
-
Más allá de toda duda razonable: Este es el estándar de prueba más alto usado en casos penales. En la DE, este nivel de confianza podría requerirse antes de tomar medidas drásticas como deshabilitar una cuenta o bloquear tráfico de red. Requiere una certeza casi total de que la actividad es maliciosa, respaldada por evidencia extensa y análisis contextual.
- Ejemplo: Una combinación de credenciales comprometidas, exfiltración de datos y comunicación con una dirección IP maliciosa conocida puede constituir prueba más allá de toda duda razonable, justificando una respuesta defensiva contundente.
La responsabilidad del ingeniero de detección es evaluar las alertas a través de estos diferentes niveles de prueba, usando correlación, cardinalidad y otras técnicas de alertas basadas en riesgo para establecer confianza en el resultado de la detección.
- Correlación: Al vincular eventos relacionados entre múltiples fuentes de datos, los ingenieros de detección pueden fortalecer la carga de la prueba. Por ejemplo, un inicio de sesión desde una dirección IP sospechosa combinado con patrones inusuales de acceso a archivos ofrece evidencia más sólida de actividad maliciosa.
- Cardinalidad: Entender con qué frecuencia ocurre un comportamiento específico en distintos contextos ayuda a establecer si una acción es anormal. Las acciones raras o muy inusuales pueden requerir un mayor nivel de escrutinio.
- Alertas basadas en riesgo: Al priorizar las alertas según el impacto potencial y la probabilidad de intención maliciosa, los ingenieros de detección pueden aplicar la carga de la prueba adecuada antes de actuar. Las alertas de mayor riesgo requieren evidencia más sólida para justificar una respuesta.
Esta tríada de evaluación refleja los procesos de investigación en la justicia penal, lo que ayuda a los ingenieros de detección a mejorar sus estrategias y aumentar tanto la precisión de la detección como la eficacia de la respuesta.
Ahora que entendemos cómo la carga de la prueba ayuda a establecer confianza en la detección de posibles amenazas, es esencial explorar los principios legales fundamentales —mens rea y actus reus— que constituyen la base para evaluar y clasificar estas amenazas en la DE.
¿Por qué conectar la carga de la prueba con el mens rea y el actus reus?
En el derecho penal, los fiscales deben probar tanto el mens rea (el estado mental) como el actus reus (el acto físico) para lograr una condena en la mayoría de los delitos. De manera similar, en la DE, debemos probar tanto la acción (por ejemplo, escalada de privilegios, exfiltración de datos) como la intención (por ejemplo, un infiltrado malicioso, un atacante) para clasificar una alerta con precisión. El concepto de carga de la prueba en la DE ayuda a determinar qué tan sólida es la evidencia de la acción y la intención para confirmar que la alerta representa una verdadera amenaza de seguridad.
Entender la intención maliciosa a través del mens rea y el actus reus
En el derecho penal estadounidense, un caso se construye típicamente demostrando que tanto el mens rea como el actus reus estuvieron presentes durante la comisión de un delito. El mens rea se refiere a la intención detrás de cometer un delito, mientras que el actus reus involucra el acto físico que constituye la infracción. Para lograr una condena, los fiscales deben probar ambos elementos más allá de toda duda razonable, demostrando que el acusado tenía la intención de cometer el delito y llevó a cabo el acto ilegal.
De manera similar, en la DE, determinar si una alerta representa una amenaza real implica más que identificar una acción sospechosa: requiere evaluar la intención detrás de esa acción.
Por ejemplo, consideremos a dos usuarios ejecutando el mismo comando en un sistema. Uno puede ser un administrador legítimo realizando una tarea rutinaria, mientras que el otro puede ser un atacante intentando un movimiento lateral. La diferencia radica en la intención. Al analizar patrones de comportamiento y contextualizar las acciones dentro de un marco más amplio, podemos determinar mejor la intención maliciosa y perfeccionar nuestros procesos de detección.
Aplicar el mens rea y el actus reus a la DE
Con base en este entendimiento fundamental, exploremos cómo podemos aplicar los principios del mens rea y el actus reus específicamente dentro de la DE. En este contexto, debemos evaluar tanto la acción como la intención detrás de ella para determinar si la actividad es maliciosa. Aplicar los principios del mens rea y el actus reus a la DE implica evaluar tanto la acción tomada como la intención subyacente:
- Enfoque en mens rea: Entender la motivación detrás de una acción ayuda a clasificar las alertas con mayor precisión. Por ejemplo, si un empleado descarga grandes volúmenes de datos antes de dejar la empresa, su intención podría indicar un posible comportamiento de amenaza interna.
- Enfoque en actus reus: Identificar acciones concretas, como intentos de acceso no autorizado o escalada de privilegios, ayuda a detectar posibles brechas de seguridad con base en evidencia observable.
Cuando tanto el mens rea como el actus reus están presentes, hay un caso más sólido para clasificar una alerta como maliciosa. Esta evaluación dual refleja cómo las investigaciones criminales construyen casos basados tanto en la acción como en la intención para determinar culpabilidad.
Por qué la intención importa en la clasificación de detecciones
Ahora que entendemos el papel del mens rea y el actus reus, enfoquémonos en cómo la intención juega un rol fundamental en la clasificación de alertas. Si bien una acción como una transferencia masiva de archivos o una escalada de privilegios se puede identificar fácilmente, determinar la intención es mucho más difícil. Una sola acción puede no ser suficiente para distinguir entre comportamiento legítimo y malicioso. Esto suele requerir correlacionar múltiples acciones a lo largo del tiempo y tomar una decisión basada en el contexto.
La categorización precisa de las alertas es esencial para una respuesta eficaz ante amenazas, ya que una clasificación incorrecta puede desperdiciar recursos o, peor aún, dejar pasar amenazas. En DE, la intención juega un papel central en la clasificación de alertas en categorías como falso positivo verdadero benigno, falso positivo, verdadero positivo y falso negativo. Sin embargo, como la intención es más difícil de determinar que la acción, los equipos de seguridad suelen basarse en patrones de comportamiento, datos históricos y señales contextuales para tomar decisiones informadas.
- Falso positivo verdadero benigno: Cuando una alerta indica una acción que coincide con la lógica de detección pero que al final resulta inofensiva, entender la intención del actor es clave. Dado que la intención es difícil de evaluar a partir de una sola acción, las señales corroborantes, como el comportamiento previo, el rol del usuario y el contexto del negocio, ayudan a diferenciar la actividad legítima de la maliciosa. Por ejemplo, si un usuario realiza una transferencia masiva de archivos, comparar su comportamiento habitual o verificar si existe una justificación de negocio puede aclarar la intención.
- Falso positivo: Una alerta que indica actividad sospechosa pero que al final resulta benigna suele surgir de una intención mal interpretada. Puede ser necesario observar múltiples acciones sospechosas antes de poder determinar la intención. Si una alerta se activa por actividad de inicio de sesión inusual, pero el comportamiento posterior concuerda con un uso legítimo, la sospecha inicial puede no estar justificada.
- Verdadero positivo: Una alerta que identifica correctamente actividad maliciosa. Aquí, la intención debe inferirse a partir de una combinación de acciones. Por ejemplo, que un usuario cifre archivos puede no indicar de inmediato ransomware, pero si se combina con intentos de deshabilitar herramientas de seguridad, esto confirma la intención maliciosa.
- Falso negativo: Cuando una amenaza real pasa desapercibida, analizar la intención de forma retrospectiva puede revelar vacíos en la lógica de detección. La intención suele ocultarse en comportamientos sutiles, lo que exige que los equipos de seguridad busquen patrones a lo largo del tiempo en vez de eventos aislados. Que un usuario escale privilegios una vez puede no ser inherentemente malicioso, pero si luego accede a sistemas sensibles y crea mecanismos de persistencia, la intención se vuelve más evidente.
Dado que la intención es difícil de cuantificar directamente, DE se basa en la agregación de múltiples señales, el análisis de comportamiento y la inteligencia de amenazas. Al priorizar la intención como un factor crítico en la clasificación de detecciones, los equipos del SOC mejoran la precisión al evaluar los verdaderos positivos, mientras reducen los falsos positivos verdaderos benignos y los falsos positivos, además de minimizar el riesgo de pasar por alto falsos negativos. Este enfoque por capas ayuda a garantizar que se detecten las amenazas reales mientras se evita el ruido innecesario.
Elementos del delito en DE
En el derecho penal, un delito se establece al probar varios elementos clave:
- Acción (actus reus): El acto físico de cometer el delito.
- Intención (mens rea): La intención mental de cometer el delito.
- Concurrencia: El requisito de que tanto la intención como la acción ocurran juntas.
- Causalidad: Demostrar que el acto causó directamente el daño.
- Daño: Mostrar que el acto resultó en un perjuicio o lesión.
Estos elementos reflejan cómo se identifican, clasifican y abordan las amenazas en DE.
- Acción (actus reus): Observar una acción sospechosa concreta es el primer paso en la detección, como el acceso no autorizado o la escalada de privilegios. Si esta acción es no autorizada, señala un posible comportamiento malicioso.
- Ejemplo: Un usuario que ejecuta un script que cifra archivos en una red corporativa representa una acción sospechosa concreta.
- Intención (mens rea): Luego, determinamos si la acción se realizó con intención maliciosa. Sin intención, incluso una acción sospechosa podría interpretarse como un error o un acceso legítimo.
- Ejemplo: Que el mismo usuario intente deshabilitar herramientas de seguridad de endpoints antes de ejecutar el script de cifrado sugiere una clara intención de evadir las defensas y causar daño.
- Concurrencia: Tanto la acción como la intención deben estar presentes para clasificar una alerta como maliciosa.
- Ejemplo: La ejecución de un script de cifrado, combinada con la desactivación deliberada de herramientas de seguridad, señala un comportamiento malicioso concurrente.
- Causalidad y daño: Si la acción detectada resulta directamente en daño o impacto, como una filtración de datos o una interrupción del servicio, la alerta se trata como crítica.
- Ejemplo: Cifrar archivos críticos del negocio y luego publicar una nota de rescate exigiendo un pago por el descifrado demuestra una causalidad y un daño claros.
Al tomar en cuenta estos diversos elementos legales, DE puede priorizar las alertas con mayor eficacia, mejorar la precisión de la clasificación e implementar respuestas adecuadas según la posible amenaza y su impacto.
Intención y atribución en DE
Mientras que la intención se enfoca en entender el motivo detrás de las acciones, la atribución se trata de identificar quién realizó esas acciones. Aunque son conceptos distintos, la intención y la atribución suelen estar interconectadas:
- Motivación e identidad: Entender la intención detrás de una acción puede ayudar a acotar a los posibles actores. Por ejemplo, un patrón de beneficio económico podría indicar la participación de grupos criminales, mientras que una intención relacionada con espionaje podría señalar a actores estatales.
- Pistas contextuales: El contexto en el que ocurre una acción (como el momento, el objetivo o el método) puede dar pistas sobre la identidad del actor. Si la intención coincide con tácticas, técnicas y procedimientos (TTPs) conocidos de grupos de amenazas específicos, esto ayuda a la atribución.
- Propósito y respuesta: Mientras que la atribución responde a quién realizó una acción, la intención responde al por qué. Ambas son importantes para determinar la respuesta adecuada, ya sea una acción legal, más investigación o mitigación de seguridad.
Al combinar el análisis de intención con los esfuerzos de atribución, los equipos de ingeniería de detección pueden desarrollar una comprensión más completa de las amenazas, lo que ayuda a los equipos del SOC a tomar acciones proporcionadas y específicas.
Aplicar la clasificación legal a la categorización de alertas
Un aspecto clave de la ingeniería de detección es diseñar sistemas que clasifiquen las alertas según la probabilidad de intención maliciosa. Así como un fiscal categoriza los delitos según su gravedad e intención, se puede aplicar un sistema por niveles a la clasificación de alertas:
- Alertas por negligencia: Anomalías de bajo riesgo que pueden indicar errores de configuración o errores del usuario. Estas alertas suelen resolverse con una intervención mínima.
- Alertas por comportamiento imprudente: Indicadores de posibles riesgos de seguridad, como intentos repetidos de inicio de sesión fallidos que podrían sugerir actividad de fuerza bruta. Aunque estas alertas no indiquen de inmediato un ataque activo, merecen un análisis más detallado.
- Actividad maliciosa intencional: Alertas de alta confianza en las que múltiples señales (por ejemplo, escalada de privilegios, exfiltración de datos) confirman un ataque activo. Estas deben priorizarse para una respuesta inmediata.
Al estructurar la clasificación de alertas con un enfoque legal, la ingeniería de detección ayuda a los equipos del SOC a reducir el ruido y priorizar las amenazas que muestran una intención clara y un potencial dañino.
Mejorar la identificación de verdaderos positivos
Uno de los aspectos más desafiantes de la ingeniería de detección es tener que depender de otros (es decir, del SOC) para distinguir los verdaderos positivos de los falsos positivos. Muchos sistemas de detección pecan de cautelosos, lo que genera fatiga por alertas y operaciones de seguridad ineficientes. Al aprovechar los principios de la justicia penal —examinar medios, motivo y oportunidad— podemos refinar los modelos de detección para mejorar la tasa de verdaderos positivos.
Por ejemplo, al evaluar si un intento de inicio de sesión sospechoso es realmente malicioso, consideremos lo siguiente:
- Medios: ¿Tiene el usuario la capacidad de ejecutar un ataque? (por ejemplo, ¿está usando credenciales comprometidas de la dark web?)
- Motivo: ¿Hay una razón para esta acción? (por ejemplo, ¿existe un escenario de amenazas internas?)
- Oportunidad: ¿Las condiciones son favorables para un ataque? (por ejemplo, ¿ocurre fuera del horario laboral normal?)
Esta tríada de evaluación refleja los procesos de investigación en la justicia penal, lo que lleva a estrategias de detección y respuesta más precisas.
Conclusión
Ver la ingeniería de detección a través de un lente de investigación legal abre nuevos caminos que podrían mejorar significativamente nuestra capacidad de detectar, clasificar y mitigar amenazas con mayor precisión y efectividad. El concepto de carga de la prueba ofrece una forma estructurada de analizar la confianza en los resultados de detección, mientras que los marcos de clasificación legal ayudan a priorizar las alertas con mayor precisión.
En la ingeniería de detección, evaluar con precisión tanto la acción como la intención detrás de los eventos de seguridad es clave para mejorar la efectividad de nuestra respuesta. Así como el derecho penal requiere analizar tanto el mens rea como el actus reus para determinar la gravedad de un delito, los ingenieros de detección deben evaluar no solo la actividad sospechosa, sino también las motivaciones subyacentes. Al integrar estos principios legales en nuestro proceso de clasificación de alertas, podemos priorizar mejor las amenazas de alto riesgo, reducir los falsos positivos y responder de forma más eficiente a los incidentes reales.
A medida que la ingeniería de detección sigue evolucionando, aplicar marcos que nos ayuden a entender mejor el por qué detrás de las acciones será fundamental para construir modelos de detección más precisos, confiables y accionables.
Gracias a Jonathan Johnson (@jsecurity101) y a Chris Hecker por su ayuda al revisar esta publicación del blog.