La respuesta histórica a esta pregunta ha sido el antivirus y los firewalls. Sin embargo, los últimos años han demostrado que los hackers pueden evadir estas tecnologías preventivas y causar resultados devastadores para las víctimas. Para los cofundadores de Huntress, esto era una realidad que vivían todos los días durante sus 10 años en la comunidad de inteligencia de EE. UU. Durante ese tiempo, apoyaron operaciones cibernéticas ofensivas y se especializaron en obtener y mantener acceso a largo plazo a redes específicas. Aunque este trabajo era emocionante, dejó al equipo con la sensación de que podían hacer más para proteger las computadoras de ataques similares.
En marzo de 2015, el equipo empezó a pensar cómo complementar las inversiones de seguridad existentes de los departamentos de TI sin necesitar expertos en ciberseguridad. Una de sus ideas se centraba en descubrir los puntos de apoyo que usan los hackers para mantener una presencia no detectada dentro de una red. Con un prototipo apodado "Huntress", implementaron esta solución en 600 computadoras durante un ejercicio gubernamental de hacking. Para sorpresa de todos, Huntress detectó 37 de 37 computadoras comprometidas que estaban protegidas con antivirus y un sistema de detección de intrusiones instalado localmente.
En ese momento, el equipo supo que estaban ante algo importante. Con su agente ligero, Huntress podía detectar una vulneración antes de que la brecha se volviera grave (algo similar a los médicos que detectan signos tempranos de cáncer antes de que se vuelva terminal). Esto permitió que socios tempranos como MNS Group defendieran de forma proactiva a sus clientes por una fracción del costo de contar con personal de ciberseguridad interno.
"Hemos visto resultados inmediatos con Huntress, al encontrar malware que logró evadir software antivirus reconocido. Por ejemplo, una de las amenazas que Huntress identificó era software latente en la computadora de contabilidad de un empleado, que podría haber dado acceso a información de cuentas bancarias". — MNS Group
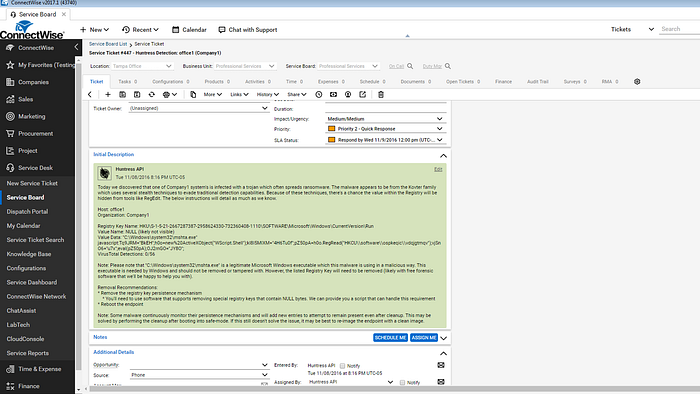
Avanzando hasta noviembre de 2016, Huntress maduró significativamente de un prototipo rudimentario a un servicio administrado de detección y respuesta a brechas. Nuestros socios implementan regularmente el agente de Huntress junto con el software RMM de LabTech, Kaseya y N-Able. Cuando se descubre un equipo comprometido, entregamos notificaciones de brecha de alta fidelidad e instrucciones de eliminación (no alertas interminables) directamente en sus tableros de servicio de ConnectWise. La combinación de antivirus y Huntress permite que nuestros socios ofrezcan un servicio de seguridad más integral, capaz de proteger las computadoras de los atacantes actuales.